

合规指南
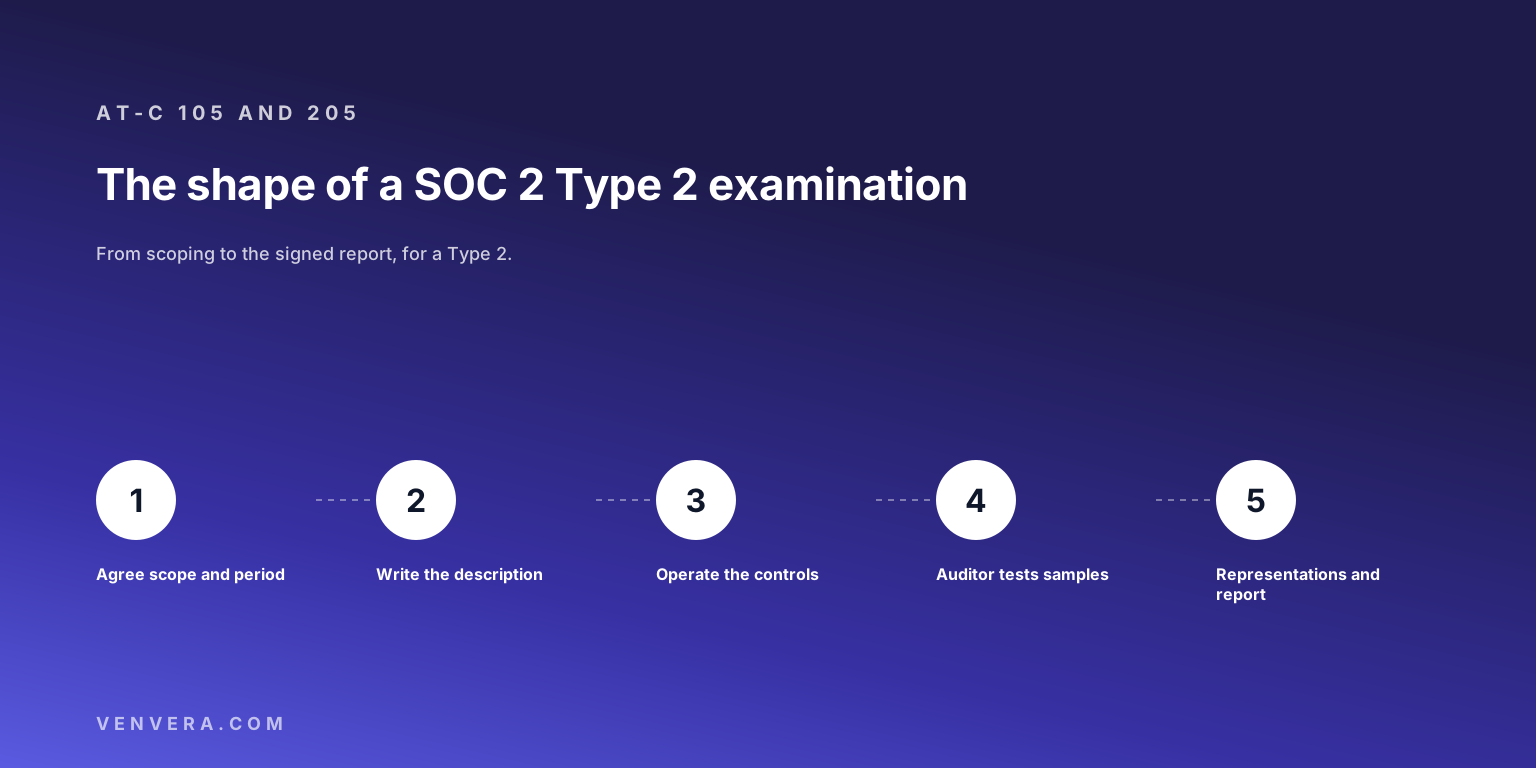
从形式上看,SOC 2 审计是一项审查:一种鉴证业务,由一名持证注册会计师(CPA,在美国须按照 AICPA 准则 AT-C 105 和 AT-C 205 执业)在书面报告中发表意见。在审计师测试任何内容之前,您需要自己撰写两样东西:一份对照 AICPA 描述标准撰写的系统描述,以及一份管理层书面认定。对于 Type 2,审计师会从您选定的期间内抽取各个时点的证据样本,测试您的控制措施在整个期间内是否有效运行。审计结果不是“通过”或“不通过”,而是四种意见之一:无保留意见、保留意见、否定意见或无法表示意见。此外,您还需要签署一份管理层声明书,其日期为报告出具当日。
针对这一搜索词的大多数指南,都把 SOC 2 描述成一场需要通过的考试。而准则描述的是另一回事:一份关于您所作陈述的报告,审计师的工作是判断这些陈述是否成立。这会改变您的准备方式。本指南按顺序介绍整个审查过程,凡是 AICPA 有具体说法之处均予以引用,最后附上一份检查清单。两种报告类型的区别,见我们的指南 SOC 2 Type 1 与 Type 2 对比;决定费用的因素,见 US 以外地区的 SOC 2 成本。
| 环节 | 发生什么 | 出处 |
|---|---|---|
| 范围和期间 | 管理层选择类别、系统,以及(对于 Type 2)期间 | AICPA SOC 2 常见问题解答 |
| 系统描述 | 您对照描述标准对系统进行描述 | DC 第 200 节 |
| 管理层认定 | 管理层认定系统描述已公允列报,控制措施设计适当,并且(对于 Type 2)运行有效 | AT-C 205.10 |
| 测试 | Type 2:在整个期间内测试运行有效性;仅靠询问是不够的 | AICPA SOC 2 常见问题解答 |
| 管理层声明 | 管理层出具的声明书,日期为报告日期 | AT-C 205.51 和 .55 |
| 报告 | 系统描述、管理层认定、审计意见,以及(对于 Type 2)测试及其结果 | AICPA 面向服务机构管理层的指南 |
SOC 2 审计会产出什么?
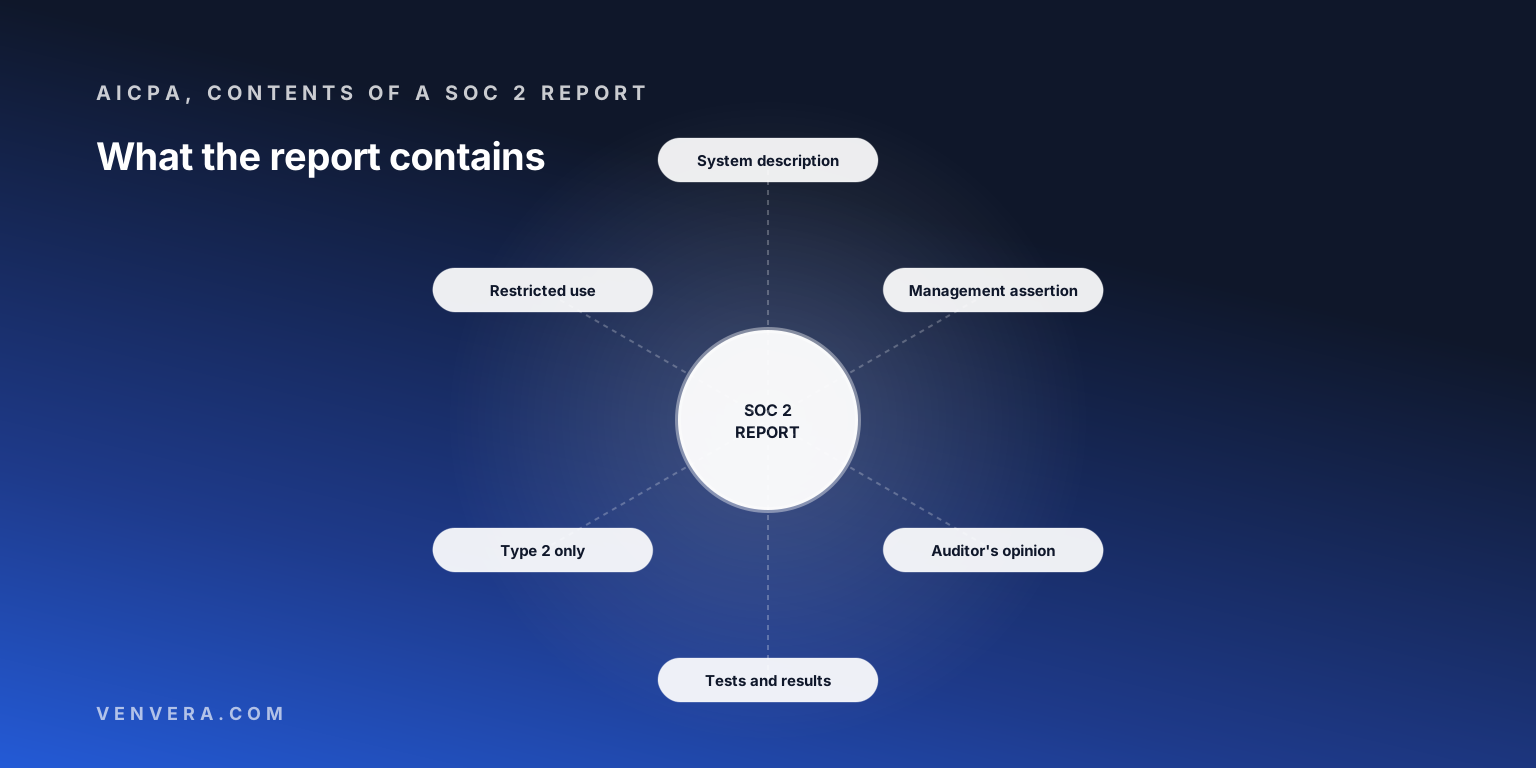
一份由四个部分组成的报告。AICPA 的面向服务机构管理层的指南列出了这四个部分:系统描述、管理层认定、服务审计师的意见,以及仅适用于 Type 2 的“服务审计师对控制措施所做测试及其结果的描述”。Type 1 涵盖截至某一时点的系统描述和设计适当性。Type 2 则进一步说明控制措施是否“在整个期间内有效运行”。
这份报告不公开。同一份指南指出,服务审计师的报告“必须限于特定各方使用”,即具备理解该报告所需知识的各方,并指出将其分发用于一般营销很可能并不恰当。对于这类用途,AICPA 推荐使用 SOC 3,这是一份通用报告,涵盖相同的类别,但细节较少。SOC 3 没有 Type 1。
测试开始之前,您需要撰写什么?
系统描述,而且它由您撰写,而不是由审计师撰写。系统描述以 AICPA 的描述标准(DC 第 200 节)为衡量依据,该标准规定了系统描述必须披露的内容,包括您的控制措施旨在实现的服务承诺和系统要求。AICPA 的常见问题解答还指出,“不存在最低限度的控制措施集合,也不存在标准化的控制措施模板”;您需要针对范围内的类别设计控制措施,以满足信任服务准则。通用准则 CC1.1 至 CC9.2 适用于每一项 SOC 2 审查,并与 2013 年 COSO 框架的 17 项原则保持一致。
然后是管理层认定。AT-C 205.10 规定,执业者“应要求责任方提供书面认定”。这并非走过场:根据 AT-C 205.84,如果责任方拒绝,执业者应在法律允许的情况下解除业务约定,否则应拒绝表示意见。请提前安排由级别足够高、能够为这份认定负责的人员签署。
审计师如何测试 Type 2?
通过检查整个期间内的证据。AICPA 的 SOC 2 常见问题解答指出,仅靠询问“不太可能提供充分、适当的证据”来证明运行有效性,因此可以预期审计师会索取各种记录:访问权限审查、变更工单、事件日志、培训记录以及监控输出。一项控制措施在第一个月和第六个月运行了,中间几个月却没有运行,这正是测试会发现的那类缺口。
期间由您决定。该常见问题解答指出,SOC 2 指南“没有规定最短期间”,期间“是服务机构管理层在考虑预期使用者的信息需求之后作出的商业决定”。它给出了一项警示:以该指南第 2.46 段中的示例来说,如果期间短于两个月,审计师可能会得出结论,认为不太可能获取充分、适当的证据。期间越长,审计师可抽样的内容就越多,您需要保存的记录也越多。
您的云服务提供商和其他供应商怎么处理?
DC 第 200 节为处理分包服务机构(例如您所运行的云平台)提供了两种方法。采用排除法时,其系统被排除在您的系统描述和审查范围之外,但您的系统描述仍须说明它所提供的服务、预期它应实施的控制措施类型,以及您用于监控它的控制措施。采用包含法时,其控制措施须接受审计师执行的程序,且审计师必须独立于这两家机构。采用排除法时,您需要证明自己如何监控该服务提供商,例如审阅其自身的 SOC 报告。
您的系统描述中会出现两个术语。补充性用户实体控制措施(CUEC)是指您假定客户会实施的控制措施,它们需要与您的控制措施结合,才能实现您的服务承诺和系统要求。补充性分包服务机构控制措施(CSOC)是针对分包服务机构的同一概念。客户应仔细阅读这些部分,因为它们说明了客户自己必须做什么。
可能出现哪些结果?
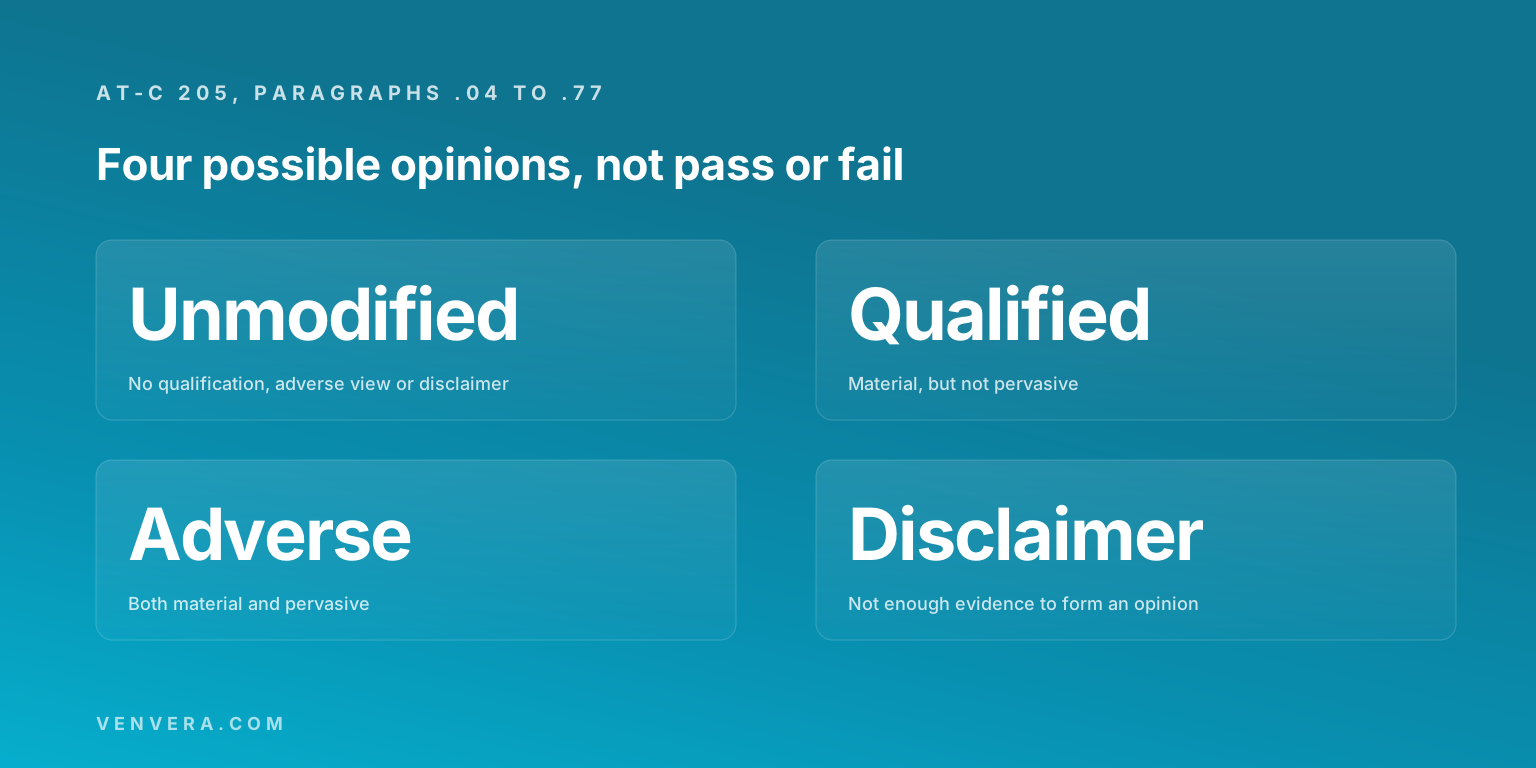
AT-C 205 将非无保留意见定义为“保留意见、否定意见或无法表示意见”。如果不属于其中任何一种,则为无保留意见。错报重大但不具有广泛性时,出具保留意见;错报既重大又具有广泛性时,出具否定意见;无法获取充分、适当的证据,且其可能影响既重大又具有广泛性时,出具无法表示意见。AICPA 面向管理层的指南指出,审计师“可能会识别出缺陷或偏差,从而导致服务审计师出具保留意见”;在 Type 2 中,测试及其结果单独列为一节,常见问题解答称之为第 4 节。
偏差并不会自动导致保留意见。自 2018 年起,偏差的影响要对照您的服务承诺和系统要求来判断;常见问题解答指出,同一缺陷可能导致一家服务机构被出具保留意见,而另一家则不会。这正是要在系统描述中谨慎撰写承诺的原因:它们就是衡量标准。
审计结束时会发生什么?
管理层签署声明书。AT-C 205.51 规定,执业者应要求取得“以致执业者函件形式提供的书面声明”,其中包括管理层认定;AT-C 205.55 规定,书面声明的日期应为“执业者报告的日期”。报告以该日期出具。如果您需要在某一天拿到报告以完成一笔交易,那么声明书及其签署人也必须在当天准备就绪。
审计师是否必须独立于您以及您使用的工具?
是的。AT-C 105.26 规定,执业者在执行鉴证业务时“必须保持独立”;AT-C 205.06 规定,如果不具备独立性的执业者依法仍须承接该业务,则必须出具无法表示意见的报告,并在其中说明缺乏独立性。2026 年 4 月一篇关于合规工具提供商的 Journal of Accountancy 文章进一步指出:如果工具提供商是责任方,审计师也必须独立于该提供商;费用必须由服务审计师运用职业判断来确定;第三方控制费用或将费用与其他服务挂钩,可能会损害独立性。对于任何与平台捆绑而来的审计师,请询问其如何满足这些规则。
其他搜索结果错在哪里
这一搜索词的第一页结果大多来自合规自动化供应商。有四种说法反复出现,而 AICPA 自己的资料与之相矛盾。第一种是把最短期间(通常为三个月)当作规则来陈述;常见问题解答指出,该指南并未规定最短期间。第二种是“通过或不通过”的说法;实际结果是四种意见之一,而一份描述清晰的保留意见报告仍然可以满足客户的需要。第三种是认为保留意见意味着整项准则未通过;常见问题解答指出,影响要对照服务承诺和系统要求来判断。第四种是“认证”一词;SOC 2 是一份审查报告。
为您自己的审计做好准备
请在审计师发来第一份资料请求清单之前填写下表。
| 问题 | 您的答案 | 为什么重要 |
|---|---|---|
| 提出要求的客户接受哪种报告:Type 1 还是 Type 2?涵盖哪些类别? | 决定范围和测试。 | |
| Type 2 将涵盖哪个期间?为什么选择这一长度? | 没有规定最短期间;短于两个月会给审计意见带来风险。 | |
| 由谁起草系统描述,由谁签署管理层认定? | 两者都由管理层负责;拒绝提供认定,结果将是审计师解除业务约定或拒绝表示意见。 | |
| 哪些分包服务机构采用排除法,您是否持有它们的 SOC 报告? | 即使采用排除法,您仍须监控其控制措施。 | |
| 您将列出哪些补充性用户实体控制措施? | 客户会将其视为自己的义务。 | |
| 您能否为每一项控制措施提供期间内每个月的证据? | 仅靠询问不太可能足够。 | |
| 由谁在报告日签署管理层声明书? | 根据 AT-C 205.55,其日期为报告日期。 |
Venvera 的 SOC 2 模块将您的控制措施映射到信任服务准则,为每项控制措施背后的证据标注日期,并显示哪些控制措施缺少该期间的证据,让您可以直接用日常保存的记录来回应资料请求清单。您为 ISO 27001 或美国《健康保险流通与责任法案》(HIPAA)运行的控制措施,也可以作为相同准则的证据。Venvera 不是会计师事务所,也不出具 SOC 报告。您可以先从 SOC 2 就绪度检查清单入手,或参阅如何收集审计证据。ISO 27001 的认证审计运作方式不同,详见 ISO 27001 审计会经历什么。
常见问题
SOC 2 审计会不通过吗?
不存在及格线意义上的“不通过”。审计师会出具无保留意见、保留意见或否定意见,或者拒绝表示意见。保留意见报告是否可以接受,由阅读报告的客户来判断。
Type 2 的期间必须多长?
AICPA 没有规定最短期间。期间由管理层决定;如果短于两个月,审计师可能会得出结论,认为不太可能获取充分的证据。
我们能把 SOC 2 报告发布在网站上吗?
不能。SOC 2 报告的使用仅限于特定各方。SOC 3 才是用于这一目的的通用报告。
谁可以执行 SOC 2 审计?
在美国,由持证注册会计师依据 AT-C 105 和 205 执行。在美国以外,如当地法律允许,在其他司法管辖区持证的注册会计师或同等资格人员也可以执行,通常依据 ISAE 3000(修订版)。
一手资料来源
报告内容、Type 1 和 Type 2、使用限制以及保留意见的内容,取自 AICPA 的 SOC 2 业务中面向服务机构管理层的信息。期间长度、询问、控制措施以及 2018 年的变更,取自 AICPA SOC 2 和 SOC 3 常见问题解答。管理层认定、书面声明、意见类型和独立性,取自 SSAE No. 21,该文件重述了 AT-C 105 和 205。排除法、包含法、CUEC 和 CSOC 的定义取自 DC 第 200 节;类别、通用准则以及与 COSO 的对应关系取自信任服务准则;SOC 3 取自 AICPA 的 SOC 3 页面;工具提供商的独立性取自 Journal of Accountancy。部分 AICPA 文件需要注册免费账户才能获取。

