您的所有供应商及其风险, 在一处管理。永久免费。
您所依赖的每一家供应商,连同其风险评分、背后的文档以及它回答过的问卷,都呈现在同一个界面上,而不是分散在电子表格、共享网盘和收件箱里。供应商登记册和安全问卷对每家公司永久免费:无需银行卡,没有截止日期。付费方案则增加集中度分析、合同条款跟踪和 DORA 信息登记册。
供应商清单在电子表格里,风险却在某个人的脑子里。
供应商在一张没人负责的电子表格里,问卷在收件箱里,合同在共享网盘里,而哪家供应商至关重要的判断只存在于某一个人的头脑中。当客户、审计师或监管人员问起哪些供应商重要、您为此做了什么时,拼凑出答案要花上一周。一份登记册,为每家供应商给出风险评分,附上它回答过的问卷和背后的文档,这一周就省下来了。
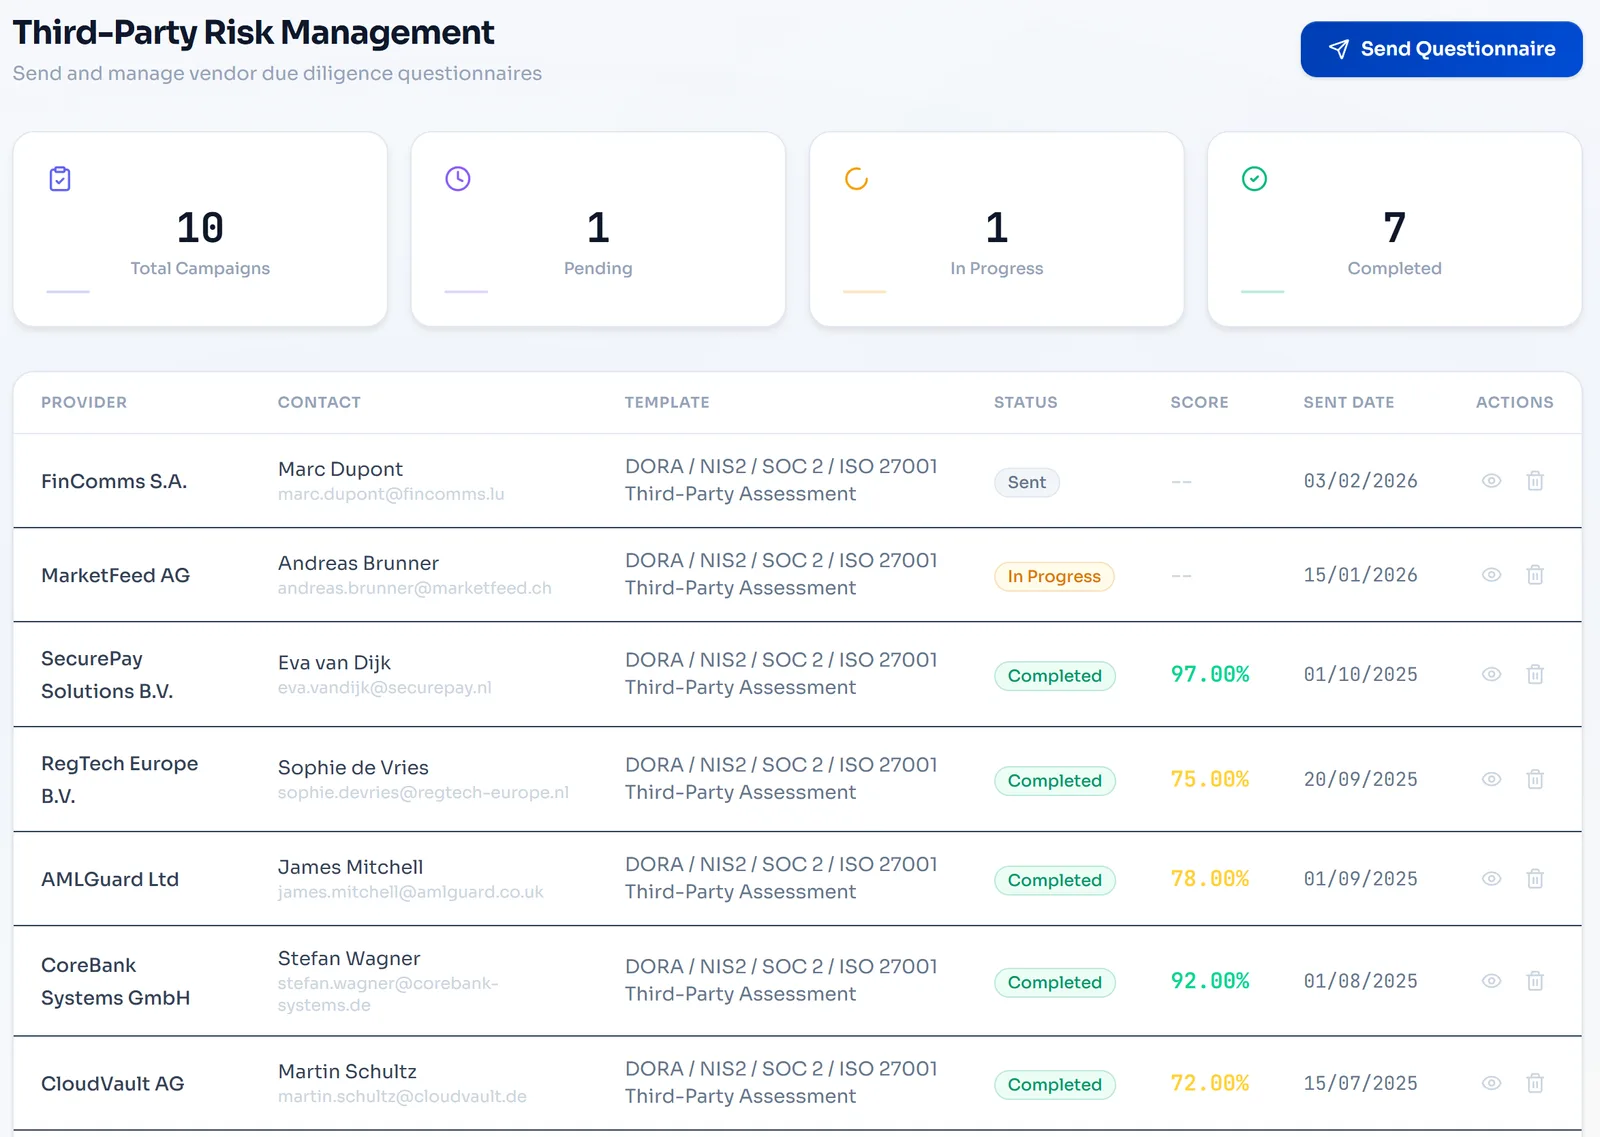
您所依赖的每一家供应商及其风险,尽在一处。
只需添加一次供应商:它是谁、提供什么服务、有多关键,以及联系人、文档和 LEI。从此以后,无论是您的团队、审计师还是客户问起“我们有哪些供应商、它们的风险有多大”,这份登记册就是唯一的答案。它对每家公司永久免费,无需银行卡,没有截止日期。
- 每家供应商一条记录:联系人、关键性、服务、文档、LEI
- 每家供应商都有风险评分,数据变化时重新计算
- 每家供应商回答过的问卷,与该供应商一同保存
- 永久免费:3 名用户和 10 家供应商,任一付费方案均可提高上限
- 您添加的所有内容在升级后都会保留
每家服务提供商都有评分,数据一变即重新评分。
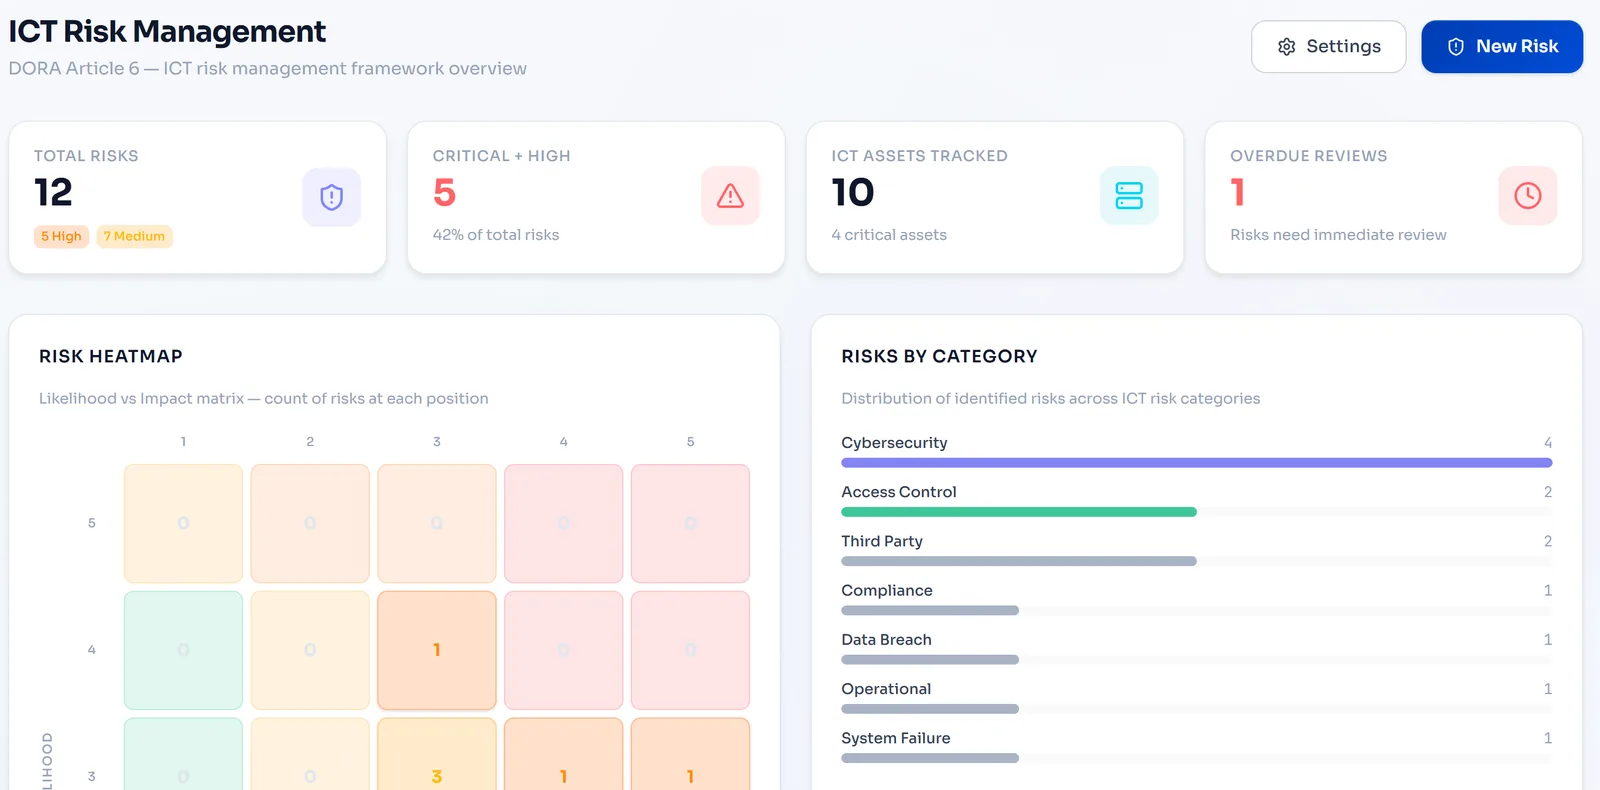
Venvera 采用五信号模型为每一家 ICT 服务提供商评分:关键性、地域风险、集中度、合同健康度和数据敏感度。只要底层数据发生变动,评分就会自动重新计算,因此风险全景反映的是现实情况,而不是一张在您制作完成第二天就已过时的快照。
- 五项信号:关键性、地域、集中度、合同健康度、数据敏感度
- 按关键、重要和支持三个层级加权计算关键性
- 识别高风险司法管辖区
- 检测合同到期和条款缺失
- 数据变化时自动重新评分
在单点故障变成审计发现之前将其找出。
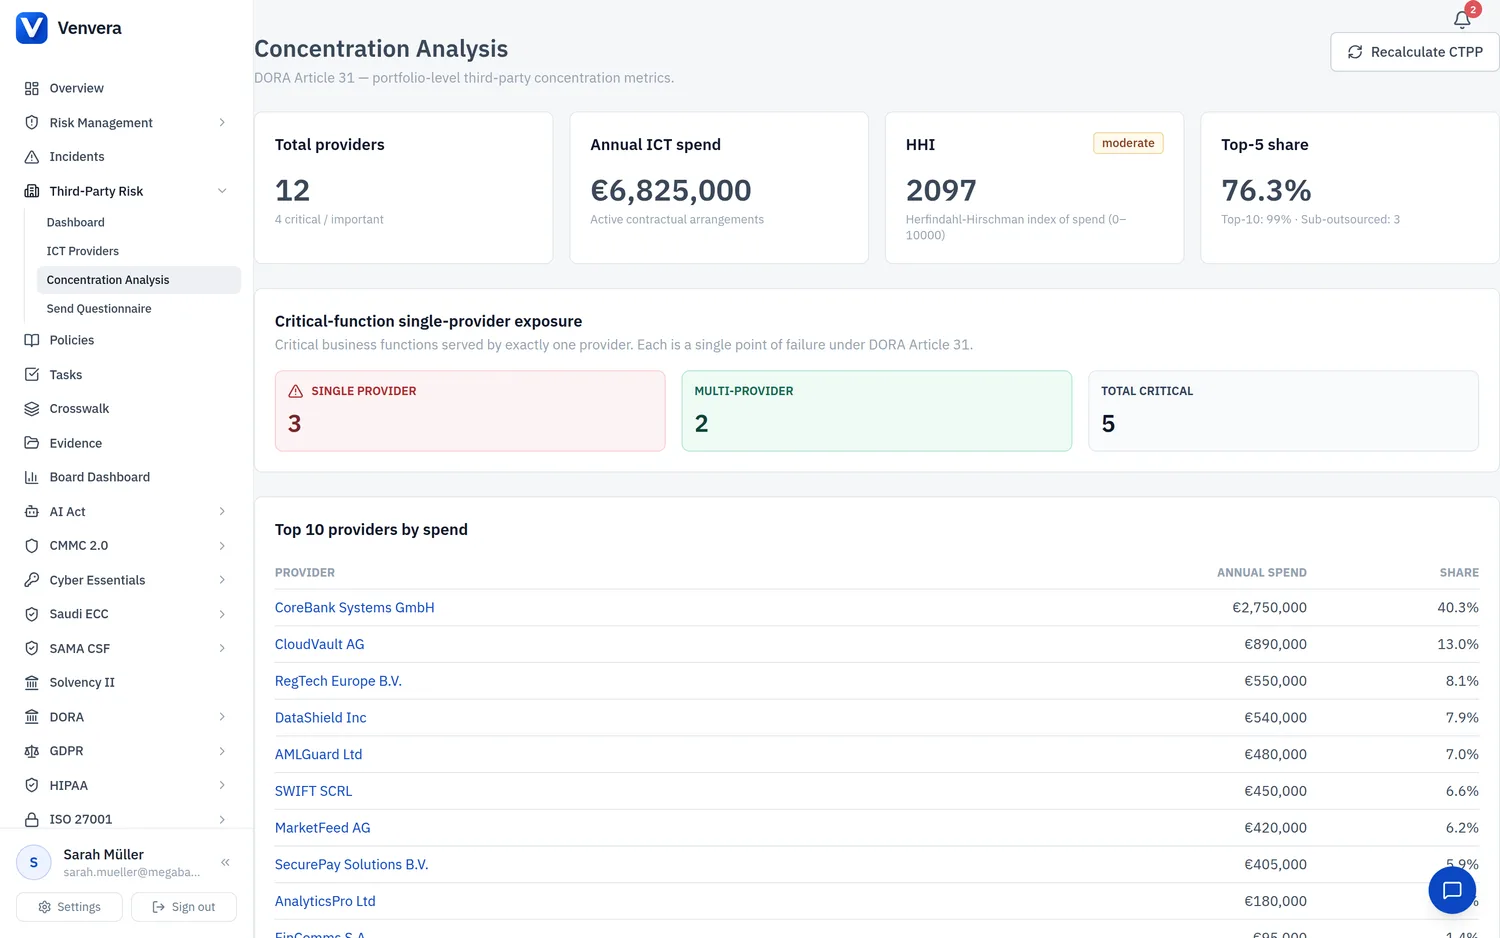
跨支出、关键职能依赖和地域三个方面的实时集中度分析。如果排名靠前的几家服务提供商占据了您大部分 ICT 支出,或者某一家服务提供商在不知不觉中支撑着您的每一项关键职能,Venvera 都会立即告诉您,并在超出阈值的那一刻发出警告。
- 支出集中度,阈值可配置(默认 30%)
- 关键职能依赖关系映射
- 地域聚集警报
- 超出阈值时自动显示警告横幅
- 分包外包链可视化
发出问卷,收回时已填写完毕并完成评分。
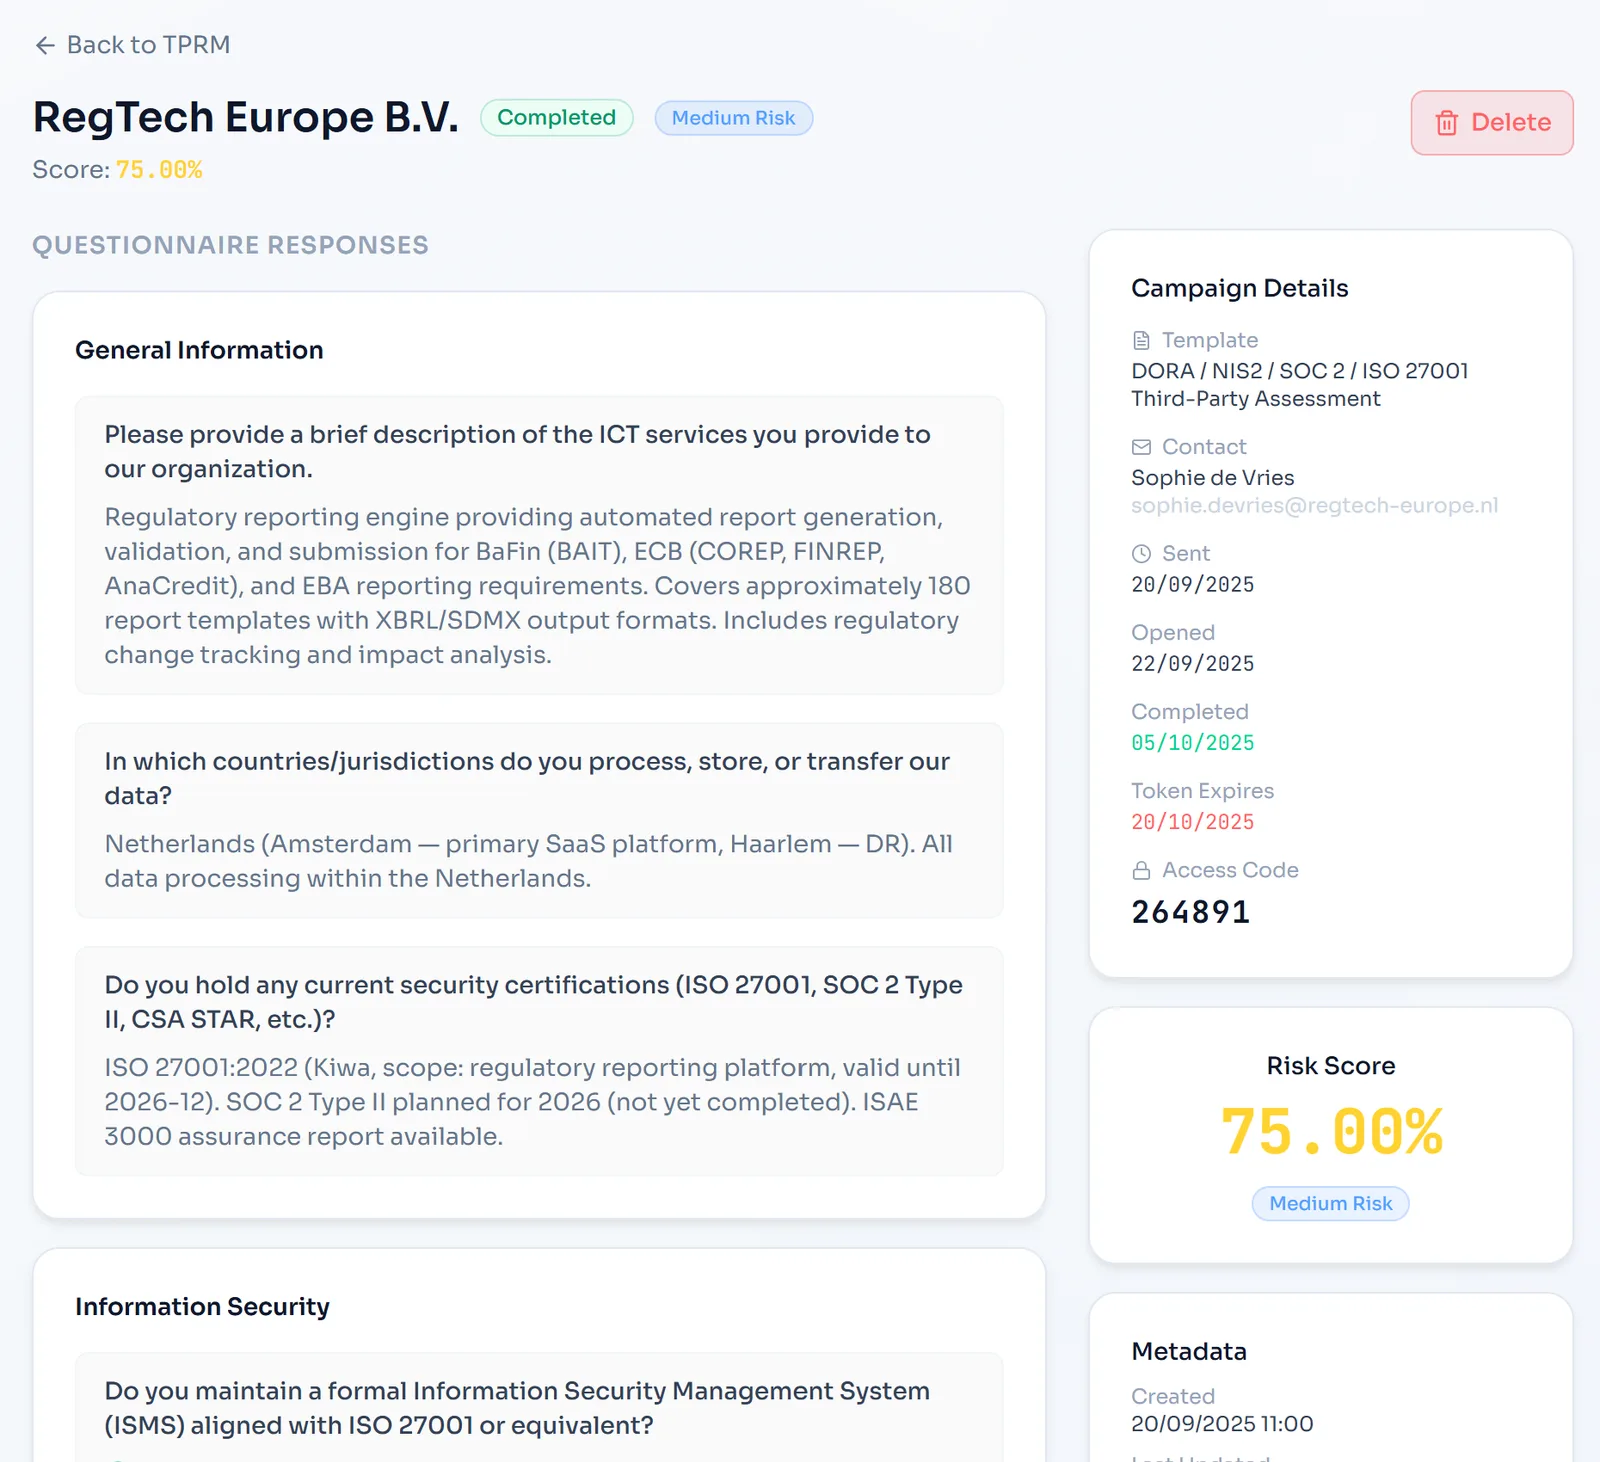
使用现成的尽职调查模板发送有时限、受访问码保护的问卷活动,模板涵盖 ISO 27001、SOC 2、欧盟《通用数据保护条例》(GDPR)、欧盟 NIS2 指令和 DORA。供应商无需登录,通过安全链接即可填写,答案在提交时自动评分;您的团队可以审核、添加备注,并可在保留完整审计追踪的情况下覆盖评级。
- 现成模板涵盖 ISO 27001、SOC 2、GDPR、NIS2 和 DORA
- 安全访问:唯一令牌加 6 位访问码
- 供应商无需注册账户,30 天后失效
- 自动评分,支持审核人备注和评级覆盖
- 记录审核人姓名和时间戳,以备审计
看清下游三层、没有任何电子表格跟踪的次级处理方。
按照 DORA 第 29 条的要求,将分包外包链一直跟踪到第 N 层。对于每一环,您都可以记录次级处理方、其所在国家和司法管辖区以及其提供的服务;集中度分析也会向下延伸到次级层面,让隐藏在链条深处的共同依赖无处藏身。
- 多层级次级处理方跟踪(第 1、2、3 层及更深层级)
- 每家次级服务提供商的国家和司法管辖区
- 链条中每一环的服务描述
- 跟踪次级处理方的 LEI
- 集中度风险分析延伸到次级层面
跟踪每一项强制性条款,再用同一份数据报送登记册。
管理每份合同及其成本、数据存放位置和退出策略,并通过可视化仪表板查看哪些强制性条款(包括 DORA 第 30 条要求的八项)仍然缺失,以便您一路跟进直至补齐。当监管机构提出要求时,只需一键即可基于同一批记录,生成包含全部 15 张官方 ESA 表格的 xBRL-CSV 格式 DORA 信息登记册。
- 每份合同的强制性条款检查清单,包括 DORA 第 30 条
- 可视化的完成百分比和 90 天到期提醒
- 退出策略和可替代性文档
- 全部 15 张官方 ESA 模板表格,均为 xBRL-CSV 格式
- 导出前自动进行 DPM 代码转换和验证
电子表格还是 Venvera?
第三方风险常见问题解答。
相关: 第三方风险知识中心, 供应商风险管理即服务, 多司法管辖区合规软件指南, 第三方风险管理解决方案对比, 如何开展第三方风险评估, TPRM 流程, 供应商安全问卷, DORA ICT 第三方风险