一个能自动评分、自动升级 并自动生成报告的风险登记册。
电子表格中的风险登记册,在您保存后的第二天就已经过时。Venvera 在 5x5 矩阵上为每项风险评分,将您的风险偏好直接叠加在矩阵上,在风险超出容忍度时自动升级,并根据实时数据生成董事会视图,让登记册成为一个持续运转的系统,而不是一份每年只有人更新两次的文件。
登记册本身不是目的。让它始终真实才是。
每个组织都有风险登记册。但几乎没有哪一份能够反映实际情况。评分标准不一致,负责人不明确,升级即便发生也只是通过电子邮件,而董事会看到的是一份手工拼凑的快照。真正的工作不是把风险写下来,而是维护一幅最新、已评分、有明确负责人的全景图,让董事会和监管机构都能信任。Venvera 让登记册实时运转:自动评分、风险偏好阈值、升级触发条件,以及用于趋势分析和审计证据的季度快照。
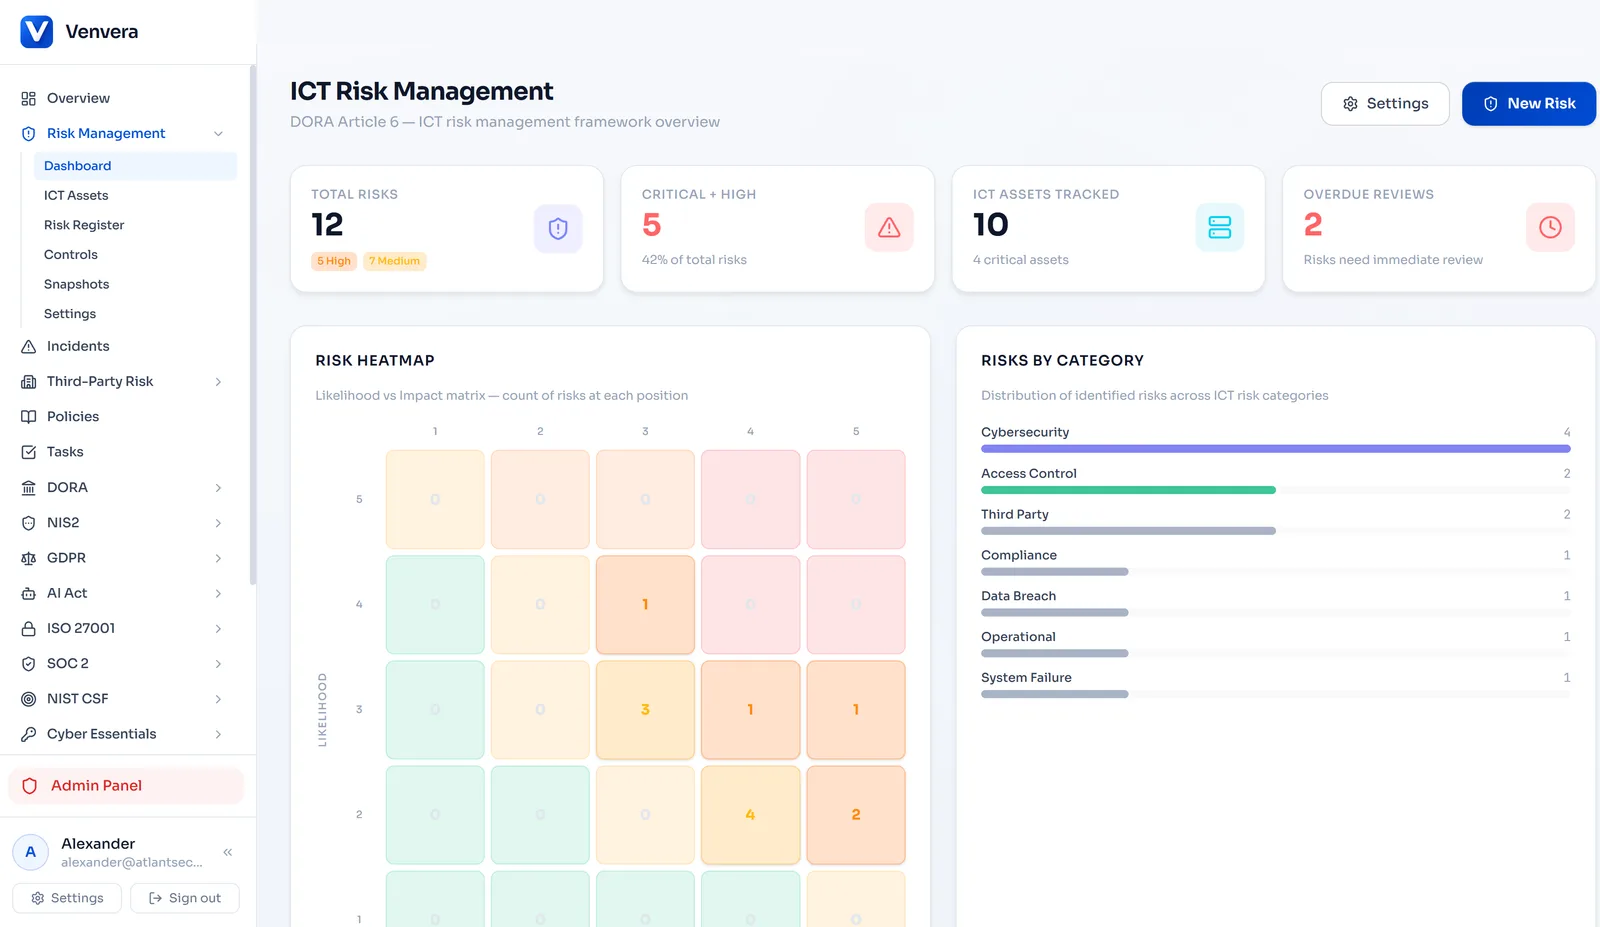
一个在您录入风险的那一刻就为其评分的登记册。
所有 ICT 风险集中一处。标题、威胁来源、漏洞,按 1 到 5 级对可能性和影响进行评分,并自动划分风险等级。跟踪风险处置决策(缓解、接受、转移、规避、升级)、剩余风险评分和审查日期。指派负责人,确保没有任何遗漏。
- 9 个风险类别:运营、网络、供应商、数据、法律、战略、合规、物理、环境
- 5 阶段生命周期:已识别、已评估、已计划处置、已实施处置、已关闭
- 自动计算评分(可能性 x 影响 = 固有风险)
- 指派风险负责人,并对逾期审查发出提醒
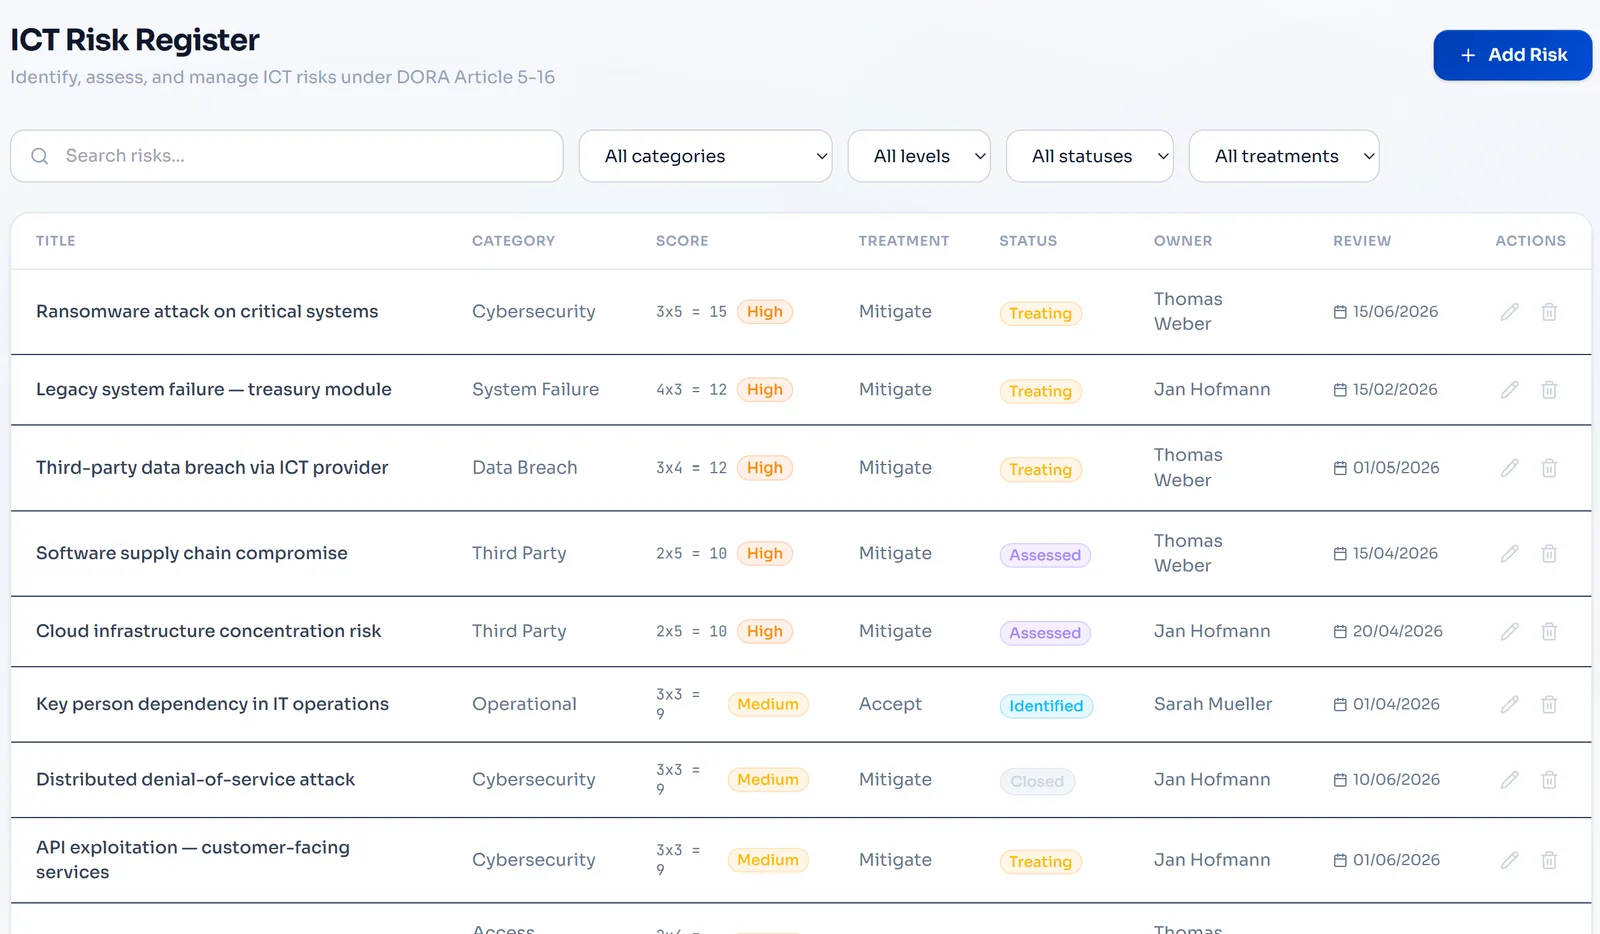
在风险上报董事会之前,看清风险集中在哪里。
可视化的可能性与影响矩阵,用颜色区分从绿色到琥珀色再到红色的严重程度区域。立即发现风险在哪些关键区域集中。点击任一单元格,即可下钻查看其背后的风险。可直接导出或展示的董事会级可视化图表。
- 按颜色区分的 5x5 矩阵(低、中、高、很高、严重)
- 交互式:点击任一单元格,查看该交叉点上的风险
- 按类别、负责人、框架或处置状态筛选
- 剩余风险与固有风险热力图对比视图
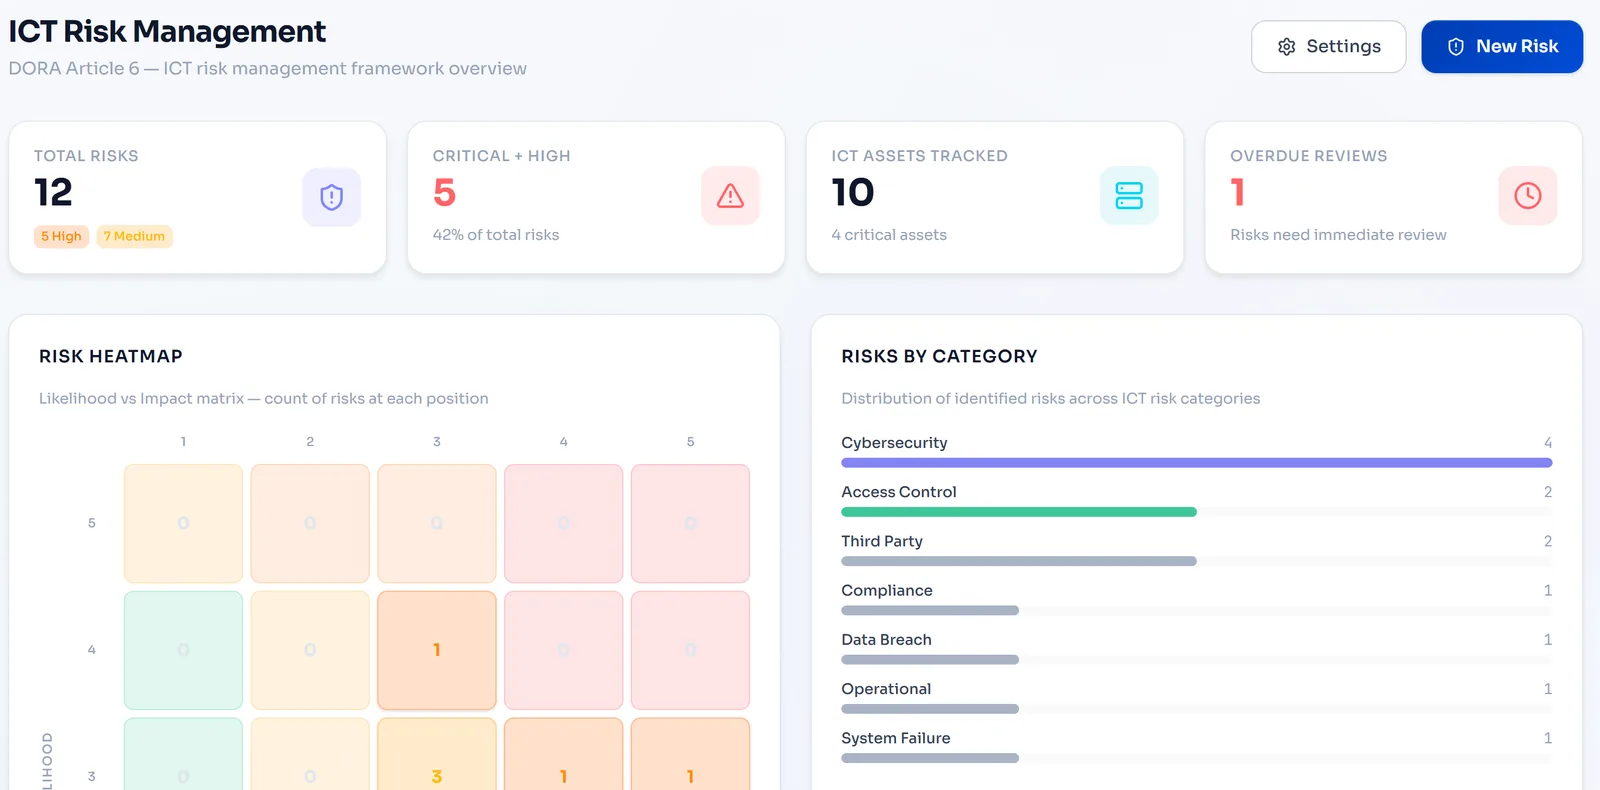
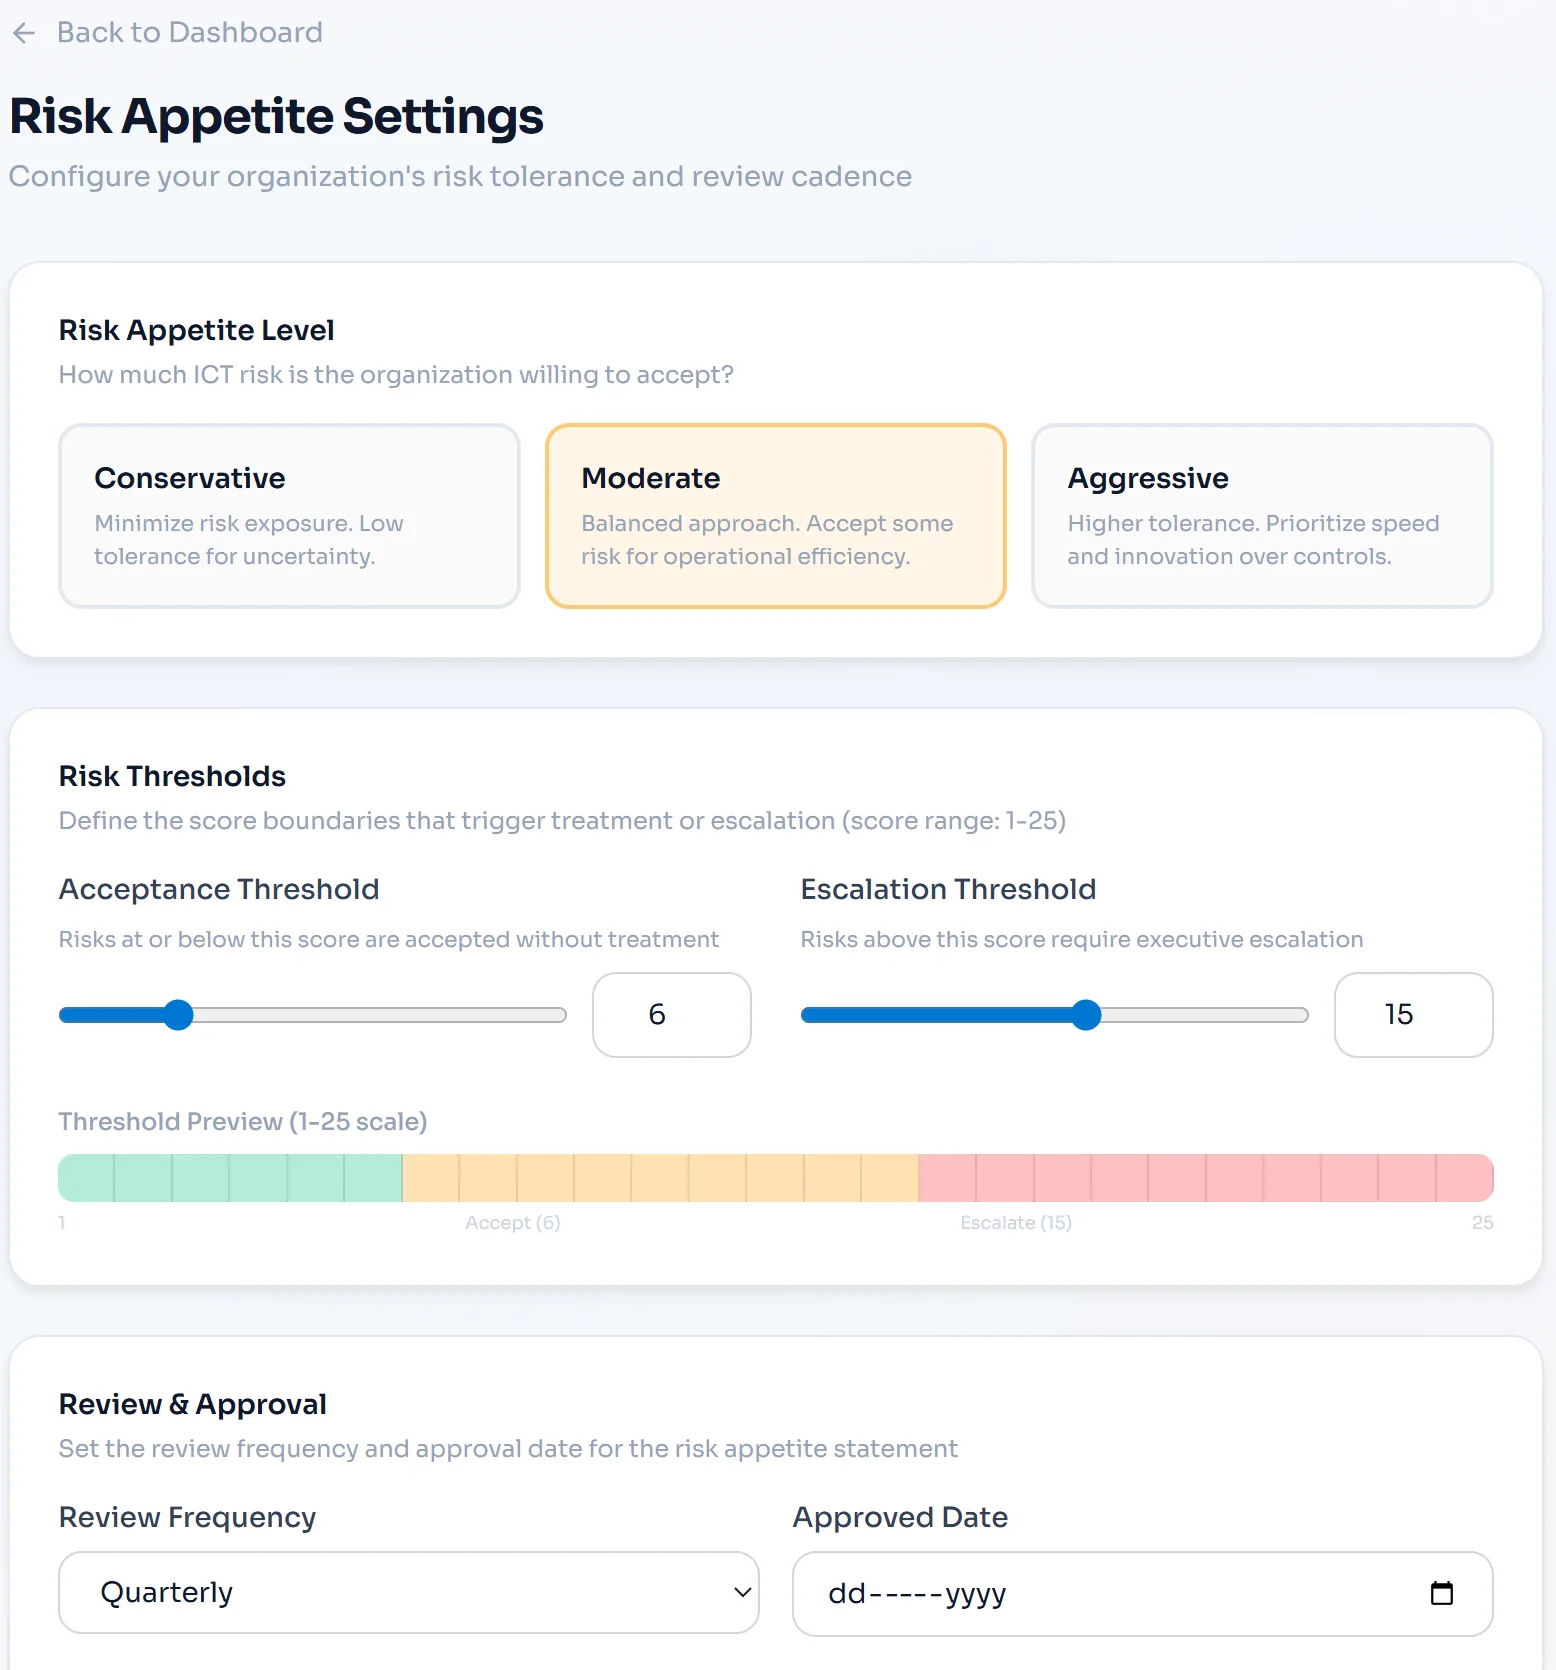
当风险超出您的风险偏好时自动升级。
用清晰的阈值定义您组织的风险偏好。低于接受阈值的风险无需采取行动。高于升级阈值的风险会触发董事会层面的审查。可视化的区域条让每项风险相对于您容忍度的位置一目了然,消除模糊地带,杜绝遗漏升级。
- 三个区域:接受(绿色)、处置(琥珀色)、升级(红色)
- 可配置的接受和升级评分阈值
- 保守、适中或激进三种风险偏好预设
- 跟踪 CRO 和董事会的批准,并保留审计追踪
在风险仍处于早期预警阶段时就将其捕捉。
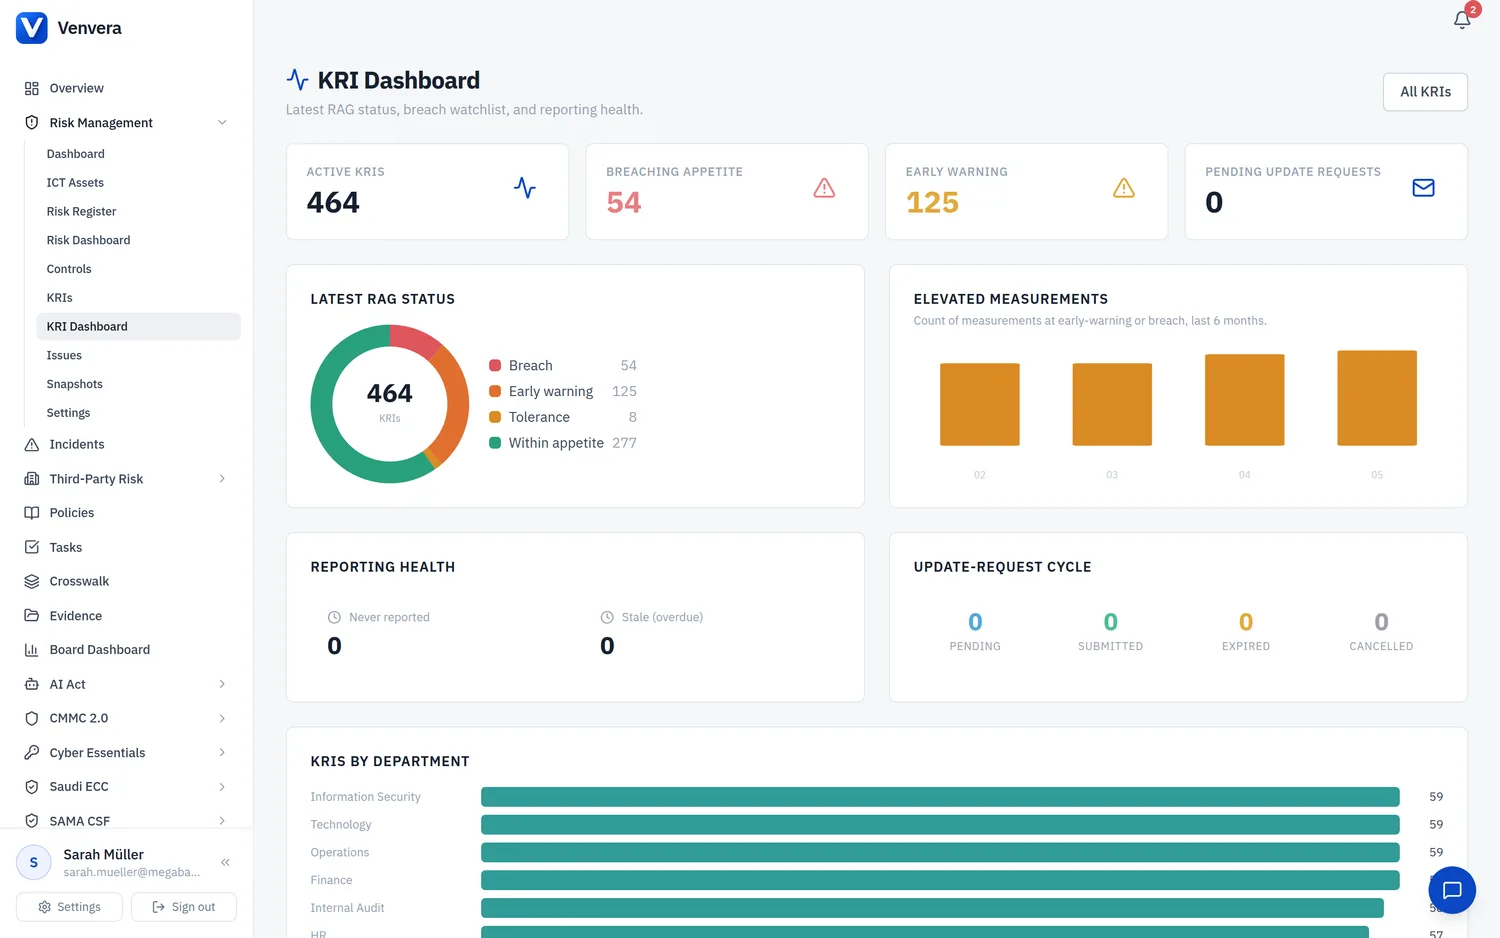
定义能够在风险演变为事件之前就警示您风险正在显现的指标。每个关键风险指标(KRI)都有完全可配置的阈值区间、附带趋势图的测量历史,以及发送给负责人和订阅者的超限警报。您可以通过一次性魔法链接向负责人索取读数,也可以让 Venvera 根据您自己的合规数据自动计算数值。
- 可配置 2 到 4 个阈值区间,支持“越低越好”或“越高越好”
- 测量历史,附带趋势图和阈值边界线
- 向负责人和订阅者发送超限警报;通过一次性魔法链接请求更新
- 根据系统数据自动计算 KRI(控制措施有效性、超过审查期限的策略、供应商集中度)
证明一项控制措施,即可满足其映射到的每一个框架。
一项控制措施可以同时满足 ISO 27001、欧盟 NIS2 指令、欧盟《数字运营韧性法案》(DORA)、欧盟《通用数据保护条例》(GDPR)等多个框架的要求。跟踪每项控制措施的实施状态、有效性评级和支持证据。多框架控制措施映射消除了重复工作,并为您提供安全态势的统一视图。
- 跨框架控制措施库,包含 150+ 项预先映射的控制措施
- 实施状态跟踪:未开始、进行中、已实施、有效
- 有效性评级,并附加证据
- 差距分析:哪些风险缺乏足够的控制措施

电子表格还是 Venvera?
风险管理常见问题解答。
将您的登记册 变成一个持续运转的系统。
先从免费合规检查开始,几分钟内即可看到您的风险态势对照风险偏好的评分结果。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留