拿下企业订单, 不再被 SOC 2 卡住。
企业买方想要您的产品,但他们的安全团队首先要看您的 SOC 2、ISO 27001 或一份填好的问卷,而眼下这项审查正让合同拖延整整一个季度。Venvera 让您无需招聘合规人员也能快速做好认证准备,并依托实时证据库回应安全审查,让交易按照您的销售周期推进,而不是被审计进度拖慢。
合规不是目的,它所打通的交易才是。
金融科技公司追求 SOC 2,不是为了把证书挂在墙上,而是因为销售管道中的那家知名企业客户,没有它就不会签约。痛点在于,您是一支快速前进的小团队,而安全问卷、证据,以及“我们做到了”与“这是证明”之间的差距,正横亘在您和合同之间。Venvera 帮助您快速实现审计就绪,并让证据保持实时更新,让今后的每一次安全审查都能在一天内完成答复,再也不会阻碍交易。
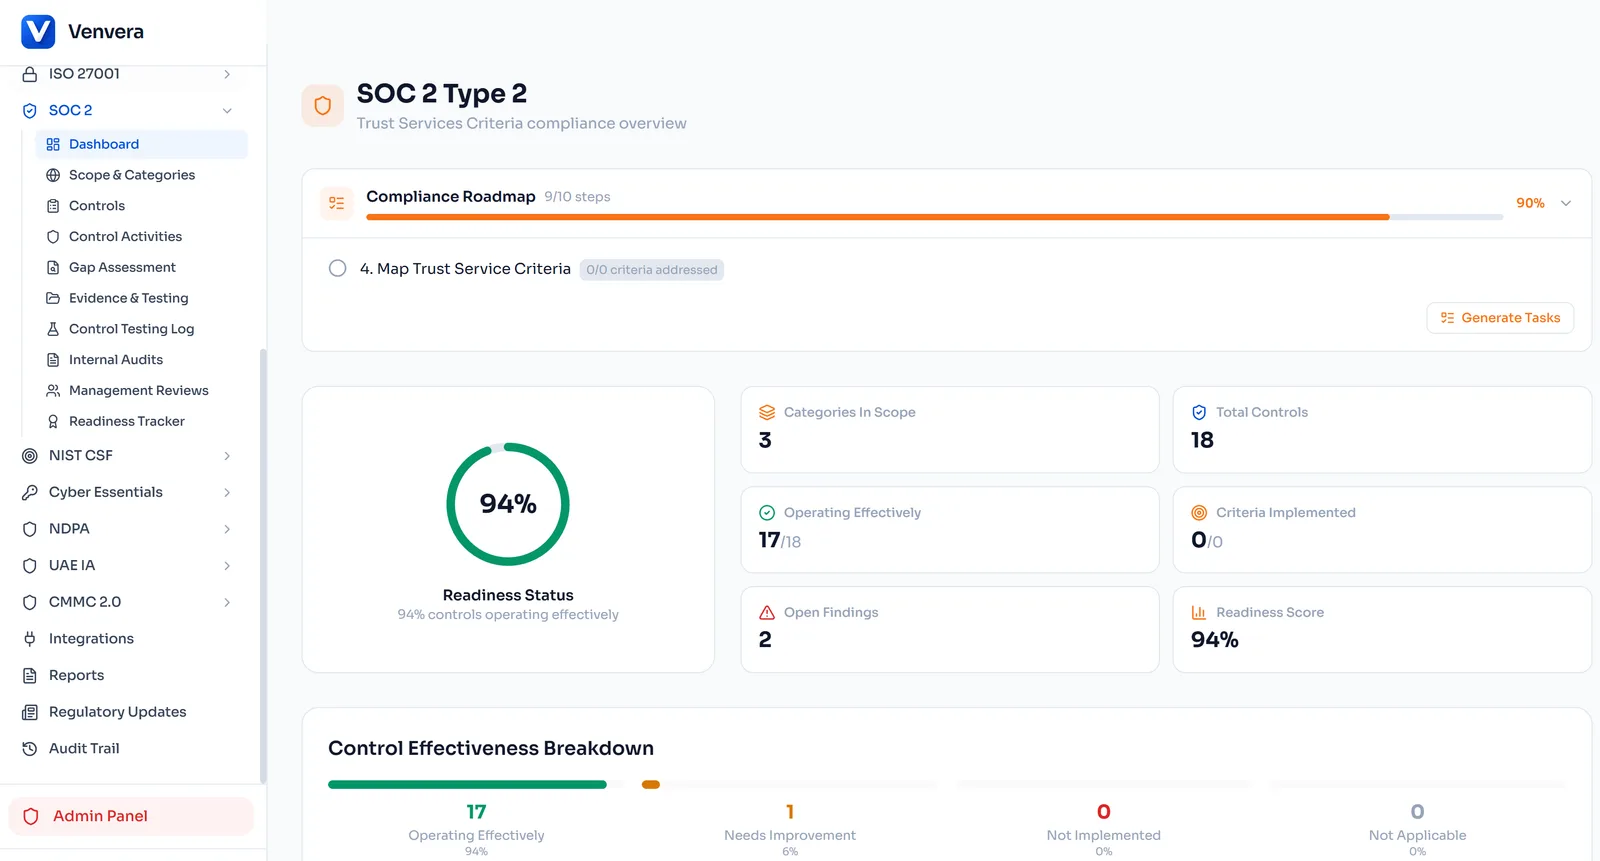
分步骤的就绪路线图,无需顾问。
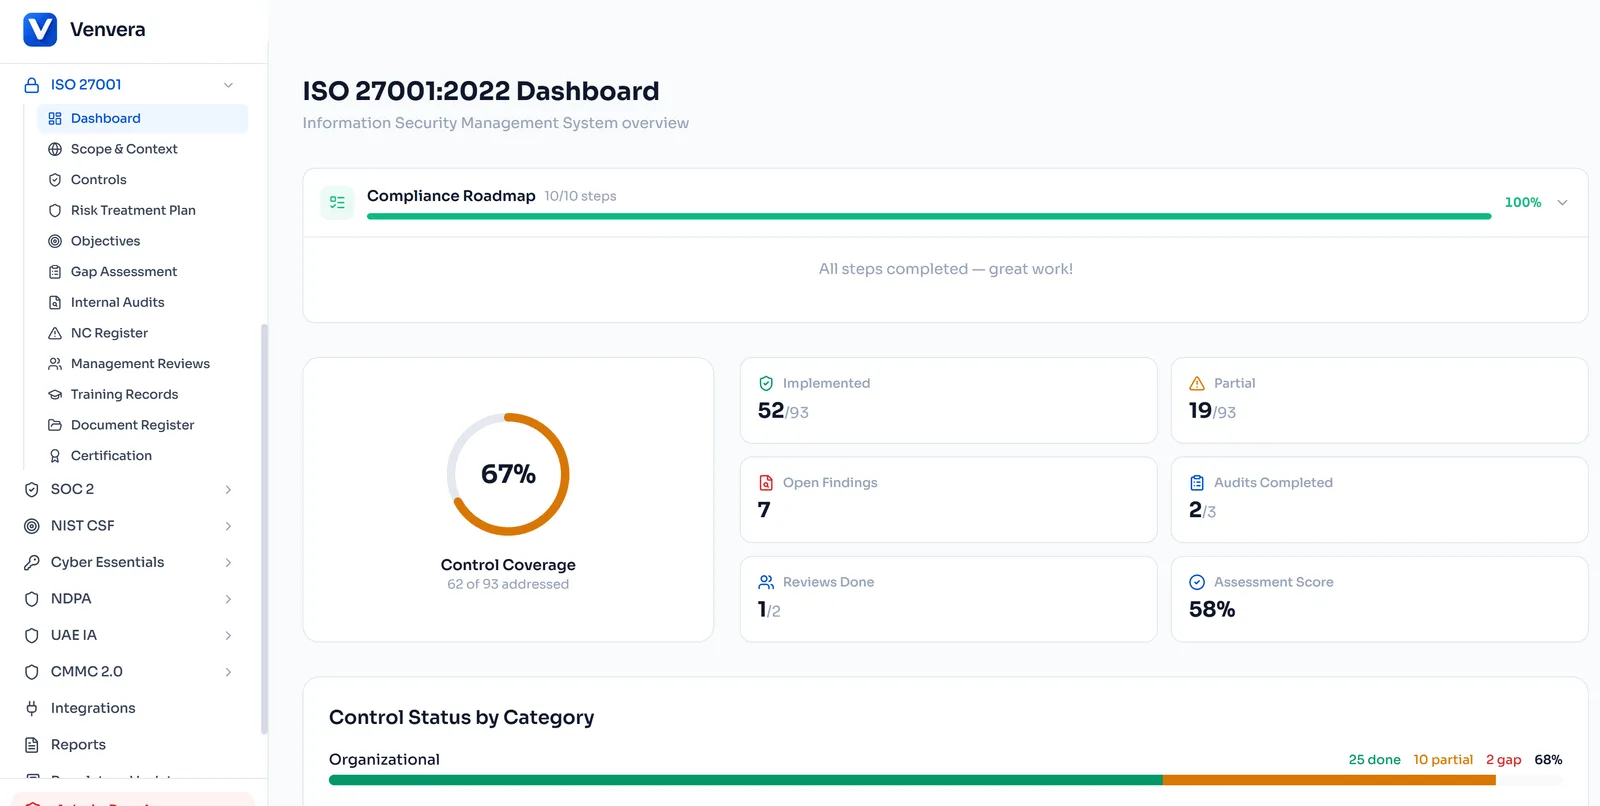
针对特定框架的路线图会为您的金融科技公司量身生成计划,无论是 SOC 2、ISO 27001、欧盟《数字运营韧性法案》(DORA),还是 Venvera 支持的任何其他框架。差距评估在几分钟内为您的就绪度评分,AI 会起草您的风险和安全策略,并内置相关监管条款的引用。您可以按照自己的时间表,自行弥补这些差距。
- 分步骤路线图,自动跟踪进度
- 差距评估不到 5 分钟即可为就绪度评分
- AI 起草策略,并附带监管条款引用
- 针对 DORA 的信息登记册,支持 xBRL-CSV 导出
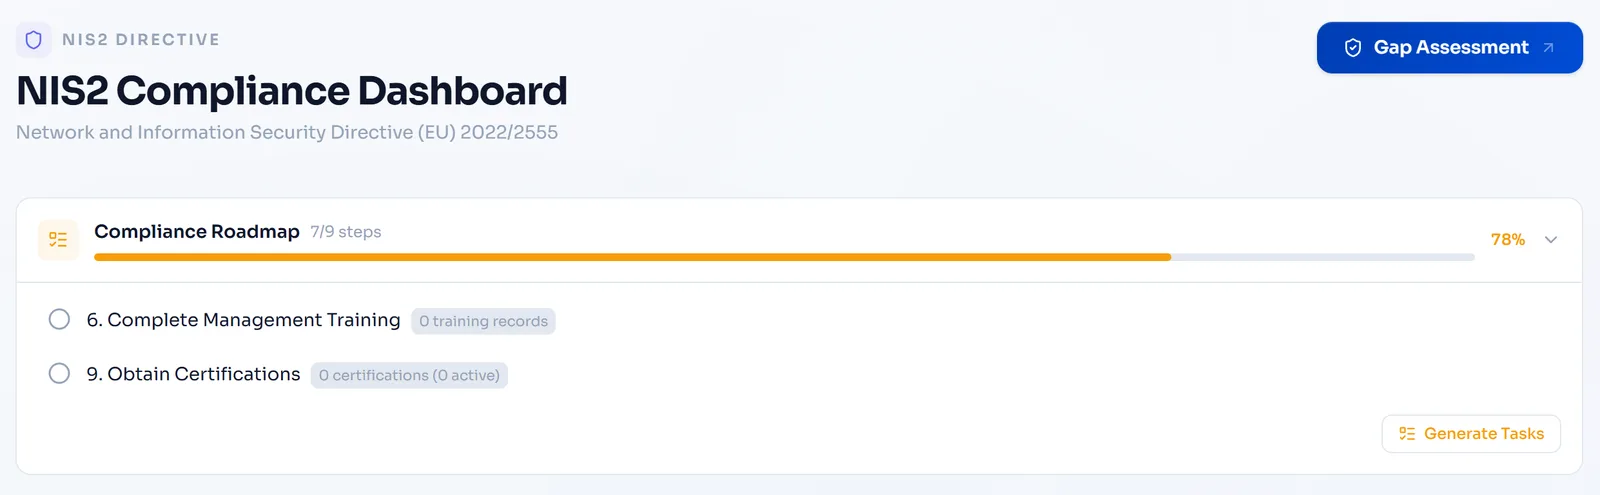
控制措施实施一次,即可满足它涉及的每个框架。
先为您的 US 客户做 SOC 2,再为欧洲市场加上 ISO 27001,赢得第一家银行客户时再叠加 DORA。跨框架控制措施映射意味着,加密只需实施一次,即可同时满足这三个框架,因此框架之间 60-70% 的重叠部分可以复用,而不必在每次新增框架时重新建设。
- 控制措施框架映射将 150+ 项控制措施映射到各个框架
- 控制措施实施一次,即自动同步到所有框架
- 随业务增长添加框架,无需从头开始
- 所有框架共享同一个证据库

一天内答完安全问卷,而不是三天。
上传问卷后,Venvera 会将每个问题映射到您现有的控制措施和证据,然后按照客户期望的格式导出答案。过去那种拖慢交易的三天手忙脚乱,变成直接从您的控制措施库中提取内容、当天即可完成的答复。
- 根据您的控制措施库自动映射问卷答复
- 预置 ISO 27001、NIS2 和 DORA 评估模板
- 为您自己的供应商提供安全的供应商门户
- 自动评分和风险评级
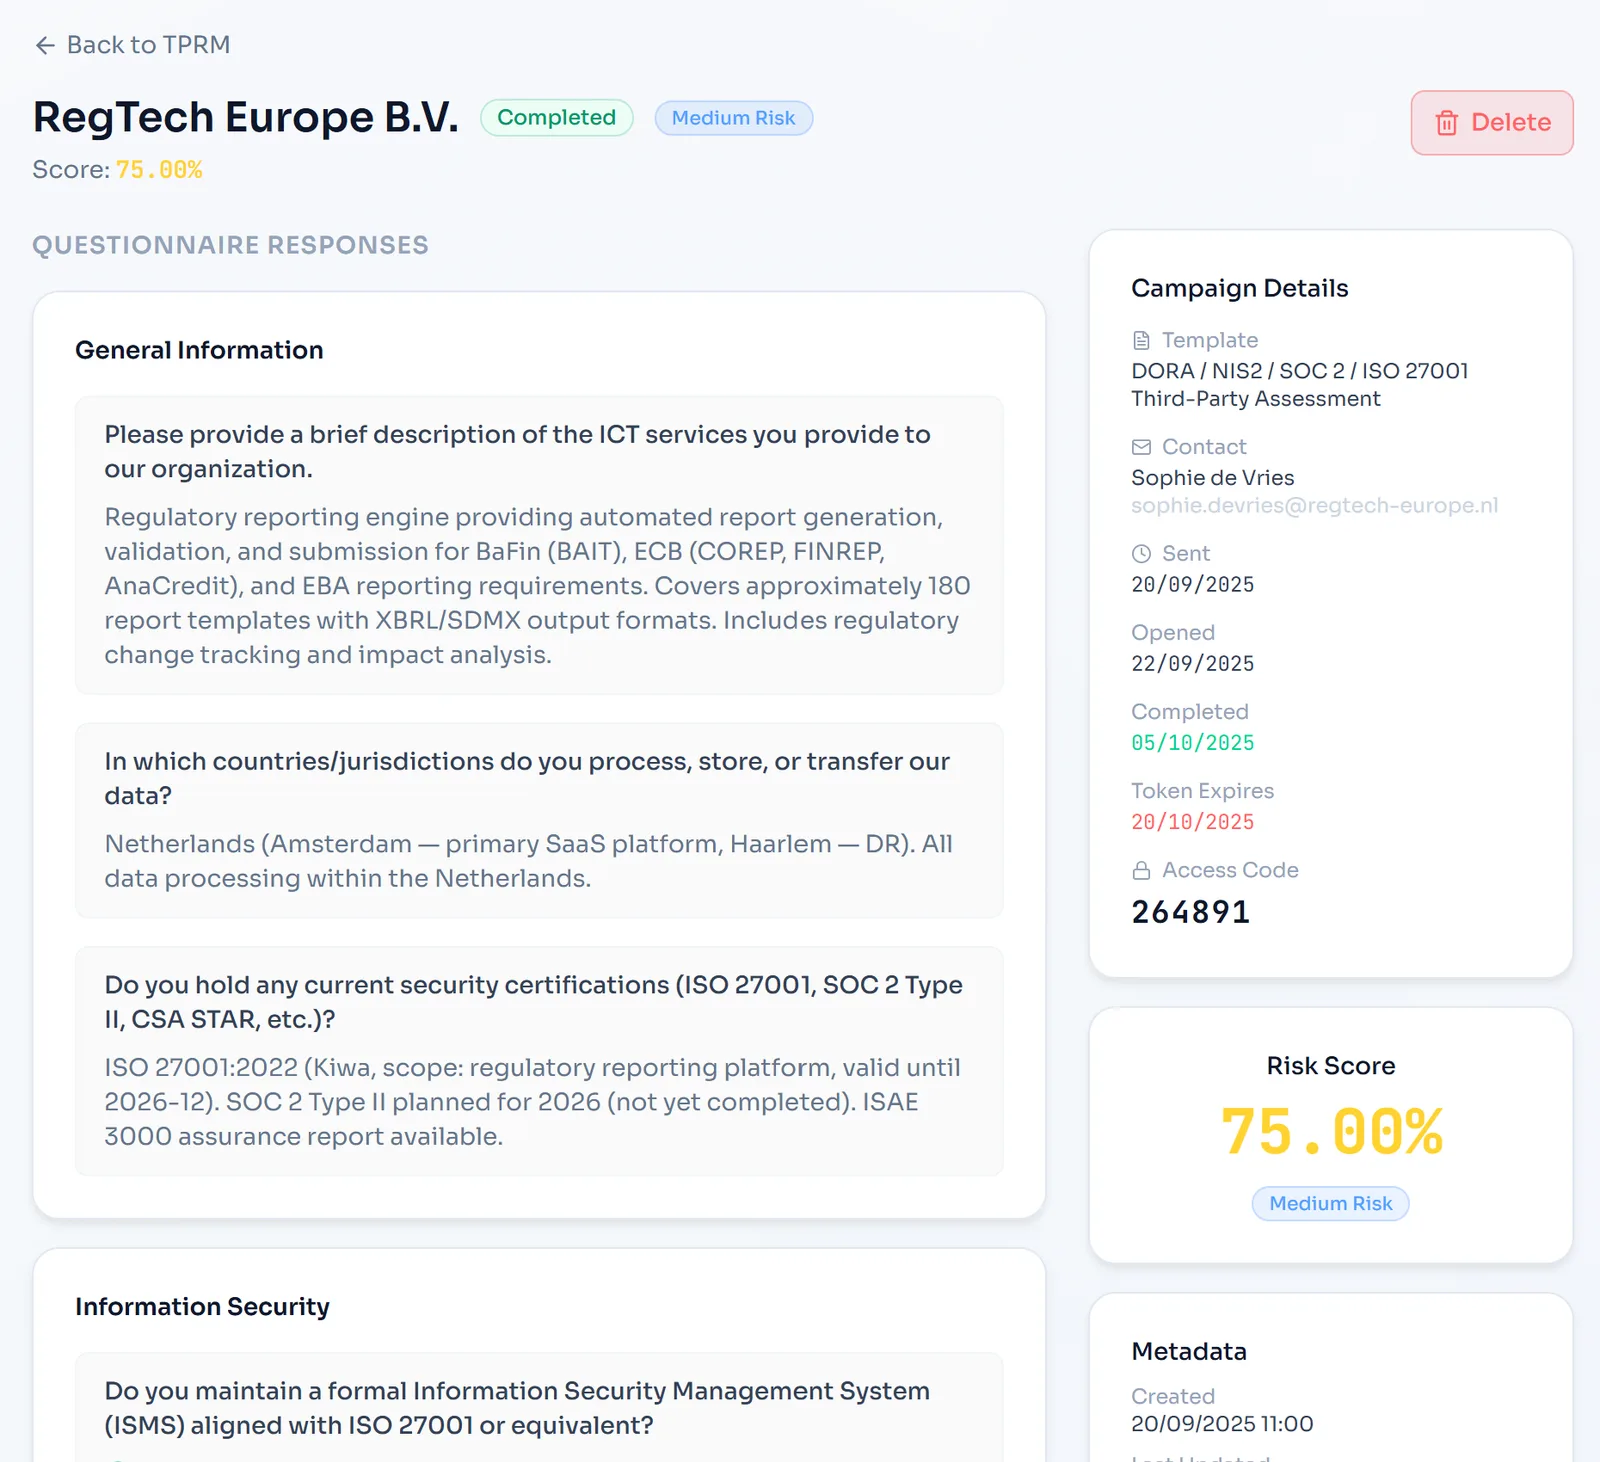
获得监管解答和策略草稿,无需按小时付费。
Virtual CISO AI 以精确到条款的方式回答监管问题。它了解您的合规数据、您的框架以及尚未弥补的差距,还能起草策略并审查其覆盖范围。它随时待命,并使用您自己的 API 密钥,确保任何数据都不会脱离您的掌控。
- 基于 ISO 27001、SOC 2、GDPR、NIS2、DORA 等框架训练
- 实时了解您的合规状态
- 起草策略,并审查现有策略的覆盖缺口
- 使用您自己的 API 密钥,确保任何数据都不会脱离您的掌控
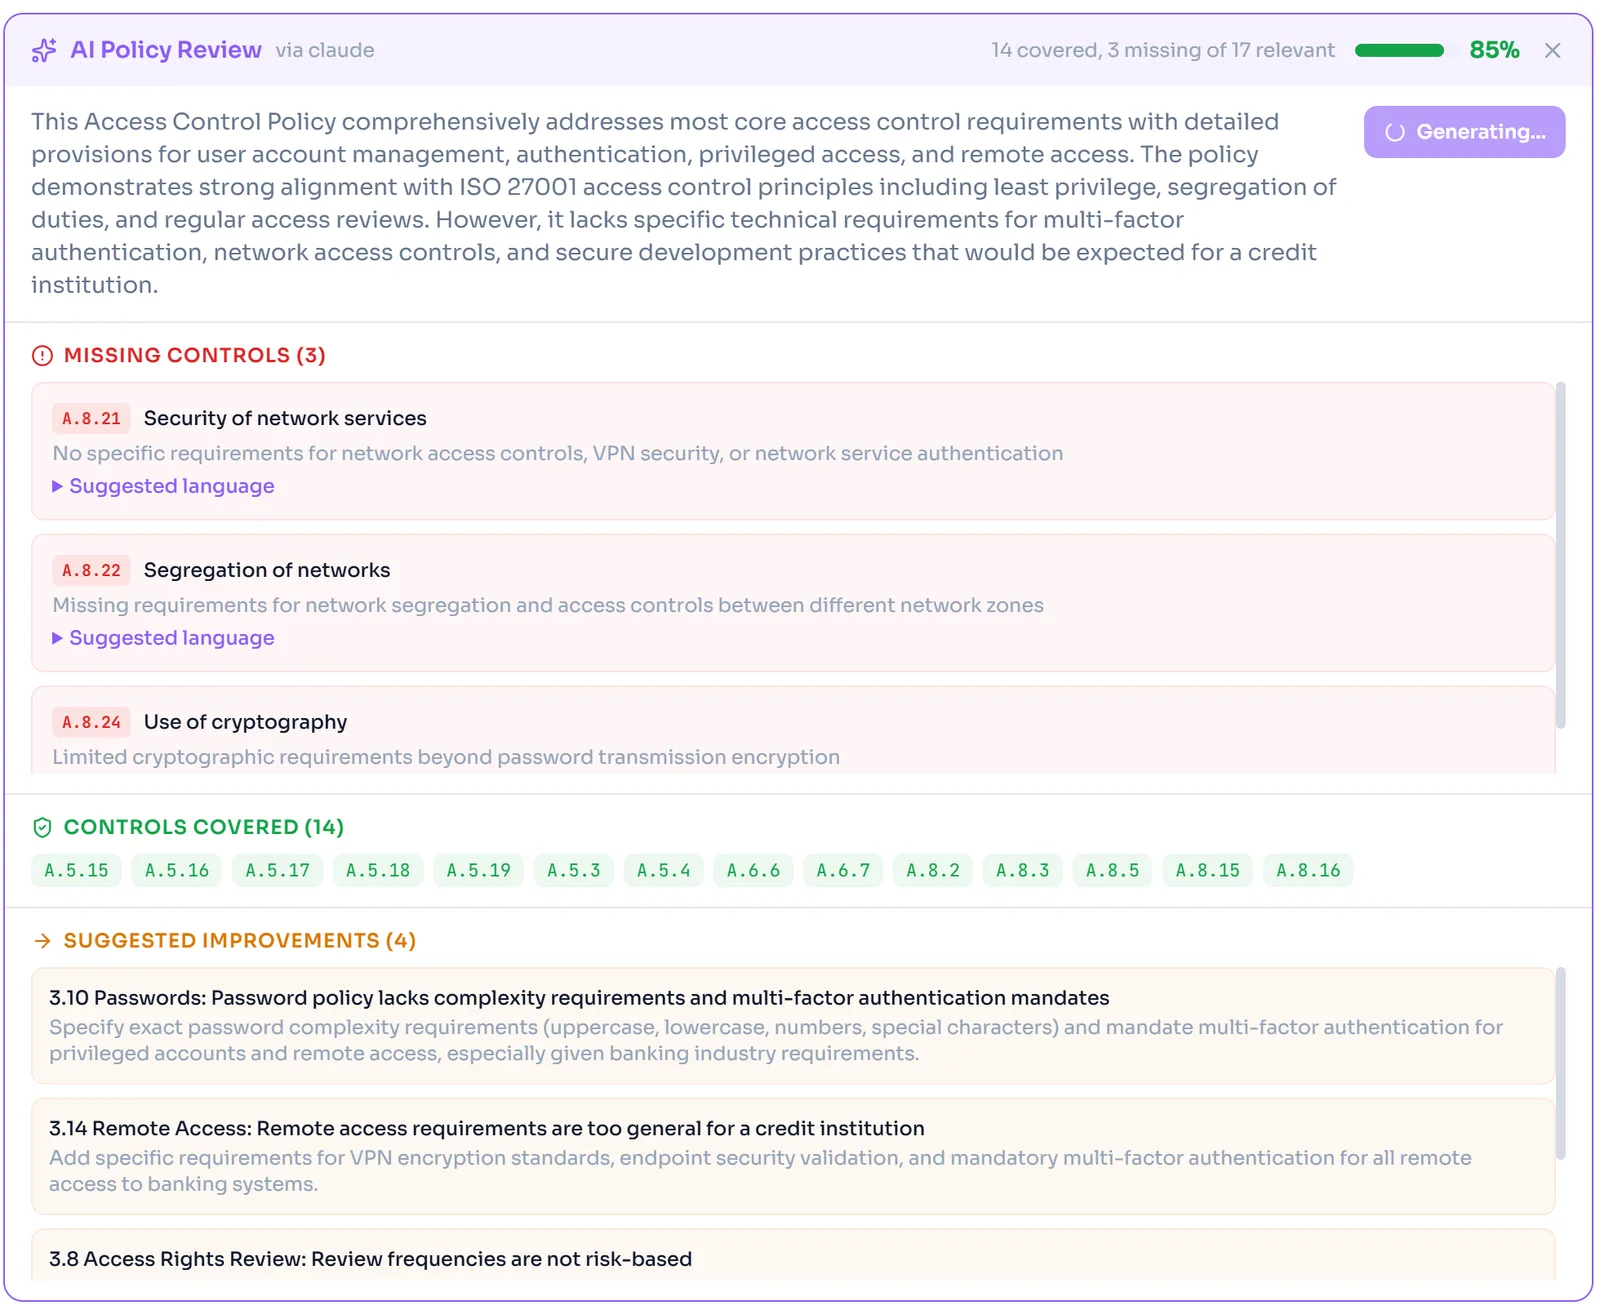
让合规从成本中心变成您赢下的交易。
潜在客户一开口,您就能向他们展示您的合规态势。SOC 2 就绪度、ISO 27001 控制措施、DORA 实施状态,全部一目了然。按框架跟踪的进度和实时证据库向对方的安全团队展示运营成熟度,差距分析则展示通往认证的确切路径。
- 合规健康评分一目了然
- 按框架跟踪进度
- 证据库展现运营成熟度
- 差距分析展示通往认证的路径
电子表格还是 Venvera?
金融科技常见问题解答。
别再因为 安全审查而丢掉交易。
从一次免费的合规检查开始:几分钟内即可查看您的 SOC 2 和 ISO 27001 就绪度。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留