Central Bank of Ireland 的规则, 尽在一个工作区。
Venvera 是面向受 Central Bank of Ireland 监管机构的合规软件:Consumer Protection Code 2025、适任与诚信、Individual Accountability Framework、受保护披露、Data Protection Act 2018 以及 Criminal Justice Act 2010 反洗钱叠加层,以 295 项要求呈现,每项都有负责人、状态、专属证据以及关于 Central Bank 审核人接受什么的指引。一个仪表板,取代电子表格、共享邮箱和满是提醒的日历。
为 Central Bank of Ireland 监管的机构而构建
支付和电子货币机构、信贷机构、保险公司、投资公司、零售中介、信用合作社和加密资产服务提供商都受同一家 Central Bank 监管,同一批法规文件以不同程度适用于它们。Venvera 内置自 2026 年 3 月 24 日起施行的 Standards for Business 和 Consumer Protection Regulations、Guide to Consumer Protection Risk Assessment、Consumer Protection Act 2007、自 2026 年 6 月起生效的远程营销规则、Central Bank Reform Act 2010 第 3 部分连同 Certification Regulations 和 Minimum Competency Code、Conduct Standards 和 SEAR、Protected Disclosures Act 2014、Data Protection Act 2018 的爱尔兰特有规定,以及 Criminal Justice Act 2010 和 Central Bank 的反洗钱与反恐怖融资指引。每项要求都写明适用对象,因此支付机构可排除 Reg. 9(1) 未列出的法规,非 SEAR 机构可排除 SEAR,并记录理由。包含 94 个问题的差距评估衡量审核人检验的判断要点,35 项周期性职责列入合规日历,54 项事件时限附在触发它们的要求上,董事会报告则汇总整体状况。
Central Bank of Ireland 要求什么,要求谁?
Central Bank of Ireland 通过一组法规文件而非单一守则来监管行为与治理。依据 Central Bank Reform Act 2010 第 17A 条和 Central Bank (Supervision and Enforcement) Act 2013 第 48 条制定的 Consumer Protection Code 2025,自 2026 年 3 月 24 日起适用于每家在爱尔兰与消费者打交道的受监管机构:机构必须随时满足的九项 Standards for Business,以及关于了解消费者、利益冲突与薪酬、脆弱境况与金融虐待、数字平台、有效告知、披露与收费、广告、捆绑销售、差错与投诉、主动联系、记录与外包的具体 Regulations。Guide to Consumer Protection Risk Assessment 是 Central Bank 据此检查机构的方式。2010 年法案第 3 部分下的适任与诚信约束所有设有受控职能人员的机构,自 2023 年 12 月起实行认证,自 2025 年起实行年度确认。Individual Accountability Framework 自 2023 年 12 月起为每家受监管机构引入 Conduct Standards,并自 2024 年 7 月起对信贷机构、保险公司和范围内的投资公司实施 SEAR。Protected Disclosures Act 2014 覆盖每家金融服务雇主,无论员工人数多少;Data Protection Act 2018 在 GDPR 之上增加了爱尔兰条件;Criminal Justice Act 2010 在欧盟反洗钱条例于 2027 年 7 月适用之前仍是现行的反洗钱法律。
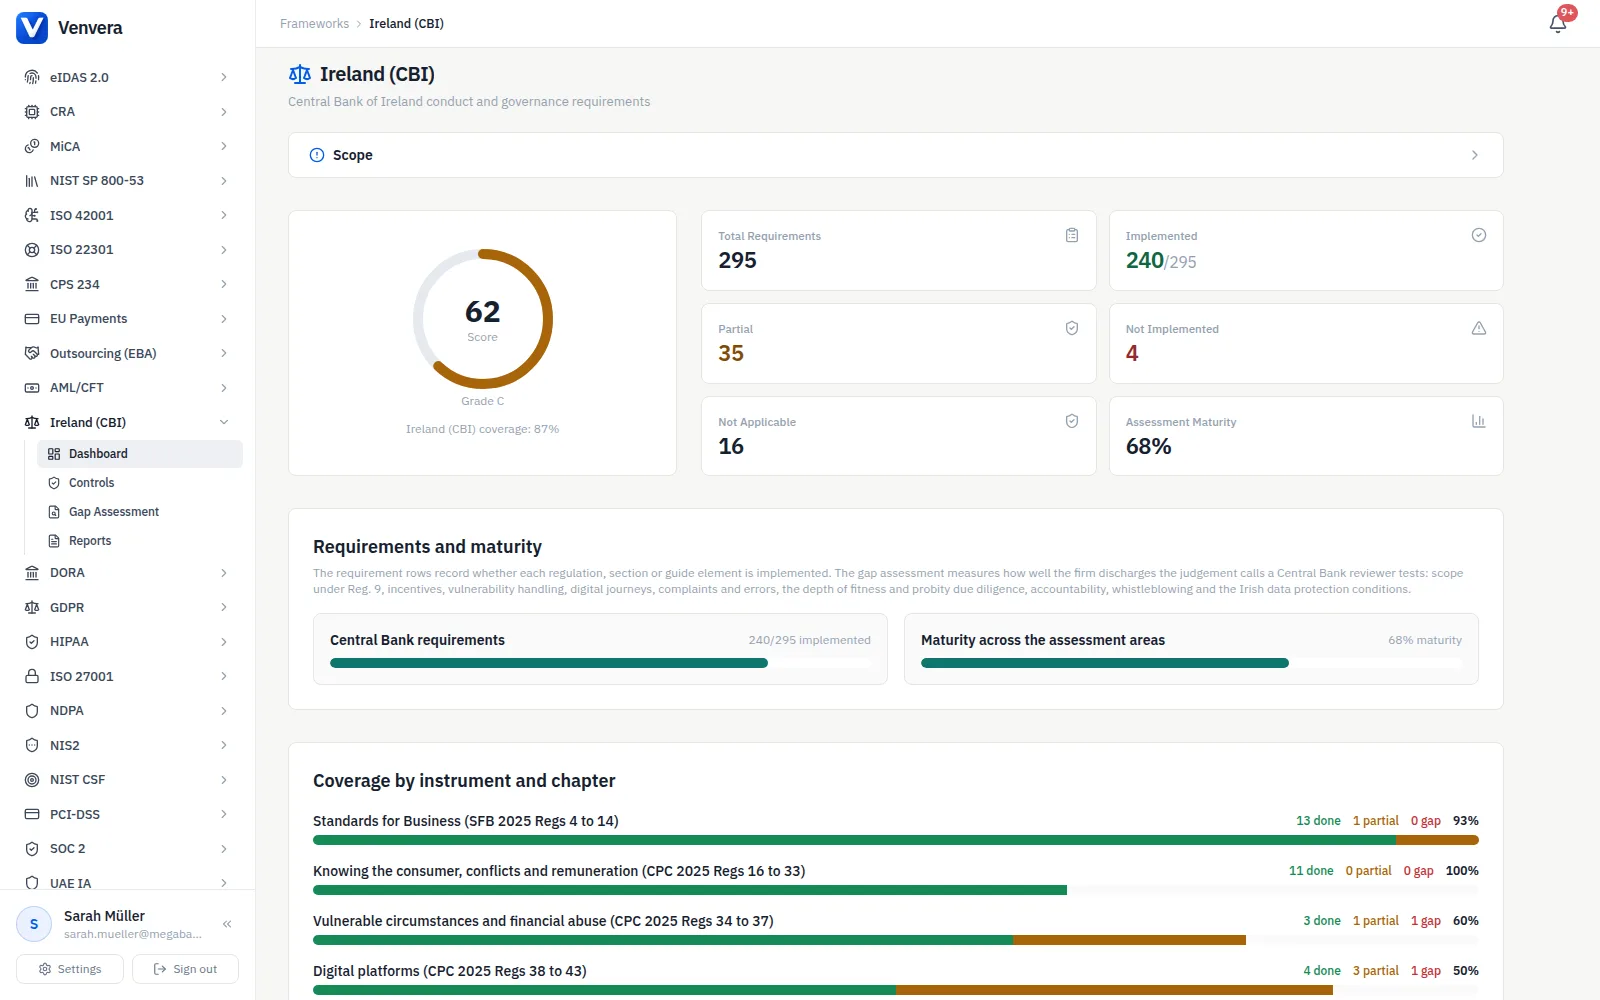
每一部法规文件,按 Central Bank 的引用方式引用。
每项要求都标明其来源的法规、条款、条文或指南要素:IECPC-105.4A 对应 Reg. 105(4)(a) 规定的 5 个工作日内确认投诉,IEFP-21.1 对应 2010 年法案 section 21(1) 规定的合规证书,IEIAF-SEAR-10 对应 SEAR Regulations 第 10 条规定的 Statements of Responsibilities,IEPDA-6A.1B 对应 7 天内确认举报。Central Bank 的检查函、您的合规官和内部审计师都是这样引用它们的。每一行都附有专门编写的指引,说明审核人要求哪些材料、哪些会被驳回,以及对小型机构和集团的不同期望。
- 295 项要求,覆盖十九部法规文件和章节
- 按法规和条款引用,而不是自造的控制编号
- 每项均有专门编写的证据指引,含常见差距
- 每项要求都有负责人、状态和专属证据
- 对小型机构和集团提出相称的期望
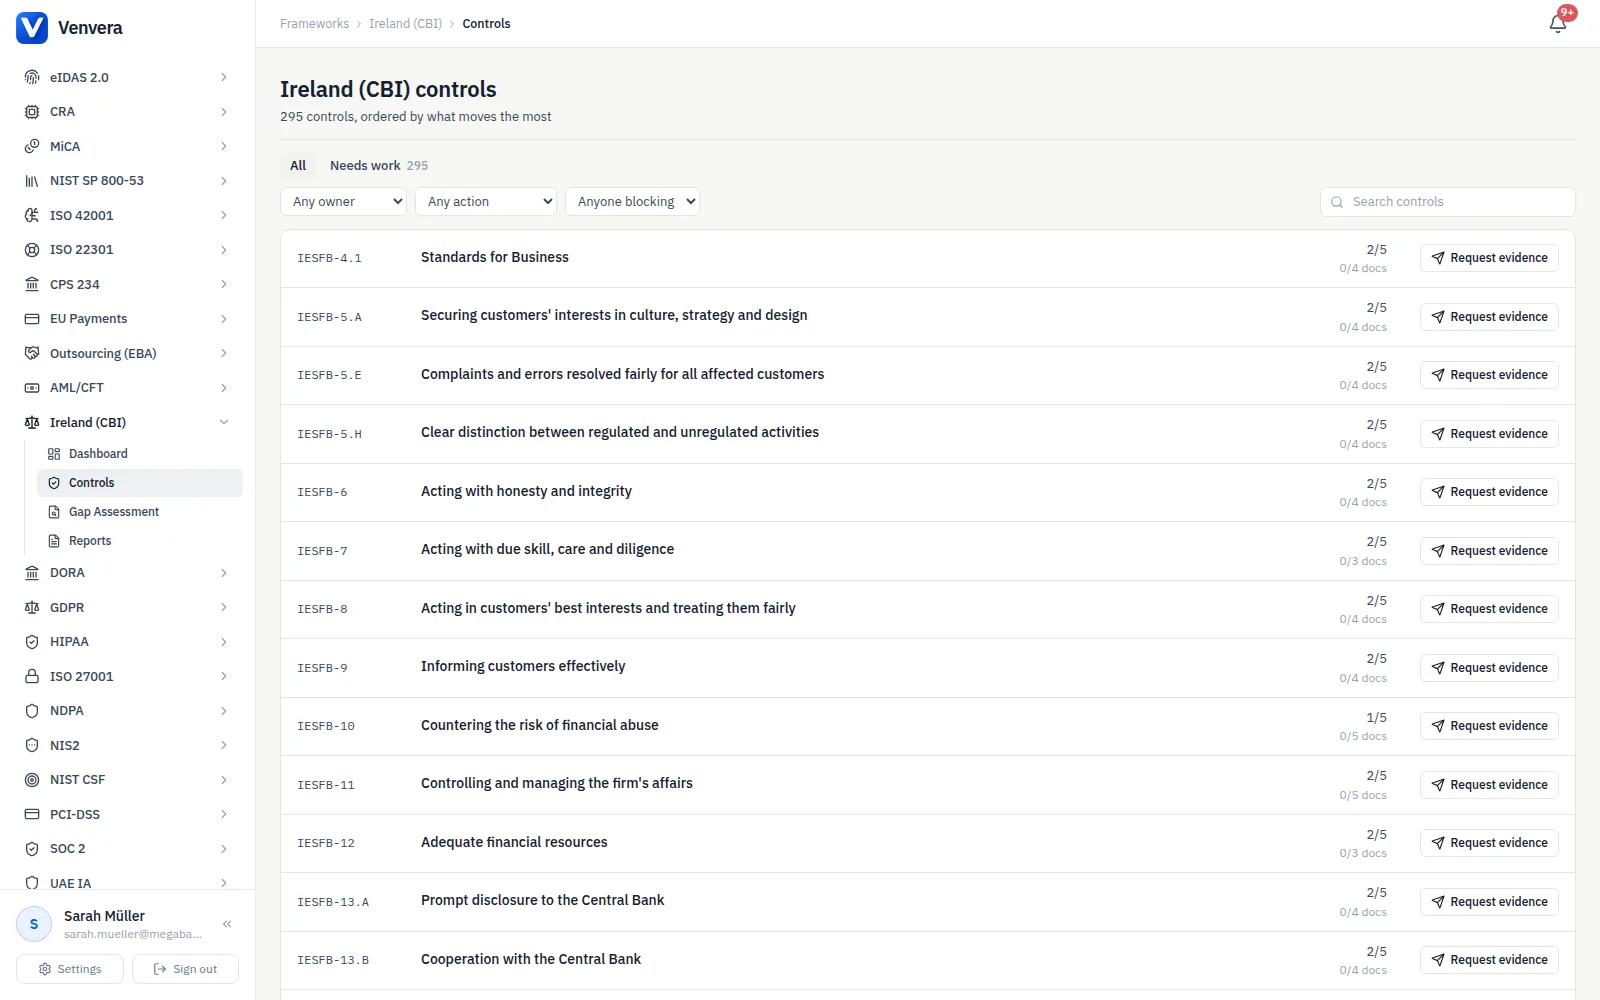
Reg. 9 适用于支付和电子货币,SEAR 适用于 SEAR 机构,均写入要求行。
约五十条 Consumer Protection Regulations 不约束支付服务的提供或电子货币的发行,因为 Reg. 9(1) 明确列出了哪些条款才约束。八条 SEAR 要求行约束信贷机构、保险公司和范围内的投资公司,第一阶段不适用于支付或电子货币机构。Minimum Competency 相关行约束员工从事零售产品业务的机构,中介相关行约束中介。每一项此类要求都以摘自法规文件的适用性说明结尾,因此范围之外的机构可以以该句为理由一次性将其标记为不适用,仪表板不再将其计为差距。没有任何内容被悄然隐藏:适用性声明显示哪些要求被排除以及原因。
- 每条 Consumer Protection Regulation 都注明 Reg. 9(1) 的适用范围
- SEAR 要求行以 Central Bank 的原文标注"SEAR firms only"
- Minimum Competency 和中介相关行以同样方式界定范围
- 以记录在案的理由标记为不适用,绝不删除
- 覆盖率将排除的要求计为已覆盖,而非差距
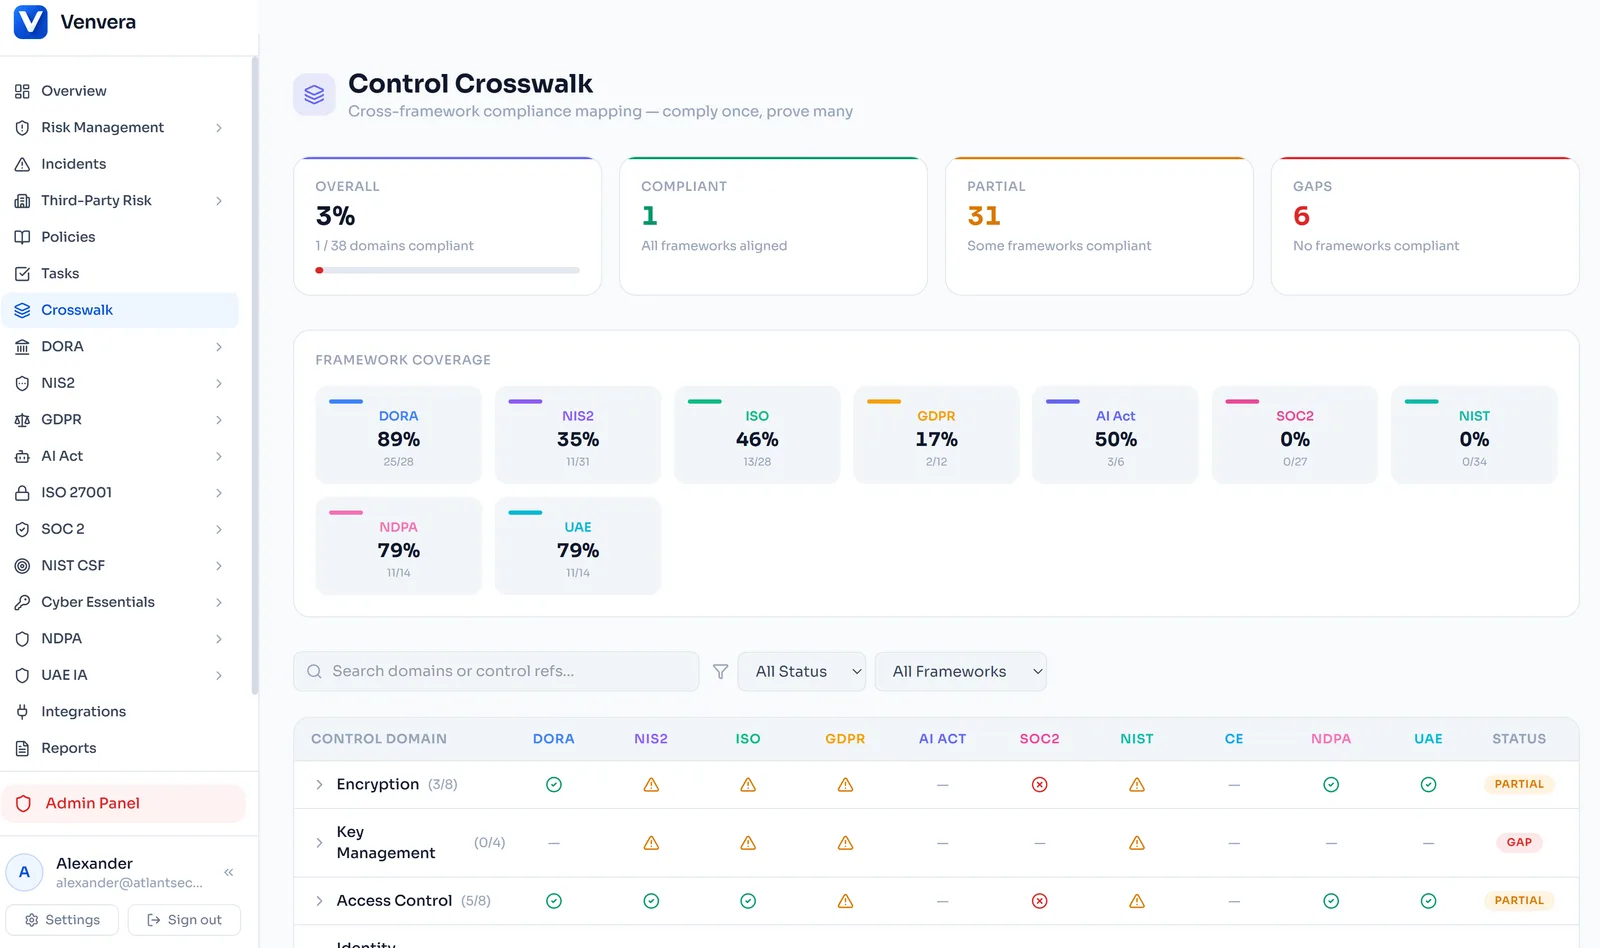
守则以其被监管的方式呈现,而不是以其被概括的方式。
Consumer Protection Code 2025 新增的义务大多数机构仍在落实:针对易用性设计并测试的数字平台,算法记录并测试,消费者作出承诺前设置停顿;识别并协助处于脆弱境况的消费者,并设可信联系人;差错在六个月内解决并每六个月分析一次;5、20 和 40 个工作日的投诉时限;可识别为广告的广告,包括网红和联盟内容;分离并标识的非受监管活动。每一项都是独立的要求并注明 Reg. 9 适用范围,CPRA 指南要素显示检查的内容,Consumer Protection Act 和 2026 年 6 月的远程营销规则则覆盖在线取消功能、十四天撤回权以及对操纵性界面的禁止。
- Standards for Business 和 122 条 Consumer Protection Regulations
- 数字平台、脆弱性和金融虐待义务作为独立要求行
- 投诉和差错,附 Regulations 设定的每一项时限
- Central Bank 据以检查的 30 项 CPRA 指南要素
- 包含远程营销和 Consumer Protection Act 2007
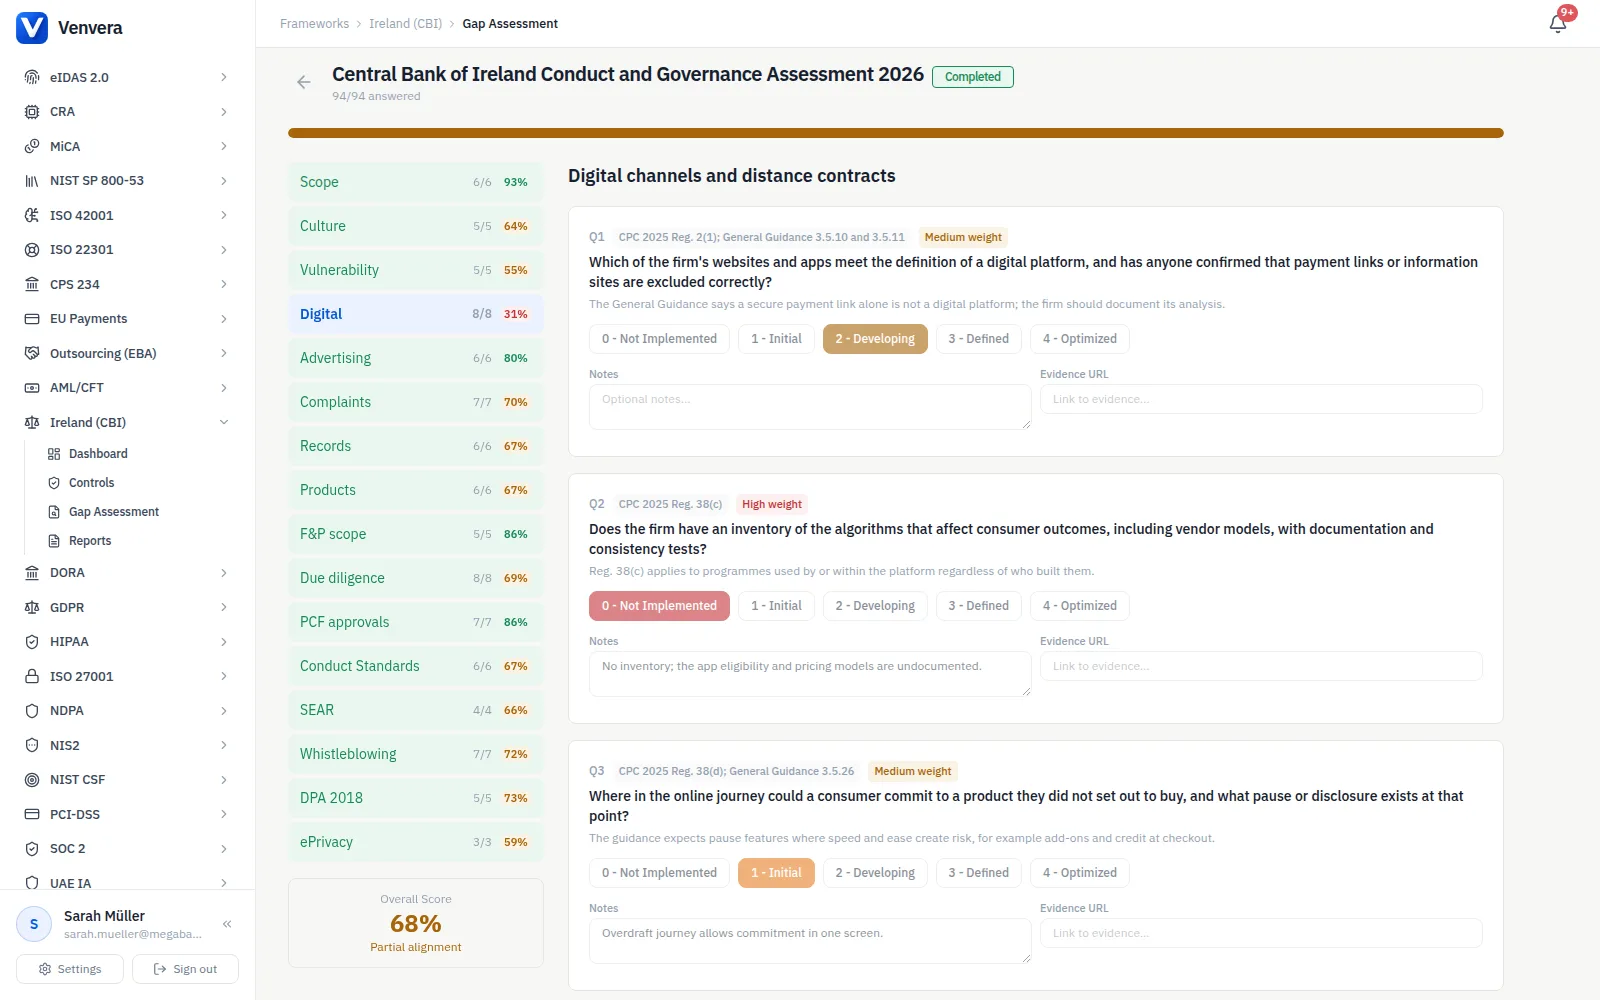
认证作为一个周期,Central Bank 的关卡各就其位。
Central Bank Reform Act 2010 第 3 部分和 Certification Regulations 把适任与诚信变成一个年度周期:识别每一个受控职能,包括外包和集团员工;将 PCF 清单与现行 Schedule 2 核对;任命前开展适任、诚信和财务稳健性尽职调查;上任前完成认证;每十二个月更新;保存登记册和决定记录;PCF 人选履职前取得 Central Bank 的事先批准;通报撤销和重大疑虑;记录留存六年;提交 Annual PCF Confirmation。Venvera 将每一步作为要求承载,周期性步骤带提前期列入日历,并同时承载 Individual Accountability Framework:Conduct Standards 的通知与培训、融入标准的政策、负责人、合理措施支持,以及 SEAR 的 Management Responsibilities Map 和 Statements of Responsibilities。
- S.I. 2/2024 规定的认证周期的每一步
- PCF 批准、临时代任和 Annual PCF Confirmation
- 2025 年指引下支付和电子货币机构的诚信证据
- 2010 年法案 section 53H 规定的 Conduct Standards 义务
- SEAR 职责图、分配和声明,仅限 SEAR 机构
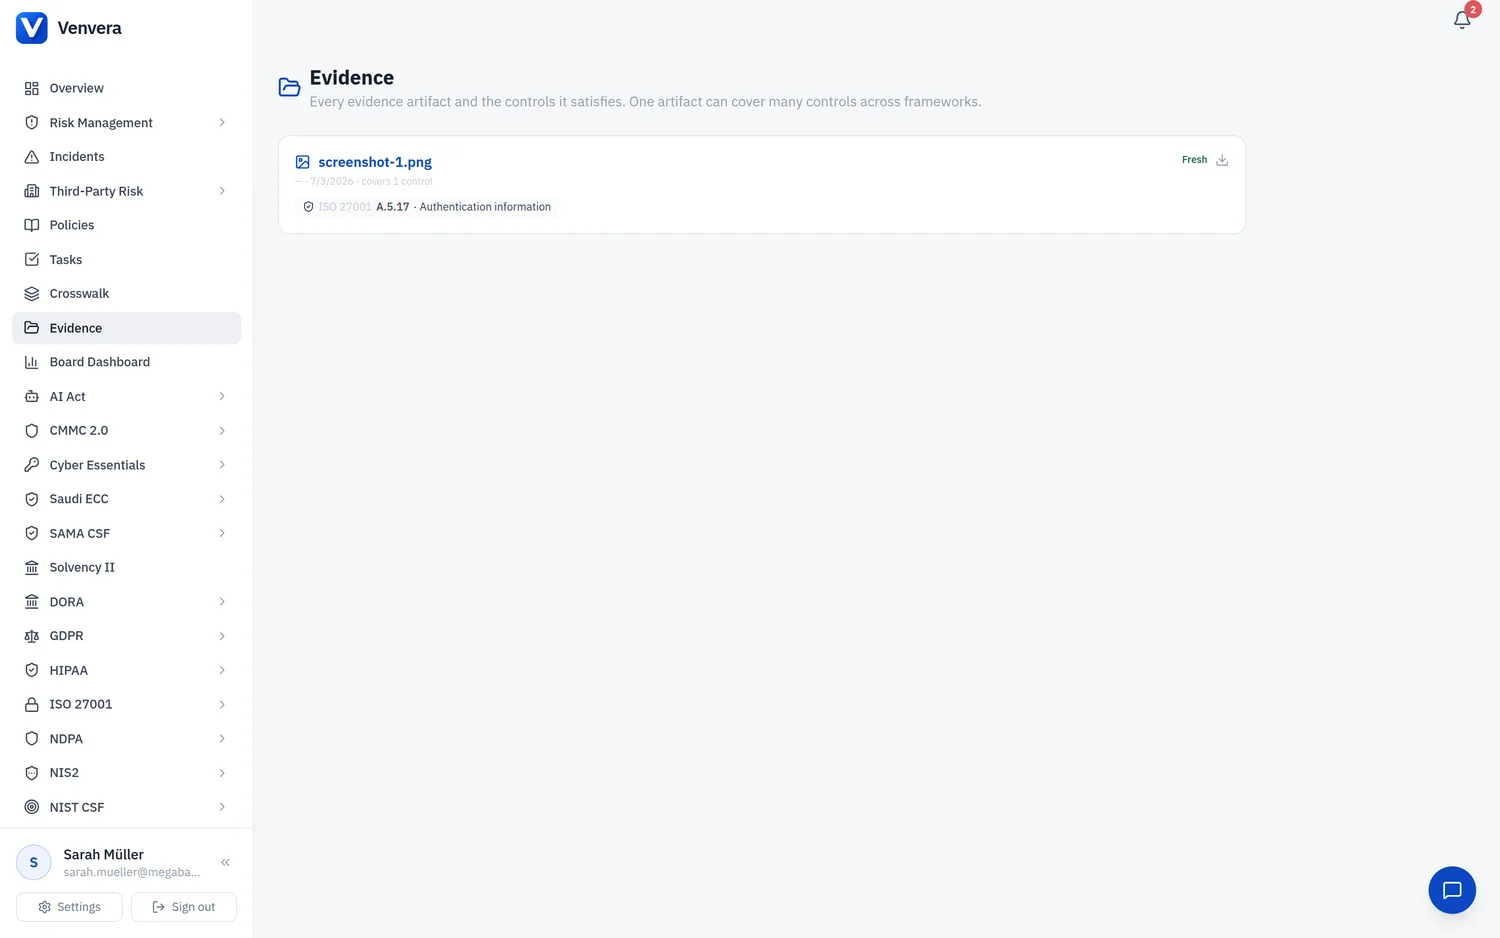
举报、爱尔兰数据保护条件和反洗钱叠加层。
Protected Disclosures Act 2014 约束每家金融服务雇主和受反洗钱规则约束的雇主,无论员工人数多少:安全渠道、七天内确认、指定的公正人员、勤勉跟进、三个月内反馈、保密、数据保护保障、记录以及免受报复的保护,还有 Central Bank 针对 PCF 人员的特别规定。Data Protection Act 2018 相关行仅涵盖爱尔兰在 GDPR 之上的新增内容:数字同意年龄、适当且具体的措施、特殊类别数据和刑事犯罪数据的国家条件、section 60 限制以及与 Data Protection Commission 的合作。Criminal Justice Act 2010 叠加层承载爱尔兰对反洗钱义务的细化和 Central Bank 的反洗钱与反恐怖融资指引,从业务风险评估到通过 GoAML 和 ROS 的双重报告。
- 受保护披露渠道、时限和记录作为要求行
- Data Protection Act 2018 相关行仅限爱尔兰在 GDPR 之上的新增内容
- Cookie 和营销方面的 ePrivacy 义务位于 GDPR 框架
- CJA 2010 叠加层连同 Central Bank 反洗钱与反恐怖融资指引
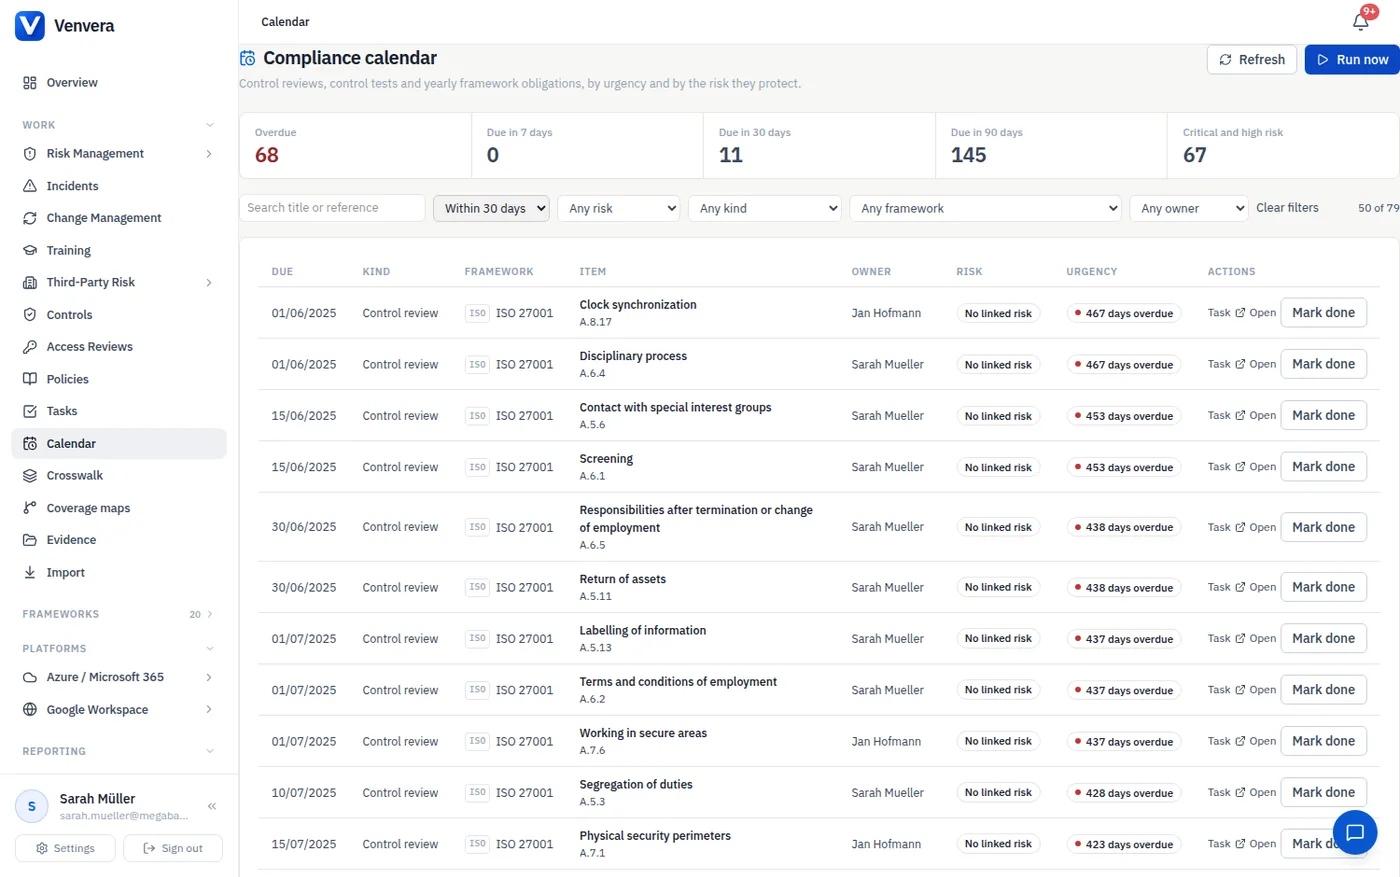
- 一份文件附加到其真正回答的每项要求
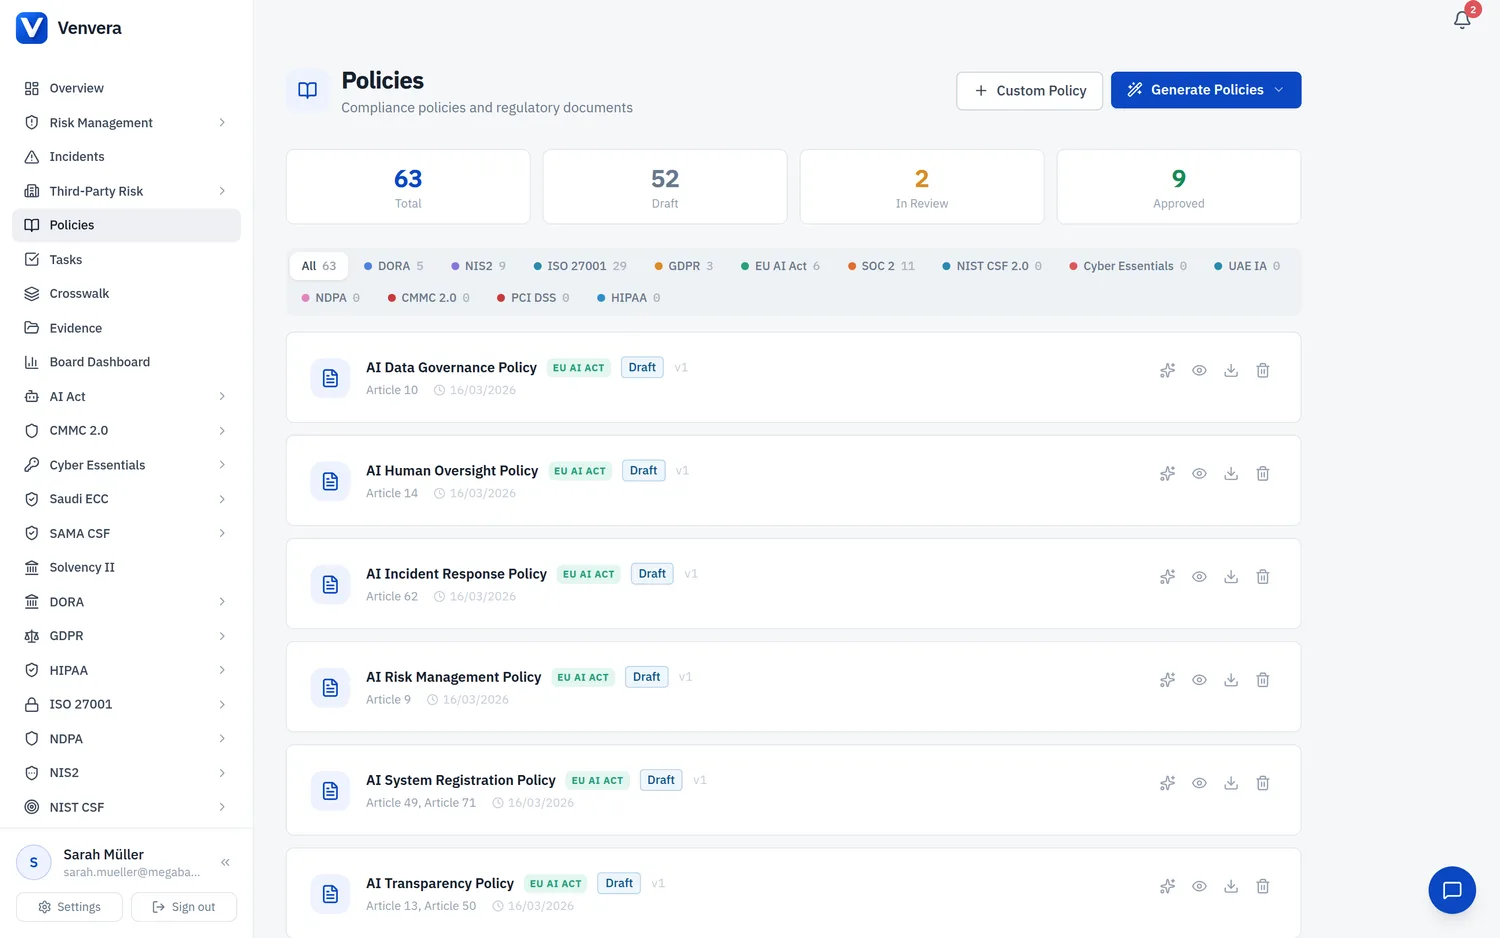
重复发生的职责和开始计时的时限,每一项都有负责人。
三十五项周期性职责连同负责人、日期和提前期列入合规日历:Regulations 要求的每半年一次的投诉和差错分析、每两年一次的脆弱性培训审查、每季度一次的广告审查、每位受控职能人员的年度重新认证、Annual PCF Confirmation、Conduct Standards 复训、SEAR 文件审查、受保护披露程序审查、Minimum Competency 持续专业发展监控,以及董事会的反洗钱审批。五十四项事件时限附在触发它们的要求上:5 个工作日内确认投诉、40 个工作日内解决、6 个月内解决差错、7 天内确认受保护披露、14 天内撤回远程合同、28 天内答复 Data Protection Commission 的通知、记录留存 6 年。
- 35 项周期性职责,附负责人、频率和提前期
- 54 项事件时限,记录在触发它们的要求上
- 投诉和差错按要求每六个月分析一次
- 认证每十二个月更新一次,每年确认一次
- 为法规文件所问责的董事提供董事会报告
电子表格还是 Venvera?
Central Bank of Ireland 合规,答疑解惑。
行为、治理与证据指南
- DORA 与支付机构在爱尔兰获授权的支付或电子货币机构在行为规则之外还需承担的运营韧性义务。
- GDPR 罚款与处罚Data Protection Commission 开出过哪些罚单,以及为什么值得把 Data Protection Act 2018 中的爱尔兰条件做对。
- 如何开展第三方风险评估依据 Reg. 119,外包活动必须遵守 Consumer Protection Regulations;这就是该条款背后的评估做法。
- 如何收集审计证据在 Central Bank 检查中什么算可核实的证据,以及背后的收集方法。
看看您的 Central Bank of Ireland 证据 究竟处于什么状态。
从一份免费的差距报告开始,针对正在阻碍您的框架:10 分钟,无需邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留