支付规则, 作为一个项目运行。
Venvera 是面向支付机构、电子货币机构及建立在其之上的金融科技公司的欧盟支付合规软件。PSD2、强客户认证 RTS、EMD2 资金保障与赎回、《即时支付条例》以及《欧洲无障碍法案》对支付服务的义务汇集在一个工作空间中:172 项要求,每项都有责任人、状态和监管机构认可的证据,而不是六张电子表格、一个共享邮箱和某个记得四月截止日期的人。
EU Payments 的要求,您已经具备了多少?
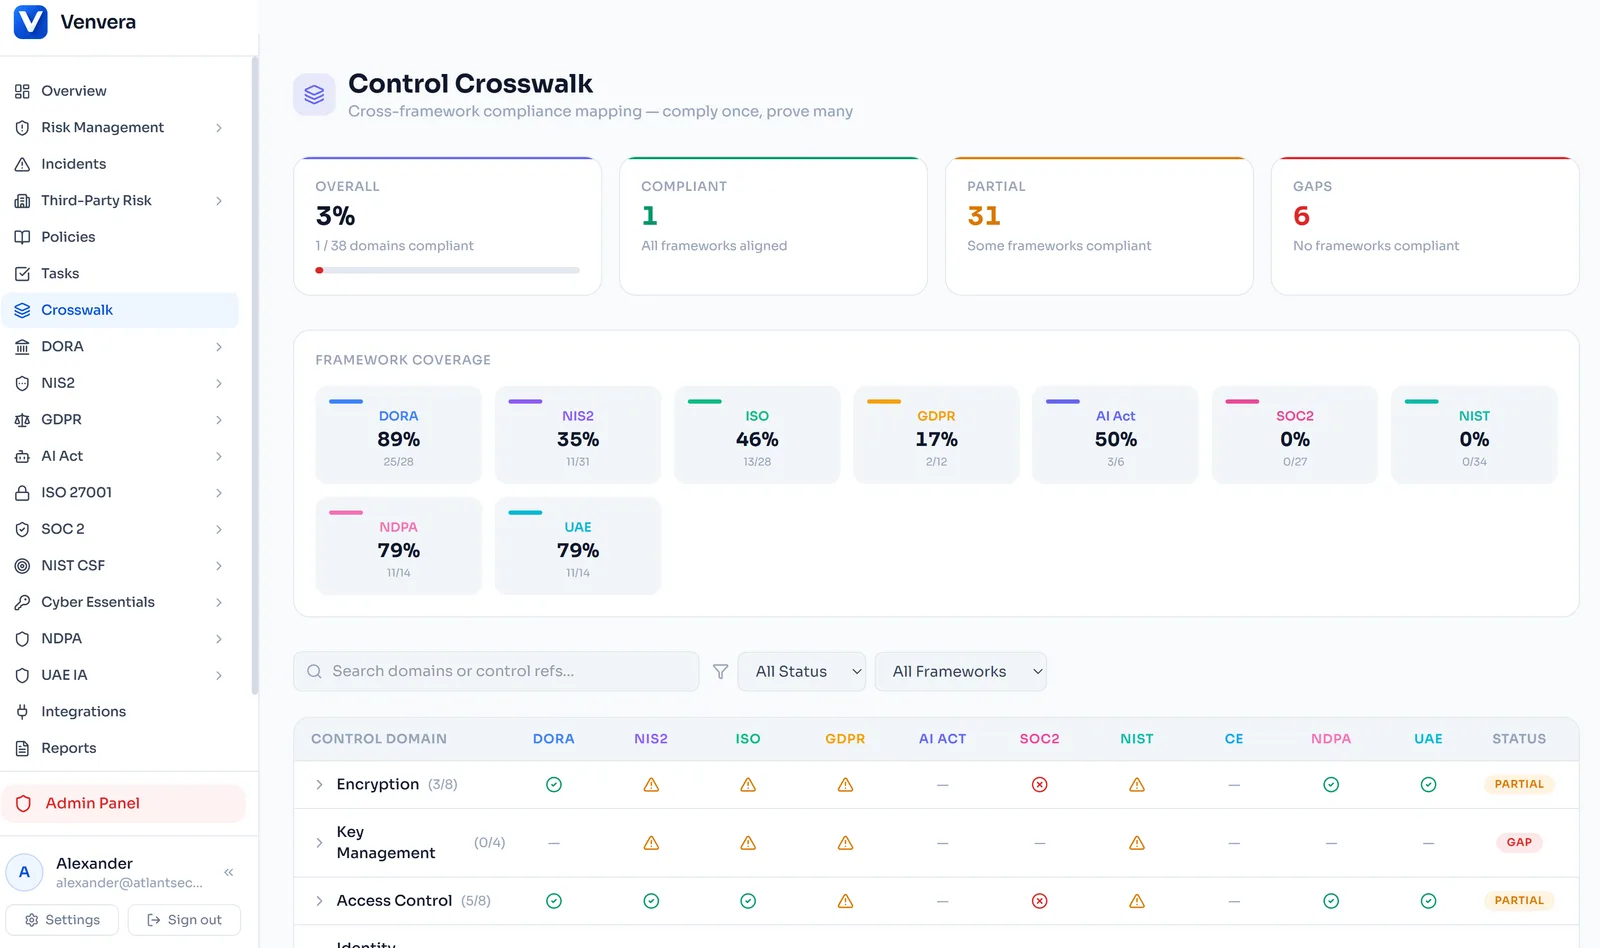
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
一个工作空间,六部法规
Venvera 将欧盟支付规则交付为 172 项按法规和条款引用的要求,如 PSD2-95.1、RTS-4.3、EMD2-7.1、IPR-5C.1A、EAA-13.2,并按支付企业合规负责人实际运行项目的方式分为十七个领域:授权与治理、代理与外包、客户条款、执行与责任、强客户认证、豁免与欺诈监控、凭据与安全通信、开放银行接口、操作风险与事件、资金保障、自有资金、发行与赎回、即时支付、收款人验证、制裁筛查、无障碍以及报告。每项要求都说明其适用对象,附有关于审核人认可的材料的人工编写指引,并配有责任人、状态和自身的证据。包含 81 个问题的差距评估为法规留给企业的决定评分,25 项周期性义务则带着责任人和日期进入合规日历。
涵盖哪些法规,谁必须遵守?
PSD2,即经 DORA 修订指令和《即时支付条例》修订的指令 (EU) 2015/2366,约束欧盟境内的每一家支付服务提供者:支付机构、电子货币机构、提供支付服务的信贷机构,以及账户信息和支付发起服务提供者。强客户认证与安全通信 RTS,即授权条例 (EU) 2018/389,在其之下设定认证、豁免、凭据和接口规则。EMD2,即指令 2009/110/EC,为电子货币发行人增加资本、资金保障和赎回义务。《即时支付条例》,即条例 (EU) 2024/886,将即时贷记转账、收款人验证和每日制裁筛查写入 SEPA 条例。《欧洲无障碍法案》,即指令 (EU) 2019/882,覆盖消费者银行服务和支付终端。PSD3 和《支付服务条例》将取代 PSD2:2025 年 11 月达成政治共识,预计 2028 年前后适用。在此之前,这就是监管机构所适用的法律,您现在建立的证据将得以延续。
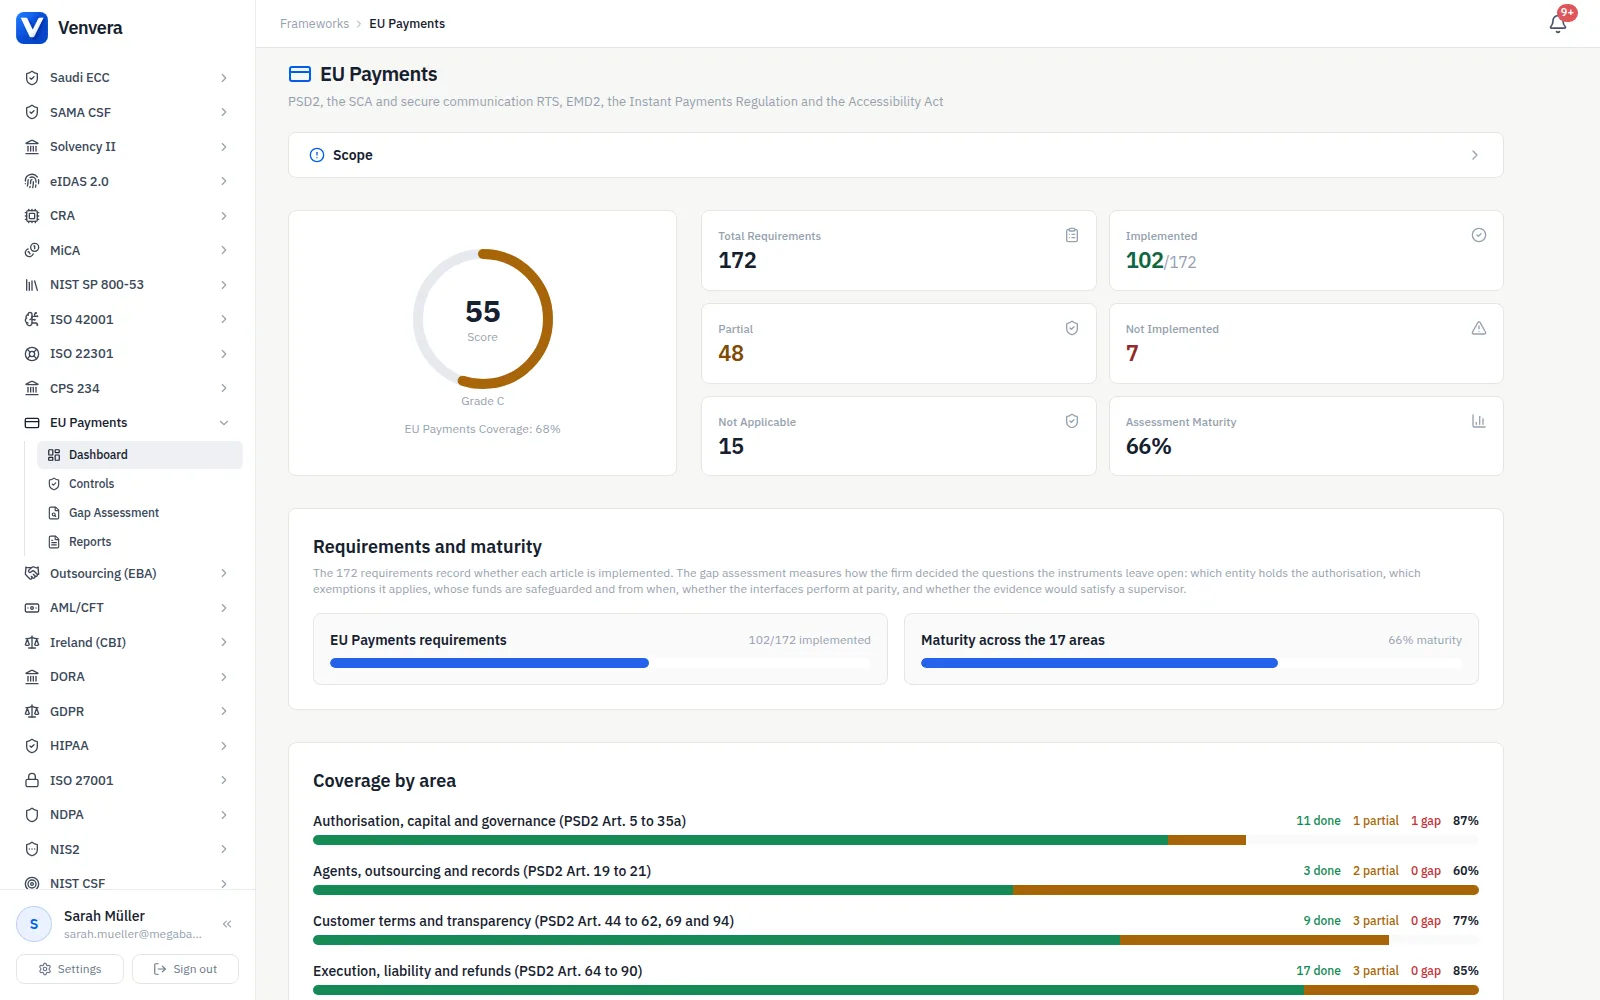
全部 172 项要求,按监管机构的引用方式引用。
六部法规对企业施加的每一项义务都按法规和条款引用,因为中央银行、监管机构的案件经办人、您的审计师和律师都是这样引用的。只有企业的义务才构成条目:面向成员国、主管机关、欧洲银行管理局或欧盟委员会的规定、定义、适用范围规则和过渡条款均不纳入。列举同一义务各项因素的分款保留在母条目内;需单独举证的分款,如不同的登记册、不同的通知、不同的期限,则自成条目。每个条目都附有人工编写的指引,说明审核人索取的材料、审核人的期望、对小型机构和集团而言什么是相称的,以及实际发生的差距。
- PSD2 66 条,SCA RTS 50 条,欧洲银行管理局 ICT 指引 7 条,EMD2 21 条,即时支付 17 条,无障碍法案 11 条
- 按法规和条款引用,而非自创的控制编号
- 已纳入修订:DORA 2022/2556、即时支付 2024/886、RTS 2022/2360
- 每条均附人工编写的证据指引,包括会被驳回的情形
- 每项要求都有责任人、状态和自身的证据
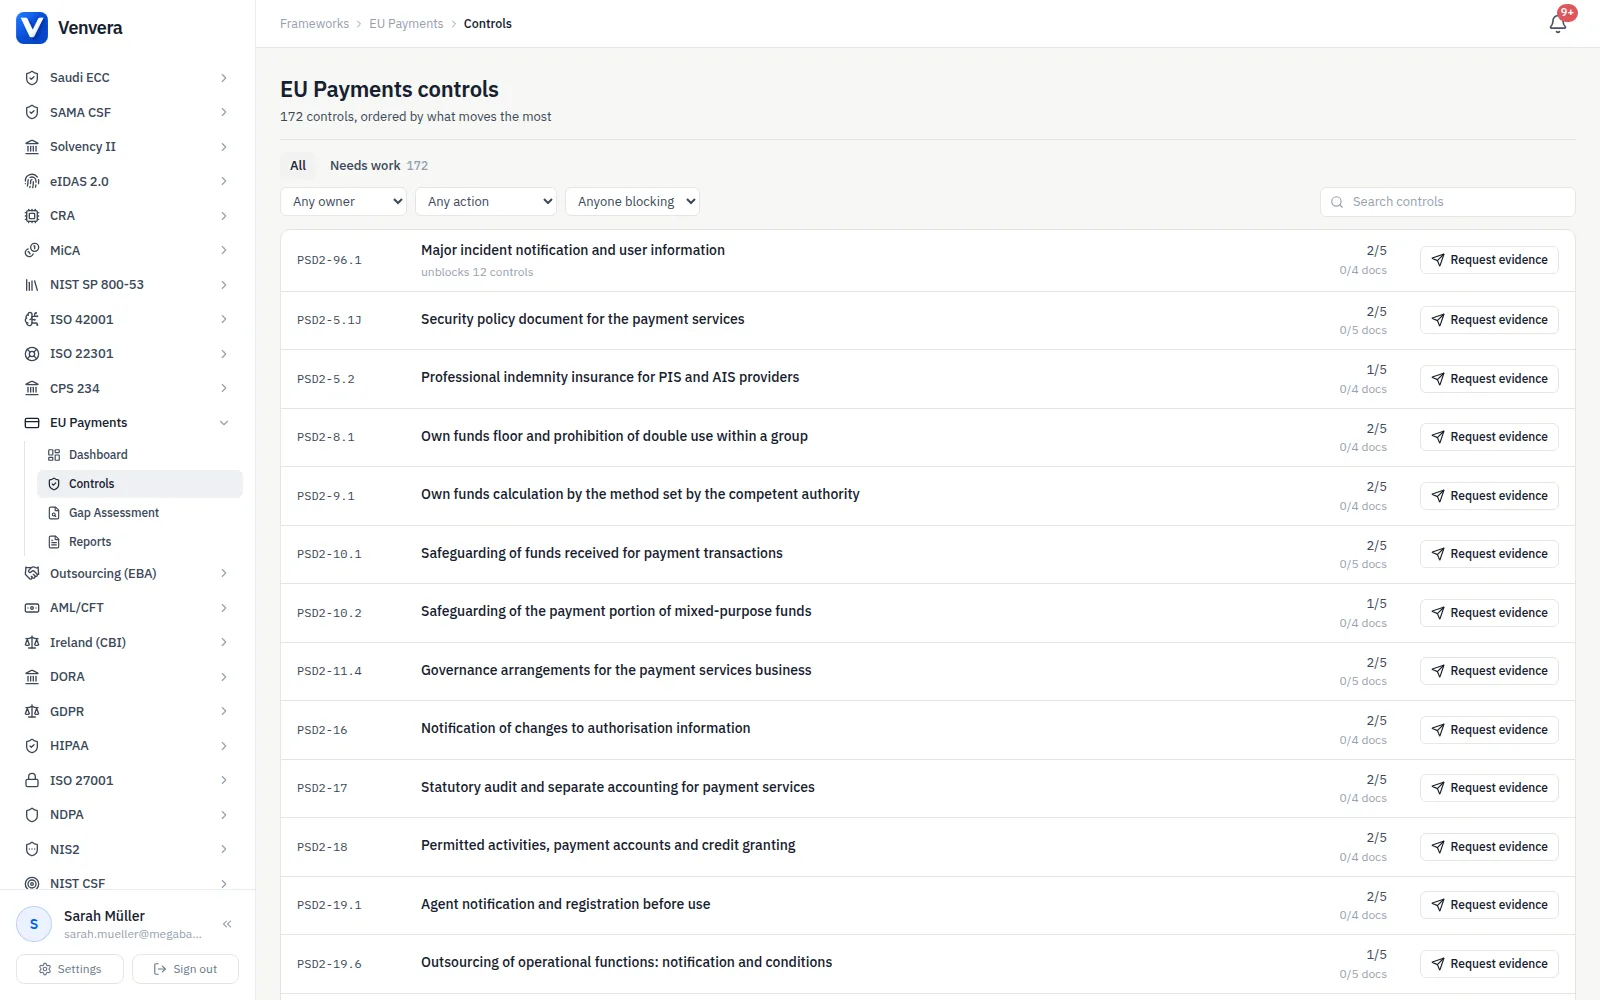
每个条目都说明适用对象,让您有据可依地排除。
支付机构不保障电子货币,账户服务提供者不承担账户信息服务提供者的行为义务,持有完整授权的电子货币机构也永远不会提交豁免机构报告。凡仅适用于某一类提供者的条目,其要求文本末尾都有一句"适用于",指明法律所列的提供者:支付机构、电子货币机构、账户服务提供者、AISP 和 PISP、DORA 金融实体与 DORA 之外的提供者、终端的制造商、进口商和分销商。您为授权范围之外的条目注明书面理由并标记为不适用,仪表板会将有理由的排除计为已覆盖,而这份理由正是监管机构所阅读的内容。EMD2 条目还附有一句"爱尔兰",载有 2011 年条例和爱尔兰中央银行的预期。
- 凡非适用于所有提供者的条目都有"适用于"一句
- 不适用需要理由,仪表板将其计为已覆盖
- 您实施的豁免是属于您的条目,带有条件和监控
- EMD2 条目附有爱尔兰转化立法和中央银行预期
- 为支付机构、电子货币机构、信贷机构、AISP、PISP、ASPSP 和小型机构设置实体类型
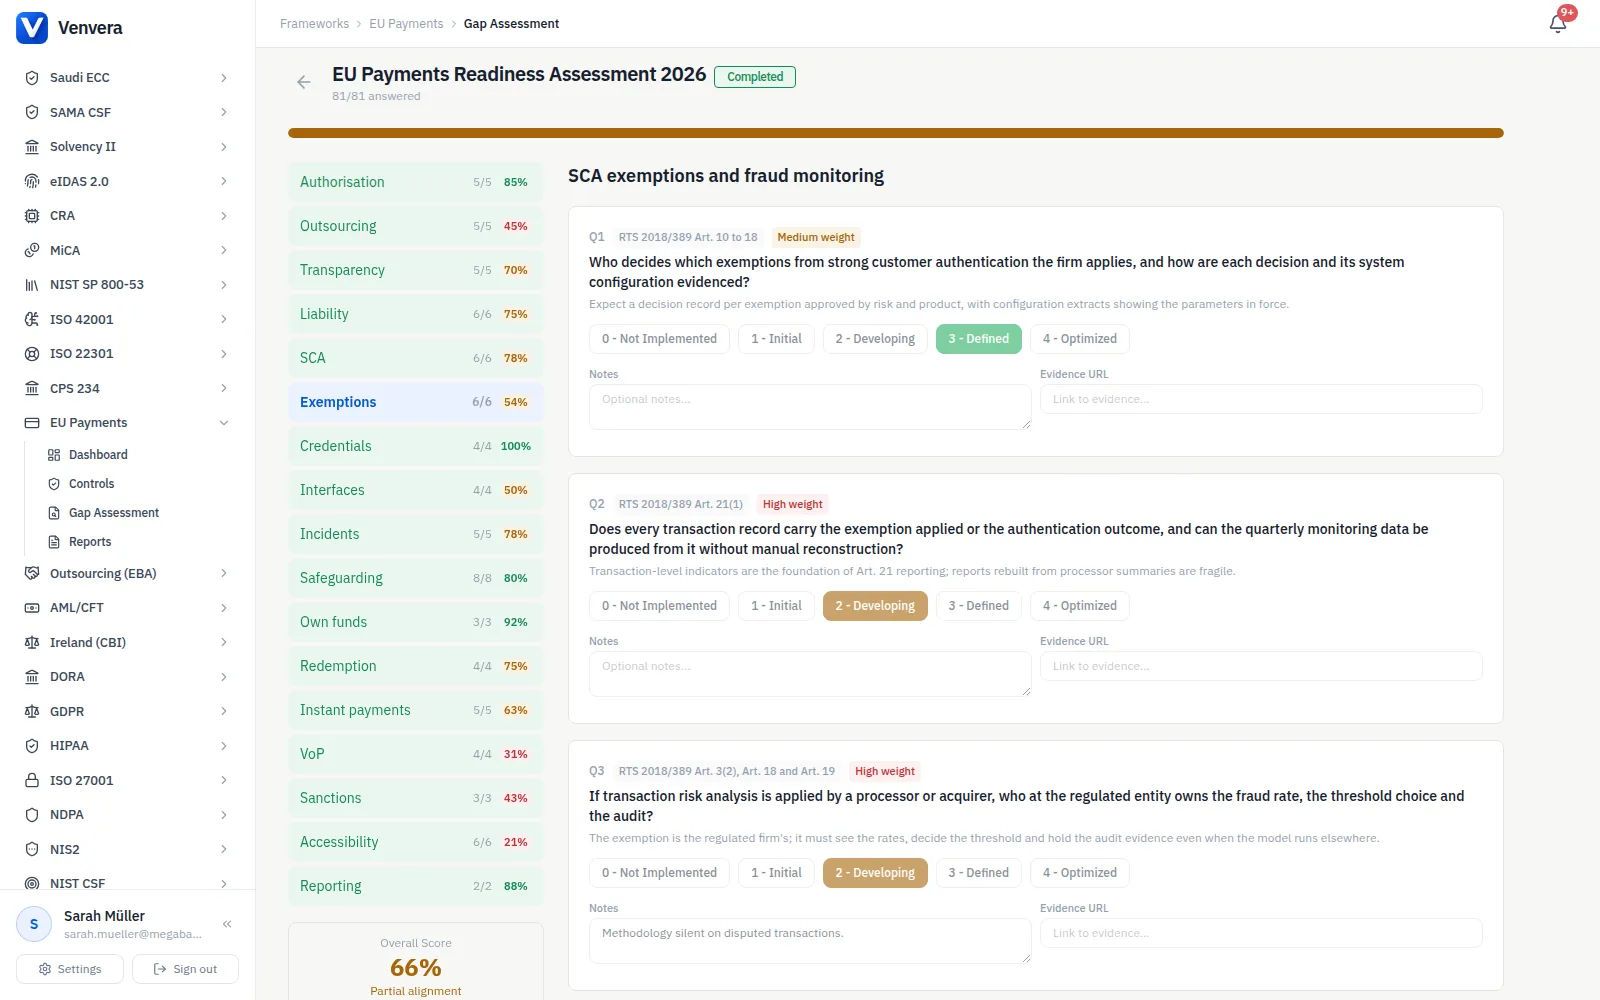
强客户认证,每项豁免都是属于您的条目。
RTS 条目涵盖认证码及其属性、失败尝试与会话超时、动态关联、知识、持有和固有要素的保护与独立性,以及从创建、交付、更新到撤销的个性化安全凭据。第 10 至 18 条中的每一项豁免都是带有其条件的独立条目,包括通过 AISP 访问的强制豁免,以及包含欺诈率计算、方法论、超限报告和终止适用的交易风险分析豁免。每项豁免的季度监控数据、季度欺诈率以及 RTS 与法定审计周期挂钩的年度和三年一次的审计进入日历。差距评估则询问由谁决定企业实施哪些豁免、每项决定如何举证以及什么算作欺诈。
- 认证要素、动态关联、锁定和会话规则作为独立条目
- 全部九项豁免及其条件,包括第 10a 条和交易风险分析
- 跟踪欺诈率、方法论、超限报告和终止适用
- 凭据从创建到撤销,密钥置于安全环境
- 开放银行接口:对等性、文档、变更通知、应急机制
谁的资金,从哪一刻起,存在哪个账户。
PSD2 第 10 条和 EMD2 第 7 条分别给出隔离、保险或担保选项、以支付工具支付资金的五个营业日规则、与电子货币无关的支付服务所持资金,以及保障措施重大变更的事先通知等独立条目。EMD2 第 4 至 6 条增加初始资本、自有资金下限、方法 D 计算、授信限制和禁止吸收存款,第 11 至 13 条增加按面值发行与赎回、赎回条件与费用、禁止计息以及投诉。日历承载季度自有资金审查、董事会年度保障框架审查、保障审计、合规测试以及监管机构询问的培训。指引说明审核人认可什么:从负债端出发并显示差额当日划转的对账,而不是一份银行对账单。
- 隔离、保险、五个营业日规则和无关支付服务作为独立条目
- 初始资本、自有资金下限和方法 D 计算
- 按面值发行与赎回、费用、禁止计息、投诉
- 保障审计、合规测试和培训列入日历
- 自有资金审查安排在季度报表之前
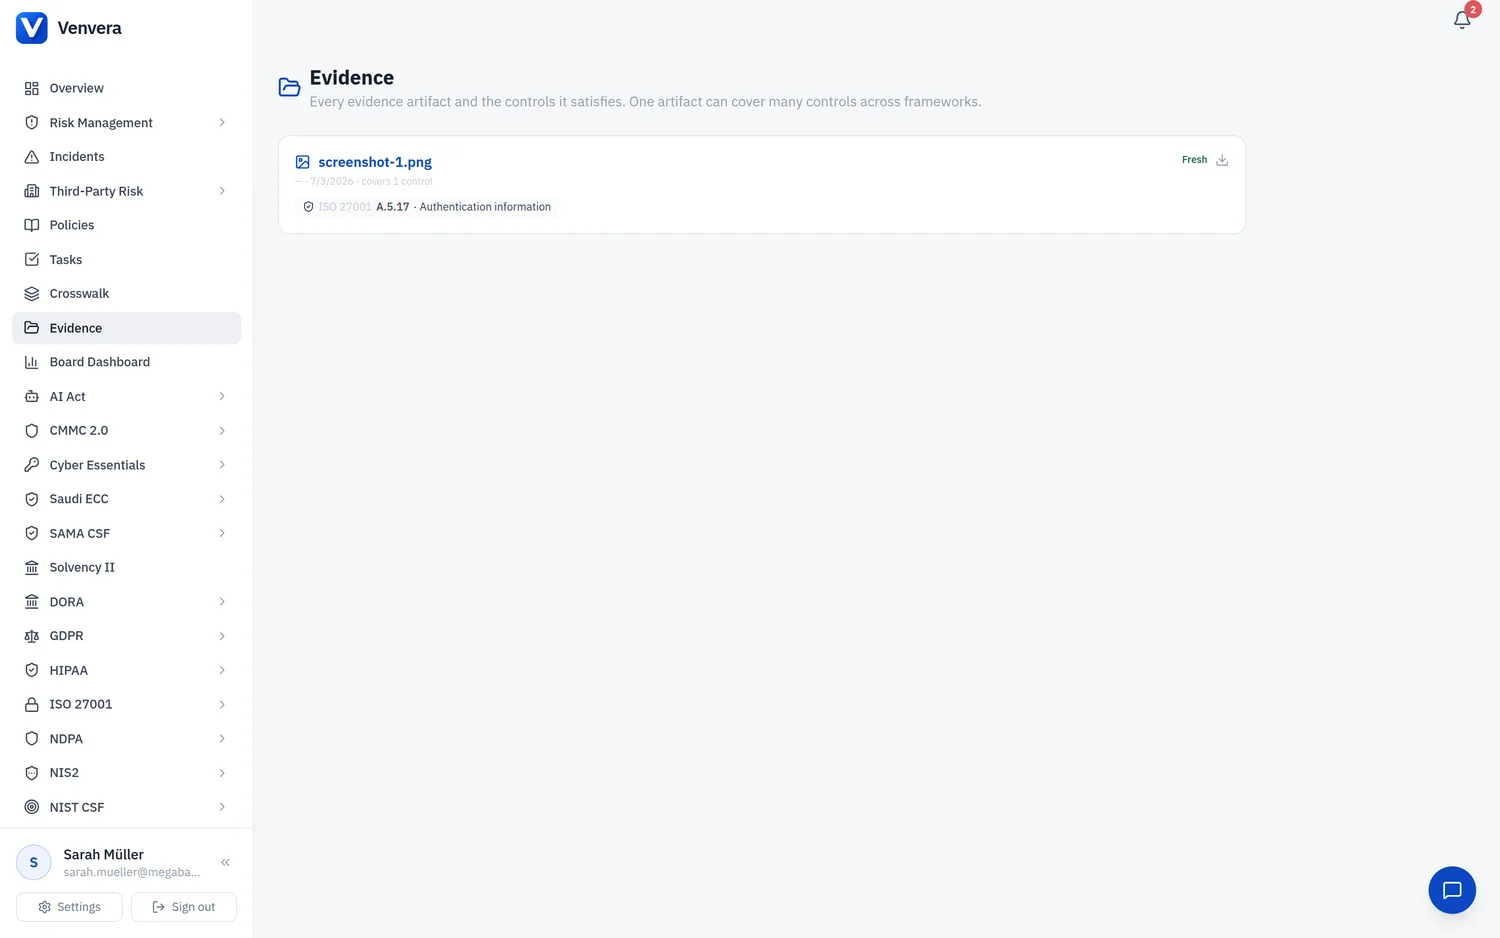
已经适用的 2025 年义务,而不只是 2027 年的日期。
《即时支付条例》将十七项义务写入 SEPA 条例,条目中注明了适用日期。自 2025 年 1 月 9 日起,对所有用户进行每日欧盟定向金融制裁筛查并禁止对即时转账进行逐笔筛查;自 2025 年 10 月 9 日起,欧元区信贷机构须在每笔贷记转账前提供收款人验证;收费平等以及须于 4 月 9 日前提交的关于收费和与制裁相关拒付的年度报告,这是唯一有固定日期的义务。欧元区的支付机构和电子货币机构可在 2027 年 4 月 9 日前提供发送和接收服务,但收费、收款人验证和筛查义务并无此类延期。无障碍法案条目涵盖无障碍的消费者银行服务、认证和 B2 级别信息规则、公开的无障碍声明、按经济运营者角色划分的终端义务以及不成比例负担评估。
- 所有渠道的即时转账、十秒规则、用户自设限额
- 收款人验证:提供、响应、警示、选择退出和退款
- 每日及每次名单变更后对用户进行制裁筛查
- 无障碍声明、终端角色和负担评估
- Venvera 记录义务和证据;不运行支付或检查
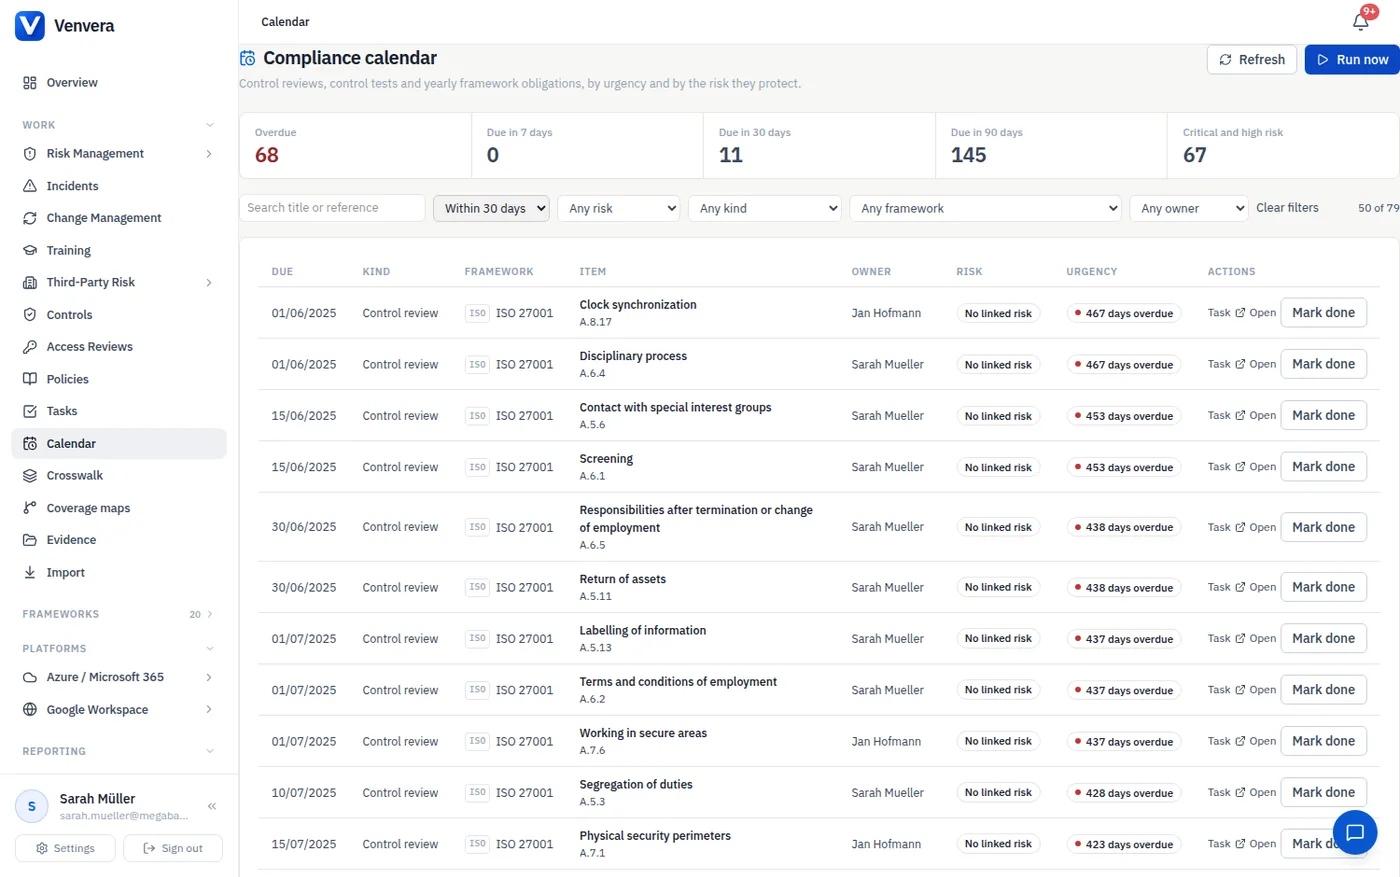
周期性义务,以及实际适用的事件制度。
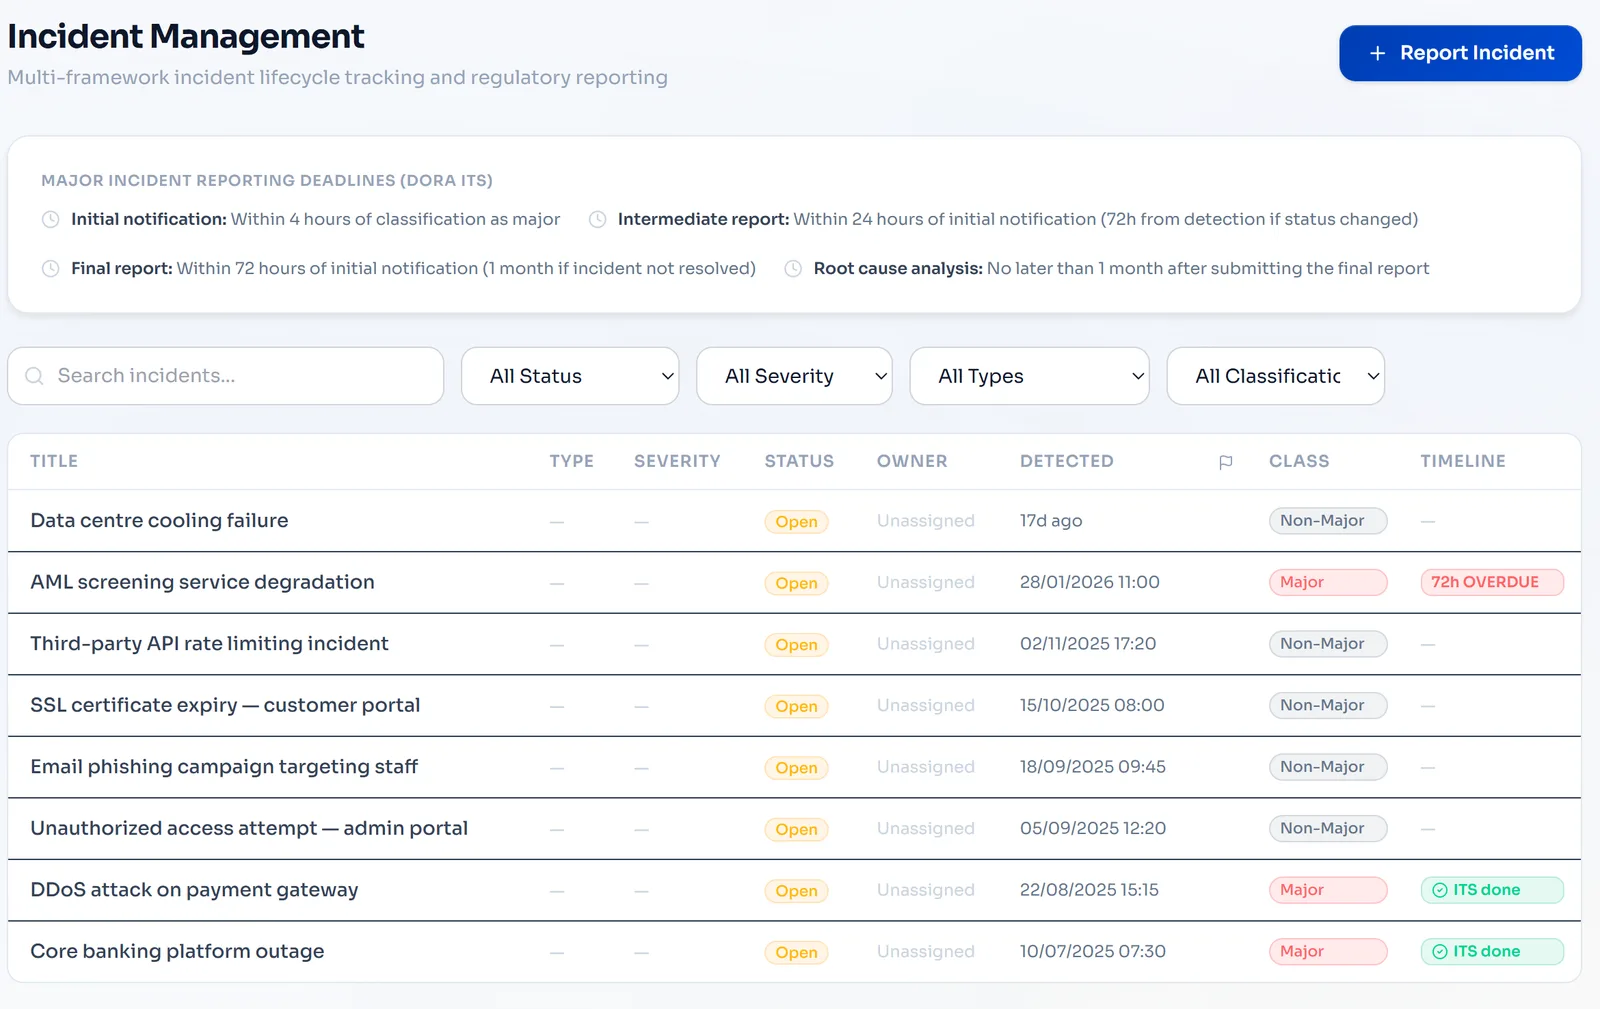
二十五项周期性义务带着责任人、日期和提醒进入合规日历,每项都注明其所服务的条款:PSD2 第 95 条第 2 款下的年度操作与安全风险评估,第 96 条第 6 款下的半年度欺诈数据报告,豁免监控与交易风险分析周期,RTS 与法定审计周期挂钩的审计,接口统计,自有资金和法定审计周期,代理与外包检查,保障治理,即时支付报告以及无障碍审查。关于事件,条目记录了自 2025 年 1 月 17 日起起决定作用的决定:信贷机构、支付机构、电子货币机构和 AISP 根据 DORA 第 19 条报告重大 ICT 事件,其时限在事件模块中运行,而 PSD2 第 96 条第 1 款则保留给 DORA 之外的提供者。第三方登记册保存 PSD2 和 EMD2 条目要求您监督的代理、分销商和外包安排。
- 25 项义务,均注明所服务的条款
- 4 月 9 日的即时支付报告锚定到其日期
- DORA 实体适用 DORA 事件时限,其余适用 PSD2 第 96 条
- 代理、分销商和外包记入第三方登记册
- 关于覆盖范围、领域成熟度和未关闭差距的董事会报告
电子表格还是 Venvera?
欧盟支付合规,一一解答。
支付、事件和第三方指南
- DORA 重大事件分类决定支付事件是否启动 DORA 时限的七项标准,这些时限已取代 PSD2 第 96 条的报告。
- 各法规的事件报告截止期限DORA、GDPR 和 NIS2 时限并列对比,以及哪一个最先约束支付机构。
- 建立合规的供应商登记册您的 PSD2 第 19 条外包通知与 DORA 信息登记册应当一致的那份登记册。
- 如何开展第三方风险评估按 PSD2 第 20 条和 EMD2 第 3 条的要求评估代理、分销商和处理商。
看看您的支付证据 究竟处于什么状态。
从一份关于阻碍您的框架的免费差距报告开始:10 分钟,开始无需邮箱。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留