Das Regelwerk des Zahlungsverkehrs, als ein Programm geführt.
Venvera ist Compliance-Software für den EU-Zahlungsverkehr für Zahlungsinstitute, E-Geld-Institute und die Fintechs, die auf ihnen aufbauen. PSD2, die RTS zur starken Kundenauthentifizierung, Sicherung der Kundengelder und Rücktausch nach EMD2, die Verordnung über Sofortzahlungen und die Pflichten des European Accessibility Act für Zahlungsdienste liegen in einem Arbeitsbereich: 172 Anforderungen mit Verantwortlichen, Status und den Nachweisen, die eine Aufsichtsbehörde akzeptiert, statt sechs Tabellen, einem gemeinsamen Postfach und der Hoffnung, dass jemand an die April-Frist denkt.
Wie viel von EU Payments erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
Ein Arbeitsbereich für sechs Rechtsakte
Venvera liefert das Regelwerk des EU-Zahlungsverkehrs als 172 Anforderungen, zitiert nach Rechtsakt und Artikel, PSD2-95.1, RTS-4.3, EMD2-7.1, IPR-5C.1A, EAA-13.2, gegliedert in siebzehn Bereiche, die der Art folgen, wie eine Compliance-Funktion im Zahlungsverkehr das Programm tatsächlich führt: Zulassung und Governance, Agenten und Auslagerung, Kundenbedingungen, Ausführung und Haftung, starke Kundenauthentifizierung, die Ausnahmen und Betrugsüberwachung, Zugangsdaten und sichere Kommunikation, die Open-Banking-Schnittstellen, operationelles Risiko und Vorfälle, Sicherung der Kundengelder, Eigenmittel, Ausgabe und Rücktausch, Sofortzahlungen, Empfängerüberprüfung, Sanktionsprüfung, Barrierefreiheit und Berichterstattung. Jede Anforderung sagt, für wen sie gilt, trägt eigens verfasste Hinweise zu den Unterlagen, die ein Prüfer akzeptiert, und erhält Verantwortliche, einen Status und eigene Nachweise. Eine Gap-Analyse mit 81 Fragen bewertet die Entscheidungen, die die Rechtsakte dem Unternehmen überlassen, und die 25 wiederkehrenden Pflichten landen mit Verantwortlichen und Terminen im Compliance-Kalender.
Welche Rechtsakte sind abgedeckt, und wer muss sie einhalten?
PSD2, die Richtlinie (EU) 2015/2366 in der durch die DORA-Änderungsrichtlinie und die Verordnung über Sofortzahlungen geänderten Fassung, bindet jeden Zahlungsdienstleister in der EU: Zahlungsinstitute, E-Geld-Institute, Kreditinstitute, die Zahlungsdienste erbringen, sowie Kontoinformations- und Zahlungsauslösedienstleister. Die RTS zu starker Kundenauthentifizierung und sicherer Kommunikation, die Delegierte Verordnung (EU) 2018/389, legen darunter die Regeln zu Authentifizierung, Ausnahmen, Zugangsdaten und Schnittstellen fest. EMD2, die Richtlinie 2009/110/EG, fügt Kapital-, Sicherungs- und Rücktauschpflichten für E-Geld-Emittenten hinzu. Die Verordnung über Sofortzahlungen, die Verordnung (EU) 2024/886, verankert Sofortüberweisungen, Empfängerüberprüfung und tägliche Sanktionsprüfung in der SEPA-Verordnung. Der European Accessibility Act, die Richtlinie (EU) 2019/882, erreicht Bankdienstleistungen für Verbraucher und Zahlungsterminals. PSD3 und die Zahlungsdiensteverordnung werden PSD2 ablösen: politisch vereinbart im November 2025, Anwendung erwartet um 2028. Bis dahin ist dies das Recht, das eine Aufsichtsbehörde anwendet, und die Nachweise, die Sie jetzt aufbauen, bleiben erhalten.
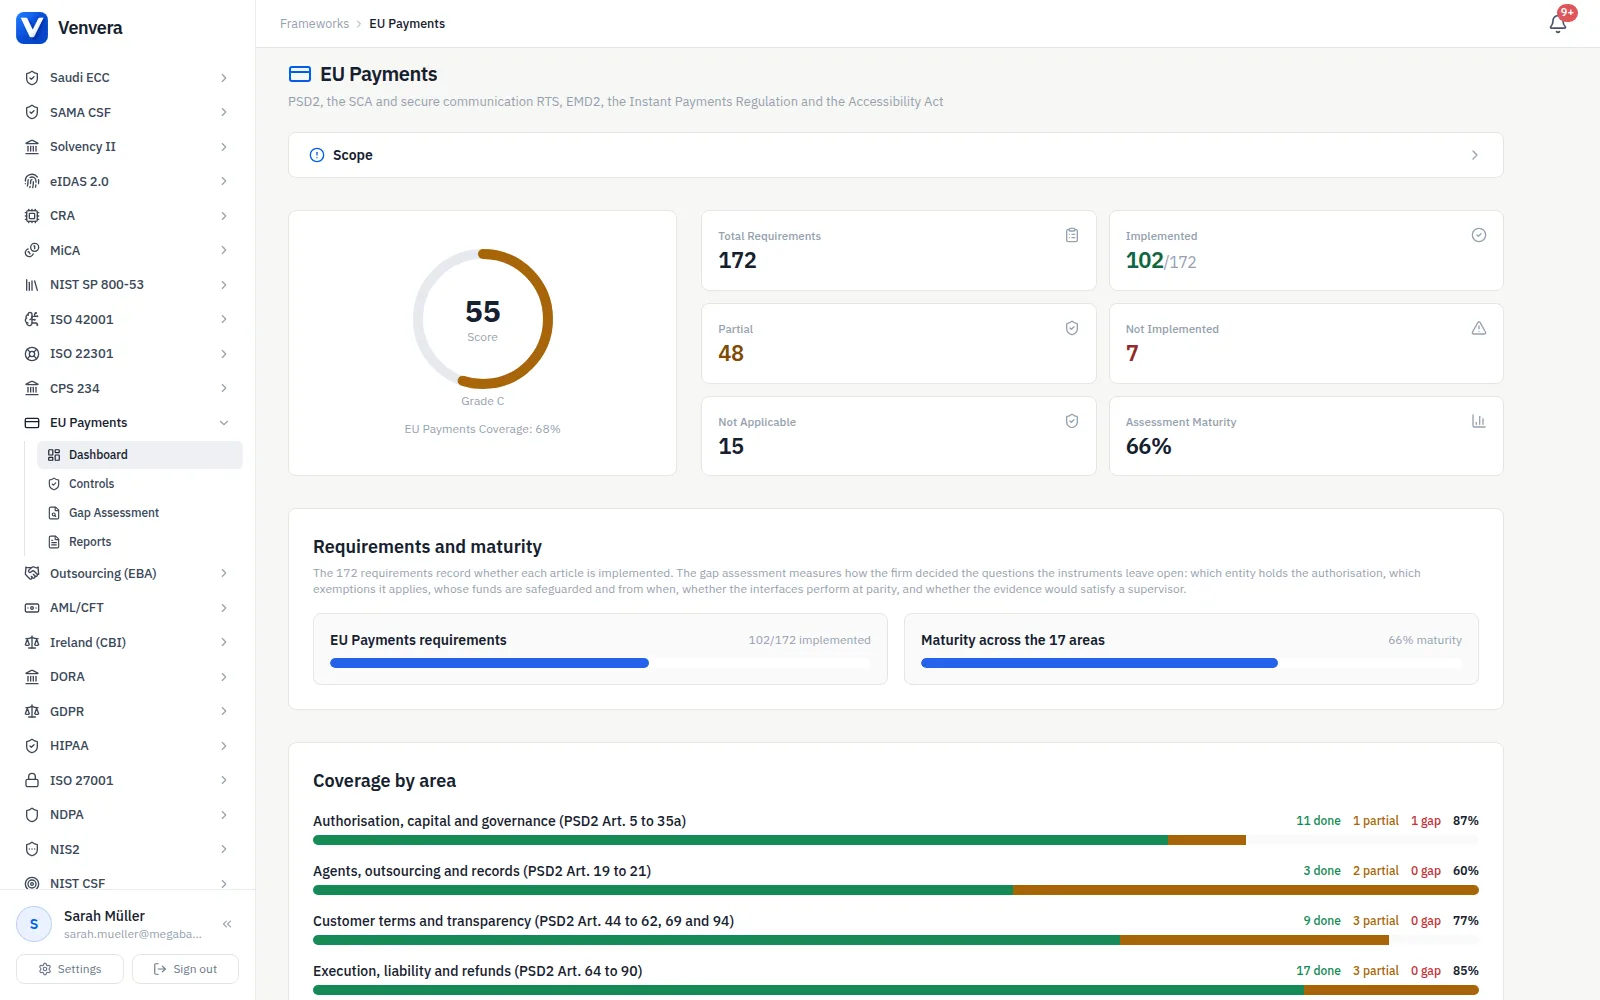
Alle 172 Anforderungen, so zitiert, wie Ihre Aufsicht sie zitiert.
Jede Pflicht, die die sechs Rechtsakte dem Unternehmen auferlegen, referenziert nach Rechtsakt und Artikel, denn so zitieren sie die Central Bank, die BaFin, Ihr Prüfer und Ihre Juristen. Nur Pflichten des Unternehmens sind Zeilen: Vorschriften, die sich an Mitgliedstaaten, Behörden, die EBA oder die Kommission richten, Begriffsbestimmungen, Anwendungsbereichs- und Übergangsregeln bleiben außen vor. Unterabsätze, die die Faktoren einer Pflicht aufzählen, bleiben in der übergeordneten Zeile; Unterabsätze, die getrennt belegt werden, ein anderes Register, eine andere Anzeige, eine andere Frist, sind eigene Zeilen. Jede trägt eigens verfasste Hinweise zu den Unterlagen, die ein Prüfer verlangt, zu dem, was der Prüfer erwartet, zu dem, was für ein kleines Institut und für eine Gruppe verhältnismäßig ist, und zu den Lücken, die tatsächlich auftreten.
- PSD2 66 Zeilen, SCA-RTS 50, EBA-IKT-Leitlinien 7, EMD2 21, Sofortzahlungen 17, Accessibility Act 11
- Nach Rechtsakt und Artikel zitiert, nicht nach einer erfundenen Kontroll-ID
- Änderungen eingearbeitet: DORA 2022/2556, Sofortzahlungen 2024/886, RTS 2022/2360
- Eigens verfasste Hinweise zu Nachweisen für jede, auch dazu, was zurückgewiesen wird
- Verantwortliche, Status und eigene Nachweise für jede Anforderung
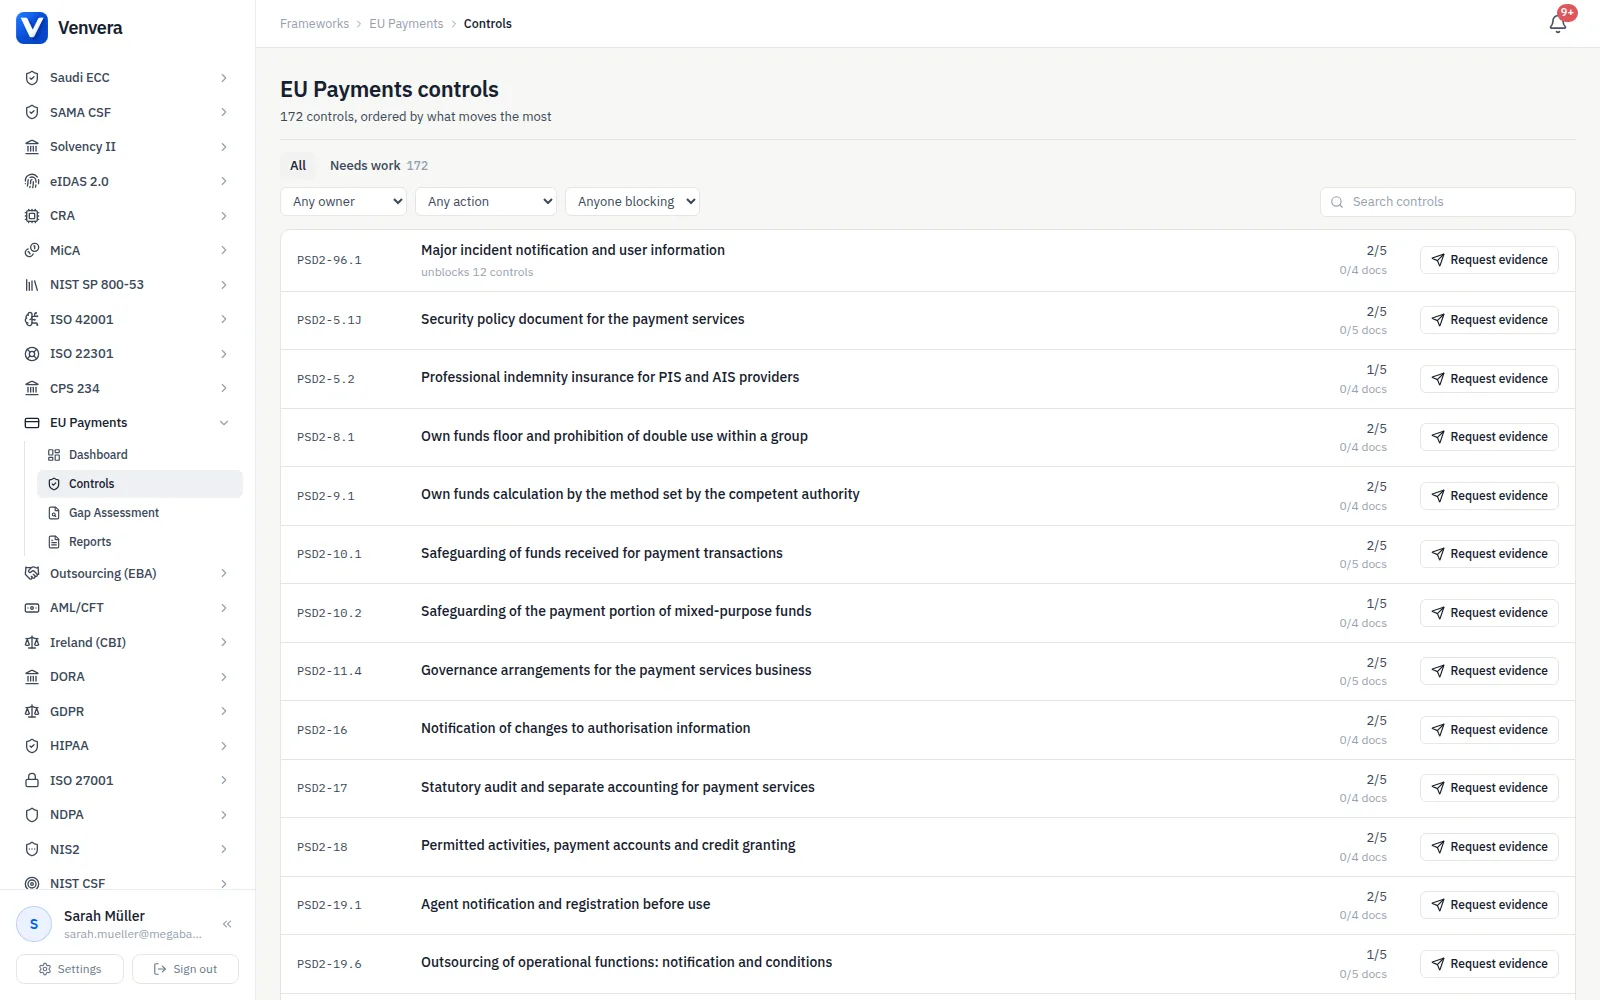
Jede Zeile sagt, für wen sie gilt, damit Sie mit Begründung ausschließen.
Ein Zahlungsinstitut sichert kein E-Geld, ein kontoführender Dienstleister trägt nicht die Wohlverhaltenspflichten eines Kontoinformationsdienstleisters, und ein vollständig zugelassenes E-Geld-Institut reicht nie den Bericht eines freigestellten Instituts ein. Wo eine Zeile nur für einen Anbietertyp gilt, endet ihr Anforderungstext mit einem Satz „Gilt für“, der den Anbieter nennt, den das Gesetz nennt: Zahlungsinstitute, E-Geld-Institute, kontoführende Dienstleister, AISPs und PISPs, Finanzunternehmen unter DORA gegenüber Anbietern außerhalb von DORA, Hersteller, Einführer und Händler von Terminals. Sie markieren die Zeilen außerhalb Ihrer Zulassung mit einer dokumentierten Begründung als nicht anwendbar, das Dashboard zählt einen begründeten Ausschluss als abgedeckt, und die Begründung ist das, was eine Aufsichtsbehörde liest. Die EMD2-Zeilen ergänzen einen Satz „Irland“ mit den Regulations von 2011 und der Erwartung der Central Bank of Ireland.
- Satz „Gilt für“ auf jeder Zeile, die nicht für alle Anbieter gilt
- Nicht anwendbar braucht eine Begründung, und das Dashboard zählt es als abgedeckt
- Ausnahmen, die Sie anwenden, sind Zeilen, die Ihnen gehören, mit Bedingungen und Überwachung
- Irische Umsetzung und Erwartungen der Central Bank auf den EMD2-Zeilen
- Unternehmenstypen für Zahlungsinstitute, E-Geld-Institute, Kreditinstitute, AISPs, PISPs, ASPSPs und kleine Institute
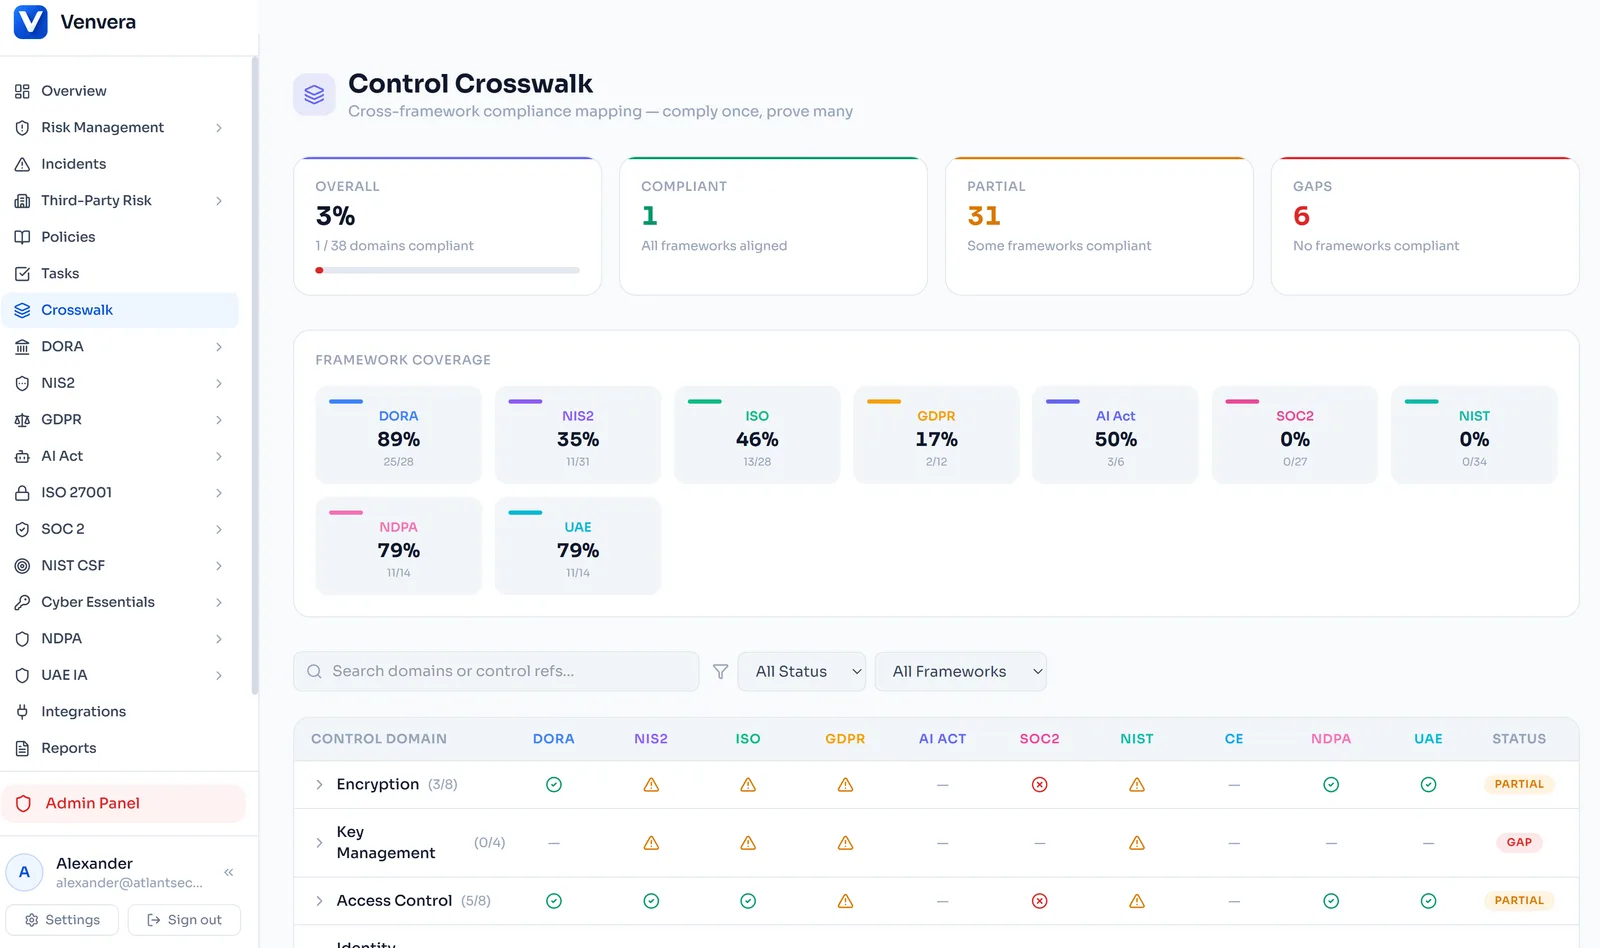
Starke Kundenauthentifizierung, mit jeder Ausnahme als Zeile, die Ihnen gehört.
Die RTS-Zeilen decken den Authentifizierungscode und seine Eigenschaften, Fehlversuche und Sitzungs-Timeout, die dynamische Verknüpfung, den Schutz und die Unabhängigkeit der Elemente Wissen, Besitz und Inhärenz sowie die personalisierten Sicherheitsmerkmale von der Erstellung über Zustellung und Erneuerung bis zum Widerruf ab. Jede Ausnahme der Art. 10 bis 18 ist eine eigene Zeile mit den Bedingungen, die sie trägt, einschließlich der verpflichtenden Ausnahme für den Zugang über einen AISP und der Ausnahme der Transaktionsrisikoanalyse mit Betrugsratenberechnung, Methodik, Meldung von Überschreitungen und Beendigung. Die vierteljährlichen Überwachungsdaten je Ausnahme, die vierteljährliche Betrugsrate sowie die jährliche und die dreijährliche Prüfung, die die RTS an den Zyklus der Abschlussprüfung binden, landen im Kalender. Die Gap-Analyse fragt, wer entscheidet, welche Ausnahmen das Unternehmen anwendet, wie jede Entscheidung belegt wird und was als Betrug zählt.
- Authentifizierungselemente, dynamische Verknüpfung, Sperr- und Sitzungsregeln als getrennte Zeilen
- Alle neun Ausnahmen mit ihren Bedingungen, einschließlich Art. 10a und der TRA
- Betrugsrate, Methodik, Meldung von Überschreitungen und Beendigung verfolgt
- Zugangsdaten von der Erstellung bis zum Widerruf, Schlüssel in sicheren Umgebungen
- Open-Banking-Schnittstellen: Parität, Dokumentation, Änderungsankündigung, Notfallmechanismus
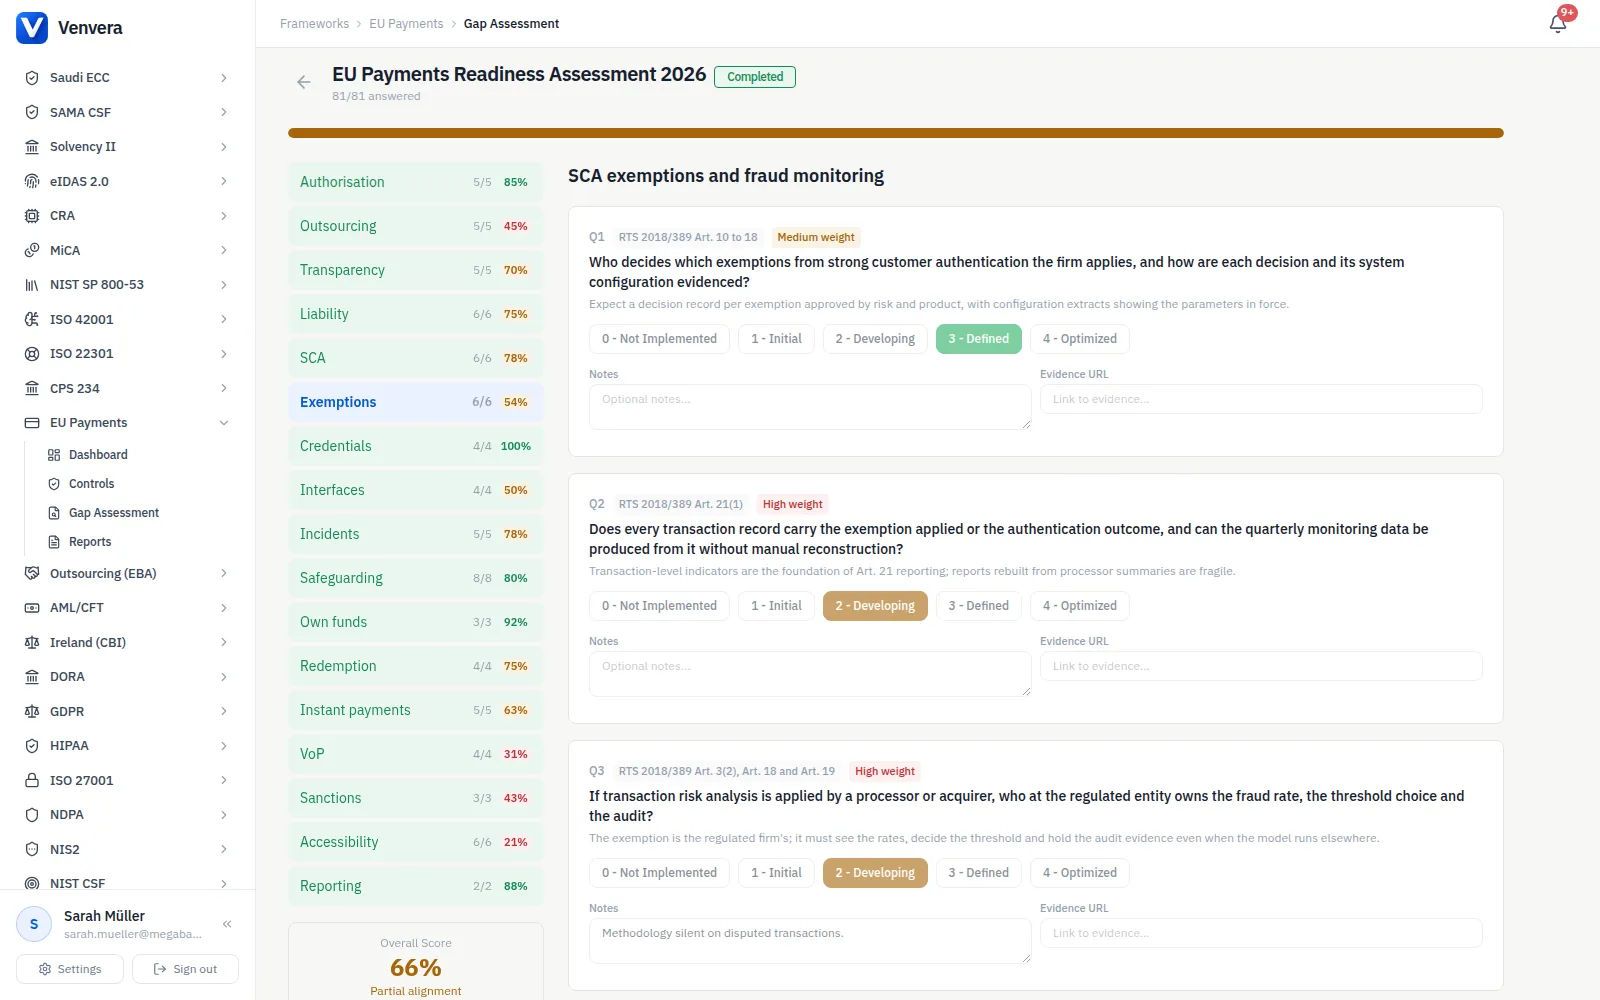
Wessen Gelder, ab welchem Zeitpunkt, auf welchem Konto.
Art. 10 PSD2 und Art. 7 EMD2 ergeben getrennte Zeilen für die Trennung der Gelder, die Versicherungs- oder Garantieoption, die Fünf-Geschäftstage-Regel für mit Zahlungsinstrument gezahlte Gelder, die Gelder für nicht mit E-Geld verbundene Zahlungsdienste und die vorherige Anzeige wesentlicher Änderungen der Sicherungsmaßnahmen. Art. 4 bis 6 EMD2 fügen Anfangskapital, Eigenmitteluntergrenze, die Berechnung nach Methode D, die Grenzen der Kreditgewährung und das Verbot der Entgegennahme von Einlagen hinzu, Art. 11 bis 13 die Ausgabe und den Rücktausch zum Nennwert, die Rücktauschbedingungen und Entgelte, das Zinsverbot und Beschwerden. Der Kalender trägt die vierteljährliche Eigenmittelprüfung, die jährliche Überprüfung des Sicherungsrahmens durch den Vorstand, die Sicherungsprüfung, die Compliance-Tests und die Schulungen, nach denen eine Aufsichtsbehörde fragt. Die Hinweise sagen, was ein Prüfer akzeptiert: eine Abstimmung, die von der Verbindlichkeitsseite ausgeht und die taggleiche Übertragung von Differenzen zeigt, keinen Kontoauszug.
- Trennung, Versicherung, die Fünf-Geschäftstage-Regel und nicht verbundene Zahlungsdienste als getrennte Zeilen
- Anfangskapital, Eigenmitteluntergrenze und die Berechnung nach Methode D
- Ausgabe und Rücktausch zum Nennwert, Entgelte, Zinsverbot, Beschwerden
- Sicherungsprüfung, Compliance-Tests und Schulungen im Kalender
- Eigenmittelprüfung terminiert vor den vierteljährlichen Meldungen
Die Pflichten von 2025, die bereits gelten, nicht nur der Termin 2027.
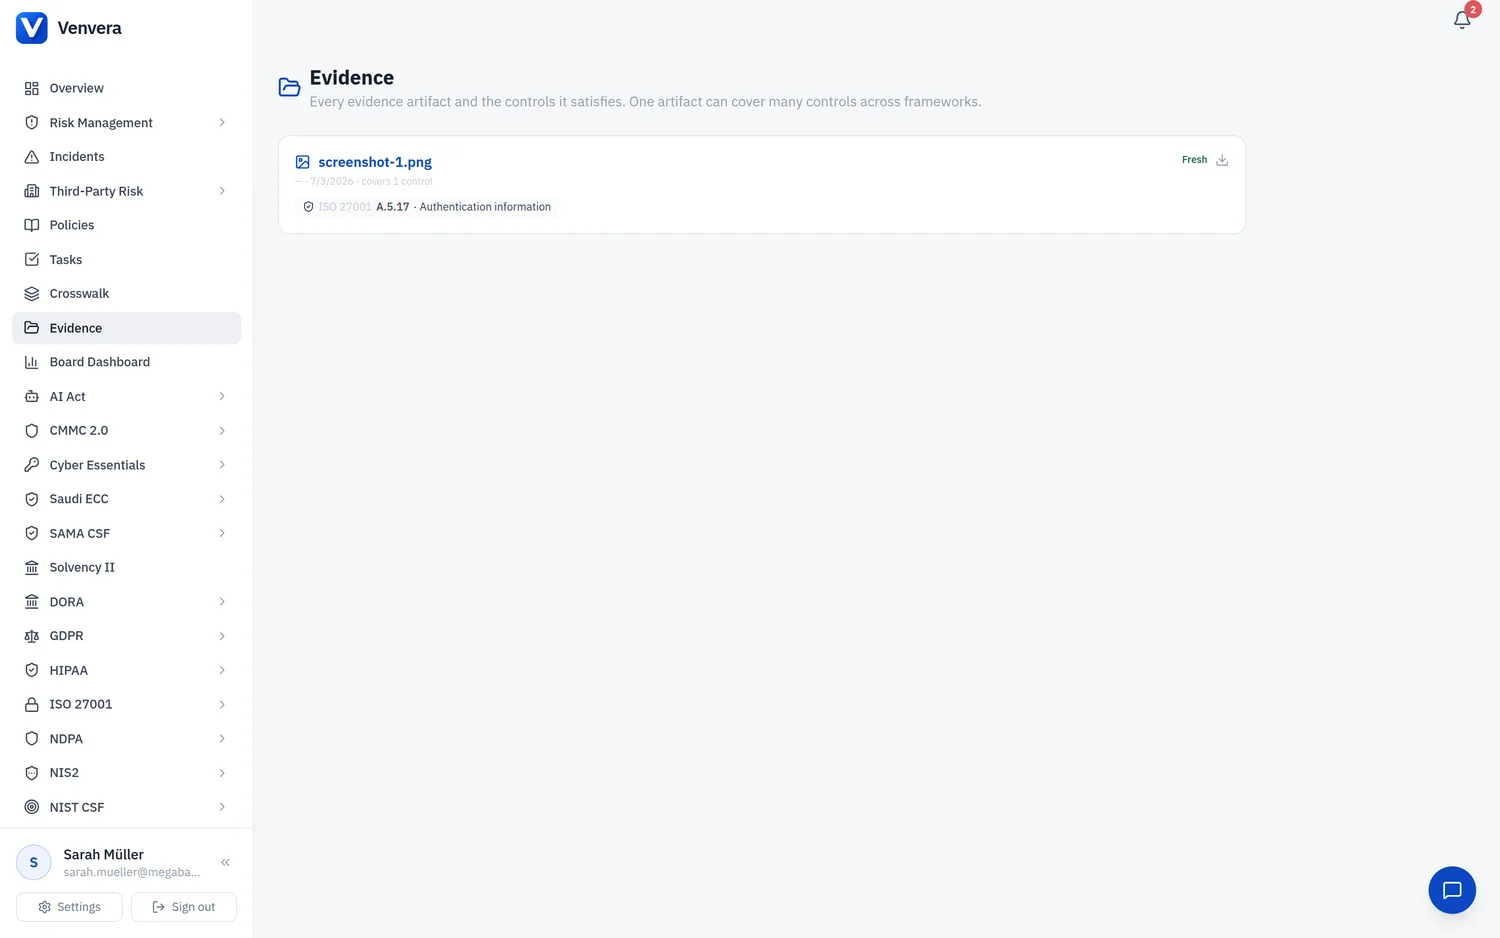
Die Verordnung über Sofortzahlungen hat siebzehn Pflichten in die SEPA-Verordnung eingefügt, und die Zeilen nennen ihre Anwendungstermine. Die tägliche Prüfung aller Nutzer gegen die gezielten finanziellen Sanktionen der EU und das Verbot der transaktionsbezogenen Prüfung von Sofortüberweisungen gelten seit dem 9. Januar 2025; die Empfängerüberprüfung vor jeder Überweisung seit dem 9. Oktober 2025 für Kreditinstitute im Euroraum; die Gebührenparität und der Jahresbericht über Entgelte und sanktionsbedingte Ablehnungen, fällig bis zum 9. April, die einzige Pflicht mit festem Datum. Zahlungs- und E-Geld-Institute im Euroraum haben bis zum 9. April 2027 Zeit, das Senden und Empfangen anzubieten, aber die Pflichten zu Entgelten, Empfängerüberprüfung und Prüfung kennen keinen solchen Aufschub. Die Zeilen zum Accessibility Act decken barrierefreie Bankdienstleistungen für Verbraucher, die Regel zu Authentifizierung und Informationen auf Niveau B2, die veröffentlichte Erklärung zur Barrierefreiheit, die Terminalpflichten je Wirtschaftsakteur und die Bewertung der unverhältnismäßigen Belastung ab.
- Sofortüberweisungen auf jedem Kanal, die Zehn-Sekunden-Regel, vom Nutzer gesetzte Limits
- Empfängerüberprüfung: anbieten, beantworten, Warnhinweise, Opt-out und Erstattungen
- Sanktionsprüfung der Nutzer täglich und nach jeder Listenänderung
- Erklärung zur Barrierefreiheit, Terminalrollen und die Belastungsbewertung
- Venvera erfasst Pflichten und Nachweise; es führt weder Zahlungen noch Prüfungen aus
Die Pflichten, die sich wiederholen, und das Meldesystem, das tatsächlich gilt.
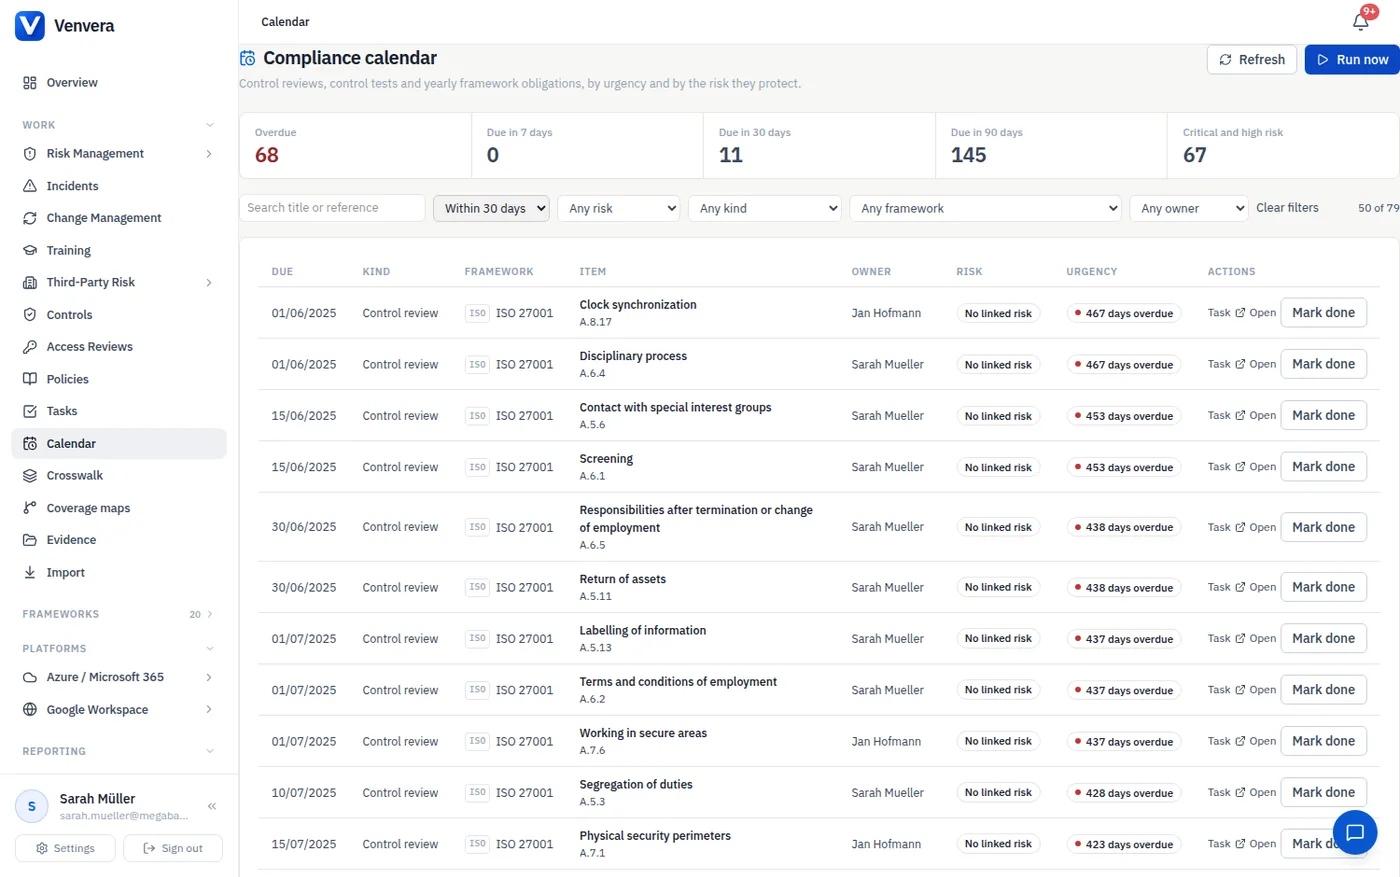
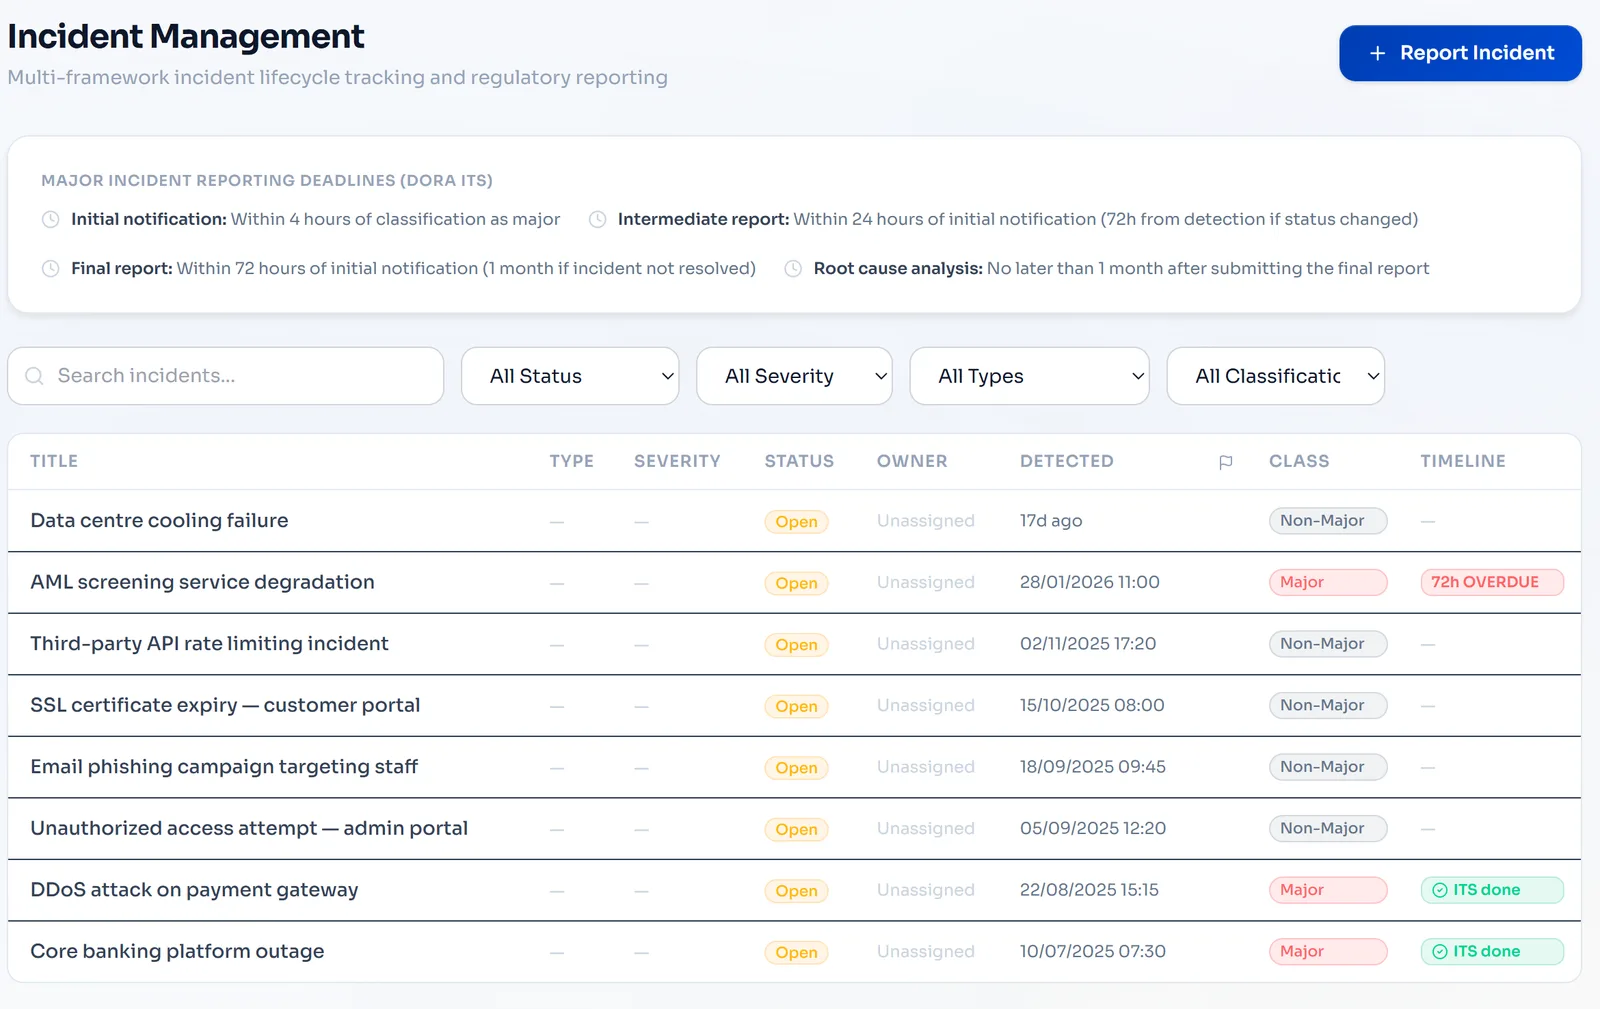
Fünfundzwanzig wiederkehrende Pflichten landen mit Verantwortlichen, Terminen und Erinnerungen im Compliance-Kalender, jede mit dem Artikel, dem sie dient: die jährliche Bewertung der operationellen und Sicherheitsrisiken nach Art. 95 Abs. 2 PSD2, die halbjährlichen Betrugsmeldungen nach Art. 96 Abs. 6, der Zyklus aus Ausnahmenüberwachung und Transaktionsrisikoanalyse, die Prüfungen, die die RTS an den Zyklus der Abschlussprüfung binden, die Schnittstellenstatistiken, die Eigenmittel- und Abschlussprüfungszyklen, die Kontrollen von Agenten und Auslagerungen, die Governance der Sicherung, der Bericht zu Sofortzahlungen und die Überprüfung der Barrierefreiheit. Für Vorfälle halten die Zeilen die Entscheidung fest, die seit dem 17. Januar 2025 zählt: Kredit-, Zahlungs- und E-Geld-Institute sowie AISPs melden schwerwiegende IKT-Vorfälle nach Art. 19 DORA, dessen Uhren im Vorfallsmodul laufen, während Art. 96 Abs. 1 PSD2 für Anbieter außerhalb von DORA erhalten bleibt. Das Register für Drittparteien hält die Agenten, Vertriebspartner und Auslagerungsvereinbarungen, deren Überwachung die PSD2- und EMD2-Zeilen verlangen.
- 25 Pflichten, jede mit dem Artikel, dem sie dient
- Der Bericht zu Sofortzahlungen zum 9. April an sein Datum gebunden
- DORA-Meldefristen für DORA-Unternehmen, Art. 96 PSD2 für die übrigen
- Agenten, Vertriebspartner und Auslagerungen im Register für Drittparteien
- Ein Vorstandsbericht zu Abdeckung, Reife der Bereiche und offenen Lücken
Die Tabelle oder Venvera.
EU-Zahlungsverkehr, beantwortet.
Leitfäden zu Zahlungsverkehr, Vorfällen und Drittparteien
- Einstufung schwerwiegender Vorfälle unter DORADie sieben Kriterien, die entscheiden, ob ein Zahlungsvorfall die DORA-Uhren startet, die die Meldung nach Art. 96 PSD2 abgelöst haben.
- Meldefristen für Vorfälle nach RegelwerkDie Uhren von DORA, DSGVO und NIS2 nebeneinander, und welche ein Zahlungsinstitut zuerst bindet.
- Ein regelkonformes Anbieterregister aufbauenDas Register, auf das sich Ihre Auslagerungsanzeigen nach Art. 19 PSD2 und das DORA-Informationsregister einigen sollten.
- So führen Sie eine Risikobewertung von Drittparteien durchAgenten, Vertriebspartner und Prozessoren so bewerten, wie Art. 20 PSD2 und Art. 3 EMD2 es erwarten.
Sehen Sie, wo Ihre Nachweise im Zahlungsverkehr wirklich stehen.
Starten Sie mit einem kostenlosen Gap-Bericht zu dem Rahmenwerk, das Sie gerade aufhält: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten