Das AML-Programm an einem Ort geführt und so belegt, wie die Aufsicht es liest.
Venvera ist Software für das AML/CFT-Programm von Verpflichteten in der gesamten EU: die 137 Pflichten der Geldwäscheverordnung (EU) 2024/1624 und der EBA-Leitlinien, jede mit Verantwortlichen, Status, eigenen Nachweisen und Hinweisen dazu, was ein Prüfer akzeptiert, eine Gap-Analyse mit 48 Fragen zu den Ermessensentscheidungen, die eine Prüfung testet, und die wiederkehrenden Pflichten in einem Kalender. Sie verwaltet das Programm und seine Nachweise; sie ist kein System für Transaktionsmonitoring, Screening oder KYC-Verifizierung.
AML/CFT-Programm-Software, aufgebaut um die 137 Pflichten
Venvera liefert die Verordnung (EU) 2024/1624, die EBA-Leitlinien zu Risikofaktoren für Geldwäsche und Terrorismusfinanzierung, die EBA-Leitlinien zum Compliance-Beauftragten und die EBA-Leitlinien zu restriktiven Maßnahmen als 137 Anforderungen, gegliedert in acht Bereiche, die der tatsächlichen Führung des Programms folgen: Governance und die drei Verteidigungslinien, die unternehmensweite Risikoanalyse, die Standards der Kundensorgfaltspflichten, verstärkte Maßnahmen für PEPs und Hochrisikoländer, Monitoring und Meldewesen, Auslagerung, Rückgriff auf Dritte und Gruppen, Aufzeichnungen und Schulungen sowie Sanktionen. Jede Anforderung ist nach ihrem Artikel oder ihrer Leitlinien-Randnummer zitiert, trägt eigens verfasste Hinweise zu den Unterlagen, die ein Prüfer verlangt, und zu dem, was zurückgewiesen wird, und nennt die Klasse von Verpflichteten, die sie bindet. Die AMLR gilt ab dem 10. Juli 2027, und jede Anforderung, die eine Pflicht der Richtlinie ersetzt, nennt die Entsprechung, die Sie heute zitieren; die EBA-Leitlinien gelten bereits jetzt.
Was ist die Geldwäscheverordnung, und wer muss sie einhalten?
Die Verordnung (EU) 2024/1624 ist das einheitliche EU-Regelwerk zur Verhinderung von Geldwäsche und Terrorismusfinanzierung. Sie ersetzt die Pflichten der Verpflichteten aus der Richtlinie (EU) 2015/849 durch unmittelbar geltende Regeln zu internen Strategien, zur Compliance-Funktion, zur unternehmensweiten Risikoanalyse, zu den Kundensorgfaltspflichten, zum wirtschaftlichen Eigentum, zur Meldung an die FIU, zur Aufbewahrung von Aufzeichnungen und zum Datenschutz, und sie gilt ab dem 10. Juli 2027. Die Verpflichteten sind in Artikel 3 aufgeführt: Banken und andere Kreditinstitute, Zahlungs- und E-Geld-Institute, Wertpapierfirmen, Fondsverwalter, Lebens- und anlagebezogene Versicherer und Vermittler, Anbieter von Krypto-Dienstleistungen, Schwarmfinanzierungsdienstleister, Abschlussprüfer, Buchhalter und Steuerberater, Rechtsanwälte und Notare, Trust- und Gesellschaftsdienstleister, Immobilienmakler, Händler hochwertiger Güter und Glücksspielanbieter. Die EBA-Leitlinien füllen aus, wie das Programm in der Praxis funktionieren soll, und eine Aufsichtsbehörde prüft gegen beides.
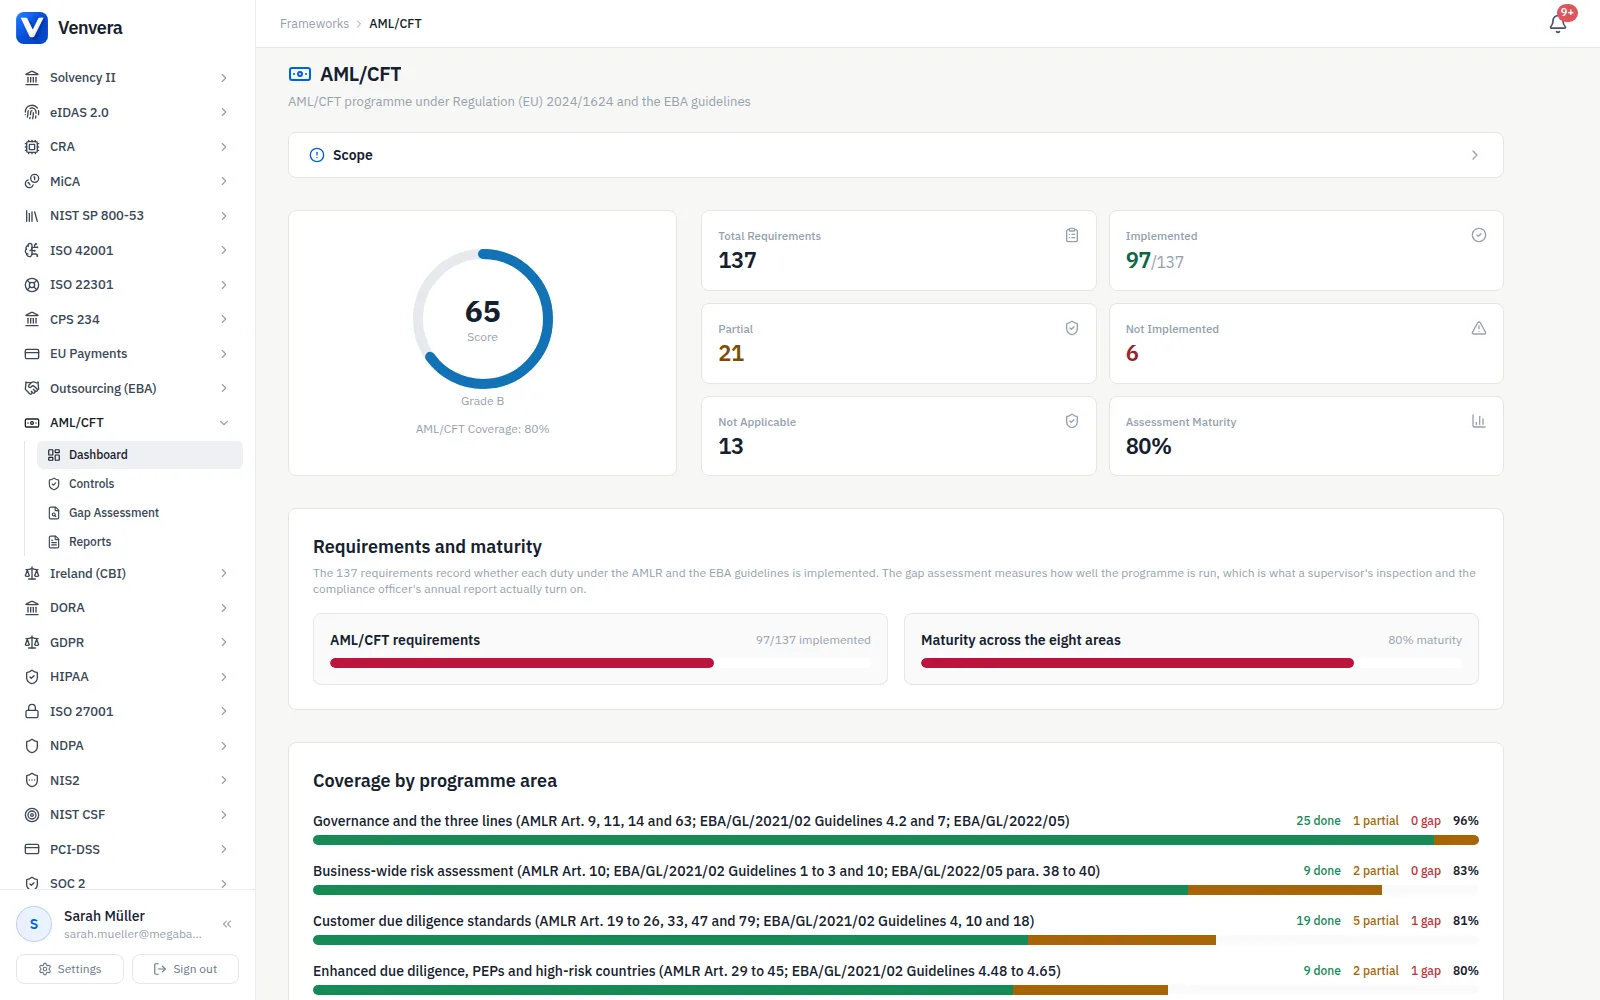
Alle 137 Pflichten, so zitiert, wie die Aufsicht sie zitiert.
Jede operative Pflicht der AMLR und der drei EBA-Leitlinienpakete, von den internen Strategien in Artikel 9 bis zum Screening von Transfers vor der Freigabe der Mittel in EBA/GL/2024/15, referenziert nach Artikel oder Leitlinien-Randnummer, denn so zitieren sie eine Aufsichtsbehörde, Ihre interne Revision und der jährliche Tätigkeitsbericht des Compliance-Beauftragten. Jede trägt eigens verfasste Hinweise zu den Unterlagen, die ein Prüfer verlangt, und, genauso wichtig, zu dem, was zurückgewiesen wird: eine Risikoanalyse, die nur ein Vorlagentext ist, ein vom Anbieter freigegebener Satz von Erkennungsszenarien, eine Vereinbarung über den Rückgriff auf Dritte mit bedingter Lieferklausel, ein Aktualisierungsplan ohne Zahl der überfälligen Akten.
- Alle 137 Anforderungen in acht Programmbereichen
- Nach Artikel oder Leitlinien-Randnummer zitiert, nicht nach einer erfundenen Kontroll-ID
- Eigens verfasste Hinweise zu Nachweisen für jede, auch dazu, was durchfällt
- Ein „Gilt für“-Satz an jeder Pflicht, die die Verordnung auf eine Klasse eingrenzt
- Verantwortliche, Status und eigene Nachweise für jede Anforderung
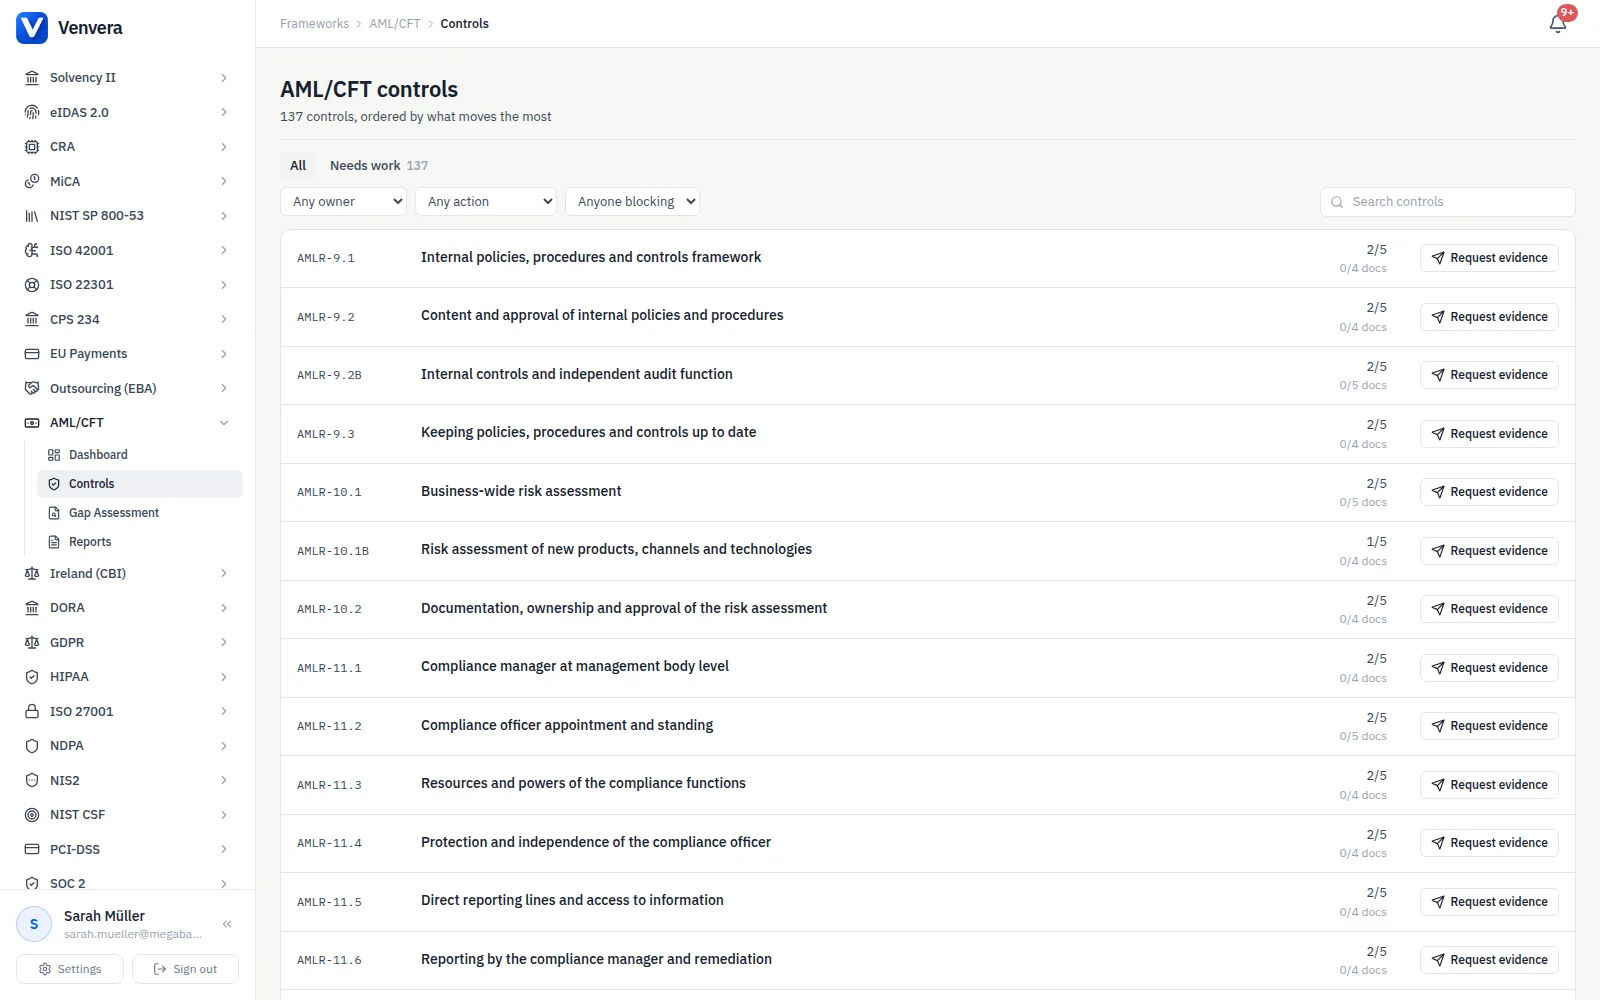
Der Compliance-Manager, der Compliance-Beauftragte und die drei Verteidigungslinien.
Artikel 11 und EBA/GL/2022/05 sind präzise darin, wer das Programm trägt: ein Mitglied des Leitungsorgans als Compliance-Manager, ein Compliance-Beauftragter mit Ressourcen, Unabhängigkeit, uneingeschränktem Datenzugang und direkter Berichtslinie zum Leitungsorgan, ein jährlicher Tätigkeitsbericht mit jedem geforderten Element, Überwachung durch die zweite Linie mit Korrekturmaßnahmen sowie eine unabhängige Revisionsfunktion, die von beiden getrennt ist. Venvera verfolgt diese als 26 getrennte Anforderungen, weil Unternehmen häufig eine davon erfüllen und annehmen, sie decke den Rest mit ab: Der Beauftragte ist bestellt, berichtet aber in einen Geschäftsbereich, der Tätigkeitsbericht wird eingereicht, aber die Aufsichtsfunktion protokolliert nie ihre eigene Beurteilung, Entscheidungen gegen den Rat der Compliance werden nirgends festgehalten.
- Compliance-Manager auf Ebene des Leitungsorgans, benannt und belegt
- Bestellung, Stellung, Schutz und Berichtslinien des Compliance-Beauftragten
- Jährlicher Tätigkeitsbericht und die Beurteilung durch die Aufsichtsfunktion
- Register der Entscheidungen gegen den Rat der Compliance
- Unabhängige Revision, getrennt von den Funktionen, die sie prüft
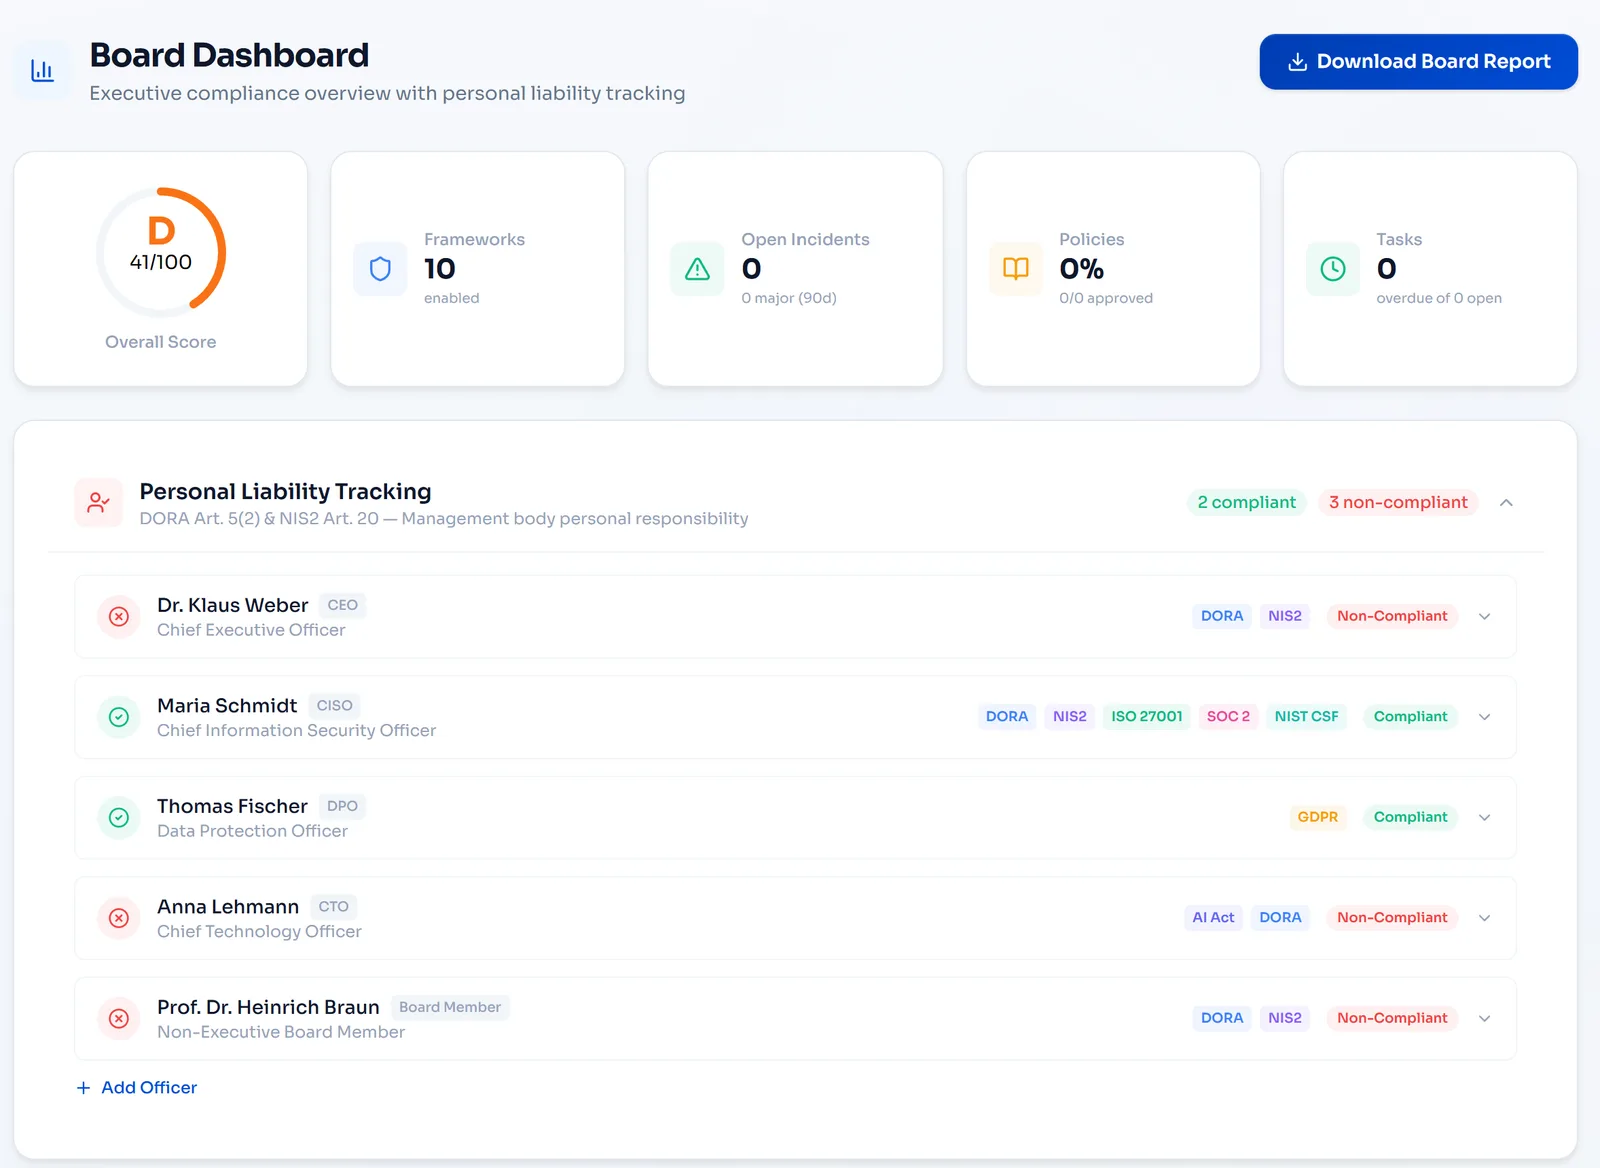
Eine unternehmensweite Risikoanalyse aus Ihren eigenen Daten.
Artikel 10 und Leitlinie 1 der EBA/GL/2021/02 verlangen eine dokumentierte Analyse der Risiken, denen das Unternehmen tatsächlich ausgesetzt ist, entworfen vom Compliance-Beauftragten, genehmigt vom Leitungsorgan, der Aufsichtsfunktion mitgeteilt und auf dem aktuellen Stand gehalten, wenn sich Produkte, Korridore und Listen ändern. Die Feststellung, die Prüfungen immer wieder treffen, ist ein generischer Text ohne Kunden-, Korridor- oder Kanaldaten und ein Kundenrisikomodell, dessen Gewichtung einen PEP als niedrig einstufen kann. Die Gap-Analyse mit 48 Fragen zielt genau auf diese Ermessensentscheidungen und bewertet sie von 0 bis 4, sodass die Begründung zu einem Nachweis wird statt zu einem Argument, das Sie in der Prüfung erst rekonstruieren müssen.
- Analyse auf Unternehmens- und Kundenebene in zwei Schritten
- Risikofaktoren in vier Kategorien mit den Quellen, die die Leitlinien verlangen
- Verbindliche Hochrisiko-Kennzeichen, die keine Gewichtung verwässern kann
- Freigabe neuer Produkte, Kanäle und Technologien vor dem Start
- Ein Themenprotokoll, das in die nächste Version einfließt, mit nachvollziehbaren Änderungen
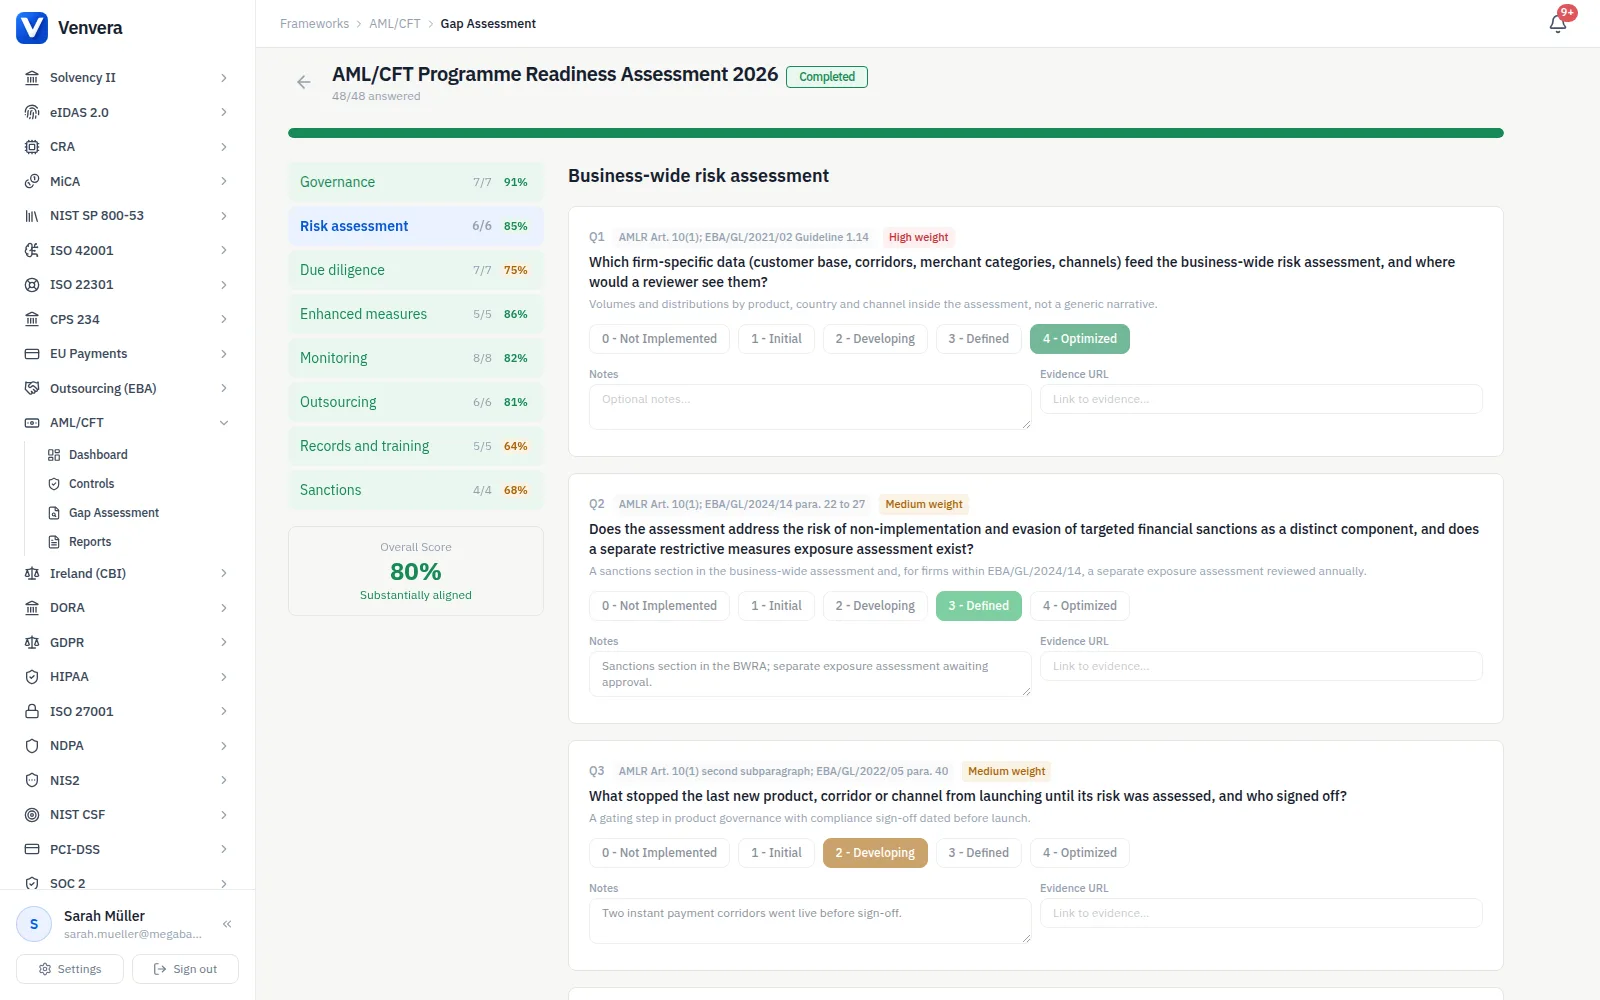
Standards der Sorgfaltspflichten, mit dem Übergang 2027 bereits eingebaut.
Die AMLR übernimmt die Sorgfaltspflichten der Richtlinie mit schärferen Konturen und fügt neue hinzu: wer bei jedem Produkt der Kunde ist, was eine Quelle verlässlich und unabhängig macht, der Rückgriff auf die Führungskraft der obersten Ebene und wie oft er genutzt wird, der Zeitpunkt der Überprüfung, die 14-Tage-Frist bei Unstimmigkeiten im Register, Aktualisierungshöchstfristen von einem Jahr für Kunden mit höherem Risiko und fünf Jahren für alle anderen, vereinfachte Maßnahmen und ihre Grenzen, verstärkte Maßnahmen für PEPs, Drittländer mit hohem Risiko, Korrespondenzbeziehungen und sehr vermögende Kunden. Jede Anforderung, die eine Pflicht der Richtlinie ersetzt, endet mit dem Artikel, den Sie bis zum 10. Juli 2027 zitieren, sodass die Nachweise, die Sie heute sammeln, nur neu beschriftet und nicht neu aufgebaut werden. Die Zeilen, die die Verordnung erstmals einführt, sagen, dass sie keine Entsprechung in der Richtlinie haben, und so finden Sie die neue Arbeit.
- Auslöser, Schwellenwerte und Kundendefinitionen je Produkt
- Standards für Identifizierung, Überprüfung und wirtschaftliche Eigentümer, mit verfolgtem Rückgriff
- Aktualisierungszyklen je Risikostufe, mit der Zahl der überfälligen Akten als Nachweis
- Zeitpunkt der PEP-Genehmigung, Tiefe der Herkunft des Vermögens und Auslöser für Hochrisikoländer
- Der Übergangssatz an jeder AMLR-Pflicht mit einer Entsprechung in der Richtlinie
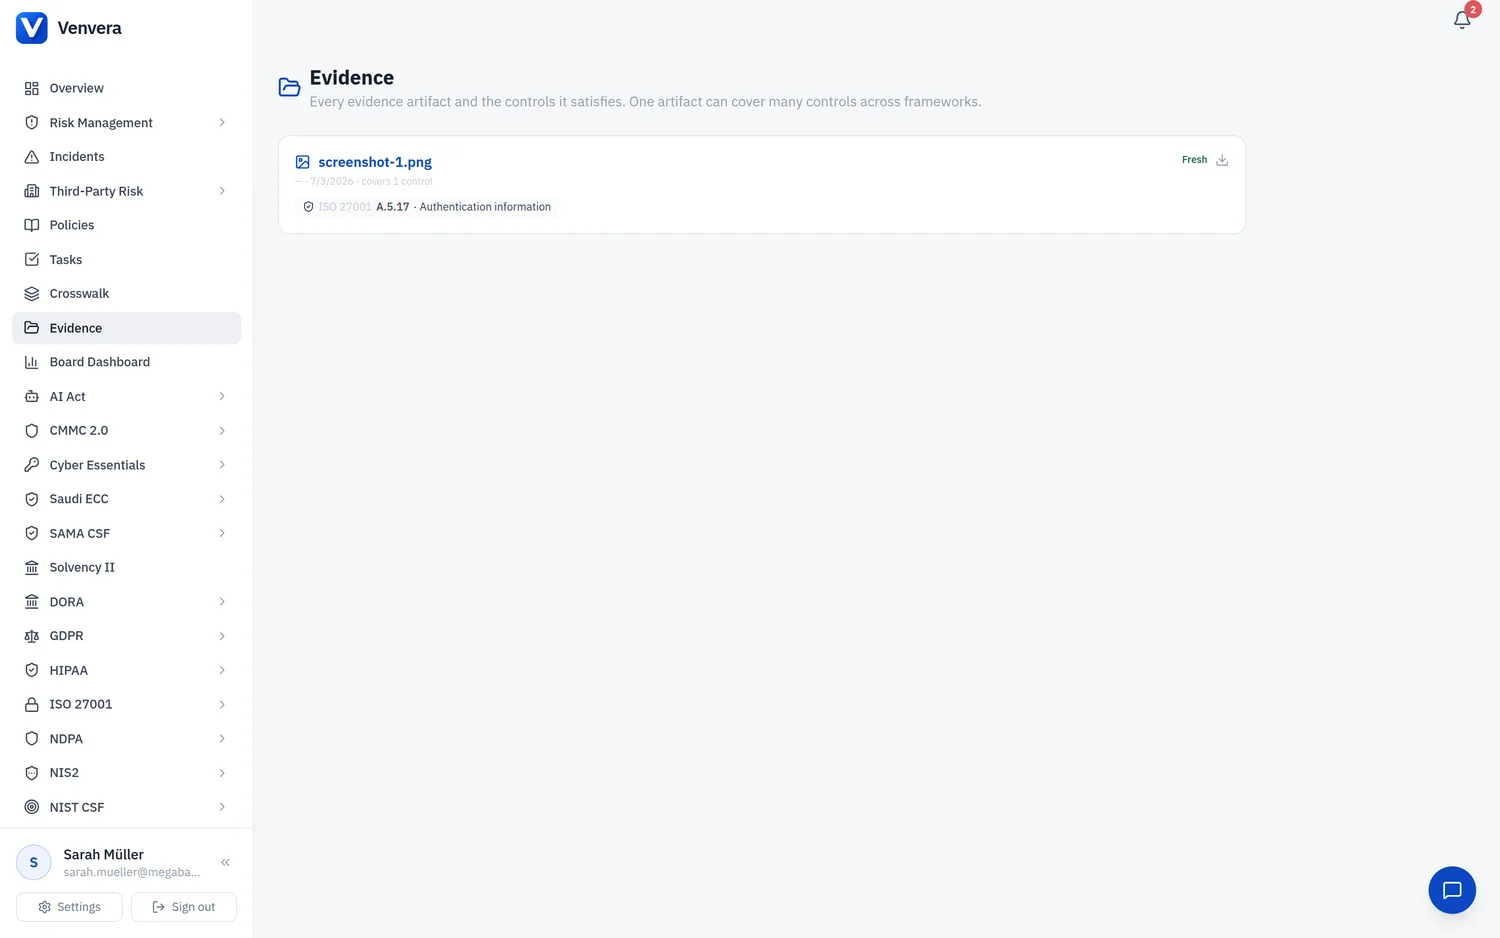
Die Prozessnachweise hinter Monitoring, Screening und Meldungen.
Venvera ist kein System für Transaktionsmonitoring oder Screening, und das Modul ist stattdessen um das herum gebaut, was die Aufsicht prüft: die Abdeckungskarte, die zeigt, welche Produkte, Kanäle und Zahlungsströme überwacht werden und warum etwas ausgenommen ist, die schriftlichen Designentscheidungen hinter Szenarien und Schwellenwerten, die Freigabe der Erkennungskriterien durch das Unternehmen und nicht durch den Anbieter, der eigene Standard des Unternehmens für die Alarmprüfung und der Altersbericht dagegen, die vierteljährlichen Ex-post-Stichproben, die verstrichene Zeit zwischen einem Verdacht und der Meldung an die FIU, die Sperre von 3 Arbeitstagen, die Kontrollen gegen Tipping-off und für Sanktionen die Expositionsanalyse, die Zeitstempel der Listenpflege, der Screening-Umfang und die Kalibrierungstests hinter den Abgleichschwellen. Diese Aufzeichnungen sind es, die fehlen, wenn ein Unternehmen mit einem teuren System trotzdem eine Feststellung erhält.
- Abdeckungskarte des Monitorings und dokumentierte Designentscheidungen
- Erkennungskriterien vom Unternehmen freigegeben, nie vom Anbieter
- FIU-Meldungen, Auskunftsersuchen und die Pflicht zum Unterlassen mit ihren Fristen
- Strategie zu restriktiven Maßnahmen, Expositionsanalyse und Umgang mit echten Treffern
- Screening-Umfang, Listenpflege und Kalibrierungsnachweise
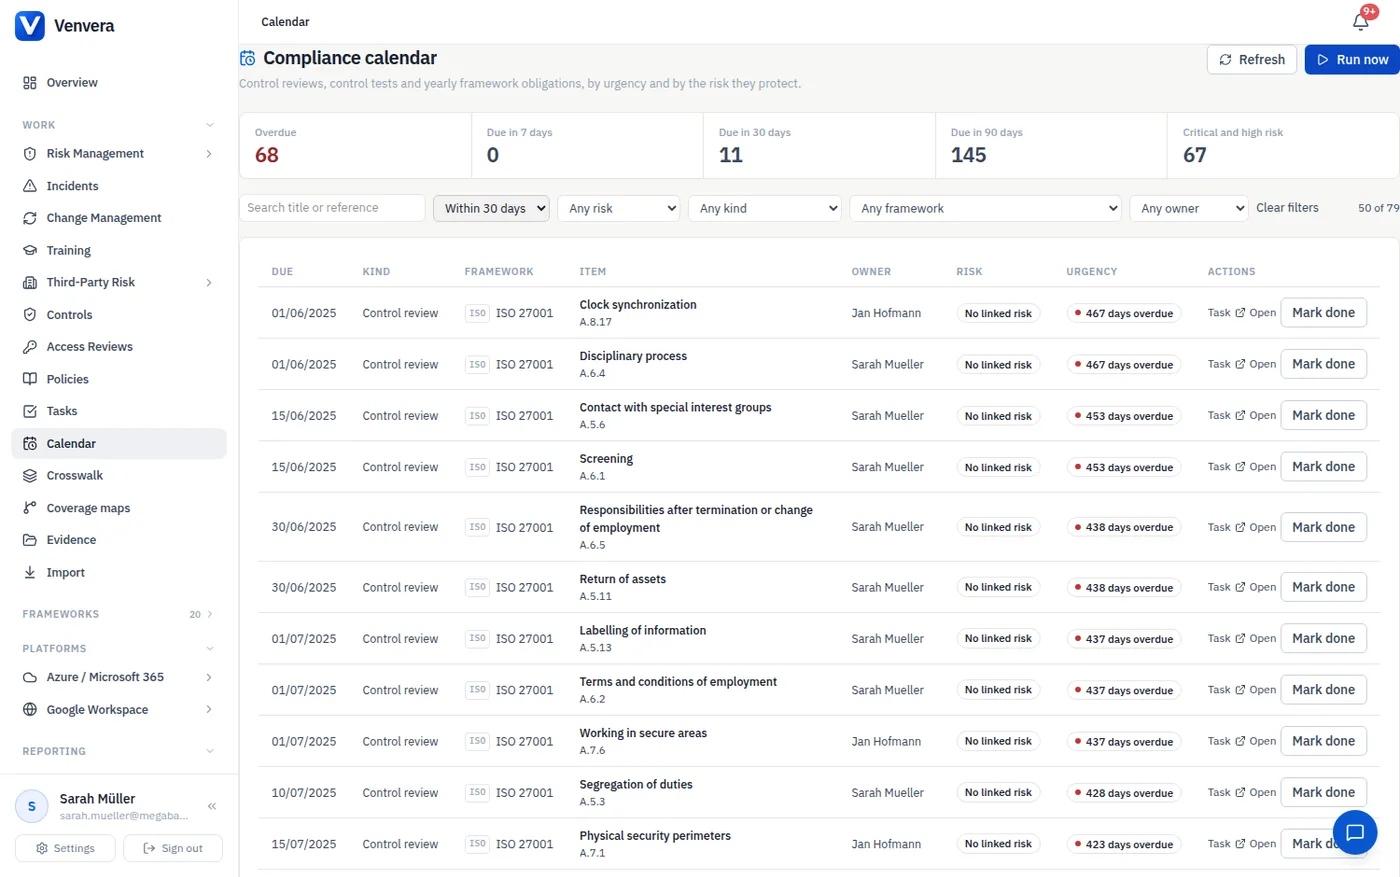
Die wiederkehrenden Pflichten, jede mit Termin und Verantwortlichen.
Ein AML/CFT-Programm erzeugt wiederkehrende Arbeit, und das Jahr zwischen zwei Prüfungen muss einen Nachweis hervorbringen. Venvera führt fünfzehn dieser Pflichten im Compliance-Kalender: die jährliche Aktualisierung und Genehmigung der unternehmensweiten Risikoanalyse, den Tätigkeitsbericht des Compliance-Beauftragten und die Beurteilung der Compliance-Funktion durch die Aufsichtsfunktion, die unabhängige Prüfung, den Schulungsplan und seine Durchführung, den Gruppenbericht, die Aktualisierung der Akten mit höherem Risiko innerhalb eines Jahres und die jährliche Kohorte der Standardüberprüfungen innerhalb von fünf Jahren, die Prüfung der Voraussetzungen für vereinfachte Sorgfaltspflichten, die vierteljährliche Stichprobenprüfung des Monitorings, die Überprüfung der Exposition gegenüber restriktiven Maßnahmen und des Screenings, die erneute Integritätsbeurteilung der Mitarbeitenden, die Überprüfung der Strategien, die Verifizierung der eigenen wirtschaftlichen Eigentümer und den Löschlauf für Aufzeichnungen. Jede nennt den Artikel oder die Randnummer, der sie dient, sodass sich ein Kalendereintrag auf das Gesetz zurückführen lässt.
- Aktualisierung und Genehmigung der unternehmensweiten Risikoanalyse, Artikel 10 Absatz 2
- Tätigkeitsbericht und Beurteilung durch die Aufsichtsfunktion, Artikel 11 Absatz 6 und EBA/GL/2022/05
- Aktualisierung der Akten mit höherem Risiko innerhalb eines Jahres, Artikel 26 Absatz 2
- Vierteljährliche Stichprobenprüfung des Monitorings, Leitlinie 4.75
- Überprüfung der Exposition gegenüber restriktiven Maßnahmen und des Screenings, EBA/GL/2024/14 und 15
Die Tabelle oder Venvera.
Die Geldwäscheverordnung, beantwortet.
Leitfäden zum Compliance-Programm
- Wie Sie Prüfungsnachweise sammelnWas als überprüfbarer Nachweis zählt und welche Sammelmethode hinter einem internen Audit oder einer aufsichtlichen Prüfung steht.
- So führen Sie eine Risikobewertung von Drittparteien durchDie Bewertung der Anbieter, die für Sie verifizieren, screenen und Alarme vorsortieren, denn genau dort greift Artikel 18.
- MiCA-Anforderungen für CASPs erklärtDas Zulassungs- und Wohlverhaltensregime, das für Anbieter von Krypto-Dienstleistungen neben den AMLR-Pflichten steht.
- So werden Sie Schritt für Schritt compliantDie Reihenfolge der Arbeit, die ein Programm vom Richtlinienordner zu Nachweisen bringt, die ein Prüfer akzeptiert.
Sehen Sie, wo Ihre AML/CFT-Nachweise wirklich stehen.
Starten Sie mit einem kostenlosen Gap-Bericht zu dem Rahmenwerk, das Sie gerade aufhält: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten