Das Regelwerk für Auslagerungen, direkt neben Ihrem Dienstleisterregister.
Venvera macht aus den EBA-Leitlinien zum Drittparteienrisiko (EBA/GL/2026/09) und der Auslagerungs-Guidance der Central Bank of Ireland 72 Anforderungen mit Verantwortlichen, Nachweisen und Terminen, im selben Arbeitsbereich wie das Dienstleisterregister, das DORA-Informationsregister, die Fragebögen und die Konzentrationsanalyse, die Ihr Team bereits nutzt. Das Rahmenwerk ist das Regelwerk; das Register ist der Ort, an dem die Arbeit stattfindet.
Ein Arbeitsbereich für Regelwerk und Register
Venvera liefert EBA/GL/2026/09 als 53 Anforderungen, nach Ziffer zitiert, von der Verhältnismäßigkeit in Ziffer 23 bis zur Gestaltung der Exit-Strategie in Ziffer 116, und die Cross-Industry Guidance on Outsourcing der Central Bank of Ireland als 19 Anforderungen, nach Abschnitt in Teil B zitiert, jede nur dort, wo die Central Bank etwas hinzufügt, was die Leitlinien nicht verlangen. Jede Anforderung trägt Verantwortliche, einen Status, eigene Nachweise und eigens verfasste Hinweise dazu, was ein Prüfer der Aufsicht akzeptiert und was zurückgewiesen wird. Das Register, das die Leitlinien beschreiben, ist das Dienstleisterregister, das Ihr Team bereits im Modul für Drittparteienrisiko führt, mit dem DORA-Informationsregister, den Fragebögen, der Weiterverlagerungskette und der Konzentrationsanalyse daneben, sodass ein Feld, das das Regelwerk verlangt, einmal erfasst und aus der Anforderung heraus nachgewiesen wird. Eine Gap-Analyse mit 39 Fragen bewertet, ob das Rahmenwerk funktioniert, neun Richtlinienvorlagen zitieren die Ziffern, die sie erfüllen, und die zwölf wiederkehrenden Pflichten landen mit Verantwortlichen und Terminen im Compliance-Kalender.
Was sind die EBA-Leitlinien zum Drittparteienrisiko, und wer muss sie einhalten?
EBA/GL/2026/09 sind die Leitlinien der EBA zum soliden Management des Drittparteienrisikos bei Nicht-IKT-Dienstleistungen, veröffentlicht in der endgültigen Fassung am 18. September 2026. Sie ersetzen die Leitlinien zu Auslagerungen von 2019 für alles, was keine IKT-Dienstleistung ist, erweitern den Gegenstand von der Auslagerung auf jede wiederkehrende Vereinbarung mit Dritten und richten Register, Leitlinie und Vertragsklauseln an DORA aus, damit ein ganzheitliches Rahmenwerk IKT- und Nicht-IKT-Dienstleister abdecken kann. Sie gelten für Kreditinstitute, Wertpapierfirmen, Zahlungsinstitute und E-Geld-Institute, mit einem strengeren Regime für Vereinbarungen, die kritische oder wichtige Funktionen unterstützen, und sie binden das Leitungsorgan unmittelbar: Der Einsatz eines Dienstleisters delegiert seine Verantwortung nie. Der Geltungsbeginn, das Ende der zweijährigen Übergangsfrist und die Aufhebung der Leitlinien von 2019 sind von der EBA noch zu bestätigen. Irisch regulierte Unternehmen beantworten zusätzlich die Cross-Industry Guidance on Outsourcing der Central Bank of Ireland vom Dezember 2021, die eine Kritikalitätsmethodik, die Verantwortung des Boards, Bedingungen für die Weiterverlagerung, eine Strategie für sensible Daten, Länderrisikobewertungen beim Offshoring, erweiterte Due Diligence, Vertragsergänzungen, Exit-Tests und die Einreichung des Auslagerungsregisters hinzufügt.
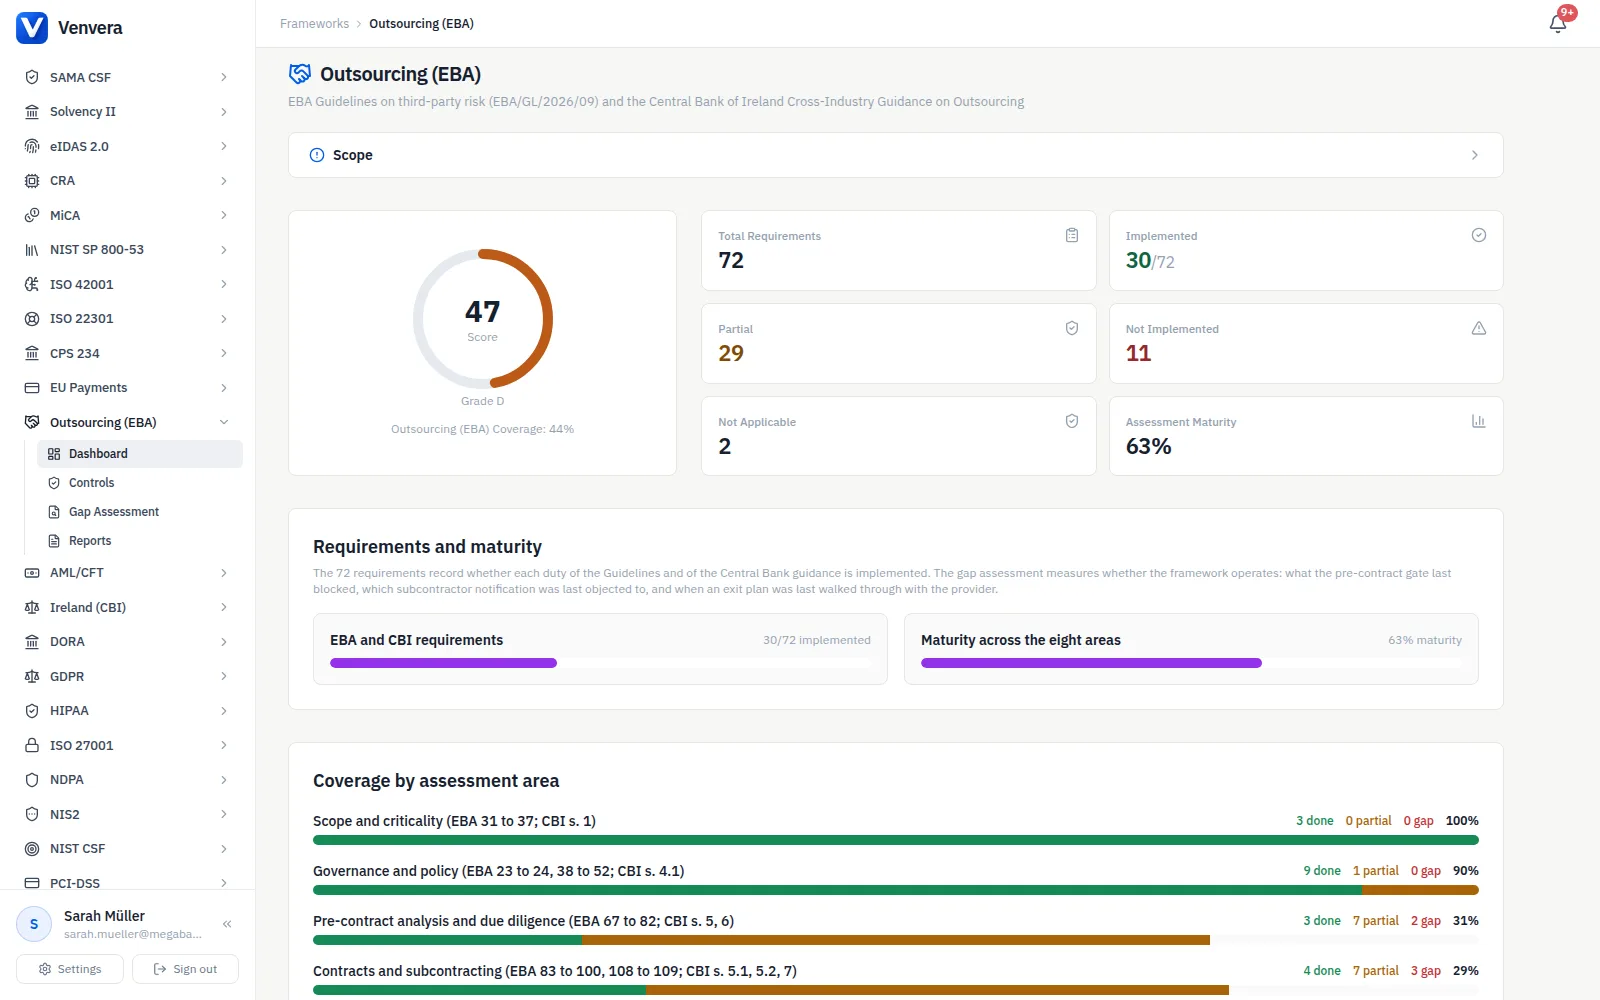
Alle 72 Pflichten, so zitiert, wie die Aufsicht sie zitiert.
Jede Pflicht der Leitlinien von 2026, die das Unternehmen bindet, nach Ziffer referenziert (EBATP-87 deckt die Ziffern 87 bis 89 ab), denn so zitieren sie die EBA, Ihre interne Revision und die Aufsicht, gegliedert in acht Bereiche von Anwendungsbereich und Kritikalität bis zu den irischen Besonderheiten. Die 19 Anforderungen der Central Bank stehen daneben, nach Abschnitt in Teil B zitiert, und existieren nur dort, wo die Central Bank einen Schritt, einen Schwellenwert, eine Frequenz oder ein Datenfeld hinzufügt: Ein irisches Unternehmen beantwortet beide, jedes andere markiert die CBI-Zeilen mit einer einzigen Begründung als nicht anwendbar. Jede Anforderung trägt eigens verfasste Hinweise zu den Unterlagen, die ein Prüfer verlangt, und zu dem, was zurückgewiesen wird: eine Gate-Checkliste, die nie eine Unterschrift verweigert hat, eine Subunternehmerliste, die nie abgeglichen wurde, ein Exit-Plan, den niemand durchgespielt hat.
- 53 EBA-Anforderungen nach Ziffer, 19 CBI-Anforderungen nach Abschnitt zitiert
- Acht Bereiche, von Anwendungsbereich und Kritikalität bis zu den irischen Besonderheiten
- Eigens verfasste Hinweise zu Nachweisen für jede, auch dazu, was durchfällt
- Verantwortliche, Status und eigene Nachweise für jede Anforderung
- CBI-Zeilen außerhalb Irlands mit einer Begründung als nicht anwendbar markiert
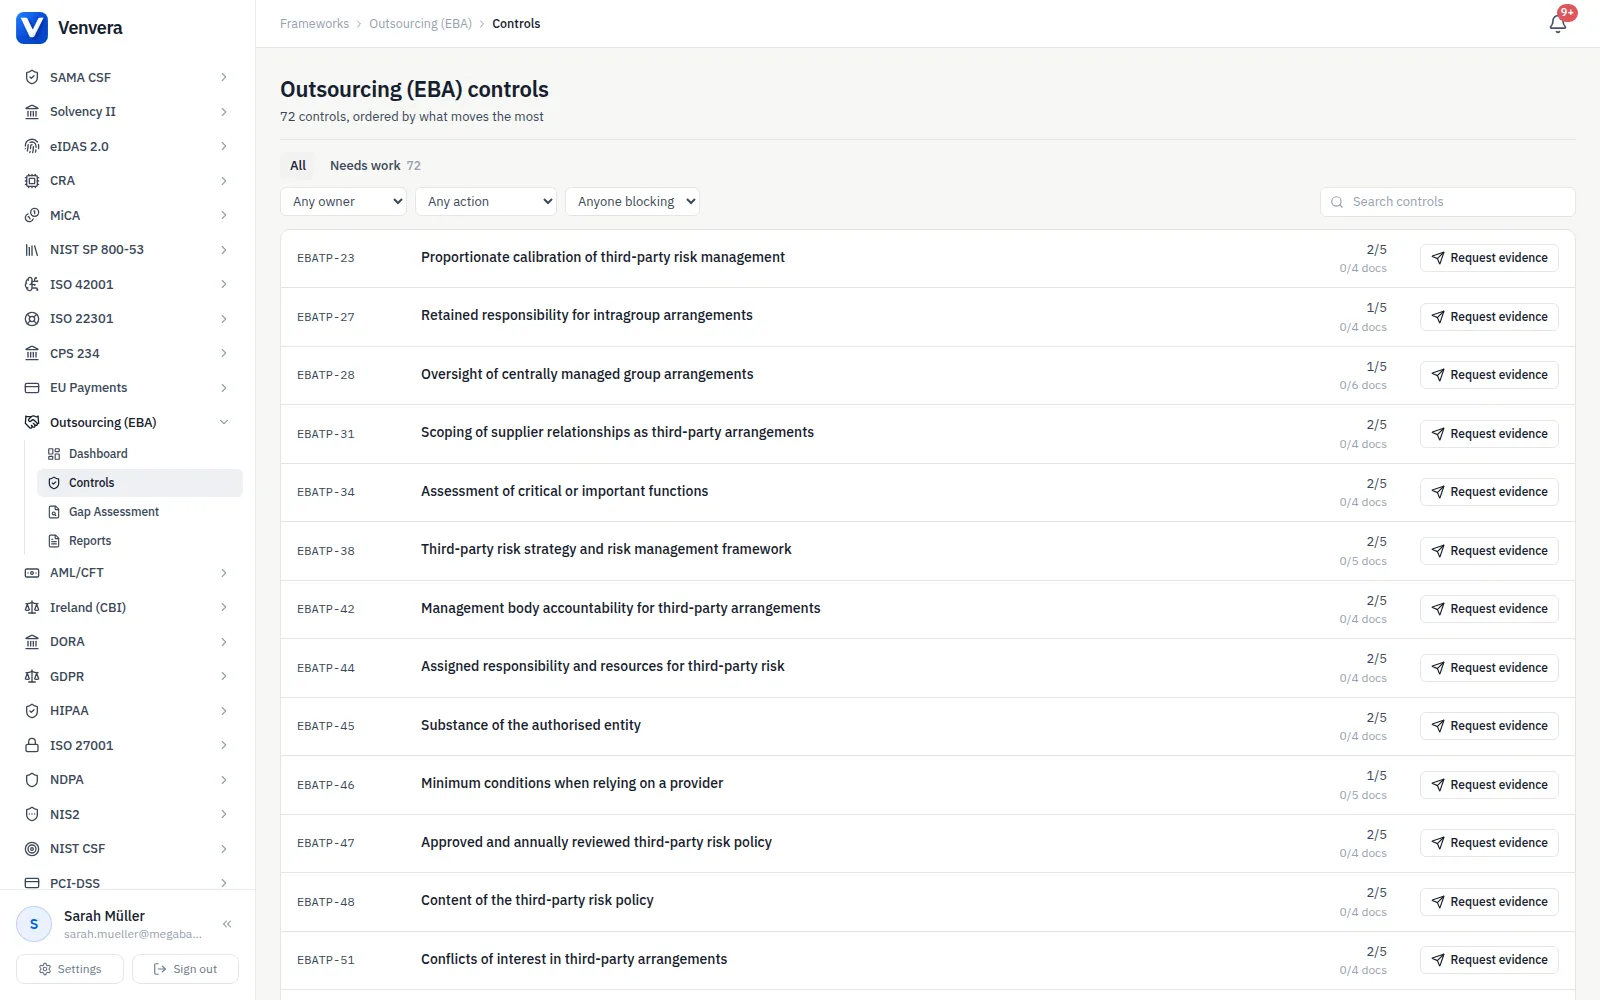
Die Registerfelder, die das Regelwerk verlangt, in dem Register, das Sie bereits führen.
Die Ziffern 58 bis 62 nennen jedes Feld, das das Register der Vereinbarungen mit Dritten enthalten muss, und die Meldung an die Central Bank ergänzt eigene: Referenznummer und Art der Vereinbarung, Kritikalität mit Begründung, Kennungen und oberste Muttergesellschaft des Dienstleisters, Länder der Leistungserbringung, Subunternehmer mit ihrem Rang in der Kette, das Ergebnis der Substituierbarkeitsbewertung, die Bewertung der Wiedereingliederung mit Wiederherstellungszielen, das Kennzeichen für den Exit-Plan, Prüfungsdaten und die Jahreskosten. Venvera verlangt kein zweites Register. Das Modul für Drittparteienrisiko hält das Dienstleisterregister und das DORA-Informationsregister, und die Anforderungszeilen zeigen der Aufsicht, dass jedes Feld existiert, für die kritischen Vereinbarungen befüllt ist und in diesem Jahr mit der Kreditorenbuchhaltung und dem Vertragsarchiv abgeglichen wurde.
- Ein Dienstleisterregister für DORA- und Nicht-IKT-Vereinbarungen
- Die Felder der Ziffern 61 und 62 und die Ergänzungen der Central Bank
- Subunternehmer mit Rang in der Kette und Standort
- Substituierbarkeit, Wiedereingliederung, Exit-Kennzeichen und Jahreskosten bei kritischen Zeilen
- Export in verarbeitbarer Form, wenn die Aufsicht danach fragt

Klausel-Checklisten für das Vertragspapier des Dienstleisters, und die Frist bei der Weiterverlagerung.
Elf Anforderungen beschreiben, was ein Vertrag enthalten muss: den Mindestinhalt für jede Vereinbarung, die Zusatzbedingungen für kritische oder wichtige Funktionen, uneingeschränkte Zugangs- und Prüfungsrechte für das Unternehmen und seine Behörden, die Bedingungen für die Weiterverlagerung, die fünf Kündigungsgründe und eine Übergangsfrist, die zum Exit-Plan passt. Das praktische Artefakt ist eine Klausel-Checkliste je unterzeichnetem Vertrag, in der jedes Element vorhanden oder als Abweichung mit Begründung akzeptiert ist, und genau das verlangen die Hinweise zu jeder Zeile. Die Anzeige einer Weiterverlagerung ist eine ereignisgesteuerte Frist: Der Dienstleister zeigt an, die Frist läuft, Schweigen gilt als Nichtwiderspruch, also ist das Verfahren, das die Anzeige noch am Eingangstag an den Risikoverantwortlichen leitet, die eigentliche Kontrolle.
- Mindestinhalt für jeden Vertrag, Zusatzbedingungen für kritische Funktionen
- Zugangs- und Prüfungsrechte ohne Bedingungen
- Bedingungen für die Weiterverlagerung, Anzeige und Widerspruchsfenster
- Kündigungsgründe und eine zum Exit-Plan passende Übergangsfrist
- Die Ergänzungen der Central Bank, von Standorten auf Ortsebene bis zur Kündigung auf Anweisung
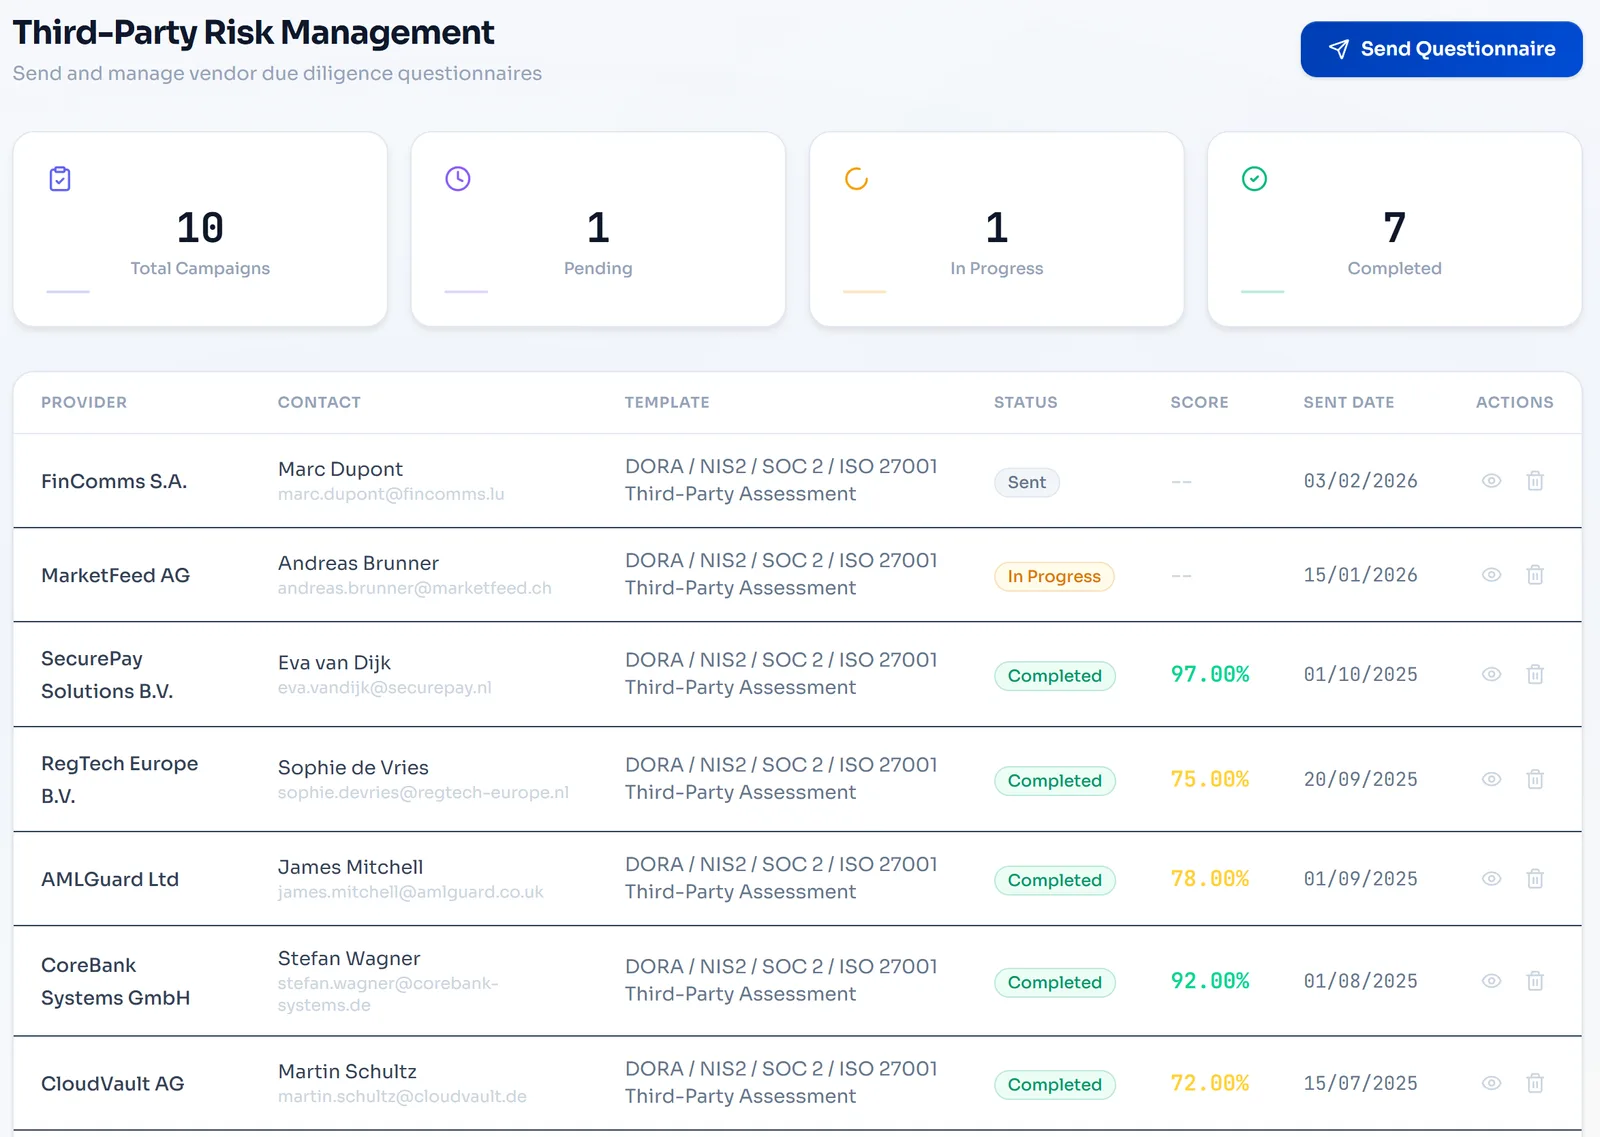
Kritikalität, das fünfstufige Gate und Due Diligence in zwei Tiefen.
Die Leitlinien vermuten operative Aufgaben der internen Kontrollfunktionen und zulassungspflichtige Tätigkeiten als kritisch, nennen drei Beeinträchtigungstests für alles andere und wollen jede Entscheidung mit Datum festgehalten und neu bewertet sehen, wenn eine Dienstleistung wächst oder ein Dienstleister den Eigentümer wechselt. Vor jedem Vertrag müssen fünf Schritte nachgewiesen sein: Kritikalität, aufsichtliche Bedingungen, Risikobewertung, Due Diligence und Interessenkonflikte. Venvera führt die Methodik und das Gate als Anforderungen mit ihren Richtlinienvorlagen, betreibt die Fragebögen und die Risikoeinstufung im Modul für Drittparteienrisiko, und die Gap-Analyse stellt die Frage, die eine Aufsicht stellt: Wann hat das Gate zuletzt eine Unterschrift verhindert?
- Drei Beeinträchtigungstests und zwei Vermutungen, mit Gründen und Datum festgehalten
- Das fünfstufige Gate vor Vertragsschluss, mit seinen Ablehnungen im Protokoll
- Due Diligence verhältnismäßig zur Stufe, verschärft bei kritischen Funktionen
- Fragebögen und Risikoeinstufung im Modul für Drittparteienrisiko
- Auslöser für die Neubewertung: Ausweitung, Kontrollwechsel, planmäßige Überprüfung
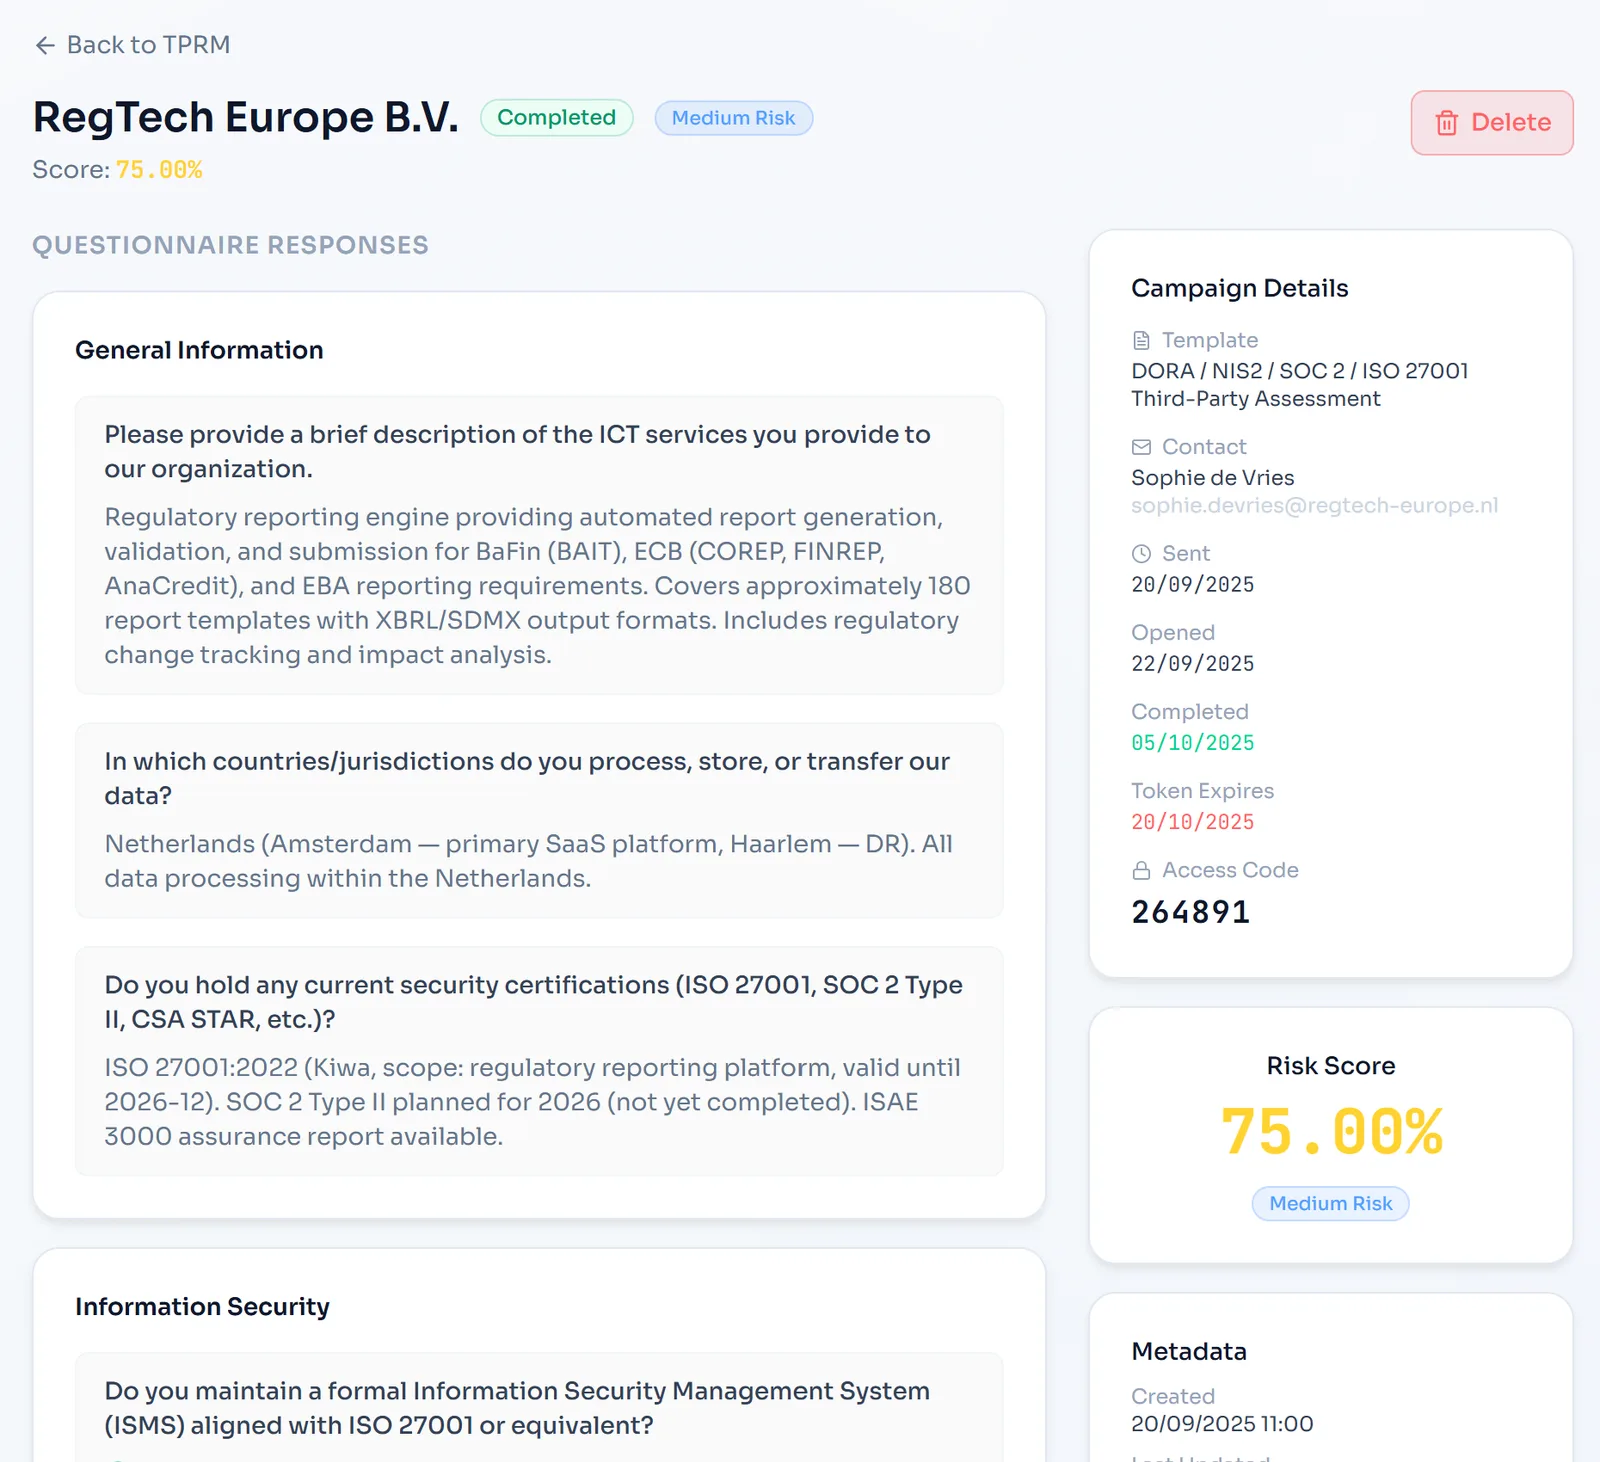
Exit-Pläne, die durchgespielt wurden, und eine Konzentrationssicht, auf die jemand reagiert.
Eine dokumentierte Exit-Strategie für jede kritische oder wichtige Funktion, realistisch, mit Ressourcen, mit Auslösern, die in die Leistungsüberwachung eingebunden sind, und getestet, wo angemessen; die Central Bank ergänzt einen vom Board hinterfragten Walkthrough und ein Testdatum in der Meldung. Konzentration muss vor Vertragsschluss bewertet und je Dienstleister und je Subunternehmer überwacht werden, mit Indikatoren, die Maßnahmen des Managements auslösen. Die Konzentrationsanalyse von Venvera zeigt, welcher Dienstleister die meisten kritischen Funktionen unterstützt und über welche Subunternehmer, die Exit- und Kontinuitätsanforderungen halten die Testdaten, und die Gap-Analyse fragt nach dem am schwersten ersetzbaren Dienstleister, der Alternative, der Migrationsdauer und dem letzten Walkthrough des Plans.
- Eine Exit-Strategie je kritischer Funktion mit Szenarien, Rollen und Erfolgskriterien
- Exit-Auslöser in die Leistungsüberwachung eingebunden
- Testdaten für die Kontinuitätspläne des Unternehmens und des Dienstleisters
- Konzentration je Dienstleister und je Subunternehmer mit Handlungsschwellen
- Step-in-Fähigkeit und Gruppen-Exit-Pläne lokal bewertet

Zwölf wiederkehrende Pflichten, acht ereignisgesteuerte Fristen, jede mit einem Namen daran.
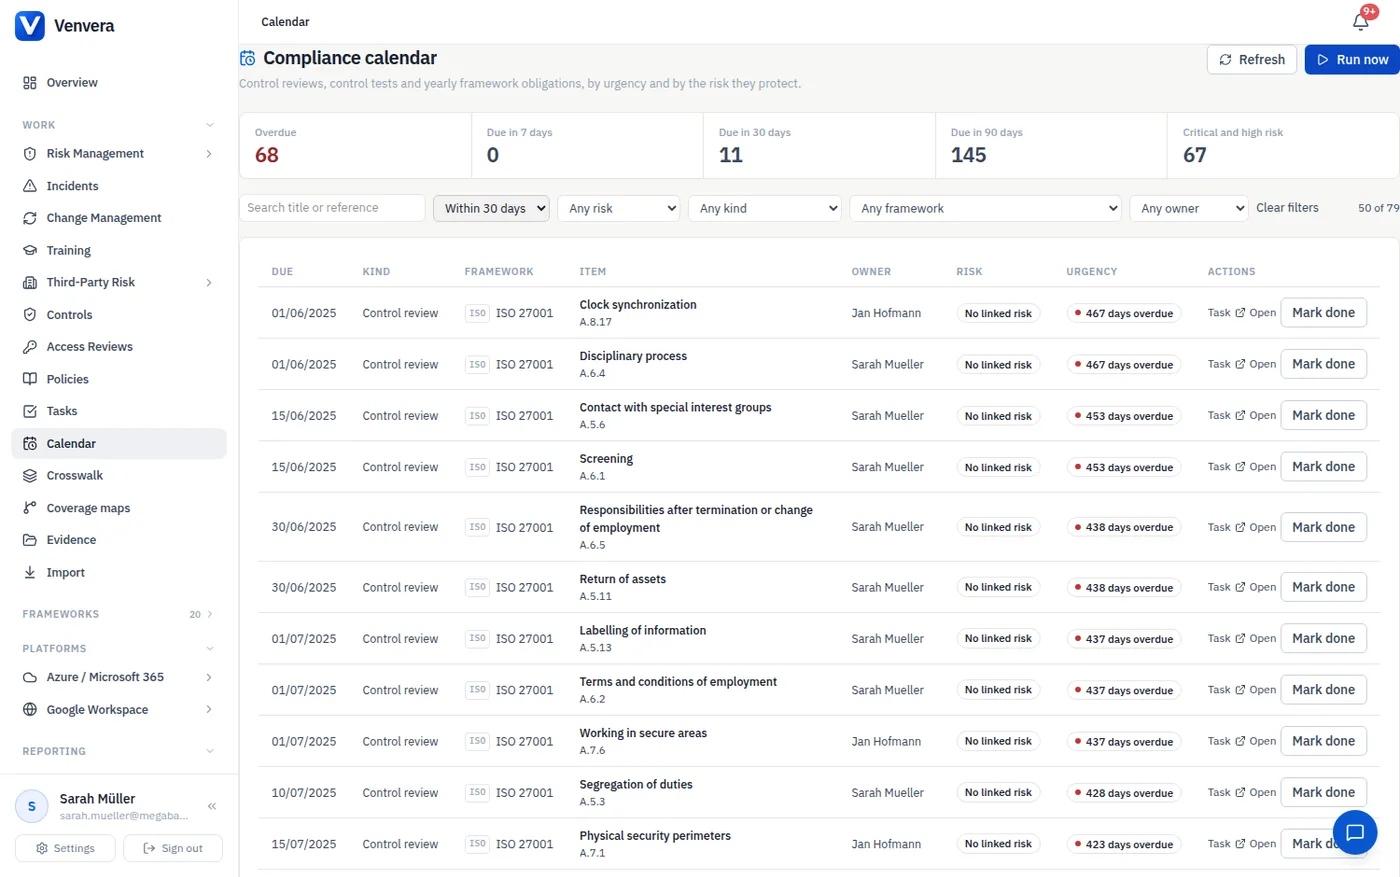
Die Leitlinien sagen meist „regelmäßig“ und „periodisch“, also legt das Modul eine Kadenz fest und begründet sie: die jährliche Überprüfung und Neugenehmigung der Leitlinie, der Bericht zum Drittparteienrisiko an das Leitungsorgan, der Registerabgleich, die Neubewertung kritischer Vereinbarungen, die Exit- und Kontinuitätstests, das vierteljährliche Service-Review und für irische Unternehmen die Registermeldung an die Central Bank mit Frist zum 28. Februar 2027. Die Pflichten, die mit einem Ereignis beginnen, bleiben an ihren Anforderungszeilen: die Meldung an die Aufsicht vor dem Beginn einer kritischen Vereinbarung, die Meldung wesentlicher Änderungen und schwerwiegender Ereignisse, der Widerspruch gegen einen Subunternehmer innerhalb der Frist und die Übergangsmeldung, wenn die Überprüfung kritischer Vereinbarungen zwei Jahre nach dem Geltungsbeginn nicht abgeschlossen ist, den die EBA noch bestätigen muss.
- Jährliche Überprüfung und Neugenehmigung der Leitlinie, Ziffer 47
- Bericht zum Drittparteienrisiko und Konzentrationsprüfung an das Leitungsorgan
- Exit-Test und Kontinuitätstest mit dem Dienstleister, jährlich
- Vierteljährliches Service-Review mit KPIs gegen die Service-Levels
- Registermeldung an die Central Bank, Stichtag 31. Dezember 2026
Die Tabelle oder Venvera.
Auslagerung nach den EBA-Leitlinien, beantwortet.
Leitfäden zu Drittparteienrisiko und Auslagerung
- So führen Sie eine Risikobewertung von Drittparteien durchDie Bewertung hinter dem Gate vor Vertragsschluss: operationelles, Reputations-, Rechts- und Konzentrationsrisiko, skaliert nach Funktion.
- Prozessablauf im Drittparteien-RisikomanagementDer Lebenszyklus, den die Leitlinien beschreiben, vom Scoping bis zum Exit, als Prozess, den Sie betreiben können.
- Sicherheitsfragebögen für DienstleisterDue Diligence, die Nachweise liefert, die ein Prüfer akzeptiert, statt eines abgelegten Fragebogens.
- DORA-Informationsregister: die Vorlagen erklärtDas IKT-Register, mit dem die Leitlinien Konsistenz verlangen und das Sie damit kombinieren dürfen.
Sehen Sie, wo Ihre Nachweise zur Auslagerung wirklich stehen.
Starten Sie mit einem kostenlosen Gap-Bericht zu dem Rahmenwerk, das Sie gerade aufhält: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten