Business Continuity, die Sie betreiben, nicht nur zertifizieren.
Venvera ist ISO 22301 Software, die das gesamte Business-Continuity-Managementsystem in einen Arbeitsbereich bringt: die 45 Klauselanforderungen mit den Nachweisen, die ein Zertifizierungsauditor akzeptiert, die BIA, die Strategie, die Pläne, die Übungen und die Bewertungen in einem Kalender mit Verantwortlichen und Terminen, und eine Gap-Bewertung, die die Ermessensentscheidungen prüft, statt die Klauseln zu wiederholen. Keine BIA-Tabelle, kein Übungskalender in irgendeinem Postfach, keine Mailkette zu Lieferanten in der Woche vor dem Audit.
Wie viel von ISO 22301 erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
ISO 22301 Software, aufgebaut um die 45 Klauselanforderungen
Venvera liefert ISO 22301:2019 als ihre 45 Anforderungsklauseln, 4.1 bis 10.2, gegliedert in acht Bereiche, die dem Lebenszyklus eines BCMS folgen: Geltungsbereich und Kontext, Führung und Ressourcen, Business-Impact-Analyse, Risikobeurteilung und Strategie, Pläne und Reaktionsstruktur, Lieferanten und Abhängigkeiten, Übungen und Bewertung sowie Leistung, Audit und Verbesserung. Jede Anforderung hat Verantwortliche, einen Status, eigene Nachweise und eigens verfasste Hinweise dazu, was sie erfüllt und was ein Prüfer zurückweist. Eine Gap-Bewertung mit 43 Fragen bewertet die Ermessensentscheidungen, die ein Zertifizierungsauditor tatsächlich prüft, die vierzehn wiederkehrenden Pflichten eines BCMS landen im Compliance-Kalender, zehn Richtlinienvorlagen decken die Dokumente ab, die das System braucht, und in der Kreuztabelle steht die Anforderung an die Business-Continuity-Pläne neben den Kontinuitätsanforderungen aus DORA, NIS2, ISO 27001 und acht weiteren Rahmenwerken.
Was ist ISO 22301, und wer führt die Norm ein?
ISO 22301:2019 ist die zertifizierbare internationale Norm für ein Business-Continuity-Managementsystem: die Prozesse, mit denen ein Unternehmen die wichtigsten Tätigkeiten ermittelt, wie schnell sie wiederhergestellt sein müssen, was es tun wird, um sie aufrechtzuerhalten oder zurückzubringen, und wie es nachweist, dass das funktionieren würde. Sie ist selbst keine gesetzliche Pflicht. Unternehmen führen sie ein, weil die Regelwerke, die sie binden, eine funktionierende Kontinuitätsfähigkeit voraussetzen, ohne zu sagen, wie man sie aufbaut: DORA Artikel 11 und 12 verlangen von Finanzunternehmen eine übergreifende Business-Continuity-Leitlinie, eine Business-Impact-Analyse, getestete Kontinuitätspläne, eine Krisenmanagementfunktion und eine interne Revision der Wiederherstellungspläne; NIS2 Artikel 21 Absatz 2 Buchstabe c verlangt Business Continuity, Backup, Wiederherstellung und Krisenmanagement und nennt internationale Normen als Maßstab; vier Controls aus Anhang A der ISO 27001 setzen eine BIA und getestete IKT-Kontinuität voraus, die das ISMS nicht definiert; und APRA CPS 230 verlangt Toleranzwerte und eine jährliche Übung, die unter anderen Namen die ISO-BIA und das Übungsprogramm sind. Ein zertifiziertes BCMS ist der anerkannte Weg, einer Aufsicht, einem Scheme oder einem Kunden zu zeigen, dass die Fähigkeit vorhanden ist.
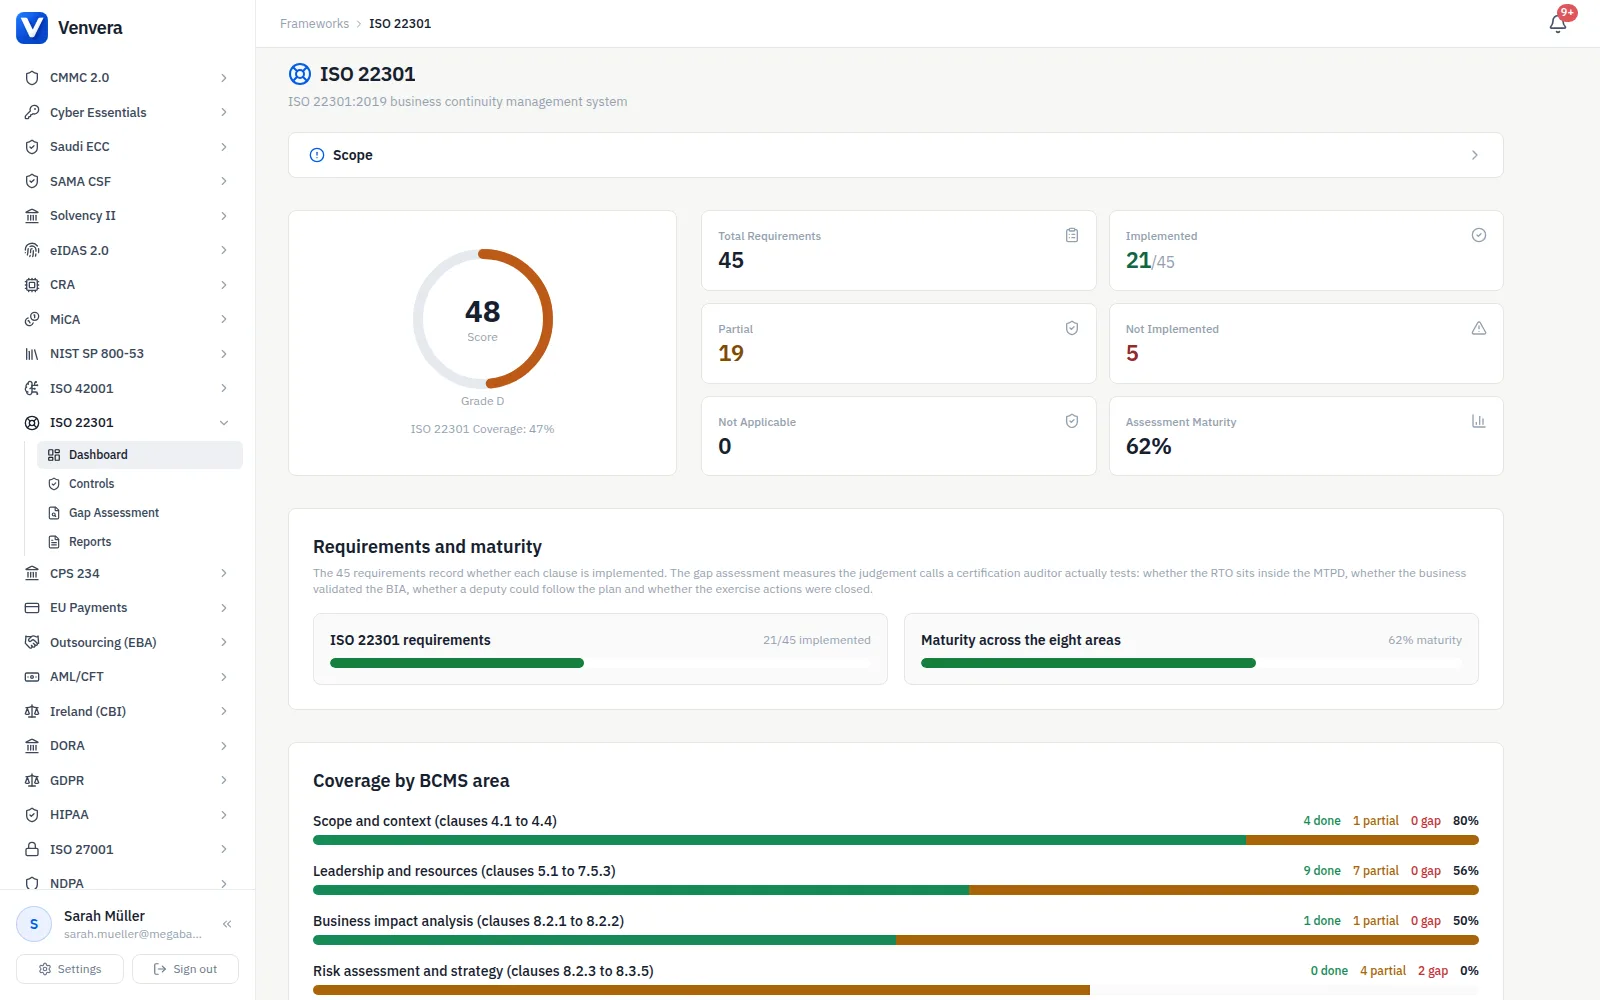
Alle 45 Anforderungen, zitiert nach Klauselnummer.
Jede nummerierte Anforderungsklausel der ISO 22301:2019, vom Verstehen der Organisation und ihres Kontexts in 4.1 bis zur fortlaufenden Verbesserung in 10.2, referenziert nach Klausel, denn so zitieren sie ein Zertifizierungsauditor, ein interner Revisor und eine DORA-Aufsicht, die die BCMS-Akte liest. Jede trägt eigens verfasste Hinweise zu den Unterlagen, die ein Prüfer verlangt, und, genauso wichtig, zu dem, was zurückgewiesen wird: eine aus einer Vorlage kopierte Kontextanalyse, ein nach Organigramm definierter Geltungsbereich, eine vom Kontinuitätsteam ohne die Verantwortlichen der Tätigkeiten erstellte BIA, ein Backup, das nie zurückgesichert wurde.
- Alle 45 Anforderungen in acht BCMS-Bereichen
- Nach Klauselnummer zitiert, nicht nach einer erfundenen Kontroll-ID
- Eigens verfasste Hinweise zu Nachweisen für jede, auch dazu, was durchfällt
- Verantwortliche, Status und eigene Nachweise für jede Anforderung
- Hinweise zur Verhältnismäßigkeit für kleine Unternehmen und für Gruppen
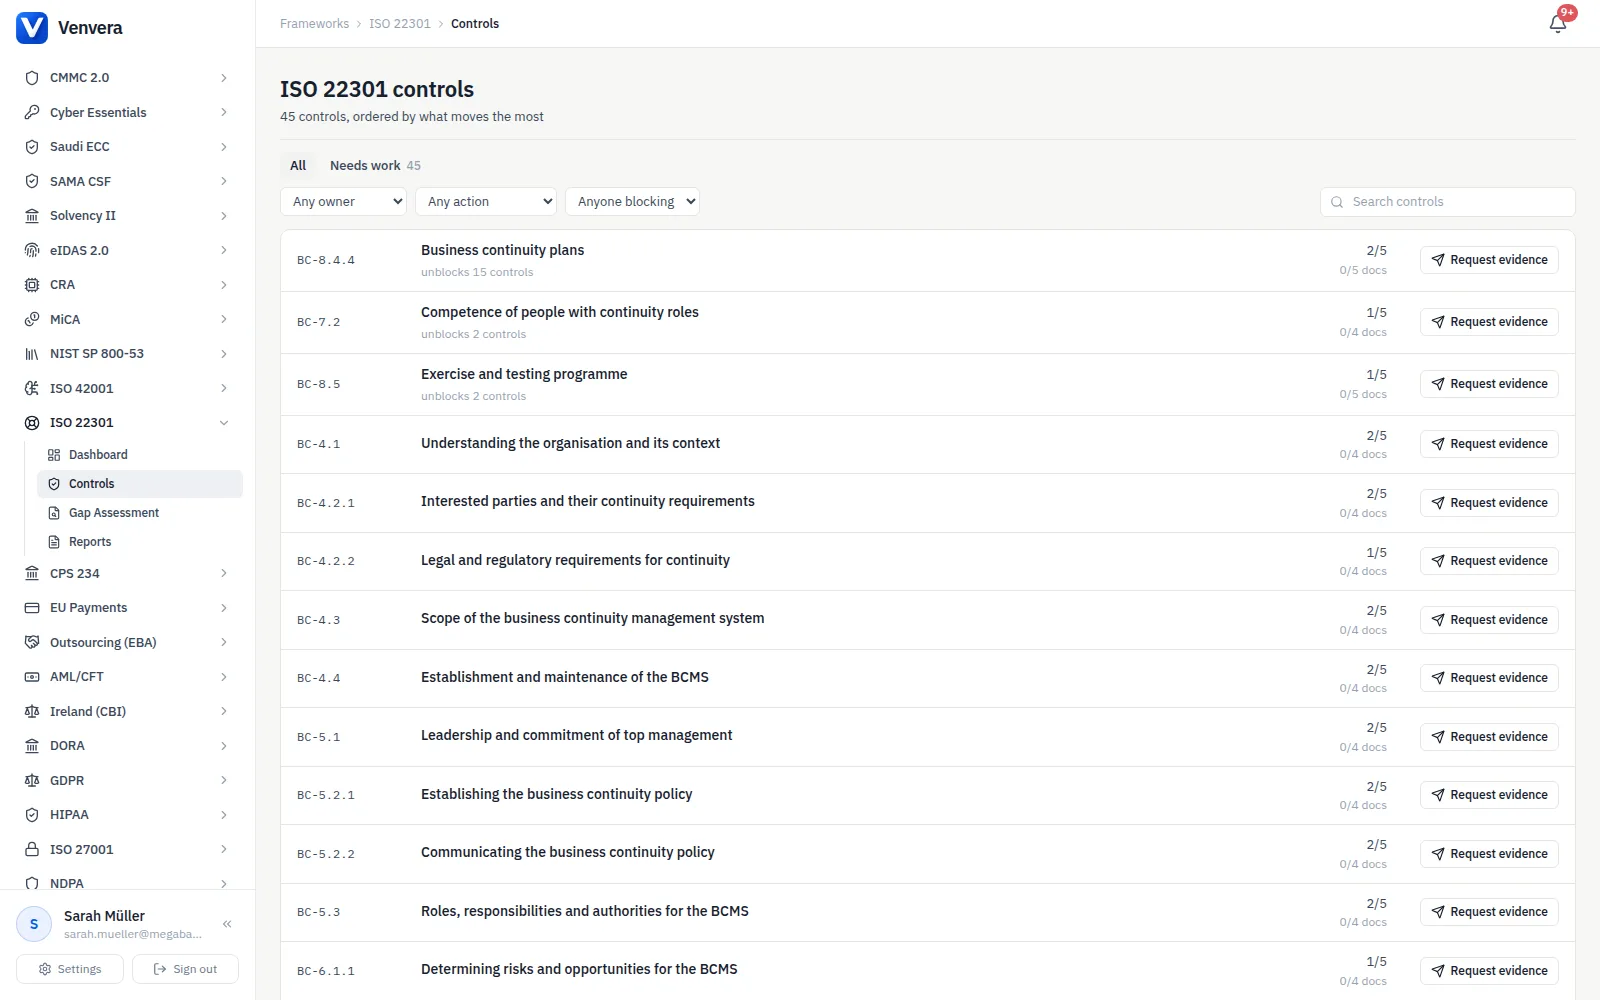
Die Rechnung, die ein Zertifizierungsauditor zuerst prüft.
Klausel 8.2.2 liefert je priorisierter Tätigkeit drei Zeitwerte und einen Kapazitätswert: die maximal tolerierbare Unterbrechungsdauer, das Wiederanlaufzeitziel innerhalb davon, das Wiederherstellungspunktziel für die Daten und die minimal akzeptable Kapazität während der Wiederherstellung. Zwei Regeln machen sie prüfbar: Das RTO muss mit Reserve innerhalb der MTPD liegen, und kein unterstützendes System, kein Lieferant und kein Standort darf ein Wiederherstellungsziel haben, das länger ist als das RTO der Tätigkeiten, die davon abhängen. Eine BIA, die eine der Regeln verletzt, macht die Pläne zur Fiktion, so gut sie auch geschrieben sind. Die Gap-Bewertung stellt genau diese Fragen, und die Hinweise zu 8.2.2 nennen die Aufzeichnungen, die die Antworten belegen.
- MTPD, RTO, RPO und Mindestkapazität je Tätigkeit
- Die beiden Konsistenzregeln als ausdrückliche Fragen
- Validierung durch die Fachverantwortlichen nachgewiesen, nicht unterstellt
- Abhängigkeiten von Lieferanten und Gruppendiensten erfasst
- Abgeglichen mit dem DORA-Verzeichnis kritischer Funktionen
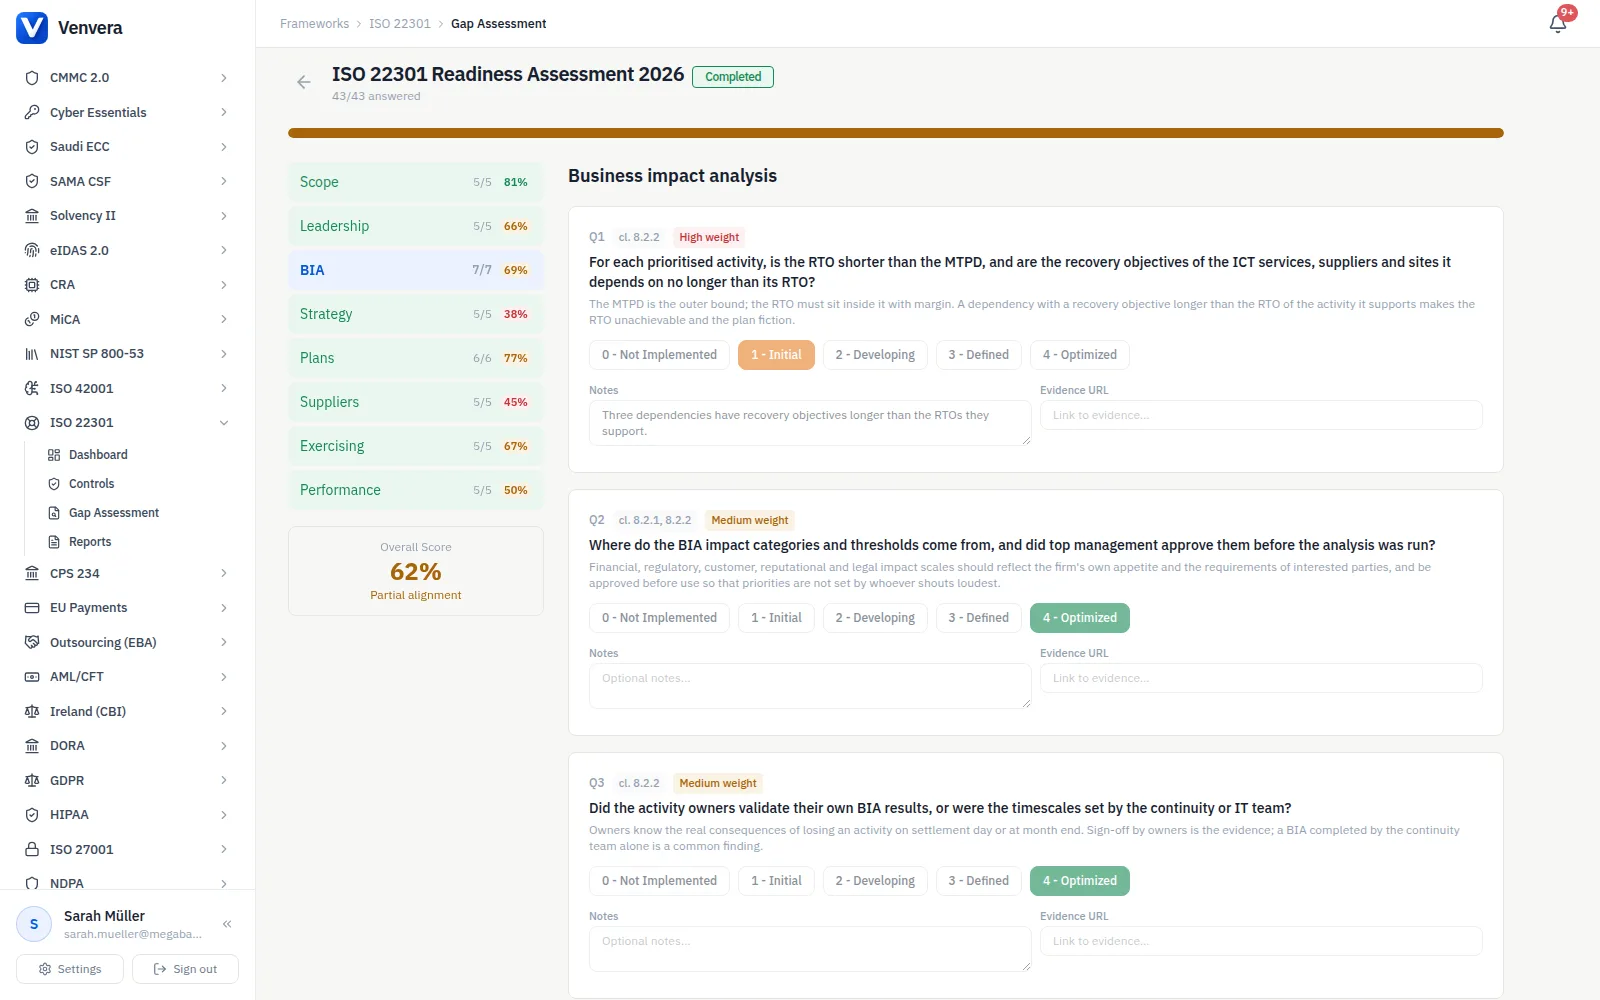
Pläne, denen ein Stellvertreter folgen kann, Übungen, bei denen jemand scheitern kann.
Klausel 8.4 verlangt eine Reaktionsstruktur mit Aktivierungsschwellen und Stellvertretern, die dieselbe Befugnis haben wie die Hauptverantwortlichen, Pläne mit den Elementen, die die Norm aufzählt, Warn- und Kommunikationsverfahren, die funktionieren, wenn der Unternehmens-Tenant ausgefallen ist, und eine geplante Rückkehr zum Normalbetrieb mit Abstimmung alles dessen, was unter Notverfahren erfasst wurde. Klausel 8.5 verlangt ein Übungsprogramm, das die gesamte Strategie über die Zeit validiert, mit einem formalen Bericht nach jeder Übung und geschlossenen Maßnahmen. Venvera verfolgt jedes davon als Anforderung mit eigenen Nachweisen und führt das Übungsprogramm, den IKT-Wiederherstellungstest und die Planüberprüfung als Kalenderpflichten, damit das Jahr zwischen zwei Audits einen Nachweis hervorbringt.
- Aktivierungsschwellen und Stellvertreter als eigenständige Anforderungen
- Planinhalte gegen die Elemente aus 8.4.4 geprüft
- Rückkehr zum Normalbetrieb und Abstimmung nach 8.4.5
- Übungsprogramm, IKT-Wiederherstellungstest und Planüberprüfung im Kalender
- Übungsberichte und geschlossene Maßnahmen nachgewiesen
Die Abhängigkeiten, die die Grenze des Geltungsbereichs nicht verstecken kann.
Klausel 8.1 verlangt, ausgelagerte Prozesse und die Lieferkette zu steuern, und Klausel 4.3 erlaubt es nicht, eine Funktion aus dem Geltungsbereich auszuschließen, von der eine priorisierte Tätigkeit abhängt. Für ein Zahlungsunternehmen heißt das: der Prozessor, das Kartenpersonalisierungsbüro, die Cloud-Region und das Rechenzentrum der Gruppe. Jeder braucht einen Vertrag mit Kontinuitätspflichten, die zum RTO der Tätigkeit passen, eine aktuelle Zusicherung, dass der Lieferant liefern kann, und einen Platz im Übungsprogramm. Die Lieferantenfragen in der Gap-Bewertung und die Hinweise zu 8.1 und 8.3.4 machen diese Population sichtbar, und genau dort würde das Zertifikat sonst weniger bedeuten, als Kunden annehmen.
- Lieferantenabhängigkeiten aus der BIA, nicht aus dem Auslagerungsregister
- Vertragsklauseln passend zum RTO der Tätigkeit
- Zusicherungsnachweise mit Datum, kein bloßes Versprechen
- Konzentration auf einen Anbieter oder eine Region als bewertete Frage
- Gruppendienste mit derselben Strenge behandelt wie externe Lieferanten
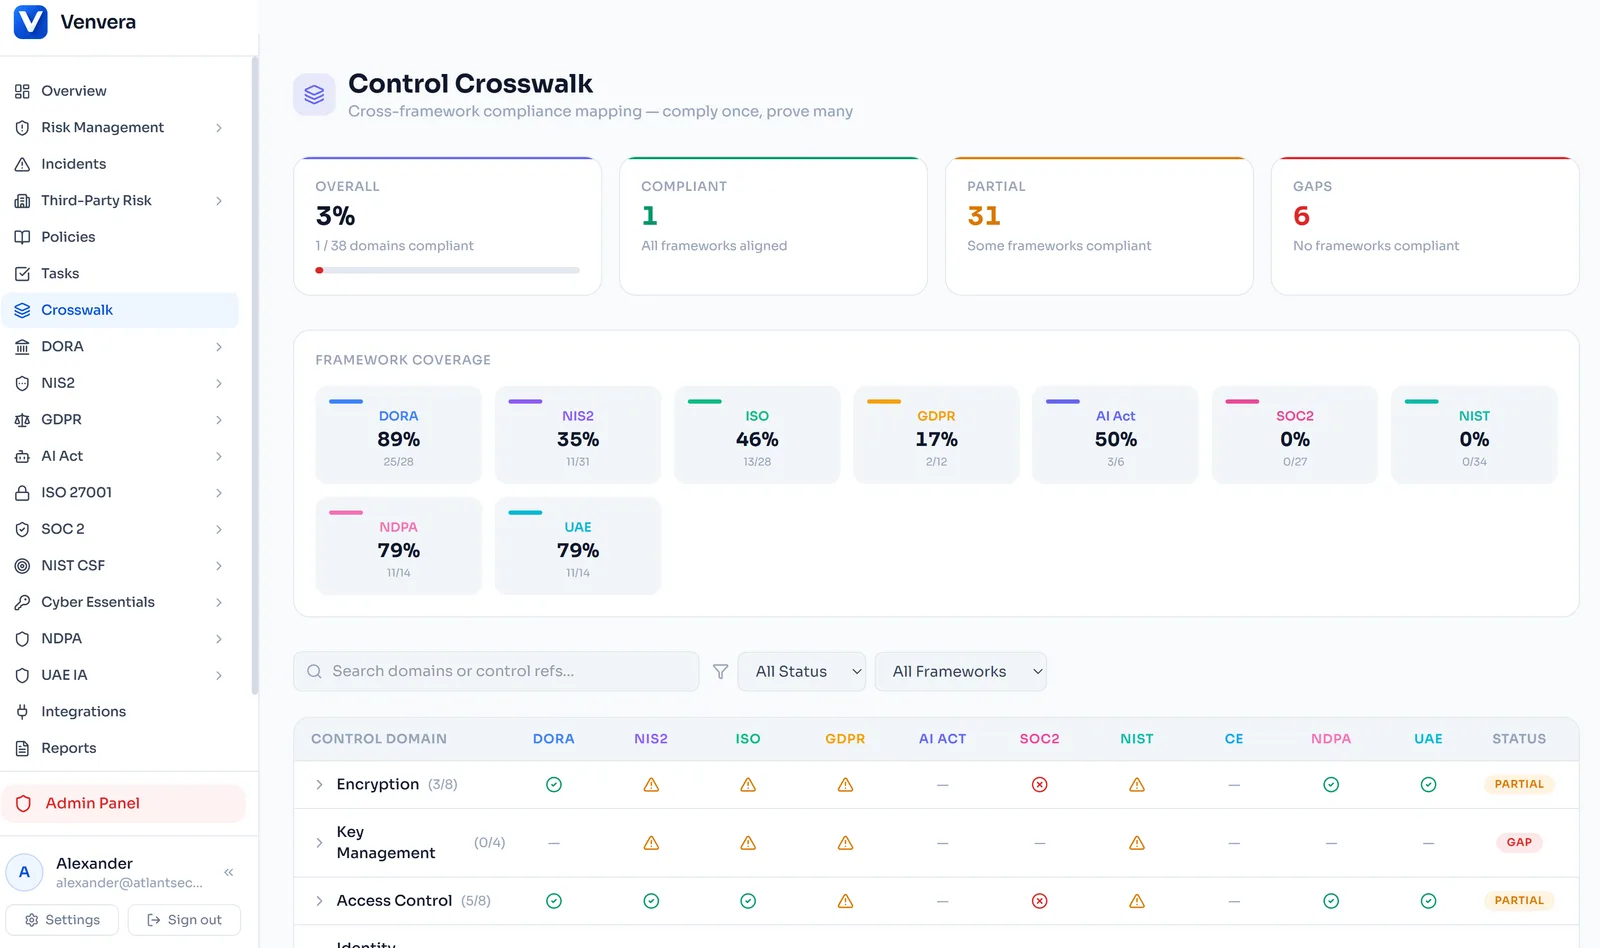
Vierzehn wiederkehrende Pflichten, jede mit Termin und Verantwortlichen.
Die Norm sagt überall „in geplanten Abständen“ und legt kein Datum fest, jedes Unternehmen muss seinen Zyklus also selbst bestimmen und dann einhalten. Venvera führt die vierzehn Pflichten, die eine Zertifizierungsstelle erwartet, im Compliance-Kalender mit Verantwortlichen, Terminen, Vorlaufzeiten und Erinnerungen: die Überprüfung und erneute Freigabe der BIA, die Risikobeurteilung, die Strategieüberprüfung, das Übungsprogramm, den IKT-Wiederherstellungstest, die Überprüfung der Pläne und Kontaktdaten, die Überprüfung der rechtlichen Anforderungen, die Kontinuitätszusicherung der Lieferanten, Bewusstsein und rollenbezogene Schulung, den vierteljährlichen Leistungsbericht, das interne Audit, die Managementbewertung, die Überprüfung von Leitlinie und Zielen sowie die Bestätigung von Kontext und Geltungsbereich. Jede nennt die Klausel, der sie dient.
- Dreizehn jährliche Pflichten und ein vierteljährlicher Bericht
- Jede nennt die Klausel, der sie dient
- Verantwortliche nach Rolle, vom BCM-Lead bis zur Geschäftsführung
- Vorlaufzeiten und Erinnerungen vor jedem Fälligkeitstermin
- Mit dem Abschluss einer Pflicht rückt sie in den nächsten Zyklus
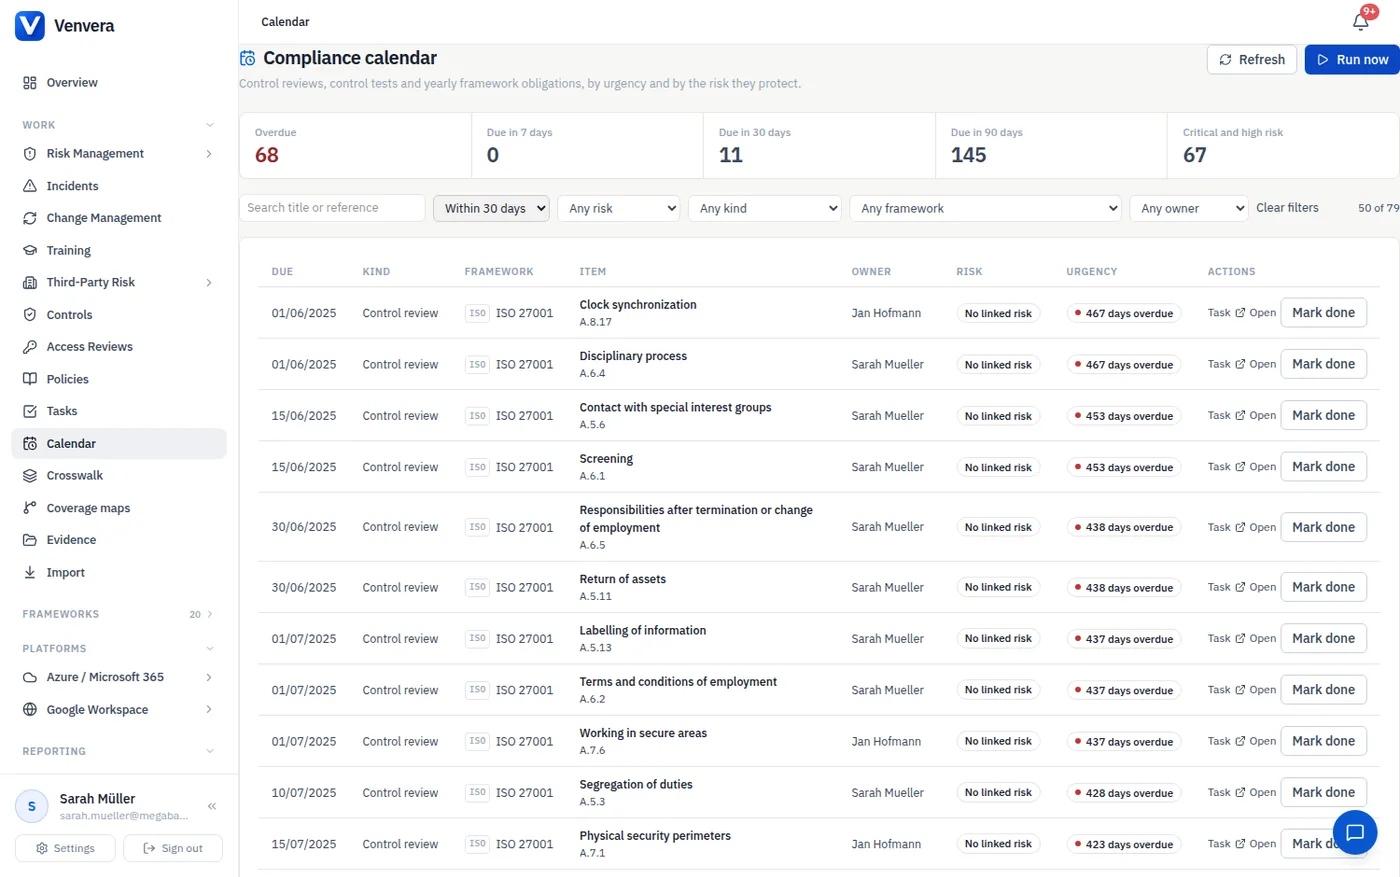
Verknüpft, wo das Artefakt dasselbe ist, und nirgends sonst.
Kaum ein Unternehmen betreibt ISO 22301 allein, doch die Kreuztabelle verknüpft eine Anforderung nur dort mit einem anderen Rahmenwerk, wo dieselbe Pflicht an demselben Artefakt hängt, und das trifft auf drei Anforderungen zu. Die Business-Continuity-Pläne aus Klausel 8.4.4 stehen in der Gruppe Betriebskontinuität neben den Kontinuitätsanforderungen aus DORA, NIS2, ISO 27001, SOC 2, NIST CSF 2.0, NIST SP 800-53, HIPAA, der DSGVO, dem NDPA, dem saudischen ECC und dem UAE IA. Die Kompetenz für Kontinuitätsrollen nach Klausel 7.2 ist mit NIST SP 800-53 CP-3 verknüpft, das Übungsprogramm nach Klausel 8.5 mit CP-4. Die Leitlinie, die BIA, die Backup- und Redundanzlösungen, die Reaktionsstruktur, die Kommunikation, die Wiederherstellung, die Bewertung und das interne Audit sind nicht verknüpft: Eine BIA ist keine IKT-Risikobewertung, Übungen sind nicht das DORA-Testprogramm, und ein ISMS-Audit belegt kein BCMS-Audit. Für ein Finanzunternehmen dient die Arbeit selbst trotzdem DORA: Die BIA, die Pläne, die jährlichen Kontinuitätstests und das interne Audit, die ein BCMS hervorbringt, sind das, was die Artikel 11 und 12 verlangen. Die Anforderung an die Pläne ist in der Kreuztabelle verknüpft; die übrigen DORA-Verknüpfungen stellt das Unternehmen selbst her, indem es dieselben Nachweise an diese Anforderungen anhängt.
- Drei Anforderungen der ISO 22301 in der Kreuztabelle: 7.2, 8.4.4 und 8.5
- Die Pläne aus 8.4.4 neben den Kontinuitätsanforderungen von elf Rahmenwerken
- Klausel 7.2 mit NIST SP 800-53 CP-3 verknüpft, Klausel 8.5 mit CP-4
- Verknüpft nur, wo das Artefakt dasselbe ist, nie für eine allgemeine Leitlinienpflicht
- Das DORA-Testprogramm bewusst nicht mit Übungen gleichgesetzt
Die Tabelle oder Venvera.
ISO 22301, beantwortet.
Leitfäden zu Business Continuity und Resilienz
- DORA-Tests der operationalen Resilienz: das JahresprogrammWas DORA-Tests sind und was nicht: Warum das Programm nach Artikel 24 Sicherheitstests sind und der jährliche Test nach Artikel 11 Absatz 6 das ist, was Ihr Übungsprogramm liefert.
- Meldefristen für Vorfälle nach RegelwerkDie Meldefristen, die eine Unterbrechung nach DORA, DSGVO, NIS2 und bei den Schemes auslösen kann und die Ihr Krisenkommunikationsplan tragen muss.
- So führen Sie eine Risikobewertung von Drittparteien durchDie Bewertung der Lieferanten, von denen Ihre priorisierten Tätigkeiten tatsächlich abhängen, denn dort greift ein BCMS-Geltungsbereich meist zu kurz.
- Wie Sie Prüfungsnachweise sammelnWas für ein Zertifizierungsaudit als überprüfbarer Nachweis zählt und welche Sammelmethode dahintersteht.
Sehen Sie, wo Ihre Nachweise zur Business Continuity wirklich stehen.
Starten Sie mit einem kostenlosen Gap-Bericht zu dem Rahmenwerk, das Sie gerade aufhält: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten