Das Regelwerk der Central Bank of Ireland, in einem Arbeitsbereich.
Venvera ist Compliance-Software für Unternehmen, die die Central Bank of Ireland beaufsichtigt: der Consumer Protection Code 2025, Fitness and Probity, das Individual Accountability Framework, Protected Disclosures, der Data Protection Act 2018 und die AML-Überlagerung durch den Criminal Justice Act 2010 als 295 Anforderungen, jede mit Verantwortlichen, Status, eigenen Nachweisen und Hinweisen dazu, was ein Prüfer der Central Bank akzeptiert. Ein Dashboard statt einer Tabelle, eines Gruppenpostfachs und eines Kalenders voller Erinnerungen.
Gebaut für die Unternehmen, die die Central Bank of Ireland beaufsichtigt
Zahlungs- und E-Geld-Institute, Kreditinstitute, Versicherer, Wertpapierfirmen, Retail-Vermittler, Credit Unions und Anbieter von Krypto-Dienstleistungen unterstehen derselben Central Bank, und dieselben Rechtsakte treffen sie in unterschiedlichem Maß. Venvera liefert die Standards for Business und die Consumer Protection Regulations, in Kraft seit dem 24. März 2026, den Guide to Consumer Protection Risk Assessment, den Consumer Protection Act 2007, die seit Juni 2026 geltenden Regeln für den Fernabsatz, Part 3 des Central Bank Reform Act 2010 mit den Certification Regulations und dem Minimum Competency Code, die Conduct Standards und SEAR, den Protected Disclosures Act 2014, die irischen Besonderheiten des Data Protection Act 2018 und den Criminal Justice Act 2010 mit den AML/CFT-Leitlinien der Central Bank. Jede Anforderung sagt, für wen sie gilt, sodass ein Zahlungsinstitut die Regulations ausnimmt, die Reg. 9(1) nicht nennt, und ein Nicht-SEAR-Unternehmen SEAR ausnimmt, jeweils mit dokumentierter Begründung. Eine Gap-Analyse mit 94 Fragen bewertet die Ermessensentscheidungen, die ein Prüfer testet, 35 wiederkehrende Pflichten landen im Compliance-Kalender, 54 ereignisgesteuerte Fristen hängen an den Anforderungen, die sie auslösen, und ein Vorstandsbericht fasst die Lage zusammen.
Was verlangt die Central Bank of Ireland, und von wem?
Die Central Bank of Ireland beaufsichtigt Verhalten und Governance über eine Reihe von Rechtsakten statt über einen einzigen Kodex. Der Consumer Protection Code 2025, erlassen nach Section 17A des Central Bank Reform Act 2010 und Section 48 des Central Bank (Supervision and Enforcement) Act 2013, gilt seit dem 24. März 2026 für jedes regulierte Unternehmen, das mit Verbrauchern in Irland zu tun hat: neun Standards for Business, die das Unternehmen jederzeit erfüllen muss, und detaillierte Regulations zur Kenntnis des Verbrauchers, zu Interessenkonflikten und Vergütung, zu schutzbedürftigen Situationen und finanziellem Missbrauch, zu digitalen Plattformen, zu wirksamer Information, zu Offenlegung und Gebühren, zu Werbung, zu Bündelung, zu Fehlern und Beschwerden, zu unaufgeforderter Kontaktaufnahme sowie zu Aufzeichnungen und Auslagerung. Der Guide to Consumer Protection Risk Assessment ist die Grundlage, nach der die Bank ein Unternehmen daran misst. Fitness and Probity nach Part 3 des Gesetzes von 2010 bindet jedes Unternehmen mit Personen in Controlled Functions, mit Zertifizierung seit Dezember 2023 und jährlicher Bestätigung seit 2025. Das Individual Accountability Framework hat ab Dezember 2023 die Conduct Standards für jedes regulierte Unternehmen und ab Juli 2024 SEAR für Kreditinstitute, Versicherer und erfasste Wertpapierfirmen eingeführt. Der Protected Disclosures Act 2014 erreicht jeden Arbeitgeber im Finanzsektor unabhängig von der Mitarbeiterzahl, der Data Protection Act 2018 ergänzt die DSGVO um irische Bedingungen, und der Criminal Justice Act 2010 bleibt das geltende AML-Gesetz, bis die EU-Geldwäscheverordnung im Juli 2027 anwendbar wird.
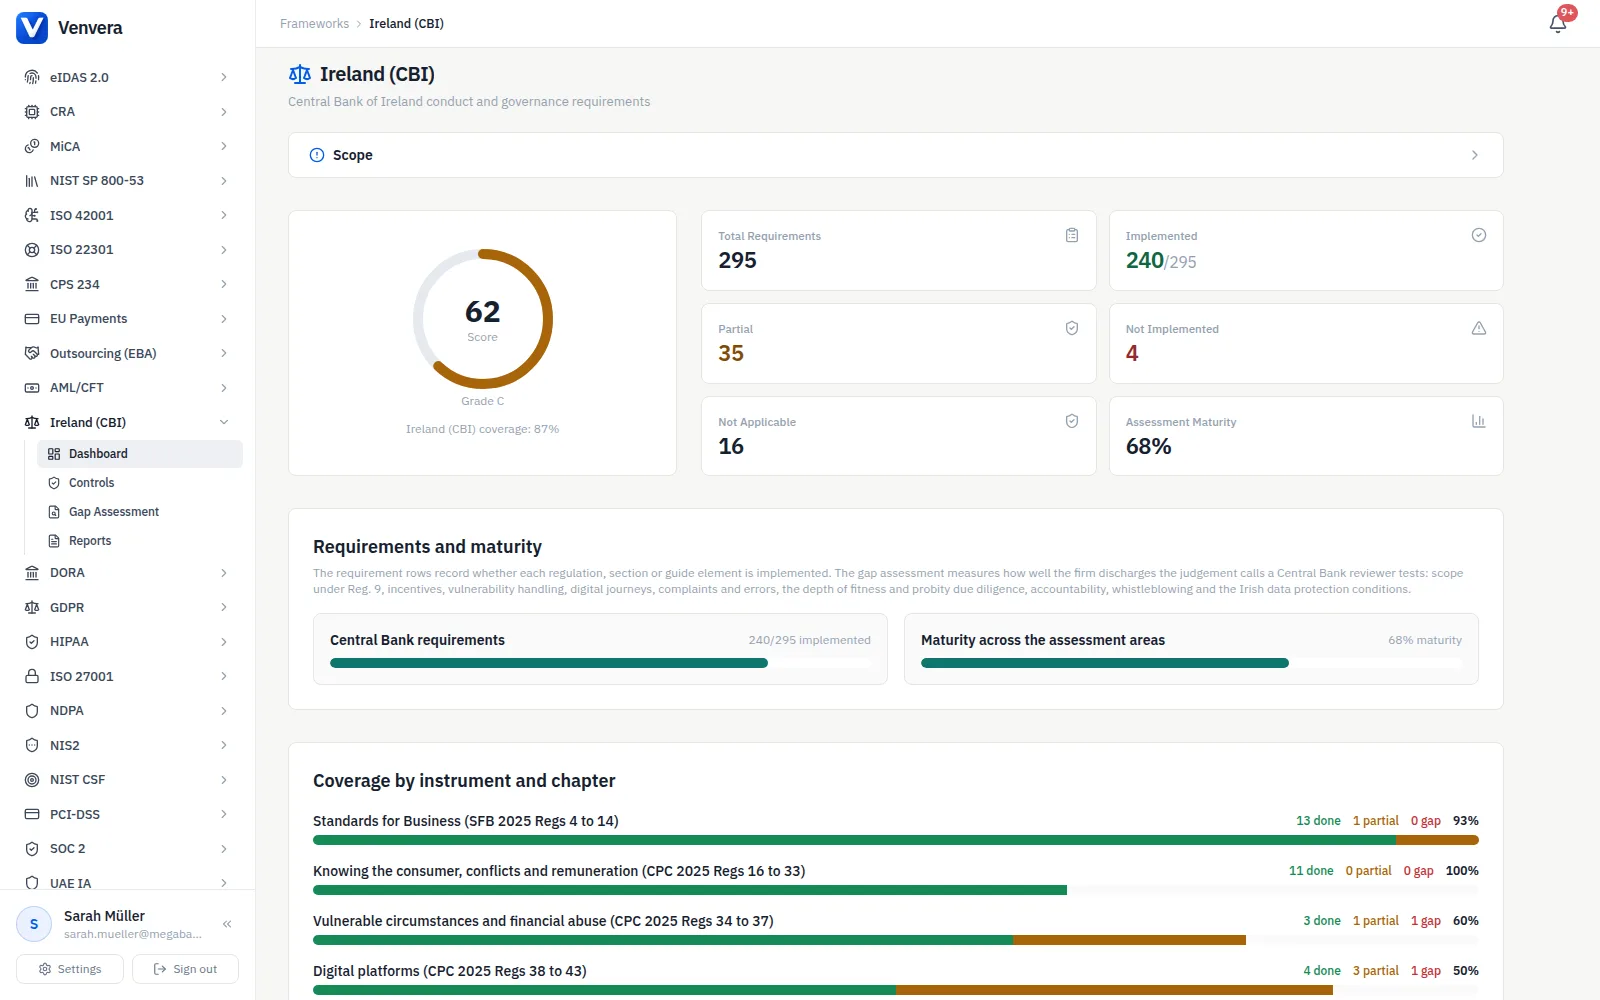
Jeder Rechtsakt, so zitiert, wie die Central Bank ihn zitiert.
Jede Anforderung trägt die Regulation, Section, den Artikel oder das Element des Leitfadens, aus dem sie stammt: IECPC-105.4A für die Beschwerdebestätigung binnen fünf Arbeitstagen nach Reg. 105(4)(a), IEFP-21.1 für das Certificate of Compliance nach Section 21(1) des Gesetzes von 2010, IEIAF-SEAR-10 für die Statements of Responsibilities nach Regulation 10 der SEAR Regulations, IEPDA-6A.1B für die Whistleblowing-Eingangsbestätigung binnen sieben Tagen. So verweisen ein Prüfschreiben der Central Bank, Ihr Compliance-Beauftragter und Ihre interne Revision darauf. Jede Zeile hat eigens verfasste Hinweise zu den Unterlagen, die ein Prüfer verlangt und zurückweist, dazu Erwartungen für kleine Unternehmen und für Konzerne.
- 295 Anforderungen über neunzehn Rechtsakte und Kapitel
- Zitiert nach Regulation und Section, nicht nach einer erfundenen Kontroll-ID
- Eigens verfasste Hinweise zu Nachweisen für jede, mit den typischen Lücken
- Verantwortliche, Status und eigene Nachweise für jede Anforderung
- Verhältnismäßige Erwartungen für ein kleines Unternehmen und einen Konzern
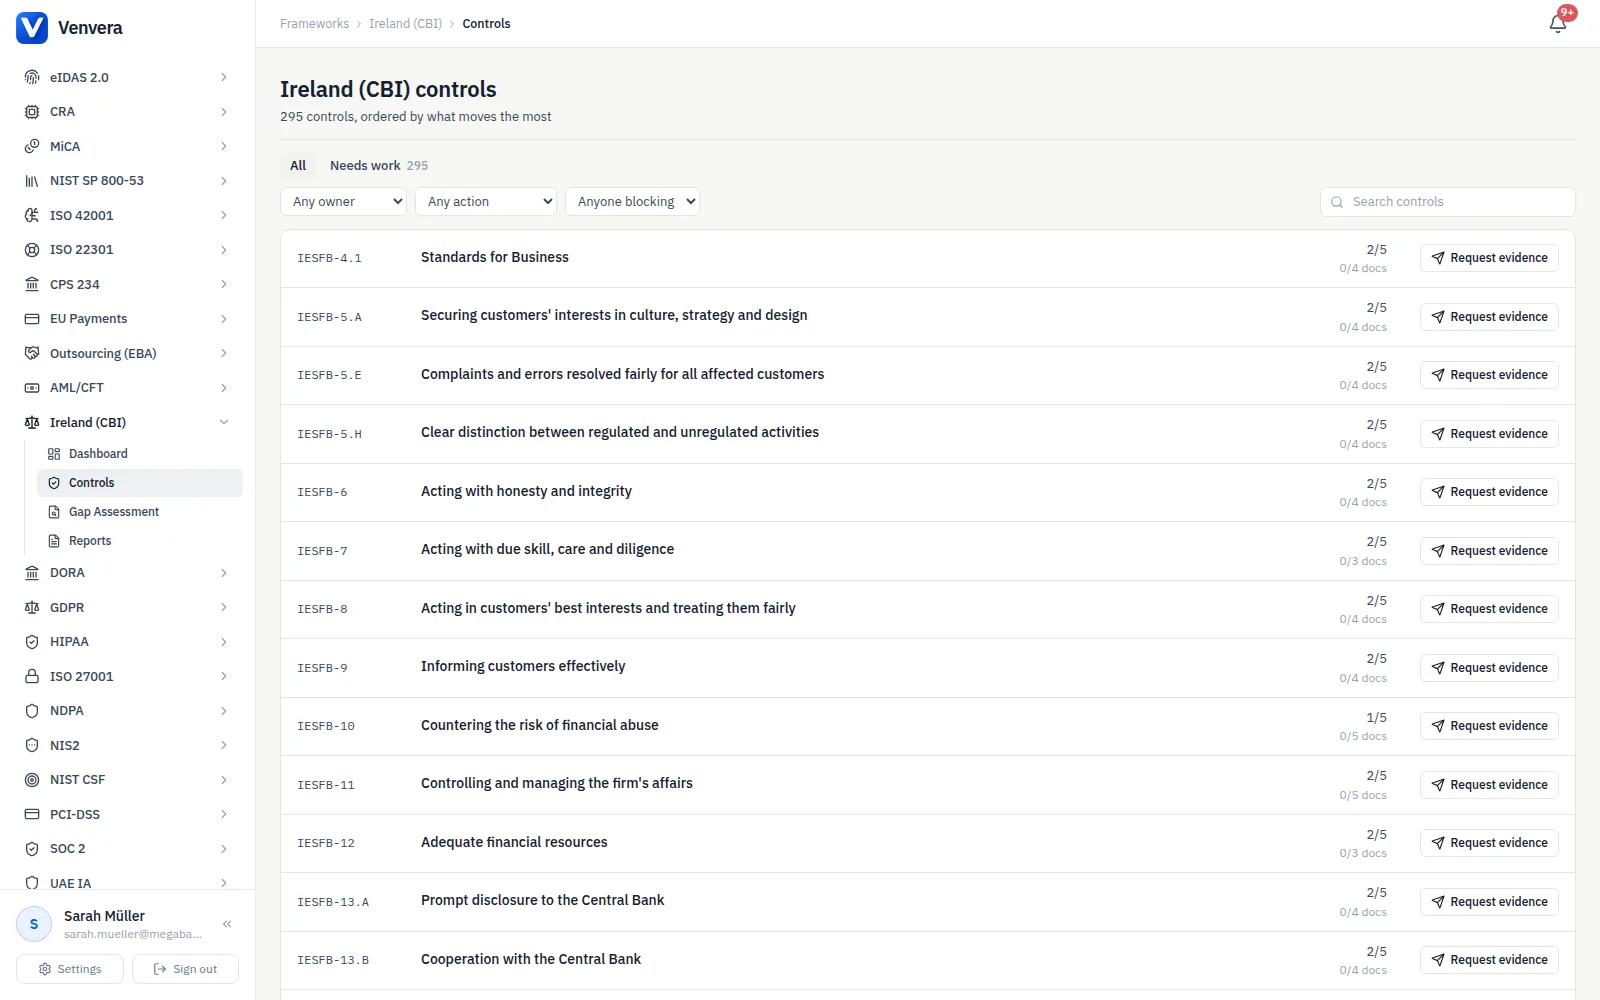
Reg. 9 für Zahlungsdienste und E-Geld, SEAR für SEAR-Unternehmen, in der Zeile hinterlegt.
Rund fünfzig Consumer Protection Regulations binden die Erbringung von Zahlungsdiensten oder die Ausgabe von E-Geld nicht, weil Reg. 9(1) abschließend aufzählt, welche es tun. Die acht SEAR-Zeilen binden Kreditinstitute, Versicherer und erfasste Wertpapierfirmen, in Phase eins nicht Zahlungs- oder E-Geld-Institute. Die Zeilen zum Minimum Competency Code binden Unternehmen mit Mitarbeitern im Retail-Produktgeschäft, die Vermittlerzeilen binden Vermittler. Jede solche Anforderung endet mit einem aus dem Rechtsakt übernommenen Anwendbarkeitssatz, sodass ein Unternehmen außerhalb des Anwendungsbereichs sie in einem Schritt mit diesem Satz als Begründung als nicht anwendbar kennzeichnet und das Dashboard sie nicht mehr als Lücke zählt. Nichts wird stillschweigend ausgeblendet: Das Statement of Applicability zeigt, was ausgenommen wurde und warum.
- Anwendungsbereich nach Reg. 9(1) an jeder Consumer Protection Regulation
- SEAR-Zeilen mit "SEAR firms only" im Wortlaut der Central Bank
- Minimum-Competency- und Vermittlerzeilen auf dieselbe Weise abgegrenzt
- Nicht anwendbar mit dokumentierter Begründung, nie eine Löschung
- Abdeckung zählt ausgenommene Zeilen als abgedeckt, nicht als Lücken
Der Code, wie er beaufsichtigt wird, nicht wie er zusammengefasst wird.
Der Consumer Protection Code 2025 hat Pflichten hinzugefügt, an denen die meisten Unternehmen noch arbeiten: digitale Plattformen, die auf Benutzerfreundlichkeit ausgelegt und getestet sind, mit dokumentierten und getesteten Algorithmen und einer Pause, bevor sich ein Verbraucher bindet; das Erkennen und Unterstützen von Verbrauchern in schutzbedürftigen Situationen, mit einer Vertrauensperson; Fehler, die binnen sechs Monaten behoben und alle sechs Monate analysiert werden; die Beschwerdefristen von fünf, zwanzig und vierzig Arbeitstagen; Werbung, die als Werbung erkennbar ist, auch Inhalte von Influencern und Affiliates; und nicht regulierte Tätigkeiten, die getrennt und gekennzeichnet sind. Jede ist eine eigene Anforderung mit dem Anwendungsbereich nach Reg. 9, die Elemente des CPRA-Leitfadens zeigen, was eine Prüfung testet, und der Consumer Protection Act sowie die Fernabsatzregeln von Juni 2026 decken die Online-Kündigungsfunktion, das vierzehntägige Widerrufsrecht und das Verbot manipulativer Benutzeroberflächen ab.
- Standards for Business und 122 Consumer Protection Regulations
- Pflichten zu digitalen Plattformen, Schutzbedürftigkeit und finanziellem Missbrauch als Zeilen
- Beschwerden und Fehler mit jeder Frist, die die Regulations setzen
- Die 30 Elemente des CPRA-Leitfadens, an denen die Central Bank misst
- Fernabsatz und Consumer Protection Act 2007 enthalten
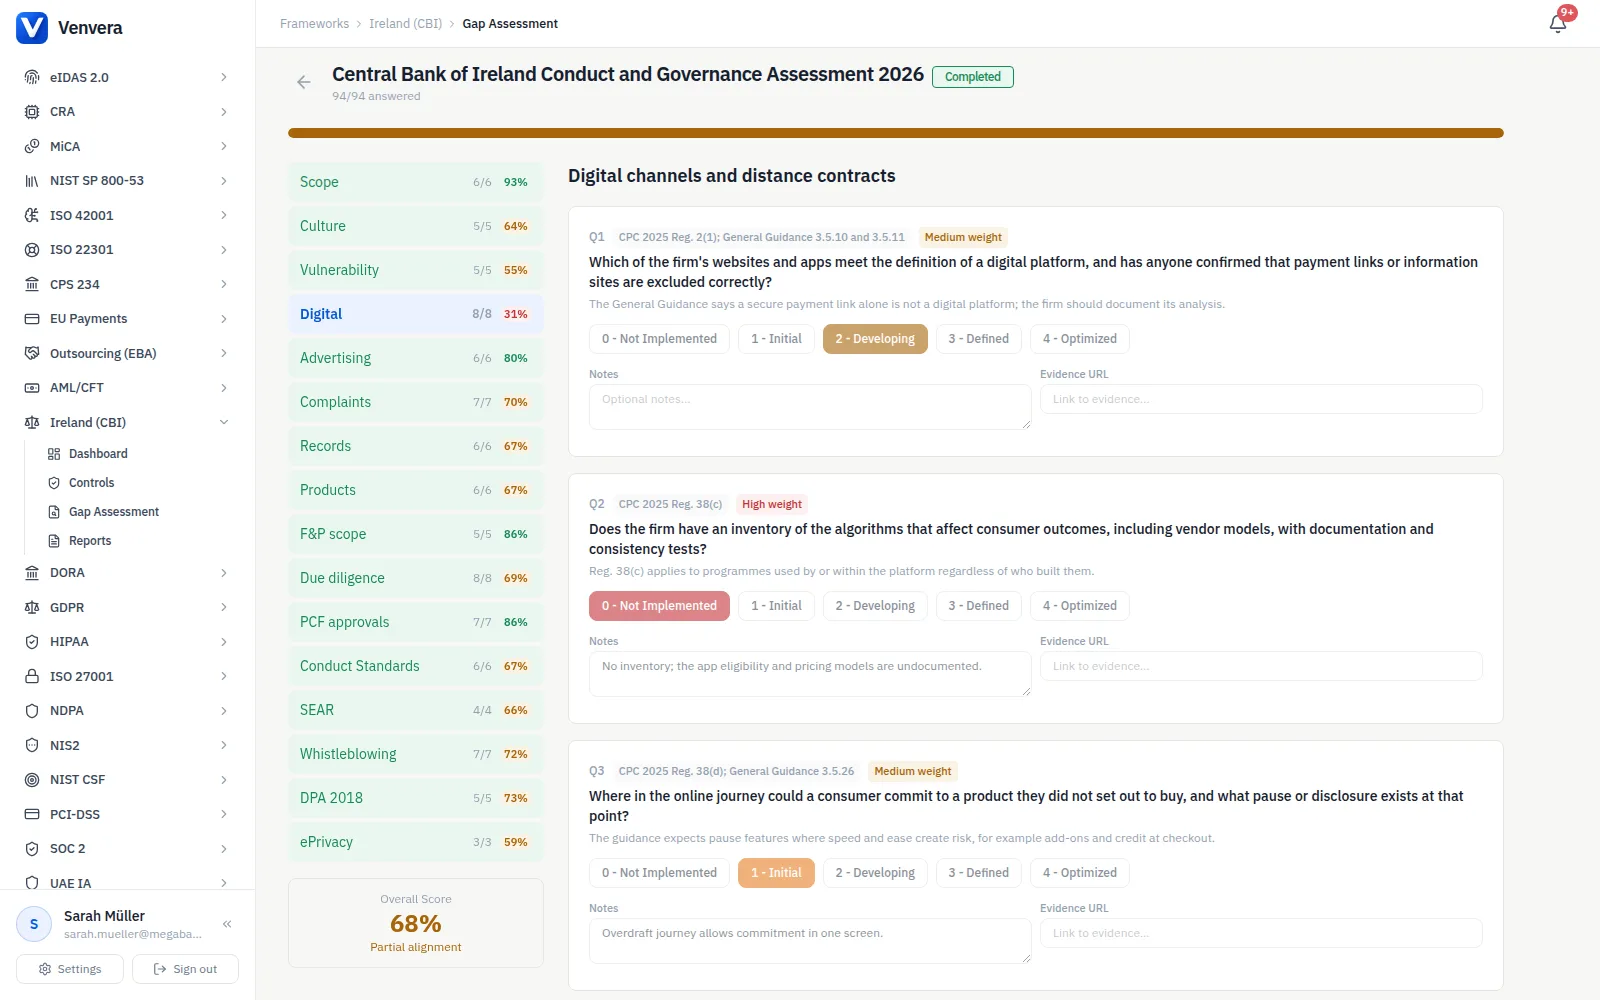
Zertifizierung als Zyklus, mit den Hürden der Bank an der richtigen Stelle.
Part 3 des Central Bank Reform Act 2010 und die Certification Regulations machen aus Fitness and Probity einen Jahreszyklus: jede Controlled Function identifizieren, auch bei ausgelagerten und Konzernmitarbeitern, die PCF-Liste mit dem aktuellen Schedule 2 abgleichen, vor der Ernennung die Sorgfaltsprüfung zu Fitness, Probity und finanzieller Solidität durchführen, vor Aufnahme der Tätigkeit zertifizieren, alle zwölf Monate erneuern, Register und Entscheidungsdokumentation führen, vor dem Tätigwerden eines PCF-Kandidaten die Genehmigung der Central Bank einholen, Widerrufe und wesentliche Bedenken melden, Aufzeichnungen sechs Jahre aufbewahren und die Annual PCF Confirmation einreichen. Venvera führt jeden Schritt als Anforderung, die wiederkehrenden mit Vorlaufzeiten im Kalender, und daneben das Individual Accountability Framework: Mitteilung und Schulung der Conduct Standards, Richtlinien, die sie verankern, eine verantwortliche Person, Unterstützung für Reasonable Steps sowie die Management Responsibilities Map und die Statements of Responsibilities nach SEAR.
- Jeder Schritt des Zertifizierungszyklus nach S.I. 2/2024
- PCF-Genehmigungen, Interimsbesetzung und die Annual PCF Confirmation
- Probity-Nachweise für Zahlungs- und E-Geld-Institute nach der Guidance 2025
- Pflichten zu den Conduct Standards nach Section 53H des Gesetzes von 2010
- SEAR-Map, Zuordnungen und Statements, begrenzt auf SEAR-Unternehmen
Whistleblowing, die irischen Datenschutzbedingungen und die AML-Überlagerung.
Der Protected Disclosures Act 2014 bindet jeden Arbeitgeber im Finanzsektor und jeden AML-pflichtigen Arbeitgeber unabhängig von der Mitarbeiterzahl: ein sicherer Kanal, eine Eingangsbestätigung binnen sieben Tagen, eine benannte unparteiische Person, sorgfältige Nachverfolgung, Rückmeldung binnen drei Monaten, Vertraulichkeit, Datenschutzvorkehrungen, Aufzeichnungen und Schutz vor Benachteiligung, dazu die Besonderheiten der Central Bank für PCF-Inhaber. Die Zeilen zum Data Protection Act 2018 umfassen nur das, was Irland der DSGVO hinzufügt: das digitale Einwilligungsalter, geeignete und spezifische Maßnahmen, die nationalen Bedingungen für besondere Kategorien und Strafdaten, die Beschränkungen nach Section 60 und die Zusammenarbeit mit der Data Protection Commission. Die Überlagerung durch den Criminal Justice Act 2010 enthält die irische Verschärfung der AML-Pflichten und die AML/CFT-Leitlinien der Central Bank, von der Geschäftsrisikoanalyse bis zur doppelten Meldung über GoAML und ROS.
- Protected-Disclosures-Kanal, Fristen und Aufzeichnungen als Zeilen
- Zeilen zum Data Protection Act 2018 auf das beschränkt, was Irland der DSGVO hinzufügt
- ePrivacy-Pflichten zu Cookies und Marketing im DSGVO-Rahmenwerk
- CJA-2010-Überlagerung mit den AML/CFT-Leitlinien der Central Bank
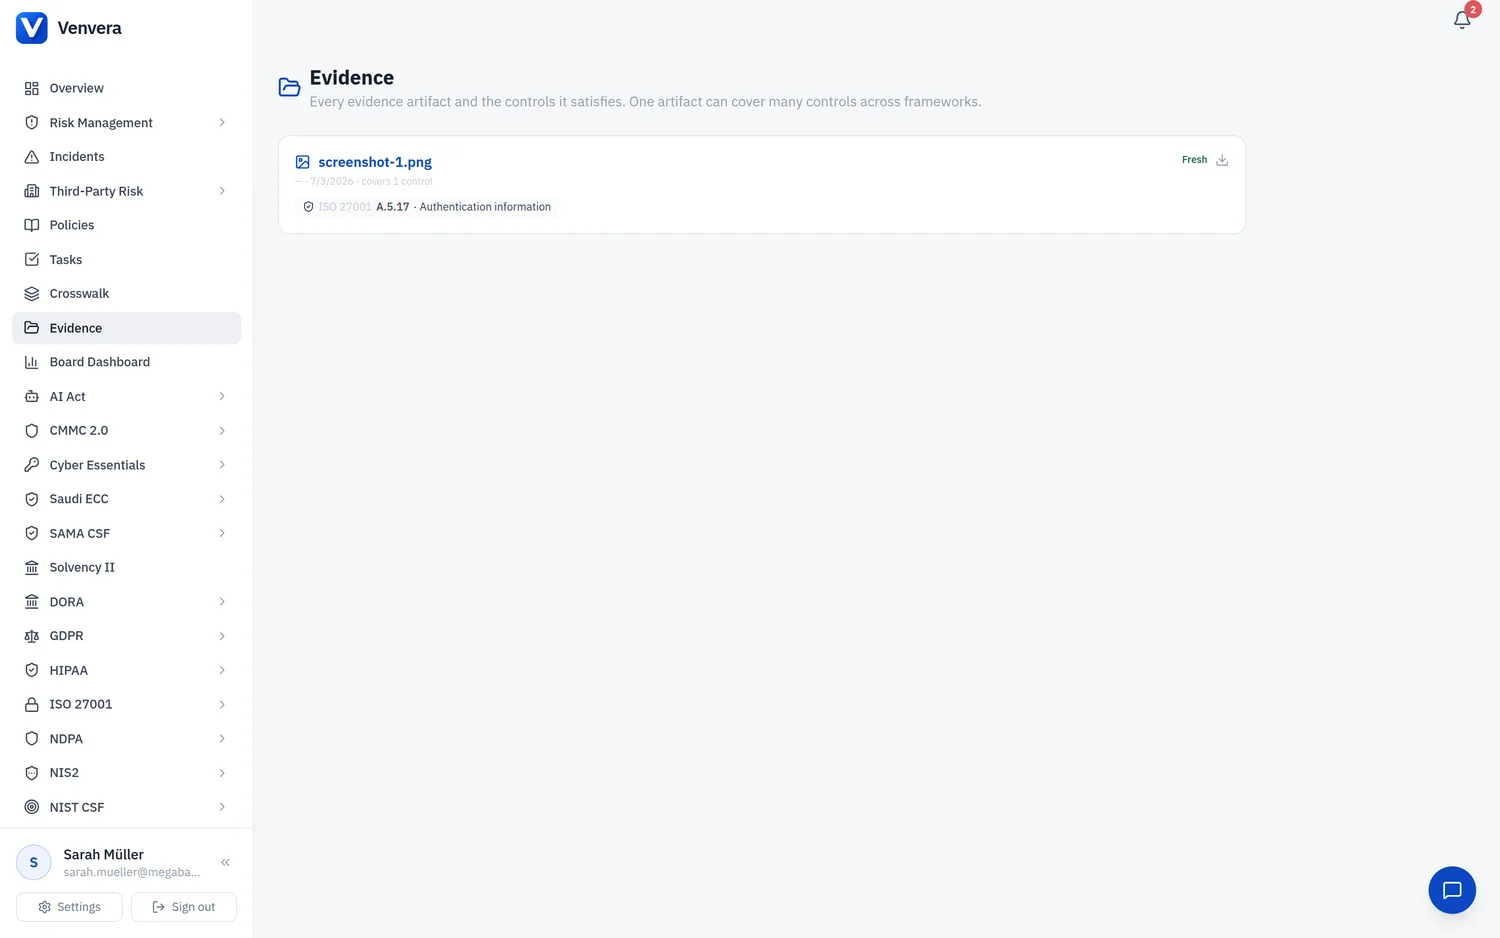
- Ein Dokument an jede Anforderung angehängt, die es tatsächlich beantwortet
Die Pflichten, die sich wiederholen, und die Fristen, die anlaufen, jede mit Verantwortlichen.
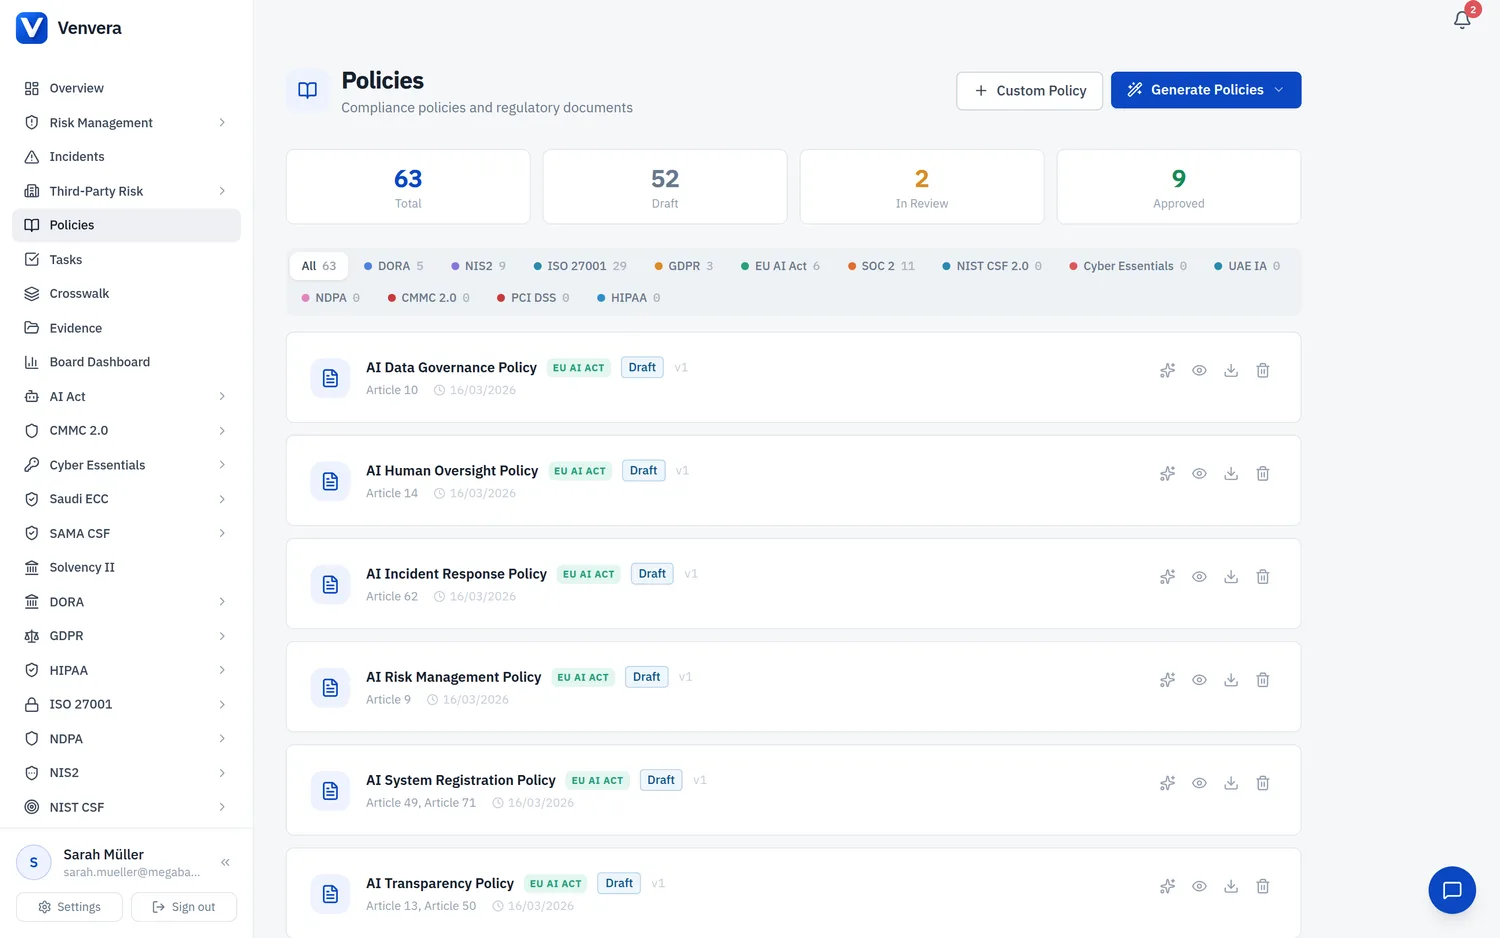
Fünfunddreißig wiederkehrende Pflichten landen mit Verantwortlichen, Terminen und Vorlaufzeiten im Compliance-Kalender: die halbjährlichen Beschwerde- und Fehleranalysen, die die Regulations verlangen, die zweijährliche Überprüfung der Schulung zu Schutzbedürftigkeit, die vierteljährliche Werbeprüfung, die jährliche Rezertifizierung jedes Inhabers einer Controlled Function, die Annual PCF Confirmation, die Auffrischungsschulung zu den Conduct Standards, die Überprüfung der SEAR-Dokumente, die Überprüfung des Verfahrens für Protected Disclosures, die CPD-Überwachung nach dem Minimum Competency Code und die AML-Genehmigungen des Vorstands. Vierundfünfzig ereignisgesteuerte Fristen hängen an den Anforderungen, die sie auslösen: fünf Arbeitstage für die Bestätigung einer Beschwerde, vierzig für ihre Erledigung, sechs Monate für die Behebung eines Fehlers, sieben Tage für die Bestätigung einer Protected Disclosure, vierzehn Tage für den Widerruf eines Fernabsatzvertrags, achtundzwanzig Tage für die Antwort auf eine Verfügung der Data Protection Commission, sechs Jahre für die Aufbewahrung der Aufzeichnungen.
- 35 wiederkehrende Pflichten mit Verantwortlichen, Rhythmen und Vorlaufzeiten
- 54 ereignisgesteuerte Fristen, hinterlegt an der auslösenden Anforderung
- Beschwerden und Fehler alle sechs Monate analysiert, wie verlangt
- Zertifizierung alle zwölf Monate erneuert, jährlich bestätigt
- Ein Vorstandsbericht für die Direktoren, die die Rechtsakte in die Verantwortung nehmen
Die Tabelle oder Venvera.
Compliance mit der Central Bank of Ireland, beantwortet.
Leitfäden zu Verhalten, Governance und Nachweisen
- DORA für ZahlungsinstituteDie Pflichten zur operationalen Resilienz, die neben den Verhaltensregeln für ein in Irland zugelassenes Zahlungs- oder E-Geld-Institut gelten.
- DSGVO-Bußgelder und SanktionenWas die Data Protection Commission verhängt hat, und warum sich die irischen Bedingungen des Data Protection Act 2018 lohnen.
- So führen Sie eine Risikobewertung von Drittparteien durchAusgelagerte Tätigkeiten müssen nach Reg. 119 die Consumer Protection Regulations einhalten; so läuft die Bewertung hinter dieser Vorschrift ab.
- Wie Sie Prüfungsnachweise sammelnWas bei einer Prüfung der Central Bank als überprüfbarer Nachweis zählt und welche Sammelmethode dahintersteht.
Sehen Sie, wo Ihre Nachweise für die Central Bank of Ireland wirklich stehen.
Starten Sie mit einem kostenlosen Gap-Bericht zu dem Rahmenwerk, das Sie gerade aufhält: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten