Правилата на Central Bank of Ireland, в едно работно пространство.
Venvera е софтуер за съответствие за фирмите, регулирани от Central Bank of Ireland: Consumer Protection Code 2025, fitness and probity, Individual Accountability Framework, защитени сигнали, Data Protection Act 2018 и наслагването за AML по Criminal Justice Act 2010 като 295 изисквания, всяко с отговорник, статус, собствени доказателства и насоки за това какво приема проверител от Central Bank. Едно табло вместо таблица, обща пощенска кутия и календар с напомняния.
Изграден за фирмите, които Central Bank of Ireland надзирава
Платежни институции и институции за електронни пари, кредитни институции, застрахователи, инвестиционни посредници, посредници на дребно, кредитни кооперации и доставчици на услуги за криптоактиви отговарят пред една и съща Central Bank, а едни и същи актове ги засягат в различна степен. Venvera предоставя Standards for Business и Consumer Protection Regulations, в сила от 24 март 2026 г., Guide to Consumer Protection Risk Assessment, Consumer Protection Act 2007, правилата за дистанционна продажба в сила от юни 2026 г., Part 3 на Central Bank Reform Act 2010 със Certification Regulations и Minimum Competency Code, Conduct Standards и SEAR, Protected Disclosures Act 2014, ирландските особености на Data Protection Act 2018 и Criminal Justice Act 2010 с насоките на Central Bank за AML/CFT. Всяко изискване посочва за кого се прилага, така че платежна институция изключва регулациите, които Reg. 9(1) не изброява, а фирма извън SEAR изключва SEAR, със записана обосновка. Оценка на пропуските с 94 въпроса измерва преценките, които проверителят тества, 35 повтарящи се задължения попадат в календар за съответствие, 54 срока по събития стоят при изискванията, които ги задействат, а отчет за борда обобщава положението.
Какво изисква Central Bank of Ireland и от кого?
Central Bank of Ireland надзирава поведението и управлението чрез набор от актове, а не чрез един кодекс. Consumer Protection Code 2025, издаден по section 17A на Central Bank Reform Act 2010 и section 48 на Central Bank (Supervision and Enforcement) Act 2013, се прилага от 24 март 2026 г. за всяка регулирана фирма, работеща с потребители в Ирландия: девет Standards for Business, които фирмата трябва да спазва по всяко време, и подробни Regulations за познаване на потребителя, конфликти на интереси и възнаграждения, уязвимо положение и финансова злоупотреба, цифрови платформи, ефективно информиране, оповестяване и такси, реклама, пакетиране, грешки и жалби, непоискан контакт, записи и възлагане на външни изпълнители. Guide to Consumer Protection Risk Assessment е начинът, по който Bank проверява фирмата спрямо тях. Fitness and probity по Part 3 на закона от 2010 г. обвързва всяка фирма с лица на контролирани функции, със сертифициране от декември 2023 г. и годишно потвърждение от 2025 г. Individual Accountability Framework добави Conduct Standards за всяка регулирана фирма от декември 2023 г. и SEAR за кредитни институции, застрахователи и обхванати инвестиционни посредници от юли 2024 г. Protected Disclosures Act 2014 достига до всеки работодател във финансовия сектор независимо от броя на служителите, Data Protection Act 2018 добавя ирландски условия към GDPR, а Criminal Justice Act 2010 остава действащият AML закон, докато Регламентът на ЕС за борба с изпирането на пари не започне да се прилага през юли 2027 г.
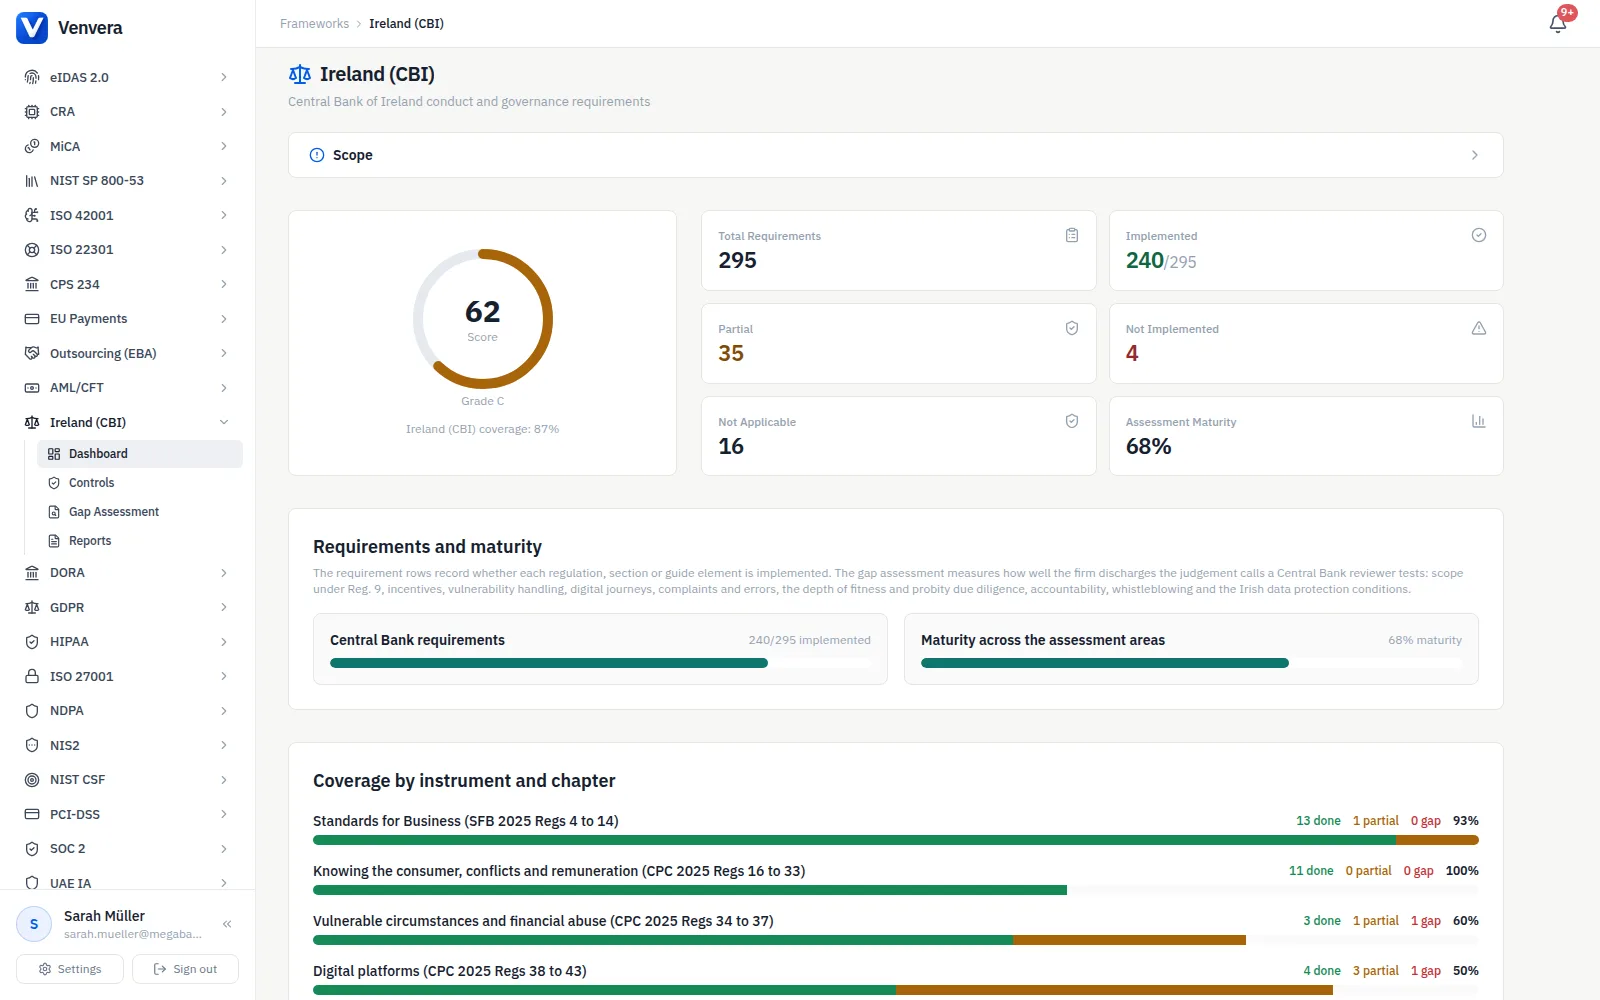
Всеки акт, цитиран така, както го цитира Central Bank.
Всяко изискване носи регулацията, раздела, члена или елемента от ръководството, от който произхожда: IECPC-105.4A за потвърждението на жалба в срок от пет работни дни по Reg. 105(4)(a), IEFP-21.1 за certificate of compliance по section 21(1) на закона от 2010 г., IEIAF-SEAR-10 за Statements of Responsibilities по regulation 10 на SEAR Regulations, IEPDA-6A.1B за седемдневното потвърждение на сигнал за нередност. Така се позовават на тях писмото от проверка на Central Bank, вашият служител по съответствието и вашият вътрешен одитор. Всеки ред има авторски насоки за документите, които проверителят иска, и за това какво се отхвърля, плюс очаквания за малка фирма и за група.
- 295 изисквания в деветнадесет акта и глави
- Цитирани по регулация и раздел, а не по измислен идентификатор на контрола
- Авторски насоки за доказателствата за всяко, с типичните пропуски
- Отговорник, статус и собствени доказателства за всяко изискване
- Пропорционални очаквания за малка фирма и за група
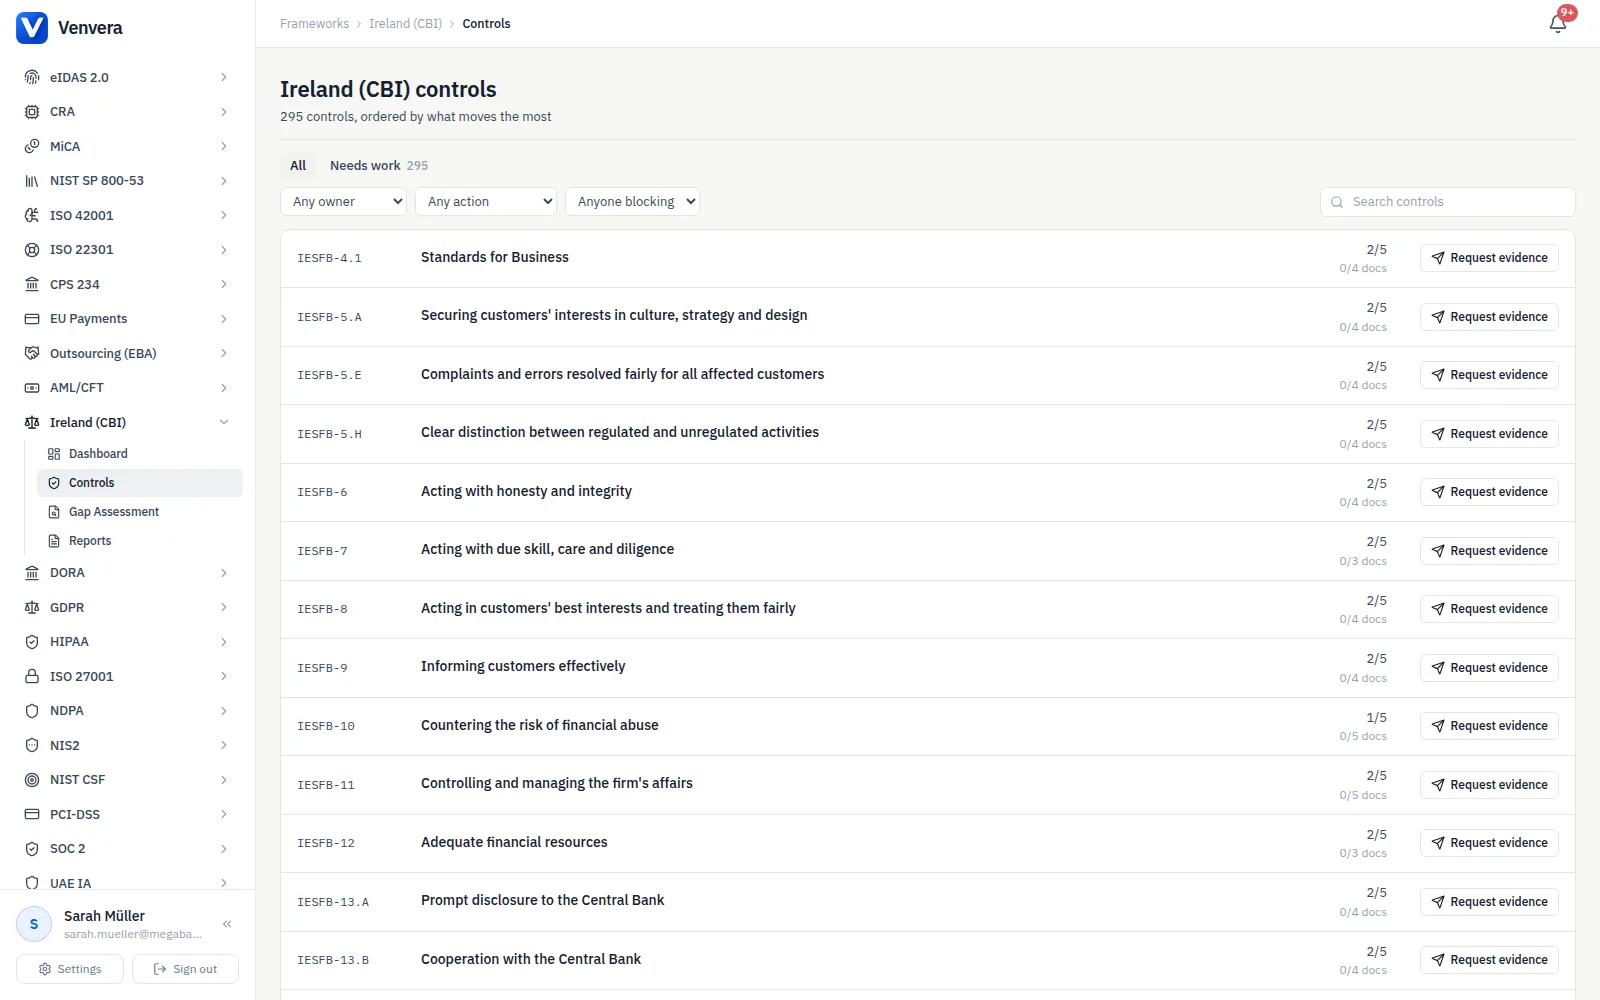
Reg. 9 за платежни услуги и електронни пари, SEAR за SEAR фирми, записано в реда.
Около петдесет Consumer Protection Regulations не обвързват предоставянето на платежни услуги или издаването на електронни пари, защото Reg. 9(1) изброява изчерпателно кои го правят. Осемте реда по SEAR обвързват кредитни институции, застрахователи и обхванати инвестиционни посредници, а не платежни институции или институции за електронни пари във фаза едно. Редовете по Minimum Competency обвързват фирми със служители по продукти на дребно, а редовете за посредници обвързват посредници. Всяко такова изискване завършва с изречение за приложимост, взето от акта, така че фирма извън обхвата му го отбелязва като неприложимо с това изречение като обосновка, с едно действие, и таблото спира да го брои като пропуск. Нищо не се скрива мълчаливо: Statement of Applicability показва какво е изключено и защо.
- Обхватът по Reg. 9(1) е посочен при всяка Consumer Protection Regulation
- Редовете по SEAR носят "SEAR firms only" с думите на Central Bank
- Редовете по Minimum Competency и за посредници са ограничени по същия начин
- Неприложимо със записана обосновка, никога изтриване
- Покритието брои изключените редове като покрити, а не като пропуски
Кодексът, както се надзирава, а не както се резюмира.
Consumer Protection Code 2025 добави задължения, които повечето фирми все още изграждат: цифрови платформи, проектирани и тествани за лесна употреба, с документирани и тествани алгоритми и пауза, преди потребителят да се обвърже; разпознаване и подпомагане на потребители в уязвимо положение, с доверено лице за контакт; грешки, отстранявани в срок до шест месеца и анализирани на всеки шест месеца; сроковете за жалби от пет, двадесет и четиридесет работни дни; реклама, разпознаваема като реклама, включително съдържание на инфлуенсъри и партньори; и нерегулирани дейности, отделени и обозначени. Всяко е отделно изискване с обхвата по Reg. 9 в него, елементите от ръководството за CPRA показват какво тества проверката, а Consumer Protection Act и правилата за дистанционна продажба от юни 2026 г. покриват онлайн функцията за прекратяване, четиринадесетдневното право на отказ и забраната на манипулативни интерфейси.
- Standards for Business и 122 Consumer Protection Regulations
- Задълженията за цифрови платформи, уязвимост и финансова злоупотреба като редове
- Жалби и грешки с всеки срок, който Regulations определят
- 30-те елемента от ръководството за CPRA, по които проверява Central Bank
- Дистанционна продажба и Consumer Protection Act 2007 са включени
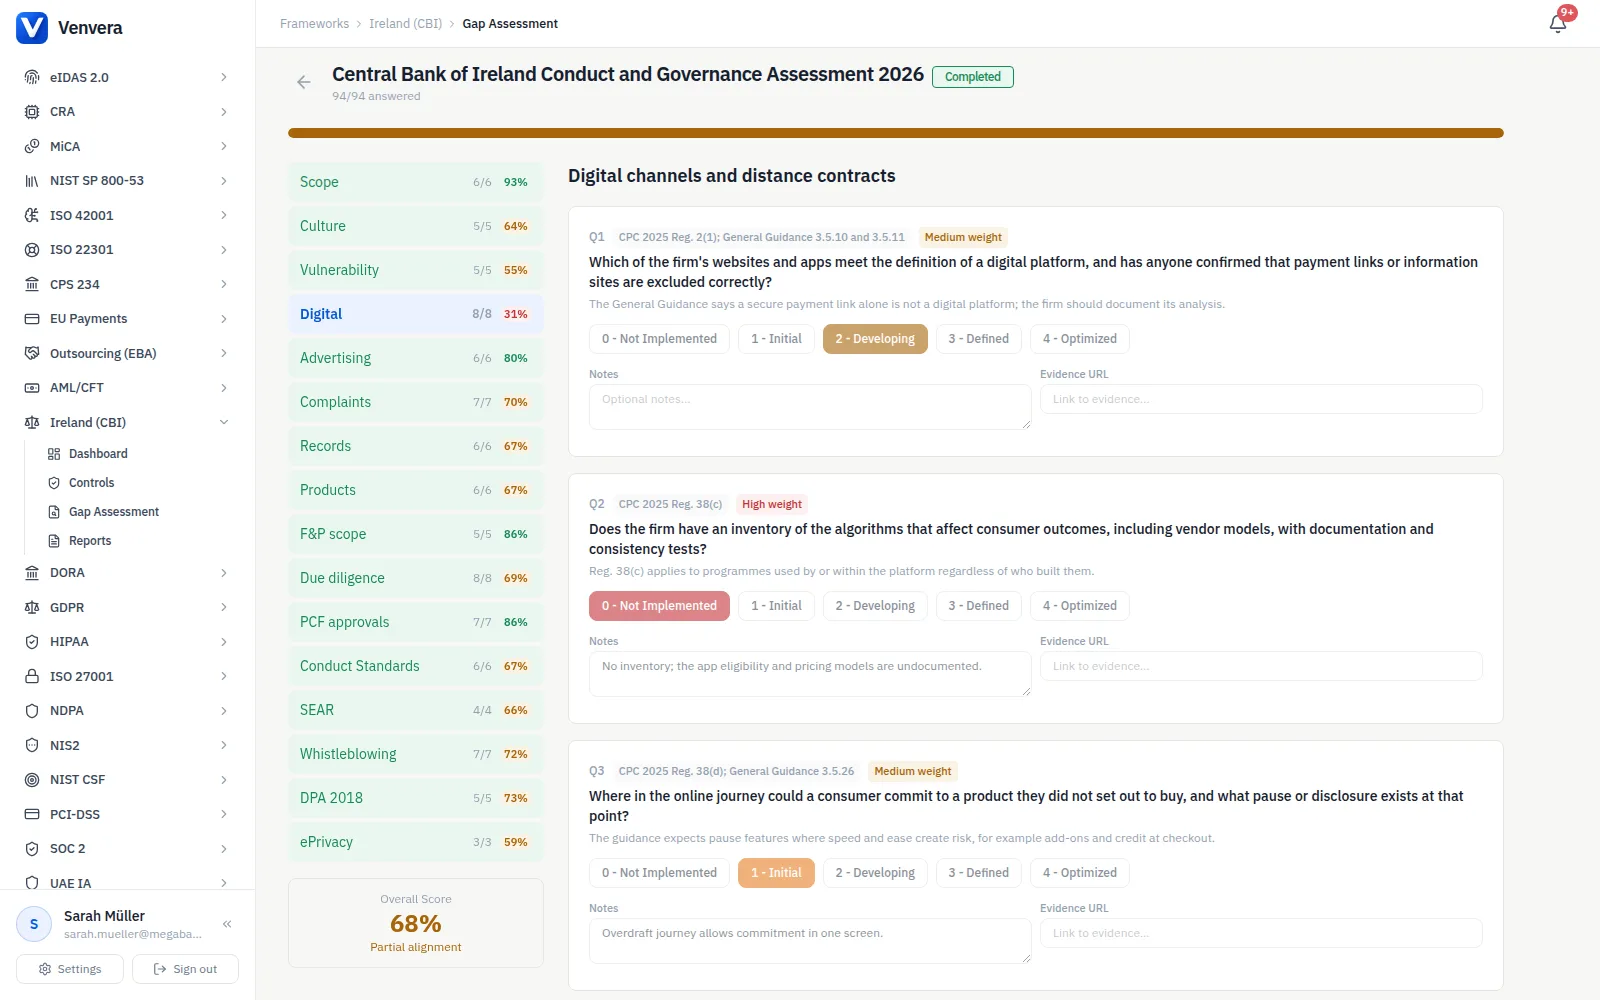
Сертифицирането като цикъл, с контролните точки на Bank там, където са.
Part 3 на Central Bank Reform Act 2010 и Certification Regulations превръщат fitness and probity в годишен цикъл: идентифициране на всяка контролирана функция, включително при изнесени и групови служители, съгласуване на списъка с PCF с актуалния Schedule 2, проверка за пригодност, почтеност и финансова стабилност преди назначаване, сертифициране преди лицето да започне работа, подновяване на всеки дванадесет месеца, водене на регистъра и документацията за решенията, предварително одобрение от Central Bank преди кандидат за PCF да действа, уведомяване за отнемания и съществени съмнения, съхранение на записите шест години и подаване на Annual PCF Confirmation. Venvera води всяка стъпка като изискване, повтарящите се в календара с предварителни срокове, а редом с тях и Individual Accountability Framework: уведомяване и обучение за Conduct Standards, политики, които ги вграждат, отговорно лице, подкрепа за reasonable steps и Management Responsibilities Map и Statements of Responsibilities по SEAR.
- Всяка стъпка от цикъла на сертифициране по S.I. 2/2024
- Одобрения на PCF, временно заместване и Annual PCF Confirmation
- Доказателства за почтеност за платежни институции и институции за електронни пари по насоките от 2025 г.
- Задълженията по Conduct Standards по section 53H на закона от 2010 г.
- Карта, разпределения и декларации по SEAR, ограничени до SEAR фирми
Сигнализиране за нередности, ирландските условия за защита на данните и наслагването за AML.
Protected Disclosures Act 2014 обвързва всеки работодател във финансовия сектор и всеки работодател, обхванат от AML правилата, независимо от броя на служителите: сигурен канал, потвърждение в седемдневен срок, определено безпристрастно лице, старателно проследяване, обратна връзка в срок до три месеца, поверителност, мерки за защита на данните, записи и защита срещу ответни действия, плюс особеностите на Central Bank за лицата на PCF. Редовете по Data Protection Act 2018 обхващат само това, което Ирландия добавя към GDPR: цифровата възраст за съгласие, подходящите и специфични мерки, националните условия за специални категории данни и данни за престъпления, ограниченията по section 60 и сътрудничеството с Data Protection Commission. Наслагването по Criminal Justice Act 2010 носи ирландското уточняване на AML задълженията и насоките на Central Bank за AML/CFT, от оценката на бизнес риска до двойното докладване чрез GoAML и ROS.
- Канал за защитени сигнали, срокове и записи като редове
- Редовете по Data Protection Act 2018, ограничени до това, което Ирландия добавя към GDPR
- Задълженията по ePrivacy за бисквитки и маркетинг в рамката GDPR
- Наслагване по CJA 2010 с насоките на Central Bank за AML/CFT
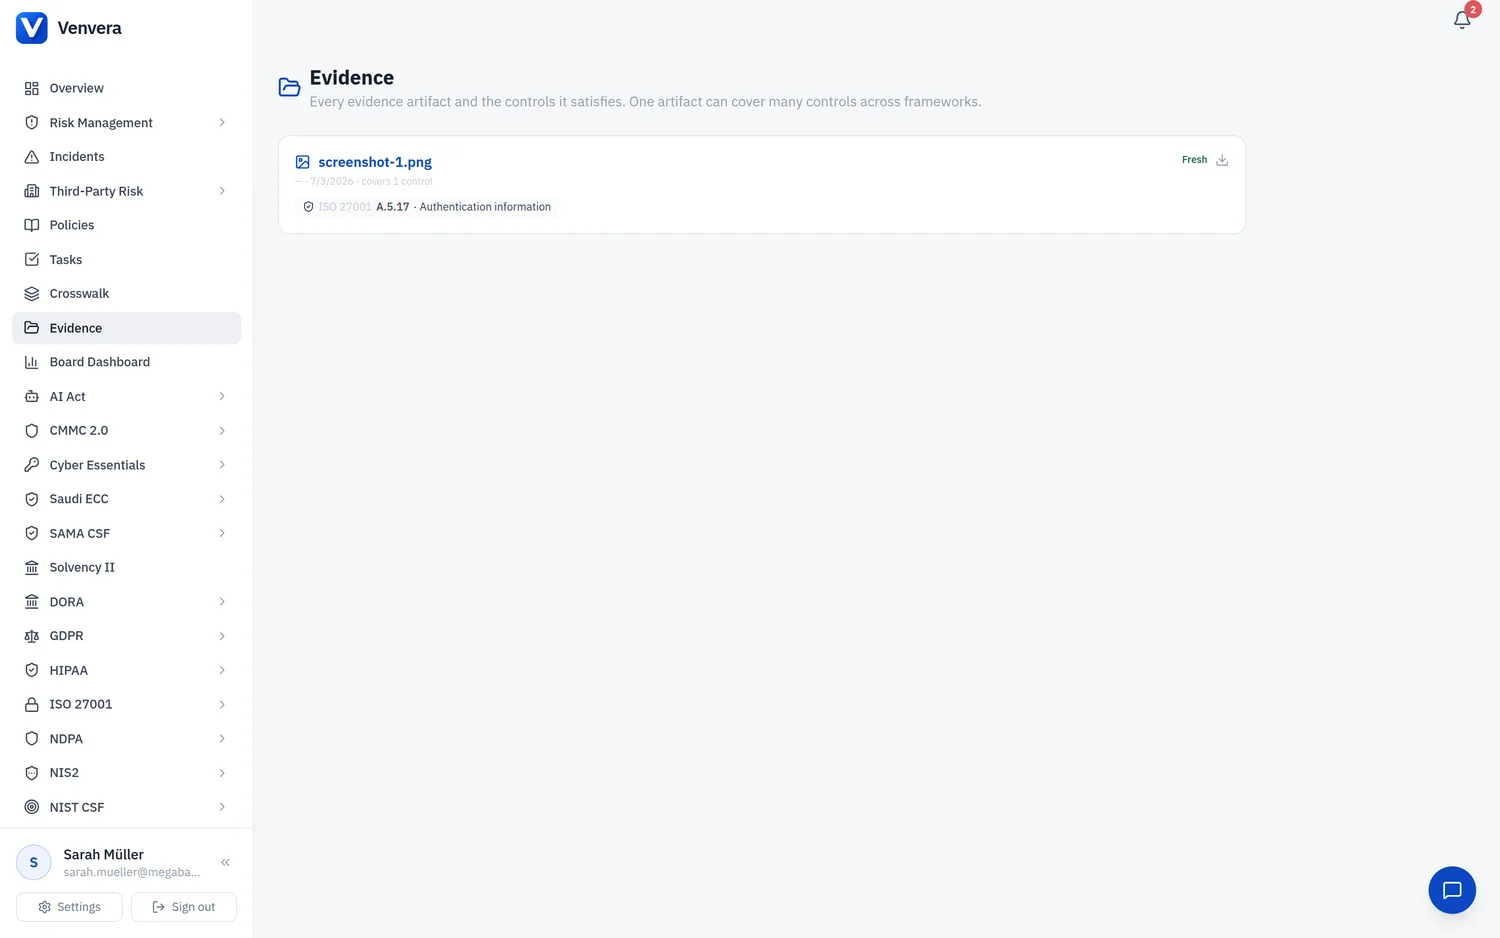
- Един документ, прикачен към всяко изискване, на което реално отговаря
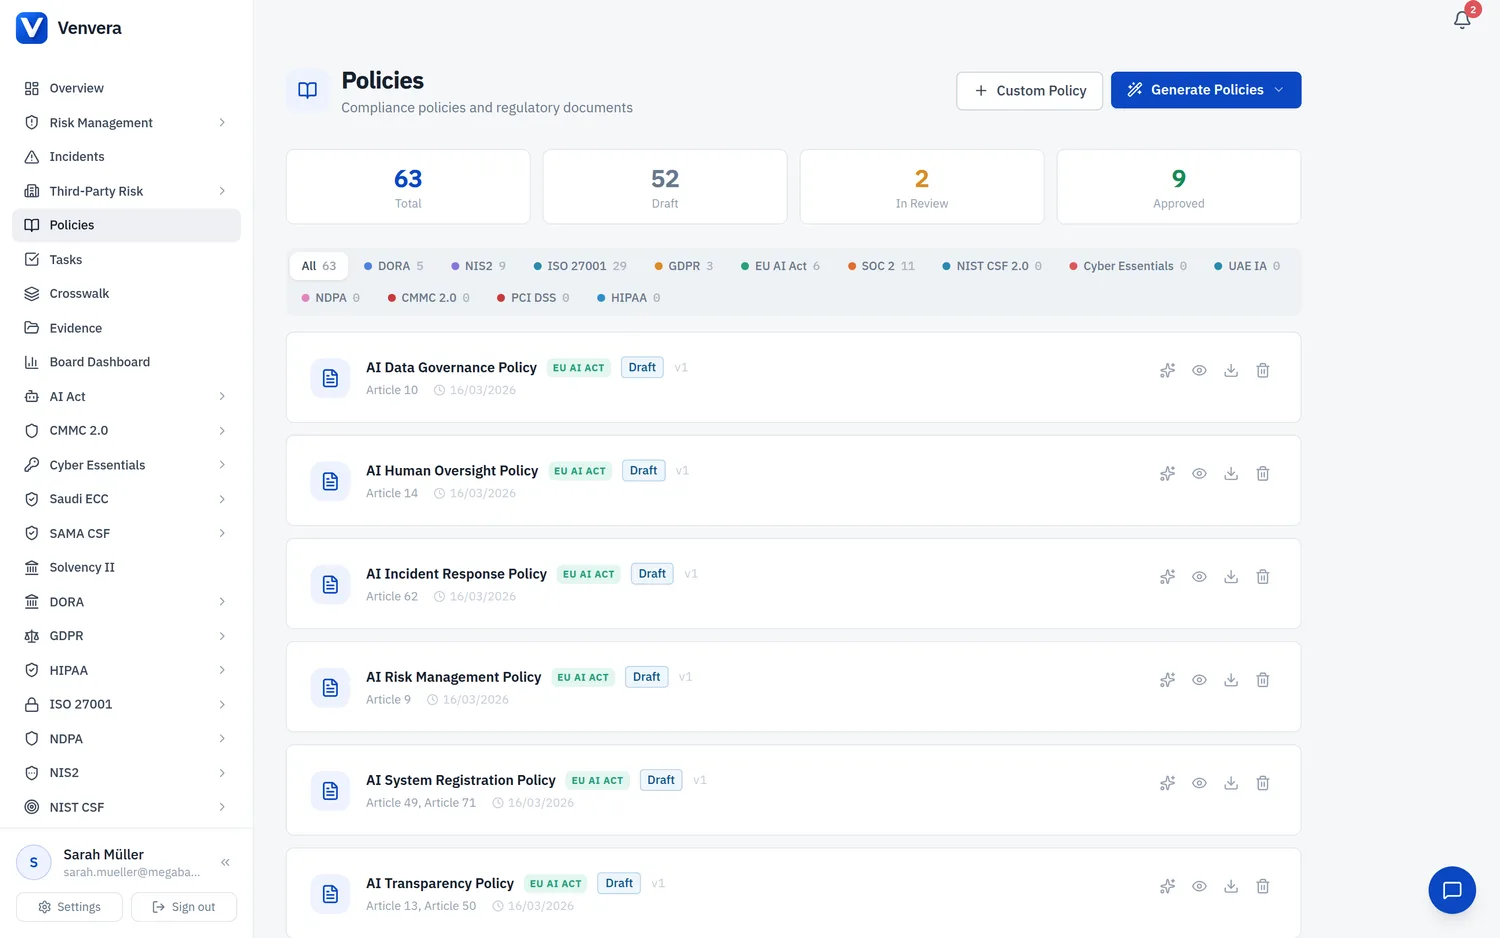
Задълженията, които се повтарят, и сроковете, които започват да текат, всяко с отговорник.
Тридесет и пет повтарящи се задължения попадат в календара за съответствие с отговорници, дати и предварителни срокове: шестмесечните анализи на жалбите и грешките, които Regulations изискват, двугодишният преглед на обучението за уязвимост, тримесечният преглед на рекламата, годишната пресертификация на всяко лице на контролирана функция, Annual PCF Confirmation, опреснителното обучение по Conduct Standards, прегледът на документите по SEAR, прегледът на процедурата за защитени сигнали, наблюдението на CPD по Minimum Competency и одобренията на борда за AML. Петдесет и четири срока по събития стоят при изискванията, които ги задействат: пет работни дни за потвърждение на жалба, четиридесет за разрешаването й, шест месеца за отстраняване на грешка, седем дни за потвърждение на защитен сигнал, четиринадесет дни за отказ от дистанционен договор, двадесет и осем дни за отговор на уведомление от Data Protection Commission, шест години за съхранение на записите.
- 35 повтарящи се задължения с отговорници, периодичност и предварителни срокове
- 54 срока по събития, записани при изискването, което ги задейства
- Жалби и грешки, анализирани на всеки шест месеца, както се изисква
- Сертифициране, подновявано на всеки дванадесет месеца, потвърждавано годишно
- Отчет за борда за директорите, които актовете държат отговорни
Таблицата или Venvera.
Съответствие с Central Bank of Ireland, с отговори.
Ръководства за поведение, управление и доказателства
- DORA за платежни институцииЗадълженията за оперативна устойчивост, които стоят до правилата за поведение за платежна институция или институция за електронни пари, лицензирана в Ирландия.
- Глоби и санкции по GDPRКакво е наложила Data Protection Commission и защо си струва ирландските условия в Data Protection Act 2018 да са изпълнени правилно.
- Как се прави оценка на риска от трети страниИзнесените дейности трябва да спазват Consumer Protection Regulations по Reg. 119; така се прави оценката зад тази разпоредба.
- Как се събират одиторски доказателстваКакво се брои за проверимо доказателство при проверка от Central Bank и методът на събиране зад него.
Вижте къде всъщност стоят доказателствата ви за Central Bank of Ireland.
Започнете с безплатен отчет за пропуските по рамката, която ви спира: 10 минути, без имейл за начало.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше