Програмата за борба с изпирането на пари, управлявана на едно място и доказана така, както я чете надзорният орган.
Venvera е софтуер за програмата за AML/CFT за задължените субекти в целия ЕС: 137-те задължения по Регламент (ЕС) 2024/1624 и насоките на ЕБО, всяко с отговорник, статус, собствени доказателства и насоки за това какво проверителят приема, оценка на пропуските с 48 въпроса върху преценките, които една проверка тества, и повтарящите се задължения в един календар. Тя управлява програмата и доказателствата за нея; не е система за наблюдение на транзакции, за скрининг или за проверка на самоличността (KYC).
Софтуер за програмата за AML/CFT, изграден около 137-те задължения
Venvera представя Регламент (ЕС) 2024/1624, Насоките на ЕБО за рисковите фактори за ИП/ФТ, насоките на ЕБО за служителя по съответствието и насоките на ЕБО за ограничителните мерки като 137 изисквания, групирани в осем области, които следват начина, по който програмата реално се управлява: управление и трите линии на защита, оценка на риска за цялата дейност, стандарти за комплексна проверка на клиентите, разширени мерки за видни политически личности и високорискови държави, наблюдение и докладване, аутсорсинг, разчитане на трети лица и групи, записи и обучение, и санкции. Всяко изискване е цитирано по своя член или параграф от насоките, има авторски насоки за артефактите, които проверителят иска, и за това какво се отхвърля, и посочва за кой клас задължени субекти е обвързващо. AMLR се прилага от 10 юли 2027 г. и всяко изискване, което заменя задължение по Директивата, посочва еквивалента, който цитирате днес; насоките на ЕБО се прилагат още сега.
Какво е Регламентът за борба с изпирането на пари и кой трябва да го спазва?
Регламент (ЕС) 2024/1624 е единният правилник на ЕС за предотвратяване на изпирането на пари и финансирането на тероризма. Той заменя задълженията на задължените субекти по Директива (ЕС) 2015/849 с пряко приложими правила за вътрешните политики, функцията по съответствието, оценката на риска за цялата дейност, комплексната проверка на клиентите, действителната собственост, докладването до звеното за финансово разузнаване, съхранението на записи и защитата на данните, и се прилага от 10 юли 2027 г. Задължените субекти са изброени в член 3: банки и други кредитни институции, платежни институции и институции за електронни пари, инвестиционни посредници, управители на фондове, животозастрахователи, застрахователи с инвестиционни продукти и посредници, доставчици на услуги за криптоактиви, доставчици на услуги за колективно финансиране, одитори, счетоводители и данъчни консултанти, адвокати и нотариуси, доставчици на услуги по доверително управление и дружествени услуги, брокери на недвижими имоти, търговци на стоки с висока стойност и доставчици на хазартни услуги. Насоките на ЕБО уточняват как се очаква програмата да работи на практика, а надзорният орган проверява и по двете.
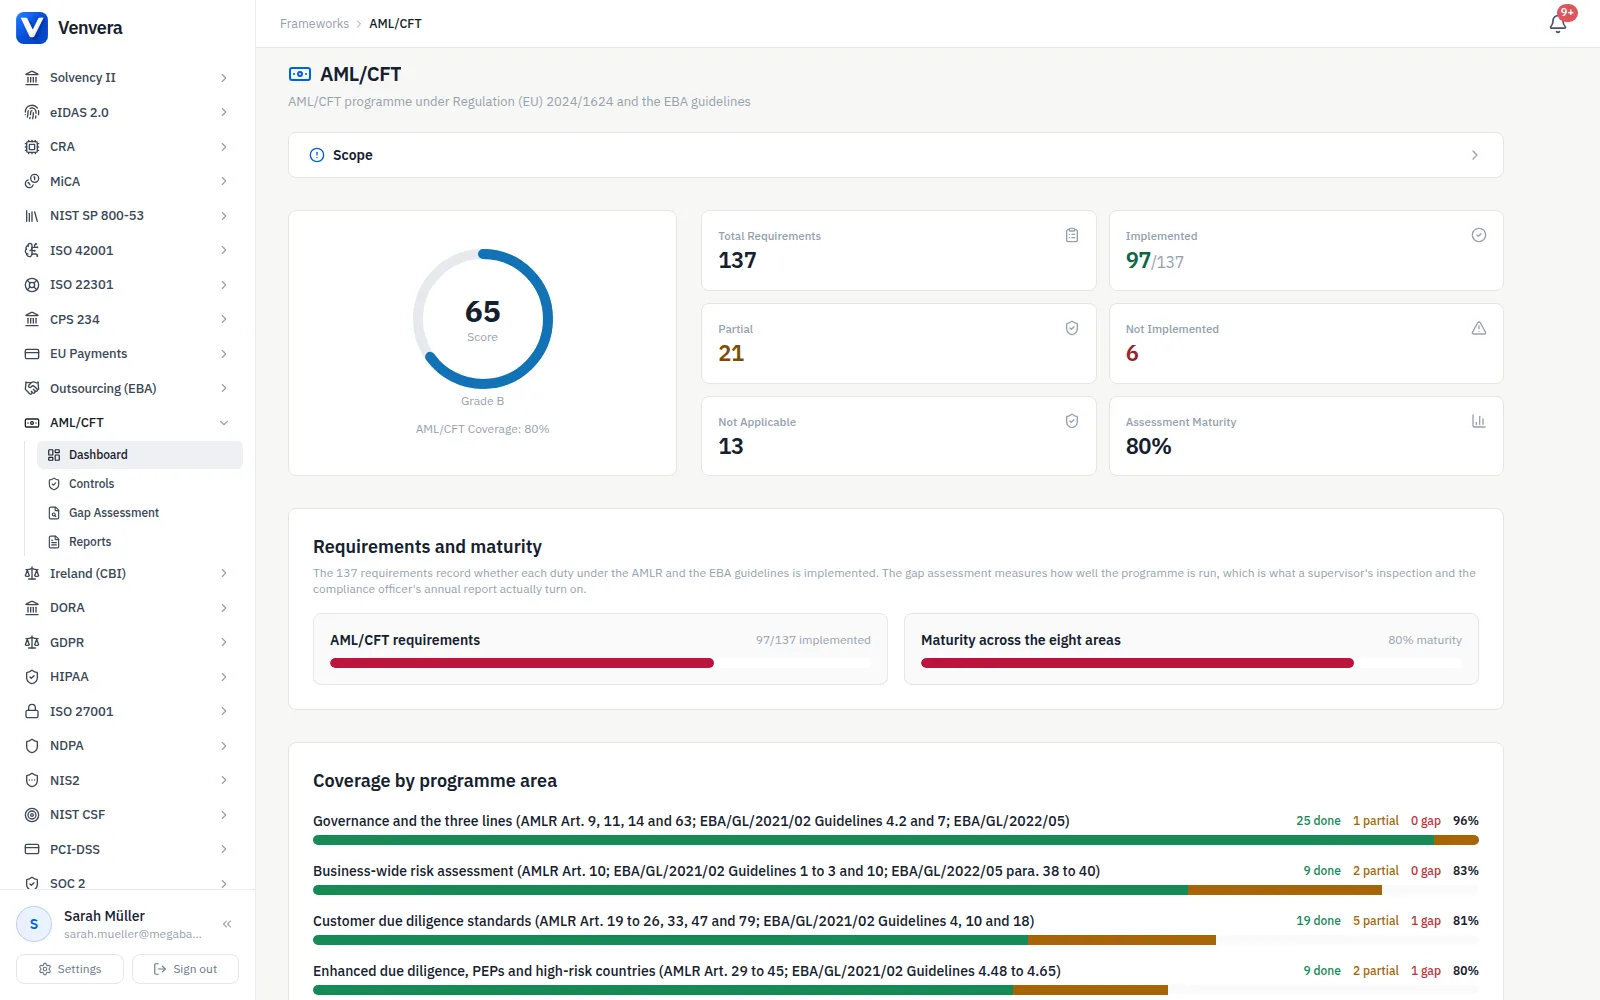
Всичките 137 задължения, цитирани така, както ги цитира надзорният орган.
Всяко оперативно задължение по AMLR и трите набора насоки на ЕБО, от вътрешните политики по член 9 до скрининга на преводите преди освобождаване на средствата по EBA/GL/2024/15, е посочено по член или параграф от насоките, защото така го цитират надзорният орган, вашата функция за вътрешен одит и годишният отчет за дейността на служителя по съответствието. Всяко има авторски насоки за артефактите, които проверителят иска, и, не по-малко важно, за това какво се отхвърля: оценка на риска, която е шаблонен разказ, набор от сценарии за откриване, одобрен от доставчика, споразумение за разчитане на трето лице с условни клаузи за предоставяне на документи, график за обновяване без брой просрочени досиета.
- Всичките 137 изисквания в осем области на програмата
- Цитирани по член или параграф от насоките, а не с измислен идентификатор на контрол
- Авторски насоки за доказателствата по всяко изискване, включително какво не минава
- Изречение „Прилага се за“ при всяко задължение, което Регламентът ограничава до определен клас
- Отговорник, статус и собствени доказателства за всяко изискване
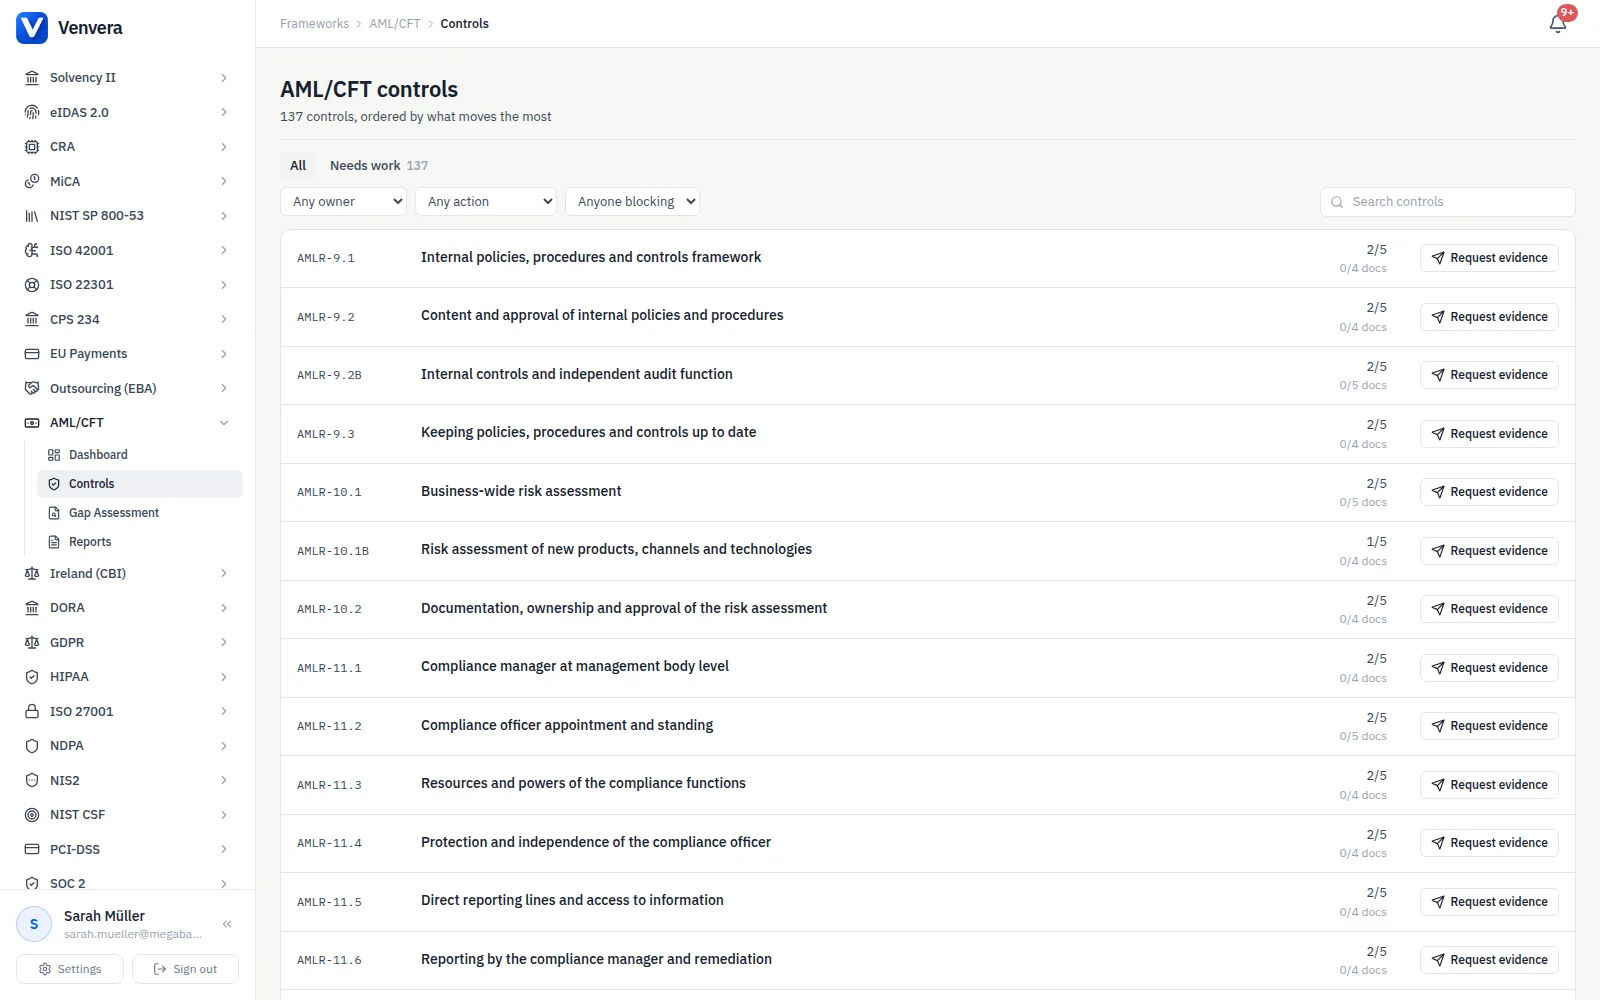
Отговорникът по съответствието, служителят по съответствието и трите линии на защита.
Член 11 и EBA/GL/2022/05 са точни за това кой държи програмата: член на управителния орган като отговорник по съответствието, служител по съответствието с ресурси, независимост, неограничен достъп до данни и пряка линия към борда, годишен отчет за дейността с всеки изискван елемент, наблюдение от втората линия с коригиращи мерки и независима одитна функция, отделена и от двете. Venvera ги проследява като 26 отделни изисквания, защото дружествата често изпълняват едното и приемат, че то покрива останалите: служителят е назначен, но се отчита на бизнес направление, отчетът за дейността е подаден, но надзорната функция никога не протоколира собствената си оценка, решенията, взети въпреки съвета на съответствието, не се записват никъде.
- Отговорник по съответствието на ниво управителен орган, поименно определен и документиран
- Назначаване, статут, защита и линии на отчетност на служителя по съответствието
- Годишен отчет за дейността и оценката на надзорната функция
- Регистър на решенията, взети въпреки съвета на съответствието
- Независим одит, отделен от функциите, които проверява
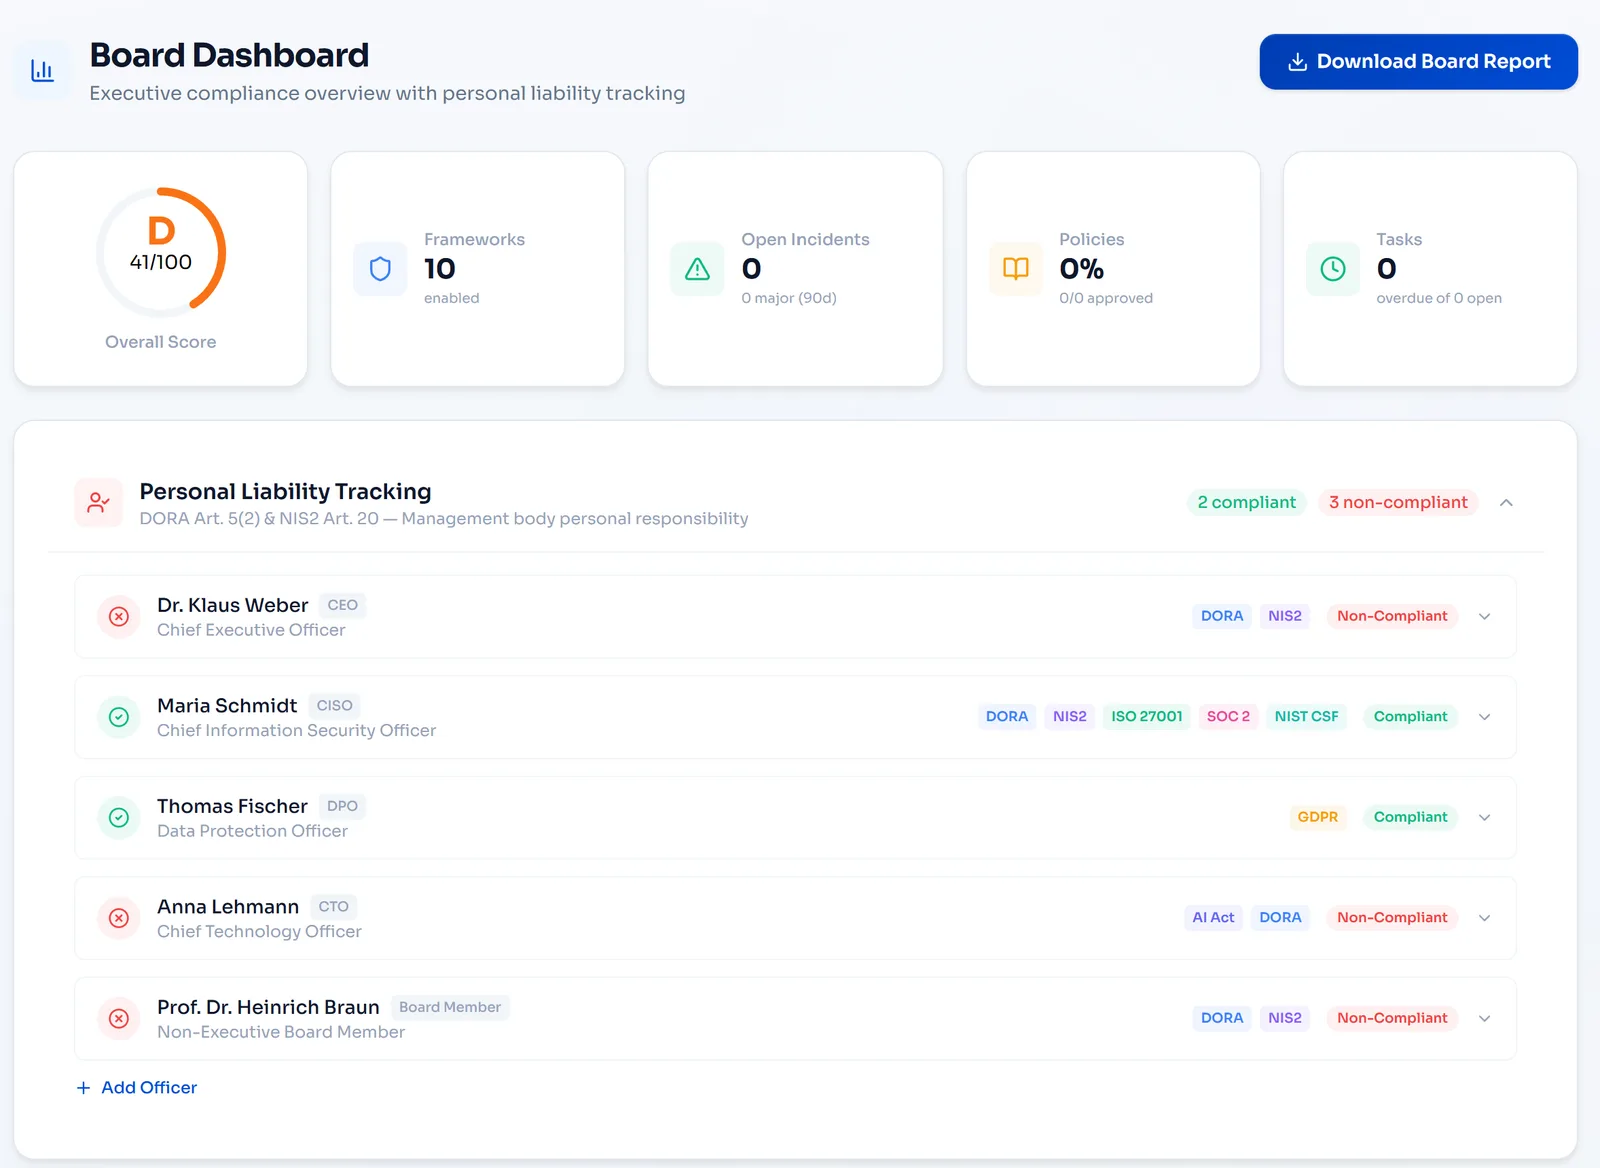
Оценка на риска за цялата дейност, изградена от собствените ви данни.
Член 10 и Насока 1 от EBA/GL/2021/02 изискват документирана оценка на рисковете, на които дружеството реално е изложено, изготвена от служителя по съответствието, одобрена от управителния орган, съобщена на надзорната функция и поддържана актуална с промяната на продуктите, коридорите и списъците. Констатацията, която проверките правят отново и отново, е общ разказ без данни за клиенти, коридори или канали, както и модел за риска на клиентите, чието претегляне може да оцени видна политическа личност като нискорискова. Оценката на пропуските с 48 въпроса е насочена точно към тези преценки и ги оценява от 0 до 4, така че обосновката става запис, а не аргумент, който възстановявате по време на проверката.
- Оценка на ниво дружество и на ниво клиент в две стъпки
- Рискови фактори в четири категории с източниците, които насоките изискват
- Задължителни флагове за висок риск, които претеглянето не може да разводни
- Контролна точка за нови продукти, канали и технологии преди пускането им
- Дневник на събитията, който захранва следващата версия, с проследими промени
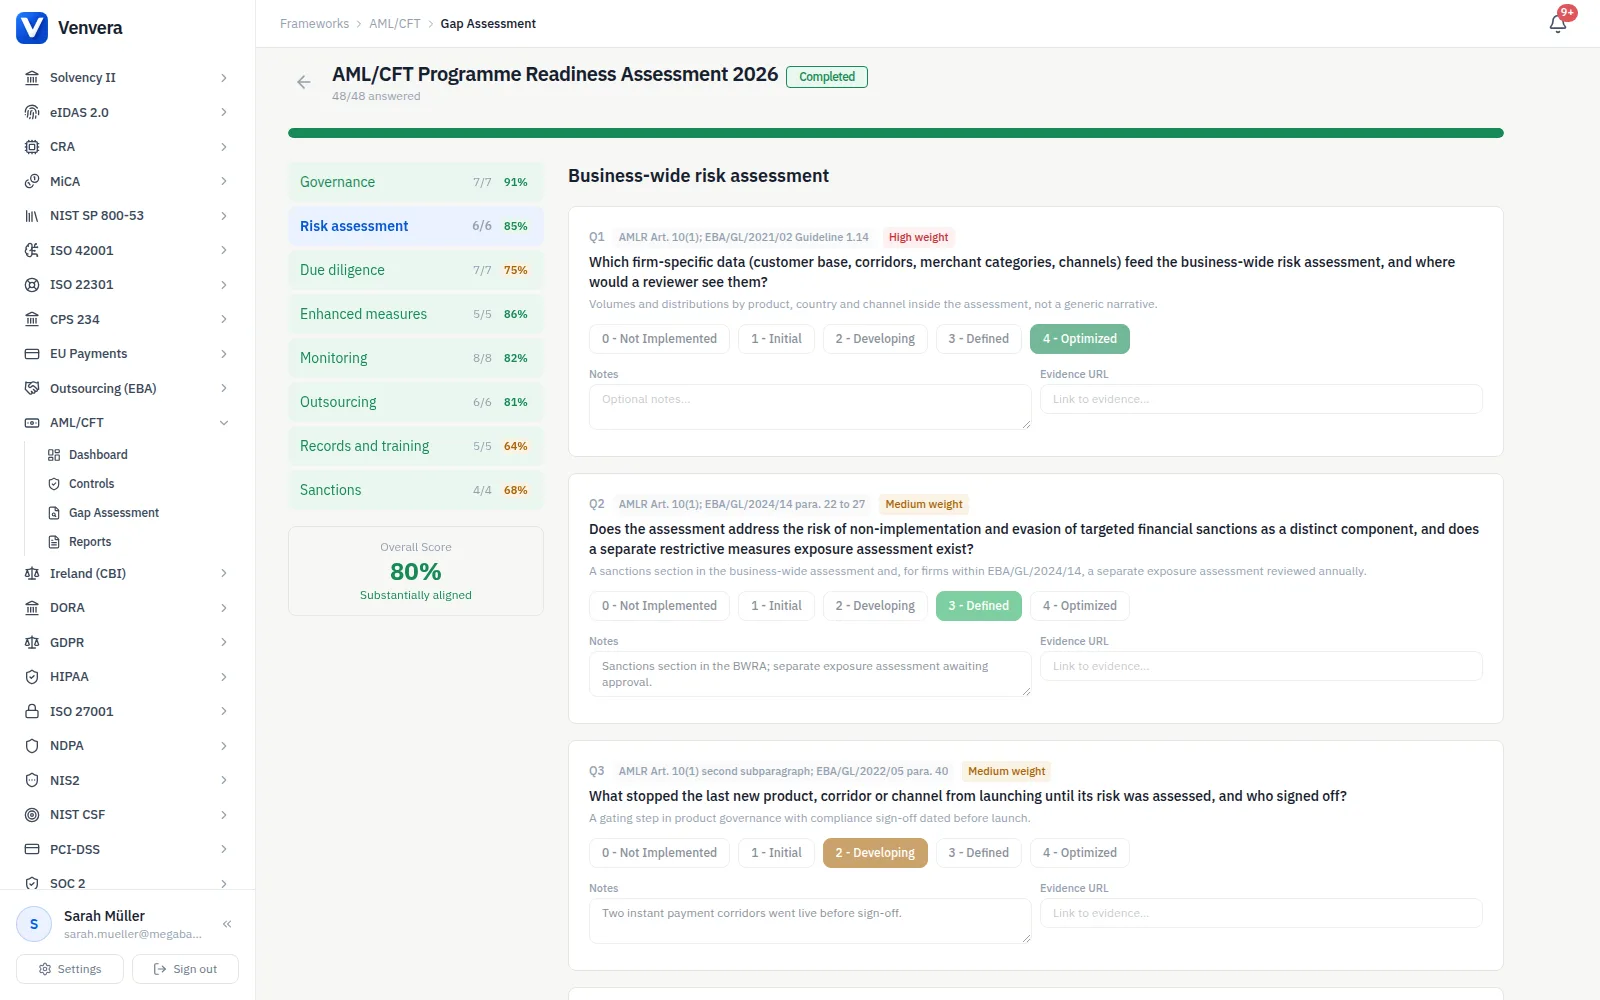
Стандарти за комплексна проверка с вписан преход през 2027 г.
AMLR пренася задълженията за комплексна проверка по Директивата с по-остри ръбове и добавя нови: кой е клиентът за всеки продукт, какво прави един източник надежден и независим, резервният вариант с висшия ръководен служител и колко често се използва, моментът на проверката, срокът от 14 дни за несъответствия в регистъра, тавани за обновяване от една година за високорисковите клиенти и пет за всички останали, опростени мерки и техните граници, разширени мерки за видни политически личности, високорискови трети държави, кореспонденти и клиенти с много високо нетно богатство. Всяко изискване, което заменя задължение по Директивата, завършва с еквивалентния член, който цитирате до 10 юли 2027 г., така че доказателствата, които събирате сега, се преетикетират, а не се изграждат наново. Изискванията, които Регламентът въвежда за първи път, посочват, че нямат еквивалент в Директивата, и така откривате новата работа.
- Условия за задействане, прагове и дефиниции на клиента за всеки продукт
- Стандарти за идентифициране, проверка и действителни собственици с проследен резервен вариант
- Цикли на обновяване по рисков клас, с броя просрочени досиета като доказателство
- Момент на одобрение за PEP, дълбочина на проверката на източника на богатство и условия за високорискови държави
- Изречението за прехода при всяко задължение по AMLR с еквивалент в Директивата
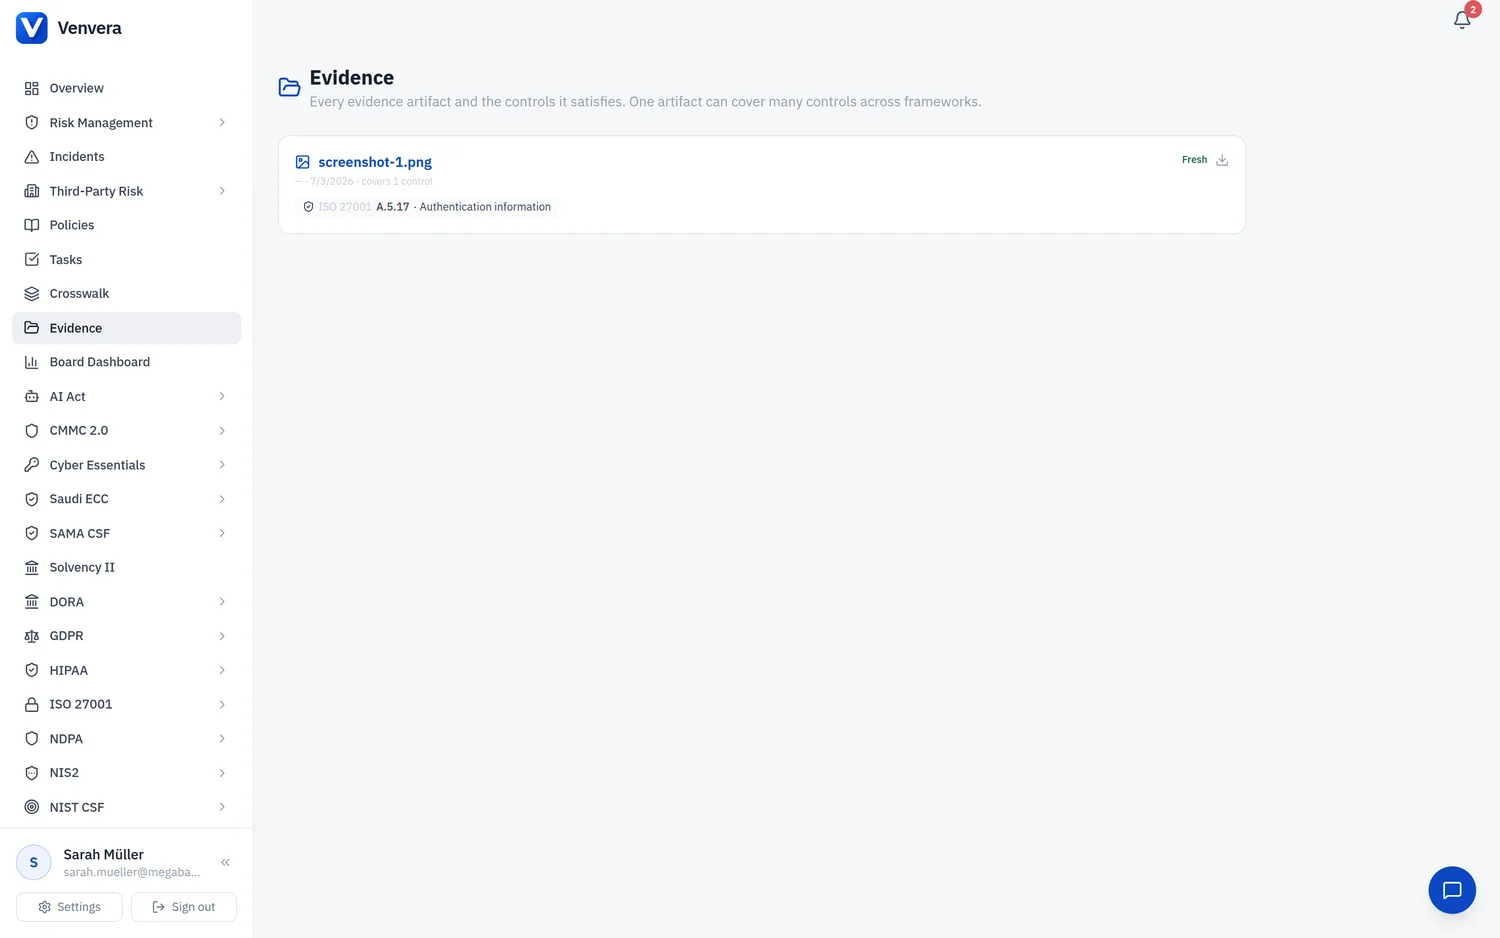
Доказателствата за процеса зад наблюдението, скрининга и докладването.
Venvera не е система за наблюдение на транзакции или за скрининг и модулът е изграден около това, което надзорният орган проверява вместо това: картата на обхвата, показваща кои продукти, канали и потоци се наблюдават и защо нещо е изключено, писмените проектни решения зад сценариите и праговете, одобрението на критериите за откриване от дружеството, а не от доставчика, собственият стандарт на дружеството за преглед на сигналите и отчетът за давността спрямо него, тримесечните последващи извадкови прегледи, изминалото време между съмнението и доклада до звеното за финансово разузнаване, задържането от 3 работни дни, контролите срещу предупреждаване на клиента, а за санкциите оценката на експозицията, времевите отпечатъци на управлението на списъците, обхватът на скрининга и тестовете за калибриране зад праговете за съвпадение. Именно тези записи липсват, когато дружество със скъпа система все пак получава констатация.
- Карта на обхвата на наблюдението и документирани проектни решения
- Критерии за откриване, одобрени от дружеството, никога от доставчика
- Докладване до звеното за финансово разузнаване, искания от него и задължението за въздържане със сроковете им
- Политика за ограничителните мерки, оценка на експозицията и обработка на истинските съвпадения
- Обхват на скрининга, управление на списъците и доказателства за калибрирането
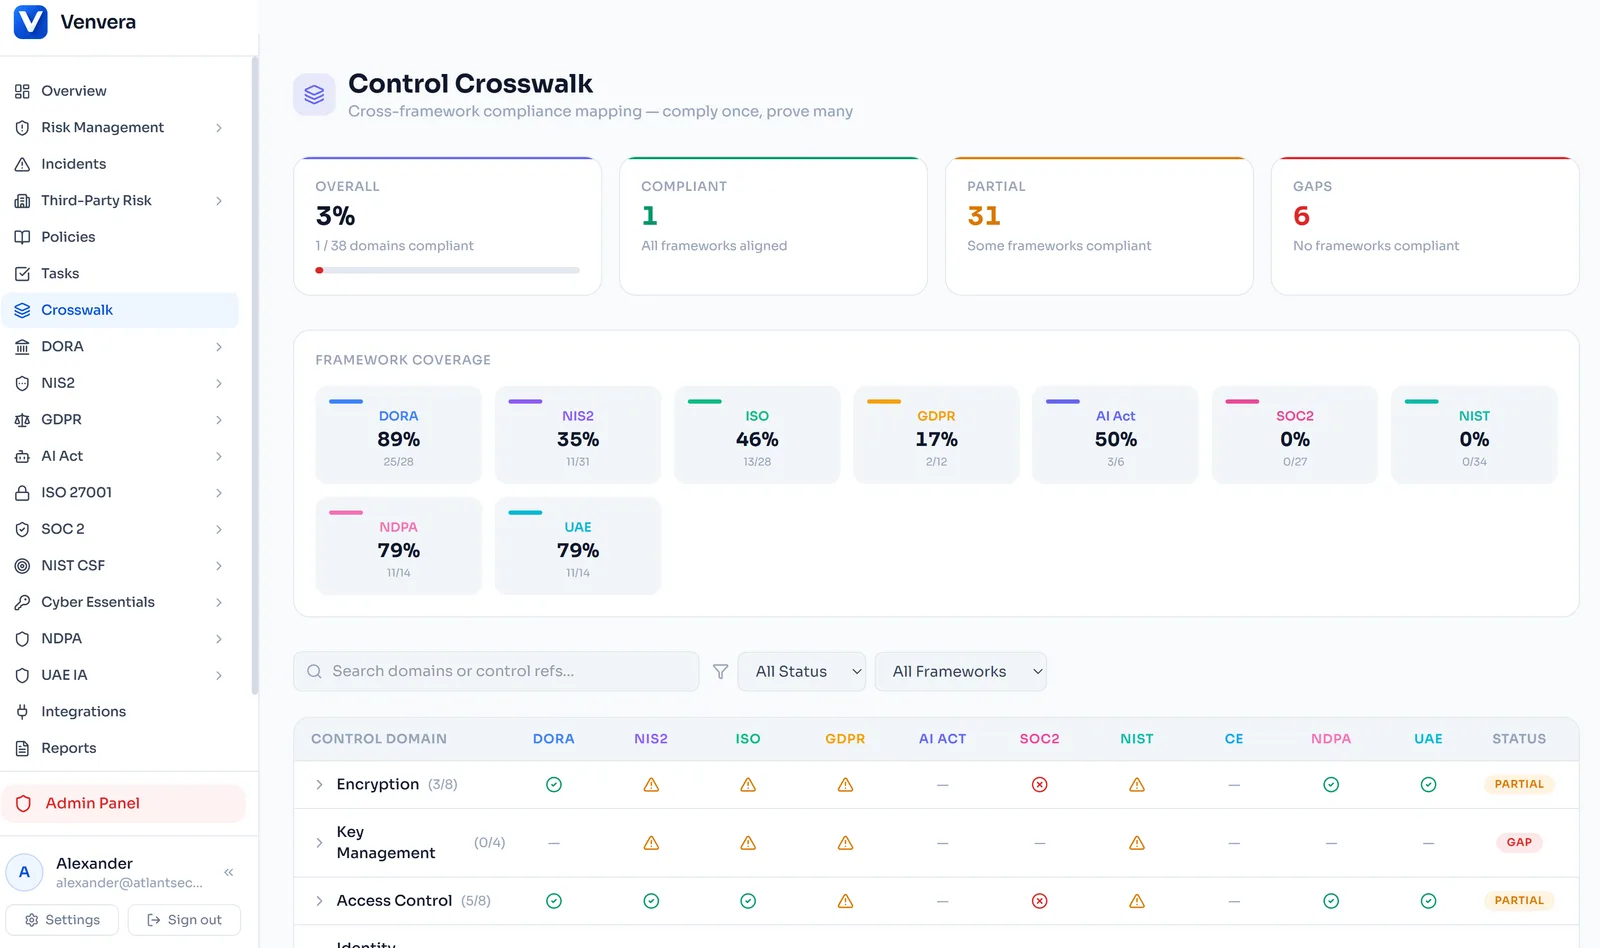
Задълженията, които се повтарят, всяко с дата и отговорник.
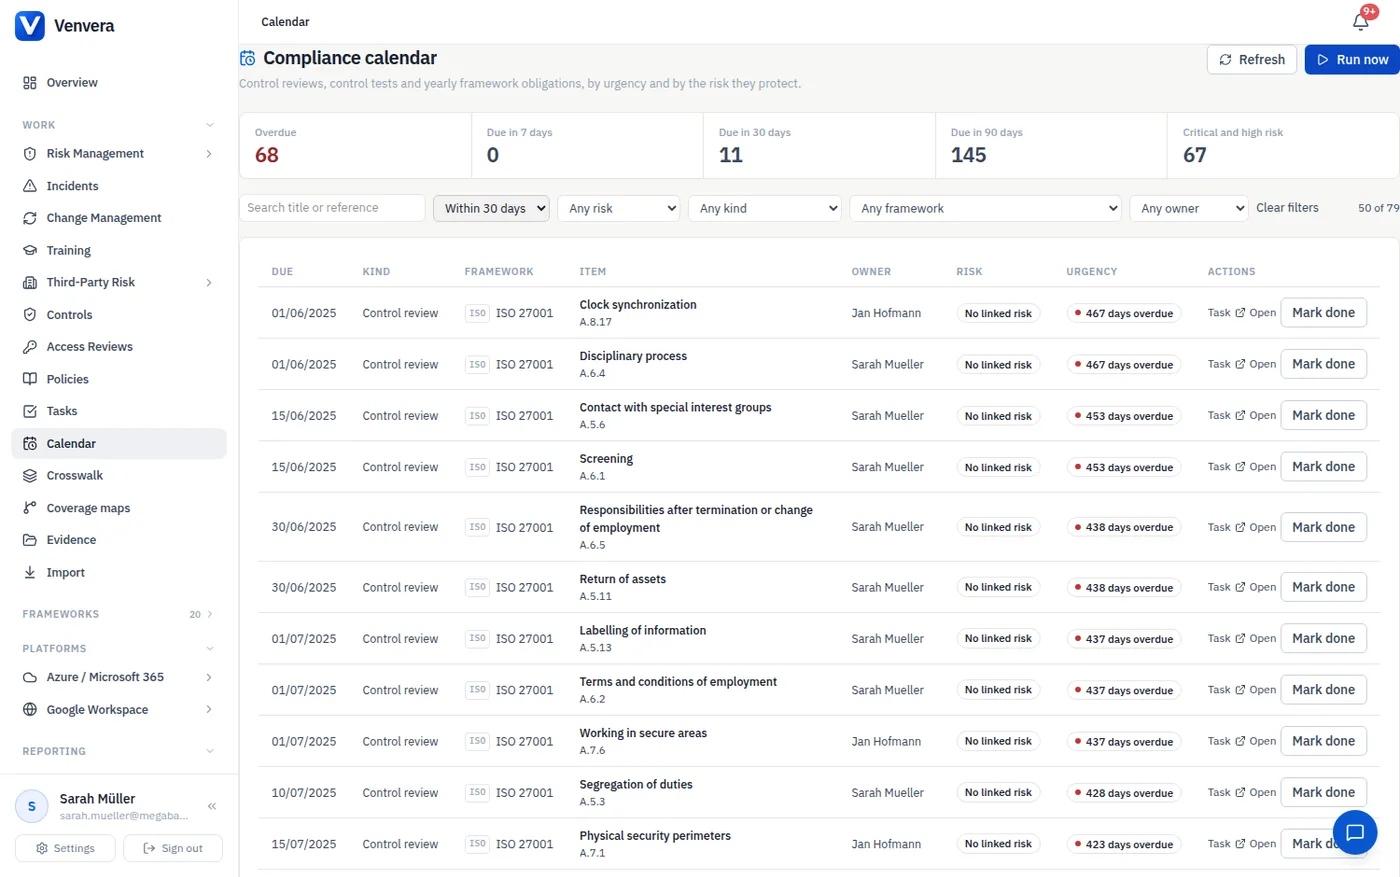
Програмата за AML/CFT създава повтаряща се работа, а годината между две проверки трябва да остави запис. Venvera води петнадесет от тези задължения в календара за съответствие: годишното обновяване и одобрение на оценката на риска за цялата дейност, отчета за дейността на служителя по съответствието и оценката на надзорната функция за функцията по съответствието, независимия одит, плана за обучение и неговото изпълнение, груповия отчет, обновяването на високорисковите досиета в срок от една година и годишната кохорта стандартни прегледи в срок от пет, проверката на допустимостта за опростена комплексна проверка, тримесечния извадков преглед на наблюдението, прегледа на експозицията към ограничителни мерки и на скрининга, повторната оценка на почтеността на персонала, прегледа на политиките, проверката на собствената действителна собственост на дружеството и изпълнението на изтриването на записи. Всяко посочва члена или параграфа, на който служи, така че записът в календара води обратно към закона.
- Обновяване и одобрение на оценката на риска за цялата дейност, член 10, параграф 2
- Отчет за дейността и оценка на надзорната функция, член 11, параграф 6 и EBA/GL/2022/05
- Обновяване на високорисковите досиета в срок от една година, член 26, параграф 2
- Тримесечен извадков преглед на наблюдението, Насока 4.75
- Преглед на експозицията към ограничителни мерки и на скрининга, EBA/GL/2024/14 и 15
Таблицата или Venvera.
Регламентът за борба с изпирането на пари, с отговори.
Наръчници за програмата за съответствие
- Как да събирате одитни доказателстваКакво се смята за проверимо доказателство и методът на събиране, който стои зад вътрешния одит или надзорната проверка.
- Как да извършите оценка на риска от трети страниОценка на доставчиците, които проверяват, скринират и обработват сигнали вместо вас: точно там се прилага член 18.
- Изискванията на MiCA за доставчиците на услуги за криптоактиви, обяснениРежимът за лицензиране и поведение, който стои редом със задълженията по AMLR за доставчиците на услуги за криптоактиви.
- Как да постигнете съответствие, стъпка по стъпкаРедът на работа, който превръща програмата от папка с политики в доказателства, които проверителят приема.
Вижте докъде реално стигат доказателствата ви за AML/CFT.
Започнете с безплатен доклад за пропуските по рамката, която ви спира: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше