Прегледът е лесен. Трудното е да знаете какво да преглеждате.
Повечето програми за преглед на достъпа заверяват експорт в електронна таблица, а не реалната среда, и така едно уверено одобрение в крайна сметка покрива грешните данни. Venvera поддържа регистър на всички права за достъп, включително сервизните акаунти и достъпа на трети страни, които никога не стигат до процеса ви по постъпване на служители, оценява всяко от тях по публикуван модел и превръща всичко това в цикъл на преглед със следа от решенията.
Прегледът на непълен списък е по-лош от липсата на преглед.
Експортирате потребителите от три системи, поставяте ги в работна книга, разпращате я и събирате одобрения. Току-що заверихте експорта, а не средата. Системите, за които никой не се е сетил, ги няма във файла, затова не са прегледани, а вие вече държите подписан документ, който удостоверява състояние, което никога не сте проверили. Venvera поправя реда на действията: първо изграждате регистъра, после го оценявате, така че вниманието да падне върху правата за достъп, които имат значение, и едва тогава преглеждате.
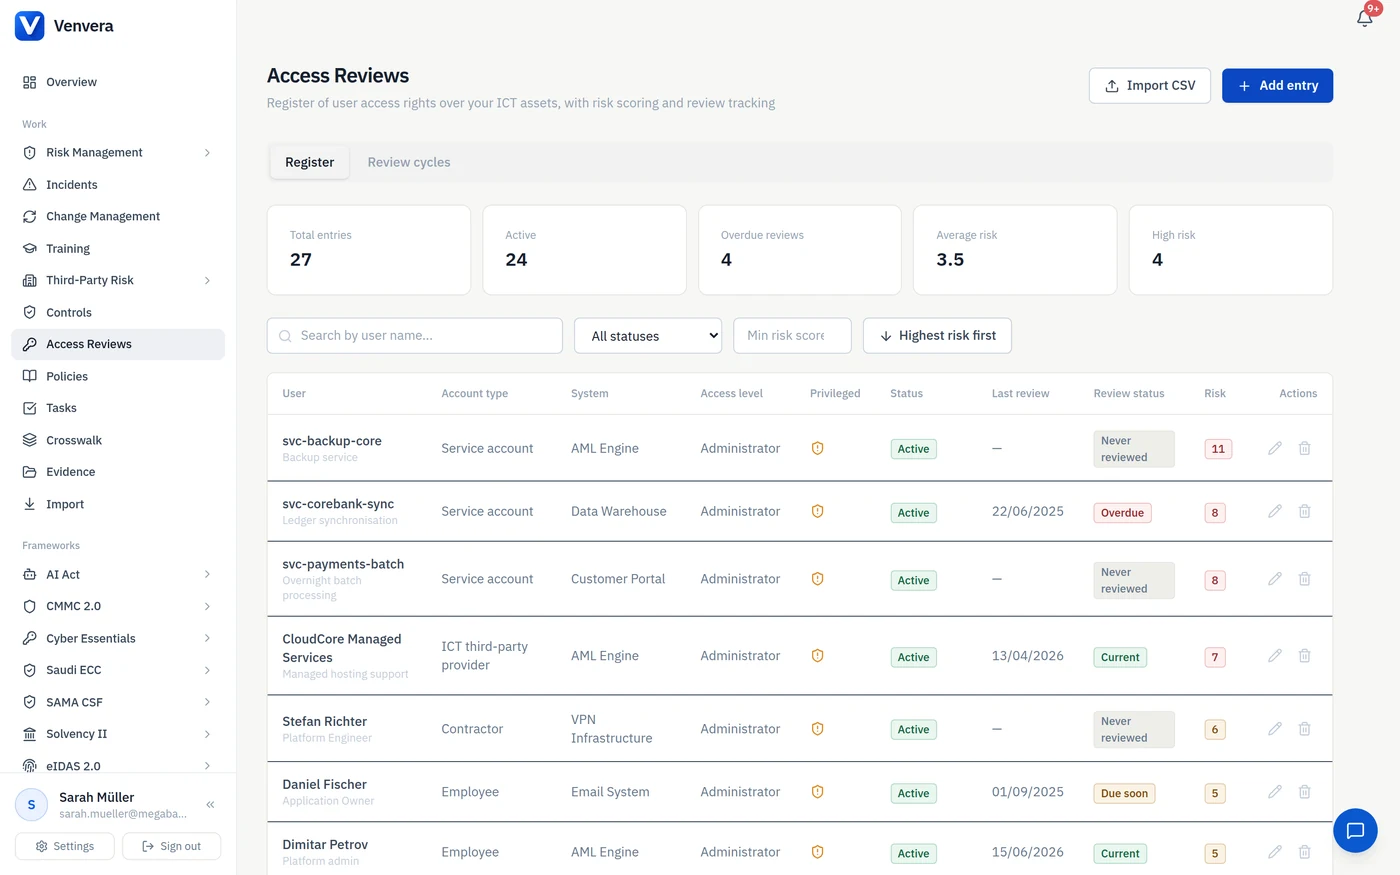
Всяко право за достъп, включително онези, за които няма ръководител, когото да попитате.
По един ред за всяка комбинация от идентичност, система и ниво на достъп, като са обхванати служители, външни изпълнители, външни ИКТ доставчици и сервизни акаунти. Категориите, които отпадат при преглед в електронна таблица, са точно тези с най-голям риск, затова тук те са пълноценни типове акаунти, а не бележка под линия.
- Служители, външни изпълнители, външни доставчици и сервизни акаунти
- Всяко право за достъп е свързано с ИКТ актива, до който дава достъп
- Дата на одобрение, номер на тикет и кой е одобрил, за всеки запис
- Импорт от CSV, за да се зареждат съществуващите експорти, вместо да се въвеждат наново
- Статуси „активен“, „спрян“ и „отнет“, с дати на отнемане
Оценка, която можете да преизчислите на ръка и да оспорите.
Червен етикет без публикуван модел не издържа на първия въпрос на одитора. Venvera оценява всяко право за достъп от 0 до 11 с тежести, които публикуваме: типът акаунт, критичността, класификацията на данните, нивото на достъп, привилегированият и отдалеченият достъп добавят; многофакторното удостоверяване, регистрирането на активността и строгата политика за паролите изваждат.
- Детерминистична, така че двама души, оценяващи едно и също право за достъп, стигат до един и същ резултат
- Изчислява се в базата данни и никога не се записва от приложението
- Компенсиращите контроли изваждат и възнаграждават реалното отстраняване пред поредния преглед
- Преглед на оценката в реално време, докато въвеждате атрибутите
- Филтрирайте регистъра по минимална оценка, за да откриете опашката, която има значение
Определете обхвата на цикъла, решавайте по всеки елемент, пазете мотивите.
Цикъл, който обхваща всичко, е цикъл, който никой не завършва. Определете обхвата по оценка на риска, система или статус, възложете прегледа на хора, които наистина могат да отнемат достъп, и записвайте защо: обосновката е задължителна за отнемане или промяна на достъп, а груповото одобрение на елементи с нисък риск носи една записана обосновка. Оценката на риска се фиксира във всяко решение в момента, в който то се взема.
- Обхват по оценка, система или статус на прегледа
- Одобряване, промяна или отнемане за всеки елемент
- Задължителна обосновка при отнемане, промяна или групово одобрение
- Оценката на риска се записва към момента на решението, а не само днешната
- Експортирайте цикъла като пакет с доказателства за одитора
Един цикъл, доказателство за всяка рамка, която го изисква.
Прегледът покрива припокриващи се изисквания в ISO 27001, SOC 2, NIS2, DORA и PCI DSS. Вместо да завеждате един и същ артефакт пет пъти, доказателството се съпоставя с всеки контрол, така че един годишен цикъл отговаря на всички тях и остава актуален на едно място.
- Съпоставено с контрола на достъпа по Приложение А към ISO 27001
- Съпоставено с общите критерии на SOC 2 за логически достъп
- Съпоставено с чл. 21(i) от NIS2 и чл. 9 от DORA
- Съпоставено с изискване 7 на PCI DSS
- Доказателствата се въвеждат веднъж и се отчитат от всяка рамка, която следвате
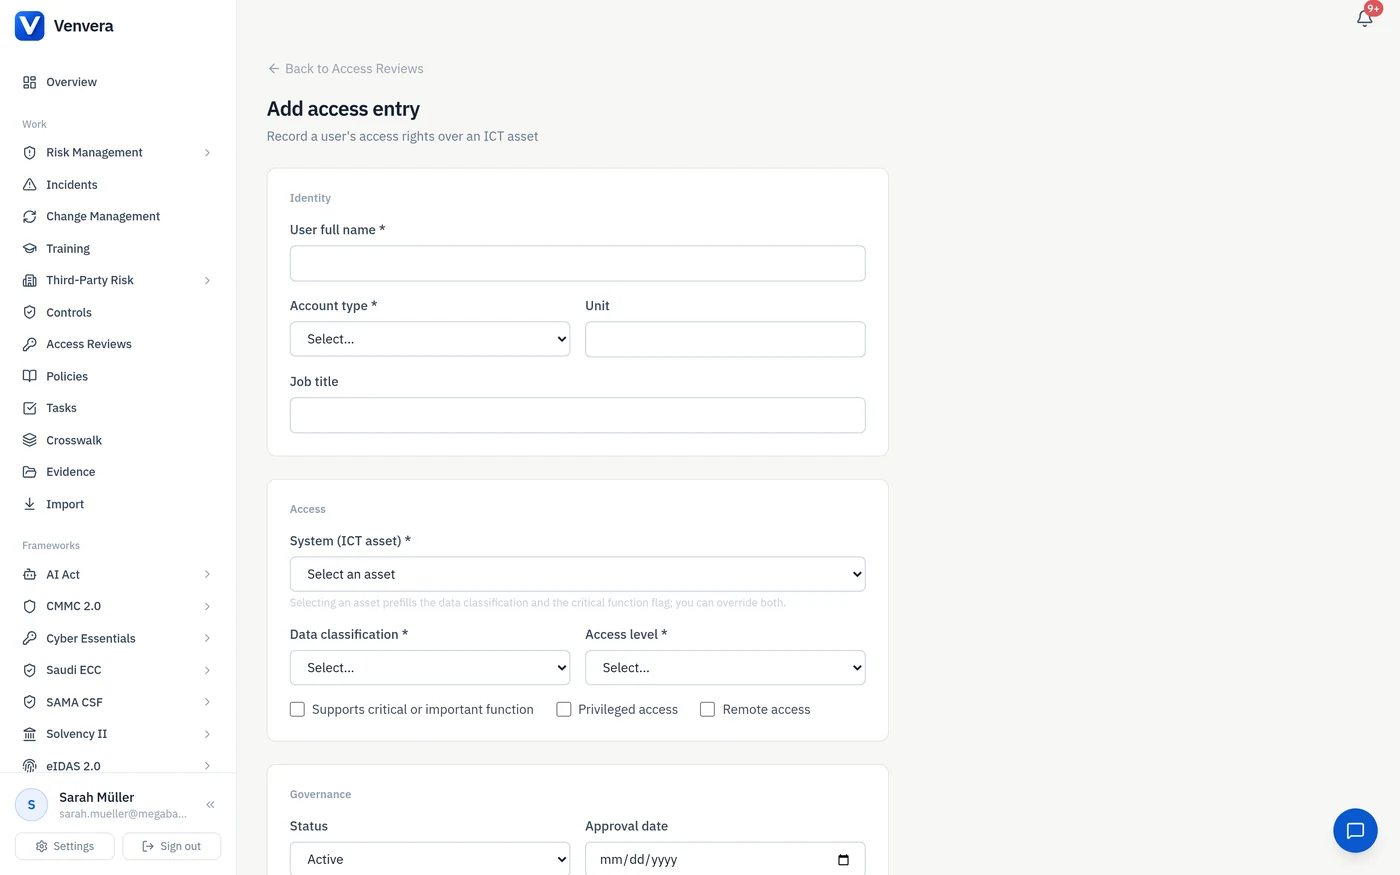
Прегледи на достъпа, с отговори.
Свързани: Софтуер за преглед на потребителския достъп: наръчник, ISO 27001, NIS2, DORA
Вижте риска в достъпа, преди одиторът ви да го види.
Изградете регистъра си заедно с нас за 30 минути. Донесете списъка със системите си и си тръгнете с оценен регистър и първи цикъл с определен обхват.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше