Работете в ОАЕ в съответствие с IA / NESA.
Venvera е софтуер за съответствие с UAE IA, който съпоставя, оценява и подкрепя с доказателства контролите на UAE Information Assurance, така че да покриете стандарта, който регулаторите и корпоративните купувачи в емирствата изискват, преди да започнат работа с вас.
Каква част от UAE IA вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие с UAE IA за Стандарта за информационна сигурност
Venvera е софтуер за съответствие с UAE IA за държавни органи, оператори на критична национална инфраструктура и доставчиците, които ги обслужват в емирствата. Той съдържа Стандарта на ОАЕ за информационна сигурност като проследявани контроли: всичките 134 контроли на UAE IA Standard v2, тоест 70-те винаги приложими плюс 64-те, избрани според риска, всеки с отговорник, статус и доказателствата, които регулаторът ще провери. Вашата оценка на риска определя кои незадължителни контроли се прилагат, инцидентите се записват спрямо стандарта, а тъй като стандартът стъпва на ISO 27001, доказателствата, които вече имате за СУИС, се пренасят директно.
Какво е UAE Information Assurance и защо ви е нужен, за да правите бизнес?
Стандартът на ОАЕ за информационна сигурност е издаден от Националния орган за електронна сигурност (днес Агенцията за сигнално разузнаване, SIA) и се прилага чрез TDRA, DFSA, ADGM и VARA. В настоящото си издание V2 от Съвета за киберсигурност на ОАЕ той определя 134 контроли за сигурност в 15 семейства и 449 подконтроли, които държавните органи и операторите на критична национална инфраструктура трябва да внедрят: 70 са винаги приложими, а останалите 64 се избират според риска. По-ранният регламент на TDRA v1.1 (2020 г.) имаше 188 контроли; ако договорът ви все още се позовава на него, броят се различава, но семействата и логиката на винаги приложимите контроли се запазват. Това не е сертификат, който избирате дали да преследвате. Регулаторите в емирствата го очакват, а клиентите от държавния и критичните сектори, които искате да спечелите, няма да подпишат, докато не покажете, че го спазвате. Ако не отговаряте на изискванията, оставате извън договорите, които имат най-голямо значение на пазара в ОАЕ.
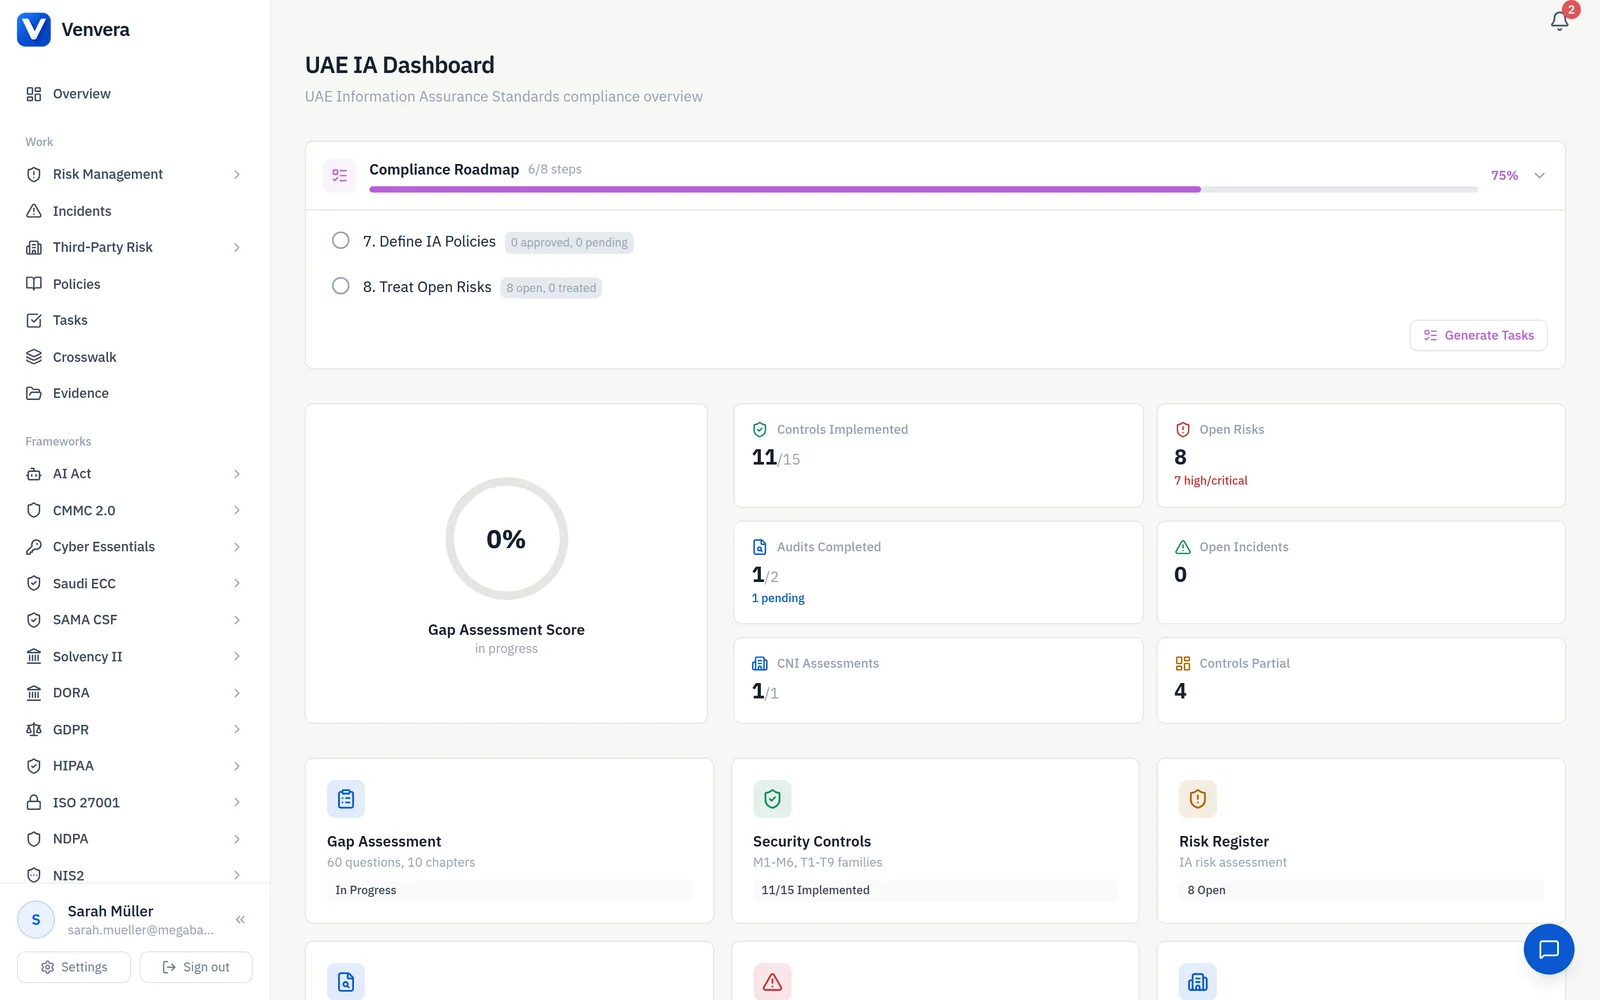
Всичките 134 контроли на UAE IA в един жив запис.
UAE IA Standard v2 съдържа 134 контроли в 15 семейства, а една електронна таблица губи следите им още в рамките на тримесечие. Venvera съхранява всичките 134 като структурирани записи: 70-те винаги приложими контроли са маркирани предварително, така че не можете да ги изключите, останалите 64 се определят спрямо оценения ви риск, а всеки контрол носи своя приоритет на внедряване от P1 до P4. Отговорник, доказателства и статус на внедряване стоят на всеки от тях, така че позицията ви остава актуална, докато отделите сменят системи и регулаторът ви проверява.
- Всичките 134 контроли, съхранявани като структурирани записи, а не като редове в таблица
- 70 винаги приложими контроли, маркирани предварително и заключени
- 64 контроли, базирани на риска, определени според оцененото ви ниво на риск
- Приоритети на внедряване от P1 до P4, така че отстраняването следва последователността на регулатора
- Отговорник, доказателства и статус на всеки контрол за деня на проверката
Сертифицирани сте по ISO 27001? Вече сте изминали по-голямата част от пътя.
Повечето контроли на UAE IA се припокриват с Annex A на ISO 27001, така че вече свършената работа трябва да се зачита. Venvera съпоставя всеки контрол на UAE IA с неговия еквивалент в ISO 27001 и показва точно кои специфични за ОАЕ контроли остават: без ръчно кръстосано сравняване и без да плащате, за да доказвате отново това, което вече сте доказали.
- Готово съпоставяне между UAE IA и Annex A на ISO 27001
- 60 до 75 процента от контролите, покрити от съществуващите доказателства по ISO
- Специфичните за ОАЕ пропуски, изведени наяве, така че знаете точно какво остава
- Доказателства, записани веднъж и използвани и в двете рамки
- Кръстосано съпоставяне с другите ви рамки в същия изглед

Регистър на рисковете, който регулаторът признава.
UAE IA очаква структуриран подход, основан на риска, а не списък с доставчици. Venvera оценява всеки риск по матрица вероятност спрямо въздействие, класифицира го автоматично и го свързва с конкретните области на UAE IA, които засяга. Отговорността, решенията за третиране и датите за преглед се проследяват, така че отчетът за борда или запитването от регулатора е въпрос на един клик, а не на трескаво търсене.
- Оценяване по вероятност и въздействие, съгласувано с методологията на UAE IA
- Автоматична класификация от нисък до критичен
- Всеки риск, съпоставен с областите на UAE IA, които засяга
- Проследяване на решенията за третиране: смекчаване, приемане, прехвърляне, избягване
- Отчети за риска, готови за борда, за подаване към регулатора
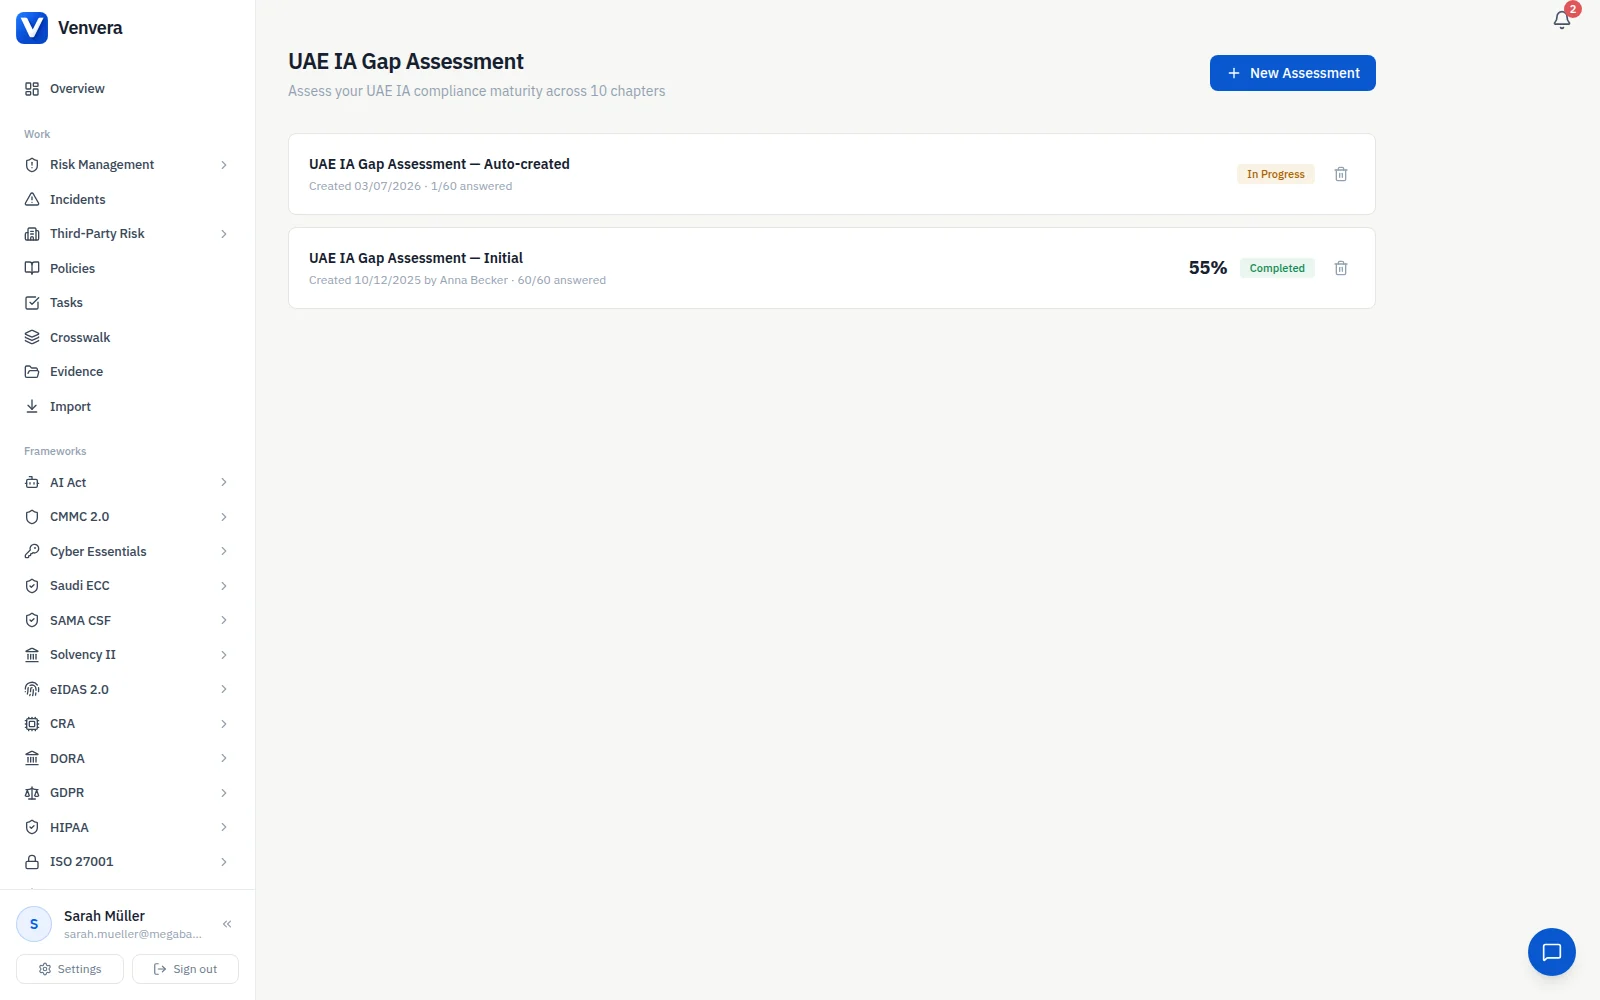
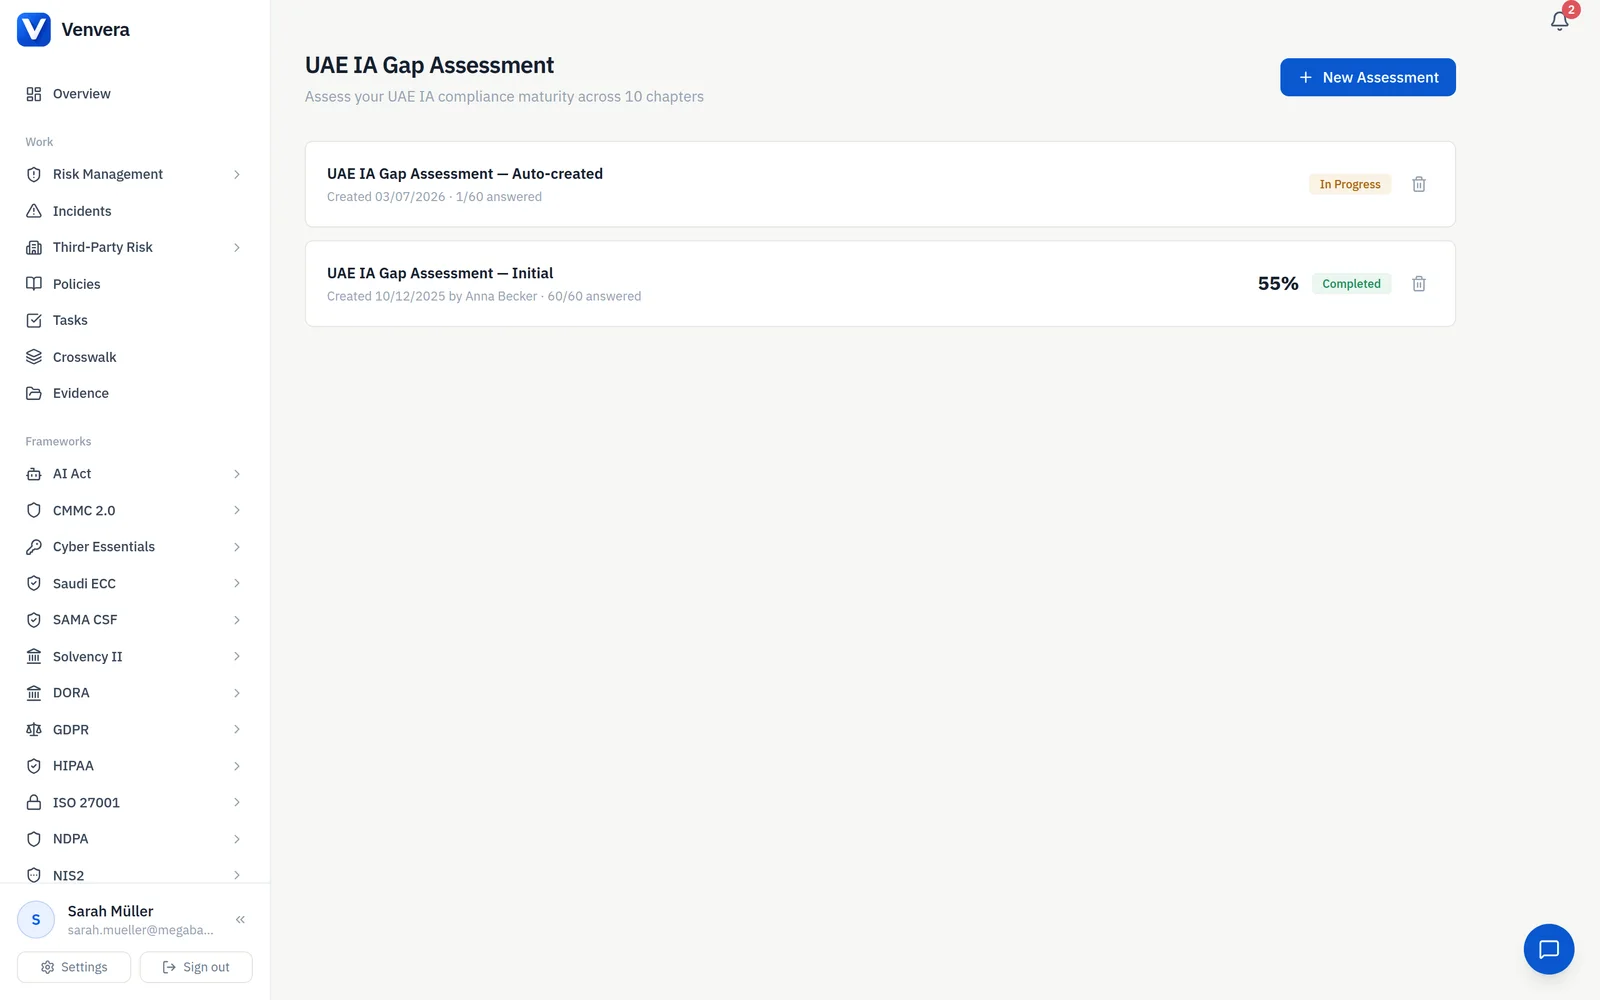
Знайте къде сте, преди проверяващият да пристигне.
Направете структурирана оценка на пропуските по целия набор от контроли на UAE IA и получете оценена картина на готовността с приоритизирана пътна карта за отстраняване: усилие, отговорник и срок за всяка точка. Започнете с безплатния доклад за пропуските, след което следете напредъка от първата оценка до готовност за проверка, вместо да гадаете.
- Оценка по всички контроли на UAE IA в обхвата
- Оценяване на готовността от незапочнато до напълно внедрено
- Пътна карта за отстраняване, подредена по приоритет от P1 до P4
- Отговорник и срок за всяка мярка за отстраняване
- Напредък, проследяван във времето, а не еднократен PDF от консултант
Доказателствата, които проверяващият изисква, вече подредени.
Проверките по UAE IA зависят от това дали можете да представите доказателства в деня на проверката. Venvera държи доказателствата прикачени към точния контрол, който подкрепят, с времеви печат и версии, така че на запитване от проверяващия отговаряте за минути, а не след седмица търсене из споделени дискове.
- Доказателства, свързани с конкретния контрол на UAE IA, който доказват
- Всякакъв вид файлове: PDF, екранни снимки, дневници, експорти
- Автоматичен времеви печат и история на версиите
- Пакет с доказателства с един клик за преглед от проверяващия
- Използват се повторно за ISO 27001 и другите ви рамки

Политики, съпоставени директно с контролите, които покриват.
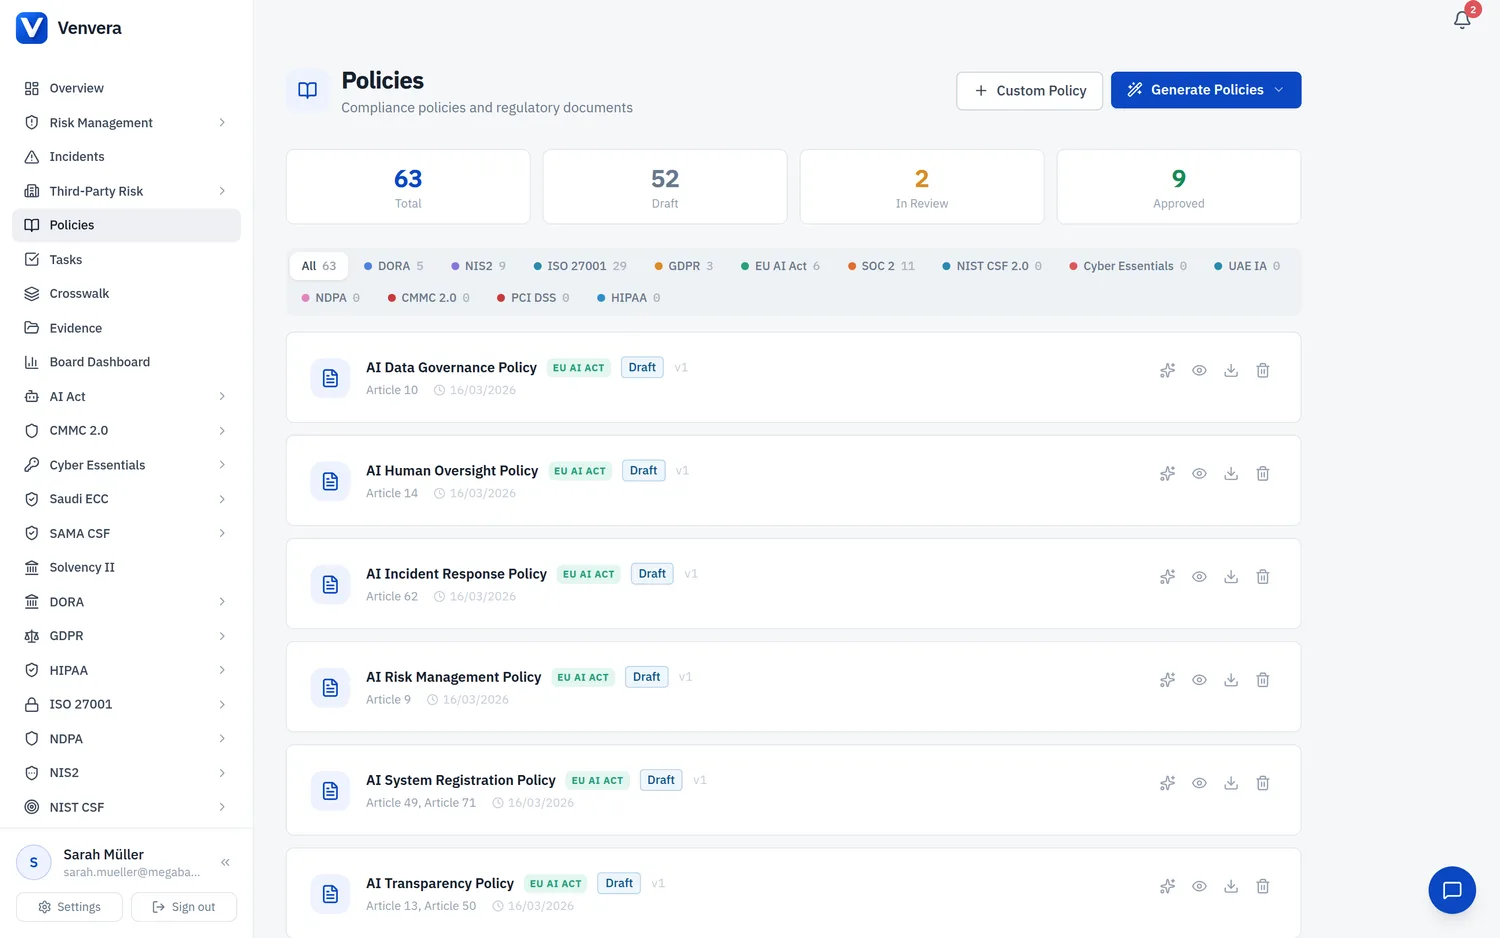
Зад всеки контрол на UAE IA трябва да стои политика. Venvera ви дава библиотека с политики, в която всеки документ е свързан с контролите, които покрива, има отговорник и цикъл на преглед и показва статуса на одобрение, така че разминаването между това, което казва политиката ви, и това, което изисква стандартът, никога не остава скрито в забравен Word файл.
- Библиотека с политики, съпоставена контрол по контрол с UAE IA
- Отговорник, версия и дата за преглед на всяка политика
- Статус на одобрение и подписване, проследяван за одита
- Изведени пропуски там, където зад контрола няма политика
- Използват се повторно между рамките, така че пишете всяка политика веднъж
Отчети с един клик за всеки регулатор в ОАЕ, пред когото отговаряте.
Отчитайте се пред TDRA за федералните изисквания, пред DFSA в DIFC, пред ADGM в Абу Даби, пред VARA за виртуалните активи или пред aeCERT след инцидент: Venvera изготвя правилния формат с правилните данни за всеки от тях. Експортирайте обобщения за борда, подавания към регулаторите и пакети с доказателства за проверки, без да ги изграждате ръчно всеки път.
- Шаблони за отчети за TDRA, DFSA, ADGM и VARA
- Доклади за инциденти до aeCERT, генерирани от записа за инцидента
- Обобщения, готови за борда, с текущата ви рискова позиция
- Пакети с доказателства за проверки за преглед от регулатора
- Експорт в PDF и Excel за гъвкаво разпространение

Надзор на ниво CNI, зад който бордът ви може да застане.
Операторите на критична национална инфраструктура носят повишени задължения: сигурност на операционните технологии, защита на веригата на доставки и засилено докладване на инциденти в допълнение към базовия стандарт. Venvera проследява специфичните за CNI контроли заедно с останалите и обобщава цялата позиция в един дашборд за борда, така че ръководството вижда точно къде стои организацията, преди регулаторът да попита.
- Специфичните за CNI контроли, проследявани отделно от базовите
- Оценка на сигурността на операционните технологии (OT)
- Контроли за веригата на доставки и третите страни при критичните услуги
- Засилените задължения за докладване на инциденти, следени до срока
- Позицията на цялата организация, обобщена за борда

Таблицата или Venvera.
UAE IA, с отговори.
Наръчници за UAE IA
- Изискванията на UAE IA, обяснениНаборът от винаги приложими контроли, четирите нива на приоритет и оценката на риска, която решава останалото.
- Одит по UAE IA: какво да очакватеКой проверява съответствието, какво потвърждава одитът и шестте контроли, които произвеждат доказателствата.
- UAE IA срещу ISO 27001Защо сертификатът изгражда голяма част от програмата по UAE IA, но не замества нито една част от нея, и правилата на IA, които стандартът никога не изисква.
- Колко всъщност струва съответствието с UAE IAЗащо цената по Регламента се определя от задължителните му изисквания, а не от програми, и петте изисквания, които определят бюджета ви.
- Най-добрият софтуер за съответствие с UAE IAКои платформи покриват набора от контроли и как всяка от тях пасва на екип по съответствието в страните от Залива.
- Чеклист за съответствие с UAE IAСемействата контроли като работен чеклист, безплатен за изтегляне.
- GRC софтуер за компании от GCCКакво се променя, когато една платформа трябва да обслужва едновременно TDRA, SAMA и ADGM.
- Двуезични политики и доказателстваКакво очакват регулаторите в страните от Залива на арабски и какво може да остане на английски.
- Цената на съответствието със SAMA CSFСъседната рамка от Залива, остойностена по същия начин: чрез задължителните ѝ изисквания.
Готови за UAE IA, готови за пазара.
Започнете с безплатен доклад за пропуските по контролите на UAE IA: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше