Базовото ниво на киберсигурност, което клиентите ви изискват.
Venvera е софтуер за съответствие с NIST CSF, изграден върху функциите Управление, Идентифициране, Защита, Откриване, Реагиране и Възстановяване, който съпоставя контролите ви с NIST CSF 2.0, показва зрелостта по функции и ви позволява да отговорите на въпросника за сигурност с доказателства вместо с обещания.
Каква част от NIST CSF 2.0 вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие с NIST CSF по всичките шест основни функции
Venvera е софтуер за съответствие с NIST CSF, изграден върху NIST Cybersecurity Framework 2.0 (рамката за киберсигурност на NIST), публикувана през февруари 2024 г. Той оценява контролите ви спрямо функциите Управление (Govern), Идентифициране (Identify), Защита (Protect), Откриване (Detect), Реагиране (Respond) и Възстановяване (Recover) до ниво подкатегория, следи нивото ви на внедряване (Implementation Tier) и поддържа текущ и целеви профил, така че разстоянието между тях да остава видимо. Всяка подкатегория посочва доказателствата зад оценката си, така че на корпоративен или федерален въпросник за сигурност отговаряте от оценена и подкрепена с доказателства позиция, а същата работа по контролите се пренася към ISO 27001 и SOC 2.
Какво е NIST CSF 2.0 и защо купувачите ви го изискват?
NIST CSF 2.0 е рамката за киберсигурност (Cybersecurity Framework), публикувана от Националния институт за стандарти и технологии на САЩ (NIST) и обновена през февруари 2024 г., за да организира работата по сигурността в шест функции: Управление, Идентифициране, Защита, Откриване, Реагиране и Възстановяване. Тя има търговско значение, защото американските корпоративни и държавни клиенти я изискват поименно при прегледите на сигурността на доставчиците. Рамката се е превърнала в общия език на зрелостта, с който показвате, че водите истинска програма за сигурност, затова съпоставянето на контролите ви с CSF 2.0 ви позволява да отговорите на въпросника при доставка с оценена и подкрепена с доказателства позиция вместо с обещание и пази сделките от засядане в прегледа на сигурността.
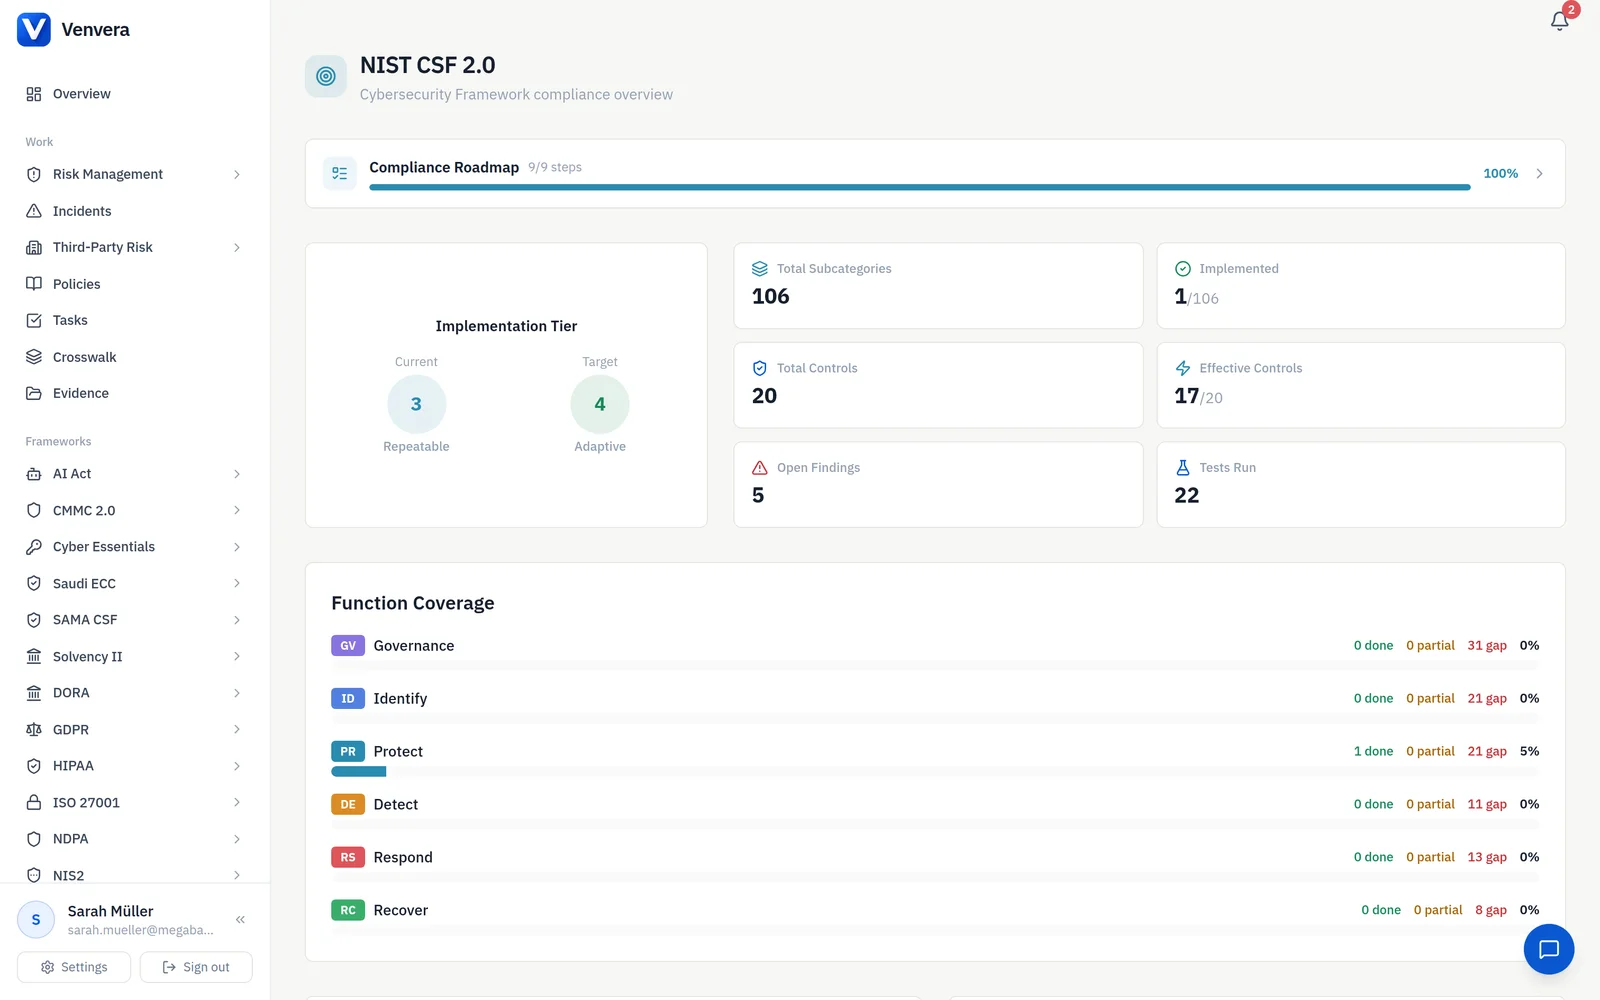
Всичките шест функции, включително новата функция Управление, на един екран.
Venvera покрива цялата рамка NIST CSF 2.0, включително функцията Управление, добавена във версия 2.0. Оценете позицията си по всичките шест функции, 22 категории и 106 подкатегории, всяка с примери за внедряване и информативни препратки, така че екипът ви да знае точно как изглежда доброто изпълнение на всяко ниво.
- Управление (GV): стратегия, политики, роли, верига на доставки, надзор
- Идентифициране (ID): управление на активите, оценка на риска, подобряване
- Защита (PR): контрол на достъпа, осведоменост, сигурност на данните, устойчивост
- Откриване (DE): непрекъснато наблюдение, анализ на неблагоприятни събития
- Реагиране (RS): управление на инциденти, анализ, смекчаване, докладване
- Възстановяване (RC): планиране и изпълнение на възстановяването, комуникация

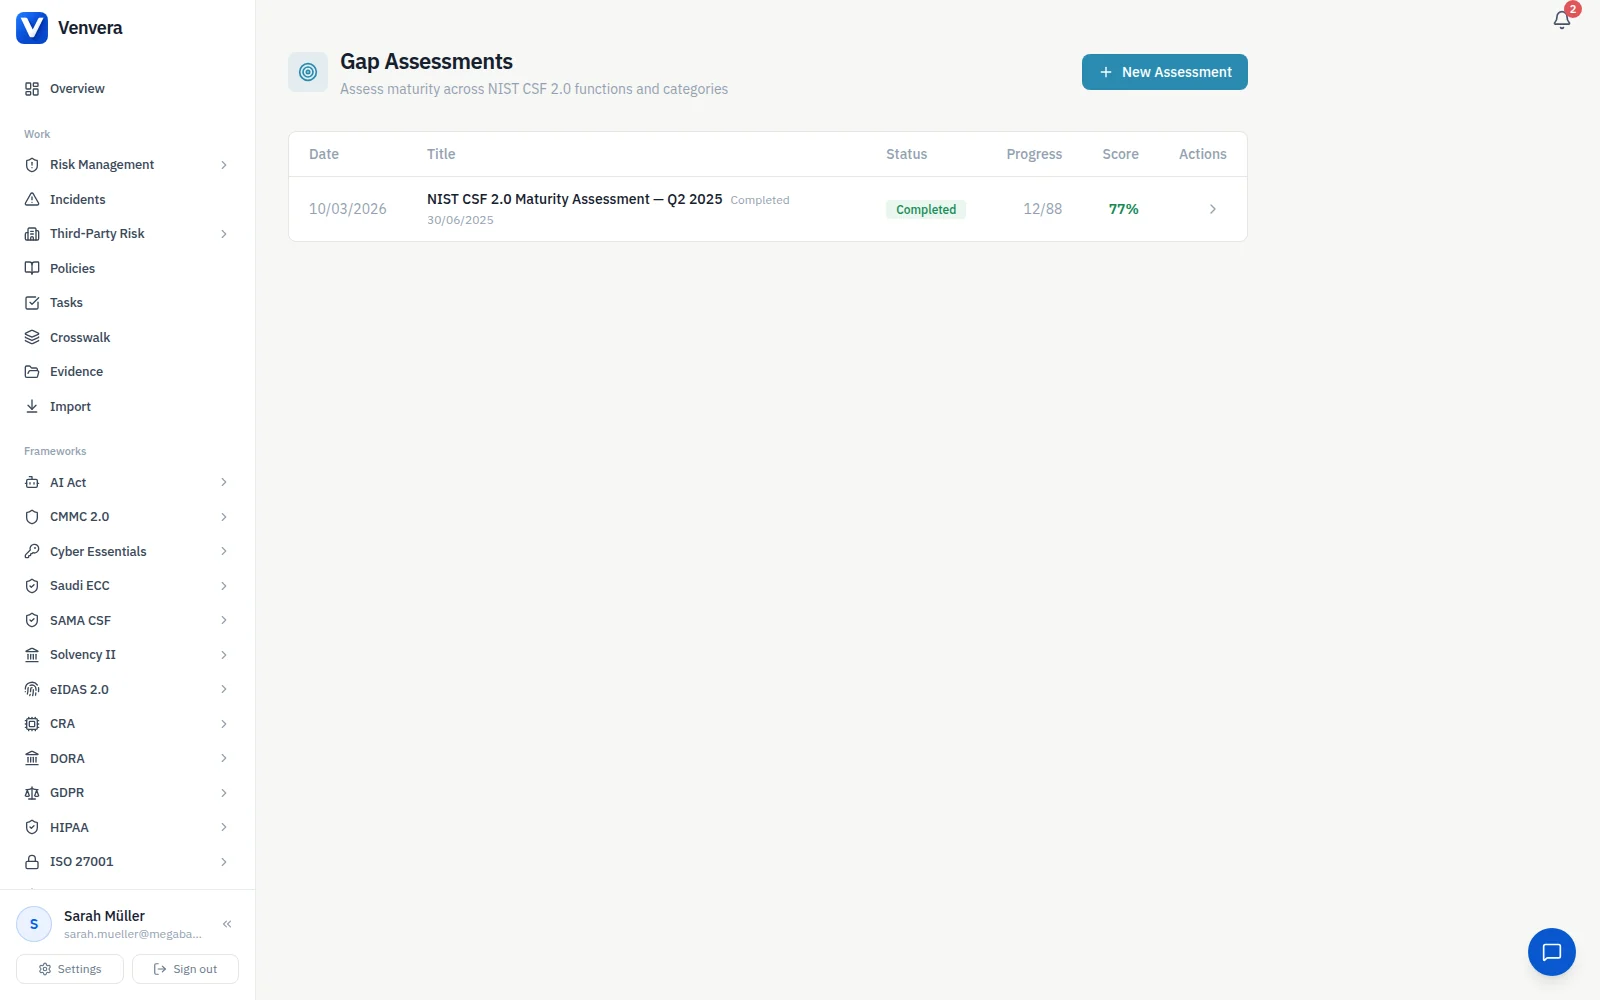
Оценете всичките 106 подкатегории с доказателства, а не с отметки.
Оценете всяка от 106-те подкатегории по скала на зрелостта с четири нива: „Невнедрено“, „Частично внедрено“, „До голяма степен внедрено“ и „Напълно внедрено“. Прикачвайте доказателства, възлагайте отговорност и записвайте обосновка за всяка оценка. Оценките се обобщават автоматично на ниво категория и функция, така че винаги имате и детайла, и цялостната картина.
- Оценяване на зрелостта на четири нива за всяка подкатегория
- Прикачване на доказателства и възлагане на отговорност
- Автоматично обобщаване в оценки по категории и функции
- Маркиране като „Неприложимо“ с документирана обосновка
- Проследяване на напредъка с процент на завършеност

Докажете, че сте преминали от „Частично“ към „Адаптивно“.
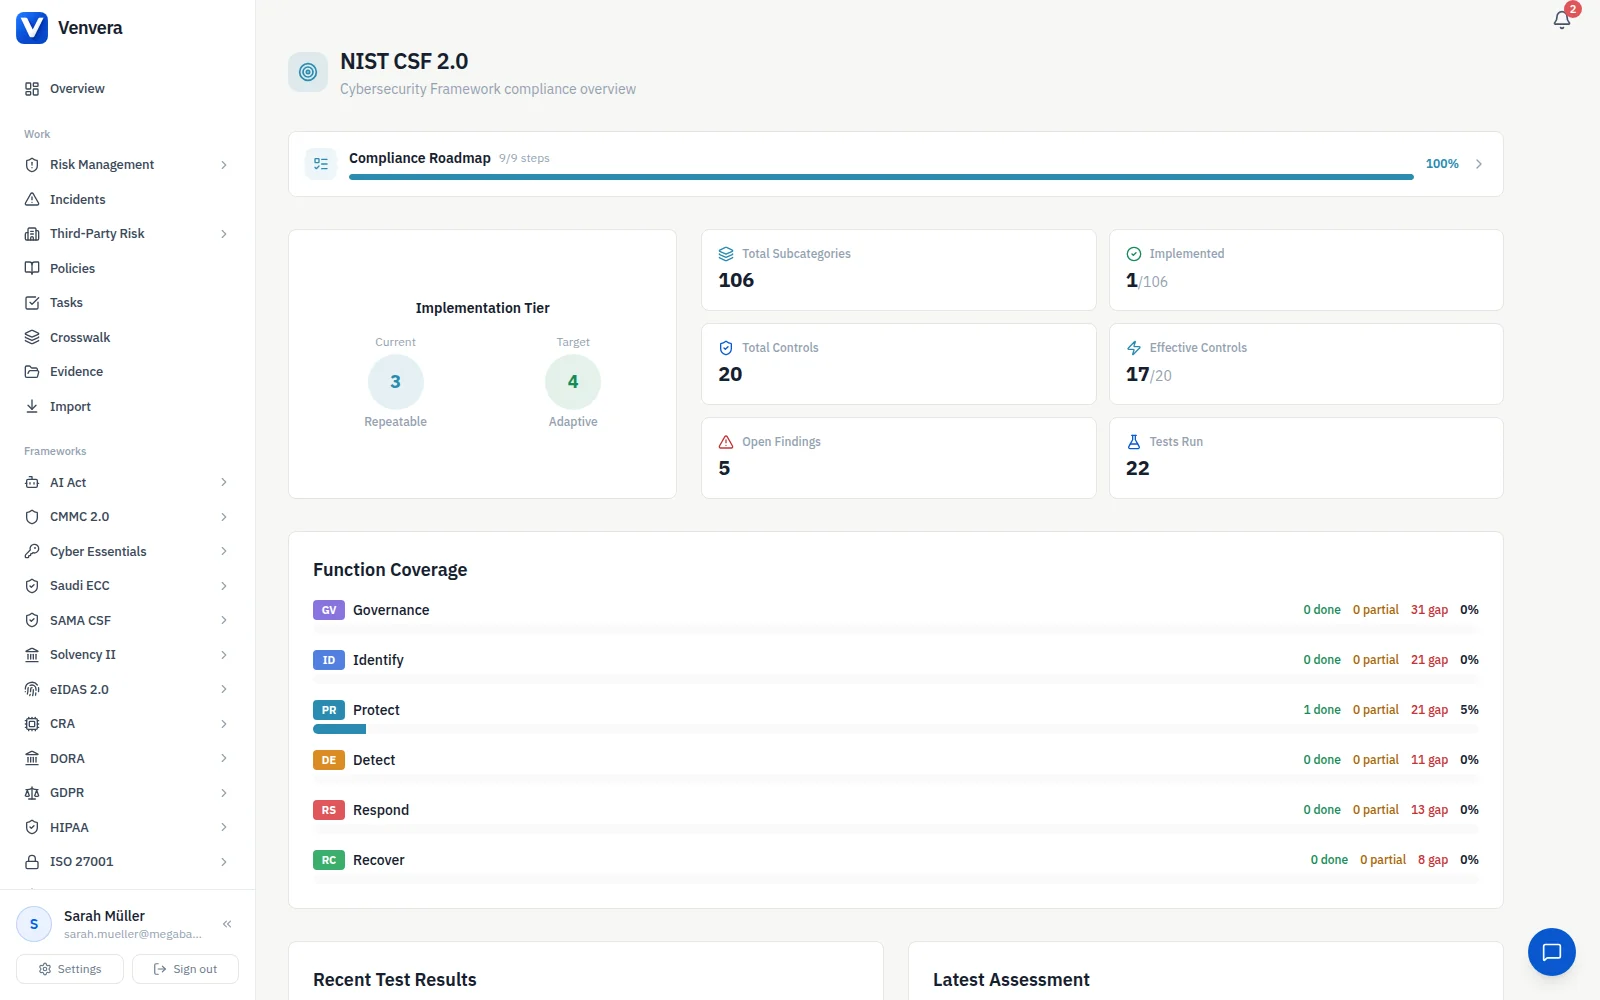
Следете нивото си на внедряване по четирите нива на NIST CSF: Ниво 1 „Частично“ (Partial), Ниво 2 „Информирано за риска“ (Risk Informed), Ниво 3 „Повторяемо“ (Repeatable) и Ниво 4 „Адаптивно“ (Adaptive). Venvera извежда нивото ви от резултатите по подкатегории и показва точно какво да подобрите, за да достигнете целта си. Задавайте целеви нива по функция или общо и наблюдавайте как линията на тенденцията се движи с времето.
- Автоматично изчисляване на нивото от оценките на подкатегориите
- Проследяване на нивото по функции с анализ на тенденциите
- Задаване на целево ниво с видимост на разстоянието до целта
- Пътна карта за преминаване към по-високо ниво с конкретни действия за подобрение
- Исторически моментни снимки на нивата за отчитане пред борда
Съпоставете веднъж и покрийте ISO 27001, SOC 2, DORA и NIS2.
Всяка подкатегория на NIST CSF е съпоставена с базовите контроли от NIST SP 800-53 и оттам с Annex A на ISO 27001, Trust Services Criteria на SOC 2, членовете на DORA и изискванията на NIS2. Внедрете контрол веднъж и вижте как той покрива изискванията на всяка приложима рамка, така че стремежът към няколко сертификации вече не означава двойна работа.
- Готови съпоставяния към SP 800-53, ISO 27001, SOC 2, DORA, NIS2
- Внедрете веднъж и покрийте изискванията на всички рамки
- Откриване на пропуски, специфични за всяка рамка
- Дашборд с процента на покритие между рамките
- Експорт на отчети за съпоставянето за одитори и регулатори

Превърнете разликата между текущия и целевия профил в приоритизиран списък със задачи.
Изградете текущ профил от резултатите от оценката си и целеви профил от бизнес целите, толерантността към риска и регулаторните си задължения. Venvera изчислява разликата между двата и я превръща в приоритизиран план за действие. Сравнявайте профилите във времето, за да покажете на ръководството и одиторите, че програмата ви за сигурност узрява, а не стои на място.
- Автоматичен текущ профил от данните от оценката
- Създаване на целеви профил, съобразен с бизнес контекста
- Автоматично изчисляване на разликата между текущия и целевия профил
- Приоритизиран план за действие с оценка на усилието и въздействието
- Сравнение на профилите във времето за отчитане на тенденциите

Всеки пропуск става задача с отговорник и срок.
Превърнете пропуските от оценката в структуриран план за отстраняване. Всеки пропуск между текущия и целевия ви профил става конкретна задача с отговорник, приоритет, оценка на усилието и срок. Проследявайте напредъка по всичките шест функции, наблюдавайте как траекторията на зрелостта ви се подобрява и генерирайте отчети, готови за борда, които показват инвестициите спрямо намаляването на риска.
- Превръщане на пропуските в задачи с автоматично приоритизиране
- Възлагане на отговорник и следене на срока за всяка задача
- Оценка на усилието за планиране на ресурсите
- Дашборд за напредъка с разбивка по функции
- Отчети за подобряването на зрелостта, готови за борда
Таблицата или Venvera.
NIST CSF, с отговори.
Разберете зрелостта си по NIST CSF, преди да пристигне въпросникът.
Започнете с безплатен доклад за пропуските по шестте функции на CSF: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше