خط الأساس للأمن السيبراني الذي يطلبه عملاؤك.
Venvera برنامج امتثال لـ NIST CSF مبني على وظائف الحوكمة والتحديد والحماية والاكتشاف والاستجابة والتعافي، يربط ضوابطك بـ NIST CSF 2.0، ويعرض النضج حسب كل وظيفة، ويتيح لك الإجابة عن الاستبيان الأمني بالأدلة بدلًا من الوعود.
ما القدر الذي تستوفيه بالفعل من NIST CSF 2.0؟
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج امتثال لـ NIST CSF يغطي الوظائف الأساسية الست كلها
Venvera برنامج امتثال لـ NIST CSF مبني على إطار الأمن السيبراني من NIST في إصداره 2.0، المنشور في فبراير 2024. يقيّم ضوابطك مقابل وظائف الحوكمة والتحديد والحماية والاكتشاف والاستجابة والتعافي وصولًا إلى مستوى الفئة الفرعية، ويتتبع مستوى التنفيذ لديك، ويحفظ ملفَي التعريف الحالي والمستهدف لتبقى المسافة بينهما ظاهرة. وتسمّي كل فئة فرعية الأدلة التي تقف خلف درجتها، فيُجاب عن الاستبيان الأمني للشركات الكبرى أو الجهات الفيدرالية من وضع مُقيَّم ومدعوم بالأدلة، وينتقل عمل الضوابط نفسه إلى ISO 27001 وSOC 2.
ما هو NIST CSF 2.0، ولماذا يطلبه منك المشترون؟
NIST CSF 2.0 هو إطار الأمن السيبراني الصادر عن المعهد الوطني الأمريكي للمعايير والتقنية، وقد حُدّث في فبراير 2024 لينظم العمل الأمني في ست وظائف: الحوكمة، والتحديد، والحماية، والاكتشاف، والاستجابة، والتعافي. وتكمن أهميته التجارية في أن العملاء من الشركات الكبرى والجهات الحكومية في الولايات المتحدة يطلبونه بالاسم في المراجعات الأمنية للمورّدين. وقد أصبح لغة النضج المشتركة لإثبات أنك تدير برنامجًا أمنيًا حقيقيًا، لذا فإن ربط ضوابطك بـ CSF 2.0 يتيح لك الإجابة عن استبيان المشتريات بوضع مُقيَّم ومدعوم بالأدلة بدلًا من وعد، ويحمي صفقاتك من التعثر في المراجعة الأمنية.
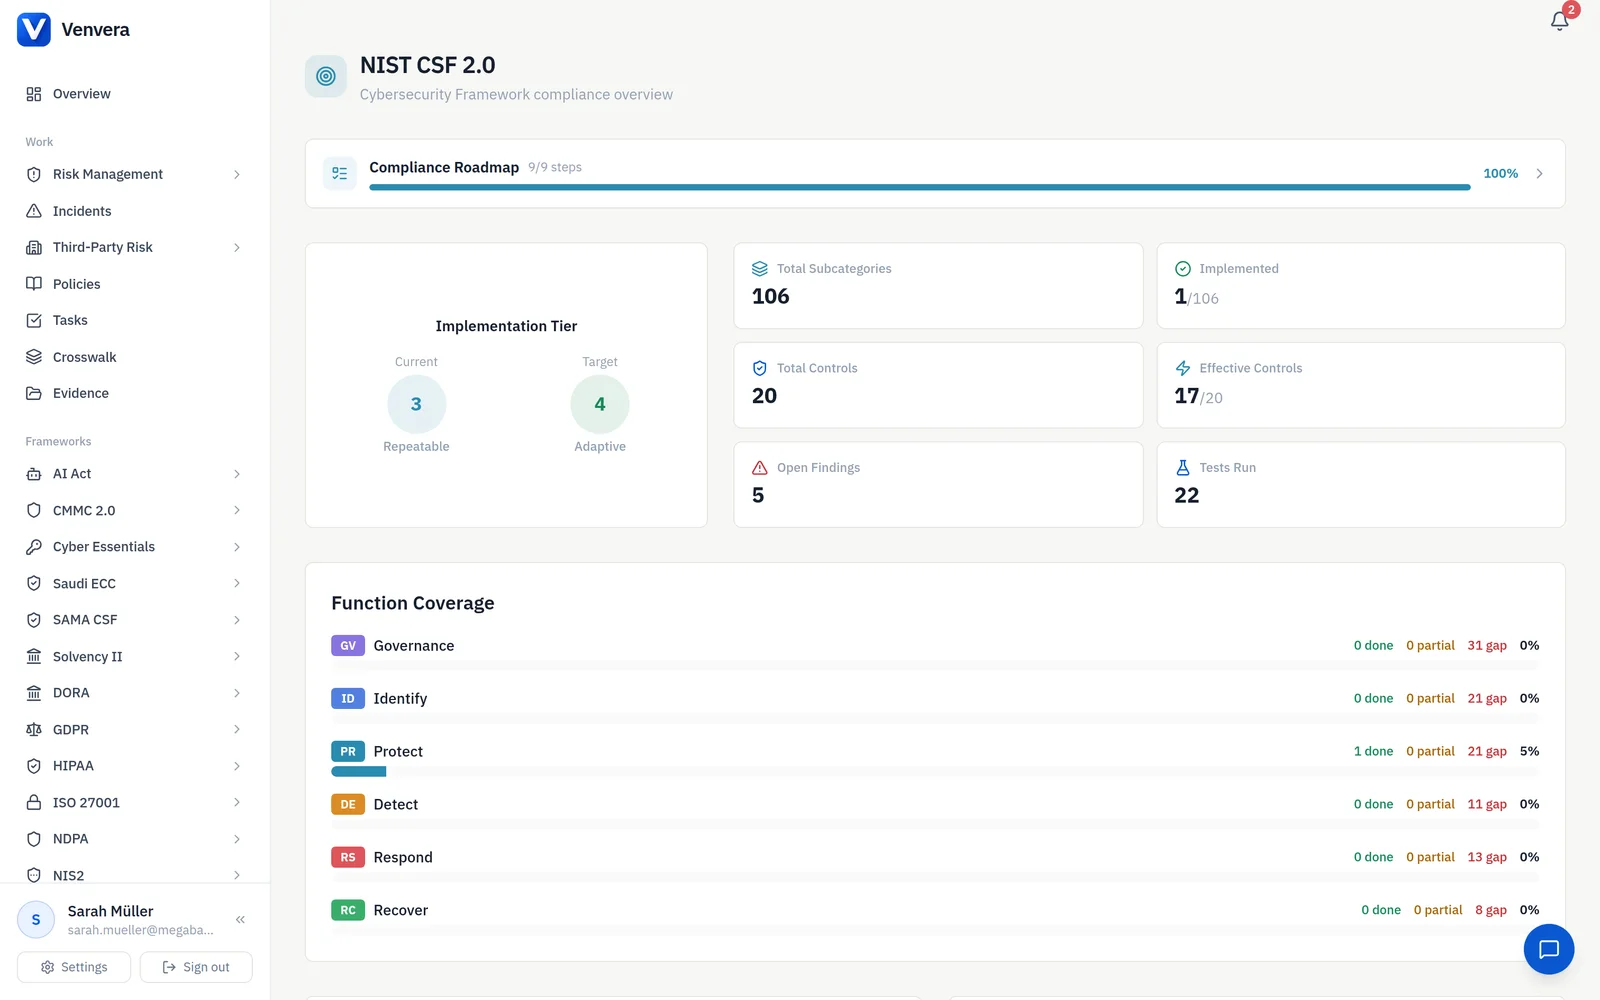
الوظائف الست كلها، بما فيها وظيفة الحوكمة الجديدة، على شاشة واحدة.
تغطي Venvera إطار NIST CSF 2.0 كاملًا، بما فيه وظيفة الحوكمة المضافة في الإصدار 2.0. قيّم وضعك عبر الوظائف الست كلها و22 فئة و106 فئات فرعية، لكل منها أمثلة تنفيذ ومراجع إرشادية، ليعرف فريقك بدقة كيف تبدو الممارسة الجيدة على كل مستوى.
- الحوكمة (GV): الاستراتيجية، والسياسات، والأدوار، وسلسلة التوريد، والإشراف
- التحديد (ID): إدارة الأصول، وتقييم المخاطر، والتحسين
- الحماية (PR): التحكم في الوصول، والتوعية، وأمن البيانات، والمرونة
- الاكتشاف (DE): المراقبة المستمرة، وتحليل الأحداث الضارة
- الاستجابة (RS): إدارة الحوادث، والتحليل، والتخفيف، والإبلاغ
- التعافي (RC): تخطيط التعافي، والتنفيذ، والتواصل

قيّم الفئات الفرعية الـ 106 كلها بالأدلة، لا بمربعات الاختيار.
قيّم كل فئة من الفئات الفرعية الـ 106 على مقياس نضج من أربعة مستويات: غير منفذ، ومنفذ جزئيًا، ومنفذ إلى حد كبير، ومنفذ بالكامل. أرفق الأدلة، وأسند المسؤولية، وسجّل مبرر كل تقييم. وتتجمع الدرجات تلقائيًا على مستوى الفئة والوظيفة، فتملك دائمًا التفاصيل والصورة الكاملة معًا.
- تقييم نضج من أربعة مستويات لكل فئة فرعية
- إرفاق الأدلة وإسناد المسؤولية
- تجميع تلقائي في درجات الفئات والوظائف
- وسم «غير منطبق» مع مبرر موثق
- تتبع التقدم مع نسبة الإنجاز

أثبت أنك انتقلت من المستوى الجزئي إلى المستوى التكيّفي.
تتبّع مستوى التنفيذ لديك عبر مستويات NIST CSF الأربعة: المستوى 1 (جزئي)، والمستوى 2 (مستنير بالمخاطر)، والمستوى 3 (قابل للتكرار)، والمستوى 4 (تكيّفي). تستخلص Venvera مستواك من نتائج الفئات الفرعية، وتُظهر بدقة ما يجب تحسينه لبلوغ هدفك. حدّد المستوى المستهدف لكل وظيفة أو للمؤسسة ككل، وراقب خط الاتجاه يتحرك مع الوقت.
- احتساب تلقائي للمستوى من تقييمات الفئات الفرعية
- تتبع المستوى لكل وظيفة مع تحليل الاتجاهات
- تحديد المستوى المستهدف مع رؤية المسافة المتبقية إليه
- خارطة طريق للارتقاء بين المستويات مع إجراءات تحسين محددة
- لقطات تاريخية للمستوى لتقارير مجلس الإدارة
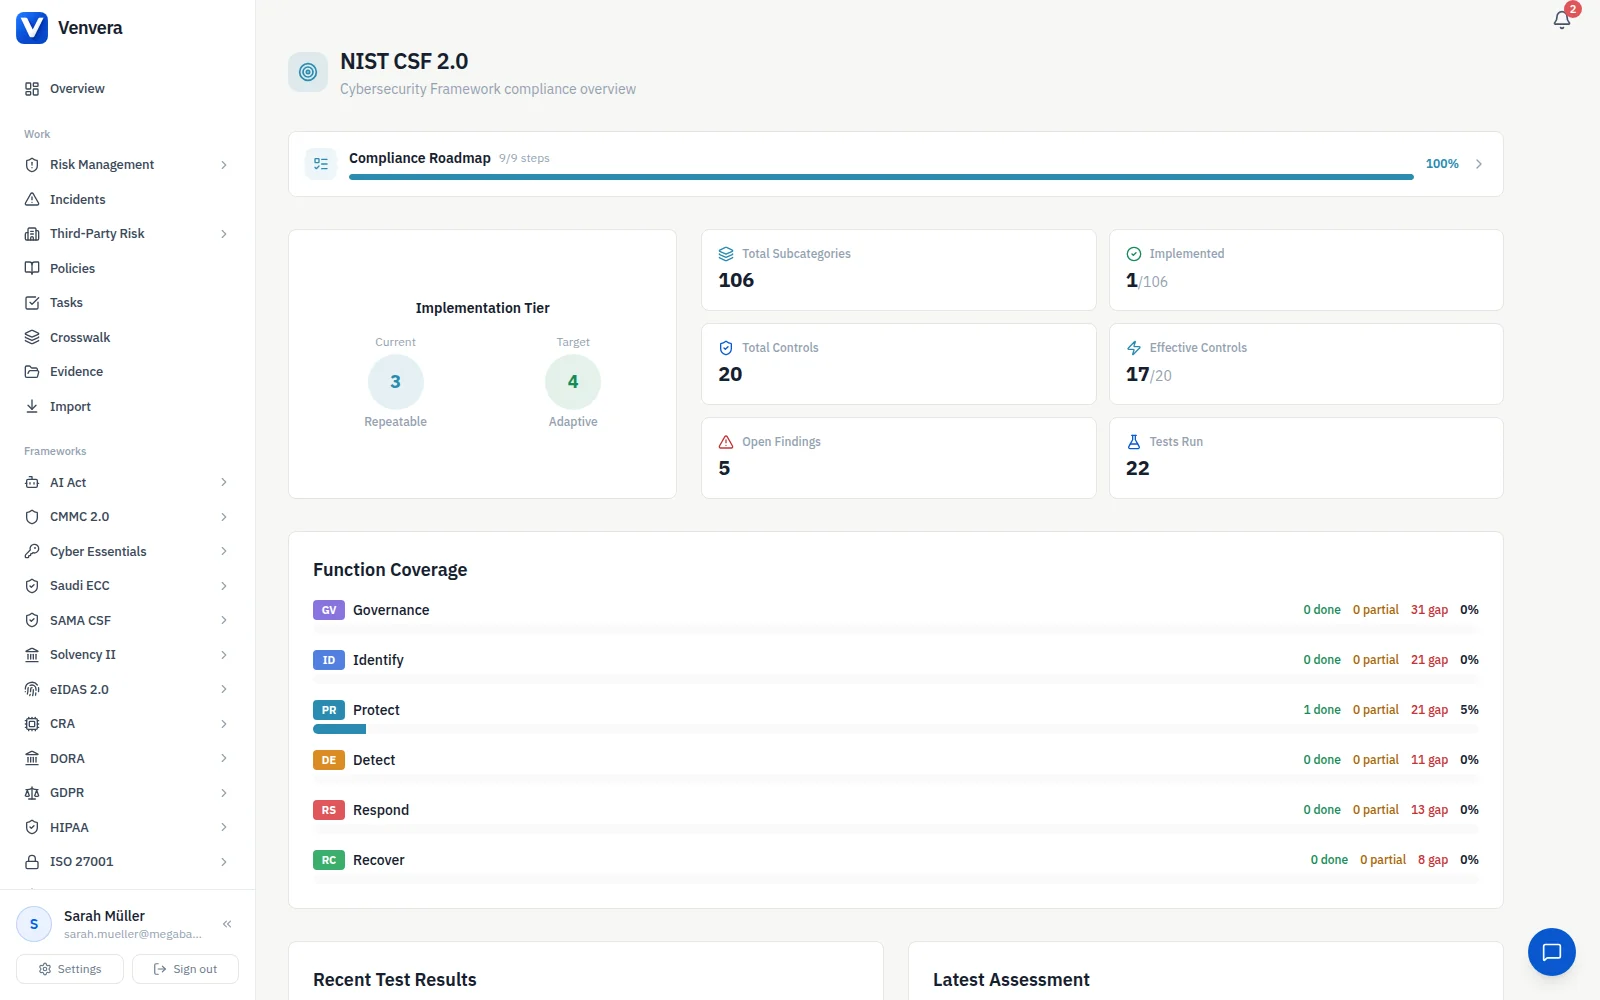
اربط مرة واحدة، واستوفِ ISO 27001 وSOC 2 وDORA وNIS2.
كل فئة فرعية في NIST CSF مربوطة بضوابط NIST SP 800-53 التي تستند إليها، ومنها إلى الملحق A في ISO 27001، ومعايير خدمات الثقة في SOC 2، ومواد DORA، ومتطلبات NIS2. نفّذ الضابط مرة واحدة وشاهده يستوفي المتطلبات في كل إطار منطبق، فلا يعود السعي إلى شهادات متعددة يعني عملًا مكررًا.
- ارتباطات جاهزة مع SP 800-53 وISO 27001 وSOC 2 وDORA وNIS2
- نفّذ مرة واحدة، واستوفِ المتطلبات عبر الأطر
- تحديد الفجوات الخاصة بكل إطار
- لوحة لنسب التغطية عبر الأطر
- تصدير تقارير الربط للمدققين والجهات التنظيمية

حوّل الفارق بين الحالي والمستهدف إلى قائمة أعمال مرتبة حسب الأولوية.
ابنِ ملف التعريف الحالي من نتائج تقييمك، وملف التعريف المستهدف من أهداف أعمالك وقدرتك على تحمل المخاطر والتزاماتك التنظيمية. تحسب Venvera الفجوة بين الاثنين وتحولها إلى خطة عمل مرتبة حسب الأولوية. قارن ملفات التعريف عبر الزمن لتُظهر للقيادة والمدققين أن برنامجك الأمني ينضج ولا يراوح مكانه.
- ملف تعريف حالي يُنشأ تلقائيًا من بيانات التقييم
- أداة لبناء ملف التعريف المستهدف بما يتوافق مع سياق الأعمال
- احتساب تلقائي للفجوة بين الحالي والمستهدف
- خطة عمل مرتبة حسب الأولوية مع تقدير الجهد والأثر
- مقارنة ملفات التعريف عبر الزمن لتقارير الاتجاهات

كل فجوة تصبح مهمة لها مسؤول وموعد.
حوّل فجوات التقييم إلى خطة معالجة منظمة. كل فجوة بين ملفَي التعريف الحالي والمستهدف تصبح بندًا قابلًا للتنفيذ له مسؤول وأولوية وتقدير للجهد وموعد نهائي. تتبّع التقدم عبر الوظائف الست كلها، وراقب مسار نضجك يتحسن، وأنشئ تقارير جاهزة لمجلس الإدارة تُظهر الاستثمار مقابل خفض المخاطر.
- تحويل الفجوات إلى مهام مع ترتيب تلقائي للأولويات
- إسناد المسؤول وتتبع الموعد النهائي لكل بند
- تقدير الجهد لتخطيط الموارد
- لوحة تقدم مع تفصيل على مستوى الوظائف
- تقارير تحسن النضج جاهزة لمجلس الإدارة
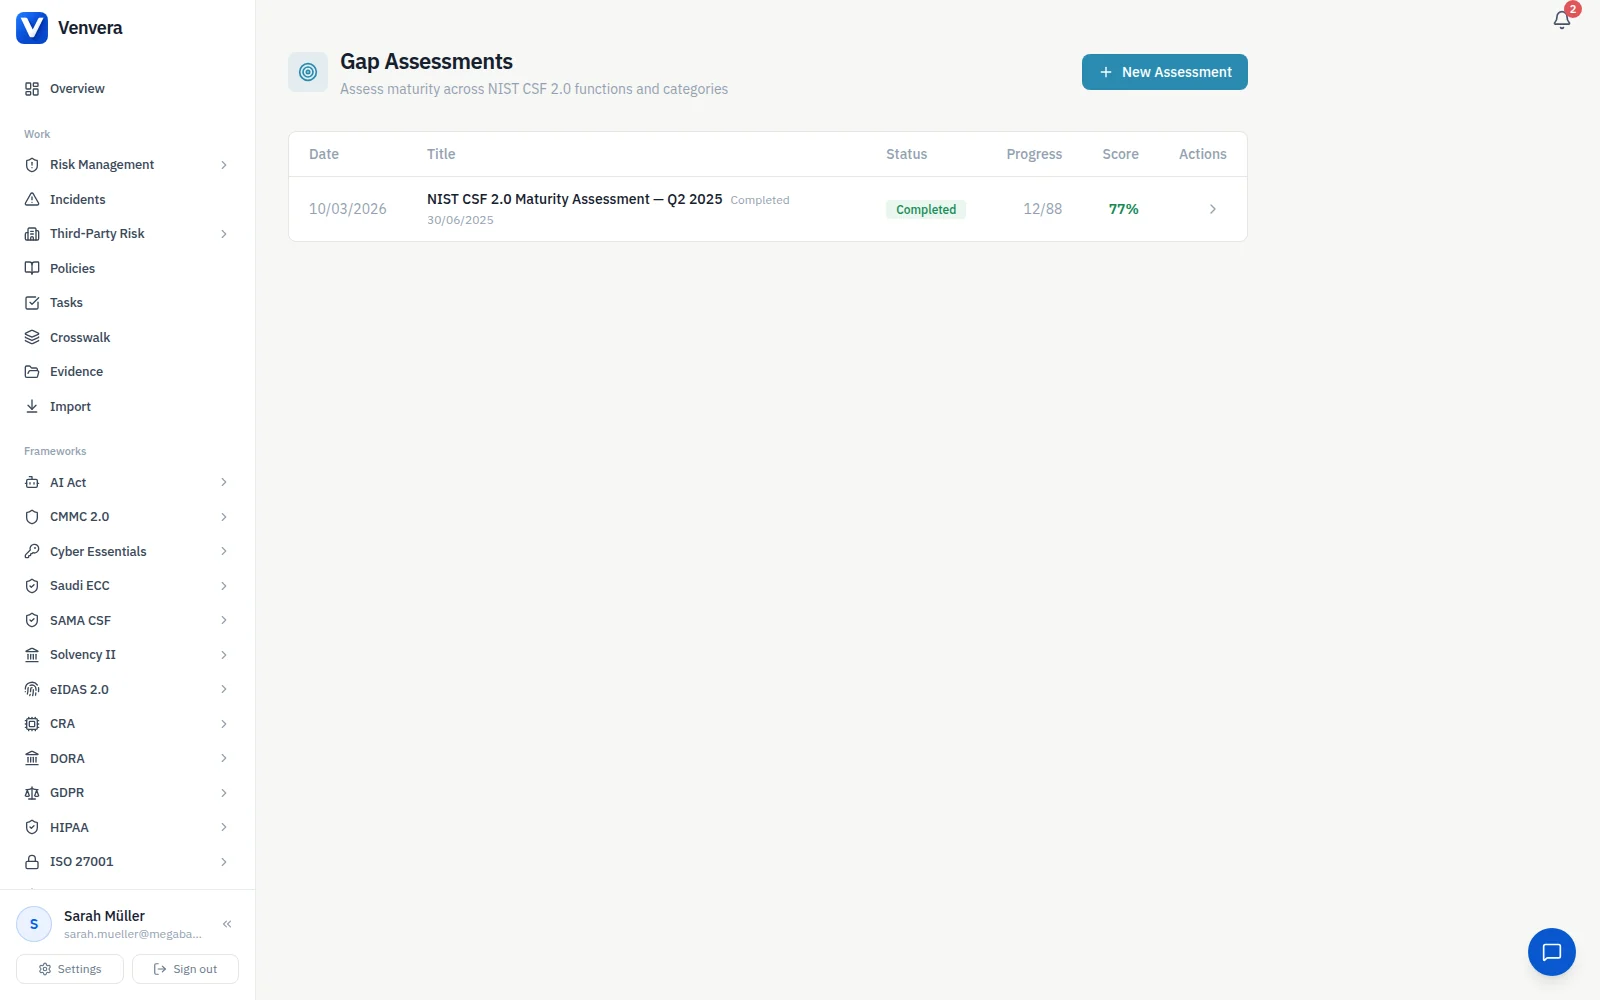
جدول البيانات أو Venvera.
أسئلة NIST CSF، مجابة.
اعرف مستوى نضجك في NIST CSF قبل أن يصلك الاستبيان.
ابدأ بتقرير فجوات مجاني يغطي وظائف CSF الست: 10 دقائق، ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك