بِع لقطاع الرعاية الصحية دون أن تتعثر في اتفاقية BAA.
Venvera برنامج امتثال لـ HIPAA يغطي قاعدة الأمن وقاعدة الخصوصية، ويدير تحليل المخاطر والضمانات ومسار الإخطار بخرق البيانات لديك، وهو البرنامج الذي يمكّنك من توقيع اتفاقيات شركاء الأعمال مع الأنظمة الصحية ويُبقي اسمك بعيدًا عن قائمة الخروقات العلنية لدى OCR.
ما القدر الذي تستوفيه بالفعل من HIPAA؟
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج امتثال لـ HIPAA لقواعد الأمن والخصوصية والإخطار بالخرق
Venvera برنامج امتثال لـ HIPAA للجهات المشمولة وشركاء الأعمال الذين يتعاملون مع المعلومات الصحية المحمية الإلكترونية. يضم 26 ضابطًا متتبعًا عبر الضمانات الإدارية والمادية والتقنية في قاعدة الأمن (45 CFR 164.308 إلى 164.312)، وواجبات الاستخدام والإفصاح في قاعدة الخصوصية، وقاعدة الإخطار بالخرق التي يبدأ فيها عدّاد إخطار الأفراد، ومدته 60 يومًا، لحظة الاكتشاف. ويعمل تحليل المخاطر بموجب 164.308(a)(1)(ii)(A) سجلًا حيًا، وتُتتبع اتفاقيات شركاء الأعمال عبر دورة حياتها، ويحدد كل ضابط الأدلة التي قد يطلبها محقق OCR.
ما هو HIPAA، ولماذا يتحكم في صفقاتك مع قطاع الرعاية الصحية؟
HIPAA (الأجزاء 160 و162 و164 من 45 CFR) هو القانون الأمريكي للخصوصية والأمن في قطاع الرعاية الصحية. تضع قاعدة الأمن (164.308-312) ضمانات إدارية ومادية وتقنية للمعلومات الصحية المحمية الإلكترونية، وتنظم قاعدة الخصوصية (164.502-530) الاستخدام والإفصاح، وتشترط قاعدة الإخطار بالخرق (164.400) الإخطار خلال 60 يومًا. أنت لا تسعى إلى HIPAA من أجل شهادة، بل لتوقّع اتفاقيات شركاء الأعمال مع الأنظمة الصحية وجهات الدفع وتفوز بأعمالها، ولتبقى بعيدًا عن سجل إنفاذ OCR وعن بوابة الخروقات العامة لدى HHS التي تُسمّي كل مؤسسة تبلّغ عن خرق يطال 500 شخص أو أكثر. تدير Venvera ذلك كله في نظام واحد: الضمانات ضوابط متتبعة، وعدّاد الخرق البالغ 60 يومًا يبدأ لحظة الاكتشاف، وتحليل المخاطر بموجب 164.308 سجل حي، واتفاقيات BAA عبر دورة حياتها الكاملة.

كل ضمانة متتبعة، وكل قرار بشأن مواصفة قابلة للمعالجة يمكن الدفاع عنه.
تحدد قاعدة الأمن في HIPAA (45 CFR 164.308-312) ما مجموعه 54 مواصفة تنفيذ عبر الضمانات الإدارية والمادية والتقنية. تعرض Venvera كلًا منها ضابطًا له حالة ومسؤول ورابط للأدلة وإحالة مرجعية. وتحمل المواصفات الـ 22 القابلة للمعالجة (addressable) سجل قرار صريحًا: منفذة كما هي، أو بديل مكافئ، أو سبب موثق لعدم تنفيذها، وهذا بالضبط هو المنطق الذي يطلب مدققو OCR رؤيته.
- 32 مواصفة إلزامية (required) و22 مواصفة قابلة للمعالجة عبر 164.308-312
- سجل قرار صريح لكل مواصفة قابلة للمعالجة
- تحليل المخاطر (164.308(a)(1)(ii)(A)) متتبع على مستوى مصدر التهديد
- سجل تدريب القوى العاملة مرتبط بـ 164.308(a)(5)
- ربط متقاطع مع الملحق A في ISO 27001 ومع NIST CSF 2.0
طلبات حقوق المرضى مُجابة قبل حلول الموعد النهائي.
تنظم قاعدة الخصوصية (45 CFR 164.502-530) كيفية استخدام المعلومات الصحية المحمية (PHI) والإفصاح عنها. تحفظ Venvera إشعار ممارسات الخصوصية لديك، وسياسات الحد الأدنى الضروري، ومسار عمل حقوق المرضى: الاطلاع، والتعديل، وبيان الإفصاحات، والقيود، والاتصالات السرية. ويُوقَّت كل طلب وفق مهلته النظامية (30 يومًا للاطلاع، و60 للتعديل) مع تنبيهات عند التأخر.
- إشعار ممارسات الخصوصية مضبوط الإصدارات وموجه للمرضى
- طلبات اطلاع المرضى (164.524) مع تتبع مهلة 30 يومًا
- طلبات التعديل (164.526) مع تتبع مهلة 60 يومًا
- بيان الإفصاحات (164.528) عن السنوات الـ 6 السابقة
- سياسة الحد الأدنى الضروري مع مصفوفة وصول إلى PHI قائمة على الأدوار
أدِر عدّاد الخرق البالغ 60 يومًا دون أن يفوتك موعد OCR.
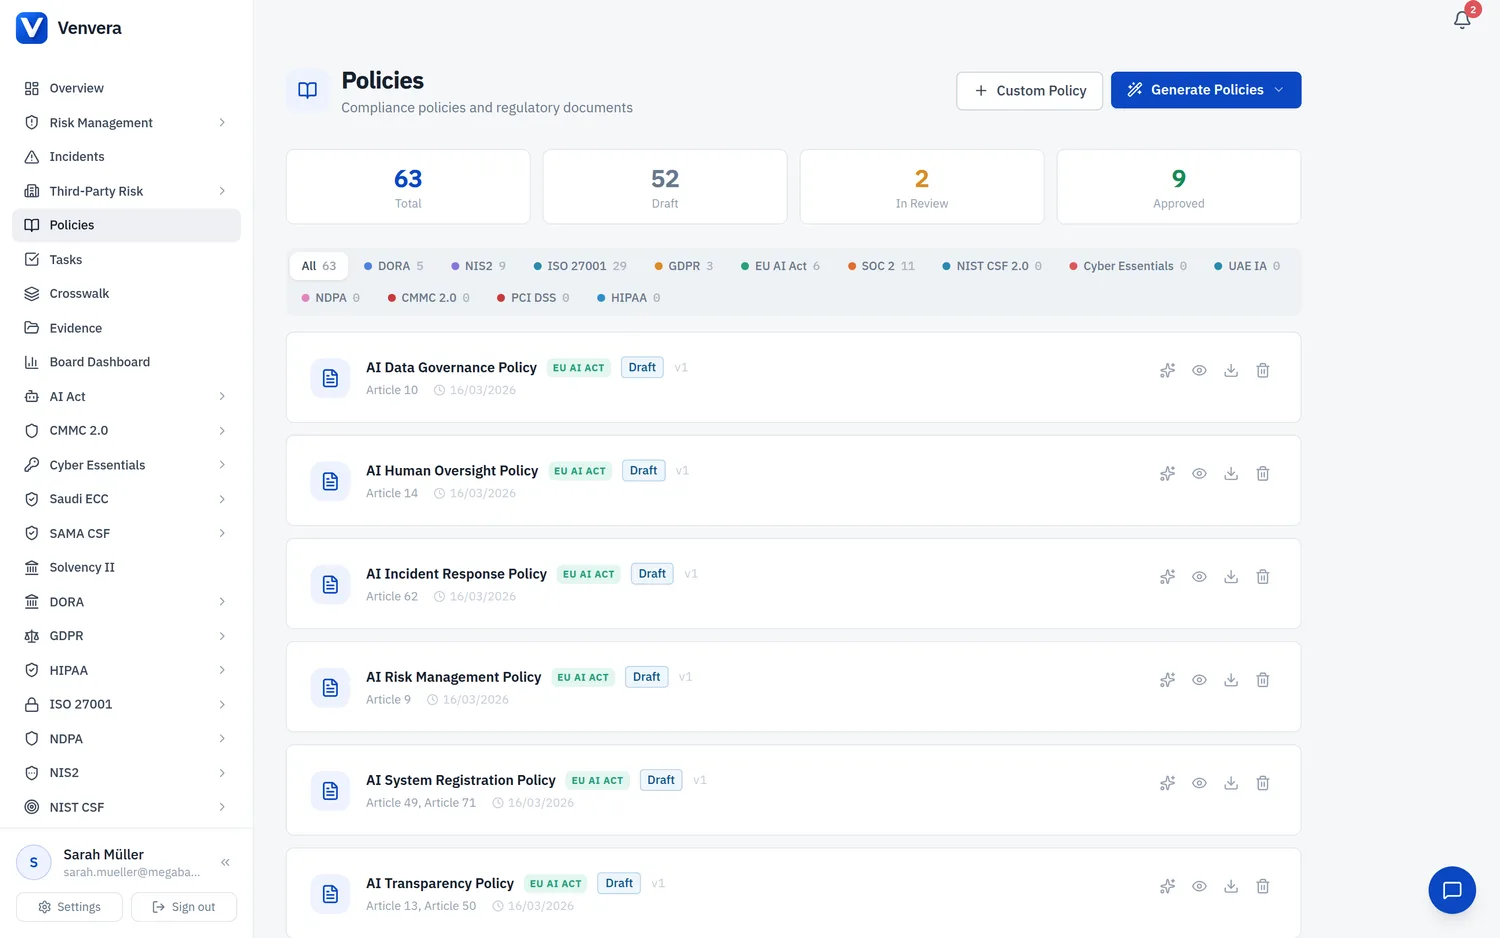
يحدد الجزء الفرعي D من الجزء 164 من 45 CFR قواعد الخرق: إخطار الأفراد خلال 60 يومًا من الاكتشاف، وإخطار OCR التابع لـ HHS (بالتزامن مع إخطار الأفراد للخروقات التي تطال 500 شخص أو أكثر، وسنويًا لما دون 500)، وإخطار وسائل الإعلام عن أي خرق يطال 500 شخص أو أكثر في ولاية واحدة. تبدأ Venvera العدّاد لحظة الاكتشاف، وترشدك خطوة بخطوة عبر تحليل العوامل الأربعة لاحتمال تعرض المعلومات للإفشاء (164.402)، وتُعد قوالب الإخطارات جاهزة للمراجعة.
- عدّ تنازلي لمدة 60 يومًا من اكتشاف الحادث
- تحليل منظم للعوامل الأربعة لاحتمال الإفشاء وفق 164.402
- مُنشئ إخطارات الأفراد (بريديًا وإلكترونيًا)
- تقرير الخرق إلى OCR التابع لـ HHS: بالتزامن مع إخطار الأفراد (500 فأكثر) وسنويًا (دون 500)
- قالب إخطار وسائل الإعلام للخروقات التي تطال 500 شخص فأكثر في ولاية واحدة
وقّع اتفاقيات BAA وتتبع كلًا منها حتى انتهائها.
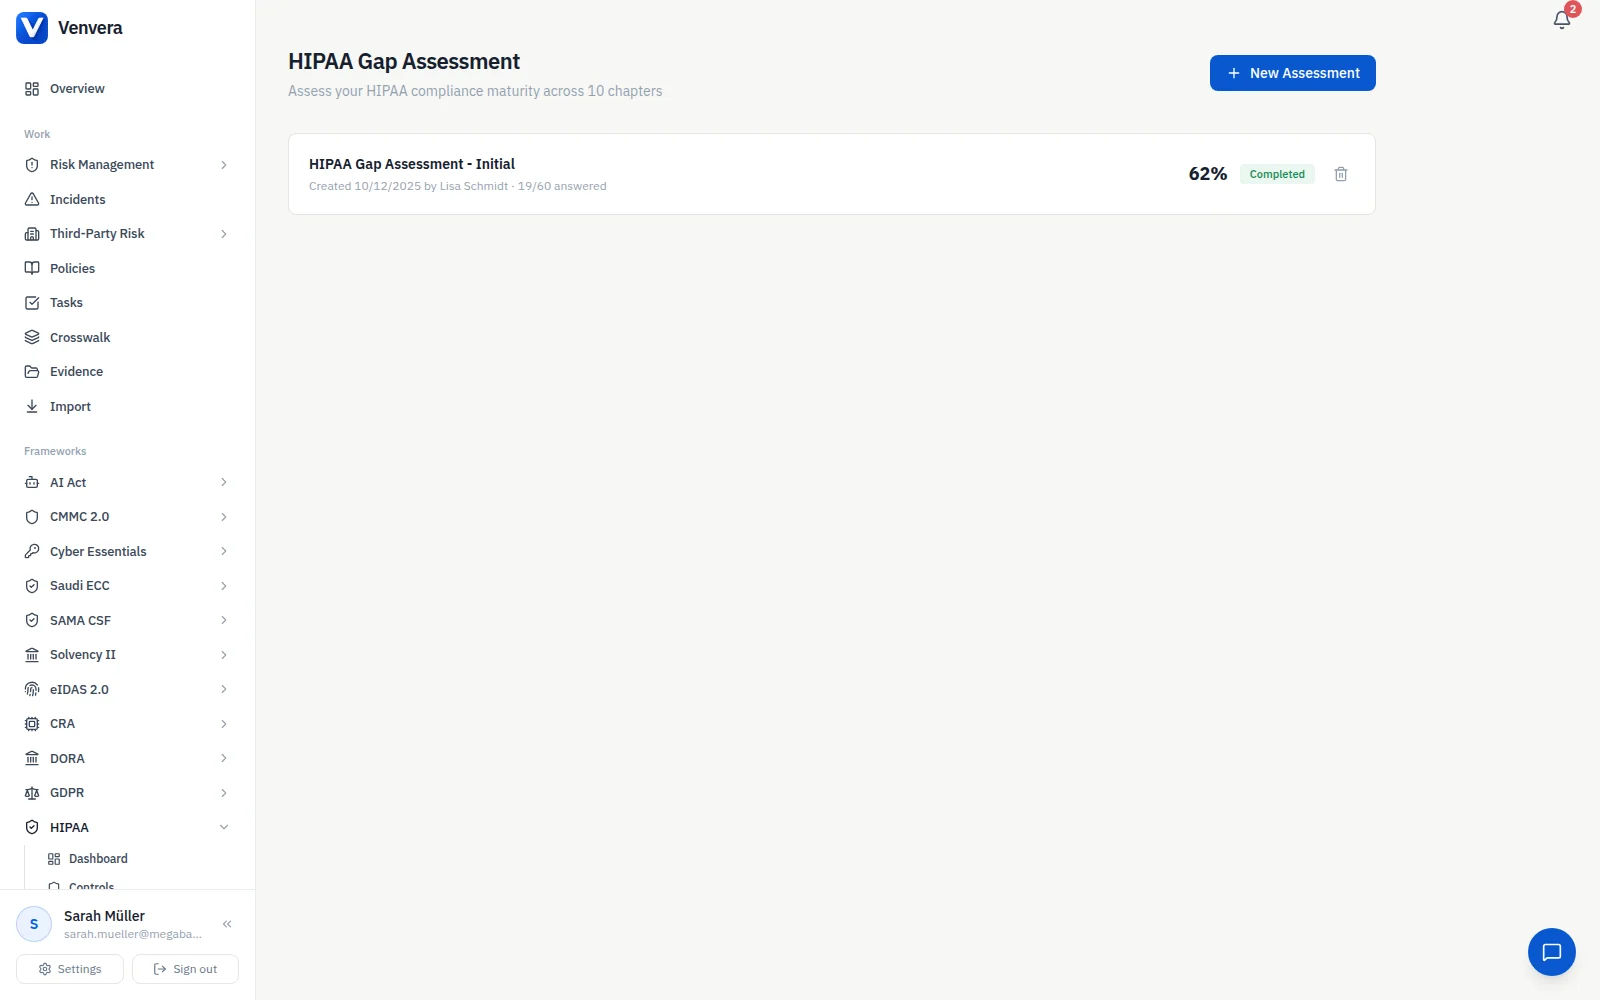
يحتاج كل شريك أعمال، ومقاولوه من الباطن أيضًا منذ HITECH، إلى اتفاقية مكتوبة بموجب 164.504(e). تسجل Venvera كل شريك أعمال، وترفق اتفاقية BAA الموقعة، وتتتبع تاريخ انتهائها، وتجدول استبيانات العناية الواجبة السنوية، وعند إنهاء العلاقة تُطلق إقرار الإعادة أو الإتلاف الإلزامي لأي معلومات صحية محمية يحتفظ بها الشريك.
- سجل شركاء الأعمال مع اتفاقية BAA الموقعة وتاريخ الانتهاء وجدولة التجديد
- استبيان عناية واجبة سنوي لكل شريك أعمال
- رؤية سلسلة المقاولين من الباطن (شريك أعمال لشريك الأعمال) بعد HITECH
- إقرار الإعادة أو الإتلاف عند الإنهاء
- رسم تدفقات PHI لكل شريك أعمال (الواردة، والصادرة، وأنواع PHI)

تحليل المخاطر الحي الذي لا يكف OCR عن تغريم من يفتقر إليه.
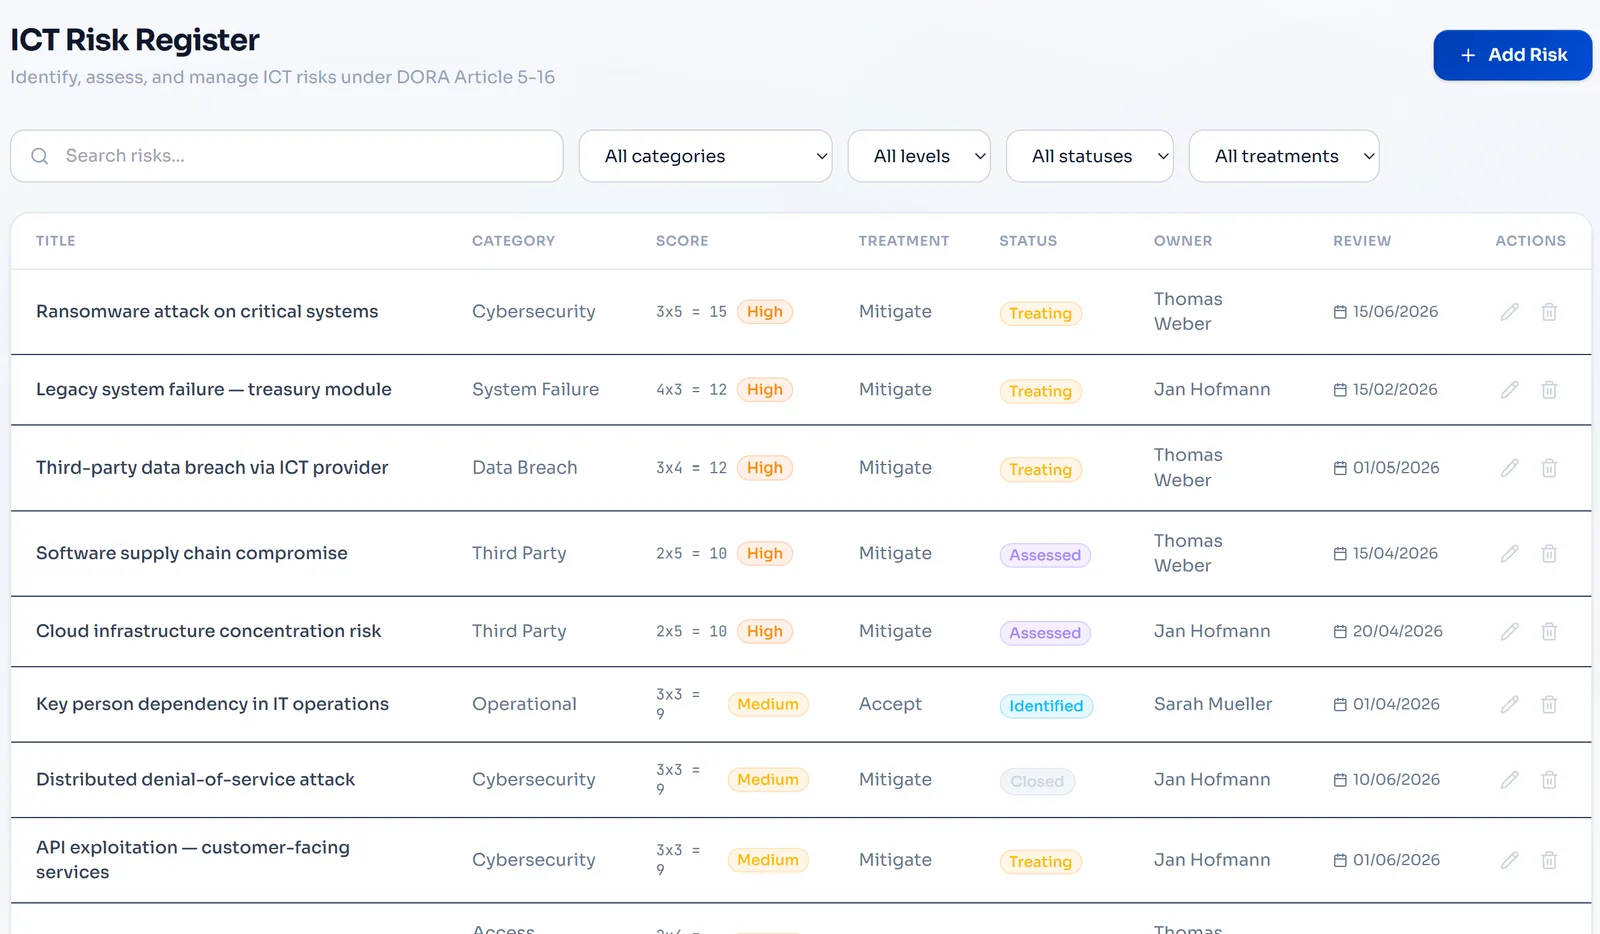
أكثر ما يستشهد به OCR من مخالفات في تسويات HIPAA هو غياب تحليل مخاطر شامل على مستوى المؤسسة. تتعامل Venvera مع 164.308(a)(1)(ii)(A) بوصفه عملية حية: كل أصل من أصول نظم المعلومات محدد، والتهديدات محصورة وفق إرشادات OCR (NIST 800-30)، والاحتمالية والأثر مُقيَّمان، وقرارات المعالجة متتبعة. ويتجدد التحليل كلما أُضيف نظام أو أُخرج من الخدمة أو تغيّر تغيرًا جوهريًا.
- سجل أصول مرتبط بتدفقات PHI
- حصر التهديدات وفق إرشادات OCR لتحليل المخاطر
- تقييم الاحتمالية والأثر وفق NIST 800-30
- معالجة المخاطر: تخفيف، أو قبول، أو نقل، أو تجنب
- تحديث مستمر، لا سباق سنوي
أجب عن تدقيق OCR في الأسبوع نفسه الذي يصلك فيه.
تعمل عمليات تدقيق المرحلة الثانية من OCR وفق بروتوكول من 180 استفسارًا للجهات المشمولة (و45 لشركاء الأعمال). تربط Venvera كل ضابط من ضوابط قاعدتي الأمن والخصوصية بالاستفسار الذي يستوفيه، وتصدّر حزمة الرد مع الأدلة المرتبطة. وحين يصل الإشعار تكون قد بدأت الرد في الأسبوع نفسه، لا تلهث شهرين كاملين.
- بروتوكول تدقيق المرحلة الثانية من OCR مربوط بالضوابط (180 / 45 استفسارًا)
- تصدير حزمة أدلة لكل استفسار، مع مراجع الملفات
- نصوص ردود جاهزة قابلة للتعديل لكل استفسار
- بوابة للمدقق للقراءة فقط، بوصول محدود المدة عبر رابط دخول مباشر
- تتبع التقديم بصيغ يقبلها OCR

جدول البيانات أو Venvera.
أسئلة HIPAA، مجابة.
أدلة إرشادية حول HIPAA
- غرامات HIPAA وعقوباتهافئات العقوبات الأربع بمبالغ 2026، والحدود السنوية القصوى التي يطبقها OCR، وكيف يُحتسب الضابط الغائب باليوم.
- تقييم المخاطر في HIPAAالواجبان الإلزاميان (Required) بموجب 164.308(a)(1)، والعناصر التي يتوقعها OCR، ومثال مُقيَّم.
- الجهات المشمولة وشركاء الأعمالهل ينطبق عليك HIPAA، وما اتفاقيات شركاء الأعمال التي يقتضيها ذلك.
- قالب تقييم المخاطر في HIPAAالمصنف الذي تُجري به تحليل المخاطر وفق قاعدة الأمن.
كن جاهزًا لـ HIPAA من أجل الصفقة التي تنتظرك.
ابدأ بتقرير فجوات مجاني يغطي قاعدة الأمن في HIPAA: 10 دقائق، ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك