يصبح قبول المحفظة التزامًا قانونيًا في 24 ديسمبر 2027.
يجعل eIDAS 2.0 (اللائحة 2024/1183) محفظة الهوية الرقمية الأوروبية واقعًا، ويُلزم الشركات المشمولة بقبولها. Venvera برنامج امتثال لـ eIDAS 2.0 يحوّل اللائحة إلى برنامج عمل محدد النطاق وقابل للتتبع: من يقع ضمن النطاق، وما الذي يجب على الطرف المعتمِد (relying party) فعله، وكيف تكون جاهزًا للموعد النهائي لقبول المحفظة بدلًا من التسابق مع الوقت بعد فواته.
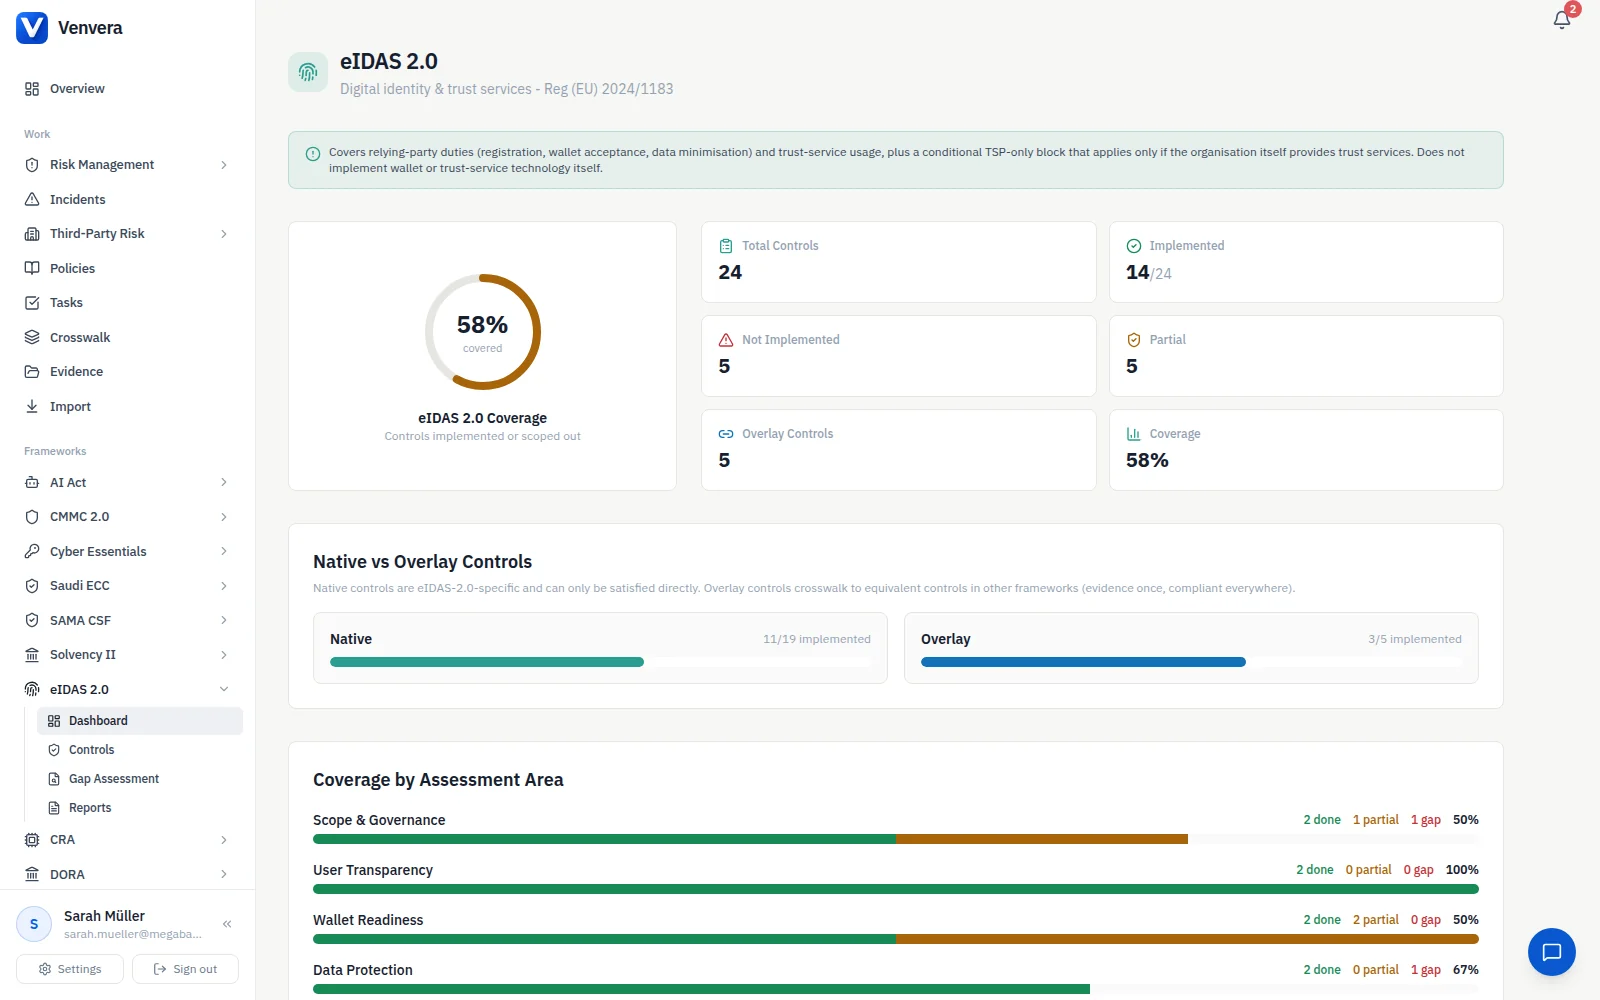
ما القدر الذي تستوفيه بالفعل من eIDAS 2.0؟
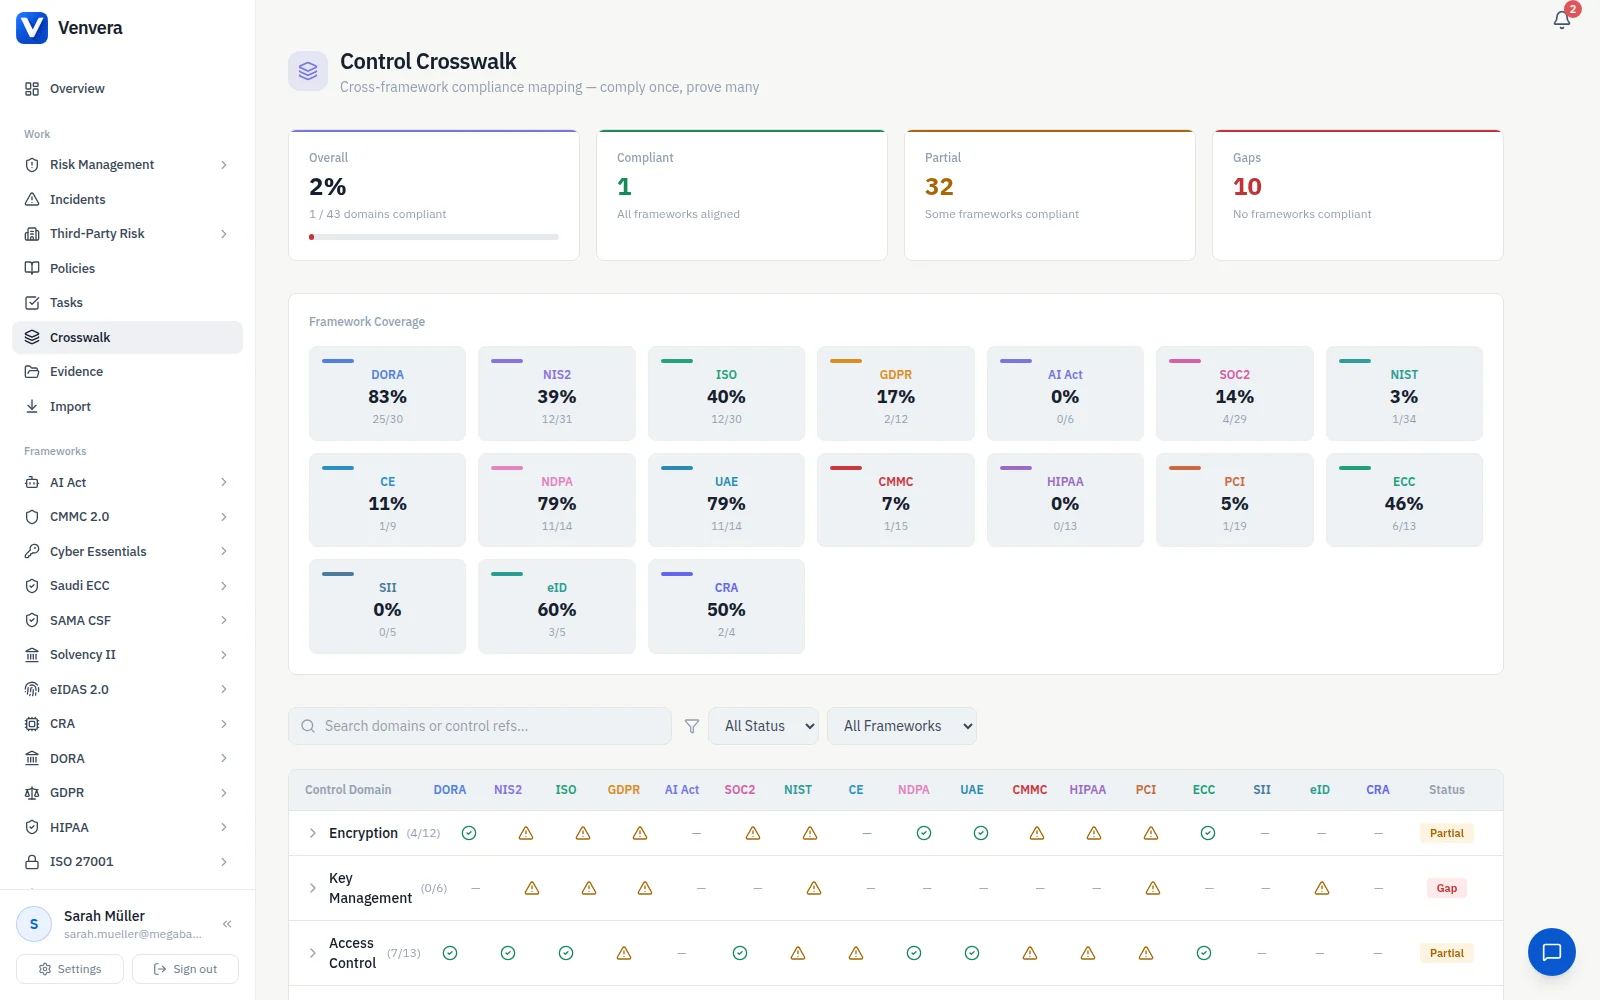
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج الامتثال لـ eIDAS 2.0 لقبول المحفظة وخدمات الثقة
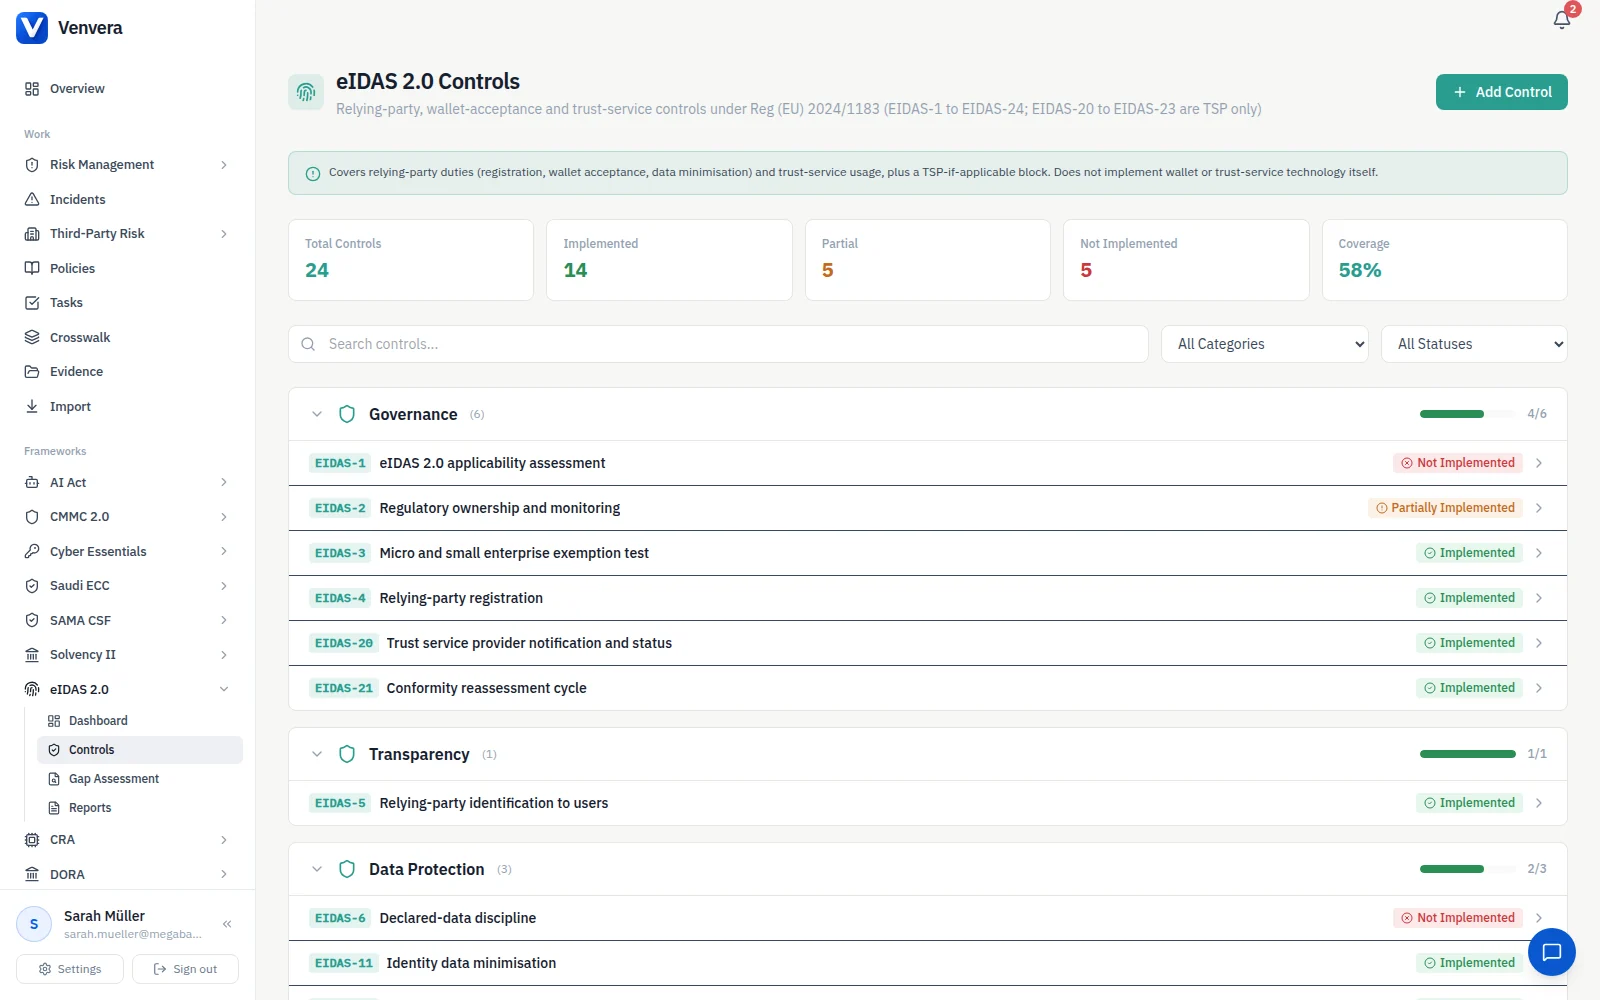
Venvera برنامج امتثال لـ eIDAS 2.0 مخصص للأطراف المعتمِدة ومزوّدي خدمات الثقة بموجب اللائحة (EU) 2024/1183. يضم 24 ضابطًا متتبعًا تغطي تسجيل الأطراف المعتمِدة وقبول المحفظة بموجب المادة 5f، وما يرافق ذلك من واجبات تقليل البيانات وعدم التمييز، والتزامات المطابقة والإبلاغ عن الحوادث وإعادة التقييم التي يتحملها مزوّدو خدمات الثقة المؤهلون. ويحدد كل ضابط الأدلة التي ستتوقعها الجهة الرقابية، ويُظهر عرض الجاهزية المسافة المتبقية حتى موعد قبول المحفظة في 24 ديسمبر 2027، ليُخطَّط العمل وفق موعد نهائي ثابت.
ما هو eIDAS 2.0، وهل تقع ضمن نطاقه؟
عدّل eIDAS 2.0 لائحة الهوية الإلكترونية الأصلية، ودخل حيز النفاذ في 20 مايو 2024. وهو يُطلق محفظة الهوية الرقمية الأوروبية ويُحدّث خدمات الثقة (التوقيعات، والأختام، والطوابع الزمنية، والتسليم المسجل، والأرشفة، ودفاتر الأستاذ الإلكترونية). ويتحدد النطاق بالدور الذي تؤديه لا بقطاعك وحده: فالمحفّز الشائع في القطاع الخاص هو المادة 5f، التي تُلزم بقبول المحفظة الشركاتِ التي ليست متناهية الصغر ولا صغيرة، والمطالَبة باستخدام مصادقة قوية للمستخدم لأغراض التعريف عبر الإنترنت بموجب قانون الاتحاد الأوروبي أو القانون الوطني أو عقد. وتسمّي المادة 5f القطاع المصرفي، والخدمات المالية، والنقل، والطاقة، والرعاية الصحية، والاتصالات، والبريد، والبنية التحتية الرقمية، والتعليم، ومياه الشرب، والضمان الاجتماعي. أمام الأطراف المعتمِدة المشمولة مهلة حتى 24 ديسمبر 2027، ويتحمل مزوّدو خدمات الثقة واجبات مستمرة تشمل إعادة التقييم كل 24 شهرًا. تدير Venvera ذلك كله بوصفها برنامج امتثال لـ eIDAS 2.0: تربط الواجبات بالضوابط، وتقيس جاهزيتك لقبول المحفظة، وتعيد استخدام الأدلة التي تملكها أصلًا لـ DORA وNIS2 وISO 27001، فلا تبدأ من صفحة بيضاء.
اعرف ما إذا كان eIDAS 2.0 ينطبق عليك، كيانًا كيانًا.
النطاق اختبار للدور لا تخمين للقطاع، ومن السهل الخطأ فيه. ترشدك Venvera خطوة بخطوة: أي الكيانات القانونية والخدمات الموجهة للعملاء تُعد أطرافًا معتمِدة بموجب المادة 5f، وهل ينطبق إعفاء المنشآت متناهية الصغر أو الصغيرة بعد احتساب هيكل المجموعة والشركاء، وهل تتحمل أيضًا واجبات مزوّد خدمات ثقة أو مزوّد محفظة. ويُوثَّق القرار ويُؤرَّخ، ويمكن إعادة إجرائه عند تغير خدماتك أو اللوائح التنفيذية.
- انطباق صفة الطرف المعتمِد بموجب المادة 5f لكل كيان وخدمة
- اختبار إعفاء المنشآت متناهية الصغر والصغيرة مع مراعاة هيكل المجموعة
- تحديد دور مزوّد خدمات الثقة ومزوّد المحفظة
- نطاق موثق ومؤرخ يمكنك عرضه على الجهة الرقابية
كن قادرًا على قبول المحفظة قبل الموعد النهائي.
الواجب الأساسي للطرف المعتمِد هو القدرة: حيثما يُشترط تعريف قوي للمستخدم، عليك قبول محفظة الهوية الرقمية الأوروبية بحلول 24 ديسمبر 2027. تتتبع Venvera ضوابط الجاهزية التي توصلك إلى ذلك: التسجيل في الدول الأعضاء الصحيحة، والتعريف بنفسك للمستخدمين، وجرد الخدمات التي تُفعّل هذا الواجب، والتحقق من بيانات الاعتماد وشهادات السمات التي تتلقاها، ووسيلة بديلة تضمن عدم التمييز فلا يُضار مستخدمو المحفظة أبدًا.
- تسجيل الطرف المعتمِد والالتزام بالبيانات المصرّح بها
- جرد الخدمات التي تتطلب مصادقة قوية (قائمة المحفّزات)
- التحقق من شهادات المحفظة: الأصالة والسلامة والإلغاء
- عدم التمييز وتوفير وسيلة بديلة
اطلب الحد الأدنى. وأثبت أنك فعلت.
يتشدد eIDAS 2.0 في بيانات الهوية: لا يجوز لك أن تطلب إلا السمات التي صرّحت بها عند التسجيل، ولا أن تستخدمها إلا للغرض المصرّح به، ويُحظر عليك دمجها عبر الخدمات أو استخدامها لتتبع الأشخاص. تحفظ Venvera هذه الواجبات بوصفها ضوابط مدعومة بالأدلة، فيصبح تقليل البيانات وتحديد الغرض وسجلات المعاملات أمورًا قابلة للإثبات لا مجرد ادعاءات. وهنا أيضًا يُستفاد من العمل الذي أنجزته أصلًا لـ GDPR.
- الالتزام بالبيانات المصرّح بها مفروض على قوالب طلباتك
- تحديد الغرض ومنع التتبع عبر الخدمات
- سجلات معاملات الهوية الكافية لإثبات الامتثال
- إعادة استخدام أدلة حماية البيانات التي أعددتها لـ GDPR عبر الربط بين الأطر
العمل الذي أنجزته لـ DORA وNIS2 يُحتسب هنا أيضًا.
معظم ضوابط eIDAS ليست عملًا جديدًا. فالمصادقة القوية، والإبلاغ عن الحوادث، ودورة حياة الشهادات، والتزامات المورّدين، وأمن منظومة الهوية كلها تتداخل مع ضوابط تثبتها بالأدلة أصلًا لـ DORA وNIS2 وISO 27001. تربطها Venvera، فما إن تثبت أحدها حتى يستوفي مكافئه في eIDAS. ثم يتابع Evidence Autopilot الفجوات الخاصة بـ eIDAS فعلًا وحدها، من مسؤولي الاتصال المناسبين لكل نطاق، ويعيد الطلب عند انتهاء صلاحية الأدلة.
- الضوابط المتداخلة تُستوفى تلقائيًا من DORA وNIS2 وISO 27001
- الواجبات الخاصة بـ eIDAS (التسجيل، وقبول المحفظة) لا تُحتسب تلقائيًا أبدًا
- يجمع Evidence Autopilot الفوارق عبر طلبات دون تسجيل دخول
- عدّادات الحوادث وسجلات المورّدين مشتركة، لا يُعاد بناؤها
للمزوّدين: دورة الـ 24 شهرًا، تحت السيطرة.
إذا كنت مزوّد خدمات ثقة، يُبقيك eIDAS 2.0 ضمن دورة متكررة: قدّم الإخطار بخدماتك واعرض حالتها بدقة، وأبلغ عن الاختراقات الأمنية الجسيمة خلال 24 ساعة، واحتفظ بخطة إنهاء ممولة، واخضع لإعادة تقييم المطابقة على يد جهة حاصلة على الاعتماد كل 24 شهرًا على الأقل. تتعامل Venvera مع إعادة التقييم بوصفها دليلًا له تاريخ انتهاء، فيبقى العدّاد ظاهرًا ويُطلب التجديد قبل انقضاء الصلاحية، ويعمل واجب الإبلاغ عن الحوادث على المحرك نفسه الذي يدير مهلك التنظيمية الأخرى.
- عرض الحالة المؤهلة وغير المؤهلة
- الإبلاغ عن حوادث خدمات الثقة خلال 24 ساعة على محرك العدّادات
- إعادة تقييم المطابقة متتبعة كدليل تنتهي صلاحيته (كل 24 شهرًا)
- ضوابط خطة الإنهاء ودورة حياة الشهادات
اعرف موقعك بدقة خلال خمس دقائق.
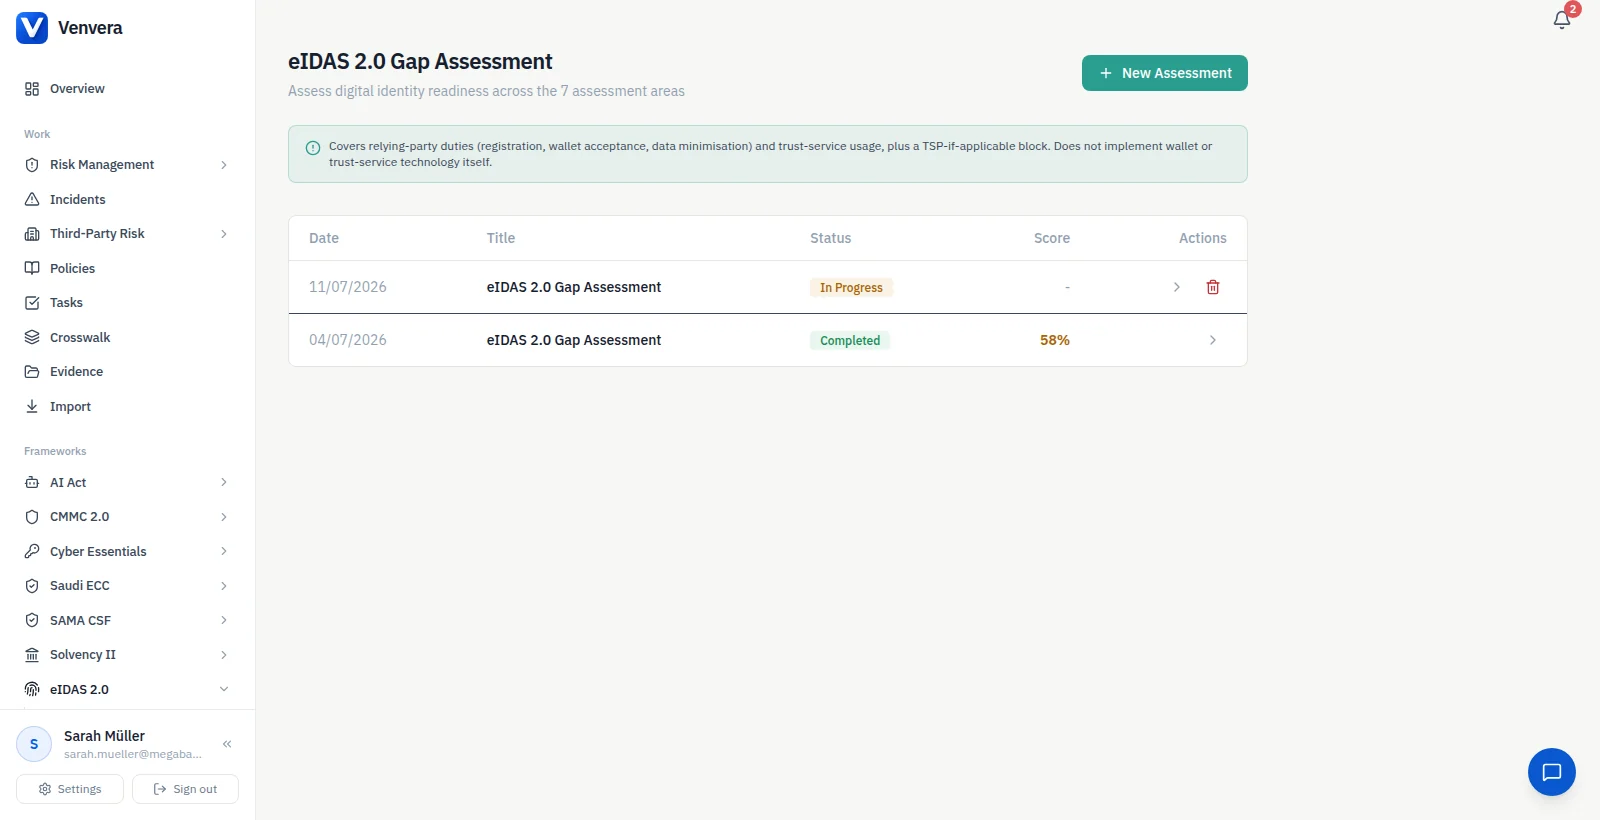
يقيس تقييم الفجوات مؤسستك عبر كل مجالات eIDAS 2.0: النطاق والحوكمة، وجاهزية المحفظة، وحماية البيانات، وخدمات الثقة، والأمن والحوادث، وواجبات مزوّدي خدمات الثقة المشروطة، ويعيد إليك خطة معالجة مرتبة حسب الأولوية مع المسؤولين وتقديرات الجهد. تتبّع التقدم من التقييم الأول حتى الجاهزية الكاملة بدلًا من التخمين بشأن قدرتك على اللحاق بموعد 2027.
- تقييم يشمل جميع مجالات eIDAS 2.0، مع تحديد نطاق واجبات مزوّدي خدمات الثقة بحسب الحالة
- خارطة طريق معالجة مرتبة حسب الأولوية مع المسؤولين وتقديرات الجهد
- تتبع التقدم مقابل الموعد النهائي في 24 ديسمبر 2027
- ملخص للجاهزية معدّ لمجلس الإدارة بنقرة واحدة
جدول البيانات أو Venvera.
أسئلة eIDAS 2.0، مجابة.
أدلة إرشادية حول eIDAS 2.0
- متطلبات الطرف المعتمِد في eIDAS 2.0التسجيل، وسقف البيانات، والتعريف بنفسك، والتحقق، والأسماء المستعارة، والوسطاء، حكمًا بحكم.
- الغرامات والعقوبات في eIDAS 2.0الحد الأدنى في المادة 16 البالغ 5 ملايين يورو أو 1% لمزوّدي خدمات الثقة، ولماذا يُعد فقدان الصفة المؤهلة أخطر، وما الذي تخاطر به الأطراف المعتمِدة.
- تكلفة الامتثال لـ eIDAS 2.0: ما الذي يجب رصده في الميزانيةالتقدير الرسمي الوحيد الصادر عن المفوضية الأوروبية، وما يشمله، وكيف تقدّر رقمك الخاص.
- الموعد النهائي لـ eIDAS 2.0: 24 ديسمبر 2027كيف حُدد التاريخ، ومن يلتزم به، وما الذي ينبغي فعله في 2026 و2027.
- من يجب عليه قبول محفظة EUDI؟شجرة قرار قائمة على الدور، ومحفّز المادة 5f، وإعفاء المنشآت متناهية الصغر والصغيرة.
- قائمة التحقق من الجاهزية لـ eIDAS 2.0بنود العمل التي يجب إنجازها قبل أن يدخل واجب القبول حيز التطبيق.
اعرف موقعك من eIDAS 2.0 قبل 2027 بوقت كافٍ.
ابدأ بتقرير فجوات مجاني يغطي كل مجالات eIDAS 2.0: 10 دقائق، ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك