اربح العقود في المملكة المتحدة بشهادة Cyber Essentials.
Venvera برنامج امتثال لـ Cyber Essentials يحدد نطاق ضوابط NCSC الخمسة ويوثقها بالأدلة، جاهزةً للشهادة ولـ Cyber Essentials Plus، وهو خط الأساس الذي تشترطه الجهات الحكومية البريطانية والمشترون من الشركات الكبرى قبل إدراجك في قائمة المورّدين.
ما القدر الذي تستوفيه بالفعل من Cyber Essentials؟
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج امتثال لـ Cyber Essentials يغطي ضوابط NCSC الخمسة
Venvera برنامج امتثال لـ Cyber Essentials مخصص للمؤسسات في المملكة المتحدة التي تحصل على الشهادة عبر IASME. يحدد نطاقك، ثم يتتبع 24 ضابطًا موزعة على محاور الضوابط التقنية الخمسة لدى NCSC: الجدران النارية، والتهيئة الآمنة، وإدارة التحديثات الأمنية، والتحكم في وصول المستخدمين، والحماية من البرمجيات الخبيثة. ويحدد كل ضابط الأدلة التي يتوقعها المُقيّم، بما في ذلك مهلة الـ 14 يومًا لتثبيت التحديثات الحرجة وعالية الخطورة، وإزالة البرمجيات غير المدعومة. وتُحفظ إجابات التقييم الذاتي، وتاريخ التجديد السنوي، والاختبارات التقنية الإضافية التي يضيفها Cyber Essentials Plus في السجل نفسه.
ما هو Cyber Essentials، ولماذا يطلبه المشترون في المملكة المتحدة؟
Cyber Essentials شهادة مدعومة من الحكومة البريطانية، طوّرها NCSC وتديرها IASME، وتقوم على خمسة ضوابط تقنية تصد نحو 80% من الهجمات السيبرانية الشائعة. وأهميتها التجارية أنها شرط لا غنى عنه للتقدم إلى كثير من العقود الحكومية البريطانية التي تمس بيانات شخصية أو حساسة، كما يطلبها المتعاقدون الرئيسيون والمشترون من الشركات الكبرى على نحو متزايد قبل إضافتك إلى قائمة مورّديهم. والحصول على الشهادة، ثم الارتقاء إلى شهادة Cyber Essentials Plus الخاضعة للتدقيق، هو ما يفتح لك تلك المناقصات ويُمرّرك عبر العناية الواجبة بالمورّدين، بدلًا من استبعادك عند بوابة المشتريات.
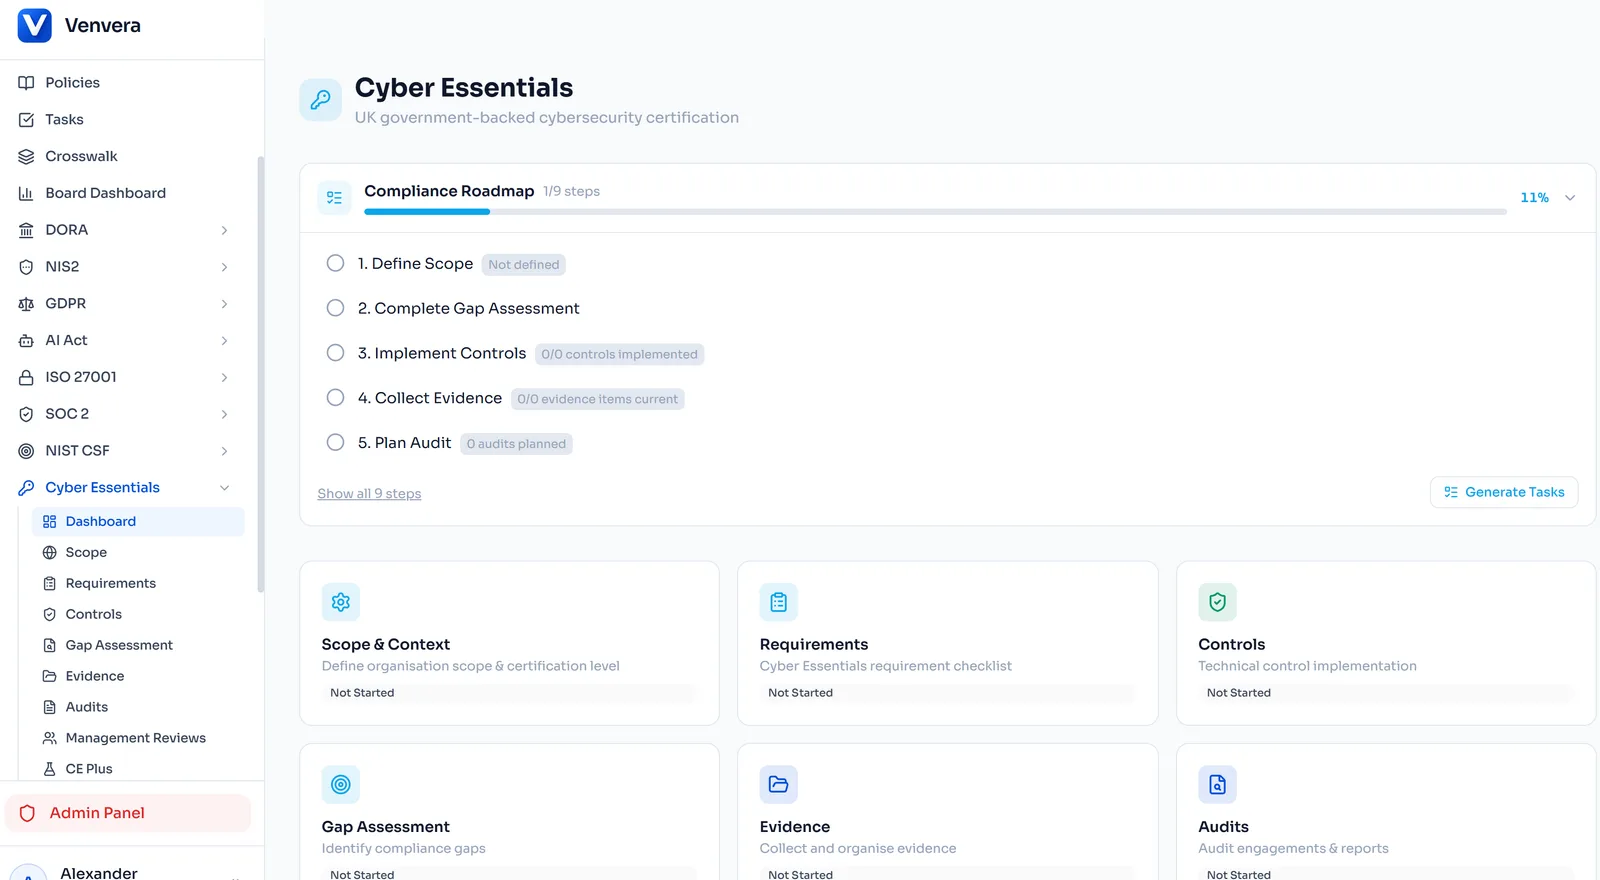
كل ضابط من ضوابط NCSC الخمسة، مقيَّم قبل أن تقدّم طلبك.
يُحكم على Cyber Essentials من خلال خمسة ضوابط تقنية، وتقيّمك Venvera مقابل كل منها باستخدام مجموعة أسئلة IASME نفسها: الجدران النارية، والتهيئة الآمنة، وإدارة التحديثات الأمنية، والتحكم في وصول المستخدمين، والحماية من البرمجيات الخبيثة. ويتفرع كل ضابط إلى معايير النجاح أو الإخفاق الخاصة به، فتعرف هل ستنجح قبل أن تدفع رسوم التقييم، لا بعدها.
- الجدران النارية: قواعد الجدار الناري الحدودي وإعدادات بوابة الإنترنت
- التهيئة الآمنة: تغيير كلمات المرور الافتراضية وإزالة الخدمات غير الضرورية
- إدارة التحديثات الأمنية: تطبيق التصحيحات الحرجة خلال 14 يومًا
- التحكم في وصول المستخدمين: أقل الصلاحيات، وحسابات فريدة، وفصل حسابات المسؤولين
- الحماية من البرمجيات الخبيثة: التحقق من مكافحة البرمجيات الخبيثة أو القوائم المسموح بها أو بيئات العزل

ارسم حدود شهادتك قبل أن يشكك فيها المُقيّم.
النطاق المبهم أسرع طريق إلى الإخفاق. تساعدك Venvera على توثيق الأجهزة والشبكات والخدمات السحابية والمواقع الواقعة داخل حدودك بدقة، وتحديد أجهزتك الحدودية، ومراعاة استخدام الأجهزة الشخصية (BYOD) والعاملين عن بُعد، ليرى المُقيّم نطاقًا واضحًا يمكن الدفاع عنه من اليوم الأول.
- جرد الأجهزة: الحواسيب المكتبية والمحمولة والخوادم والأجهزة المتنقلة
- رسم حدود الشبكة مع تحديد الجدران النارية والبوابات
- تحديد نطاق الخدمات السحابية وفق نموذج المسؤولية المشتركة
- توثيق ترتيبات BYOD والعمل عن بُعد
- مخطط النطاق جاهز للتقديم إلى المُقيّم
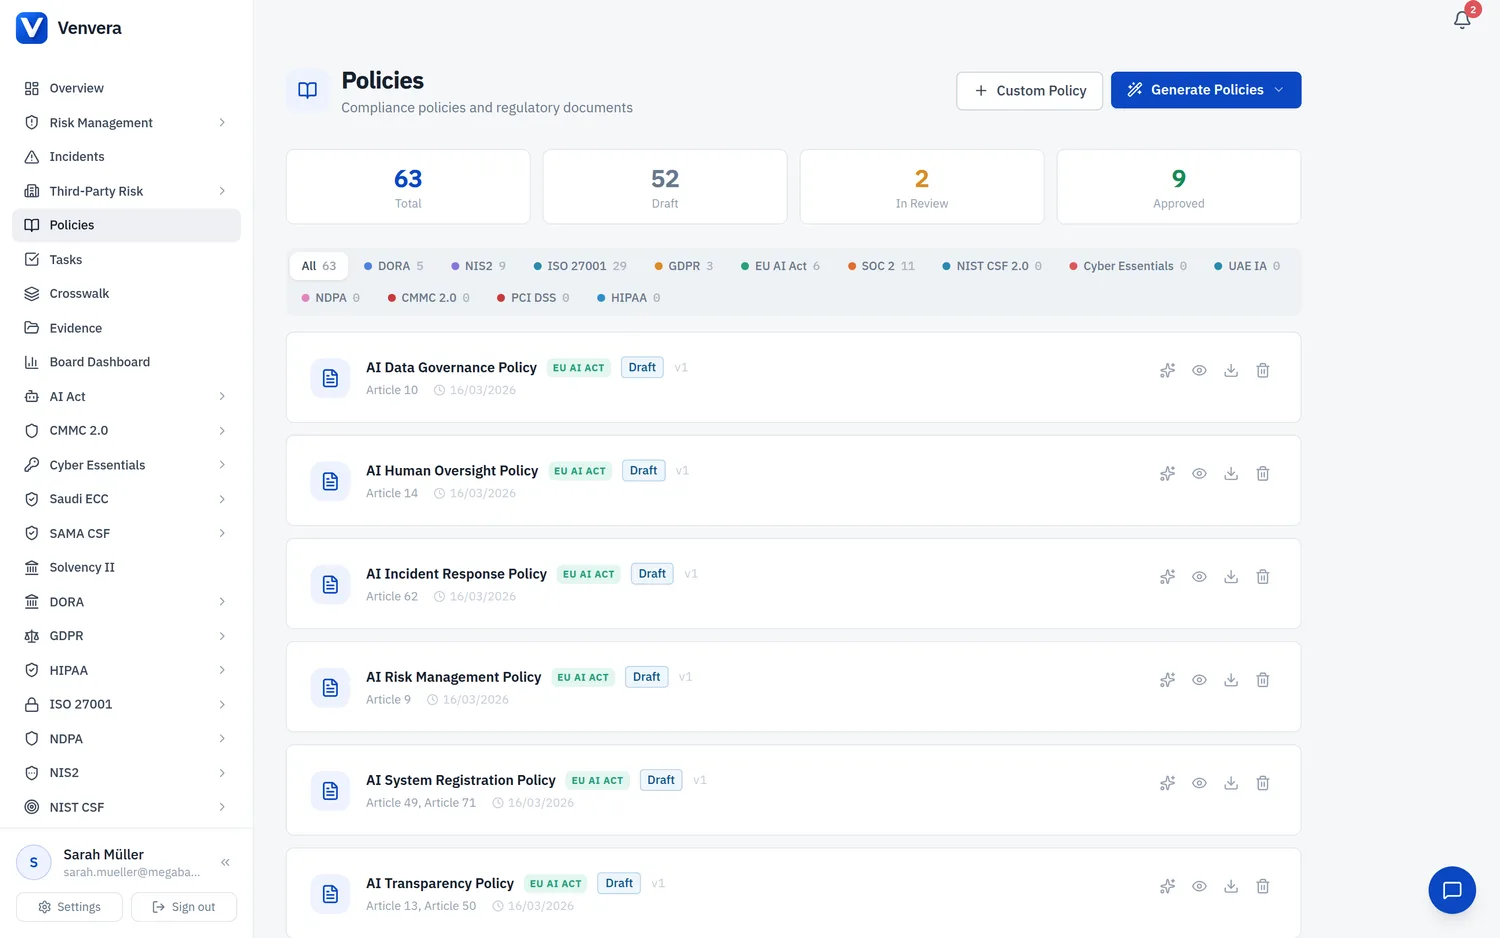
اكتشف كل فجوة ما دام الوقت يسمح بإصلاحها.
أجرِ تقييم فجوات منظمًا يقابل وضعك الحالي بكل متطلب من متطلبات Cyber Essentials، ويخبرك بما هو ممتثل أو ممتثل جزئيًا أو مفقود. وتسلّمك Venvera خطة معالجة مرتبة حسب الأولوية، فيذهب جهدك إلى حيث تتوقف الشهادة عليه فعلًا.
- فجوات على مستوى المتطلبات عبر الضوابط الخمسة كلها
- تقييم بثلاثة مستويات: ممتثل، وجزئي، وغير ممتثل
- خطة معالجة مرتبة حسب الأولوية مع تقديرات الجهد
- مهام مسندة إلى مسؤولين مع مواعيد نهائية
- مسار لإعادة التقييم يؤكد الإصلاحات قبل التقديم
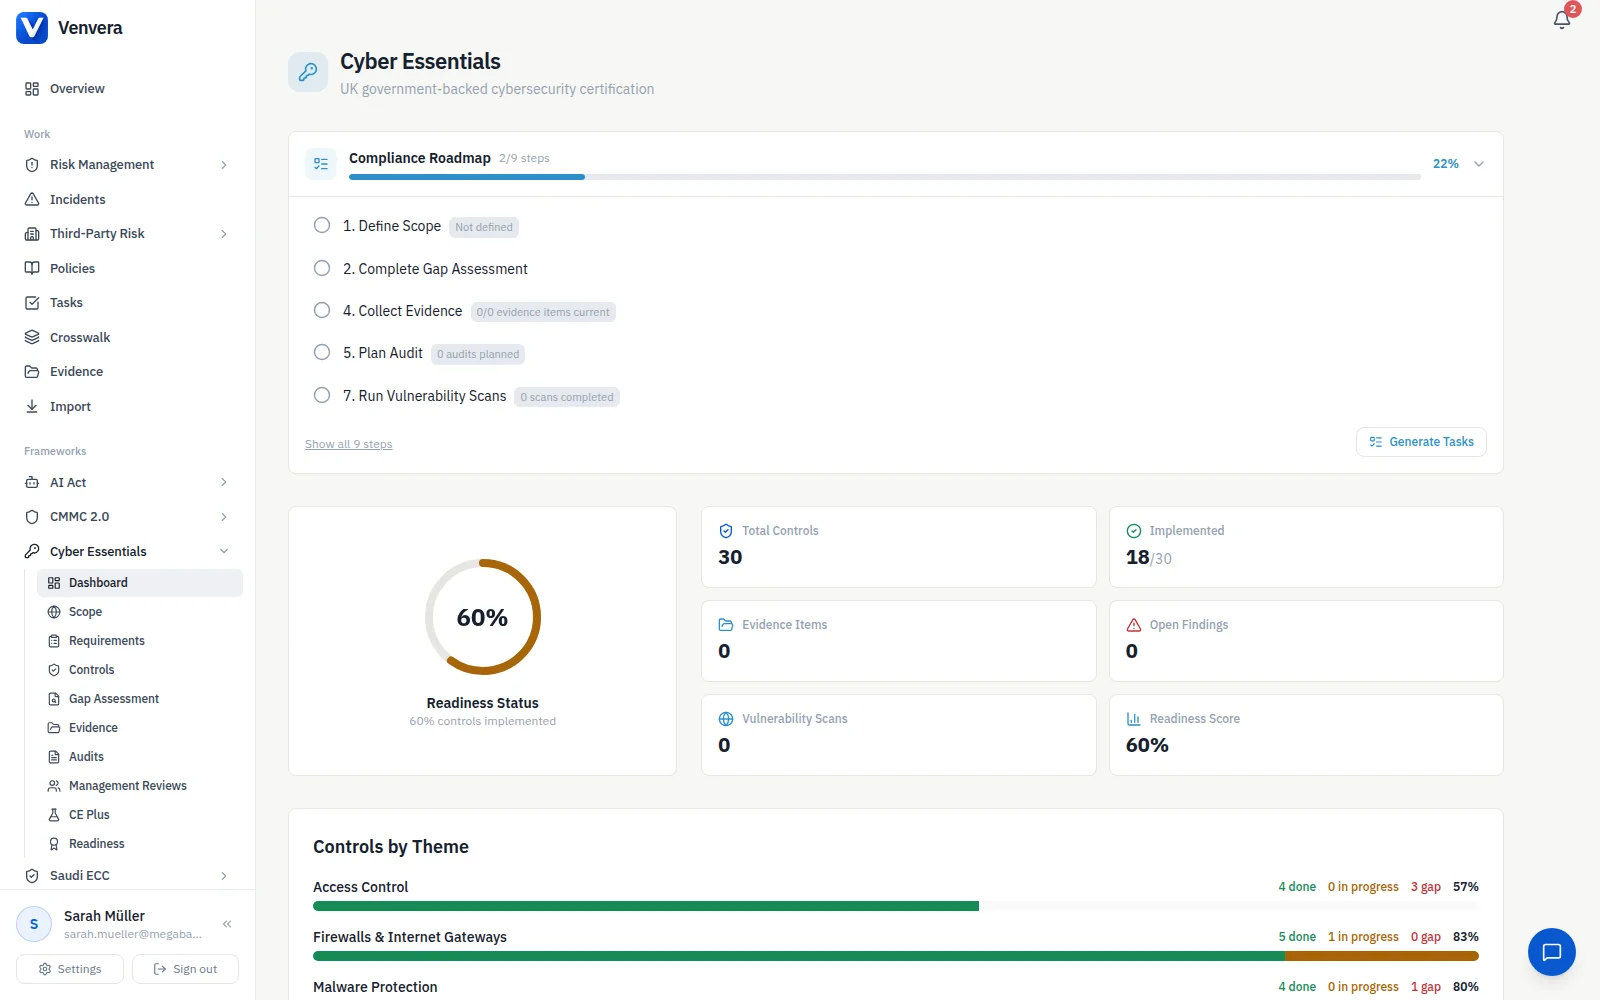
حزمة أدلة واحدة للاستبيان ولتدقيق Plus.
اجمع في مكان واحد الإثباتات التي تحتاج إليها للتقييم الذاتي ولاختبار Cyber Essentials Plus العملي، ونظّمها. إعدادات الجدران النارية، وتقارير التصحيحات، وقوائم التحكم في الوصول، ونتائج مكافحة البرمجيات الخبيثة: كل منها موسوم بالضابط الذي يدعمه، فيحصل المُقيّم على حزمة مكتملة بدلًا من رحلة بحث عن الكنز.
- أدلة منظمة حسب مجال الضابط والمتطلب
- أي صيغة: لقطات شاشة، وملفات PDF وCSV، وتصديرات الإعدادات
- ختم زمني تلقائي فلا تكون حداثة الأدلة موضع شك أبدًا
- لوحة اكتمال تعرض ما لا يزال ناقصًا
- تصدير جاهز للمُقيّم للتحقق في Plus

اجتز تدقيق Plus العملي من المرة الأولى.
يضيف Cyber Essentials Plus تدقيقًا تقنيًا حيًا فوق الاستبيان، والإخفاق في تقييم Plus يكلفك وقتًا ورسوم إعادة الاختبار. ترشدك Venvera عبر كل مجال اختبار سيجريه المُقيّم، من فحوصات الثغرات الخارجية والداخلية، إلى دفاعات البريد الإلكتروني والويب، والمصادقة متعددة العوامل (MFA) في السحابة، فتكتشف نقاط الضعف قبل أن يكتشفها المُقيّم.
- قائمة تحقق للجاهزية لفحص الثغرات الخارجي
- التحضير لتقييم الثغرات الداخلي
- اختبار دفاعات البريد الإلكتروني ضد المرفقات والروابط الخبيثة
- دفاعات تصفح الويب ضد التنزيلات الخبيثة
- التحقق من المصادقة متعددة العوامل عبر الخدمات السحابية

ابقَ حاملًا للشهادة يوم تطلبها المناقصة.
الشهادة التي تنقضي صلاحيتها بين التجديدات كأنها لم تكن حين تصل فرصة مناقصة. لوحة واحدة تعرض جاهزيتك عبر الضوابط الخمسة كلها، وتتتبع موعد تجديدك كل 12 شهرًا، وتنبهك لحظة خروج أي ضابط عن الامتثال، فتبقى شهادتك سارية حين تتحقق إدارة المشتريات.
- درجة جاهزية إجمالية مع تفصيل لكل ضابط
- مؤشر الجاهزية للتقديم عبر الضوابط الخمسة
- تتبع موعد التجديد كل 12 شهرًا مع تذكيرات مسبقة
- مراقبة مستمرة بين الشهادات
- مقارنة سنوية تُظهر التحسن

عملك على Cyber Essentials يُحتسب في ISO 27001 وNIST.
Cyber Essentials هو خط الأساس لا السقف. تربط Venvera كل ضابط تنفذه بالملحق A من ISO 27001 وNIST CSF وأطرك الأخرى، فتنتقل أدلة الجدران النارية والتصحيحات والتحكم في الوصول التي تجمعها للشهادة مباشرة إلى تدقيقك التالي، بدلًا من إعادة العمل من الصفر.
- ضوابط مربوطة عبر ISO 27001 وNIST CSF وغيرهما
- إعادة استخدام أدلة Cyber Essentials عبر الأطر
- اطلع على تداخل التغطية قبل أن تبدأ الشهادة التالية
- مكتبة ضوابط واحدة تغذي كل إطار تعمل به

جدول البيانات أو Venvera.
أسئلة Cyber Essentials، مجابة.
كن جاهزًا للشهادة من أجل المناقصة.
ابدأ بتقرير فجوات مجاني يغطي ضوابط Cyber Essentials الخمسة: 10 دقائق، ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك