بِع في السوق السعودية، متوافقًا مع ضوابط ECC الصادرة عن NCA.
Venvera برنامج امتثال لـ Saudi ECC (الضوابط الأساسية للأمن السيبراني) الصادرة عن الهيئة الوطنية للأمن السيبراني في المملكة العربية السعودية، يربط كل ضابط ويقيّمه ويوثقه بالأدلة، لتستوفي الشرط اللازم لممارسة العمل والفوز بالأعمال في المملكة.
ما القدر الذي تستوفيه بالفعل من Saudi NCA ECC؟
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج امتثال لـ Saudi ECC يغطي مجموعة ضوابط NCA
Venvera برنامج امتثال لـ Saudi ECC موجّه إلى الجهات الحكومية، ومشغّلي البنية التحتية الوطنية الحساسة، ومؤسسات القطاع الخاص التي تُدخلها الهيئة الوطنية للأمن السيبراني ضمن النطاق. يحمل البرنامج الضوابط الأساسية للأمن السيبراني كضوابط متتبعة، مكوّنًا فرعيًا تلو الآخر، من حوكمة الأمن السيبراني وتعزيزه إلى صموده، والأطراف الخارجية والحوسبة السحابية، وأنظمة التحكم الصناعي. ويحدد كل ضابط الأدلة التي يتوقعها تقييم NCA، ولأن ECC تستند إلى ISO 27001 وNIST CSF، فإن أعمال الضوابط التي أنجزتها أصلًا تنتقل إليها مباشرة، ويُصدَّر تقرير مجلس الإدارة بنقرة واحدة.
ما هي Saudi NCA ECC، ولماذا يجب عليك الامتثال لها؟
الضوابط الأساسية للأمن السيبراني هي الإطار الإلزامي للأمن السيبراني الصادر عن الهيئة الوطنية للأمن السيبراني في المملكة العربية السعودية: 108 ضوابط موزعة على 4 مكونات أساسية و28 مكونًا فرعيًا في إصدار ECC-2:2024 النافذ منذ أكتوبر 2024، تشمل حوكمة الأمن السيبراني وتعزيزه وصموده، والأمن السيبراني المتعلق بالأطراف الخارجية والحوسبة السحابية. وكان إصدار 2018 يضم 114 ضابطًا في 5 مكونات أساسية، ثم دمجتها مراجعة 2024 ونقلت أنظمة التحكم الصناعي إلى معيار مستقل من NCA. وتُلزم NCA بالامتثال لـ ECC كل جهة حكومية، وكل مشغّل للبنية التحتية الوطنية الحساسة، وكل مؤسسة تتعامل مع بيانات هذه الجهات، وفي كل عام تُدخل توجيهاتها جزءًا أكبر من القطاع الخاص ضمن النطاق. والتوافق ليس اختياريًا: إنه شرط لممارسة العمل في المملكة وللفوز بعقود المشترين الذين باتوا يشترطونه. ولأن ECC مبنية على ISO 27001 وNIST CSF، فإن العمل الذي أنجزته أصلًا يقطع بك معظم الطريق.

كل مكوّن فرعي في ECC، متتبع حتى الإنجاز.
تنظّم NCA إصدار ECC-2:2024 في 108 ضوابط موزعة على 4 مكونات أساسية و28 مكونًا فرعيًا. تتتبع Venvera ضوابط ECC مكوّنًا فرعيًا تلو الآخر، ولكل منها حالة تنفيذ ومسؤول وأدلة وتاريخ مستهدف. صفِّ حسب المكوّن الأساسي لتركّز فريقك على الحوكمة، أو التعزيز، أو الصمود، أو الأطراف الخارجية والحوسبة السحابية، أو أنظمة التحكم الصناعي (ICS)، وتابع التقدم لحظيًا مجمّعًا لكل مكوّن فرعي، فتعرف دائمًا كم تبعد عن الجاهزية.
- تتبع كل مكوّن فرعي في ECC، منظمًا حسب المكوّن الأساسي
- تتبع الحالة: لم يبدأ، قيد التنفيذ، منفذ، فعّال
- أدلة مرفقة بكل ضابط للجاهزية لمراجعة NCA
- مسؤول وتاريخ مستهدف لكل ضابط
- لوحات تقدم للمكونات الفرعية مع نسب الإنجاز
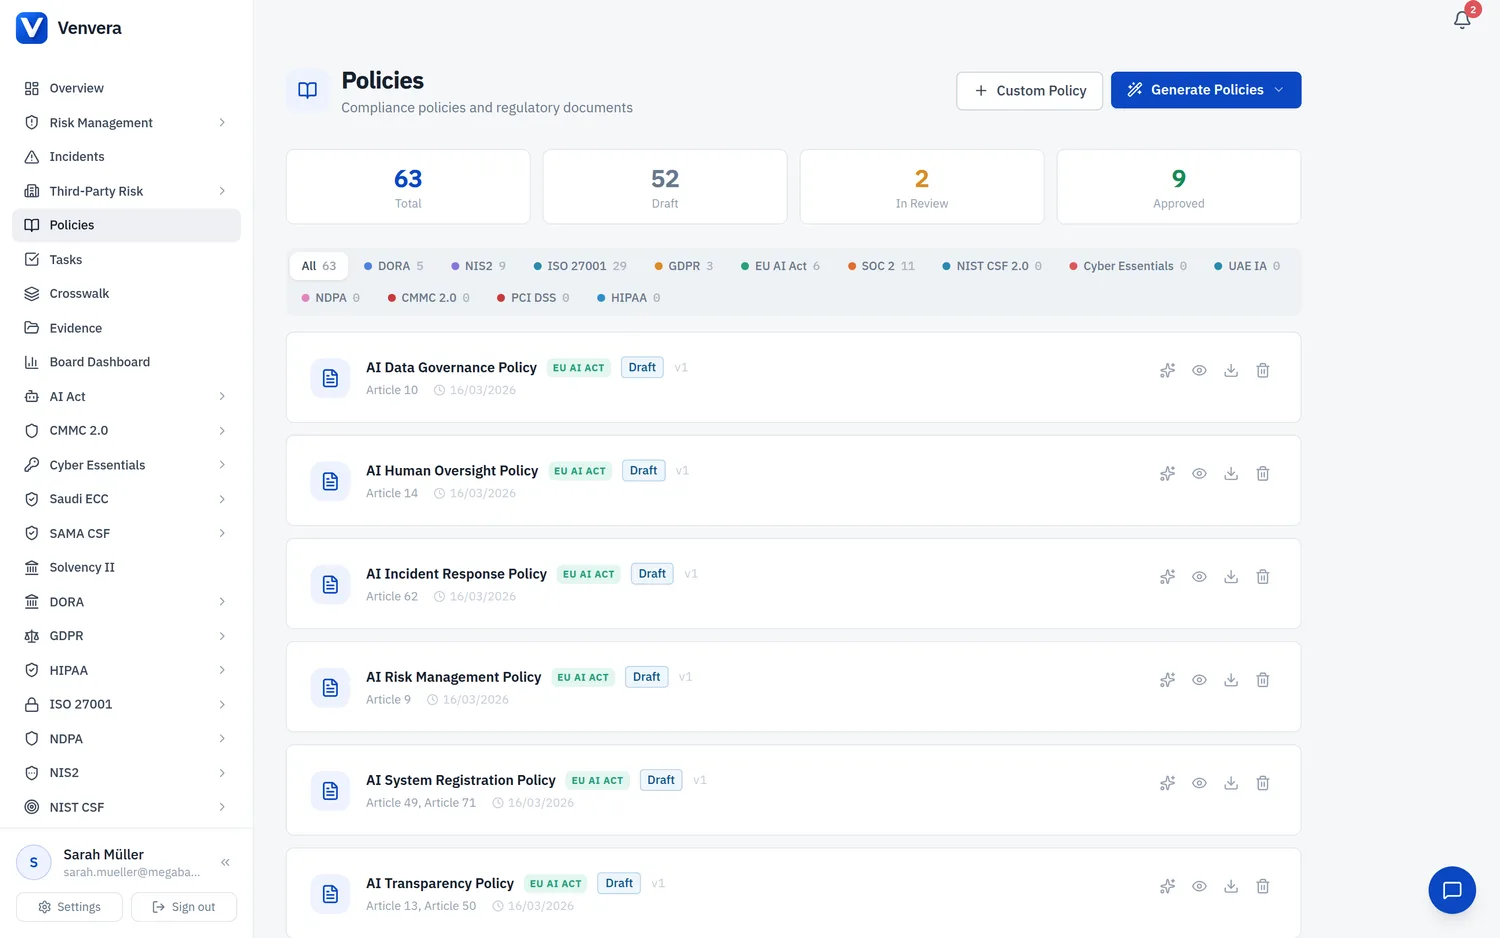
اعرف فجواتك في ECC خلال عشر دقائق.
قيّم جاهزيتك مقابل كل مكوّن أساسي في ECC في أقل من عشر دقائق. تقيس Venvera نضجك الحالي لكل مكوّن أساسي وفرعي، وتُعلّم مواضع الضوابط الغائبة أو المنفذة جزئيًا، وتعيد إليك خارطة طريق معالجة مرتبة حسب الأولوية مع تقديرات الجهد. أنفق ميزانيتك على الفجوات الأعلى أثرًا أولًا، وتابع مسارك مع إغلاق فريقك للملاحظات.
- تقييم النضج على مستوى المكونات الأساسية والفرعية
- تحديد آلي للفجوات مع تصنيف حسب الخطورة
- خارطة طريق معالجة مرتبة حسب الأولوية مع تقديرات الجهد والتكلفة
- تتبع التقدم من التقييم الأول حتى الامتثال الكامل
- تقرير فجوات قابل للتصدير للإدارة وللتقديم إلى NCA
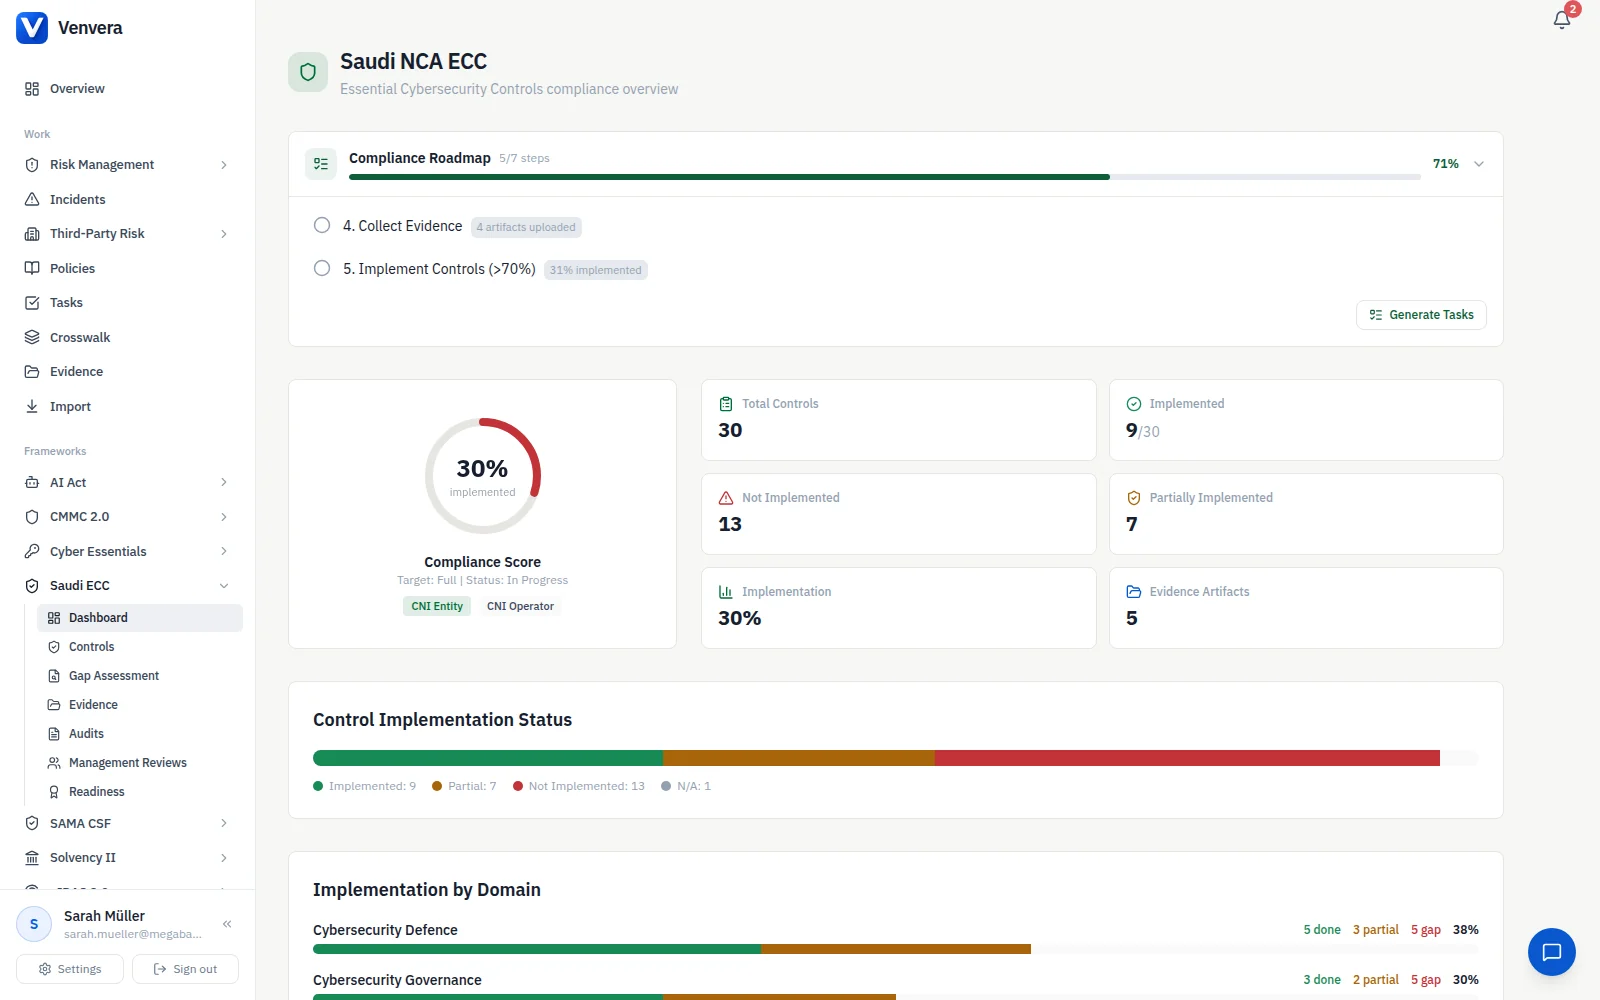
أثبت امتثالك لـ ECC بأعمال ISO 27001 التي أنجزتها أصلًا.
بنت NCA ضوابط ECC على ISO 27001 وNIST CSF، لذا يتداخل كثير من الضوابط الـ 108 مع ضوابط تطبقها أصلًا. تربط Venvera كل ضابط في ECC بنظيره في الملحق A من ISO 27001 وفي NIST CSF، فترى بدقة أي المتطلبات مستوفاة بالفعل. نفّذ مرة واحدة، وامتثل عبر الأطر، واحذف العمل المكرر من جدولك الزمني لـ ECC.
- ربط ضوابط ECC بـ ISO 27001 مع مؤشرات التغطية
- ربط ضوابط ECC بالفئات الفرعية في NIST CSF عبر جميع المكونات الأساسية
- عرض للفجوات فقط يُظهر ضوابط ECC غير المغطاة بالأطر القائمة
- أدلة مشتركة: ملف واحد يستوفي ضوابط عدة أطر
- لوحة متابعة عبر الأطر مع تقدم موحّد

ادخل مراجعة NCA وأدلتك جاهزة.
استعد لمراجعات الامتثال من NCA بأدلة منظمة حسب المكوّن الأساسي والضابط. لكل ضابط خزانة أدلة للسياسات ولقطات الشاشة وملفات تصدير الإعدادات وسجلات التدقيق. تتبع ملاحظات المراجعات السابقة، وأسند المعالجة إلى مسؤولين، وراقب الإغلاق. وعندما تحدد NCA موعد مراجعة، أنشئ حزمة أدلة كاملة بنقرة واحدة.
- خزانة أدلة لكل ضابط مع المرفقات وسجل الإصدارات
- متتبع ملاحظات مع الخطورة والمسؤول وتاريخ الاستحقاق والحالة
- تصدير حزمة الأدلة بنقرة واحدة، منظمة حسب المكوّن الأساسي في ECC
- سجل المراجعات السابقة مع تحليل اتجاه الملاحظات
- تقدم المعالجة مع تحديثات تلقائية للحالة

أدِر مخاطر الأطراف الخارجية والحوسبة السحابية كما يشترط المكوّن الأساسي 4.
يشترط المكوّن الأساسي 4 في ECC ضوابط مخصصة لمخاطر الأمن السيبراني التي يجلبها مزوّدو الخدمات من الأطراف الخارجية ومنصات الحوسبة السحابية. تمنح Venvera هذه الضوابط وحدة تتبع خاصة بها: تقييمات أمن المورّدين، والتحقق من امتثال مزوّدي الحوسبة السحابية، ومخاطر الإسناد الخارجي. راقب منظومة مورّديك مقابل متطلبات ECC، وتأكد من استيفاء كل مورّد لمعيار NCA قبل أن تمنحه صلاحية الوصول.
- استبيانات تقييم أمن المورّدين متوائمة مع المكوّن الأساسي 4 في ECC
- التحقق من امتثال مزوّدي الحوسبة السحابية لمتطلبات NCA
- تقييم مخاطر الأطراف الخارجية مع تصنيف تلقائي
- تتبع البنود التعاقدية الخاصة بالتزامات الأمن السيبراني
- مراجعة وصول المورّدين وجدولة إعادة التقييم الدوري
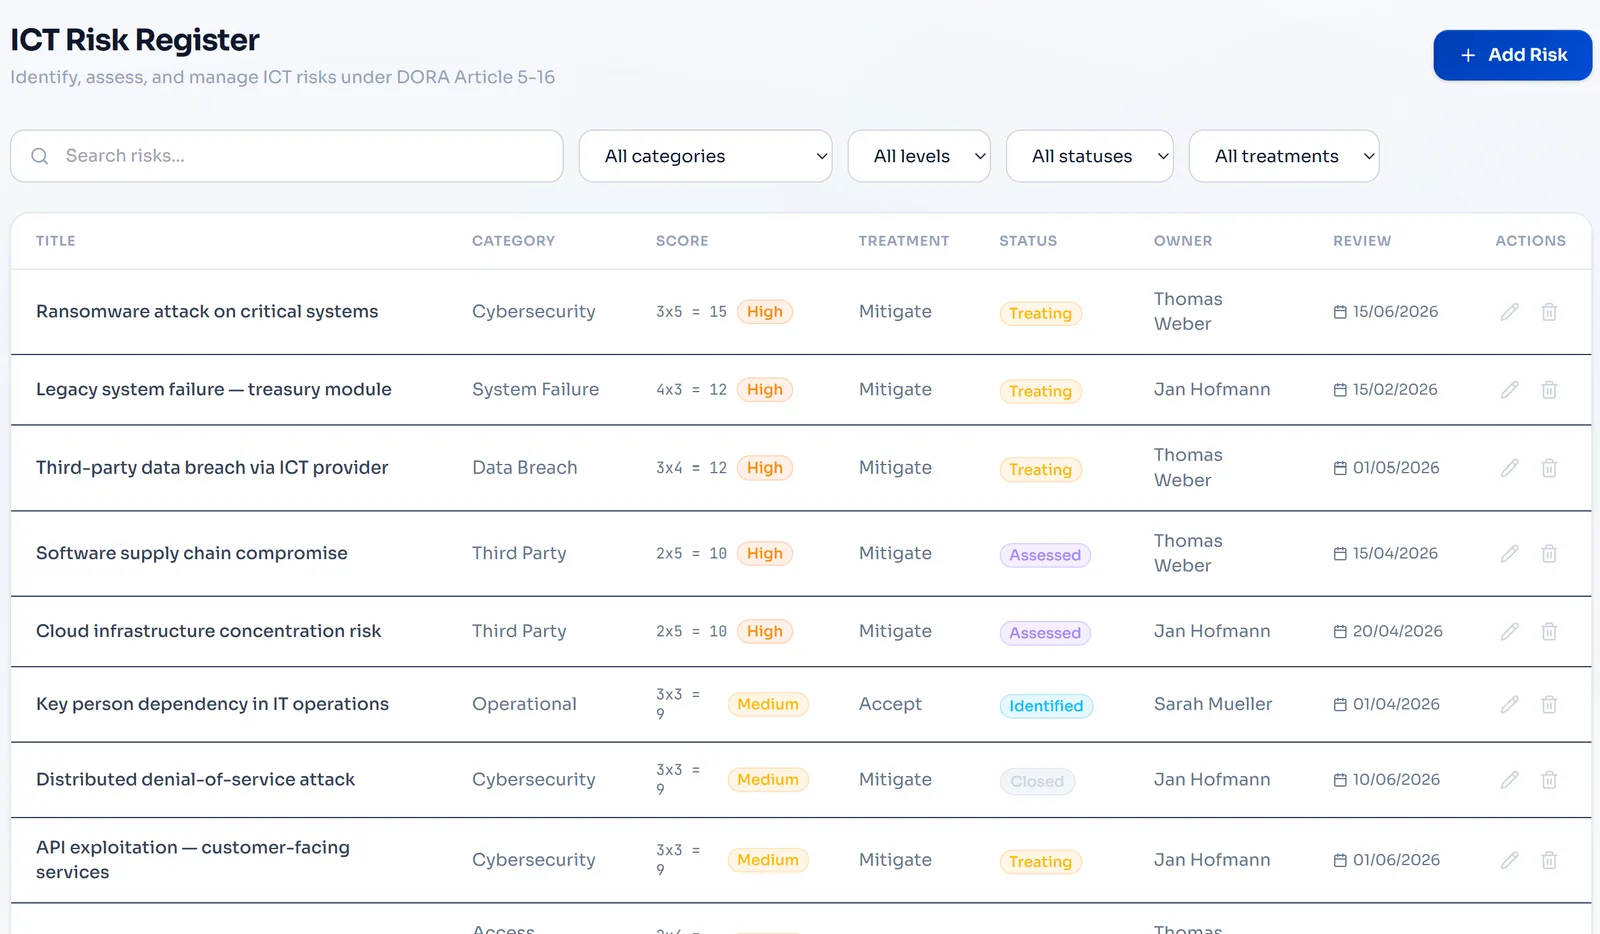
تقارير ECC جاهزة لمجلس الإدارة بنقرة واحدة.
أنشئ تقارير ECC جاهزة لمجلس الإدارة دون تجميع شرائح. يقدم كل تقرير تفصيلًا لكل مكوّن أساسي يشمل حالة الضوابط، وتحليل الفجوات، والتعرض للمخاطر، وتقدم المعالجة، فترى القيادة الوضع دون قراءة بيانات الضوابط الخام. جدوِل تقارير دورية أو أنتجها عند الطلب للتقديم إلى NCA ولاجتماعات مجلس الإدارة ومراجعات الإدارة.
- تقرير لمجلس الإدارة بنقرة واحدة مع تفصيل لكل مكوّن أساسي وملخص تنفيذي
- حالة الضوابط عبر كل مكوّن أساسي وفرعي
- تحليل الفجوات مع التعرض للمخاطر والجدول الزمني للمعالجة
- رسوم بيانية للاتجاهات تُظهر تحسن الامتثال عبر الزمن
- قابل للتصدير بصيغة PDF للتقديم إلى NCA ولحزم مجلس الإدارة

جدول البيانات أو Venvera.
أسئلة Saudi NCA ECC، مجابة.
أدلة إرشادية حول Saudi NCA ECC
- تكلفة الامتثال لـ Saudi NCA ECCما تُلزمك الضوابط الـ 108 بالإنفاق عليه، وبنود الميزانية الأربعة التي هي توظيف وتدقيق لا برمجيات.
- شرح متطلبات Saudi NCA ECCما يطلبه إصدار ECC-2:2024 مكوّنًا أساسيًا تلو الآخر، وما نقله تحديث 2024 خارج الإطار.
- Saudi NCA ECC مقابل SAMA CSFمتى تخضع المؤسسة المالية للإطارين معًا، والقواعد التي يختلفان فيها.
- أفضل برامج الامتثال لـ NCA ECCكيف تتفاوت المنصات في ربط الضوابط، والربط مع ISO 27001، والتسعير.
كن جاهزًا لـ ECC في المملكة.
ابدأ بتقرير فجوات مجاني يغطي المكونات الأساسية في NCA ECC، في 10 دقائق ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك