مارس أعمالك المصرفية في السعودية، متوافقًا مع إطار SAMA.
Venvera برنامج امتثال لـ SAMA CSF (إطار الأمن السيبراني الصادر عن البنك المركزي السعودي)، يُبقي مجالاته ومجالاته الفرعية وضوابطه ومستويات النضج فيه جاهزة للتدقيق ضمن إشراف SAMA عليك، دون أن تعيد بناء الأدلة في كل دورة مراجعة.
برنامج امتثال لـ SAMA CSF مع تقييم مدمج لدرجات النضج
Venvera برنامج امتثال لـ SAMA CSF موجّه إلى الجهات الأعضاء الخاضعة لإشراف البنك المركزي السعودي: البنوك، وشركات التأمين وإعادة التأمين، وشركات التمويل، وشركات المعلومات الائتمانية، والبنية التحتية للسوق المالية. يحمل البرنامج إطار الأمن السيبراني في صورة 4 مجالات و32 مجالًا فرعيًا، ويقيّم كلًا منها مقابل نموذج النضج ذي المستويات الستة الذي يقيّمك SAMA على أساسه، ويحدد الأدلة التي تستند إليها كل درجة. ولأن SAMA يتوقع المستوى 3 أو أعلى، يبقى القصور عن المستوى المستهدف ظاهرًا لكل مجال فرعي، ويُصدَّر مصنف التقييم الذاتي الدوري من السجل الحي نفسه.
ما هو SAMA CSF، ولماذا يتعذر عليك تجاهله؟
إطار الأمن السيبراني الصادر عن SAMA (الإصدار 1.0، مايو 2017) هو النظام الإلزامي للأمن السيبراني الذي يفرضه البنك المركزي السعودي على كل جهة يشرف عليها: البنوك، وشركات التأمين وإعادة التأمين، وشركات التمويل، وشركات المعلومات الائتمانية، والبنية التحتية للسوق المالية. وهو إطار قائم على المبادئ، مبني حول 4 مجالات و32 مجالًا فرعيًا ونحو 118 من اعتبارات الضوابط، ويُقيَّم وفق نموذج نضج من 6 مستويات يمتد من 0 «غير موجود» إلى 5 «تكيّفي». وهو ليس شارة تختار السعي إليها: إذ يفرضه SAMA على الجهات الأعضاء، ويُقاس نضجك مقابل مستوى مستهدف هو المستوى 3 أو أعلى، وتظهر أوجه القصور في المراجعة الإشرافية وتستتبع إجراءات إشرافية. تُبقي Venvera كل مجال فرعي مُقيَّمًا، وكل ضابط مدعومًا بالأدلة، ومصنف التقييم الذاتي الدوري جاهزًا للتقديم، فتصبح المراجعة التالية تقريرًا تصدّره لا مشروعًا تبدؤه.

اعرف درجة نضجك في SAMA قبل أن يعرفها المراجِع.
يشترط SAMA تقييمًا ذاتيًا دوريًا تُحتسب درجاته على نموذج النضج ذي المستويات الستة، من 0 «غير موجود» إلى 5 «تكيّفي»، ويُتوقع من الجهات الأعضاء الحفاظ على المستوى 3 أو أعلى. تُقيّم Venvera كل مجال فرعي بمقارنة النضج الحالي بالنضج المستهدف، وتحتسب درجة كل مجال والدرجة الإجمالية لحظيًا، وتُظهر الفجوات التي تنزل بك دون المستوى المستهدف، فيتحول سباق جداول البيانات السنوي إلى لوحة متابعة حية.
- نموذج نضج من 6 مستويات يُقيَّم لكل مجال فرعي مقابل هدفك
- تتبع النضج الحالي مقابل المستهدف لكل مجال فرعي مع احتساب تلقائي للفجوة
- درجات النضج لكل مجال والدرجة الإجمالية مع اتجاهها عبر الزمن
- ملاحظات الأدلة مرفقة على مستوى المجال الفرعي
- مسار اعتماد لتقديم التقييم الذاتي الدوري إلى SAMA
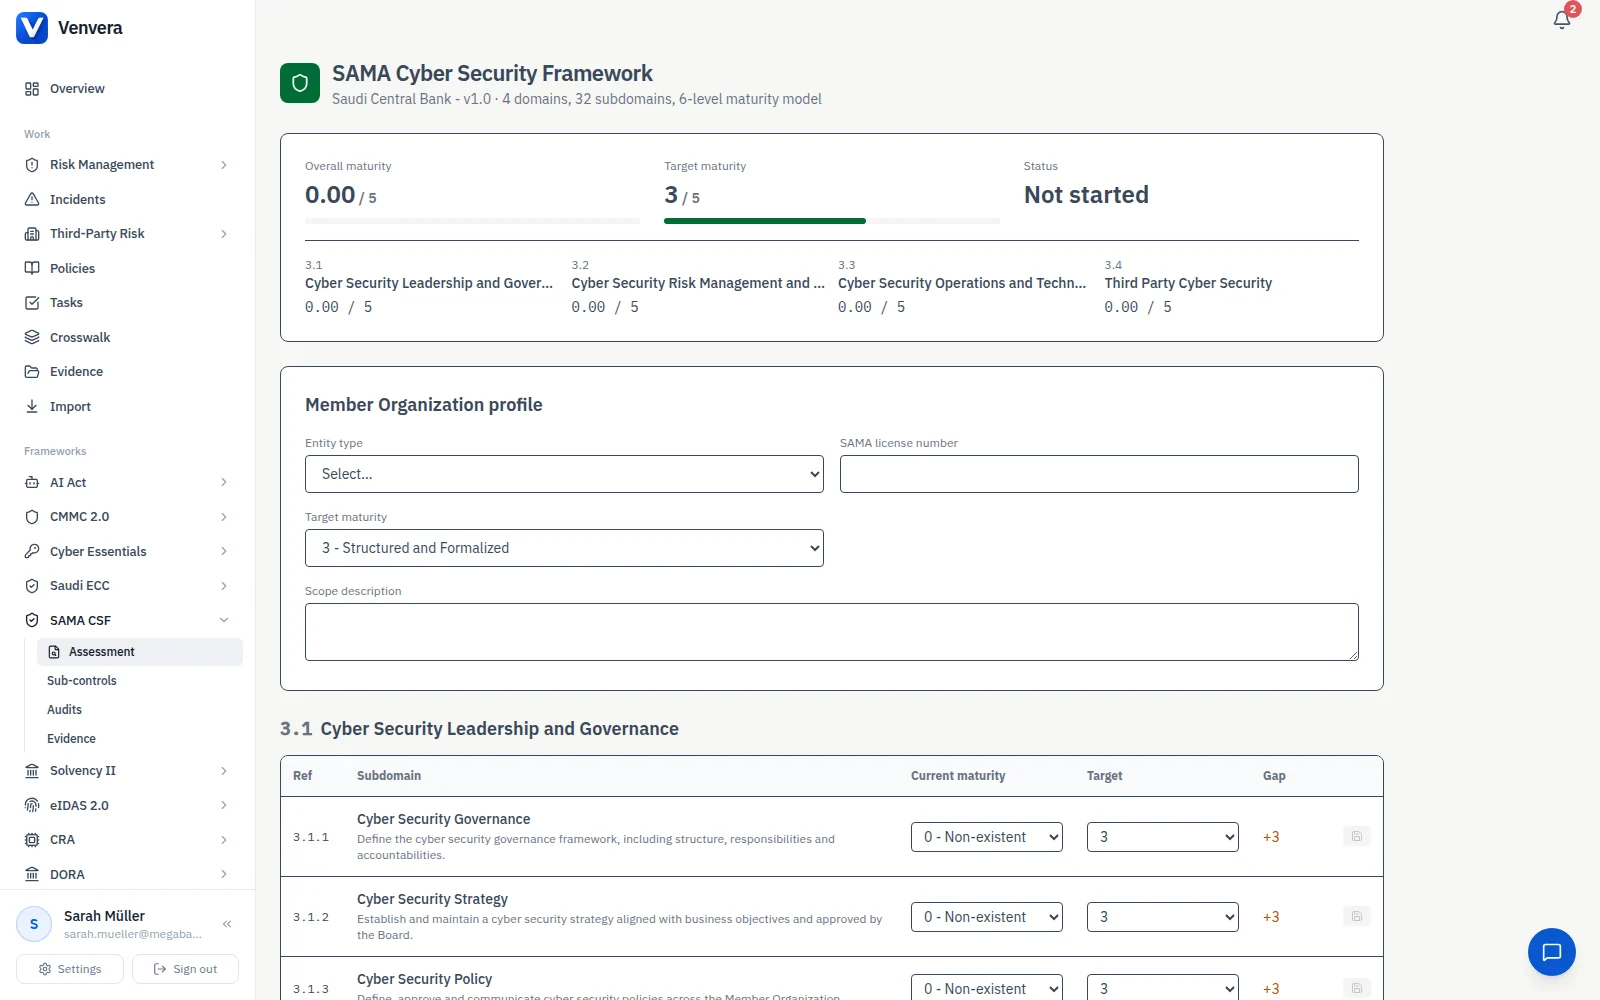
حوكمة مجلس الإدارة مثبتة بالأدلة كما يتوقعها SAMA.
يُحمّل القسم 3.1 مجلس الإدارة مسؤولية الأمن السيبراني، ويشترط لجنة يرأسها مدير أول مستقل. تتتبع Venvera ميثاق اللجنة، ووتيرة اجتماعاتها وجداول أعمالها، ومتطلب تعيين مدير أمن المعلومات (CISO) بما فيه اعتبار الجنسية السعودية، ودورة حياة سياسة الأمن السيبراني كاملة مع مصادقة مجلس الإدارة، وكل ذلك مثبت بالأدلة لمراجِع SAMA.
- ميثاق لجنة الأمن السيبراني وأعضاؤها وسجل اجتماعاتها
- تتبع دور CISO: التعيين والمؤهلات وعدم ممانعة SAMA
- دورة حياة سياسة الأمن السيبراني مع مسار مصادقة مجلس الإدارة
- مواءمة الاستراتيجية مع استراتيجية الأمن السيبراني للقطاع المصرفي
- برامج التوعية والتدريب الخاص بكل دور، متتبعة حتى الإتمام
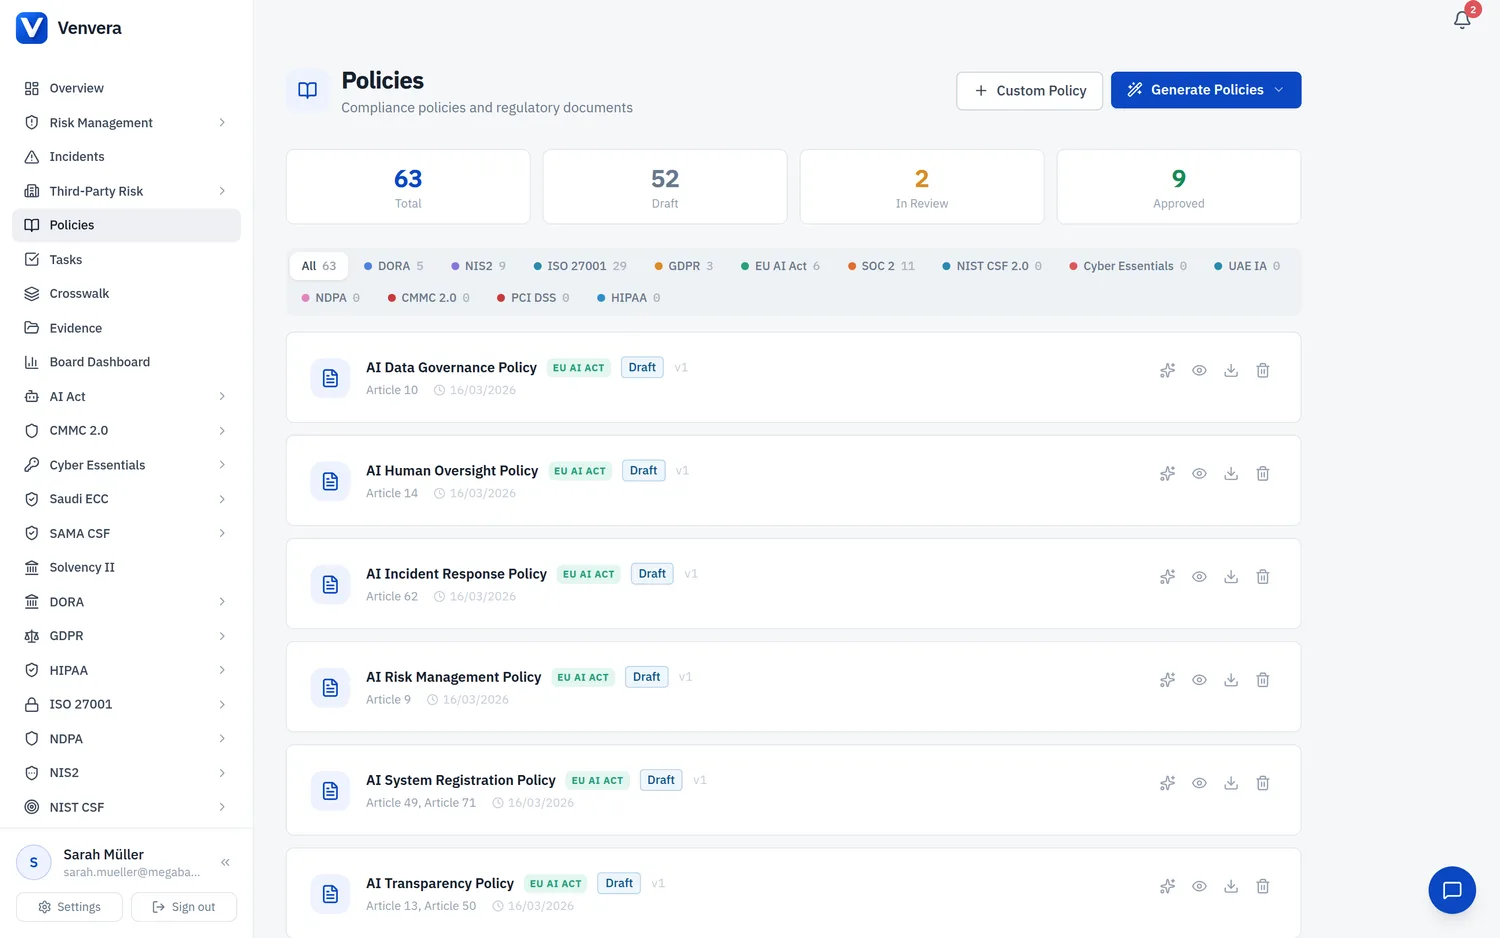
أدِر المخاطر والتدقيق والتغيير التنظيمي كبرنامج واحد.
يطلب القسم 3.2 عملية منظمة لإدارة المخاطر، ومتابعة مستمرة للتغييرات التنظيمية الصادرة عن SAMA وفي المملكة، ومواءمة مع المعايير الدولية، ومراجعات دورية للفعالية، وعمليات تدقيق مستقلة. تربط Venvera سجل المخاطر وموجز التحديثات التنظيمية وسجل التدقيق، فيعمل المجال بأكمله كبرنامج واحد بدلًا من خمسة جهود منفصلة.
- سجل مخاطر الأمن السيبراني متوائم مع منهجية SAMA للمخاطر
- موجز تحديثات تنظيمية لتعاميم SAMA وتوجيهات المملكة
- ربط عبر الأطر مع ISO 27001:2022 وNIST CSF 2.0 وPCI DSS v4
- مراجعات دورية للفعالية مع تتبع مؤشرات KPI وKRI
- جدولة التدقيق الداخلي والخارجي، والملاحظات، والمعالجة
سبعة عشر مجالًا فرعيًا للعمليات، في كتالوج ضوابط حي واحد.
القسم 3.3 هو القلب التشغيلي للإطار: 17 مجالًا فرعيًا تمتد من فحص خلفيات الموظفين في الموارد البشرية إلى إدارة الثغرات وأنظمة الدفع والخدمات المصرفية الإلكترونية. تعرض Venvera كل مجال فرعي كقائمة تحقق من اعتبارات الضوابط مع الحالة والمسؤول ورابط الدليل، وتطبق استثناءات البنوك وغير البنوك على 3.3.12 و3.3.13 تلقائيًا، فيعكس النطاق نوع كيانك دون اجتهاد يدوي.
- تتبع كل مجال من مجالات العمليات والتقنية الفرعية السبعة عشر على حدة
- تحديد تلقائي لما ينطبق على البنوك وغير البنوك
- مسؤولو الضوابط مع الاعتماد ورابط الدليل لكل اعتبار
- إدارة حوادث مدمجة ومربوطة بالمجال الفرعي للحوادث
- دورة إدارة الثغرات متوائمة مع اتفاقيات مستوى خدمة مبنية على مؤشرات KRI

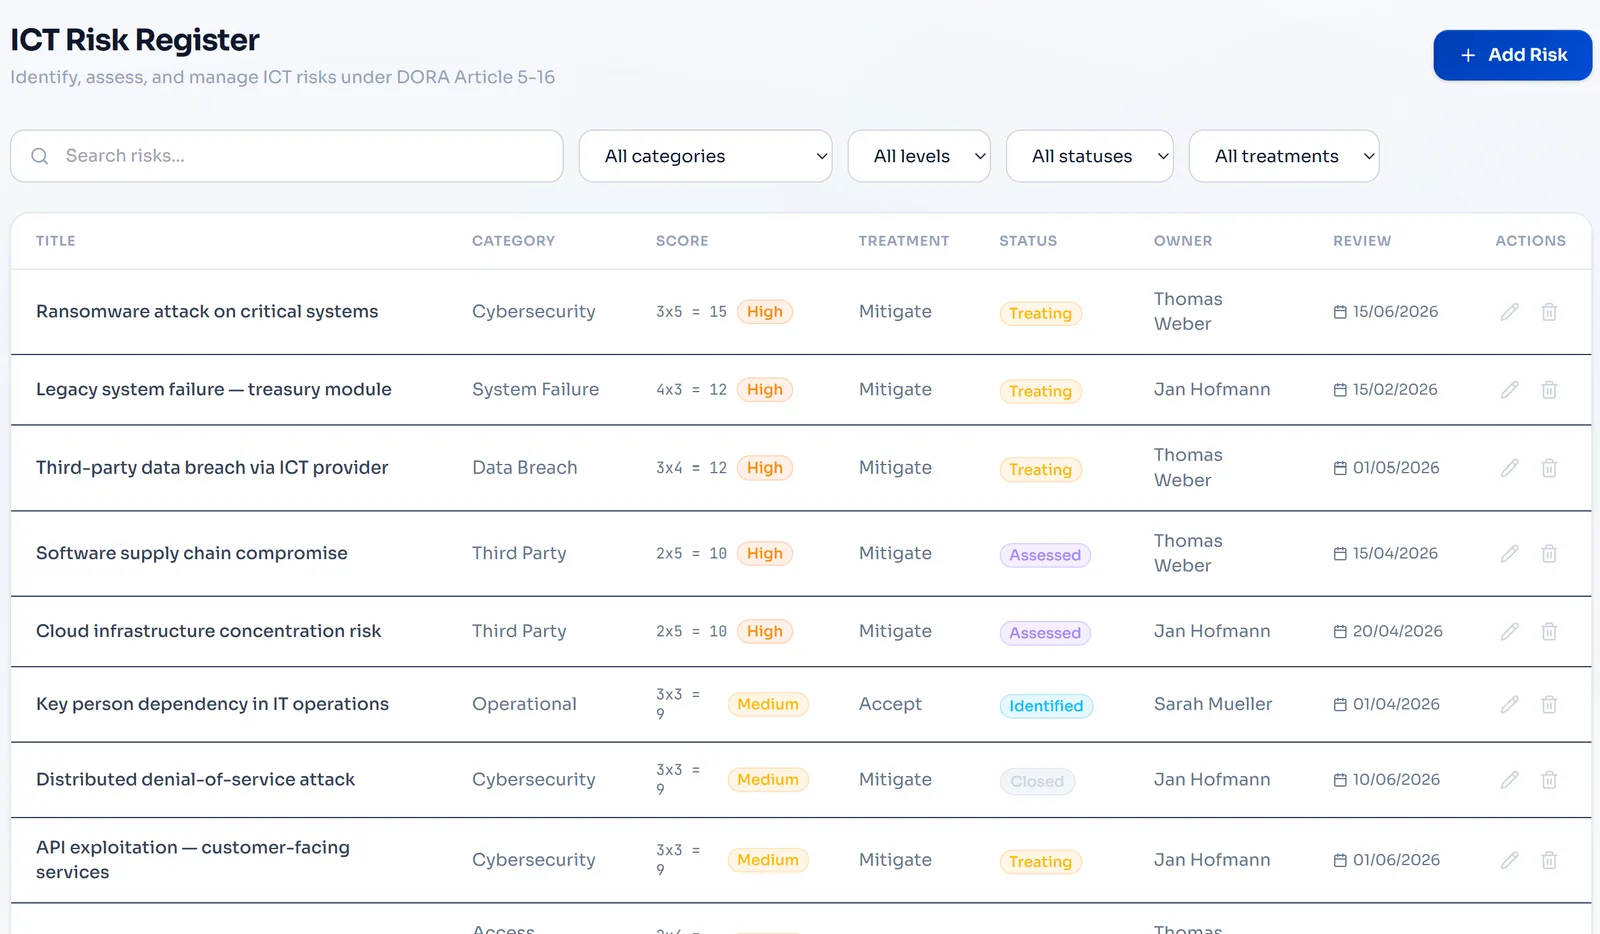
أغلق فجوة الأطراف الثالثة التي يرصدها مراجعو SAMA أكثر من غيرها.
القسم 3.4، الذي يغطي عقود المورّدين وحوكمة الإسناد الخارجي والحوسبة السحابية، من أكثر الفجوات رصدًا في تقييمات SAMA. تربط Venvera وحدة الأطراف الثالثة مباشرة بالمجالات الفرعية للإسناد الخارجي: يحمل كل مورّد البنود التي يشترطها SAMA ونتائج الاستبيانات ورؤية للإسناد من الباطن، ويُتتبع مزوّدو الحوسبة السحابية على حدة مع حالة توطين البيانات وأدلة المسؤولية المشتركة.
- تتبع بنود عقود المورّدين مقابل اعتبارات الضوابط في 3.4.1
- حوكمة الإسناد الخارجي مع تصنيف حرجية الخدمات
- سجل مزوّدي الحوسبة السحابية مع مصفوفة المسؤولية المشتركة
- رؤية سلسلة الإسناد من الباطن مع تتبع حتى الطرف النوني
- أدلة توطين البيانات لمتطلبات استضافة البيانات داخل المملكة

أنشئ مصنف التقديم إلى SAMA من بيانات حية.
يتوقع SAMA مجلس إدارة منخرطًا بفاعلية وتقييمًا ذاتيًا سليمًا. تُنتج Venvera عرض لجنة الأمن السيبراني، ومصنف التقييم الذاتي الدوري الجاهز للتقديم، وحزمة الأدلة للمدقق، وكلها معبأة مسبقًا من بياناتك الحية، دون نسخ ولصق بين أداة GRC وWord في الأسبوع السابق للمراجعة.
- عرض لجنة الأمن السيبراني لمجلس الإدارة بصيغة PDF أو DOCX
- تصدير مصنف التقييم الذاتي الدوري لـ SAMA
- حزمة أدلة للمدقق لكل مجال فرعي
- تقارير اتجاهات مؤشرات KRI وKPI لمجلس الإدارة
- تتبع قبول المخاطر والإعفاءات وفق الملحق D من إطار SAMA

جدول البيانات أو Venvera.
أسئلة SAMA CSF، مجابة.
أدلة إرشادية حول SAMA CSF
- شرح متطلبات SAMA CSFأربعة مجالات و32 مجالًا فرعيًا ومستوى النضج 3 حدًا أدنى، إضافة إلى رفع المستوى المطلوب من البنوك إلى المستوى 4 عام 2019.
- تدقيق SAMA CSF: ما الذي تتوقعهكيف يراجع SAMA تقييمك الذاتي ويدققه، والأدلة التي تثبت المستوى 3، ومسار الإعفاء وفق الملحق D.
- تكلفة الامتثال لـ SAMA CSF: ما الذي يحددهالا ينشر SAMA أي تسعير، لذا تُبنى الميزانية الواقعية على تكلفة المتطلبات الإلزامية: CISO حاصل على عدم ممانعة SAMA، والمستوى 3، واختبارات اختراق سنوية.
- SAMA CSF مقابل ISO 27001لماذا تبني الشهادة جزءًا كبيرًا من برنامج SAMA لكنها لا تغني عن أي جزء منه، وقواعد SAMA التي لا يطلبها المعيار أبدًا.
- Saudi NCA ECC مقابل SAMA CSFمتى تخضع المؤسسة المالية للإطارين معًا، والقواعد التي يختلفان فيها.
- برنامج الامتثال لـ SAMA CSF: دليل المشتريما يجب التحقق منه قبل الشراء: شجرة الضوابط، والنضج بوصفه حالة، وأدلة تنتهي صلاحيتها لكل مستند على حدة.
كن جاهزًا لـ SAMA عند الإشراف الرقابي.
ابدأ بتقرير فجوات مجاني يغطي مجالات SAMA CSF، في 10 دقائق ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك