يصبح الأمن شرطًا للبيع في 11 ديسمبر 2027.
يجعل Cyber Resilience Act، أو قانون المرونة السيبرانية (اللائحة (EU) 2024/2847)، الأمن السيبراني شرطًا قانونيًا لكل منتج ذي عناصر رقمية يُباع في الاتحاد الأوروبي. Venvera برنامج امتثال لـ CRA يحوّل اللائحة إلى برنامج عمل محدد النطاق وقابل للتتبع: أي المنتجات تقع ضمن النطاق، وما الذي يجب على الشركة المصنّعة بناؤه وإثباته، وكيف تحقق المطابقة قبل الموعد النهائي بدلًا من سحب منتجاتك من السوق بعده.
ما القدر الذي تستوفيه بالفعل من Cyber Resilience Act؟
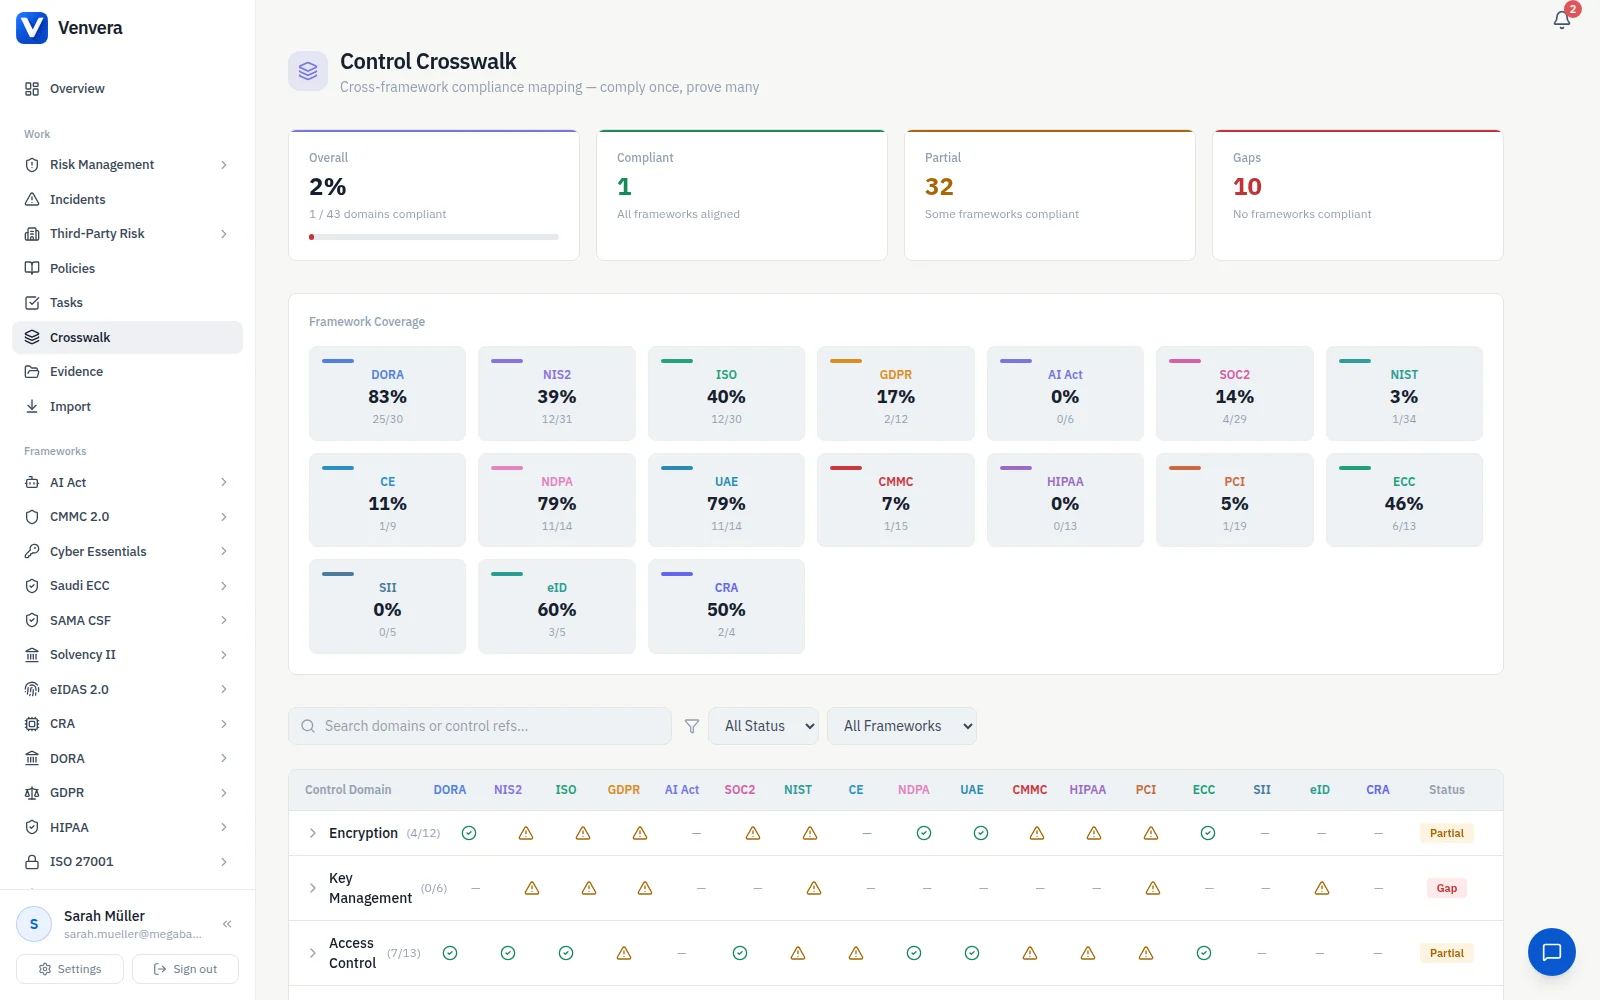
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج الامتثال لـ CRA للمنتجات ذات العناصر الرقمية
Venvera برنامج امتثال لـ CRA مخصص للشركات المصنّعة والمستوردين والموزّعين الذين يطرحون منتجات ذات عناصر رقمية في سوق الاتحاد الأوروبي بموجب اللائحة (EU) 2024/2847. يضم 24 ضابطًا متتبعًا تغطي المتطلبات الأساسية الواردة في الملحق I للتصميم الآمن والتعامل مع الثغرات، وقائمة مكونات البرمجيات (SBOM)، وفترة الدعم بالتحديثات الأمنية التي لا تقل عن خمس سنوات، وتقييم المطابقة وعلامة CE، وواجبات الإبلاغ عن الثغرات المستغلة بشكل نشط. ويحدد كل ضابط أدلته والمسؤول عنه، وتُقاس الجاهزية مقابل الموعد النهائي في 11 ديسمبر 2027.
ما هو CRA، وهل تقع منتجاتك ضمن نطاقه؟
Cyber Resilience Act هو أول قانون على مستوى الاتحاد الأوروبي يضع متطلبات إلزامية للأمن السيبراني للمنتجات ذات العناصر الرقمية: أي الأجهزة والبرمجيات المطروحة في سوق الاتحاد الأوروبي. وقد دخل حيز النفاذ في 10 ديسمبر 2024. ويتحدد النطاق بالمنتج وبدورك: فالمنتج ذو العناصر الرقمية هو، بوجه عام، أي برنامج أو جهاز يشمل استخدامه المقصود أو المتوقع على نحو معقول اتصالًا بالبيانات مع جهاز أو شبكة، ولذلك يمتد النطاق إلى ما هو أبعد بكثير من إنترنت الأشياء، ليشمل البرامج الثابتة وأنظمة التشغيل والمكتبات البرمجية والبرمجيات المبيعة كمنتج. وتتحمل الشركات المصنّعة المتطلبات الأساسية (الملحق I): التصميم الآمن، والتعامل مع الثغرات، وقائمة SBOM، والتحديثات الأمنية طوال فترة دعم لا تقل عن خمس سنوات، وتقييم المطابقة، وعلامة CE. ويتحقق المستوردون والموزّعون من هذا العمل. وتُطبق واجبات الإبلاغ عن الثغرات المستغلة بشكل نشط والحوادث الجسيمة اعتبارًا من 11 سبتمبر 2026، وتُطبق الالتزامات كاملة اعتبارًا من 11 ديسمبر 2027. تدير Venvera ذلك كله بوصفها برنامج امتثال لـ CRA: تربط المتطلبات الأساسية وواجبات التعامل مع الثغرات بالضوابط، وتتتبع المطابقة وقائمة SBOM، وتعيد استخدام الأدلة التي تملكها أصلًا لـ NIS2 وDORA وISO 27001.
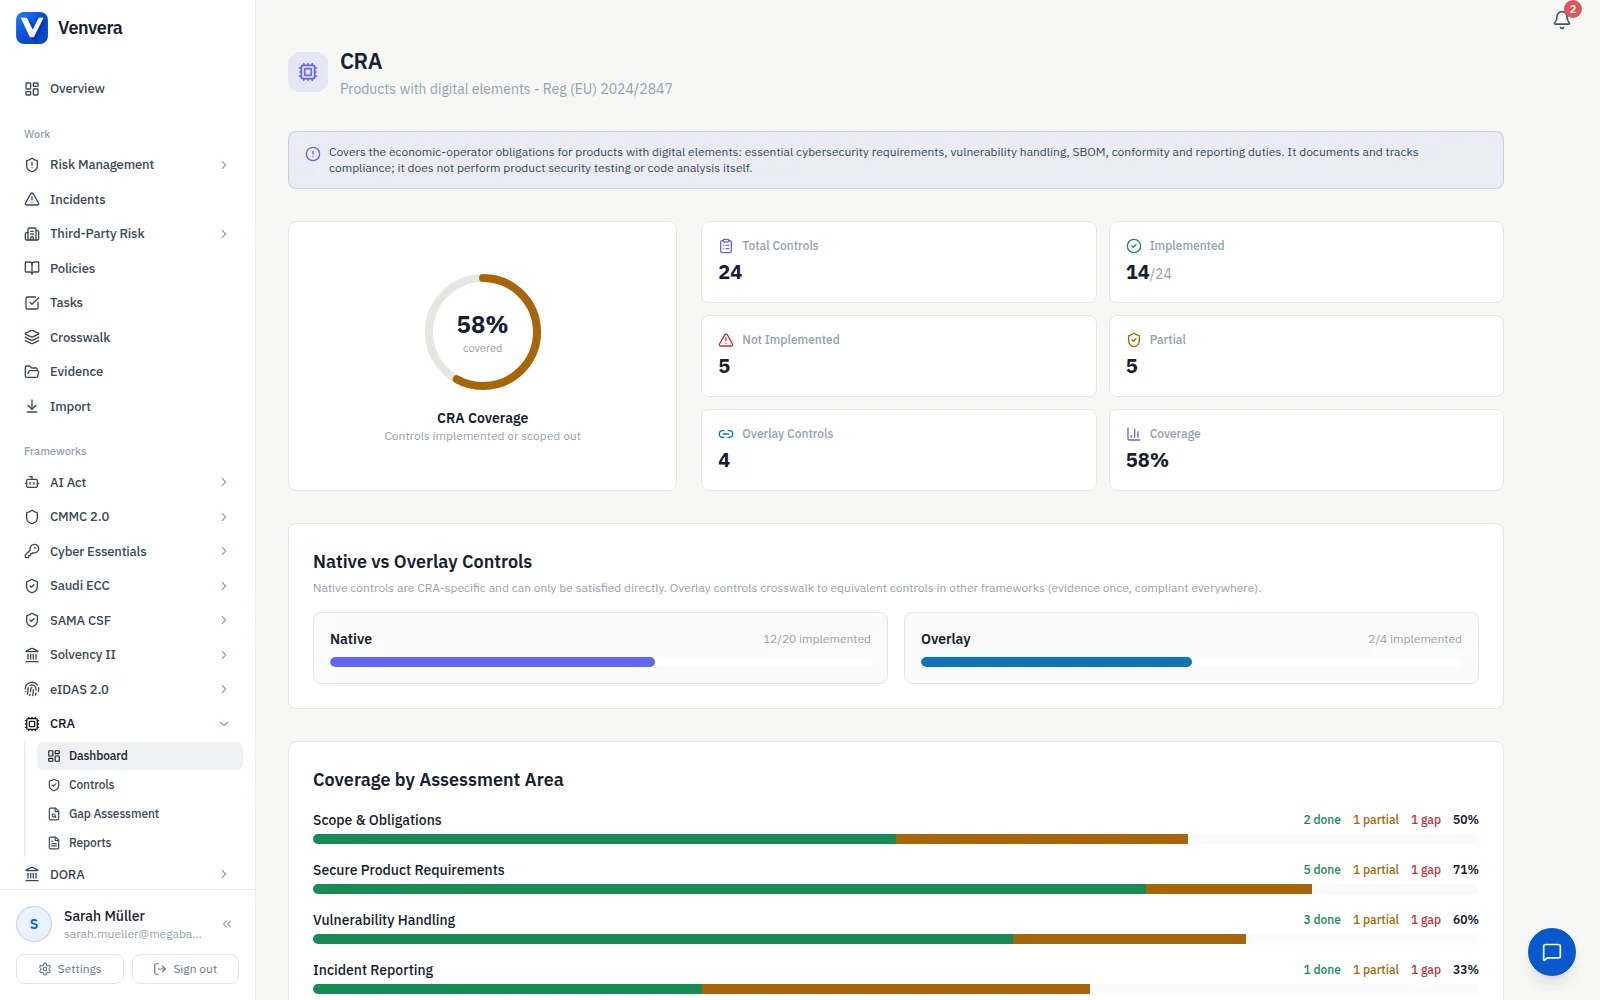
اعرف ما إذا كان CRA ينطبق، منتجًا منتجًا.
النطاق اختبار يجمع المنتج والدور، والخطأ في الفئة يغيّر مسار المطابقة بأكمله. ترشدك Venvera خطوة بخطوة: أي المنتجات تُعد منتجات ذات عناصر رقمية، وكيف يُصنَّف كل منها (افتراضي، أو مهم من الفئة I أو II، أو حرج)، وهل تعمل بصفة الشركة المصنّعة أو المستورد أو الموزّع لكل منتج. ويُوثَّق القرار ويُؤرَّخ، ويمكن إعادة إجرائه عند تغير خط منتجاتك أو اللوائح التنفيذية.
- انطباق صفة المنتج ذي العناصر الرقمية لكل منتج
- التصنيف: افتراضي، أو مهم من الفئة I/II، أو حرج
- دور المشغّل الاقتصادي لكل منتج (شركة مصنّعة، أو مستورد، أو موزّع)
- نطاق موثق ومؤرخ يمكنك عرضه على سلطة مراقبة السوق
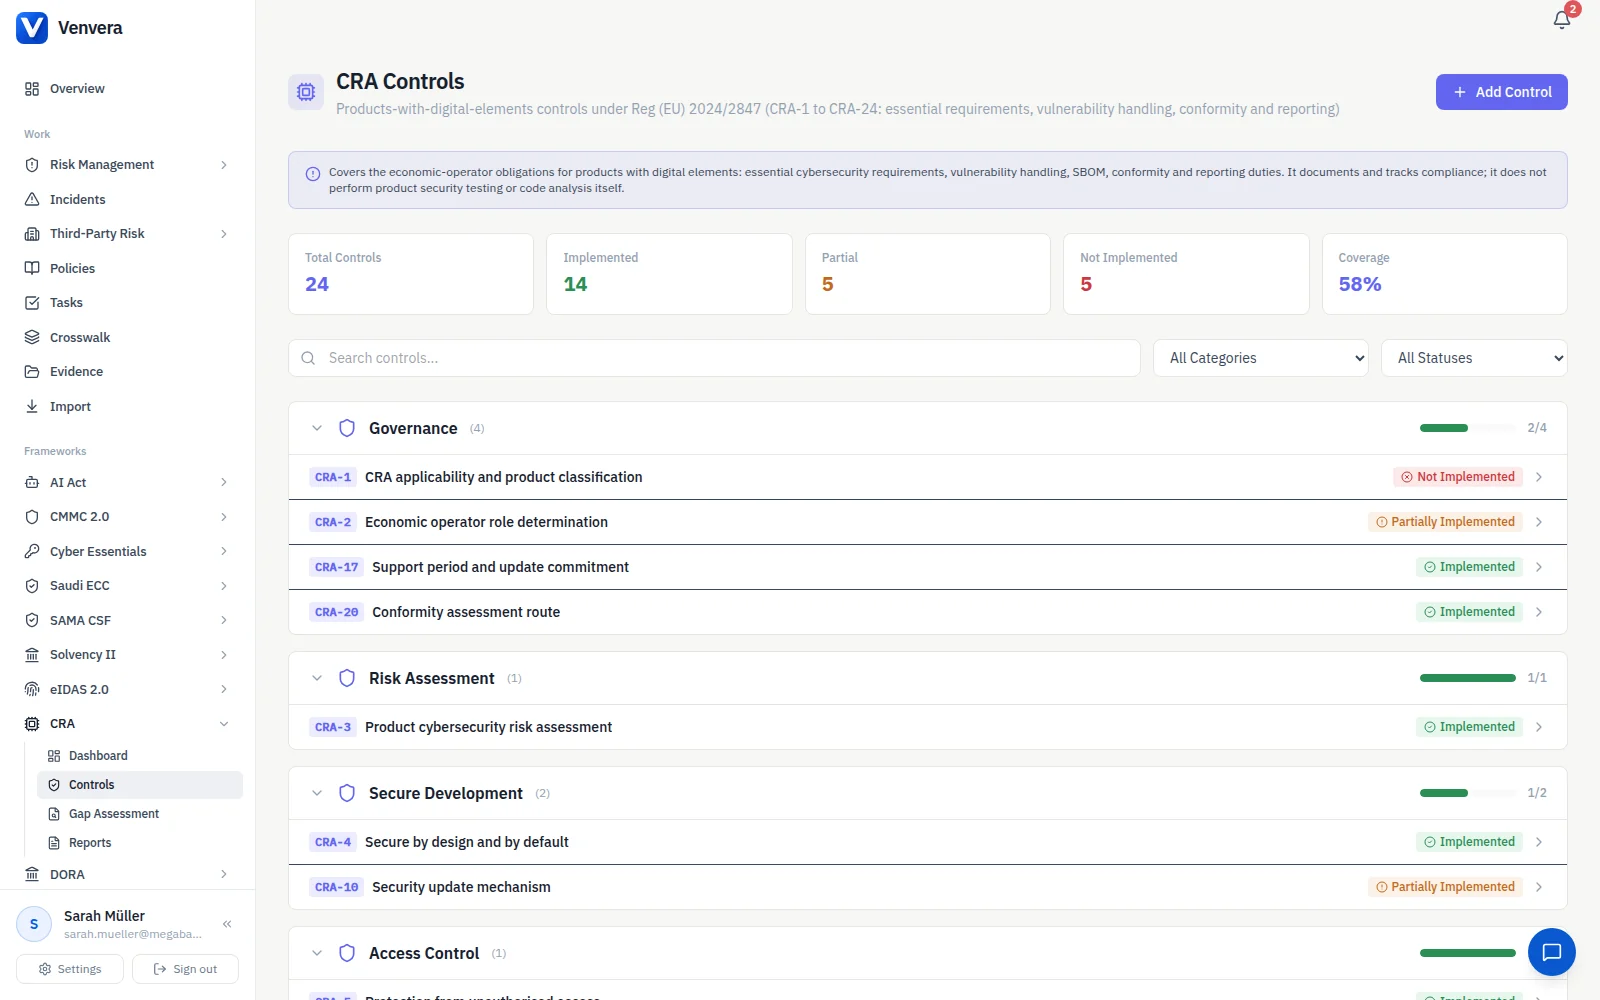
ابنِ وفق الملحق I، وأثبت أنك فعلت.
الواجب الأساسي على الشركة المصنّعة هو أن تُطرح المنتجات آمنة. تتتبع Venvera متطلبات الجزء الأول من الملحق I بوصفها ضوابط مدعومة بالأدلة: إعداد آمن افتراضيًا، وخلو من الثغرات المعروفة القابلة للاستغلال، وحماية من الوصول غير المصرح به، وسرية البيانات وسلامتها، وتقليل البيانات، والتوافر والصمود أمام هجمات حجب الخدمة، وسطح هجوم محدود، والقابلية للتحديث. ويحدد تقييم مخاطر موثق لكل منتج أي المتطلبات تنطبق وكيف، وتحفظه Venvera إلى جانب الضوابط.
- تقييم مخاطر الأمن السيبراني لكل منتج، محفوظ في السجل
- خصائص أمن المنتج في الجزء الأول من الملحق I كضوابط متتبعة
- الانضباط في الإعداد الآمن افتراضيًا والخلو من الثغرات المعروفة القابلة للاستغلال
- متطلبات التوافر والسلامة وسطح الهجوم، مثبتة بالأدلة
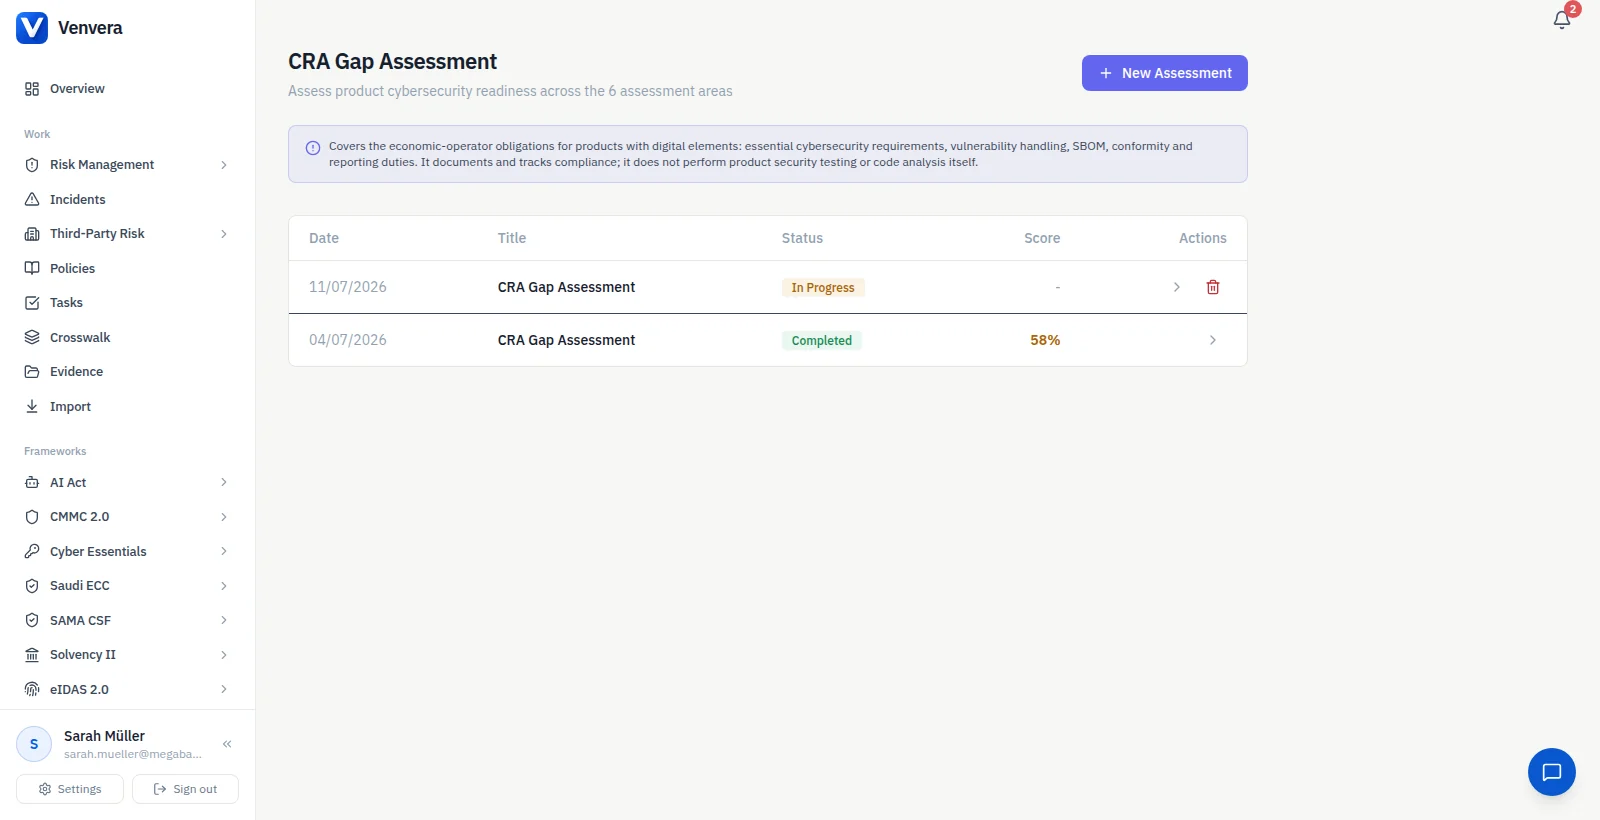
قائمة SBOM والإفصاح والتحديثات طوال فترة الدعم.
الجزء الثاني من الملحق I عملية مستمرة، لا مهمة لمرة واحدة. تتتبع Venvera منظومة التعامل مع الثغرات: قائمة مكونات البرمجيات بصيغة قابلة للقراءة آليًا، وسياسة منشورة للإفصاح المنسق عن الثغرات، وعملية للتعامل مع الثغرات تعالجها دون تأخير وتُصدر نشرات أمنية، واختبارات أمنية منتظمة، وفترة دعم محددة لا تقل عن خمس سنوات تبقى التحديثات متاحة طوالها. ويُبقي تتبع انتهاء صلاحية الأدلة قائمة SBOM والاختبارات محدّثة بدلًا من أن تتقادم.
- قائمة مكونات البرمجيات (SBOM)، محدّثة باستمرار لا لمرة واحدة
- سياسة منشورة للإفصاح المنسق عن الثغرات
- التعامل مع الثغرات بإصدار نشرات أمنية وتحديثات أمنية في وقتها
- فترة الدعم (خمس سنوات على الأقل) محددة ومعلنة
عدّاد الـ 24 ساعة، على المحرك نفسه الذي يدير NIS2 وDORA.
اعتبارًا من 11 سبتمبر 2026، يجب الإبلاغ عن أي ثغرة مستغلة بشكل نشط أو حادث جسيم إلى CSIRT المعيّن منسقًا وإلى ENISA عبر منصة الإبلاغ الموحدة: إنذار مبكر خلال 24 ساعة، وإخطار خلال 72 ساعة، ثم تقرير نهائي. تدير Venvera هذه العدّادات على محرك الإبلاغ نفسه الذي يدير مهل NIS2 وDORA لديك، فيبقى الواجب ظاهرًا وموقوتًا ومثبتًا بالأدلة بدلًا من التخبط عند ظهور CVE جديد.
- تتبع الإبلاغ عن الثغرات المستغلة بشكل نشط والحوادث الجسيمة
- عدّادات الإنذار المبكر خلال 24 ساعة والإخطار خلال 72 ساعة
- محرك إبلاغ واحد مشترك مع واجبات NIS2 وDORA
- إخطار المستخدمين المتأثرين محفوظ كدليل
العمل الذي أنجزته لـ NIS2 وDORA يُحتسب هنا أيضًا.
معظم ضوابط CRA ليست عملًا جديدًا. فالتطوير الآمن، وإدارة الثغرات، وتقييم المخاطر، والإبلاغ عن الحوادث، والعناية الواجبة تجاه المورّدين والمكونات، والاختبارات الأمنية كلها تتداخل مع ضوابط تثبتها بالأدلة أصلًا لـ NIS2 وDORA وISO 27001 وSOC 2. تربطها Venvera، فما إن تثبت أحدها حتى يستوفي مكافئه في CRA. ثم يتابع Evidence Autopilot الفجوات الخاصة بـ CRA فعلًا وحدها، من مسؤولي الاتصال المناسبين لكل نطاق، ويعيد الطلب عند انتهاء صلاحية الأدلة.
- الضوابط المتداخلة تُستوفى تلقائيًا من NIS2 وDORA وISO 27001 وSOC 2
- الواجبات الخاصة بـ CRA (SBOM، وعلامة CE، والإبلاغ إلى ENISA) لا تُحتسب تلقائيًا أبدًا
- يجمع Evidence Autopilot الفوارق عبر طلبات دون تسجيل دخول
- أمن مكونات الأطراف الثالثة مشترك مع سجل المورّدين لديك
علامة CE والإقرار والتوثيق، كلها متتبعة.
المطابقة هي الأوراق التي تتيح لك البيع. تتتبع Venvera الطريق إليها: إجراء تقييم المطابقة الخاص بفئة منتجك، والتوثيق التقني الذي يُعد قبل الطرح في السوق ويُحتفظ به عشر سنوات، وإقرار المطابقة الأوروبي، وعلامة CE، ومعلومات المستخدم الواضحة بما فيها تاريخ انتهاء فترة الدعم. ويقيس تقييم الفجوات مؤسستك عبر كل مجالات CRA ويعيد إليك خطة معالجة مرتبة حسب الأولوية مع المسؤولين وتقديرات الجهد، متتبعة حتى موعد 11 ديسمبر 2027.
- مسار تقييم المطابقة محدد لكل فئة منتج
- التوثيق التقني (الملحق VII) وإقرار المطابقة الأوروبي
- علامة CE ومعلومات المستخدم بما فيها تاريخ انتهاء فترة الدعم
- ملخص للجاهزية معدّ لمجلس الإدارة بنقرة واحدة
جدول البيانات أو Venvera.
أسئلة Cyber Resilience Act، مجابة.
أدلة إرشادية حول CRA
- شرح متطلبات Cyber Resilience Actخصائص المنتج الـ 13 وواجبات التعامل مع الثغرات الـ 8 في الملحق I، وواجبات المادة 13، والإبلاغ بموجب المادة 14.
- Cyber Resilience Act مقابل NIS2 مقابل DORAالمنتجات والكيانات والقطاع المالي: النطاق والمواعيد وعدّادات الإبلاغ والغرامات جنبًا إلى جنب.
- نطاق Cyber Resilience Act: على من ينطبقاختبار المادة 2 فقرةً فقرة، وتعريفات المادة 3 التي تحسم الحالات الحدية، وما هو مستثنى.
- عقوبات CRA ومواعيده: ما الذي يُطبق ومتىسقوف الغرامات الثلاثة في المادة 64 مقرونة بمواعيد المادة 71، وما تعنيه المادة 69 للمنتجات المطروحة في السوق بالفعل.
- تكلفة الامتثال لـ CRA: ما الذي يجب رصده في الميزانيةتقدير 29 مليار يورو مقسومًا وصولًا إلى شركة مصنّعة واحدة، والبنود التي يغفلها.
- كم يستغرق الامتثال لـ CRA؟المراحل الخمس، ولماذا يتراوح التقدير الصادق بين 12 و24 شهرًا، والتاريخ الذي ينبغي التخطيط على أساسه.
- اختيار أداة للامتثال لـ CRAالمهام الخمس التي يجب أن تؤديها الأداة، والنقطة التي يصبح عندها جدول البيانات غير كافٍ، و12 سؤالًا لأي مورّد.
- غرامات CRA وعقوباته: ما الذي تخاطر به فعلًاالسقوف الثلاثة في المادة 64، وما الذي يُفعّل كل مستوى، ومن يفرضها.
- مواعيد CRA في 2026 و2027كل محطة من دخول حيز النفاذ حتى التطبيق الكامل، وما ينبغي فعله حيال كل منها.
- من الملزم بالامتثال لـ CRA؟اختبار العناصر الرقمية، والمشغّلون الاقتصاديون الثلاثة، والملحقان III وIV.
اعرف موقعك من CRA قبل 2027 بوقت كافٍ.
ابدأ بتقرير فجوات مجاني يغطي كل مجالات CRA: 10 دقائق، ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك