المراجعة سهلة. الصعب هو معرفة ما يجب مراجعته.
معظم برامج مراجعة الصلاحيات تصادق على ملف مصدَّر من جدول بيانات لا على البيئة الفعلية، وهكذا ينتهي توقيع واثق إلى تغطية البيانات الخطأ. تحتفظ Venvera بسجل يضم كل صلاحية، بما فيها حسابات الخدمة ووصول الأطراف الثالثة التي لا تصل أبدًا إلى إجراءات انضمام الموظفين لديك، وتقيّم كلًا منها وفق نموذج منشور، وتحوّل ذلك كله إلى دورة مراجعة بمسار قرارات موثق.
مراجعة قائمة ناقصة أسوأ من عدم المراجعة.
صدّر المستخدمين من ثلاثة أنظمة، والصقهم في مصنف، وأرسله للتداول، واجمع الموافقات. ما صودق عليه للتو هو الملف المصدَّر، لا البيئة الفعلية. الأنظمة التي لم يتذكرها أحد ليست في الملف، فلم تُراجع، وصار بين يديك مستند موقّع يؤكد حالة لم تتحقق منها قط. تصحح Venvera ترتيب الخطوات: ابنِ السجل أولًا، وقيّمه ليتجه الانتباه إلى الصلاحيات المهمة، ثم راجع.
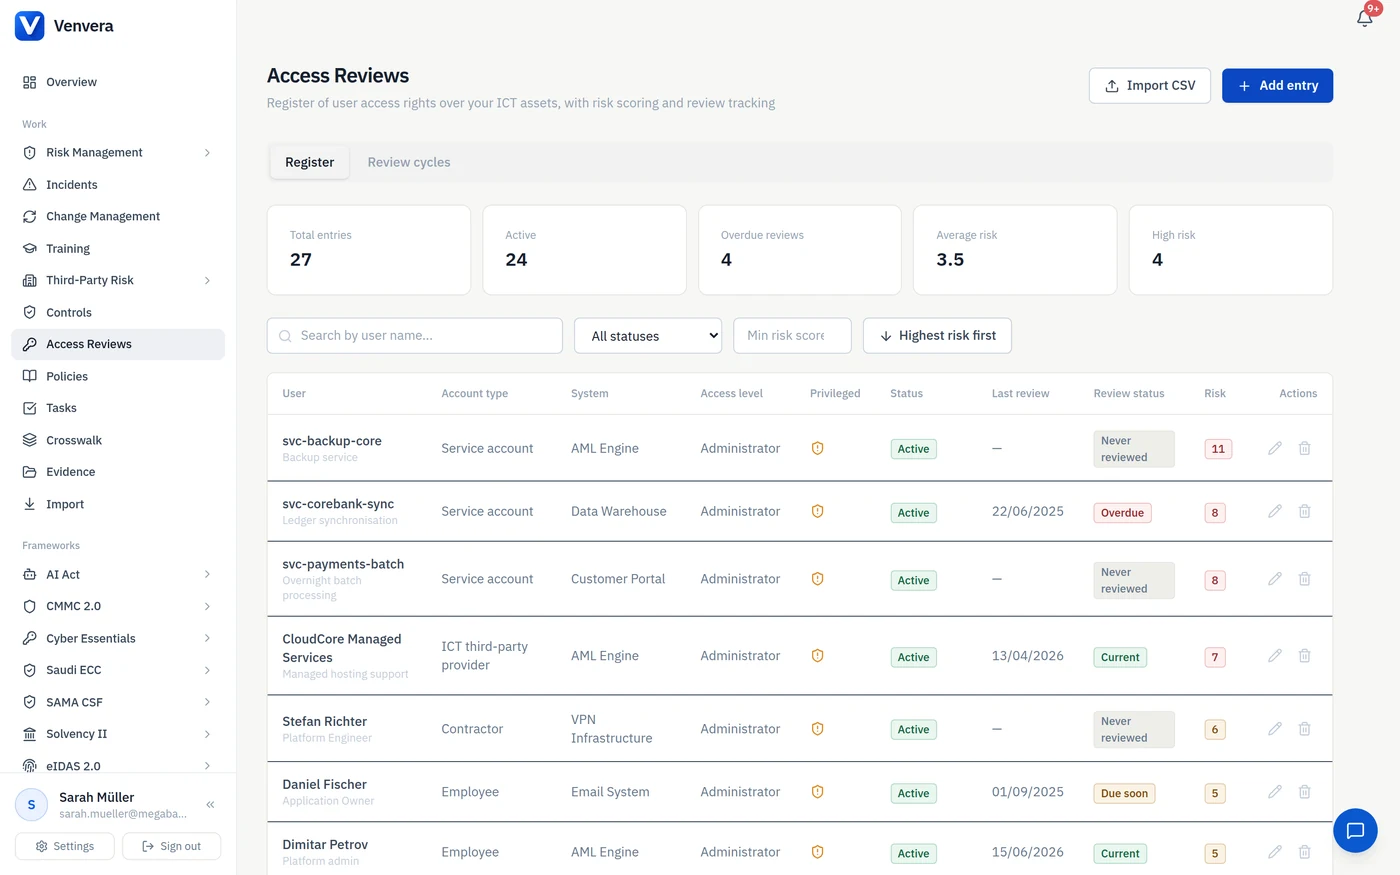
كل صلاحية، بما فيها تلك التي لا مدير يمكن سؤاله عنها.
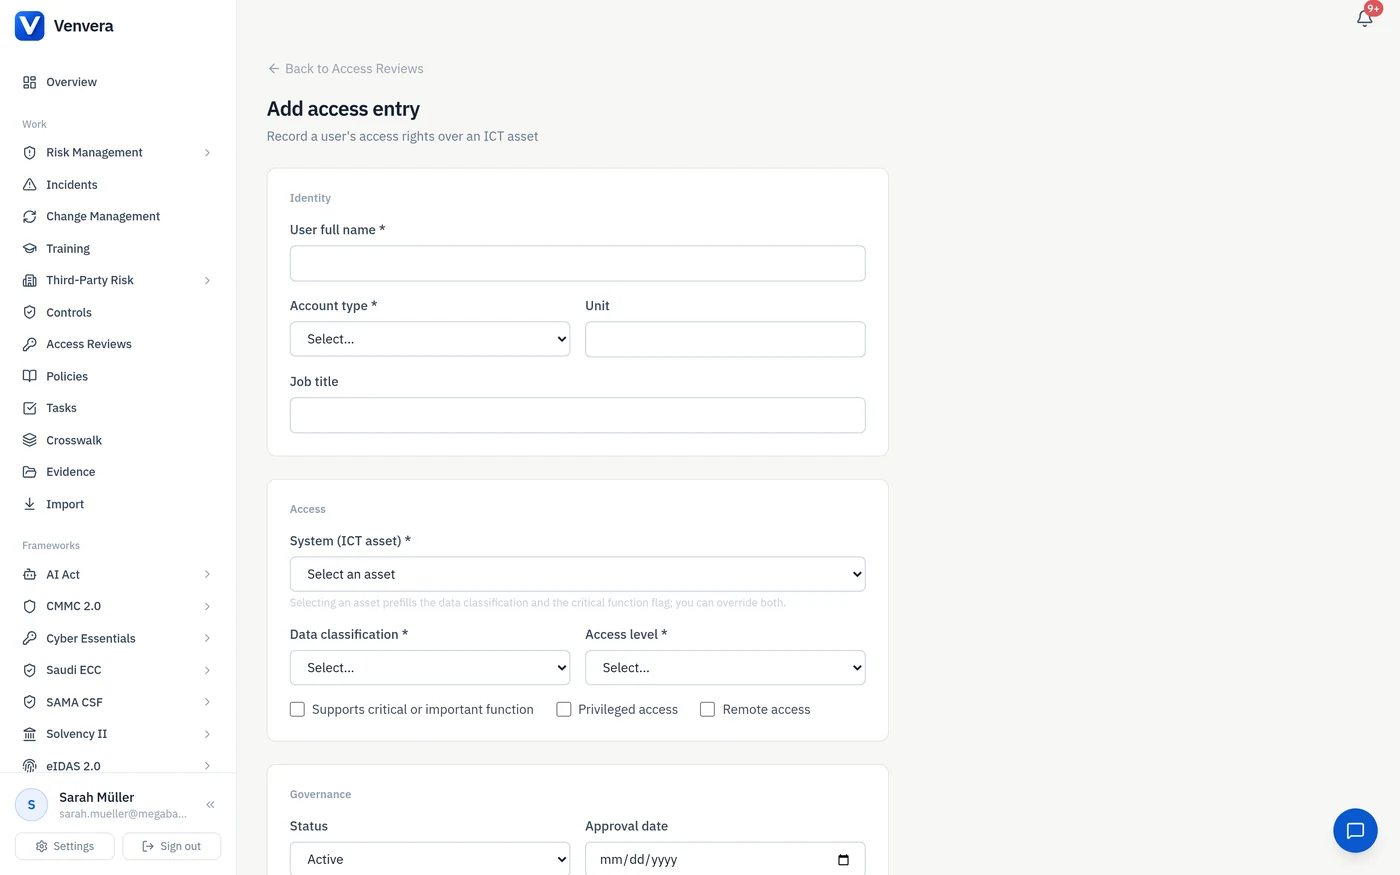
صف واحد لكل هوية ونظام ومستوى وصول، يغطي الموظفين والمتعاقدين ومزوّدي تقنية المعلومات والاتصالات من الأطراف الثالثة وحسابات الخدمة. الفئات التي تسقط من مراجعة جداول البيانات هي نفسها الأعلى خطورة، ولذلك فهي هنا أنواع حسابات أساسية قائمة بذاتها، لا حاشية في الهامش.
- الموظفون والمتعاقدون ومزوّدو الأطراف الثالثة وحسابات الخدمة
- كل صلاحية مرتبطة بأصل تقنية المعلومات والاتصالات الذي تمنح الوصول إليه
- تاريخ الموافقة ومرجع التذكرة ومن وافق، مسجلة لكل إدخال
- استيراد بصيغة CSV لتحميل الملفات المصدَّرة الحالية بدلًا من إعادة كتابتها
- حالات نشطة وموقوفة وملغاة، مع تواريخ الإلغاء
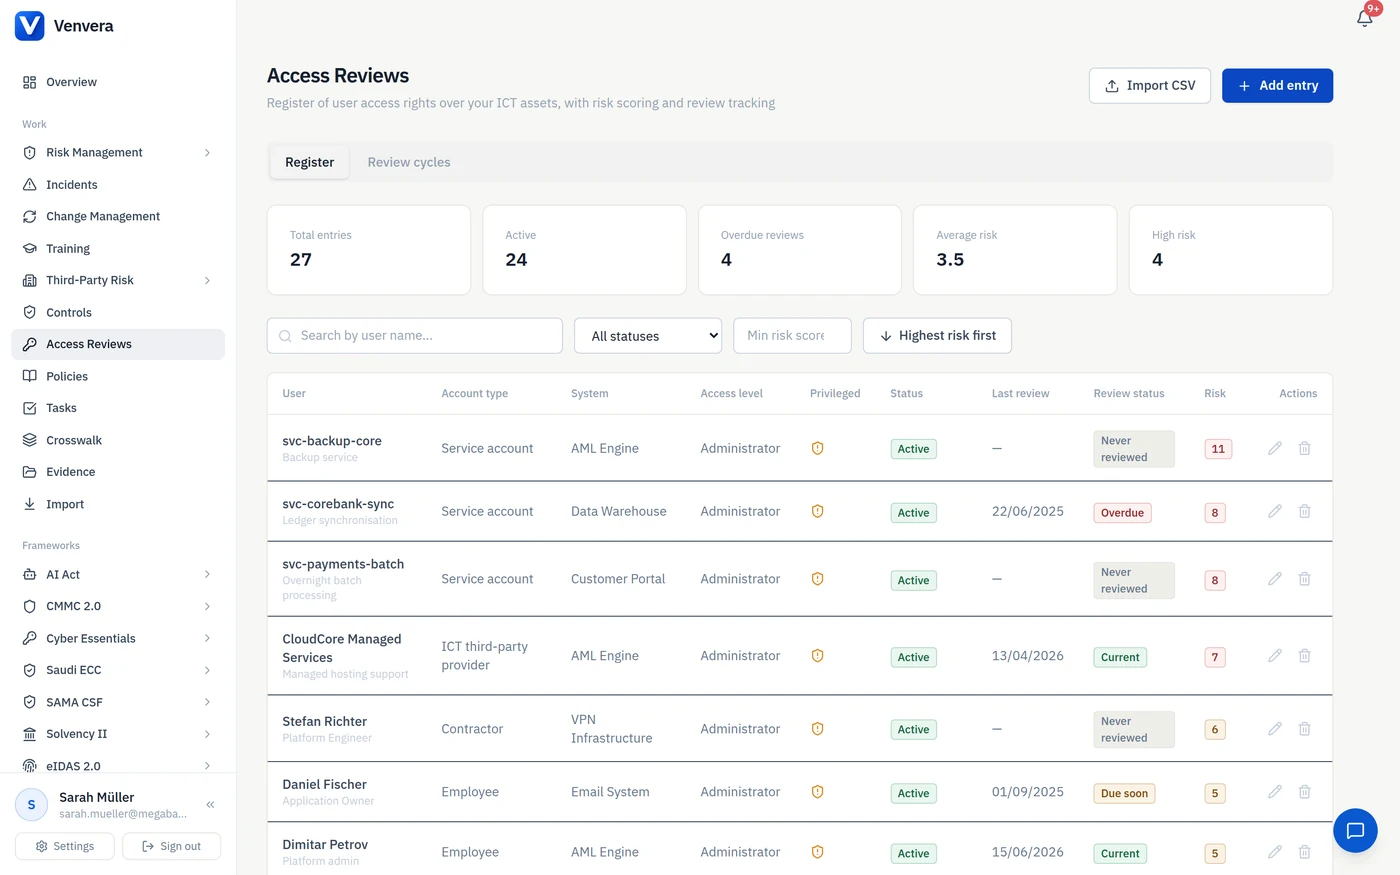
درجة تستطيع إعادة احتسابها يدويًا، والاعتراض عليها.
الشارة الحمراء التي لا يقف خلفها نموذج منشور تسقط عند أول سؤال يطرحه المدقق. تقيّم Venvera كل صلاحية من 0 إلى 11 بأوزان ننشرها: نوع الحساب والأهمية الحرجة وتصنيف البيانات ومستوى الوصول والوصول المميز والوصول عن بُعد تضيف إلى الدرجة؛ والمصادقة متعددة العوامل وتسجيل النشاط وسياسة كلمات المرور القوية تطرح منها.
- نتيجة حتمية: شخصان يقيّمان الصلاحية نفسها يصلان إلى الدرجة ذاتها
- تُحتسب في قاعدة البيانات، ولا يكتبها التطبيق أبدًا
- الضوابط التعويضية تخفض الدرجة، مكافأةً للإصلاح الحقيقي بدلًا من مراجعة أخرى
- معاينة حية للدرجة أثناء تسجيل السمات
- صفِّ السجل بحد أدنى للدرجة لتعزل القلة التي تستحق الاهتمام
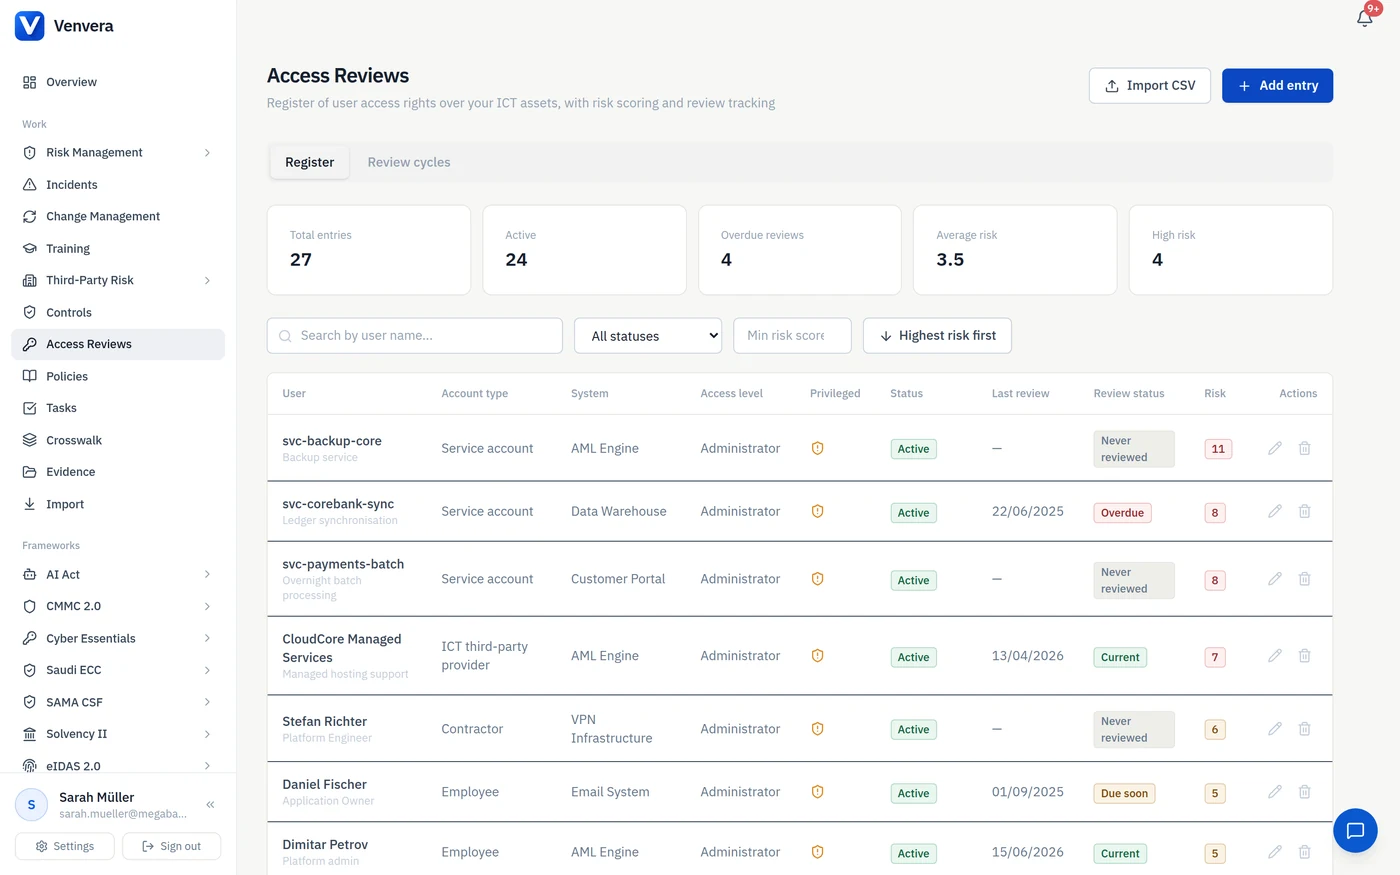
حدد نطاق الدورة، وقرر لكل بند، واحتفظ بالمبررات.
الدورة التي تشمل كل شيء دورة لا يُنهيها أحد. حدد النطاق حسب درجة المخاطر أو النظام أو الحالة، وأسند المراجعة إلى من يملكون فعلًا صلاحية الإلغاء، ووثّق السبب: المبرر إلزامي لإلغاء الوصول أو تعديله، والموافقة الجماعية على البنود منخفضة المخاطر تحمل مبررًا واحدًا موثقًا. وتُختم درجة المخاطر على كل قرار لحظة اتخاذه.
- تحديد النطاق حسب الدرجة أو النظام أو حالة المراجعة
- الموافقة أو التعديل أو الإلغاء، لكل بند
- مبرر إلزامي للإلغاء أو التعديل أو الموافقة الجماعية
- درجة المخاطر مسجلة لحظة القرار، لا كما هي اليوم فقط
- تصدير الدورة كحزمة أدلة للمدقق
دورة واحدة، مثبتة بالأدلة أمام كل إطار يطلبها.
تستوفي المراجعة متطلبات متداخلة في ISO 27001 وSOC 2 وNIS2 وDORA وPCI DSS. وبدلًا من حفظ المستند نفسه خمس مرات، تُربط الأدلة بكل ضابط، فتجيب دورة سنوية واحدة عنها جميعًا وتبقى محدّثة في مكان واحد.
- مربوطة بضوابط التحكم في الوصول في الملحق A من ISO 27001
- مربوطة بالمعايير المشتركة للوصول المنطقي في SOC 2
- مربوطة بالمادة 21(i) من NIS2 والمادة 9 من DORA
- مربوطة بالمتطلب 7 من PCI DSS
- أدلة تُدخل مرة واحدة، ويحتسبها كل إطار تعمل به
أسئلة مراجعات صلاحيات الوصول، مجابة.
مواضيع ذات صلة: برنامج مراجعة صلاحيات وصول المستخدمين: دليل, ISO 27001, NIS2, DORA
اكتشف مخاطر الوصول لديك قبل أن يكتشفها مدققك.
ابنِ سجلك معنا خلال 30 دقيقة. أحضر قائمة أنظمتك واخرج بسجل مقيّم ودورة أولى محددة النطاق.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك