معيار أمن المعلومات الذي ستختبره APRA.
Venvera برنامج امتثال لـ CPS 234 يطبّق المعيار بالطريقة التي يُقيَّم بها فعلًا: المتطلبات الـ 24 كلها من الفقرة 13 إلى الفقرة 36 مع الأدلة التي يقبلها المراجع، وتغطية للأطراف الثالثة تتجاوز سجل الإسناد الخارجي، ومهلتا الإخطار كلتاهما في مكان يجدهما فيه أي شخص في الثانية فجرًا.
ما القدر الذي تستوفيه بالفعل من CPS 234؟
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج امتثال لـ CPS 234 مبني حول المتطلبات الـ 24
تقدّم Venvera المعيار الاحترازي CPS 234 الصادر عن APRA في صورة متطلباته الملزمة الـ 24، أي الفقرات من 13 إلى 36، مجمّعة تحت العناوين التسعة للمعيار نفسه: الأدوار والمسؤوليات، والقدرة في مجال أمن المعلومات، وإطار السياسات، وتحديد أصول المعلومات وتصنيفها، وتنفيذ الضوابط، وإدارة الحوادث، واختبار فاعلية الضوابط، والتدقيق الداخلي، وإخطار APRA. ولكل متطلب مسؤول وحالة وأدلته الخاصة وإرشادات مُعدّة مسبقًا حول ما يستوفيه وما يرفضه المراجع. ويقيس تقييم فجوات من 42 سؤالًا القرارات التقديرية التي يتركها المعيار مفتوحة عمدًا، وتُدرَج الواجبات الدورية في تقويم امتثال مع مسؤوليها ومواعيدها.
ما هو CPS 234، ومن الملزم بالامتثال له؟
معيار CPS 234 لأمن المعلومات هو المعيار الاحترازي الصادر عن APRA الذي يُلزم الكيان الخاضع لتنظيمها بأن يكون قادرًا على الصمود أمام حوادث أمن المعلومات، بما فيها الهجمات السيبرانية. وينطبق على مؤسسات تلقي الودائع المرخصة (ADIs) بما فيها الأجنبية منها، وشركات التأمين العام، وشركات التأمين على الحياة وجمعيات المنفعة المتبادلة (friendly societies)، وشركات التأمين الصحي الخاص، وحاملي تراخيص كيانات التقاعد القابلة للتسجيل (RSE licensees). وقد بدأ سريانه في 1 يوليو 2019، وحيثما يدير طرف ثالث أصول معلوماتك، بدأ تطبيقه عند تجديد العقد التالي أو في 1 يوليو 2020، أيهما أسبق. ومجلس الإدارة هو المسؤول النهائي عن أمن المعلومات في الكيان، وهذا ما تنص عليه الفقرة 13، وهي الجملة التي تحدد كل ما عداها: يجب أن تكون الأدلة جيدة بما يكفي لعرضها على أعضاء مجلس إدارة يتحملون المساءلة شخصيًا.
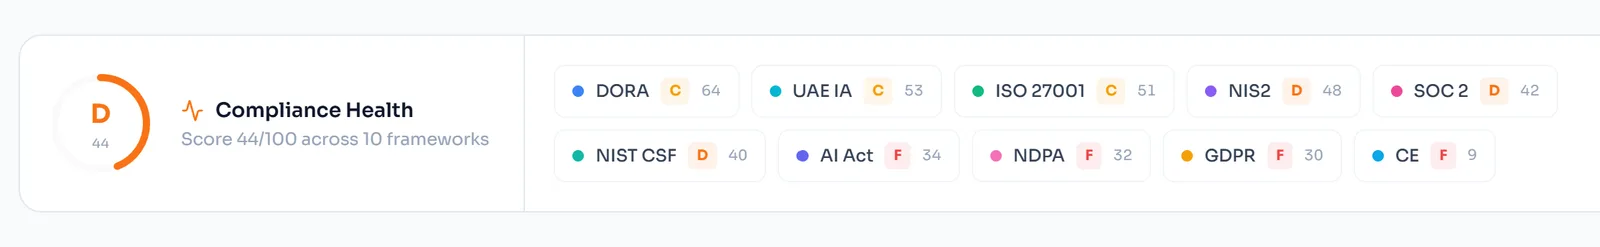
المتطلبات الـ 24 كلها، بالإحالات نفسها التي تعتمدها APRA.
كل فقرة ملزمة في CPS 234، من المسؤولية النهائية لمجلس الإدارة في الفقرة 13 إلى الإخطار بضعف الضوابط خلال 10 أيام عمل في الفقرة 36، مُشار إليها برقم الفقرة، لأن هذه هي الطريقة التي تستشهد بها APRA ووظيفة التدقيق الداخلي لديك والمراجع في المراجعة الثلاثية. ولكل فقرة إرشادات مُعدّة مسبقًا حول المستندات التي يطلبها المراجع، وبالأهمية نفسها، حول ما يُرفض: خطة غير مؤرخة، أو استبيان يحل محل تقييم تصميم الضوابط، أو تقييم للقدرات لم يتغير منذ عامين.
- المتطلبات الـ 24 كلها تحت العناوين التسعة للمعيار نفسه
- الإحالة برقم الفقرة، لا بمعرّف ضابط مُخترَع
- إرشادات أدلة مُعدّة مسبقًا لكل متطلب، بما في ذلك ما يُرفض
- مسؤول وحالة وأدلة خاصة لكل متطلب
- عوامل الفقرات الفرعية محفوظة داخل المتطلب الذي تنتمي إليه

الكلمة التي لا يعرّفها المعيار أبدًا، مثبتة بالأدلة.
تتكرر كلمة «متناسب» (commensurate) مرارًا في CPS 234، وقد تُركت دون تعريف عمدًا، لأن APRA تنظم الجميع، من حامل ترخيص RSE صغير إلى بنك كبير. وهذا ينقل العبء إليك: لا يكفي أن تكون الضوابط وافية، بل عليك أن تُظهر المنطق الذي قررت به أنها بالحجم المناسب للتهديدات التي تواجه أصول معلوماتك. ويستهدف تقييم الفجوات المكوّن من 42 سؤالًا هذه القرارات التقديرية تحديدًا، ويقيّمها من 0 إلى 4، فيصبح مبرر التحجيم سجلًا موثقًا بدلًا من حجة تضطر إلى إعادة بنائها أثناء المراجعة.
- تقييم من 42 سؤالًا عبر الأقسام التسعة
- يركز على القرارات التقديرية التي يتركها المعيار للكيان
- تقييم من 0 إلى 4، فيظهر التقدم بين المراجعات
- الأسئلة غير المجابة تُحتسب فجوات ولا تُستبعد
- الملاحظات مرتبطة بالمتطلبات التي تغلقها
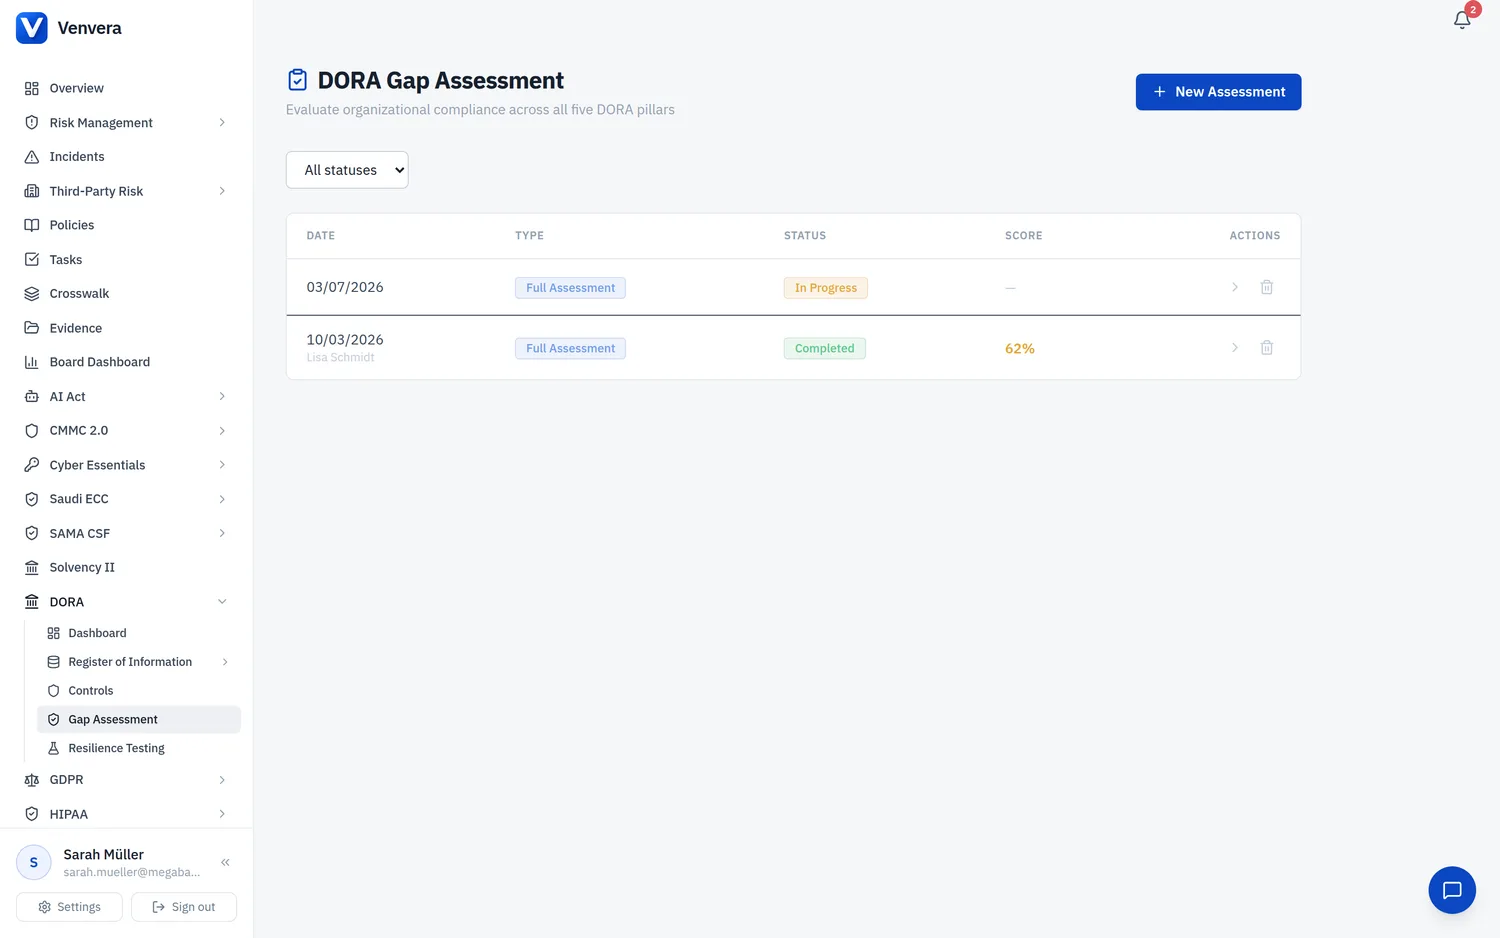
تغطية تتجاوز سجل الإسناد الخارجي.
تحمل كل من الفقرات 16 و22 و28 و34 حاشية تنص على أنها تنطبق على جميع أصول المعلومات التي تديرها الأطراف ذات العلاقة والأطراف الثالثة، لا على تلك الخاضعة لاتفاقيات الإسناد الخارجي الجوهري بموجب CPS 231 أو SPS 231 فحسب. وحصر هذا العمل في سجل الإسناد الخارجي هو أكثر الفجوات الحقيقية شيوعًا في المعيار، وعادة ما يبقى غير مرئي حتى يقارن أحدهم الأطراف التي تحتفظ بالبيانات فعلًا بالأطراف التي خضعت للتقييم. وتتتبع Venvera واجبات الأطراف الثالثة الأربعة كلًّا على حدة: تقييم القدرات، وتقييم تصميم الضوابط، وتقييم الاختبارات التي تعتمد عليها، وتقييم التدقيق الداخلي للضمانات.
- فقرات الأطراف الثالثة الأربع متتبَّعة بوصفها واجبات مستقلة
- تقييم القدرات بموجب الفقرة 16
- تقييم تصميم الضوابط بموجب الفقرة 22
- تقييم الاختبارات المعتمد عليها بموجب الفقرة 28
- تقييم التدقيق الداخلي للضمانات بموجب الفقرة 34

اختبار منهجي، يجريه من لا يملك الضابط.
تطلب الفقرة 27 برنامج اختبار منهجيًا تُحدَّد طبيعته ووتيرته وفق خمسة عوامل، منها الخطر الناشئ عن بيئات لا تستطيع فيها فرض سياساتك. وتطلب الفقرة 30 أن يجري الاختبار متخصصون يتمتعون بالمهارة المناسبة والاستقلال الوظيفي، وهذا يتعلق بخطوط التبعية الإدارية لا بالاستعانة بشركة خارجية. وتطلب الفقرة 29 تصعيد أوجه القصور التي لا تستطيع معالجتها في الوقت المناسب، وسجل التصعيد هذا عادة أول ما يطلبه المراجع. وتُتتبَّع الفقرات الثلاث بوصفها متطلبات مستقلة، لأن الكيانات كثيرًا ما تستوفي إحداها وتفترض أنها تغطي الأخريين.
- عوامل الفقرة 27 الخمسة ظاهرة على المتطلب
- البيئات غير الموثوقة تُعامل عاملًا لا استثناءً
- الاستقلال الوظيفي مسجل للقائم بالاختبار
- تصعيد أوجه القصور غير المعالجة مثبت بالأدلة
- مراجعة سنوية للبرنامج نفسه، بمعزل عن نتائجه

مهلتان، تبدأ كلتاهما لحظة العلم.
تمنحك الفقرة 35 مهلة 72 ساعة من علمك بحادث جوهري في أمن المعلومات، ولها شق ثانٍ تغفله معظم الإجراءات: فالحادث الذي أُخطرت به أي جهة رقابية أخرى، في أستراليا أو خارجها، يستوجب إخطار APRA سواء قيّمته جوهريًا بالنسبة إليك أم لا. أما الفقرة 36 فمهلة مستقلة مدتها 10 أيام عمل لضعف جوهري في الضوابط تتوقع ألا تتمكن من معالجته في الوقت المناسب، وتبدأ حين تعلم بالضعف، لا حين تخلص إلى أنه غير قابل للإصلاح. وكلتاهما محفوظة متطلبًا له أدلته الخاصة، فيُسجَّل الإجراء والتمرين عليه بدلًا من افتراضهما.
- مهلة الحادث البالغة 72 ساعة، تسري منذ لحظة العلم
- شق الجهات الرقابية الأخرى في الفقرة 35 متتبَّع صراحة
- مهلة 10 أيام عمل لضعف الضوابط الجوهري
- التمرين مثبت بالأدلة عبر الاختبار السنوي لخطة الاستجابة
- مسار التصعيد إلى مجلس الإدارة مسجل مع المتطلب
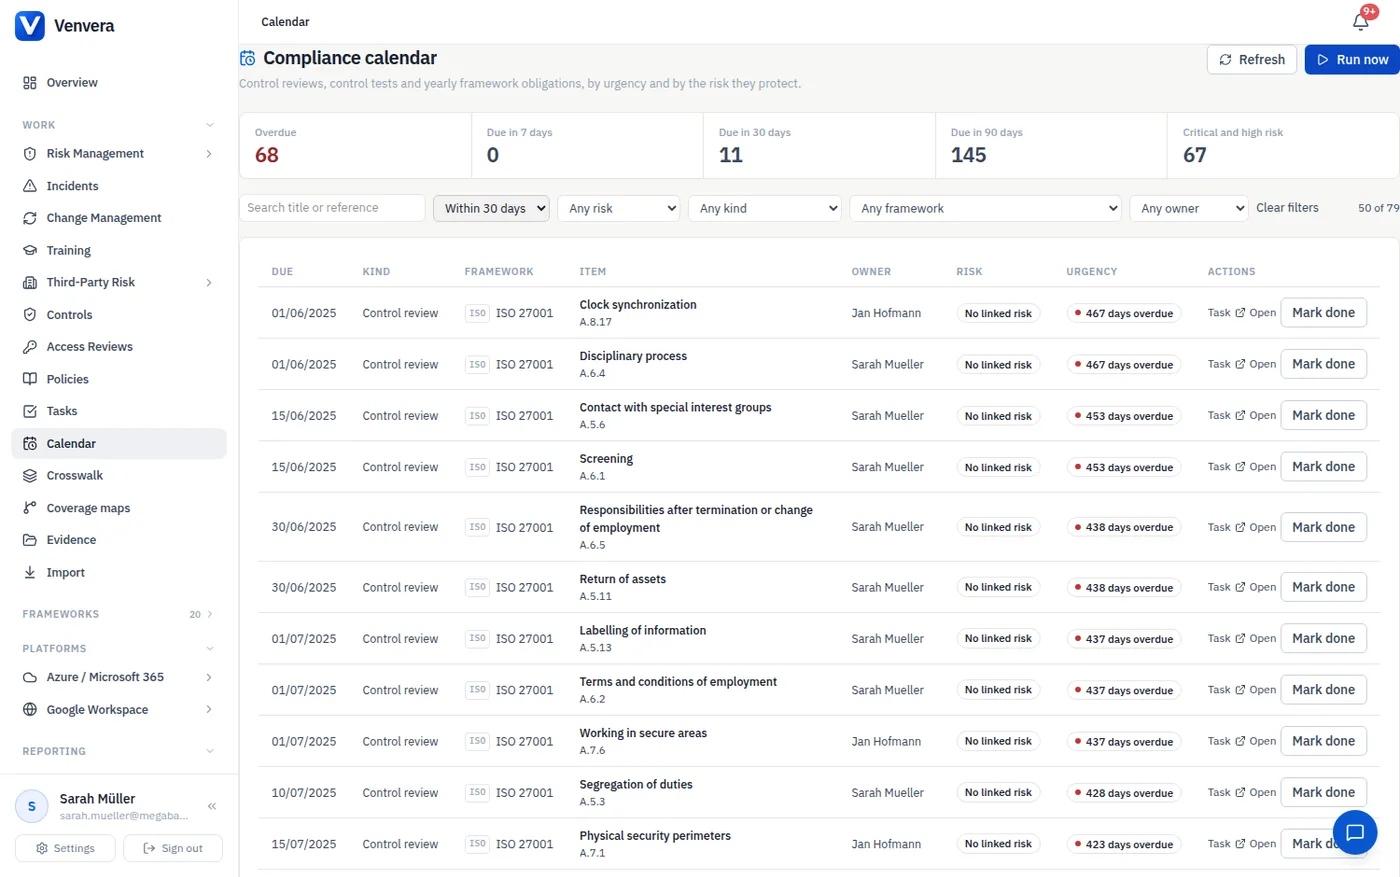
الواجبات المتكررة، لكل منها موعد ومسؤول.
ينشئ CPS 234 عملًا متكررًا، ويجب أن تُنتج السنة الفاصلة بين المراجعات سجلًا. وتُدرج Venvera هذه الواجبات في تقويم الامتثال: المراجعة والاختبار السنويان لخطط الاستجابة لأمن المعلومات اللذان تشترطهما الفقرة 26، والمراجعة السنوية لكفاية برنامج الاختبار بموجب الفقرة 31، ومراجعة التدقيق الداخلي لتصميم الضوابط وفاعليتها التشغيلية بموجب الفقرات من 32 إلى 34، وتحديث تصنيف الأصول الذي تعتمد عليه الفقرتان 20 و21، وإعادة تقييم الأطراف الثالثة المشمولة بالفقرات 16 و22 و28. ويحمل كل واجب رقم الفقرة التي يخدمها، فيمكن تتبع أي بند في التقويم وصولًا إلى المعيار.
- المراجعة والاختبار السنويان لخطة الاستجابة، الفقرة 26
- المراجعة السنوية لكفاية برنامج الاختبار، الفقرة 31
- مراجعة التدقيق الداخلي لأمن المعلومات، الفقرات من 32 إلى 34
- تحديث تصنيف الأصول، الفقرتان 20 و21
- إعادة تقييم الأطراف الثالثة، الفقرات 16 و22 و28
جدول البيانات أو Venvera.
أسئلة CPS 234، مجابة.
أدلة إرشادية في أمن المعلومات والجهات الرقابية
- كيف تُنظَّم مجموعة ضوابط الملحق Aمجموعة ضوابط ISO 27001 التي تجيب عن عدة فقرات في CPS 234، وأين تتوقف.
- كيف تجمع أدلة التدقيقما يُعد دليلًا قابلًا للتحقق، وطريقة الجمع التي يقوم عليها التدقيق الداخلي.
- مهل الإبلاغ عن الحوادث حسب التشريعمهلة الـ 72 ساعة في CPS 234 إلى جانب مهل DORA وGDPR وNIS2 وAI Act، وأيها يُلزمك أولًا.
- كيف تُجري تقييمًا لمخاطر الأطراف الثالثةتقييم الأطراف التي تحتفظ بأصولك فعلًا، وهنا عادة ما يتعثر الامتثال لـ CPS 234.
اكتشف أين تقف أدلتك في CPS 234 فعلًا.
ابدأ بتقرير فجوات مجاني للإطار الذي يعيق تقدمك: 10 دقائق، ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك