Стандартът за информационна сигурност, който APRA ще провери.
Venvera е софтуер за съответствие с CPS 234, който прилага стандарта така, както той реално се оценява: всичките 24 изисквания от параграфи 13 до 36 с доказателствата, които проверителят приема, покритие на третите страни, което стига отвъд регистъра на аутсорсинга, и двата срока за уведомяване на място, където някой може да ги намери в 2 часа през нощта.
Каква част от CPS 234 вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие с CPS 234, изграден около 24-те изисквания
Venvera представя пруденциалния стандарт CPS 234 на APRA чрез неговите 24 оперативни изисквания, параграфи 13 до 36, групирани в деветте раздела на самия стандарт: роли и отговорности, способности за информационна сигурност, рамка от политики, идентифициране и класифициране на информационните активи, внедряване на контроли, управление на инциденти, тестване на ефективността на контролите, вътрешен одит и уведомяване на APRA. Всяко изискване има отговорник, статус, собствени доказателства и авторски насоки за това какво го удовлетворява и какво проверителят отхвърля. Оценка на пропуските с 42 въпроса измерва преценките, които стандартът умишлено оставя отворени, а повтарящите се задължения попадат в календар за съответствие с отговорници и дати.
Какво е CPS 234 и кой трябва да го спазва?
CPS 234 Information Security е пруденциалният стандарт на APRA, който изисква всеки субект, регулиран от APRA, да бъде устойчив на инциденти с информационната сигурност, включително кибератаки. Той се прилага за ADI, включително чуждестранните ADI, за общозастрахователните дружества, животозастрахователните дружества и взаимоспомагателните дружества (friendly societies), частните здравни застрахователи и лицензополучателите на RSE. Стандартът е в сила от 1 юли 2019 г., а когато трета страна управлява вашите информационни активи, той се прилага от по-ранната от двете дати: следващото подновяване на договора или 1 юли 2020 г. Бордът носи крайната отговорност за информационната сигурност на субекта. Това е записано в параграф 13 и е изречението, което определя всичко останало: доказателствата трябва да са достатъчно добри, за да бъдат представени пред директори, които носят отговорността лично.
Всичките 24 изисквания, цитирани така, както ги цитира APRA.
Всеки оперативен параграф на CPS 234, от крайната отговорност на борда в параграф 13 до уведомяването в срок от 10 работни дни за слабост в контролите в параграф 36, е посочен по номер, защото така го цитират APRA, вашата функция за вътрешен одит и тристранният проверител. Всеки от тях има авторски насоки за артефактите, които проверителят изисква, и, не по-малко важно, за това какво се отхвърля: план без дата, въпросник вместо оценка на дизайна на контролите, оценка на способностите, която не се е променяла от две години.
- Всичките 24 изисквания в деветте раздела на самия стандарт
- Цитирани по номер на параграф, а не с измислен идентификатор на контрол
- Авторски насоки за доказателствата по всяко изискване, включително какво не минава
- Отговорник, статус и собствени доказателства за всяко изискване
- Факторите от подточките остават в изискването, към което принадлежат

Думата, която стандартът никога не дефинира, подкрепена с доказателства.
Думата „commensurate“ (съразмерен) се появява отново и отново в CPS 234 и умишлено е оставена без определение, защото APRA регулира всички, от малък лицензополучател на RSE до голяма банка. Това прехвърля тежестта върху вас: не е достатъчно контролите да са адекватни, трябва да покажете разсъжденията, с които сте решили, че са с правилния размер спрямо заплахите за вашите информационни активи. Оценката на пропуските с 42 въпроса е насочена точно към тези преценки и ги оценява от 0 до 4, така че обосновката за оразмеряването става запис, а не аргумент, който трябва да възстановявате по време на преглед.
- Оценка с 42 въпроса по деветте раздела
- Фокус върху преценките, които стандартът оставя на субекта
- Оценяване от 0 до 4, така че промяната е видима между прегледите
- Въпросите без отговор се броят за пропуски, а не за изключени
- Констатациите са свързани с изискванията, които ги затварят
Покритие, което стига отвъд регистъра на аутсорсинга.
Параграфи 16, 22, 28 и 34 имат бележка под линия, според която те се прилагат за всички информационни активи, управлявани от свързани лица и трети страни, а не само за тези по споразумения за съществен аутсорсинг съгласно CPS 231 или SPS 231. Ограничаването на тази работа до регистъра на аутсорсинга е най-честият реален пропуск по стандарта и обикновено остава невидим, докато някой не съпостави страните, които реално държат данни, със страните, които са били оценени. Venvera проследява поотделно четирите задължения, свързани с трети страни: оценката на способностите, оценката на дизайна на контролите, оценката на тестването, на което разчитате, и оценката от вътрешния одит на предоставената увереност.
- Четирите параграфа за трети страни се проследяват като отделни задължения
- Оценка на способностите по параграф 16
- Оценка на дизайна на контролите по параграф 22
- Оценка на тестването, на което се разчита, по параграф 28
- Оценка от вътрешния одит на предоставената увереност по параграф 34

Систематично тестване от някой, който не отговаря за контрола.
Параграф 27 изисква систематична програма за тестване, чието естество и честота се определят спрямо пет фактора, включително риска от среди, в които не можете да наложите собствените си политики. Параграф 30 изисква тестването да се извършва от специалисти с подходяща квалификация, които са функционално независими, а това е въпрос на линии на подчинение, а не на наемане на външна фирма. Параграф 29 изисква да ескалирате недостатъците, които не можете да отстраните навреме, и записът за тази ескалация обикновено е първото, което проверителят иска. И трите се проследяват като отделни изисквания, защото субектите често изпълняват едното и приемат, че то покрива и другите.
- Петте фактора от параграф 27 остават видими в изискването
- Ненадеждните среди се третират като фактор, а не като изключение
- Функционалната независимост се записва за всеки тестващ
- Ескалацията на неотстранените недостатъци е подкрепена с доказателства
- Годишен преглед на самата програма, отделно от резултатите ѝ

Два срока, и двата започват от узнаването.
Параграф 35 ви дава 72 часа, след като узнаете за съществен инцидент с информационната сигурност, и има втора част, която повечето процедури пропускат: инцидент, за който е уведомен друг регулатор, в Австралия или в чужбина, ви задължава да уведомите и APRA, независимо дали го оценявате като съществен за вас. Параграф 36 е отделен срок от 10 работни дни за съществена слабост в контролите, която очаквате да не можете да отстраните своевременно, и той започва да тече, когато узнаете за слабостта, а не когато заключите, че тя не може да бъде отстранена. И двата се водят като изисквания със собствени доказателства, така че процедурата и нейното изпробване са документирани, а не се приемат за даденост.
- Срок от 72 часа за инциденти, който тече от узнаването
- Частта от параграф 35 за уведомяване на друг регулатор се проследява изрично
- Срок от 10 работни дни за съществена слабост в контролите
- Изпробването е доказано чрез годишния тест на плана за реакция
- Пътят на ескалация до борда е записан към изискването
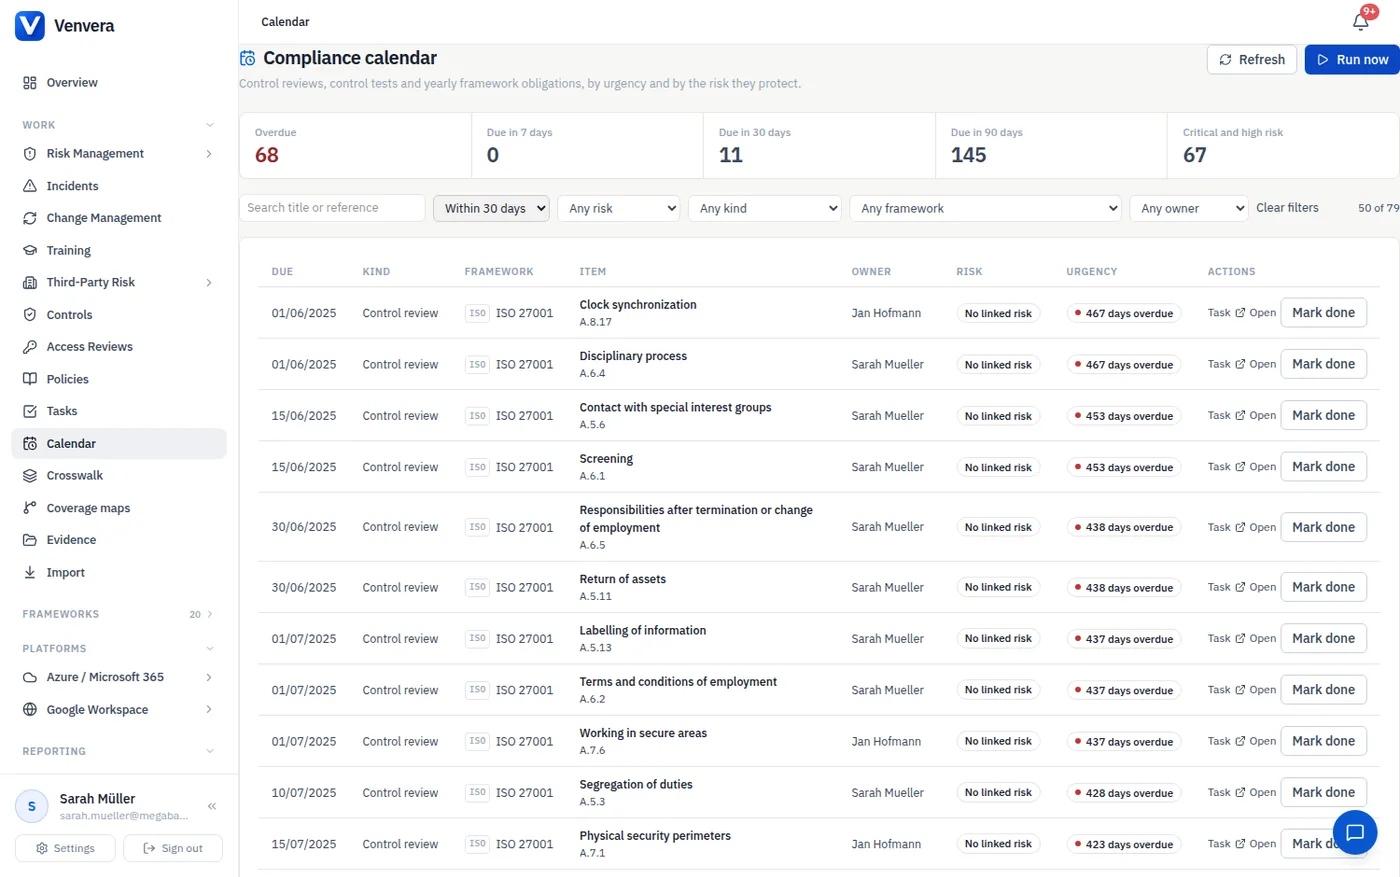
Повтарящите се задължения, всяко с дата и отговорник.
CPS 234 създава повтаряща се работа и годината между прегледите трябва да остави документирана следа. Venvera води тези задължения в календара за съответствие: годишния преглед и тест на плановете за реакция при инциденти с информационната сигурност, изисквани от параграф 26, годишния преглед на достатъчността на програмата за тестване по параграф 31, прегледа от вътрешния одит на дизайна и оперативната ефективност на контролите по параграфи 32 до 34, обновяването на класификацията на активите, от която зависят параграфи 20 и 21, и повторната оценка на третите страни, обхванати от параграфи 16, 22 и 28. Всяко задължение посочва параграфа, на който служи, така че записът в календара води обратно до стандарта.
- Годишен преглед и тест на плана за реакция, параграф 26
- Годишен преглед на достатъчността на програмата за тестване, параграф 31
- Преглед на информационната сигурност от вътрешния одит, параграфи 32 до 34
- Обновяване на класификацията на активите, параграфи 20 и 21
- Повторна оценка на третите страни, параграфи 16, 22 и 28
Таблицата или Venvera.
CPS 234, с отговори.
Наръчници за информационната сигурност и регулаторите
- Как е организиран наборът от контроли в Annex AНаборът от контроли на ISO 27001, който отговаря на няколко параграфа на CPS 234, и къде свършва.
- Как да събирате одитни доказателстваКакво се смята за проверимо доказателство и методът на събиране, който стои зад вътрешния одит.
- Срокове за докладване на инциденти по регулацииСрокът от 72 часа по CPS 234 редом със сроковете по DORA, GDPR, NIS2 и AI Act и кой от тях обвързва пръв.
- Как да извършите оценка на риска от трети страниОценка на страните, които реално държат вашите активи: точно там съответствието с CPS 234 обикновено се проваля.
Вижте докъде реално стигат доказателствата ви по CPS 234.
Започнете с безплатен доклад за пропуските по рамката, която ви спира: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше