Der Informationssicherheitsstandard, den die APRA prüfen wird.
Venvera ist Compliance-Software für CPS 234, die den Standard so umsetzt, wie er tatsächlich geprüft wird: alle 24 Anforderungen der Ziffern 13 bis 36 mit den Nachweisen, die ein Prüfer akzeptiert, eine Abdeckung von Drittparteien, die über das Auslagerungsregister hinausreicht, und beide Meldefristen dort, wo sie auch um 2 Uhr nachts jemand findet.
Wie viel von CPS 234 erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
CPS 234 Compliance-Software, aufgebaut um die 24 Anforderungen
Venvera liefert den aufsichtsrechtlichen APRA-Standard CPS 234 als seine 24 operativen Anforderungen, die Ziffern 13 bis 36, gegliedert unter den neun Überschriften des Standards selbst: Rollen und Verantwortlichkeiten, Informationssicherheitsfähigkeit, Richtlinienrahmen, Identifizierung und Klassifizierung von Informationswerten, Umsetzung von Kontrollen, Vorfallsmanagement, Test der Wirksamkeit von Kontrollen, interne Revision und Meldung an die APRA. Jede Anforderung hat Verantwortliche, einen Status, eigene Nachweise und eigens verfasste Hinweise dazu, was sie erfüllt und was ein Prüfer zurückweist. Eine Gap-Analyse mit 42 Fragen bewertet die Ermessensentscheidungen, die der Standard bewusst offenlässt, und die wiederkehrenden Pflichten landen mit Verantwortlichen und Terminen im Compliance-Kalender.
Was ist CPS 234, und wer muss den Standard einhalten?
CPS 234 Information Security ist der aufsichtsrechtliche Standard der APRA, der von jedem APRA-regulierten Unternehmen verlangt, gegen Informationssicherheitsvorfälle einschließlich Cyberangriffen widerstandsfähig zu sein. Er gilt für ADIs (zugelassene Einlageninstitute) einschließlich ausländischer ADIs, für Schaden- und Unfallversicherer, Lebensversicherer und Friendly Societies, private Krankenversicherer sowie RSE-Lizenznehmer. Er ist am 1. Juli 2019 in Kraft getreten, und wo eine Drittpartei Ihre Informationswerte verwaltet, galt er ab der nächsten Vertragsverlängerung oder ab dem 1. Juli 2020, je nachdem, was früher eintrat. Der Vorstand trägt die letztliche Verantwortung für die Informationssicherheit des Unternehmens. So steht es in Ziffer 13, und dieser Satz prägt alles Weitere: Die Nachweise müssen gut genug sein, um sie Vorstandsmitgliedern vorzulegen, die die Verantwortung persönlich tragen.
Alle 24 Anforderungen, so zitiert, wie die APRA sie zitiert.
Jede operative Ziffer von CPS 234, von der letztlichen Verantwortung des Vorstands in Ziffer 13 bis zur Meldung einer Kontrollschwäche binnen 10 Geschäftstagen in Ziffer 36, referenziert nach ihrer Ziffer, denn so zitieren sie die APRA, Ihre interne Revision und ein Prüfer im Tripartite Review, der dreiseitigen Prüfung der APRA. Jede trägt eigens verfasste Hinweise zu den Unterlagen, die ein Prüfer verlangt, und, genauso wichtig, zu dem, was zurückgewiesen wird: ein undatierter Plan, ein Fragebogen anstelle einer Bewertung des Kontrolldesigns, eine Beurteilung der Fähigkeiten, die sich seit zwei Jahren nicht bewegt hat.
- Alle 24 Anforderungen unter den neun Überschriften des Standards
- Nach Ziffer zitiert, nicht nach einer erfundenen Kontroll-ID
- Eigens verfasste Hinweise zu Nachweisen für jede, auch dazu, was durchfällt
- Verantwortliche, Status und eigene Nachweise für jede Anforderung
- Faktoren aus Unterziffern bleiben in der Anforderung, zu der sie gehören

Das Wort, das der Standard nie definiert, belegt.
„Commensurate“, also im angemessenen Verhältnis, taucht in CPS 234 immer wieder auf und bleibt bewusst undefiniert, weil die APRA alles beaufsichtigt, vom kleinen RSE-Lizenznehmer bis zur Großbank. Das verlagert die Last auf Sie: Es reicht nicht, dass Kontrollen ausreichend sind, Sie müssen die Überlegungen zeigen, mit denen Sie entschieden haben, dass sie für die Bedrohungen Ihrer Informationswerte richtig bemessen sind. Die Gap-Analyse mit 42 Fragen zielt genau auf diese Ermessensentscheidungen und bewertet sie von 0 bis 4, sodass die Begründung der Bemessung zu einem Nachweis wird statt zu einem Argument, das Sie in einer Prüfung erst rekonstruieren müssen.
- Eine Bewertung mit 42 Fragen über die neun Abschnitte
- Fokussiert auf die Ermessensentscheidungen, die der Standard dem Unternehmen überlässt
- Bewertet von 0 bis 4, damit Veränderungen zwischen Prüfungen sichtbar werden
- Unbeantwortete Fragen zählen als Lücken, nicht als ausgeschlossen
- Feststellungen sind mit den Anforderungen verknüpft, die sie schließen
Abdeckung, die über das Auslagerungsregister hinausreicht.
Die Ziffern 16, 22, 28 und 34 tragen jeweils eine Fußnote, nach der sie für alle Informationswerte gelten, die von verbundenen Parteien und Drittparteien verwaltet werden, nicht nur für jene unter wesentlichen Auslagerungsvereinbarungen nach CPS 231 oder SPS 231. Diese Arbeit auf das Auslagerungsregister zu beschränken, ist die häufigste echte Lücke im Standard, und sie bleibt meist unsichtbar, bis jemand die Parteien, die tatsächlich Daten halten, mit den Parteien abgleicht, die bewertet wurden. Venvera verfolgt die vier Pflichten gegenüber Drittparteien getrennt: die Beurteilung ihrer Fähigkeiten, die Bewertung des Kontrolldesigns, die Beurteilung der Tests, auf die Sie sich stützen, und die Beurteilung der Zusicherungen durch die interne Revision.
- Die vier Ziffern zu Drittparteien als eigenständige Pflichten verfolgt
- Beurteilung der Fähigkeiten nach Ziffer 16
- Bewertung des Kontrolldesigns nach Ziffer 22
- Beurteilung der Tests, auf die Sie sich stützen, nach Ziffer 28
- Beurteilung der Zusicherungen durch die interne Revision nach Ziffer 34

Systematische Tests durch jemanden, der die Kontrolle nicht verantwortet.
Ziffer 27 verlangt ein systematisches Testprogramm, dessen Art und Häufigkeit an fünf Faktoren ausgerichtet sind, darunter das Risiko aus Umgebungen, in denen Sie Ihre eigenen Richtlinien nicht durchsetzen können. Ziffer 30 verlangt, dass Tests von angemessen qualifizierten und funktional unabhängigen Fachleuten durchgeführt werden, und dabei geht es um Berichtslinien, nicht um die Beauftragung einer externen Firma. Ziffer 29 verlangt, dass Sie Mängel eskalieren, die Sie nicht rechtzeitig beheben können, und dieser Eskalationsnachweis ist meist das Erste, wonach ein Prüfer fragt. Alle drei werden als getrennte Anforderungen verfolgt, weil Unternehmen häufig eine davon erfüllen und annehmen, sie decke die anderen mit ab.
- Die fünf Faktoren aus Ziffer 27 bleiben an der Anforderung sichtbar
- Nicht vertrauenswürdige Umgebungen als Faktor behandelt, nicht als Ausnahme
- Funktionale Unabhängigkeit beim jeweiligen Tester dokumentiert
- Eskalation nicht behobener Mängel nachgewiesen
- Jährliche Überprüfung des Programms selbst, getrennt von seinen Ergebnissen

Zwei Uhren, beide laufen ab Kenntnis.
Ziffer 35 gibt Ihnen 72 Stunden, nachdem Sie Kenntnis von einem wesentlichen Informationssicherheitsvorfall erlangt haben, und sie enthält einen zweiten Auslöser, den die meisten Verfahren übersehen: Ein Vorfall, der einer anderen Aufsichtsbehörde gemeldet wurde, in Australien oder im Ausland, löst die Meldung an die APRA aus, unabhängig davon, ob Sie ihn für sich selbst als wesentlich einstufen. Ziffer 36 ist eine eigene Uhr von 10 Geschäftstagen für eine wesentliche Kontrollschwäche, die Sie voraussichtlich nicht zeitnah beheben können, und sie beginnt, wenn Sie von der Schwäche Kenntnis erlangen, nicht erst, wenn Sie zu dem Schluss kommen, dass sie sich nicht beheben lässt. Beide werden als Anforderungen mit eigenen Nachweisen geführt, sodass das Verfahren und seine Erprobung dokumentiert sind statt nur angenommen.
- Vorfallsuhr von 72 Stunden, ab Kenntnis
- Der Auslöser „andere Aufsichtsbehörde“ aus Ziffer 35 ausdrücklich verfolgt
- Uhr von 10 Geschäftstagen für wesentliche Kontrollschwächen
- Erprobung über den jährlichen Test des Reaktionsplans nachgewiesen
- Eskalationsweg zum Vorstand an der Anforderung dokumentiert
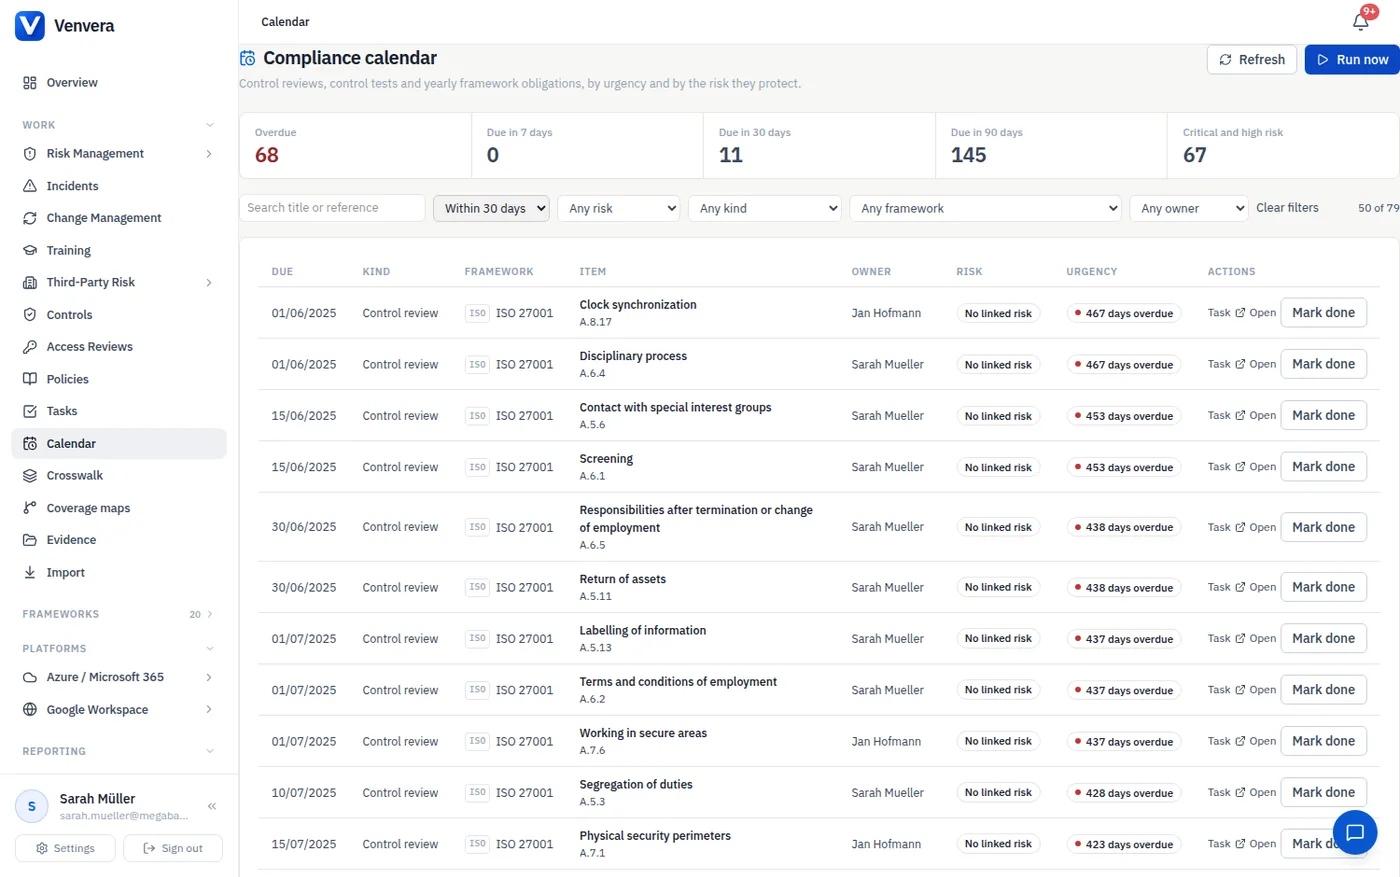
Die wiederkehrenden Pflichten, jede mit Termin und Verantwortlichen.
CPS 234 erzeugt wiederkehrende Arbeit, und das Jahr zwischen zwei Prüfungen muss einen Nachweis hervorbringen. Venvera führt diese Pflichten im Compliance-Kalender: die jährliche Überprüfung und den Test der Reaktionspläne für Informationssicherheitsvorfälle nach Ziffer 26, die jährliche Überprüfung nach Ziffer 31, ob das Testprogramm ausreicht, die Prüfung von Kontrolldesign und Wirksamkeit im Betrieb durch die interne Revision nach den Ziffern 32 bis 34, die Aktualisierung der Klassifizierung der Informationswerte, von der die Ziffern 20 und 21 abhängen, und die Neubewertung der Drittparteien, die unter die Ziffern 16, 22 und 28 fallen. Jede Pflicht trägt die Ziffer, der sie dient, sodass sich jeder Kalendereintrag auf den Standard zurückführen lässt.
- Jährliche Überprüfung und Test des Reaktionsplans, Ziffer 26
- Jährliche Überprüfung, ob das Testprogramm ausreicht, Ziffer 31
- Prüfung der Informationssicherheit durch die interne Revision, Ziffern 32 bis 34
- Aktualisierung der Klassifizierung der Informationswerte, Ziffern 20 und 21
- Neubewertung der Drittparteien, Ziffern 16, 22 und 28
Die Tabelle oder Venvera.
CPS 234, beantwortet.
Leitfäden zu Informationssicherheit und Aufsicht
- Wie ein Annex-A-Kontrollsatz aufgebaut istDer Kontrollsatz von ISO 27001, der mehrere Ziffern von CPS 234 beantwortet, und wo er an seine Grenzen kommt.
- Wie Sie Prüfungsnachweise sammelnWas als überprüfbarer Nachweis zählt und welche Sammelmethode hinter einem internen Audit steht.
- Meldefristen für Vorfälle nach RegelwerkDie 72-Stunden-Uhr von CPS 234 neben denen von DORA, DSGVO, NIS2 und KI-Verordnung, und welche zuerst greift.
- So führen Sie eine Risikobewertung von Drittparteien durchDie Bewertung der Parteien, die Ihre Informationswerte tatsächlich halten, denn genau dort scheitert die Umsetzung von CPS 234 meist.
Sehen Sie, wo Ihre Nachweise für CPS 234 wirklich stehen.
Starten Sie mit einem kostenlosen Gap-Bericht zu dem Rahmenwerk, das Sie gerade aufhält: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten