Die Wallet-Akzeptanz wird Pflicht am 24. Dezember 2027.
eIDAS 2.0 (Verordnung 2024/1183) macht die europäische Brieftasche für die digitale Identität (EUDI-Wallet) Wirklichkeit und verpflichtet erfasste Unternehmen, sie zu akzeptieren. Venvera ist Compliance-Software für eIDAS 2.0, die die Verordnung in ein zugeschnittenes, nachverfolgbares Programm übersetzt: wer in den Anwendungsbereich fällt, was ein vertrauender Beteiligter (Relying Party) tun muss und wie Sie zur Frist für die Wallet-Akzeptanz bereit sind, statt danach hinterherzulaufen.
Wie viel von eIDAS 2.0 erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
Compliance-Software für eIDAS 2.0: Wallet-Akzeptanz und Vertrauensdienste
Venvera ist Compliance-Software für eIDAS 2.0, gebaut für vertrauende Beteiligte und Vertrauensdiensteanbieter nach der Verordnung (EU) 2024/1183. Dazu gehören 24 nachverfolgte Kontrollen: Registrierung als vertrauender Beteiligter und Wallet-Akzeptanz nach Art. 5f, die damit verbundenen Pflichten zu Datenminimierung und Nichtdiskriminierung sowie die Pflichten zu Konformität, Sicherheitsvorfällen und Neubewertung, die qualifizierte Vertrauensdiensteanbieter tragen. Jede Kontrolle benennt die Nachweise, die eine Aufsichtsstelle erwarten wird, und die Bereitschaftsübersicht zeigt den Abstand zum Stichtag der Wallet-Akzeptanz am 24. Dezember 2027, sodass sich die Arbeit gegen eine feste Frist planen lässt.
Was ist eIDAS 2.0, und fallen Sie darunter?
eIDAS 2.0 hat die ursprüngliche Verordnung über die elektronische Identifizierung geändert und ist am 20. Mai 2024 in Kraft getreten. Die Verordnung führt die EUDI-Wallet ein und modernisiert die Vertrauensdienste (Signaturen, Siegel, Zeitstempel, Zustellung elektronischer Einschreiben, Archivierung, elektronische Journale). Der Anwendungsbereich richtet sich nach Ihrer Rolle, nicht nur nach Ihrem Sektor: Der häufigste Auslöser im Privatsektor ist Art. 5f. Danach müssen Unternehmen, die weder Kleinst- noch Kleinunternehmen sind und nach EU-Recht, nationalem Recht oder Vertrag eine starke Nutzerauthentifizierung für die Online-Identifizierung verwenden müssen, die Wallet akzeptieren. Artikel 5f nennt Bankwesen, Finanzdienstleistungen, Verkehr, Energie, Gesundheit, Telekommunikation, Post, digitale Infrastruktur, Bildung, Trinkwasser und soziale Sicherheit. Erfasste vertrauende Beteiligte haben bis zum 24. Dezember 2027 Zeit; Vertrauensdiensteanbieter tragen laufende Pflichten, einschließlich einer Neubewertung alle 24 Monate. Venvera führt all das als Compliance-Software für eIDAS 2.0 zusammen: Die Pflichten werden Kontrollen zugeordnet, Ihre Wallet-Bereitschaft wird bewertet, und die Nachweise, die Sie bereits für DORA, NIS2 und ISO 27001 vorhalten, werden wiederverwendet, sodass Sie nicht bei null anfangen.
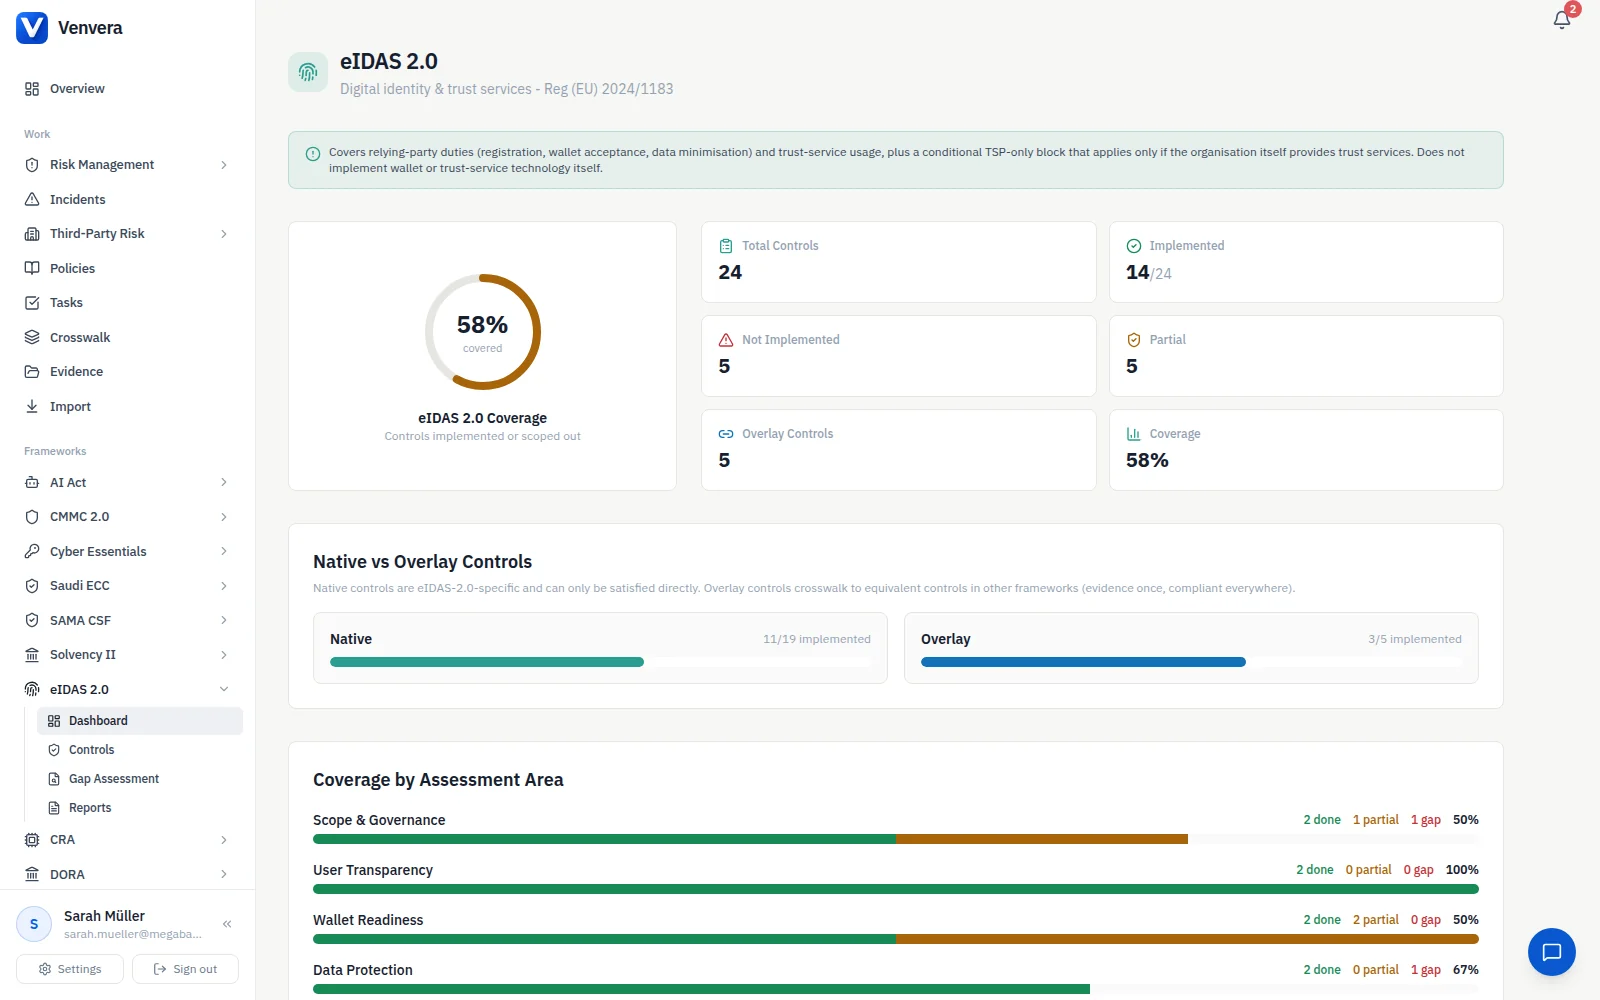
Klären Sie Gesellschaft für Gesellschaft, ob eIDAS 2.0 gilt.
Der Anwendungsbereich ist eine Rollenprüfung, keine Vermutung nach Sektor, und man liegt leicht daneben. Venvera führt Sie hindurch: welche Gesellschaften und kundennahen Dienste vertrauende Beteiligte nach Art. 5f sind, ob die Ausnahme für Kleinst- und Kleinunternehmen noch greift, wenn Konzern- und Partnerstrukturen mitgezählt werden, und ob Sie zusätzlich Pflichten als Vertrauensdiensteanbieter oder Wallet-Anbieter tragen. Die Feststellung ist dokumentiert, datiert und lässt sich erneut durchführen, wenn sich Ihre Dienste oder die Durchführungsrechtsakte ändern.
- Anwendbarkeit als vertrauender Beteiligter nach Art. 5f je Gesellschaft und Dienst
- Prüfung der Ausnahme für Kleinst- und Kleinunternehmen unter Einbeziehung der Konzernstruktur
- Erkennung der Rollen als Vertrauensdiensteanbieter und Wallet-Anbieter
- Ein dokumentierter, datierter Anwendungsbereich, den Sie der Aufsicht vorlegen können
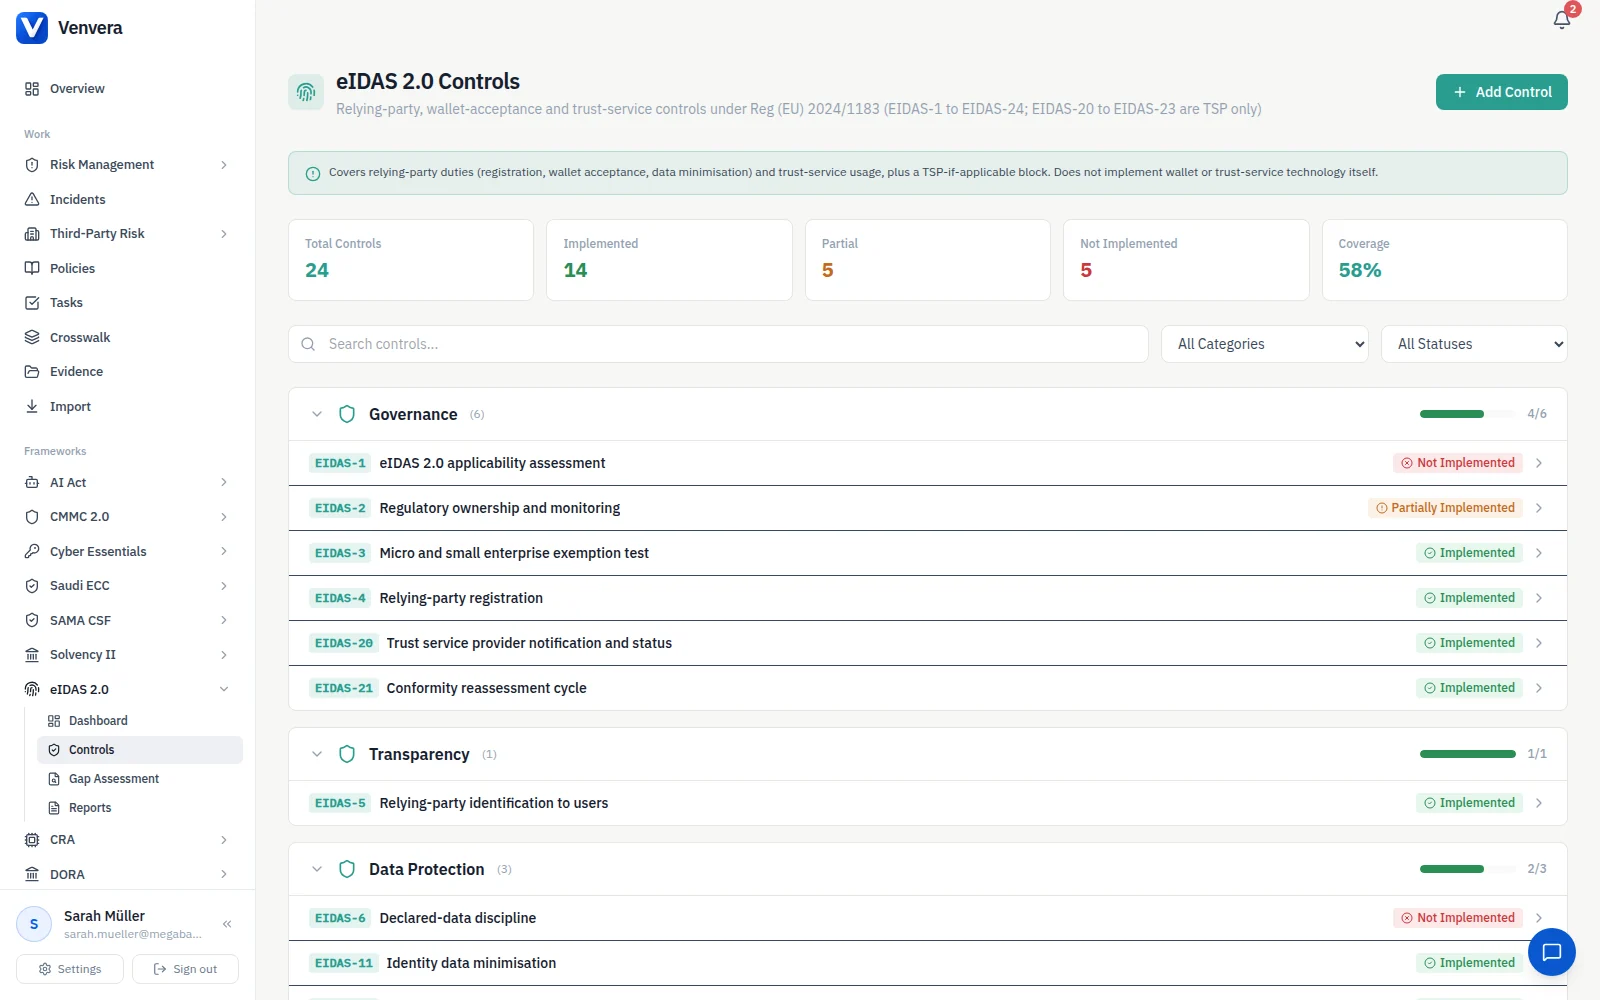
Seien Sie vor Ablauf der Frist bereit, die Wallet zu akzeptieren.
Die Kernpflicht des vertrauenden Beteiligten ist die Fähigkeit zur Akzeptanz: Wo eine starke Nutzeridentifizierung verlangt wird, müssen Sie die EUDI-Wallet bis zum 24. Dezember 2027 akzeptieren. Venvera verfolgt die Bereitschaftskontrollen, die Sie dorthin bringen: Registrierung in den richtigen Mitgliedstaaten, Selbstidentifizierung gegenüber den Nutzern, ein Inventar der Dienste, die die Pflicht auslösen, Validierung der empfangenen Credentials und Bescheinigungen sowie eine nichtdiskriminierende Alternative, damit Wallet-Nutzer nie benachteiligt werden.
- Registrierung als vertrauender Beteiligter und Abfrage nur der angemeldeten Daten
- Inventar der Dienste mit starker Authentifizierung (die Liste der Auslöser)
- Validierung der Wallet-Bescheinigungen: Echtheit, Integrität, Widerruf
- Nichtdiskriminierung und alternative Zugangswege als Rückfallebene
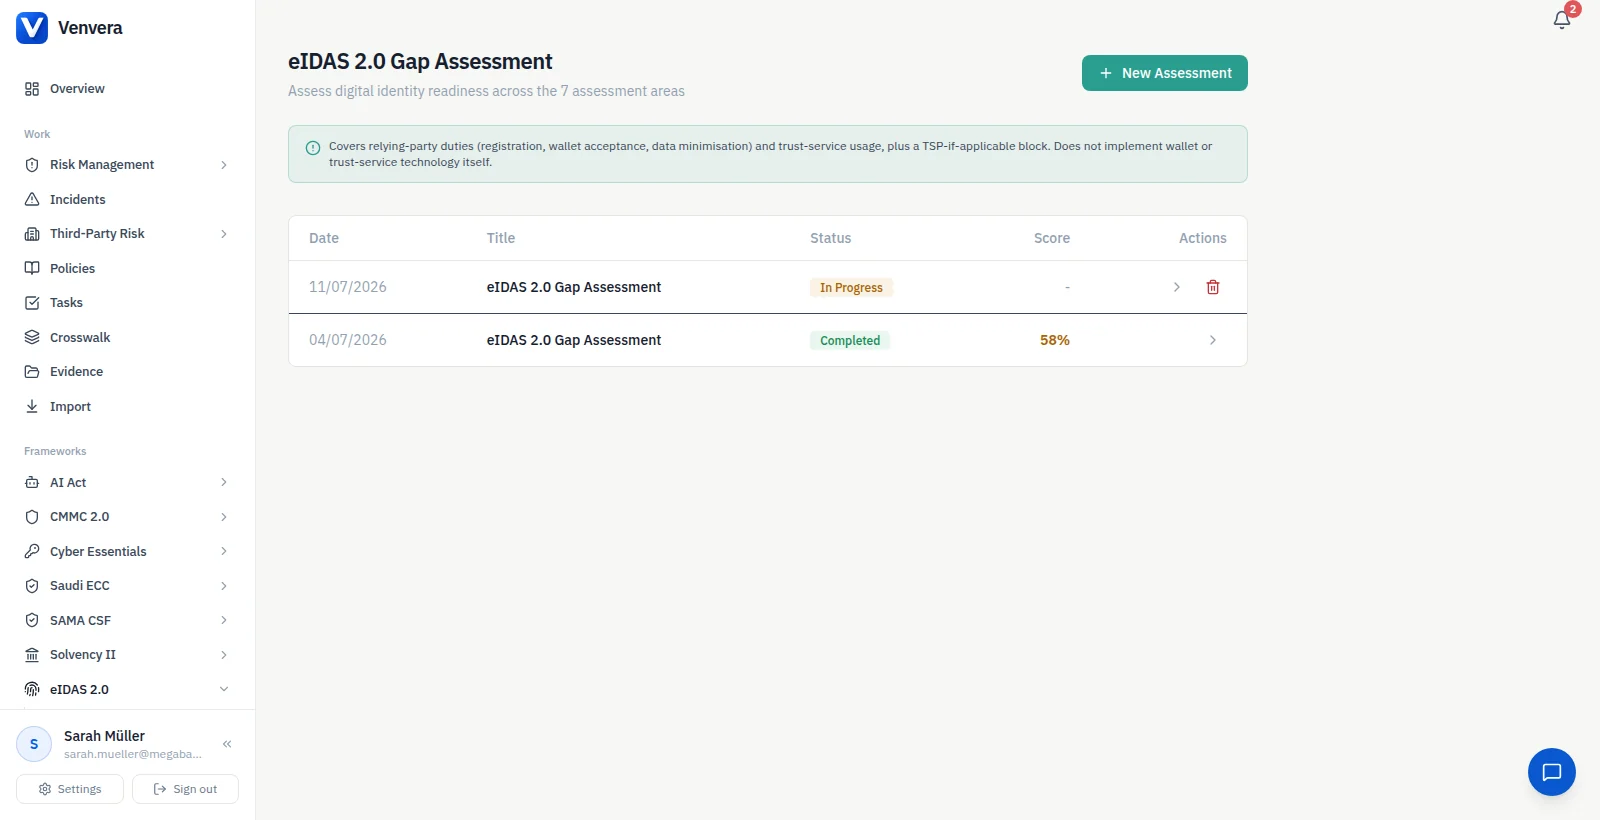
Fragen Sie nur das Minimum ab. Und belegen Sie es.
eIDAS 2.0 ist bei Identitätsdaten streng: Sie dürfen nur die Attribute abfragen, die Sie bei der Registrierung angegeben haben, sie nur für den angegebenen Zweck verwenden und sie weder dienstübergreifend zusammenführen noch zur Verfolgung von Personen nutzen. Venvera führt diese Pflichten als Kontrollen mit Nachweisen, sodass Datenminimierung, Zweckbindung und Transaktionsaufzeichnungen belegbar sind und nicht nur behauptet werden. Hier zahlt sich auch Ihre bestehende Arbeit für die DSGVO aus.
- Abfrage nur angemeldeter Daten, abgeglichen mit Ihren Anfragevorlagen
- Zweckbindung und keine dienstübergreifende Nachverfolgung
- Aufzeichnungen zu Identitätstransaktionen, die zum Nachweis der Einhaltung ausreichen
- Nutzt Ihre Datenschutznachweise aus der DSGVO über den Crosswalk wieder
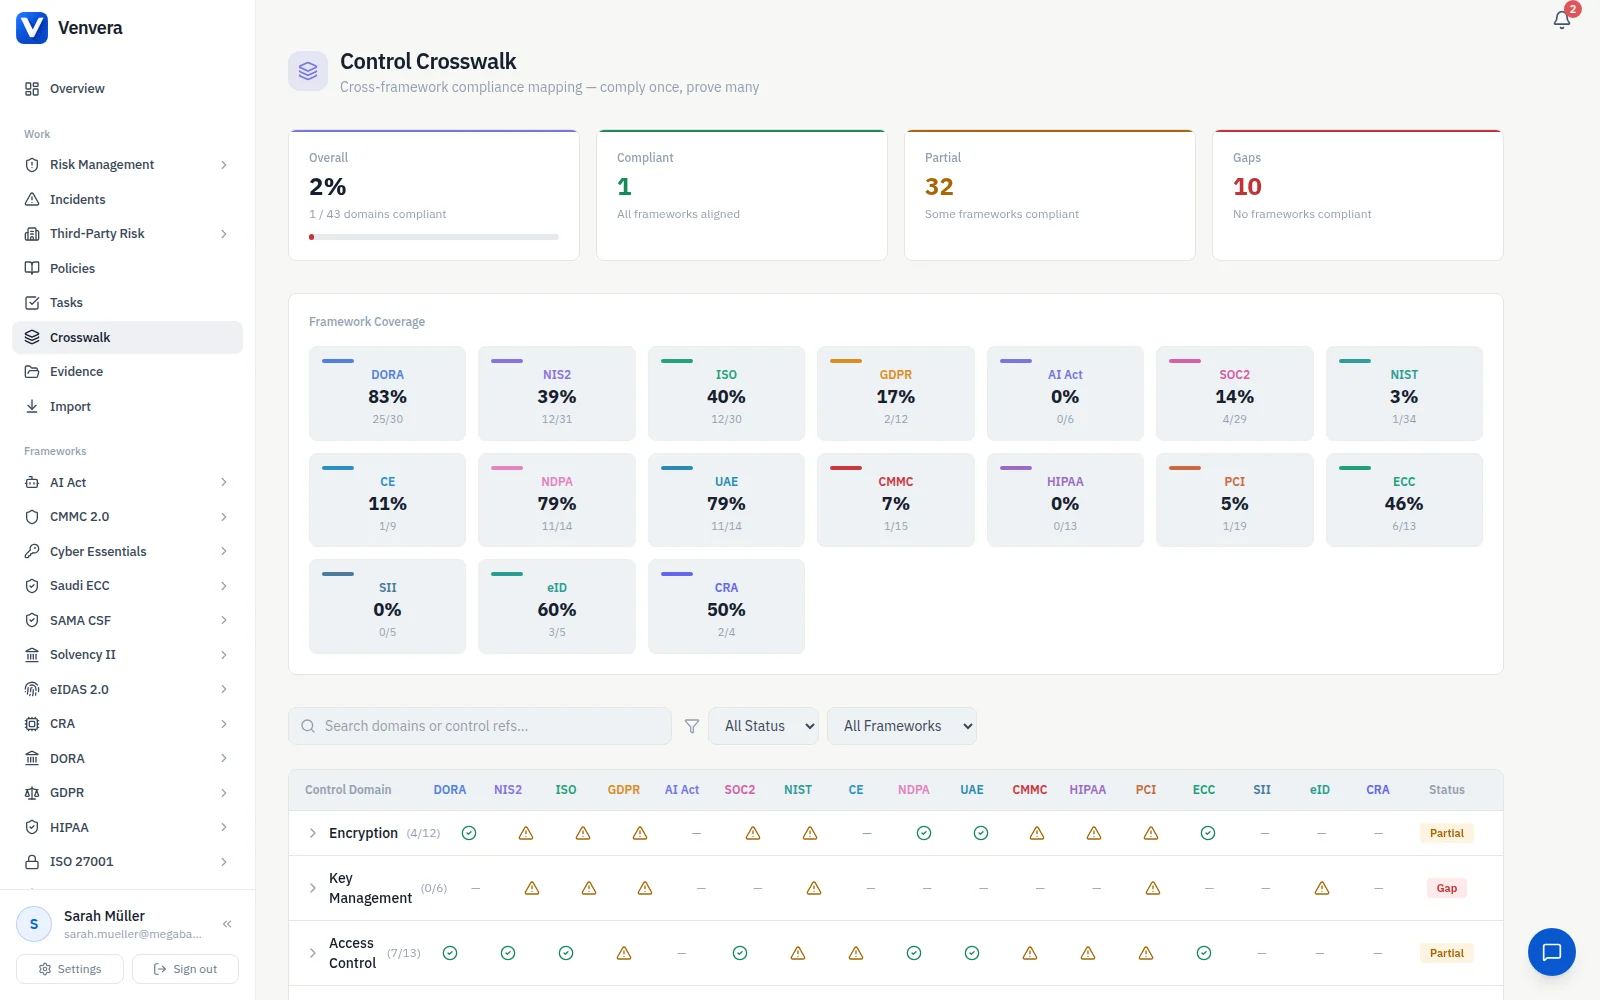
Ihre Arbeit für DORA und NIS2 zählt auch hier.
Die meisten eIDAS-Kontrollen sind keine neue Arbeit. Starke Authentifizierung, Vorfallsmeldung, Zertifikatslebenszyklus, Pflichten gegenüber Lieferanten und die Sicherheit des Identitäts-Stacks überschneiden sich mit Kontrollen, die Sie bereits für DORA, NIS2 und ISO 27001 belegen. Venvera ordnet sie einander zu: Sobald Sie eine Kontrolle nachweisen, ist die entsprechende eIDAS-Kontrolle erfüllt. Evidence Autopilot fordert dann nur die echten eIDAS-spezifischen Lücken bei den richtigen Ansprechpartnern der jeweiligen Bereiche an und fragt erneut nach, wenn Nachweise ablaufen.
- Überschneidende Kontrollen automatisch erfüllt aus DORA, NIS2 und ISO 27001
- eIDAS-spezifische Pflichten (Registrierung, Wallet-Akzeptanz) nie automatisch als erfüllt gewertet
- Evidence Autopilot holt die fehlenden Nachweise per Anfrage ohne Anmeldung ein
- Vorfallsfristen und Lieferantenregister gemeinsam genutzt, nicht neu aufgebaut
Für Anbieter: die 24-Monats-Uhr im Griff.
Sind Sie Vertrauensdiensteanbieter, hält eIDAS 2.0 Sie in einem festen Zyklus: Ihre Dienste anzeigen und ihren Status korrekt darstellen, erhebliche Sicherheitsverletzungen binnen 24 Stunden melden, einen finanzierten Beendigungsplan vorhalten und sich mindestens alle 24 Monate einer erneuten Konformitätsbewertung durch eine akkreditierte Stelle unterziehen. Venvera behandelt die Neubewertung als Nachweis mit Ablaufdatum: Die Uhr ist sichtbar, die Erneuerung wird angefordert, bevor sie verfällt, und die Meldepflicht für Sicherheitsvorfälle läuft auf derselben Engine wie Ihre übrigen regulatorischen Fristen.
- Korrekte Darstellung des qualifizierten und nicht qualifizierten Status
- Meldung von Sicherheitsvorfällen bei Vertrauensdiensten binnen 24 Stunden über die Fristen-Engine
- Erneute Konformitätsbewertung als ablaufender Nachweis verfolgt (alle 24 Monate)
- Kontrollen für Beendigungsplan und Zertifikatslebenszyklus
Wissen Sie in fünf Minuten genau, wo Sie stehen.
Eine Gap-Analyse bewertet Ihre Organisation in allen Bereichen von eIDAS 2.0, also Anwendungsbereich und Governance, Wallet-Bereitschaft, Datenschutz, Vertrauensdienste, Sicherheit und Vorfälle sowie die bedingten Pflichten der Vertrauensdiensteanbieter, und liefert einen priorisierten Maßnahmenplan mit Verantwortlichen und Aufwand. Verfolgen Sie den Fortschritt von der ersten Bewertung bis zur vollen Bereitschaft, statt zu rätseln, ob Sie den Termin 2027 halten.
- Bewertung über alle Bereiche von eIDAS 2.0, Pflichten der Vertrauensdiensteanbieter nur bei Bedarf einbezogen
- Priorisierte Maßnahmen-Roadmap mit Verantwortlichen und Aufwand
- Fortschritt gemessen an der Frist zum 24. Dezember 2027
- Vorstandsreife Zusammenfassung des Umsetzungsstands per Klick
Die Tabelle oder Venvera.
eIDAS 2.0, beantwortet.
Leitfäden zu eIDAS 2.0
- Anforderungen an vertrauende Beteiligte nach eIDAS 2.0Registrierung, die Obergrenze für Daten, Selbstidentifizierung, Validierung, Pseudonyme und Intermediäre, Vorschrift für Vorschrift.
- Bußgelder und Sanktionen nach eIDAS 2.0Die Untergrenze nach Art. 16 von 5 Millionen EUR oder 1 % für Vertrauensdiensteanbieter, warum der Verlust des qualifizierten Status schwerer wiegt und was vertrauende Beteiligte riskieren.
- Kosten der Compliance mit eIDAS 2.0: was Sie einplanen solltenDie einzige offizielle Schätzung der Kommission, was sie abdeckt und wie Sie Ihre eigene Zahl bemessen.
- Die Frist nach eIDAS 2.0: 24. Dezember 2027Wie das Datum festgelegt wurde, wen es bindet und was 2026 und 2027 zu tun ist.
- Wer muss die EUDI-Wallet akzeptieren?Ein rollenbasierter Entscheidungsbaum, der Auslöser nach Art. 5f und die KMU-Ausnahme.
- Checkliste zur Bereitschaft für eIDAS 2.0Die Arbeitspakete, die Sie abschließen sollten, bevor die Akzeptanzpflicht greift.
Wissen Sie, wo Sie bei eIDAS 2.0 stehen, lange vor 2027.
Starten Sie mit einem kostenlosen Gap-Bericht über alle Bereiche von eIDAS 2.0: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten