钱包接受成为法定义务,自 2027 年 12 月 24 日起。
eIDAS 2.0(Regulation 2024/1183)让欧洲数字身份钱包成为现实,并要求受涵盖的公司承担接受该钱包的义务。Venvera 是一款 eIDAS 2.0 合规软件,将该条例转化为范围明确、可跟踪的合规计划:哪些主体在适用范围内,依赖方必须做什么,以及如何在钱包接受截止期限前做好准备,而不是在期限过后手忙脚乱。
eIDAS 2.0 的要求,您已经具备了多少?
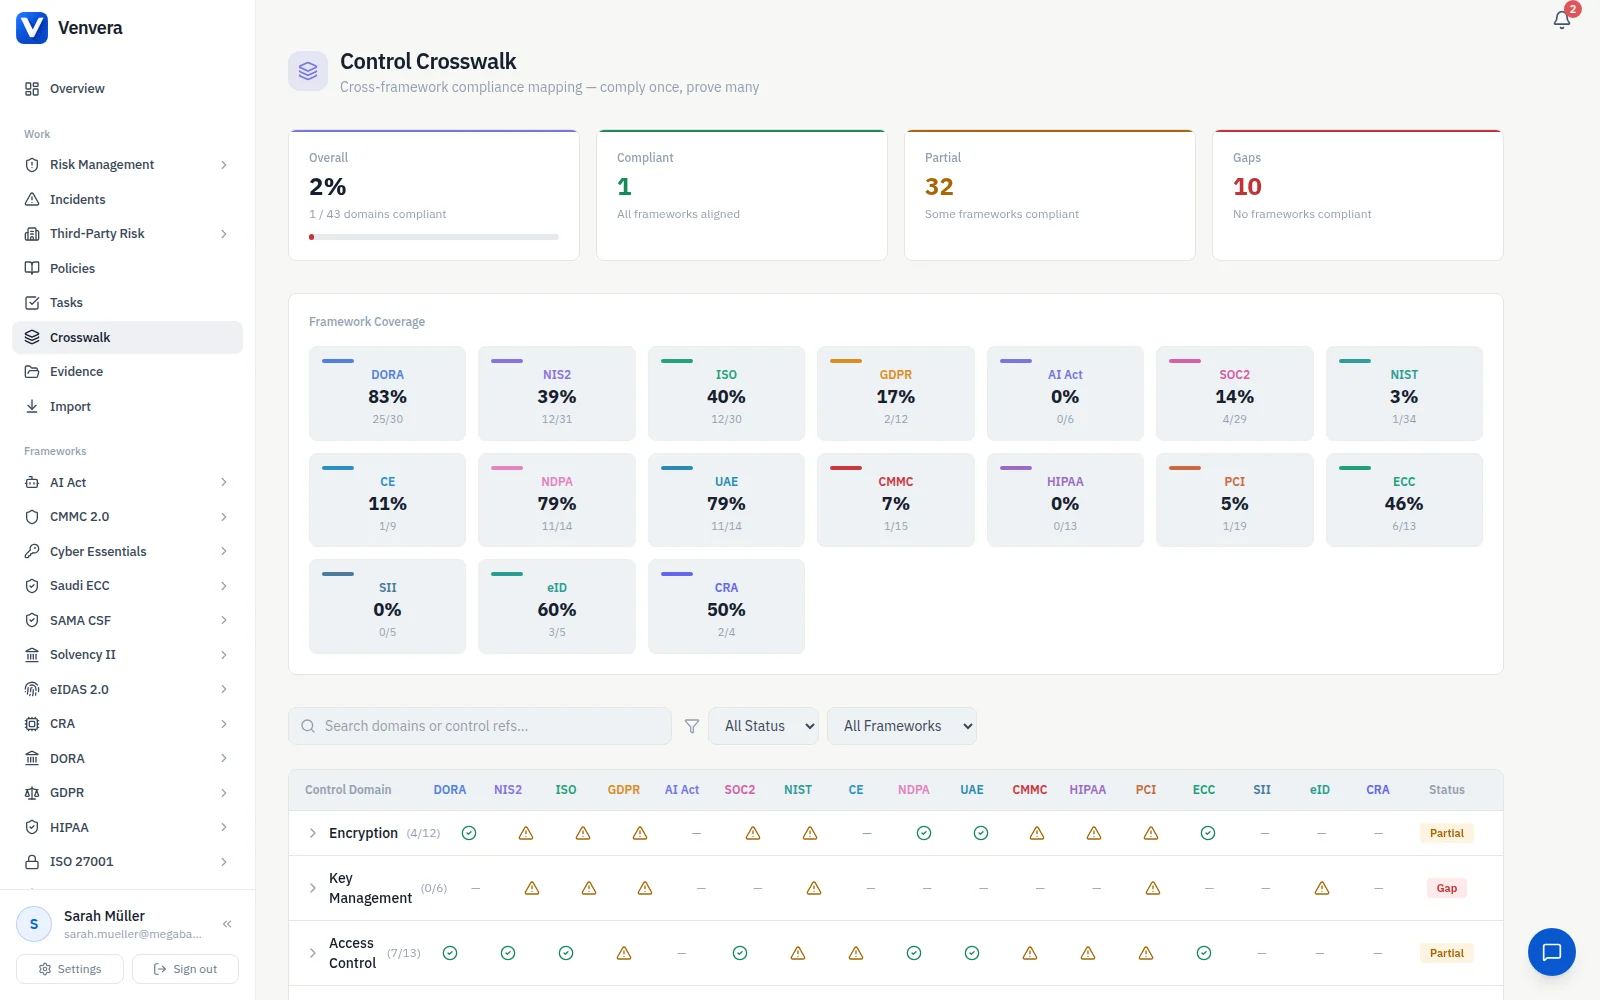
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
面向钱包接受和信任服务的 eIDAS 2.0 合规软件
Venvera 是一款 eIDAS 2.0 合规软件,适用于 Regulation (EU) 2024/1183 下的依赖方和信任服务提供商。它包含 24 项受跟踪的控制措施,涵盖第 5f 条规定的依赖方注册和钱包接受、随之而来的数据最小化和不歧视义务,以及合格信任服务提供商须承担的符合性、事件和重新评估义务。每项控制措施都写明监督机构会期望看到的证据,就绪度视图则显示距 2027 年 12 月 24 日钱包接受日期还有多远,便于您对照固定的截止期限规划工作。
什么是 eIDAS 2.0,您是否在适用范围内?
eIDAS 2.0 修订了原有的电子身份条例,并于 2024 年 5 月 20 日生效。它引入了欧盟数字身份钱包,并对信任服务(电子签名、电子印章、时间戳、电子挂号投递、电子归档、电子账本)进行了现代化改造。适用范围取决于您所承担的角色,而不仅仅是您所在的行业:私营部门常见的触发条款是第 5f 条,根据该条,凡依据欧盟法律、国家法律或合同必须在在线身份识别中使用强用户认证的非微型、非小型企业,都必须接受该钱包。第 5f 条列出的领域包括银行、金融服务、交通、能源、医疗、电信、邮政、数字基础设施、教育、饮用水和社会保障。受涵盖的依赖方须在 2027 年 12 月 24 日前完成准备;信任服务提供商则承担持续性义务,包括每 24 个月进行一次重新评估。Venvera 作为 eIDAS 2.0 合规软件处理上述全部事项:将这些义务映射为控制措施,为您的钱包就绪度打分,并复用您已为欧盟《数字运营韧性法案》(DORA)、欧盟 NIS2 指令和 ISO 27001 持有的证据,让您不必从零开始。
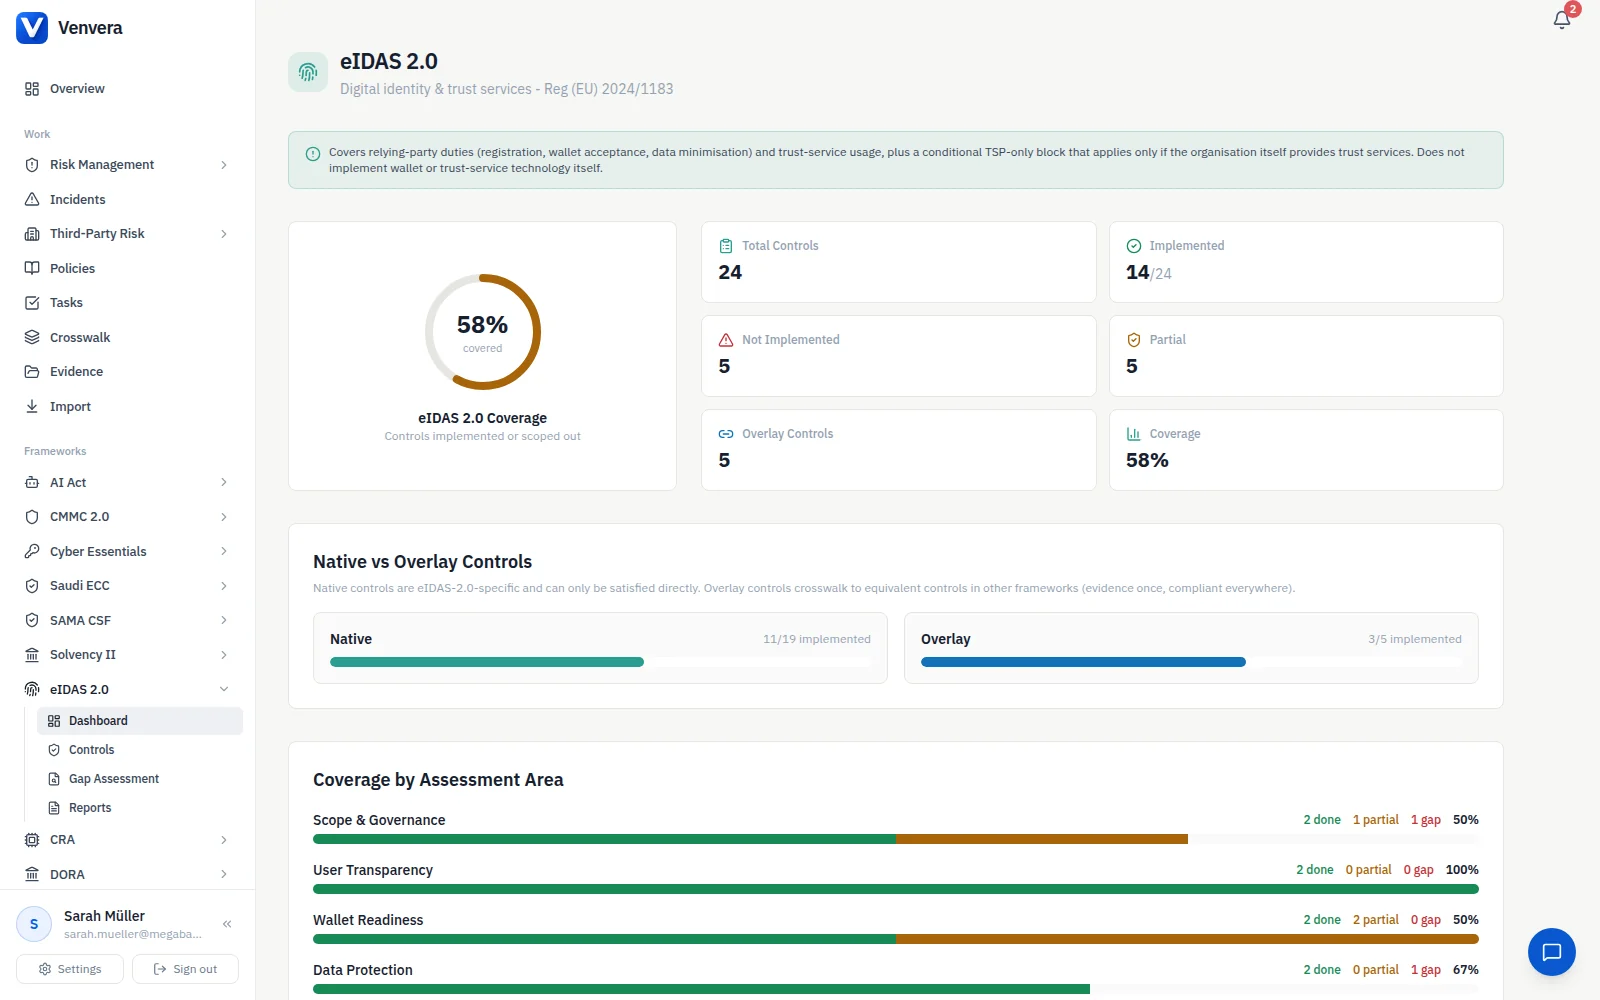
逐个实体判断 eIDAS 2.0 是否适用。
适用范围取决于角色测试,而不是凭行业猜测,而且很容易判断错误。Venvera 会带您逐步梳理:哪些法律实体和面向客户的服务属于第 5f 条下的依赖方,在计入集团和合作伙伴结构之后,微型或小型企业豁免是否仍然适用,以及您是否还承担信任服务或钱包提供商义务。这一判定会形成文档并注明日期,当您的服务或实施细则发生变化时,还可以重新执行。
- 按实体和服务判定 Article 5f 下的依赖方适用性
- 结合集团结构进行微型和小型企业豁免测试
- 识别信任服务提供商和钱包提供商角色
- 形成文档并注明日期的适用范围,可直接向监管机构出示
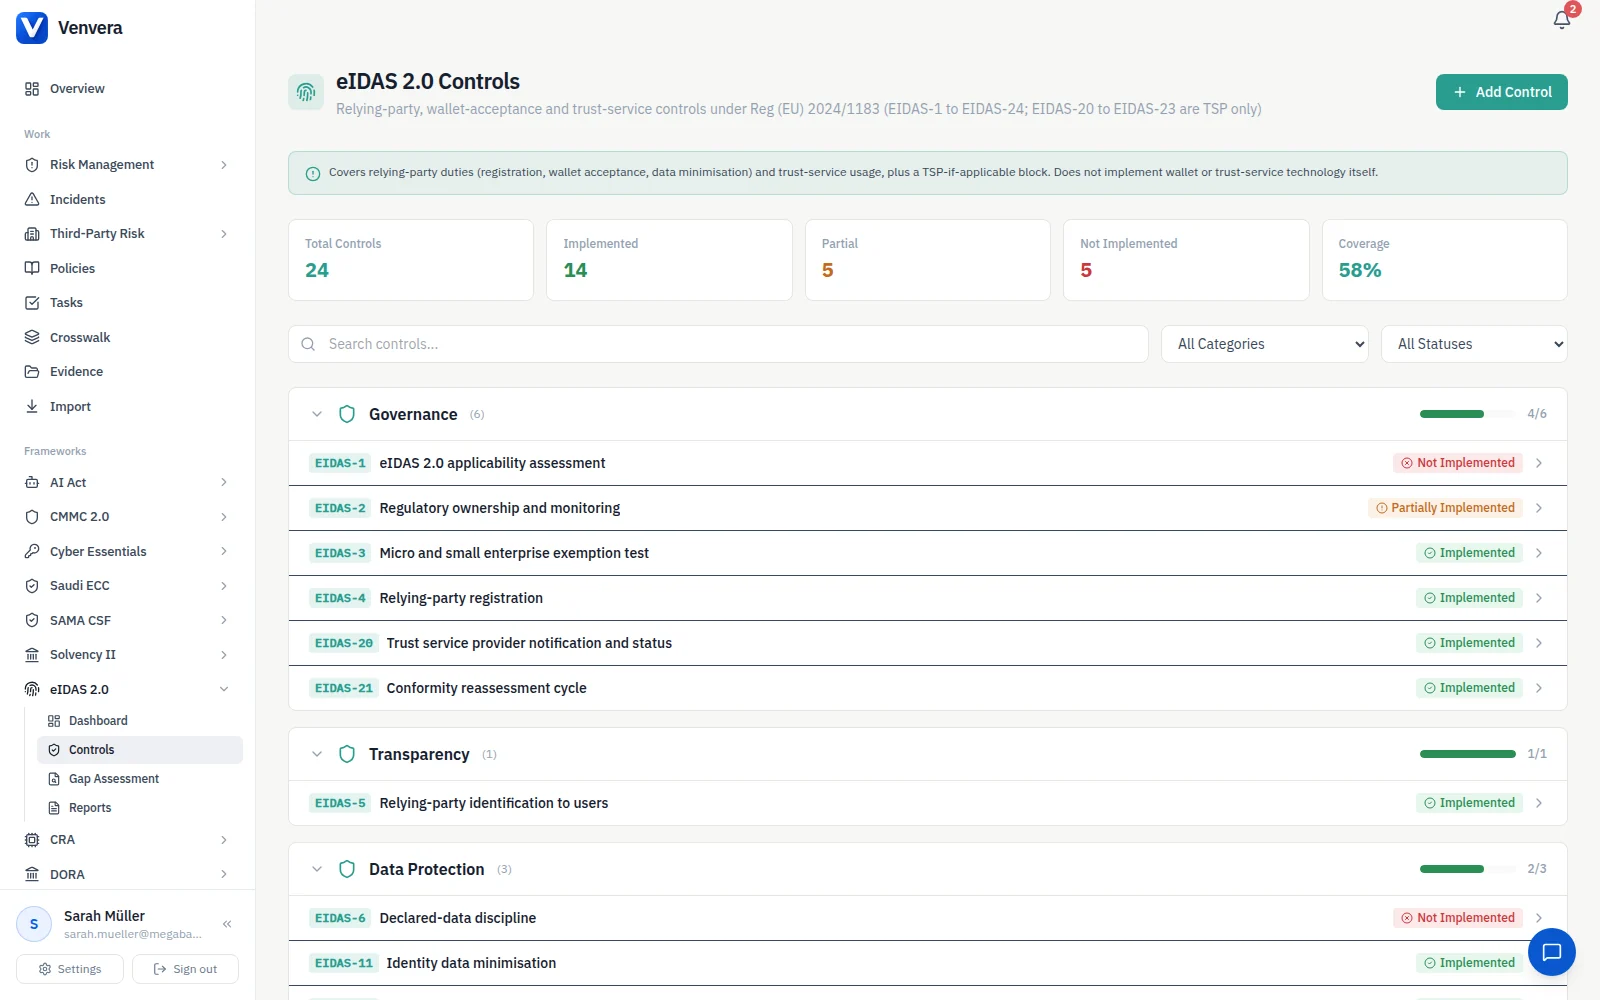
在截止期限前具备接受钱包的能力。
依赖方的核心义务在于能力:凡是需要强用户身份识别的场景,您都必须在 2027 年 12 月 24 日前接受欧盟数字身份钱包。Venvera 跟踪帮助您达成这一目标的就绪度控制措施:在正确的成员国完成注册、向用户表明自身身份、建立触发该义务的服务清单、验证您收到的凭证和属性证明,以及设置不歧视的后备方案,确保钱包用户绝不会因此处于不利地位。
- 依赖方注册及申报数据纪律
- 强认证服务清单(即触发清单)
- 钱包属性证明验证:真实性、完整性、撤销状态
- 不歧视原则及替代方式后备方案
只索取最少的数据,并证明您做到了。
eIDAS 2.0 对身份数据要求严格:您只能请求在注册时申报过的属性,只能将其用于申报的目的,并且不得跨服务合并这些数据,也不得用它们来追踪个人。Venvera 将这些要求作为附有证据的控制措施进行管理,因此数据最小化、目的限制和交易记录都是可以证明的,而不只是一句声明。您现有的欧盟《通用数据保护条例》(GDPR)工作成果也可以在这里沿用。
- 对照您的请求模板落实申报数据纪律
- 目的限制,不进行跨服务追踪
- 足以证明合规的身份交易记录
- 通过框架映射复用您的 GDPR 数据保护证据
您为 DORA 和 NIS2 所做的工作,在这里同样算数。
大多数 eIDAS 控制措施并不是新工作。强认证、事件报告、证书生命周期、供应商义务以及身份技术栈的安全性,都与您已经为 DORA、NIS2 和 ISO 27001 提供证据的控制措施相重叠。Venvera 会将它们映射起来,因此只要您证明了其中一项,它在 eIDAS 下的对应项也随即得到满足。随后,Evidence Autopilot 只会针对真正属于 eIDAS 特有的差距,向相应领域的联系人追要证据,并在证据过期时再次请求。
- 重叠的控制措施可凭 DORA、NIS2 和 ISO 27001 的证据自动满足
- eIDAS 特有义务(注册、钱包接受)绝不会被自动认定为已满足
- Evidence Autopilot 通过免登录请求收集差额部分
- 事件时限和供应商登记册共享使用,无需重建
面向服务提供商:24 个月周期,尽在掌握。
如果您是信任服务提供商,eIDAS 2.0 会让您处于一个持续的周期中:通报您的服务并准确表述其状态,在 24 小时内报告重大安全违规事件,保有一份资金有保障的终止计划,并至少每 24 个月接受一次经认可机构的符合性重新评估。Venvera 将重新评估视为带有到期日的证据,因此时限一目了然,续期请求会在到期前发出;事件报告义务也与您的其他监管时限在同一引擎上运行。
- 合格与非合格状态的表述
- 基于时限引擎的 24 小时信任服务事件报告
- 符合性重新评估作为会到期的证据进行跟踪(每 24 个月)
- 终止计划和证书生命周期控制措施
五分钟内准确了解您的合规现状。
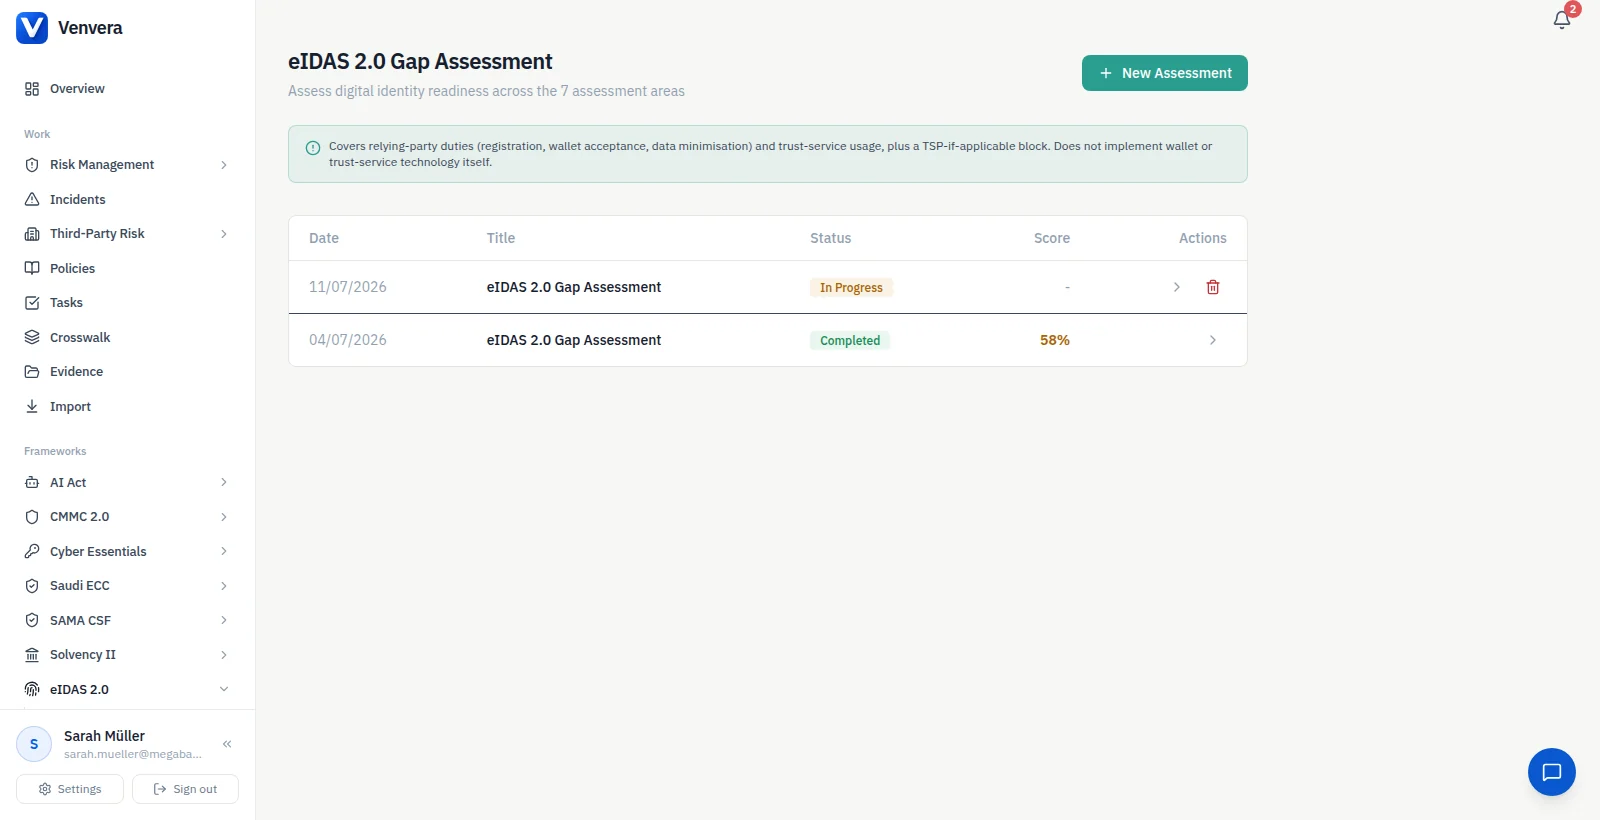
差距评估会在 eIDAS 2.0 的每一个领域为您的组织打分,包括适用范围与治理、钱包就绪度、数据保护、信任服务、安全与事件,以及视情况适用的 TSP 义务,并给出按优先级排序、附有负责人和工作量的整改计划。从首次评估到完全就绪,全程跟踪进展,而不必猜测能否赶上 2027 年的期限。
- 覆盖 eIDAS 2.0 全部领域的评估,TSP 义务按条件纳入范围
- 按优先级排序的整改路线图,附负责人和工作量
- 对照 2027 年 12 月 24 日截止期限跟踪进展
- 一键生成可提交董事会的就绪度摘要
电子表格还是 Venvera?
eIDAS 2.0 常见问题解答。
eIDAS 2.0 指南
- eIDAS 2.0 依赖方要求逐条解读注册、数据上限、表明自身身份、验证、假名以及中介机构等规定。
- eIDAS 2.0 罚款与处罚第 16 条针对信任服务提供商设定的 EUR 500 万或 1% 下限,为什么失去合格身份的影响更大,以及依赖方面临哪些风险。
- eIDAS 2.0 合规成本:该如何编制预算欧盟委员会唯一的官方估算、它涵盖哪些内容,以及如何估算您自己的数字。
- eIDAS 2.0 截止期限:2027 年 12 月 24 日这一日期是如何确定的、对谁具有约束力,以及在 2026 年和 2027 年应该做些什么。
- 谁必须接受 EUDI 钱包?基于角色的决策树、第 5f 条触发条件,以及中小企业豁免。
- eIDAS 2.0 就绪度检查清单在接受义务生效之前需要完成的各项工作。
了解您的 eIDAS 2.0 合规现状 远在 2027 年之前。
先获取一份覆盖 eIDAS 2.0 每个领域的免费差距报告:只需 10 分钟,开始时无需提供邮箱。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留