

合规指南
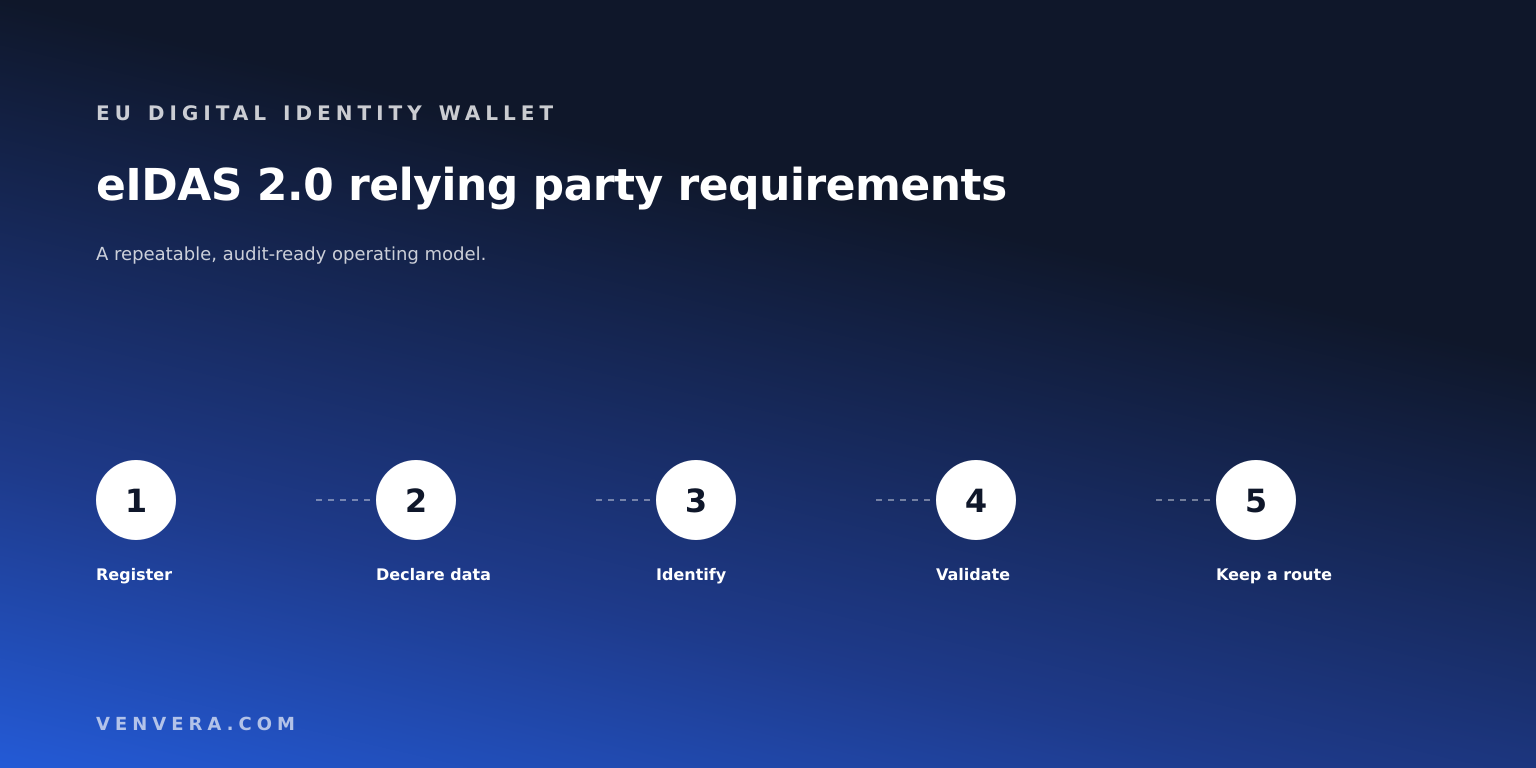
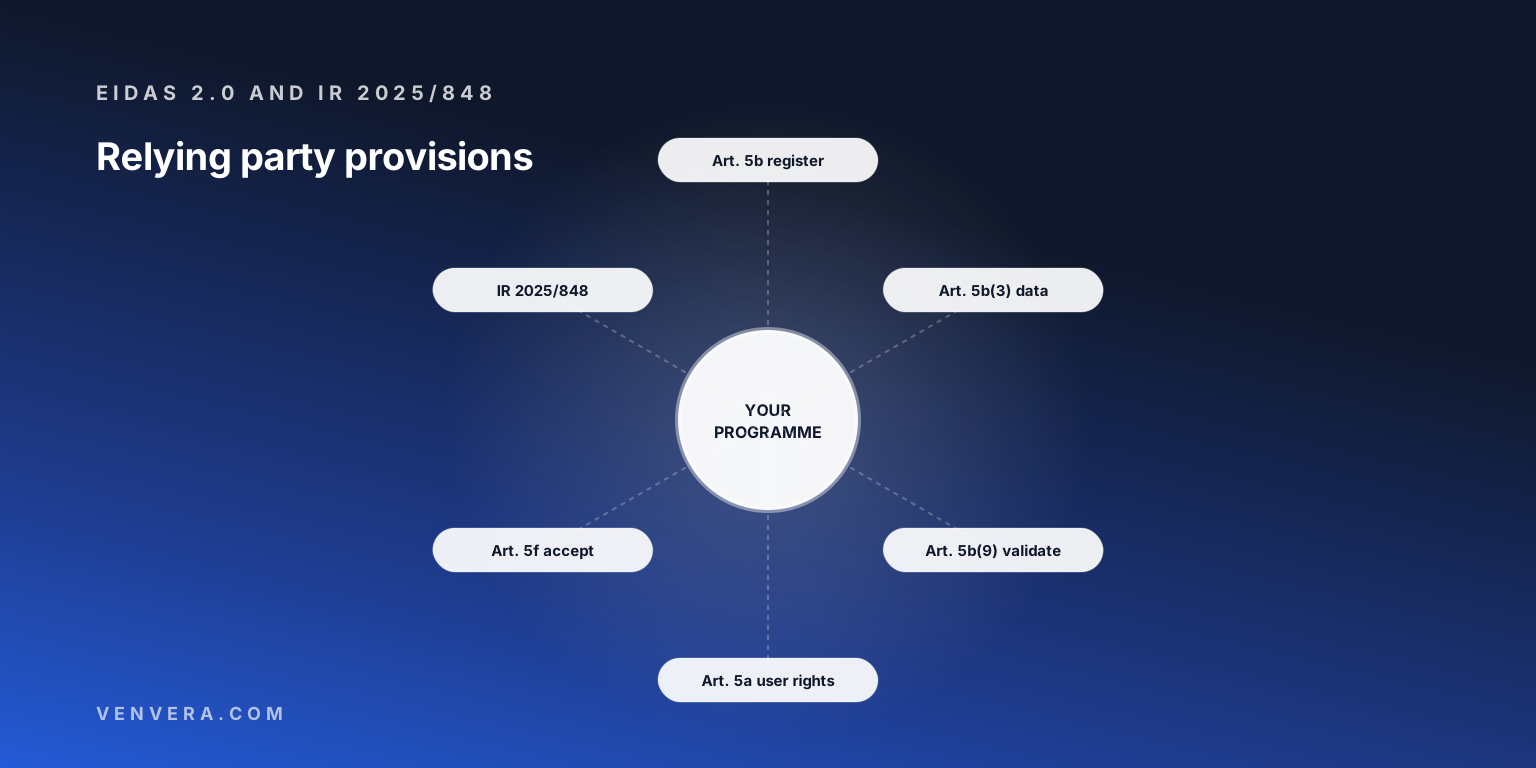
希望接受欧洲数字身份钱包的依赖方,根据经修订的 eIDAS 条例承担七项义务。它必须在其设立地所在的成员国注册,并针对每一项预期用途声明其将请求的数据。它请求的数据绝不能超出其注册的范围。它必须保持注册信息最新,向用户表明自身身份,对钱包出示的内容进行认证和验证,并且在没有法律要求识别用户身份的情况下,不得拒绝用户使用假名。此外,它还必须保留另一条访问途径,因为使用钱包是自愿的。上述义务大多规定在经条例 (EU) 2024/1183 修订的条例 (EU) No 910/2014 第 5b 条中,注册细节则规定在欧盟委员会实施条例 (EU) 2025/848 中。
本指南介绍您成为依赖方之后需要做什么。您是否有义务接受钱包是另一个问题,我们的谁必须接受 EUDI 钱包指南对此作了解答,相关日期则载于 eIDAS 2.0 截止期限指南。有一点将两者联系起来:第 5b 条规定的注册义务适用于任何打算依赖钱包的依赖方,包括自愿依赖钱包的依赖方。第 5f(2) 条针对微型和小型企业的例外,免除的是接受钱包的义务,而不是接受钱包时须遵守的规则。
| 义务 | 实际含义 | 规定出处 |
|---|---|---|
| 注册 | 在依赖钱包之前,在您的设立地所在成员国注册。 | Art. 5b(1) |
| 声明数据 | 按每项预期用途,说明该预期用途以及您将向用户请求的数据。 | Art. 5b(2)(c); IR 2025/848 Annex I |
| 不超范围请求 | 不请求注册声明之外的任何数据。 | Art. 5b(3) |
| 保持最新 | 注册信息发生变化时,立即告知成员国。 | Art. 5b(6); IR 2025/848 Art. 5(3) |
| 表明身份 | 每次依赖钱包时,都向用户表明自身身份。 | Art. 5b(8) |
| 验证并允许假名 | 对您请求的内容进行认证和验证;在法律未要求识别身份的情况下,不得拒绝假名。 | Art. 5b(9) |
| 保留其他途径 | 钱包的使用是自愿的,必须继续允许使用其他身份识别方式。 | Art. 5a(15) |
注册包括哪些内容?
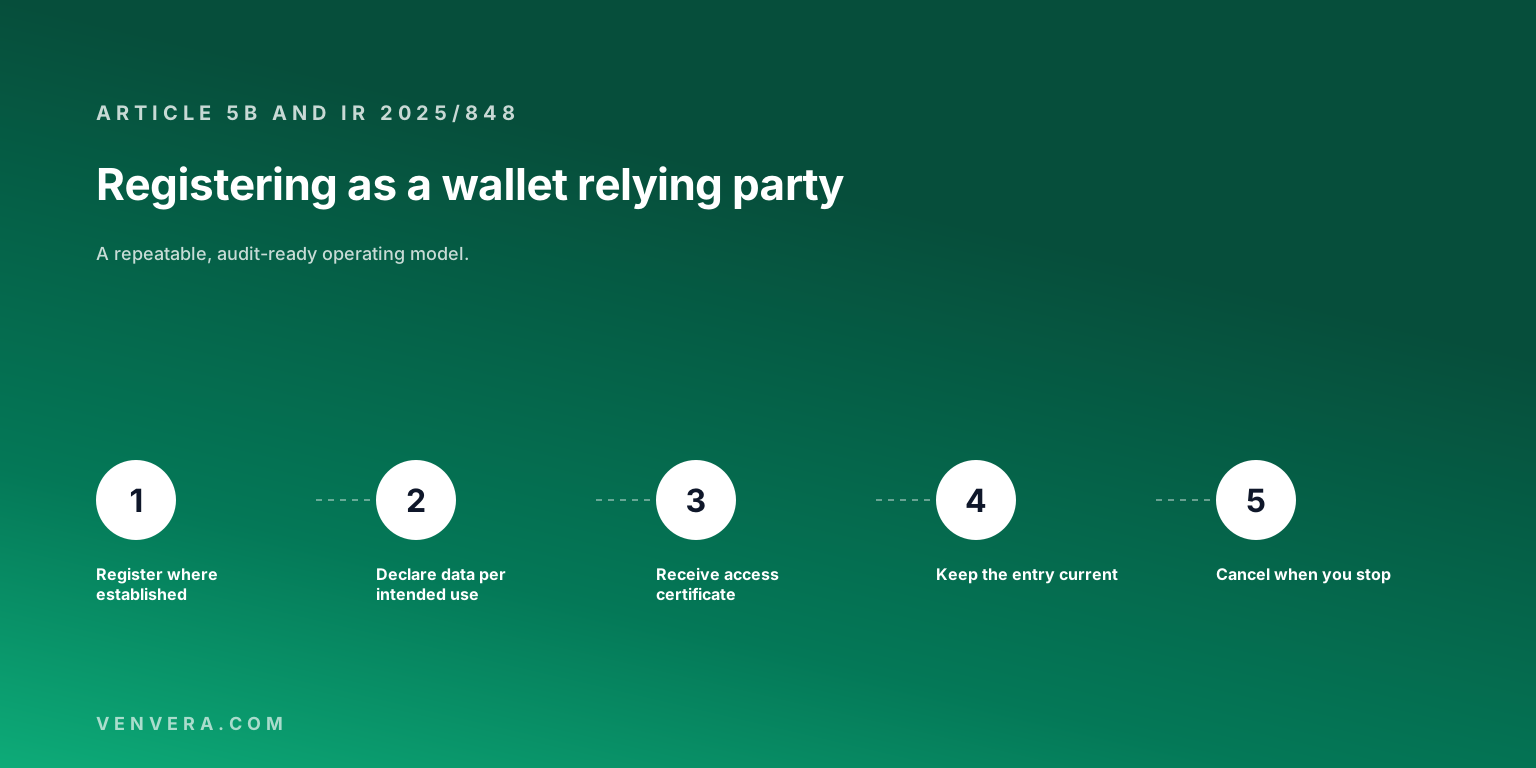
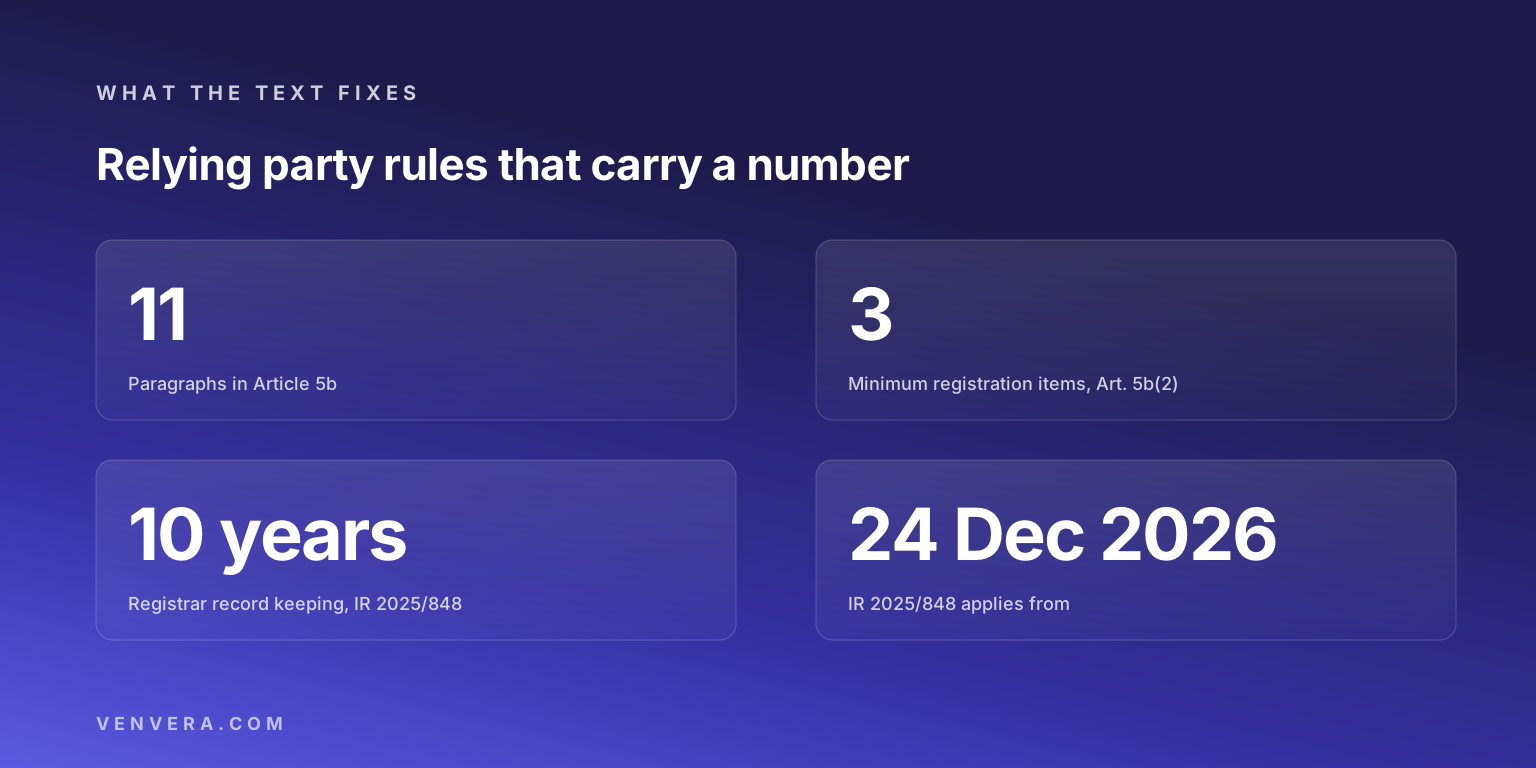
第 5b(1) 条是起点:依赖方如打算依赖欧洲数字身份钱包,通过数字交互提供公共或私人服务,则应在其设立地所在的成员国注册。第 5b(2) 条要求注册流程具有成本效益且与风险相称,并规定了您至少须提供的信息:向钱包进行认证所需的信息,即您的设立地成员国、您的名称,以及在适用情况下您在官方登记中的注册号;您的联系方式;以及钱包的预期用途,包括说明您将向用户请求哪些数据。
实施条例 (EU) 2025/848 将上述要求变成了一张表格。其附件 I 列出了依赖方须向国家登记册提供的信息,包括官方标识符(例如商业登记号、LEI、增值税号或 EUID)、地址和联系方式、服务类型说明,以及针对每项预期用途、以机器可读格式提供的拟请求数据清单(包括证明和属性)。附件 I 还会询问您是否依赖中介。该实施条例第 5 条要求相关信息在注册时准确无误,并在不无故拖延的情况下予以更新。该实施条例自 2026 年 12 月 24 日起适用。
注册信息是公开的。根据第 5b(5) 条,成员国会在网上公布注册信息,这些信息经过电子签名或电子印章,并适合自动化处理。请将预期用途声明视为您的客户、竞争对手和数据保护机构都能读到的内容。
什么是访问证书和注册证书?
注册会产生两种证书,它们的作用各不相同。访问证书由实施条例 2025/848 第 2(12) 条定义,是用于电子印章或电子签名、对依赖方进行认证和验证的证书;第 7(2) 条规定,此类证书仅颁发给已注册的依赖方。钱包正是借此确认与之通信的就是您。注册证书由第 2(15) 条定义,是一种数据对象,描述您的预期用途以及您注册时声明将请求的属性。钱包正是借此向用户展示您曾声明会请求哪些内容。
第二种证书在今年夏天发生了变化。按照 2025 年 5 月通过时的文本,第 8 条规定成员国可以授权某一证书颁发机构颁发注册证书。2026 年 7 月 15 日的欧盟委员会实施条例 (EU) 2026/1730 取代了这一规定:成员国应授权至少一家证书颁发机构,在注册后以自动化方式、不无故拖延地颁发注册证书。同一修订还规定,注册机构以自动化方式收集您的联系方式、服务说明、所请求的数据和预期用途,以实现透明,并且不得对这些信息适用任何预先授权程序。这不影响第 5b(4) 条,该条保留了针对特定服务的欧盟和成员国规则;在此前提下,注册是一项对您具有约束力的声明,而不是一项需要您等待的批准。
依赖方可以请求哪些数据?
只能请求其已注册的数据。第 5b(3) 条规定,依赖方不得要求用户提供注册中所列数据以外的任何数据,而实施条例则赋予了注册机构执行手段:2025/848 第 9(2)(c) 条允许注册机构在依赖方请求的属性多于其注册属性时,暂停或注销其注册。在监管层面,经修订条例第 46a(4)(f) 条允许监督机构在钱包遭到非法或欺诈性使用时,暂停或注销注册。
钱包的设计初衷就是让过度索取数据的行为一目了然。根据第 5a(4) 条,钱包允许用户以选择性披露的方式出示数据、生成假名、查看其已连接的依赖方及所交换数据的最新列表、根据欧盟《通用数据保护条例》(GDPR)第 17 条请求依赖方删除其个人数据,并在数据请求看似违法或可疑时向本国数据保护机构举报该依赖方。因此,您的数据请求会在用户一侧留下记录,用户只需轻点一下即可投诉。
依赖方在使用钱包时必须做什么?
向用户表明身份
第 5b(8) 条:依赖方如打算依赖钱包,应向用户表明自身身份。钱包一侧由第 5a(8)(b) 条规定,根据该条,成员国提供免费的验证机制,使用户能够核实已注册依赖方身份的真实性和有效性。
对收到的内容进行认证和验证
第 5b(9) 条规定,依赖方负责执行对其所请求的个人身份识别数据和电子属性证明进行认证和验证的程序。钱包负责出示,您负责核验。请把这一点构建到您的集成之中,而不是留待日后的审计。
不得拒绝假名
同一款规定,在欧盟或成员国法律并未要求识别用户身份的情况下,依赖方不得拒绝使用假名。年龄核验、会员积分计划或需验证后才能下载的内容,很少需要用户的法定姓名。如果确有法律要求识别身份,请在预期用途中记录具体是哪一部法律。
保留一条非钱包途径
第 5a(15) 条规定,钱包的使用应当是自愿的;对不使用钱包的人,不得限制其获取公共和私人服务,也不得使其处于不利地位;并且仍应可以通过其他现有的身份识别和认证方式获取这些服务。接受钱包是增加一条途径,并不意味着您可以停用其他途径。
如果由供应商为您集成钱包,会怎样?
第 5b(10) 条规定,代表依赖方行事的中介应被视为依赖方,且不得存储有关交易内容的数据。根据 2025/848 附件 I,您的注册须披露该中介。由此对采购产生两点影响:供应商自身承担依赖方义务;而允许其保留交易内容的合同,等于要求其违反第 5b(10) 条。
哪些依赖方必须接受钱包?
有三项条款规定了接受义务。根据第 5f(2) 条,依据欧盟或成员国法律或合同义务,须使用强用户认证进行在线身份识别的私营依赖方,必须应用户的自愿请求接受钱包,最迟不晚于第 5a(23) 条和第 5c(6) 条所述实施法案生效后 36 个月。微型和小型企业除外。这些实施法案中的首批于 2024 年 12 月 24 日生效,这就是通常据此推算出 2027 年 12 月 24 日这一日期的原因。根据第 5f(3) 条,依据《数字服务法》被指定为超大型在线平台、且要求用户认证的平台,必须应用户的自愿请求,就特定服务所需的最少数据接受钱包并为其使用提供便利。最后,如果某一成员国要求通过电子身份识别访问公共部门机构的在线服务,第 5f(1) 条要求在该处同样接受钱包。
依赖方出错会有什么后果?
第 16(2) 条规定的 EUR 500 万或 1% 的固定下限,适用于信任服务提供商,包括合格和非合格信任服务提供商。对于依赖方,第 16(1) 条将处罚交由各成员国规定,成员国须确保处罚有效、相称且具有威慑力。更可能产生实际影响的是运营层面的制裁:注册机构根据 2025/848 暂停或注销您的注册,或监督机构根据第 46a(4)(f) 条采取同样措施,这会使您在注册恢复之前无法接受钱包。完整情况请参阅我们的 eIDAS 2.0 罚款与处罚指南。
其他搜索结果的错误之处
我们在首页读到的依赖方指南均写于 2026 年 2 月,它们对基础内容的介绍都不错:注册、声明、最小化。但有三点容易被忽略。第一点是时效。2026 年 7 月 15 日之前撰写的任何内容都早于实施条例 2026/1730,因此无法告诉您:成员国现在必须提供注册证书,注册机构也不得对您声明的数据进行预先授权。
第二点是把注册与接受混为一谈。第 5f(2) 条针对微型和小型企业的例外,是对接受义务的例外。选择接受钱包的小公司仍是第 5b 条下的依赖方,须像其他所有人一样注册。
第三点是把钱包当作现有登录方式的替代品。第 5a(15) 条保留了其他身份识别途径,并禁止让不使用钱包的用户处于更不利的地位。请把钱包规划为一道额外的入口。
贵组织目前进展如何?
请针对每一项将接受钱包的服务逐一填写。每一个空白单元格,就是您接下来要完成的工作。
| 问题 | 您的回答 | 为何重要 |
|---|---|---|
| 您将在哪个成员国注册?使用哪个官方标识符? | 第 5b(1) 条和附件 I 规定了您在何处以及如何注册。 | |
| 针对每项预期用途,您将具体请求哪些属性? | 根据第 5b(3) 条,注册清单是每次请求的上限。 | |
| 其中哪些用途在法律上要求识别用户身份? | 如果没有任何用途有此要求,第 5b(9) 条禁止您拒绝假名。 | |
| 由谁验证钱包出示的内容?相关证据存放在哪里? | 根据第 5b(9) 条,验证是依赖方的责任。 | |
| 流程中是否有中介?其合同是否禁止存储交易内容? | 第 5b(10) 条将中介视为依赖方,并对其施加这一禁止性规定。 | |
| 每项服务的非钱包途径是什么? | 第 5a(15) 条要求保留此类途径。 | |
| 表单或用途发生变化时,由谁负责更新注册信息? | 根据第 5b(6) 条,变更须立即报送登记册。 |
如果您希望先对 eIDAS 2.0 的整体情况进行评分,免费合规检查可为您提供基准,eIDAS 2.0 框架页面则展示了如何将这些义务作为控制措施进行管理并附上证据。
常见问题
接受钱包之前,我们是否需要获得批准?
您需要的是注册,而不是批准。经 2026 年 7 月修订后,实施条例 2025/848 禁止注册机构对您声明的联系方式、服务、数据和预期用途信息适用预先授权程序。这不影响第 5b(4) 条,因此规范您特定服务的欧盟或成员国规则仍然适用。
我们能否只注册一次就覆盖整个 EU?
第 5b(1) 条要求您在设立地所在的成员国注册。随后,成员国根据第 5b(7) 条运行一套用于识别和认证依赖方的共同机制。
为稳妥起见,我们能否要求用户提供完整身份信息?
不能。您只能请求已针对该预期用途注册的数据,并且在没有法律要求识别身份的情况下,不得拒绝假名。
注册规则何时适用?
第 5b 条随修订条例于 2024 年 5 月 20 日生效。规定注册机制的实施条例 2025/848 自 2026 年 12 月 24 日起适用。
如果由供应商负责钱包集成,我们仍是依赖方吗?
是的,供应商也是依赖方。第 5b(10) 条将代表您行事的中介视为依赖方,并禁止其存储有关交易内容的数据。
主要资料来源
上述义务取自经条例 (EU) 2024/1183 修订的条例 (EU) No 910/2014 第 5、5a、5b、5f、16 和 46a 条(依据其合并文本阅读);取自欧盟委员会实施条例 (EU) 2025/848 第 2、5、6、7、8、9、10 和 11 条及附件 I;以及取自对其进行修订的欧盟委员会实施条例 (EU) 2026/1730。2027 年 12 月 24 日这一日期是根据第 5f(2) 条推算得出的,并非该条明文规定。合并文本仅为文档工具,《欧盟官方公报》上的版本才是正式文本。在依据某一具体条款行事之前,请先确认现行文本。

