产品功能
如果您运营不止一个法律实体,就已经很清楚这个问题。一个拥有五家子公司的控股公司。一个跨国集团,在德国有一家银行,在法国有一家保险公司,在阿联酋有一家金融科技公司。一家拥有十几家被投企业的私募股权公司。一个特许经营网络。每个实体都有自己的监管机构、自己的框架、自己的审计师和自己的证据,但集团又被期望按照同一套标准运行,并向同一个董事会报告。大多数合规工具都是为单一公司构建的。一旦您拥有的是一组公司,它们就会失效。
本指南面向正在搜索集团公司合规软件的人,也面向许多表达同一含义的说法:多实体合规软件、集团合规管理、控股公司 GRC、子公司合规管理、企业集团合规,或多组织合规平台。我们将介绍集团合规真正不同之处、应关注什么,以及 Venvera 如何通过一项名为 Company Groups 的功能解决这一问题:在母组织中一次性编写您的策略和控制措施,并让它们下发到每一家子公司,同时每个实体保留自己的证据。
“集团公司合规软件”实际意味着什么
人们会根据自身结构以几种不同方式搜索这个概念,但意图是相同的:在一个地方跨多个相关法律实体运行合规,而不必重复做 N 次工作。常见变体包括:
- 多实体合规软件和多组织合规平台:适用于运营多个独立法律实体的组织。
- 控股公司合规软件和母公司合规管理:由母公司设定标准,子公司执行。
- 子公司合规管理和集团 GRC 软件:让每家子公司都与同一治理框架保持一致。
- 按实体报告:每个实体都能基于共享的集团标准,向自己的董事会和审计师展示自身态势。
无论您如何称呼它,要求都是一致的:一次定义集团标准,处处应用,并让每个实体在本地证明其符合性。真正困难的通常不是软件,而是在集团层面就哪些决策由母公司作出、哪些决策留给需要回应本地监管机构的子公司总经理达成一致。先解决这一点,因为没有任何平台会替您解决。
为什么一组公司的合规更难维持
单一公司的合规已经需要大量工作。集团会放大这项工作,而且不是线性放大:
- 同一份策略,被重写五次。 母公司的信息安全策略被复制到每家子公司,然后在本地编辑,随后逐渐偏离。六个月后,没有两个实体拥有相同版本,也没人说得清哪个版本才是权威版本。
- 每个实体适用不同框架。 德国银行需要回应 欧盟 NIS2 指令和 欧盟《数字运营韧性法案》(DORA)。英国实体运行 Cyber Essentials 和 ISO 27001。美国子公司需要 SOC 2 和 美国《健康保险流通与责任法案》(HIPAA)。沙特业务面临 SAMA 和 NCA ECC。一个集团,多套规则手册。
- 证据在本地,标准在中心。 集团合规会说“所有人都必须执行 MFA”。MFA 是否实际执行,是关于每家子公司的事实,并由该子公司的证据证明。工具必须同时承载这两个事实,且不能混淆。
- 数据隔离不是可选项。 一家子公司的事件日志、供应商清单和证据绝不能被另一家子公司看到。共享电子表格或单组织工具无法保证这一点。
选择多实体合规软件时应关注什么
如果您在演示中只对其中两项做压力测试,那就选择数据隔离和一次编写、多处下发。这两项属于架构问题:供应商要么从一开始就为它们而构建,要么没有;事后补上任何一项都意味着重写。其余问题尚可变通。一个真正能够处理集团公司的工具应当提供:
- 母子结构:一种将多个组织统一到一个集团下,并指定由母组织设定标准的方式。
- 一次编写、多处下发:在母组织定义策略及其映射的控制措施,并作为只读的事实来源推送到每个成员实体。
- 按实体保存证据并隔离:每家子公司保留自己的证据、自己的数据,并与其他子公司完全隔离。
- 按实体选择框架:根据每个实体所在司法辖区,启用其实际需要的框架。
- 跨框架映射:让子公司中一次提供证据的控制措施,可计入该子公司运行的每一个框架。
- 按实体生成可提交董事会的报告:每个实体都能针对共享标准,为自己的董事会和审计师生成报告。
Venvera 如何实现:Company Groups
Venvera 从第一天起就是作为多组织平台构建的,而 Company Groups 正是将这一点转化为真正集团合规的功能。这个模型描述起来很简单,并且对隔离有严格要求。
平台管理员创建一个 Company Group,添加成员组织,并将其中一个指定为母组织(管理员组织)。从那一刻起,母组织成为集团策略的事实来源,子公司从中继承且无法更改。
1. 在母公司一次性编写您的策略和控制措施
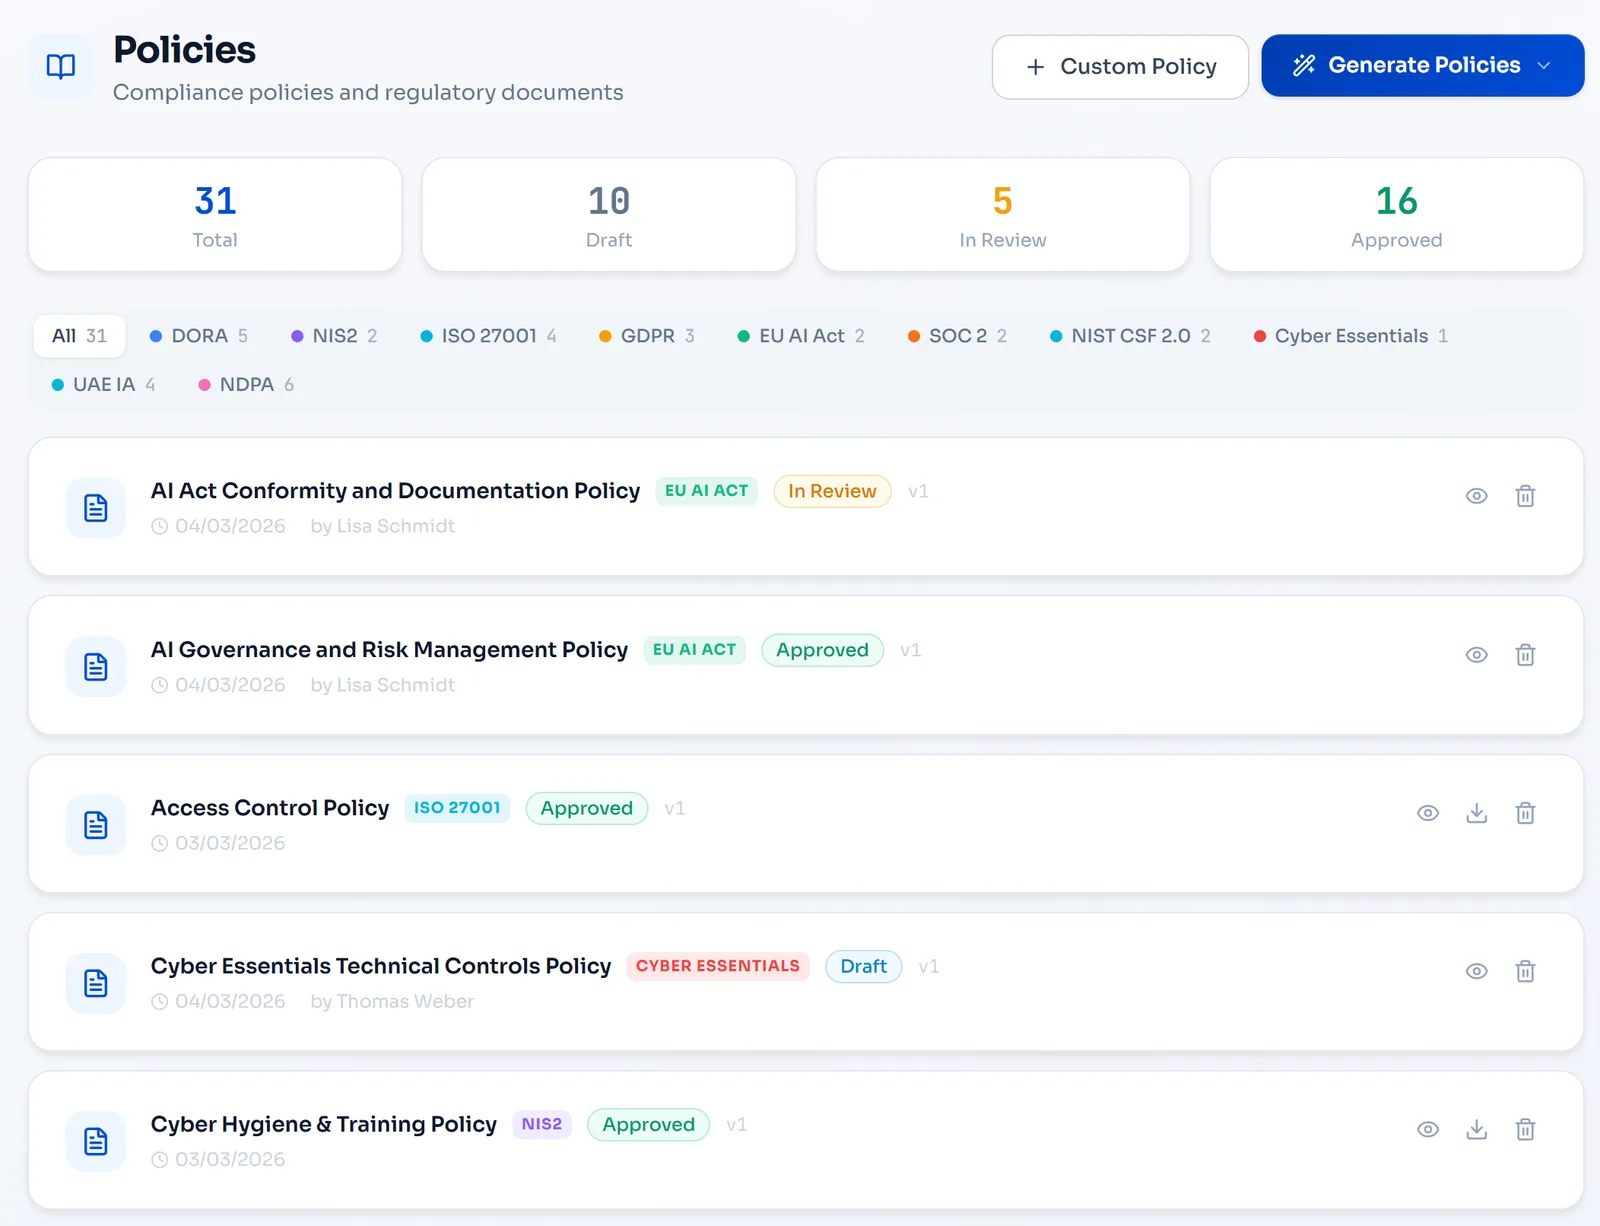
您在母组织中编写集团策略:信息安全策略、可接受使用策略、第三方风险策略等。Venvera 会将每项策略映射到其满足的具体控制措施。这一映射才是关键:一项策略就是集团承诺遵循的一组控制措施要求。
2. 每个子公司继承集团标准
这些策略及其已映射的控制措施会作为只读标准下发到每个成员实体。子公司可以阅读集团策略及其控制措施映射,但不能编辑任何一项,因此在任何时候都只有一个权威版本。在母公司更新策略后,成员会读取新版本,因为它们直接读取母公司的副本,而不是持有过时的重复副本。不再复制粘贴,不再出现偏差,也不再有人问“哪个版本才是当前版本?”。
3. 每个实体用自己的证据证明符合要求
这里有一个关键区别。标准是共享的,但证据是本地的。每个子公司都在自己的组织内,将自己的证据附加到已映射的控制措施上:它的 MFA 配置导出、它的访问权限审查、它的渗透测试报告。一个子公司的证据绝不会对另一个子公司可见。集团将某项控制措施定义为必需;每个实体负责证明该控制措施实际上已经得到满足。您需要诚实面对时间究竟花在哪里。在母公司发布集团标准是一个下午的工作。让每个本地团队围绕该标准附加自己的访问权限审查和配置导出,则需要一个季度耐心跟进,而这正是值得妥善配置资源的部分。
一次合规,在每个框架中证明,每个实体分别完成
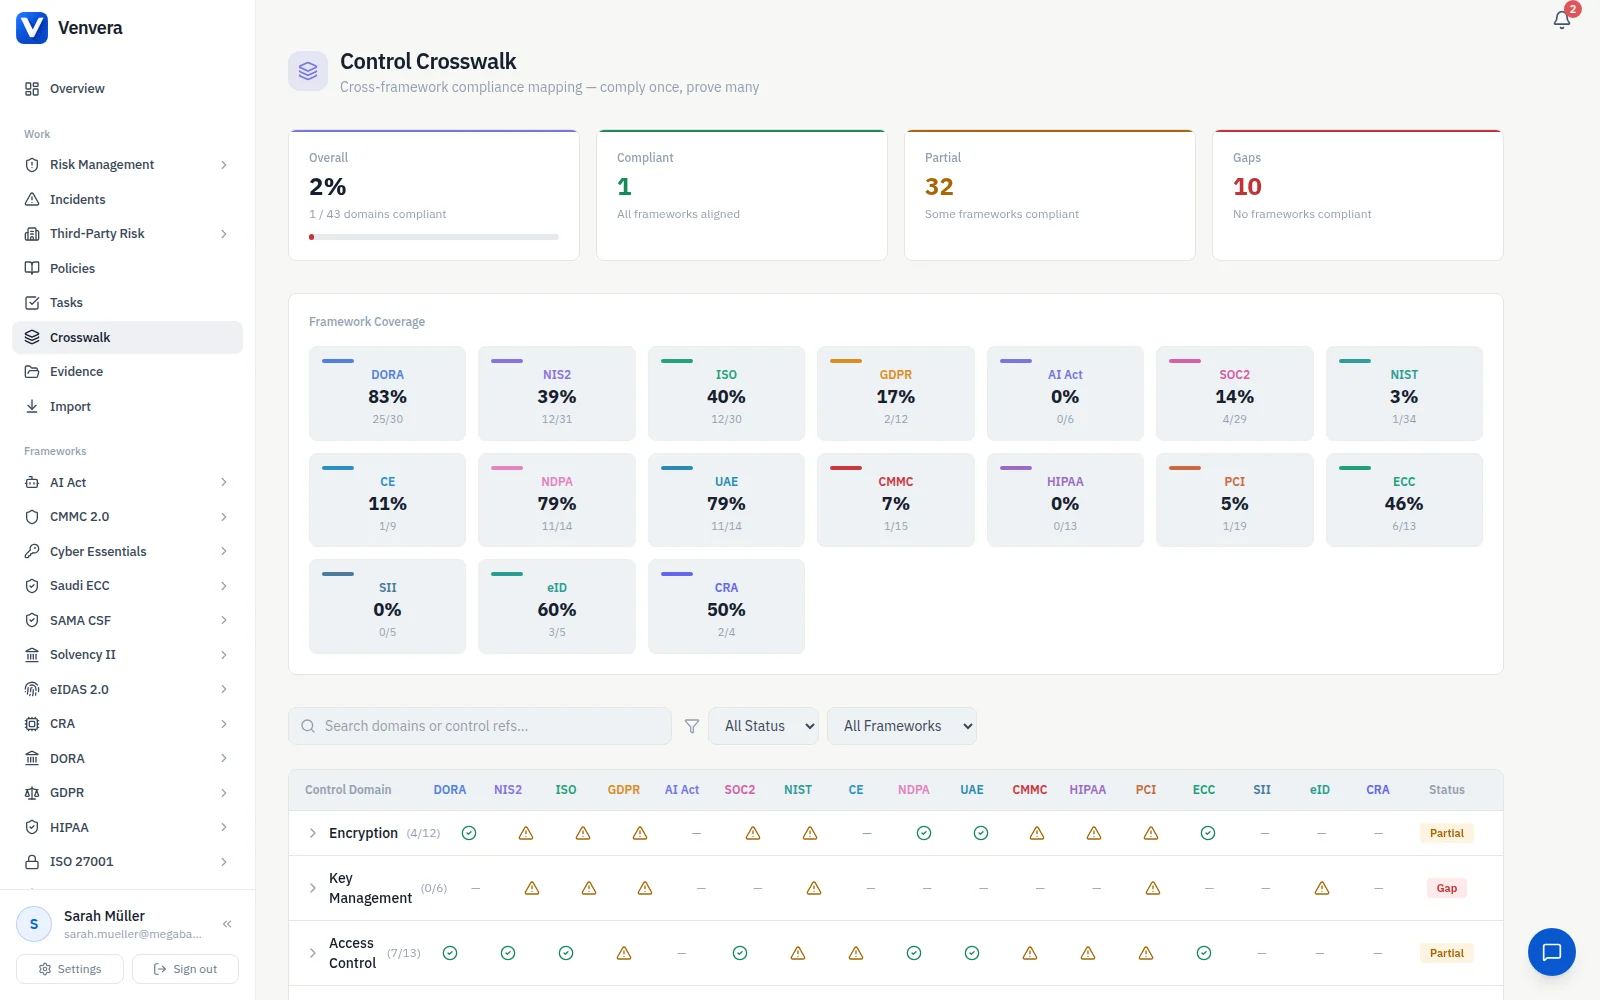
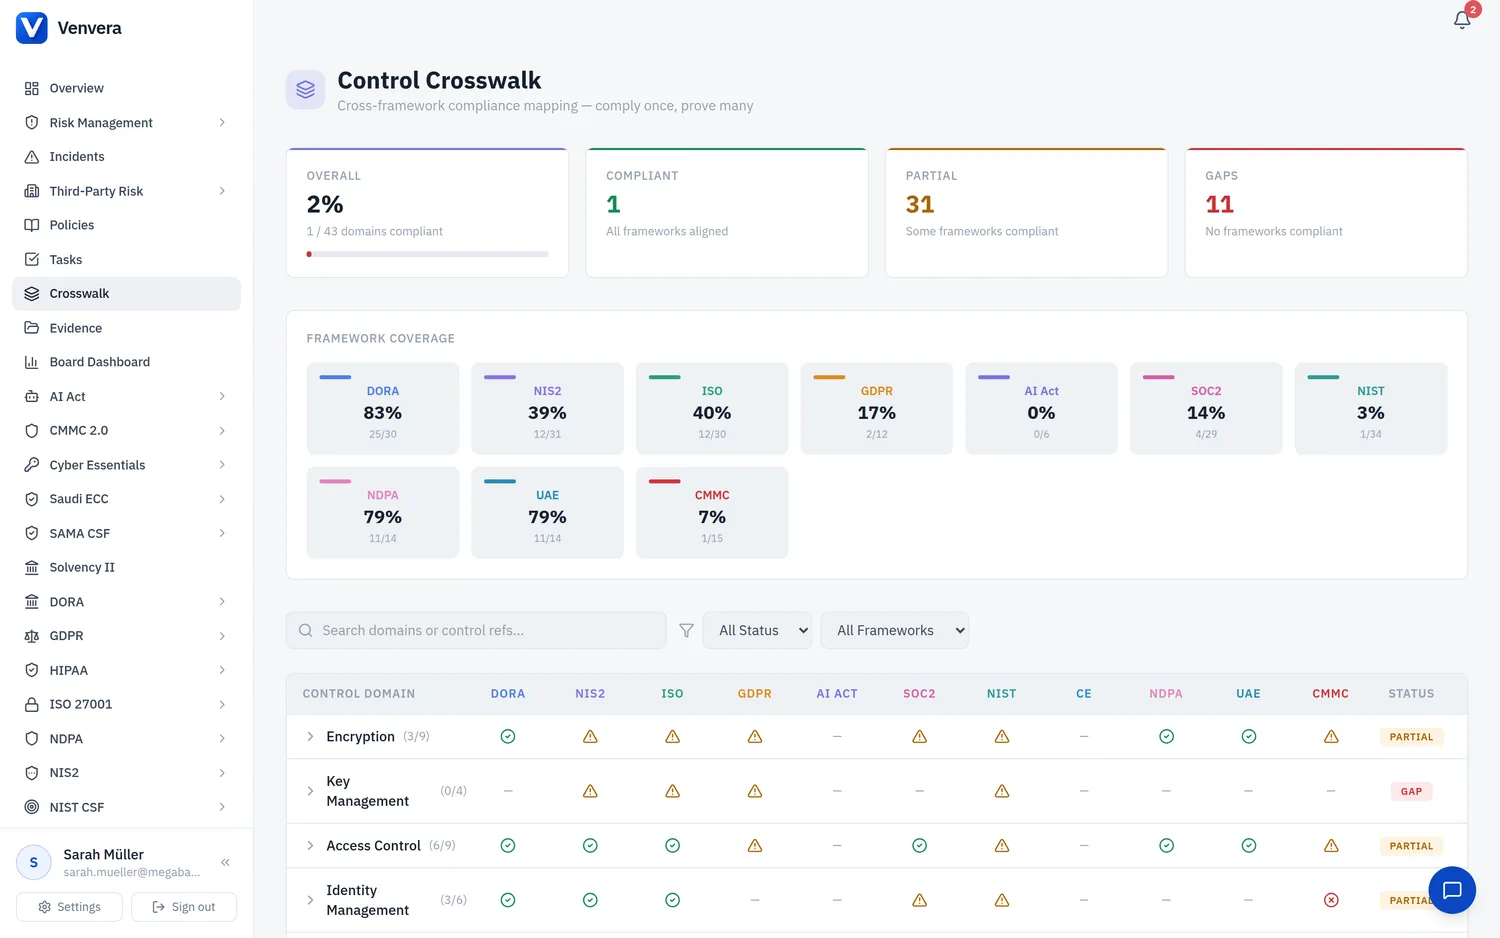
大多数子公司不会只运行一个框架。Venvera 的跨框架框架映射意味着,当某个子公司为一项控制措施提供一次证据时,即可满足该实体所运行的每个框架中的等效控制措施。在您的 UK 子公司为 MFA 强制执行提供证据,可同时满足 ISO 27001、SOC 2、Cyber Essentials 等要求。在您的德国银行这样做,则可满足欧盟 NIS2 指令、DORA以及其适用的其他要求。集团标准是按每个实体证明一次,而不是按每个实体的每个框架各证明一次。

这正是让集团合规变得可控而非指数级膨胀的原因。如果没有跨框架映射,一个拥有 5 家子公司且每家运行 4 个框架的集团,将面临 20 个独立的证据项目。有了它,每个子公司只需为其控制措施提供一次证据,平台就会将结果传播到其各个框架中。
不同实体、不同框架、不同司法辖区
真实的集团很少是整齐划一的,但人们仍然容易想把它压平:在所有地方启用每个框架,这样从集团层面看起来更整洁。请克制这种做法。子公司如果面对一批永远不会被评估的控制措施,就会悄悄停止信任这份清单,而没有人信任的清单也就没有人维护。Venvera 允许您根据每个实体的运营地点和业务内容,启用其实际需要的框架。一家 EU 银行可能运行 NIS2 和 DORA;一家 UK 实体运行 ISO 27001 和 Cyber Essentials;一家 US 子公司运行 SOC 2 和 HIPAA;一家沙特分支机构运行 SAMA 和 NCA ECC。您的母公司一次性设定通用策略标准;每个子公司将其映射到自己需要回应的具体框架,并且只有这些框架会出现在该实体的工作区中。
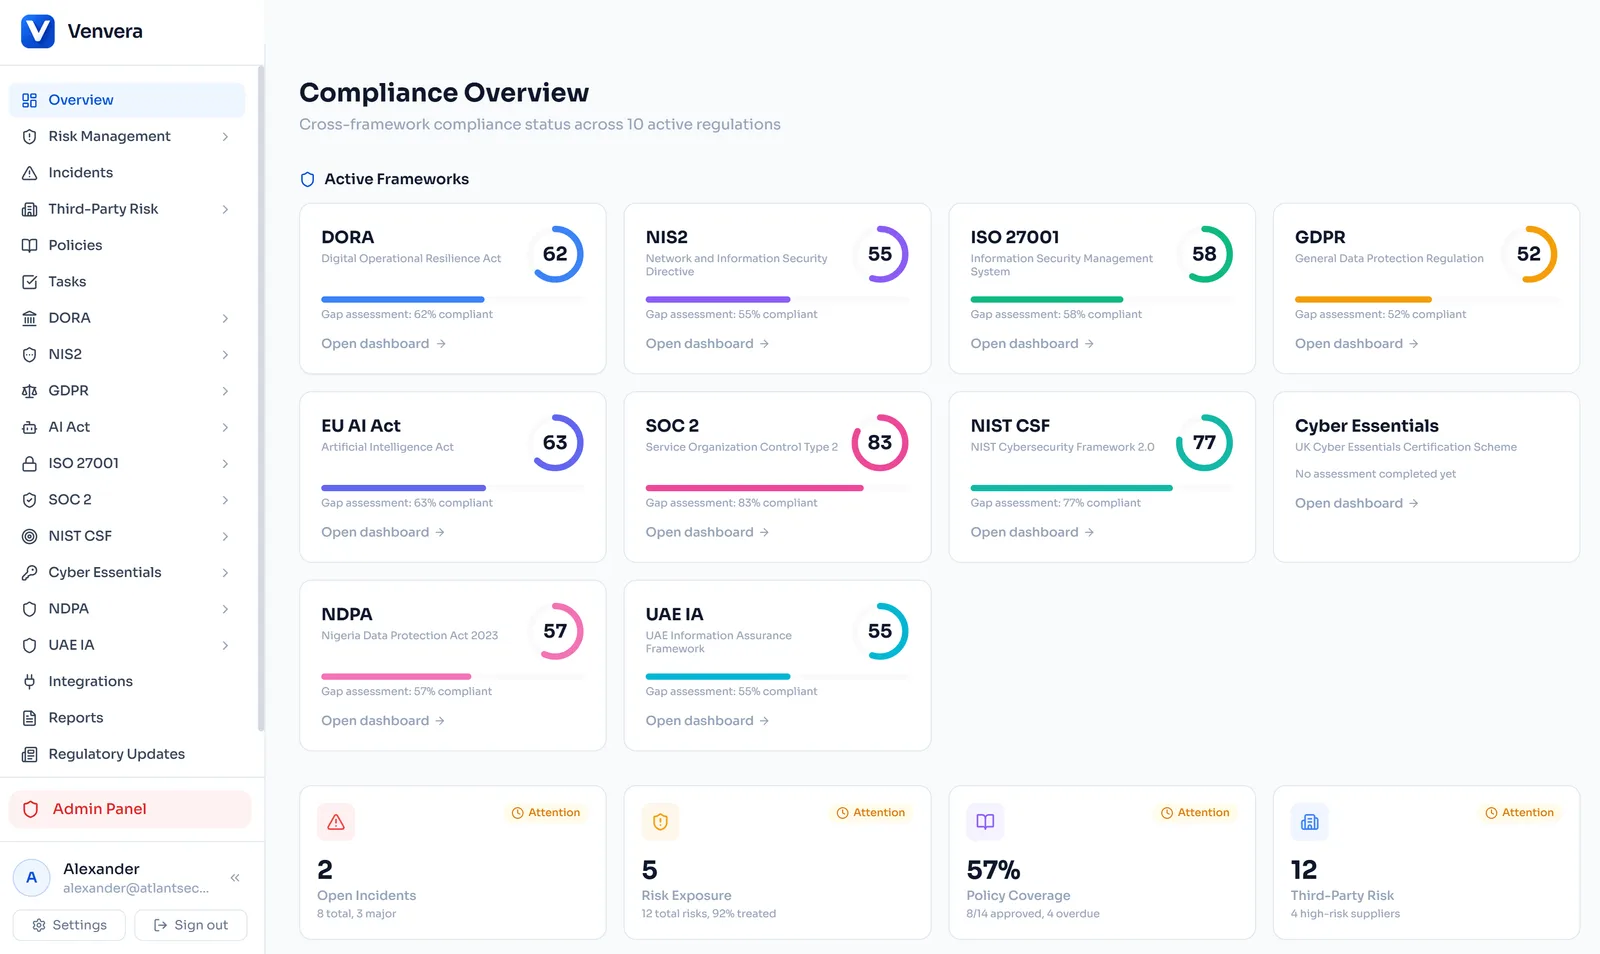
按实体生成董事会可用的报告
每家子公司都依据同一套继承标准运行,因此无需先重建基线,即可就自身态势生成董事会可用、审计师可用的报告。母公司负责拥有并维护该标准;每个实体在自己的工作区中,针对自己的框架、凭借自己的证据进行报告。这样既能让各实体的报告自成体系、数据保持隔离,又能确保每个实体讲述的合规情况都可追溯到同一套集团策略。
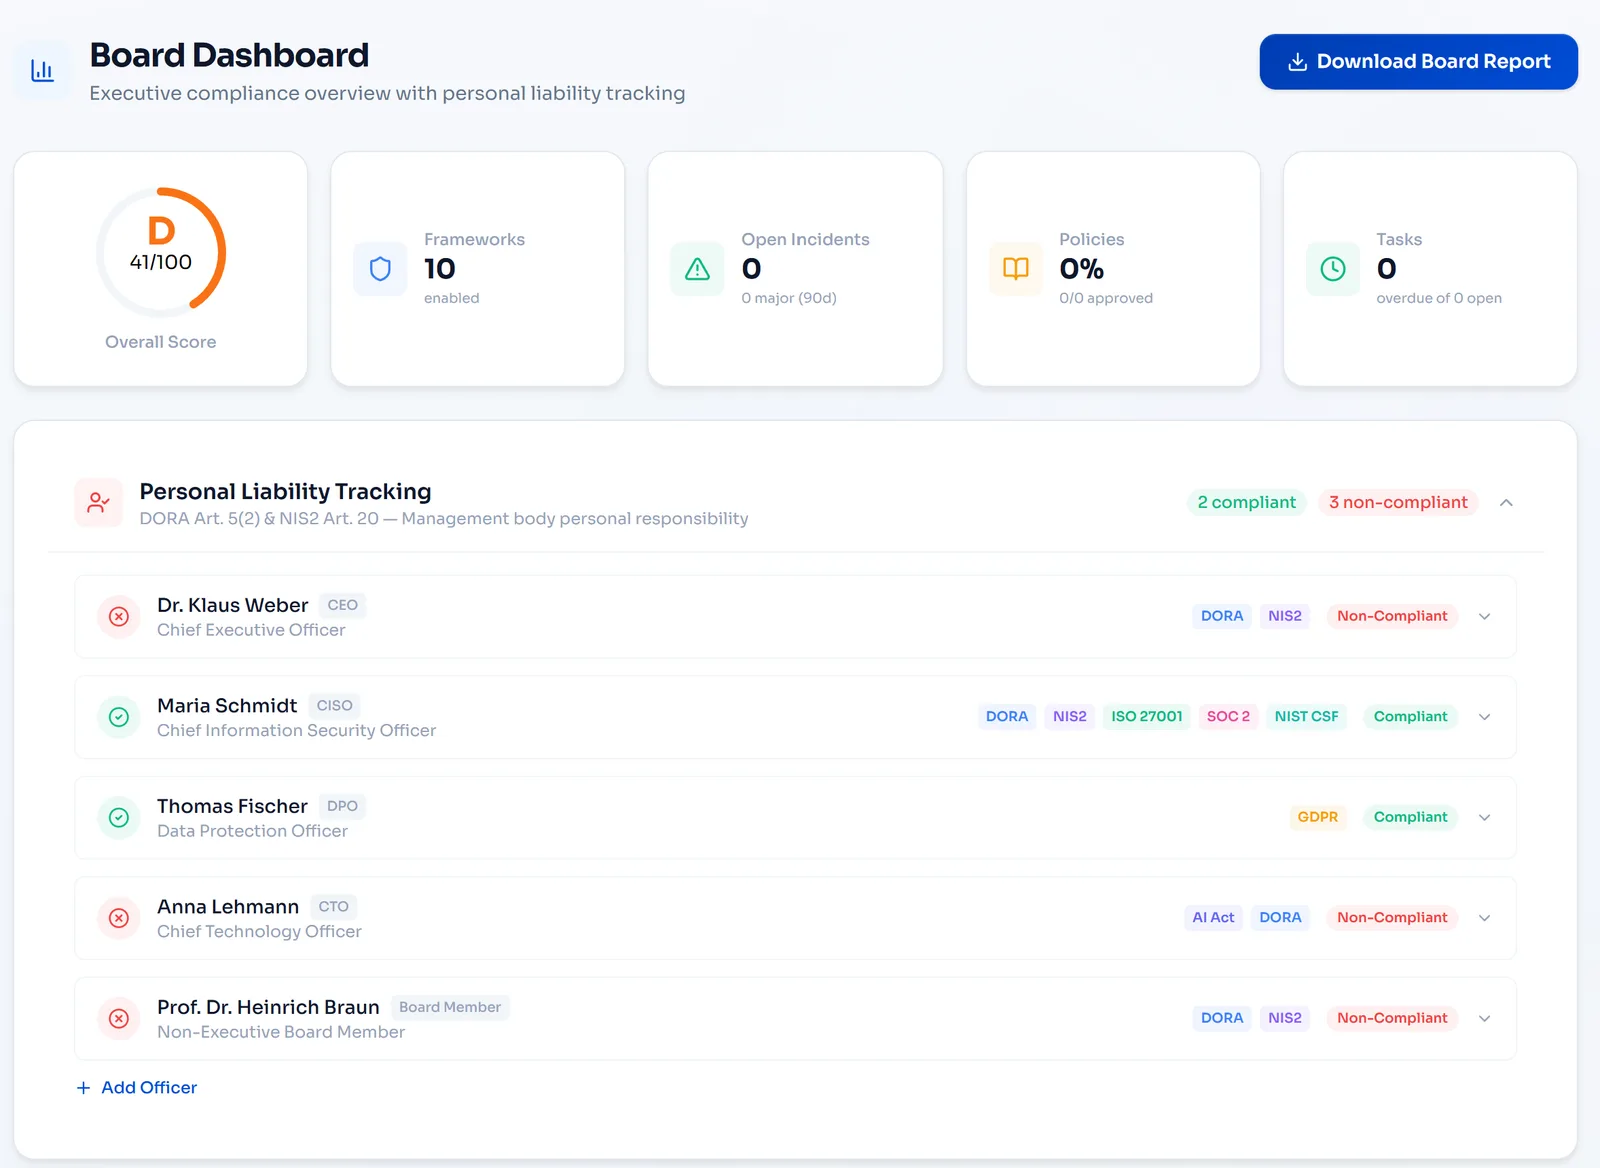
面向集团的安全与数据隔离
隔离是集团最容易低估的要求,因为两个实体之间的数据泄露在成为监管问题之前往往不可见。对实体进行分组绝不应意味着实体之间发生数据泄露。在 Venvera 中,跨实体关系被有意设计为单向且只读:成员实体可以读取共享的集团策略及其控制措施映射,但每个实体自己的运营数据、证据、事件、供应商和风险登记册,都严格隔离在该组织内,并通过行级安全在数据库层强制执行。成员关系由平台管理员管理,而不是由组织自行管理,因此任何实体都无法把另一个实体拉入某个集团,也无法跨越边界读取数据。集团获得的是共享标准,而不是共享数据池。
适用对象
- 控股公司,需要每家子公司都按照母公司的治理标准运行。
- 跨国集团,旗下实体受不同监管机构约束,但仍向同一个董事会报告。
- 私募股权机构和投资组合运营方,希望在被收购公司之间标准化合规,同时保持各公司数据相互独立。
- 特许经营和多品牌集团,需要将一套策略推送到多个运营实体。
- 共享服务和集团合规职能团队,在中央拥有标准,但需要本地团队提供证据加以证明。
相关阅读:Venvera 平台、DORA 信息登记册和面向银行集团的 NIS2、策略库、控制措施框架映射。
集团通常不仅跨多个实体,也跨多个监管机构。Venvera 如何运行多司法管辖区合规介绍了这一问题的另一半:用一套控制措施覆盖二十个框架,以及每个监管机构要求收集的材料。
面向企业集团的合规软件:核心结论
适合企业集团的工具需要同时做到三件事:让母公司只编写一次标准,将该标准作为单一只读可信来源分发给每家子公司,并让每个实体在本地证明符合该标准,且没有任何数据跨越边界。再加上跨框架映射后,集团合规就不再是 N 个彼此独立的项目,而是一套标准:由集团顶层制定,并在各个边缘实体通过证据加以证明。
这正是 Venvera 的公司集团功能的工作方式。如果您负责管理多个实体的合规,预约一次简短演示或进行一次免费合规检查,了解它如何应用到您自己的集团结构中。