安全将成为销售的前提条件,始于 2027 年 12 月 11 日。
欧盟《网络弹性法案》(CRA),即 Regulation (EU) 2024/2847,将网络安全确立为在 EU 销售的每一款带有数字元素的产品都必须满足的法律要求。Venvera 是一款 CRA 合规软件,可将这部法规转化为范围明确、可跟踪的计划:哪些产品在适用范围内,制造商必须构建并证明什么,以及如何在截止期限之前实现符合性,而不是在截止期限之后将产品撤出市场。
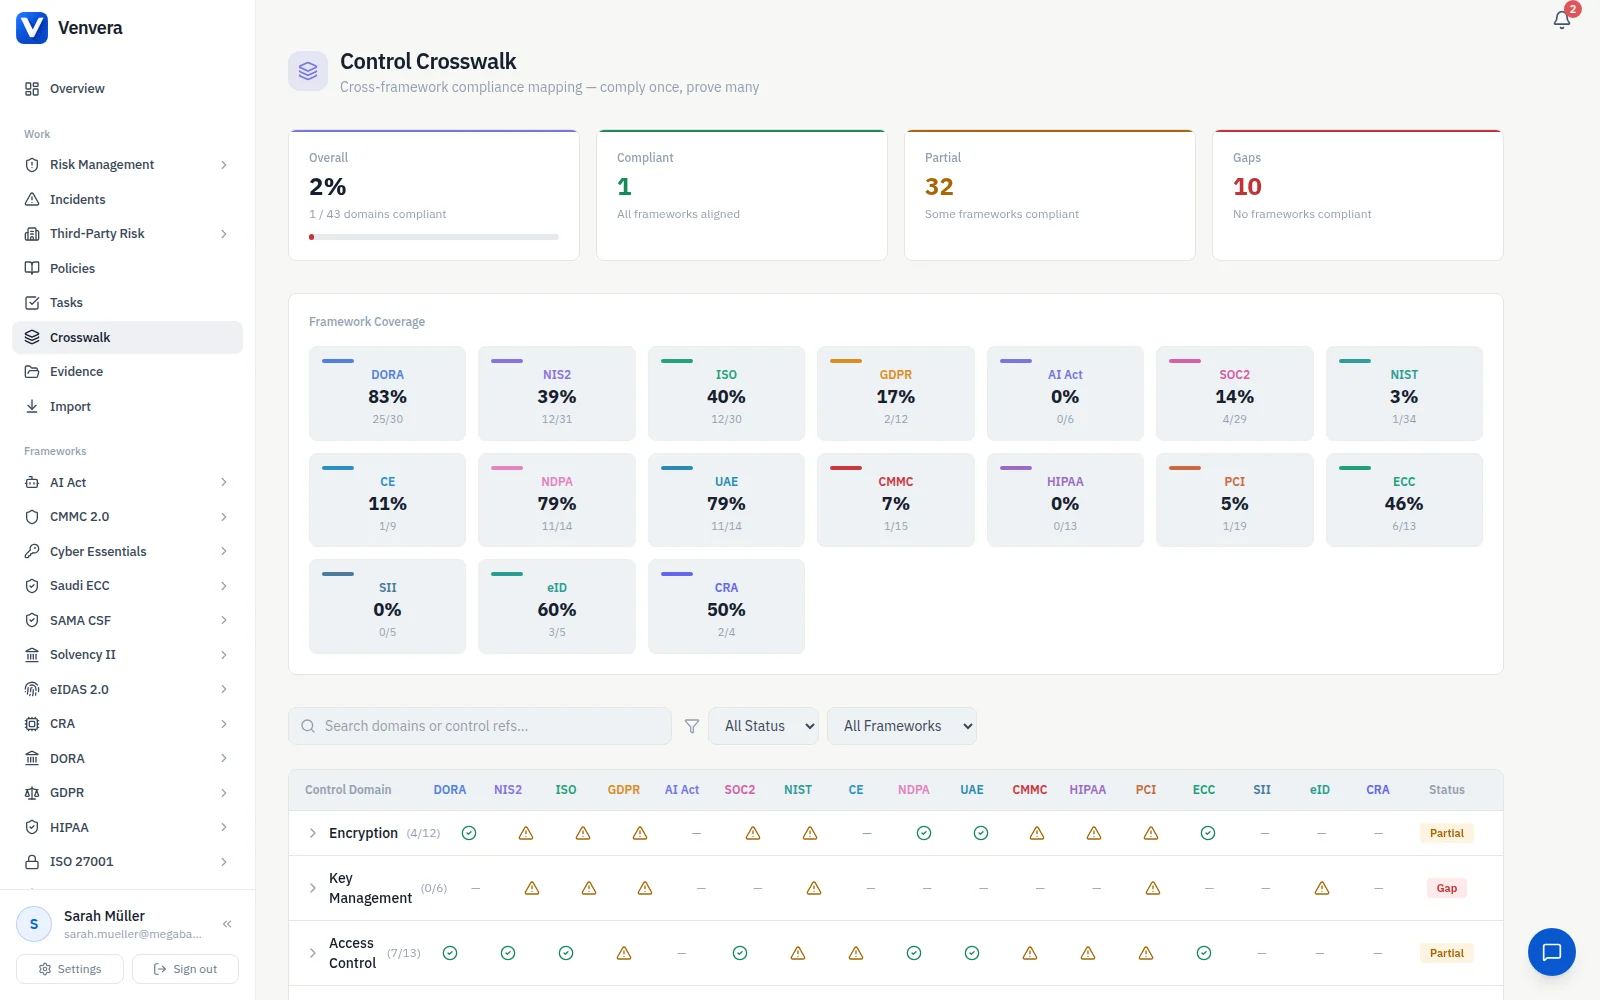
Cyber Resilience Act 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
为带有数字元素的产品打造的 CRA 合规软件
Venvera 是一款 CRA 合规软件,面向依据 Regulation (EU) 2024/2847 将带有数字元素的产品投放到 EU 市场的制造商、进口商和分销商。它包含 24 项受跟踪的控制措施,涵盖附录 I 中关于安全设计和漏洞处理的基本要求、软件物料清单、至少五年的安全更新支持期、符合性评估和 CE 标志,以及针对被主动利用漏洞的报告义务。每项控制措施都明确其证据和负责人,并根据 2027 年 12 月 11 日的截止期限对就绪度进行评分。
什么是 CRA?您的产品是否在适用范围内?
欧盟《网络弹性法案》(CRA)是首部在 EU 全境为带有数字元素的产品设定强制性网络安全要求的法律,适用于投放到 EU 市场的硬件和软件。它已于 2024 年 12 月 10 日生效。适用范围取决于产品和您的角色:广义而言,带有数字元素的产品是指其预期用途或可合理预见的用途包括与设备或网络进行数据连接的任何软件或硬件,因此其范围远远超出物联网(IoT),延伸到固件、操作系统、软件库以及作为产品销售的软件。制造商承担基本要求(附录 I):安全设计、漏洞处理、SBOM、在至少五年的支持期内提供安全更新、符合性评估和 CE 标志。进口商和分销商负责核实这些工作。针对被主动利用的漏洞和严重事件的报告义务自 2026 年 9 月 11 日起适用;全部义务自 2027 年 12 月 11 日起适用。Venvera 作为 CRA 合规软件管理上述全部工作:它将基本要求和漏洞处理义务映射到控制措施,跟踪符合性和 SBOM,并复用您已经为欧盟 NIS2 指令、欧盟《数字运营韧性法案》(DORA)和 ISO 27001 持有的证据。
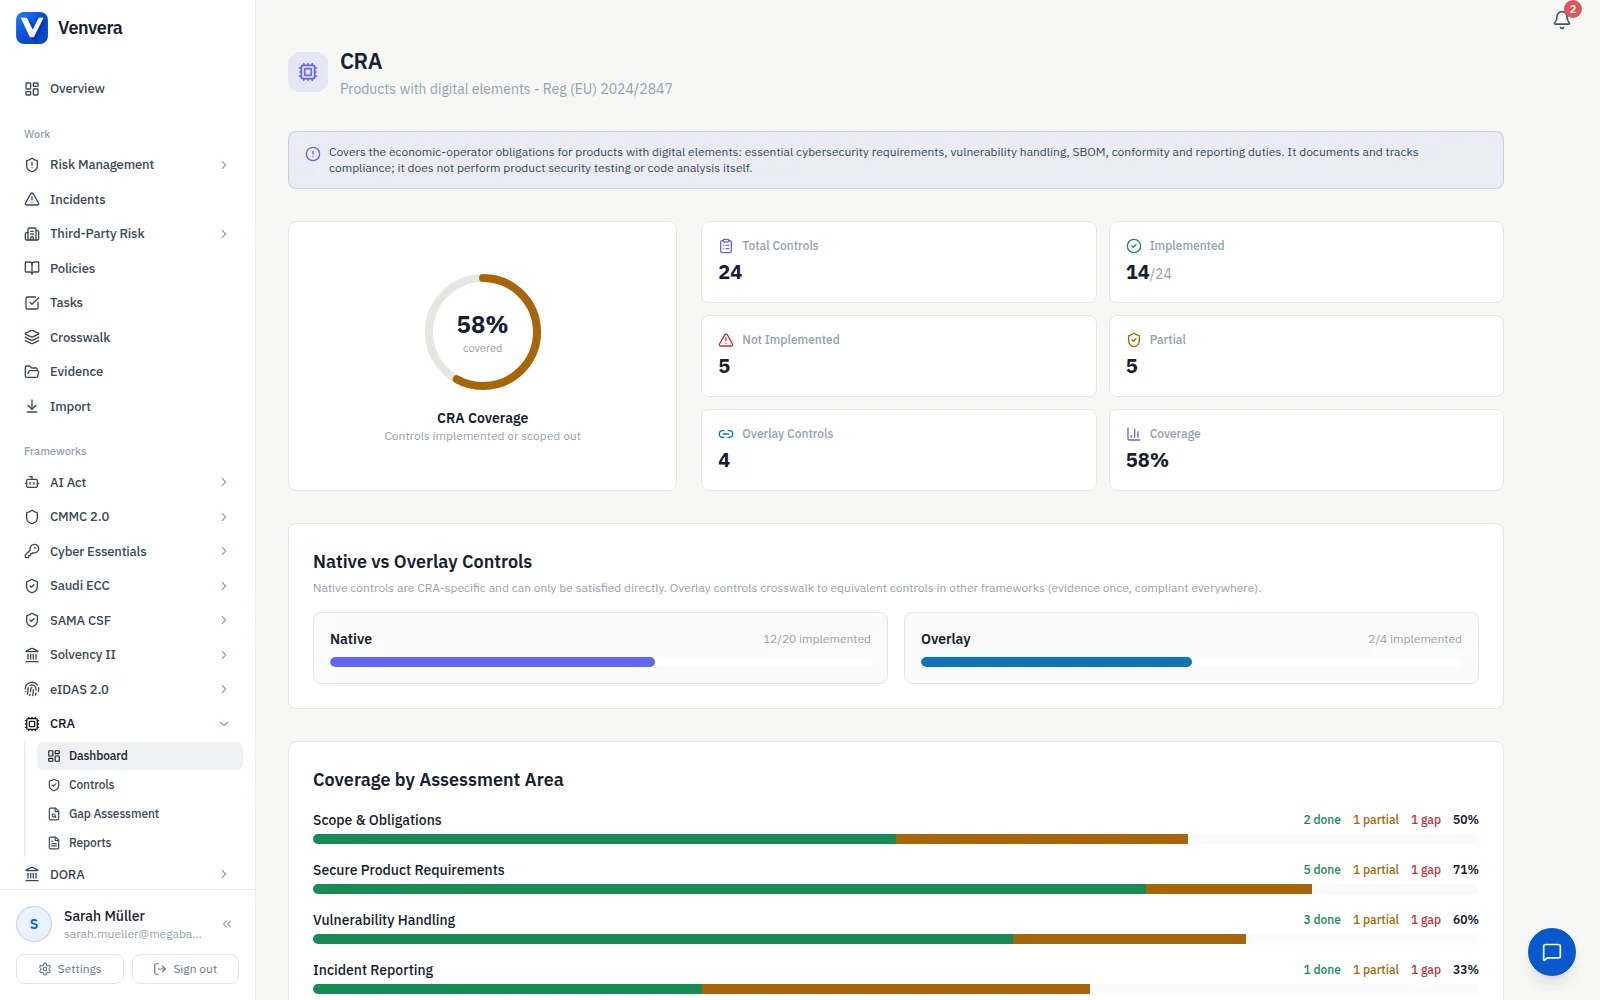
逐个产品判断 CRA 是否适用。
适用范围取决于对产品和角色的双重判定,一旦分类出错,整条符合性路径都会随之改变。Venvera 会引导您完成判定:哪些产品属于带有数字元素的产品,每个产品如何分类(默认类、重要 I 类或 II 类,或关键类),以及您针对每个产品是以制造商、进口商还是分销商的身份行事。判定结果会被记录并注明日期,在您的产品线或实施法案发生变化时可以重新运行。
- 逐个产品判定是否属于带有数字元素的产品
- 分类:默认类、重要 I/II 类或关键类
- 每个产品的经济经营者角色(制造商、进口商、分销商)
- 有记录、注明日期、可向市场监管机构出示的适用范围
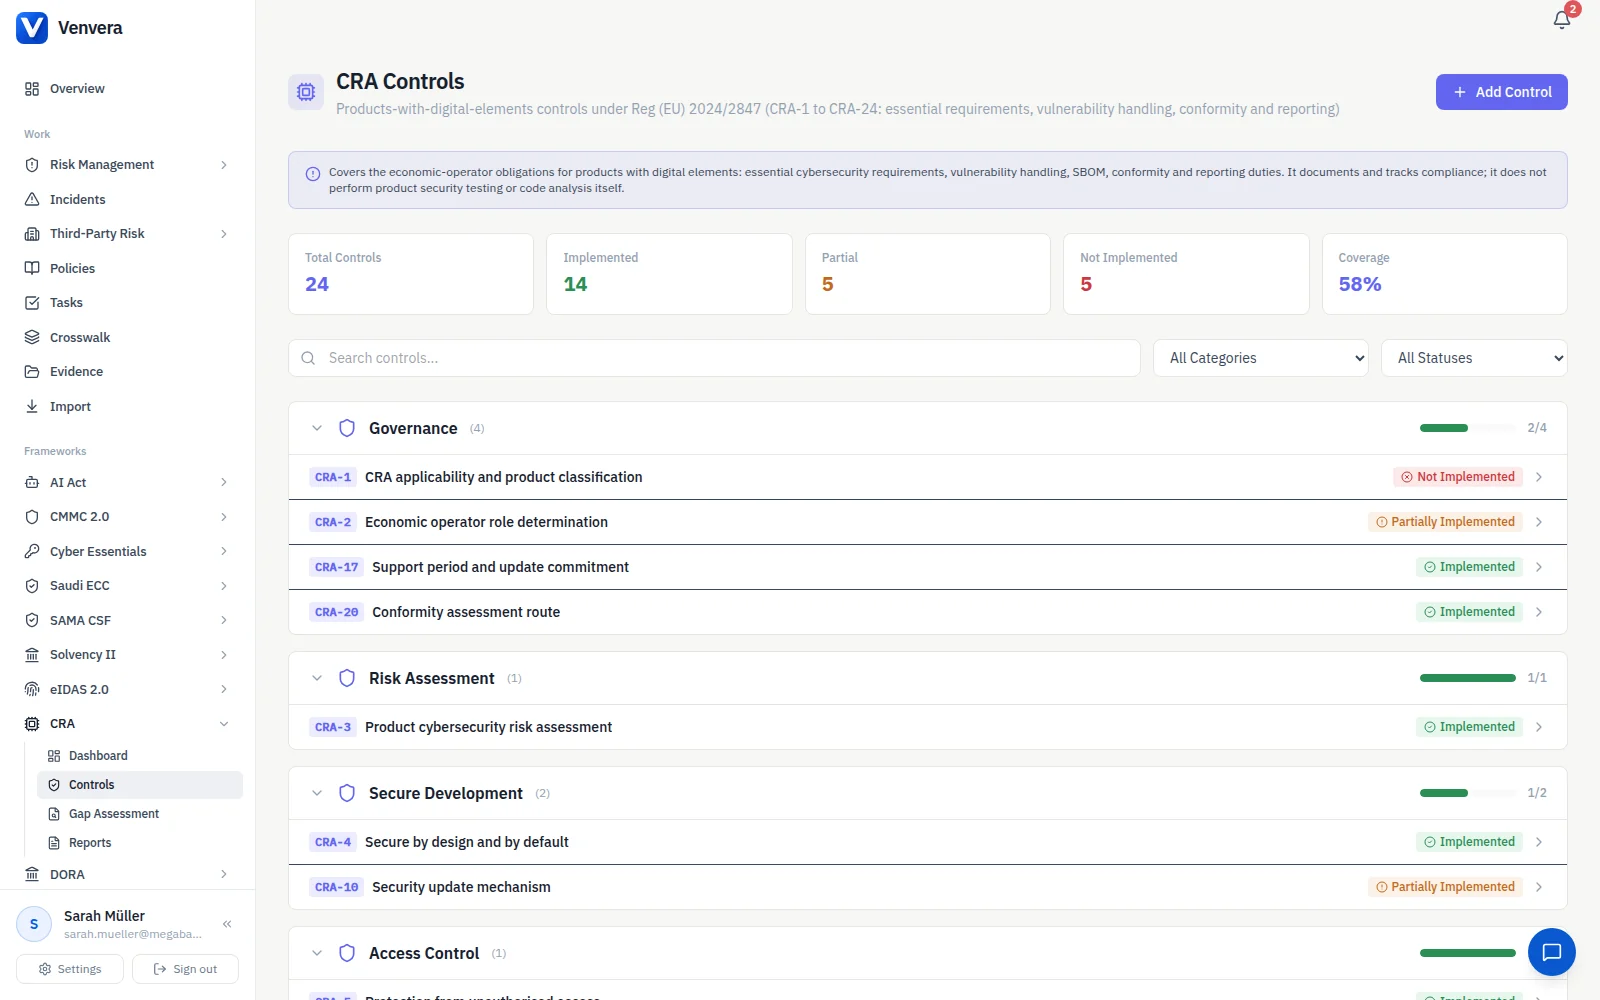
按附录 I 构建产品,并证明您已做到。
制造商的核心义务是确保产品在交付时是安全的。Venvera 将附录 I 第一部分的要求作为附带证据的控制措施进行跟踪:默认安全配置、无已知可利用漏洞、防止未经授权的访问、数据的机密性和完整性、数据最小化、可用性和抵御拒绝服务的韧性、有限的攻击面,以及可更新能力。哪些要求适用以及如何适用,取决于针对每个产品记录在案的风险评估,Venvera 会将其与控制措施一并保存。
- 每个产品的网络安全风险评估均已存档
- 附录 I 第一部分的产品安全属性作为受跟踪的控制措施
- 落实默认安全和无已知可利用漏洞的纪律
- 可用性、完整性和攻击面要求均有证据支撑
在整个支持期内管理 SBOM、披露和更新。
附录 I 第二部分是一个持续的流程,而不是一次性工作。Venvera 跟踪整套漏洞处理机制:机器可读格式的软件物料清单、已发布的协调漏洞披露策略、能够毫不延迟地修复漏洞并发布安全通告的处理流程、定期安全测试,以及已确定的至少五年的支持期,并在整个支持期内提供更新。证据到期机制让 SBOM 和测试始终保持最新,而不是任其过时失效。
- 软件物料清单(SBOM)持续维护,而非一次性产出
- 已发布的协调漏洞披露策略
- 附带安全通告和及时安全更新的漏洞处理
- 确定并告知支持期(至少五年)
24 小时时钟,与 NIS2 和 DORA 共用同一引擎。
自 2026 年 9 月 11 日起,被主动利用的漏洞或严重事件必须通过统一报告平台报告给作为协调方的 CSIRT 和 ENISA:24 小时内发出早期预警,72 小时内提交通知,随后提交最终报告。Venvera 使用与您的 NIS2 和 DORA 截止期限相同的报告引擎来运行这些时钟,使这项义务清晰可见、按时计时且有据可查,而不是在 CVE 出现时手忙脚乱。
- 跟踪被主动利用漏洞和严重事件的报告
- 24 小时早期预警和 72 小时通知时钟
- 与 NIS2 和 DORA 义务共用一个报告引擎
- 对受影响用户的通知作为证据留存
您为 NIS2 和 DORA 所做的工作,在这里同样有效。
大多数 CRA 控制措施并不是新工作。安全开发、漏洞管理、风险评估、事件报告、供应商和组件尽职调查以及安全测试,都与您已经为 NIS2、DORA、ISO 27001 和 SOC 2 提供证据的控制措施重叠。Venvera 会对它们进行映射,因此您一旦证明其中一项,它就会满足对应的 CRA 控制措施。随后,Evidence Autopilot 只针对真正属于 CRA 特有的缺口,向相应领域的联系人催收证据,并在证据到期时重新发起请求。
- 重叠的控制措施可凭 NIS2、DORA、ISO 27001 和 SOC 2 的证据自动满足
- CRA 特有义务(SBOM、CE 标志、ENISA 报告)绝不自动认定
- Evidence Autopilot 通过免登录请求收集差异部分
- 第三方组件安全与您的供应商登记册共享
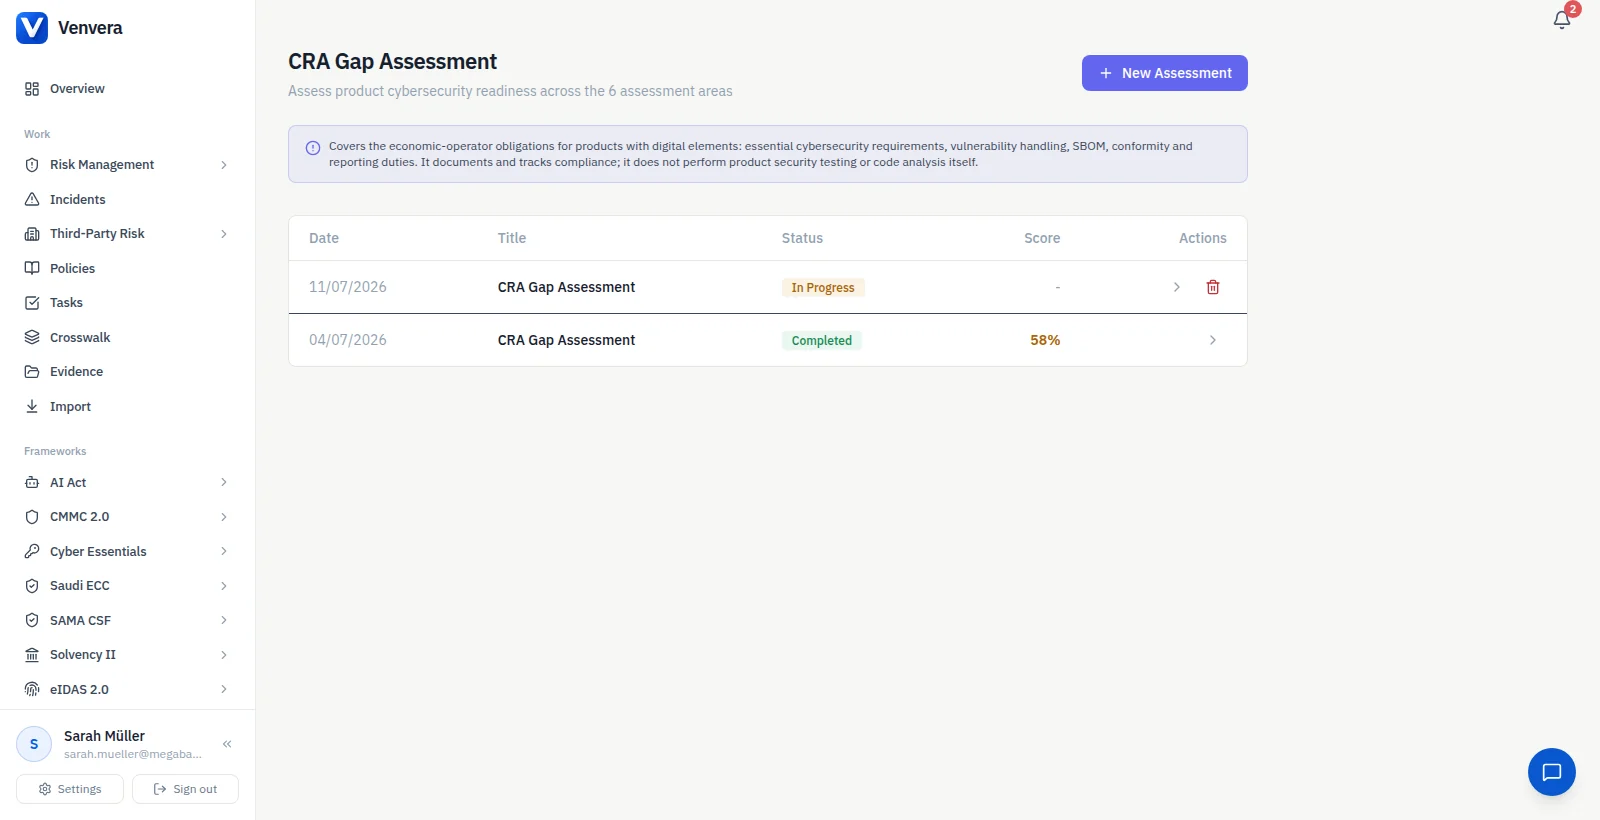
CE 标志、声明和文档,全部纳入跟踪。
符合性是让您能够销售产品的那套文书工作。Venvera 跟踪实现符合性的路径:适用于您产品类别的符合性评估程序、在投放市场前编制并保存十年的技术文档、EU 符合性声明、CE 标志,以及包含支持期结束日期在内的清晰用户信息。差距评估会在 CRA 的每个领域为您的组织评分,并给出按优先级排序、明确负责人和工作量的整改计划,按 2027 年 12 月 11 日这一日期进行跟踪。
- 按产品类别选择符合性评估路径
- 技术文档(附录 VII)和 EU 符合性声明
- CE 标志以及包含支持期结束日期的用户信息
- 一键生成可直接提交董事会的就绪度摘要
电子表格还是 Venvera?
CRA 常见问题解答。
CRA 指南
- CRA 要求详解附录 I 中的 13 项产品属性和 8 项漏洞处理义务、第 13 条义务以及第 14 条报告要求。
- CRA、NIS2 与 DORA 对比产品、实体与金融行业:并列对比适用范围、日期、报告时钟和罚款。
- CRA 适用范围:适用于谁逐款解读第 2 条的判定标准、决定边界情形的第 3 条定义,以及哪些内容被排除在外。
- CRA 处罚与截止期限:何时适用什么第 64 条的三档罚款上限与第 71 条日期的对应关系,以及第 69 条对已上市产品意味着什么。
- CRA 合规成本:如何做预算将 290 亿欧元的估算拆分到单个制造商,以及其中遗漏的成本项。
- CRA 合规需要多长时间?五个阶段、为什么实事求是的时间范围是 12 到 24 个月,以及应当据以规划的日期。
- 如何选择 CRA 合规工具工具必须完成的五项工作、电子表格在何处失灵,以及向任何供应商提出的 12 个问题。
- CRA 罚款与处罚:您实际面临的风险第 64 条的三档上限、触发每一档的情形,以及由谁开出罚单。
- CRA 2026 年和 2027 年截止期限从生效到全面适用的每个里程碑,以及针对每个里程碑应采取的措施。
- 谁必须遵守 CRA?数字元素判定标准、三类经济经营者,以及附录 III 和附录 IV。
掌握您的 CRA 合规现状, 远在 2027 年之前。
从覆盖 CRA 各个领域的免费差距报告开始:只需 10 分钟,无需提供电子邮件即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留