在阿联酋开展业务, 符合 IA / NESA 要求。
Venvera 是一款阿联酋信息保障(UAE IA)合规软件,对 UAE IA 控制措施进行映射、评估并留存证据,让您满足阿联酋监管机构和企业买家在与您合作之前所要求的标准。
UAE IA 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
面向信息保障标准的 UAE IA 合规软件
Venvera 是面向阿联酋各地政府实体、关键国家基础设施运营者以及为其提供服务的供应商的 UAE IA 合规软件。它将阿联酋信息保障标准以受跟踪的控制措施形式承载:涵盖 UAE IA Standard v2 的全部 134 项控制措施(70 项始终适用的控制措施,加上根据风险选定的 64 项),每一项都配有负责人、状态以及监管机构将会检验的证据。您的风险评估决定哪些可选控制措施适用,事件按照该标准进行记录;而且由于该标准以 ISO 27001 为基础,您为信息安全管理体系(ISMS)已经持有的证据可以直接沿用。
什么是阿联酋信息保障标准,为什么开展业务离不开它?
阿联酋信息保障标准(UAE Information Assurance Standard)由国家电子安全局(National Electronic Security Authority,现为信号情报局 Signals Intelligence Agency,SIA)发布,并通过 TDRA、DFSA、ADGM 和 VARA 执行。在阿联酋网络安全委员会发布的现行 V2 版本中,它定义了政府实体和关键国家基础设施运营者必须实施的 15 个控制族中的 134 项安全控制措施以及 449 项子控制措施,其中 70 项始终适用,其余 64 项根据风险选定。早先的 TDRA Regulation v1.1(2020 年)包含 188 项控制措施;如果您的合同仍引用该版本,控制措施数量会有所不同,但控制族和“始终适用”的逻辑保持不变。这并不是一项您可以自行选择是否争取的认证。阿联酋各地的监管机构都要求遵循它,而您想要赢得的政府和关键行业客户,在您证明自己符合该标准之前不会签约。达不到要求,您就会被挡在阿联酋市场最重要的合同之外。
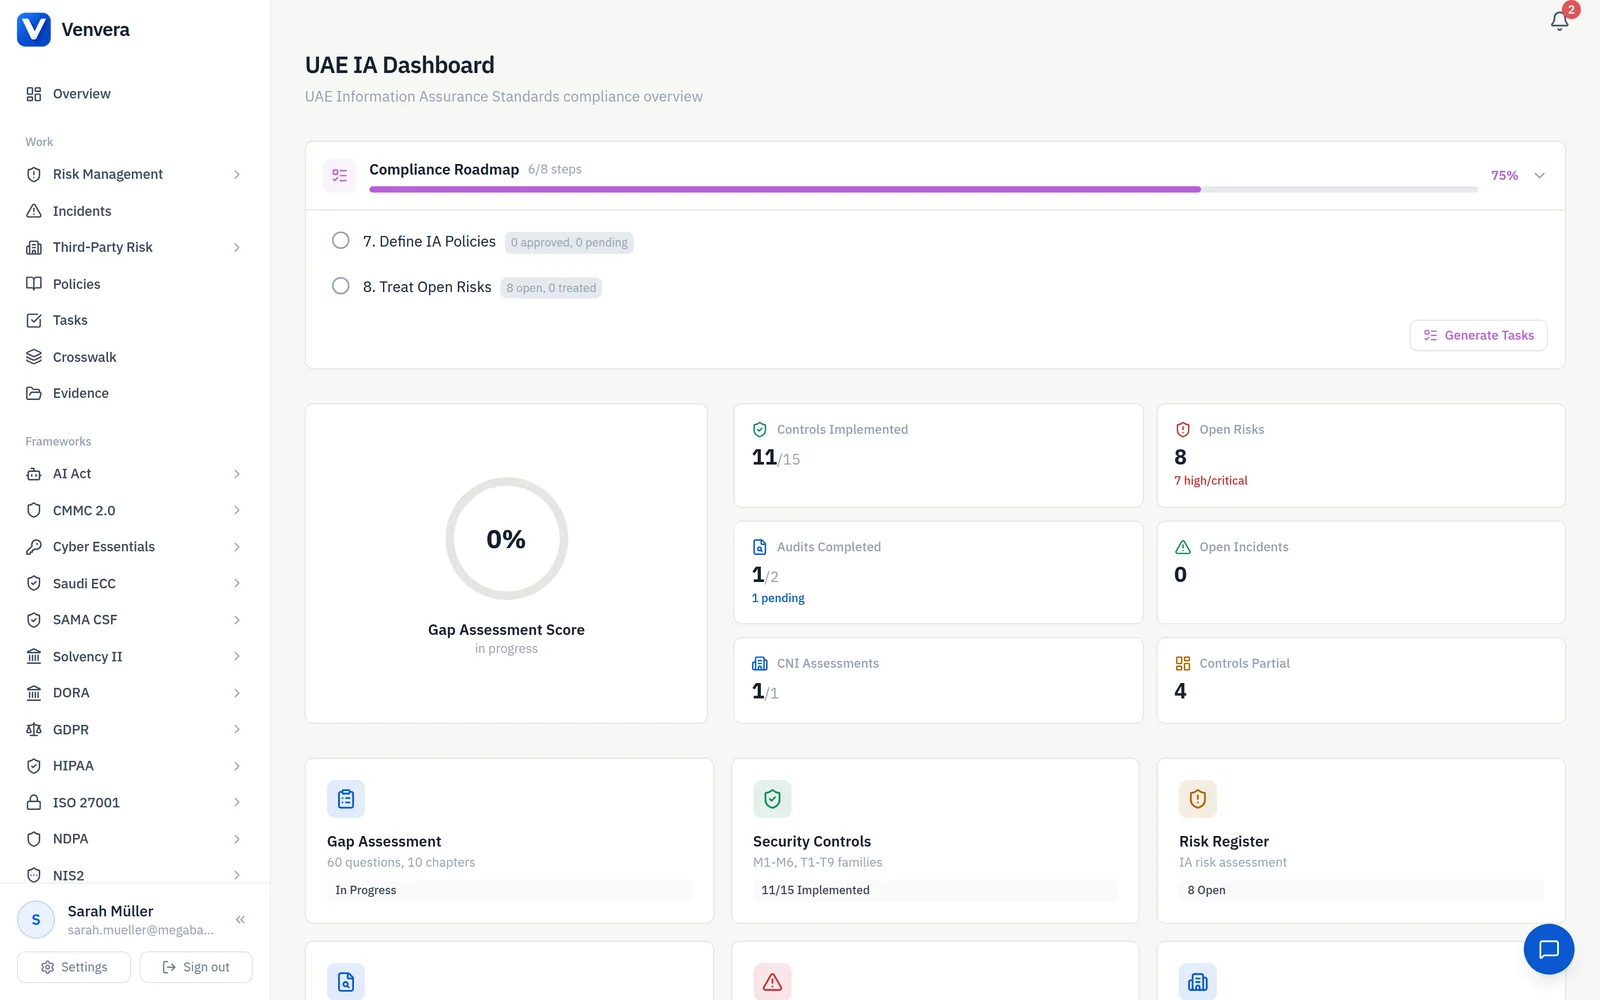
UAE IA 的全部 134 项控制措施,尽在一份实时记录中。
UAE IA Standard v2 包含 15 个控制族中的 134 项控制措施,用电子表格管理,不出一个季度就会失去跟踪。Venvera 将全部 134 项作为结构化记录保存:70 项始终适用的控制措施已预先标记,无法取消选择;其余 64 项根据您评估的风险确定适用范围;每项控制措施都带有 P1 至 P4 的实施优先级。每一项都记录了负责人、证据和实施状态,因此在各部门更换系统、监管机构对您进行审查时,您的合规态势始终保持最新。
- 全部 134 项控制措施以结构化记录保存,而不是电子表格中的行
- 70 项始终适用的控制措施已预先标记并锁定
- 64 项基于风险的控制措施,按您评估的风险等级确定适用范围
- P1 至 P4 实施优先级,让整改遵循监管机构设定的顺序
- 每项控制措施都有负责人、证据和状态,从容应对检查日
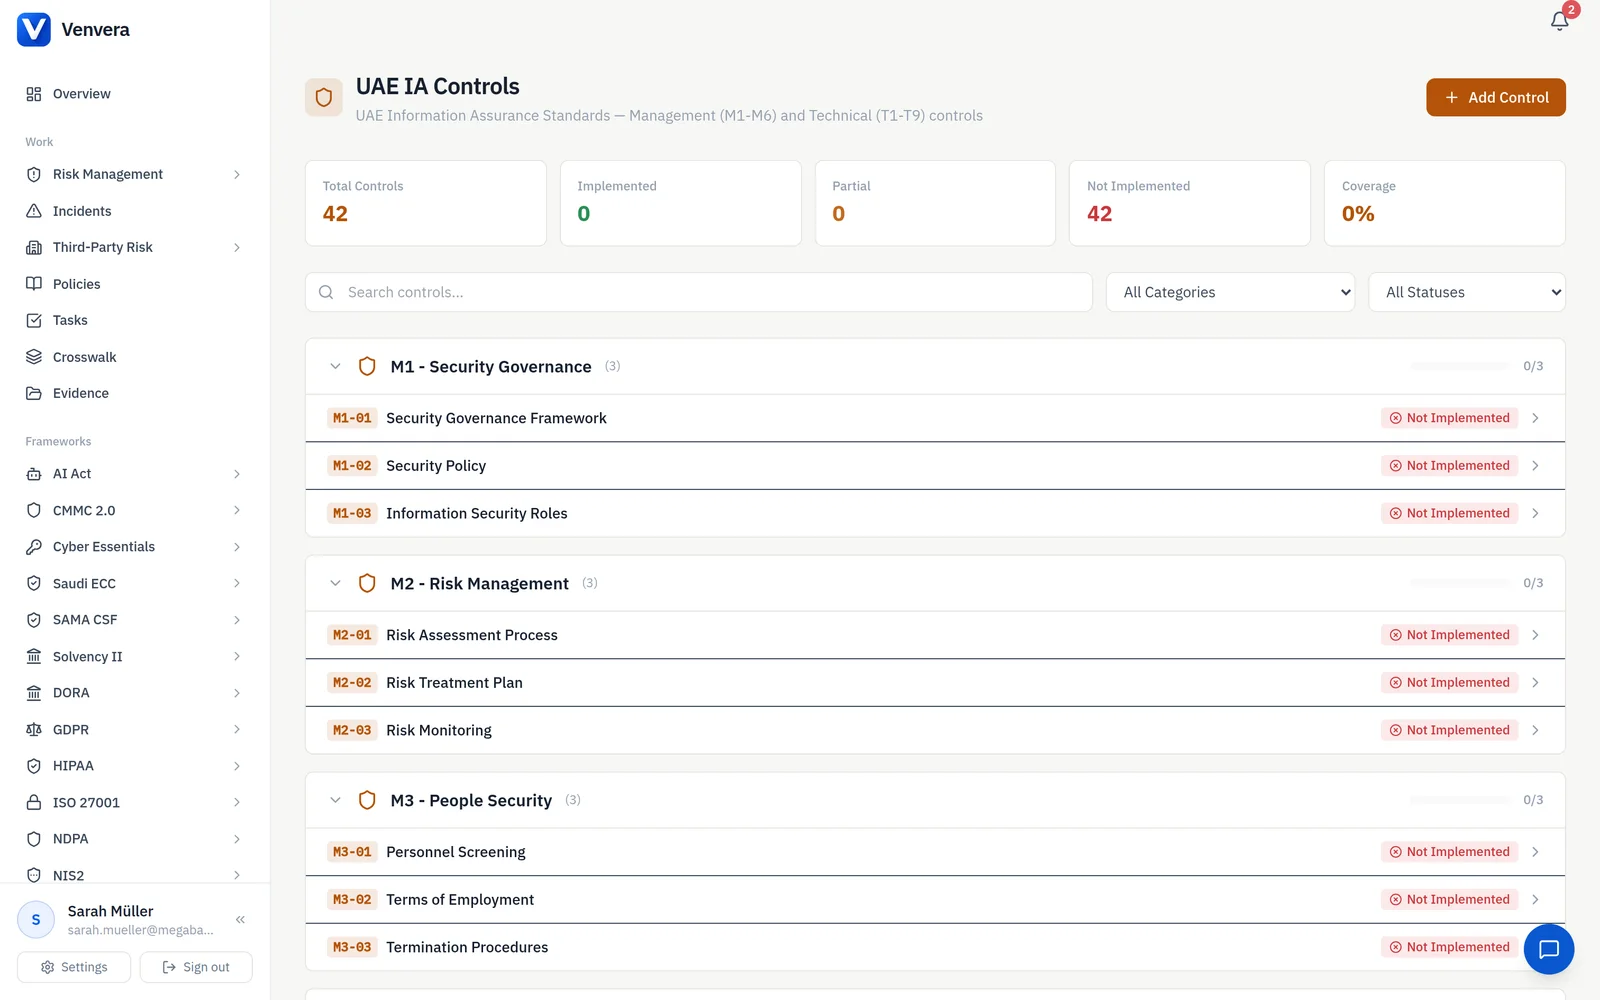
已通过 ISO 27001 认证?您已完成了大部分工作。
大多数 UAE IA 控制措施与 ISO 27001 附录 A 重叠,因此您已经完成的工作理应算数。Venvera 将每一项 UAE IA 控制措施映射到对应的 ISO 27001 控制措施,并准确显示还剩下哪些阿联酋特有的控制措施:无需手工交叉比对,也无需为已经证明过的内容再次付费收集证据。
- UAE IA 与 ISO 27001 附录 A 之间的预置映射
- 60% 至 75% 的控制措施可由现有 ISO 证据满足
- 显示阿联酋特有的差距,让您清楚还剩哪些工作
- 证据只需记录一次,即可在两个框架之间复用
- 在同一视图中交叉映射到您的其他框架

监管机构认可的风险登记册。
UAE IA 要求采用结构化、基于风险的方法,而不是一份供应商清单。Venvera 在可能性与影响矩阵上为每项风险评分,自动进行分类,并将其关联到所涉及的具体 UAE IA 领域。负责人、处置决策和审查日期均受到跟踪,因此无论是董事会报告还是监管机构的要求,都只需点击一下,而不必手忙脚乱。
- 与 UAE IA 方法论一致的可能性与影响评分
- 从“低”到“严重”的自动分级
- 每项风险都映射到其影响的 UAE IA 领域
- 跟踪处置决策:缓解、接受、转移、规避
- 可直接提交董事会的风险报告,用于向监管机构报送
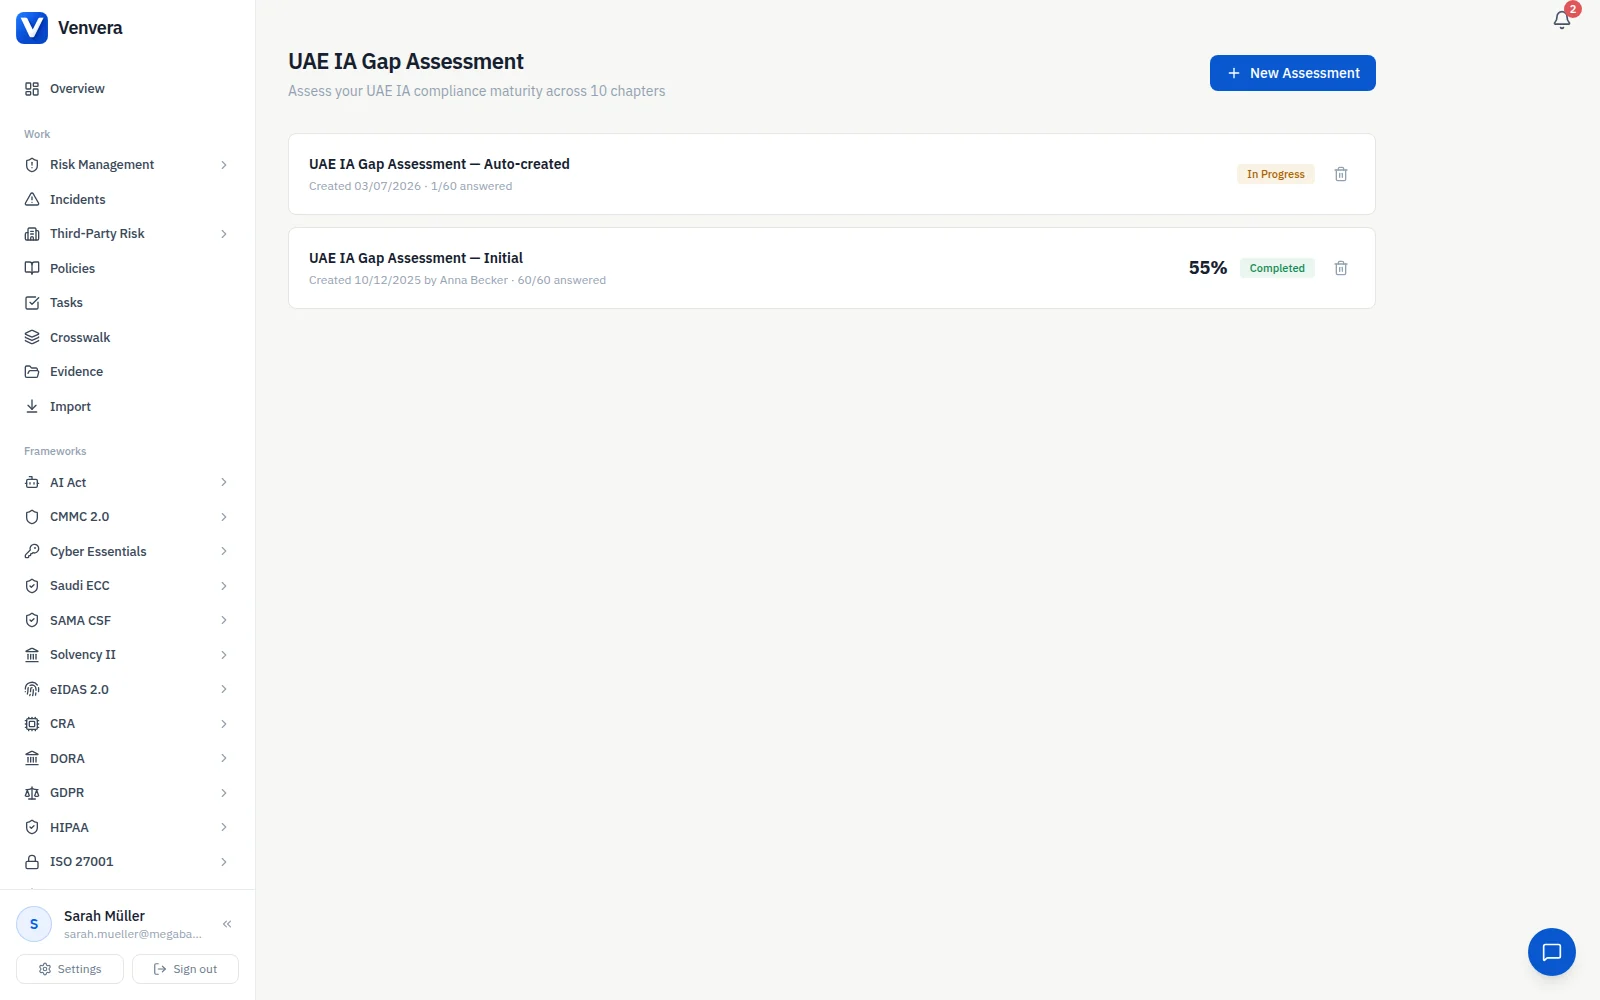
在检查人员到来之前,了解您的现状。
针对完整的 UAE IA 控制措施集开展结构化差距评估,获得带评分的就绪度全貌,以及按优先级排列的整改路线图,每个事项都标明工作量、负责人和截止期限。先从免费差距报告开始,然后跟踪从首次评估到做好检查准备的全过程进展,无需再靠猜测。
- 覆盖所有适用范围内 UAE IA 控制措施的评估
- 从“未开始”到“全面实施”的就绪度评分
- 按 P1 至 P4 优先级排序的整改路线图
- 每个整改事项都有负责人和截止期限
- 持续跟踪进展,而不是一份一次性的顾问 PDF
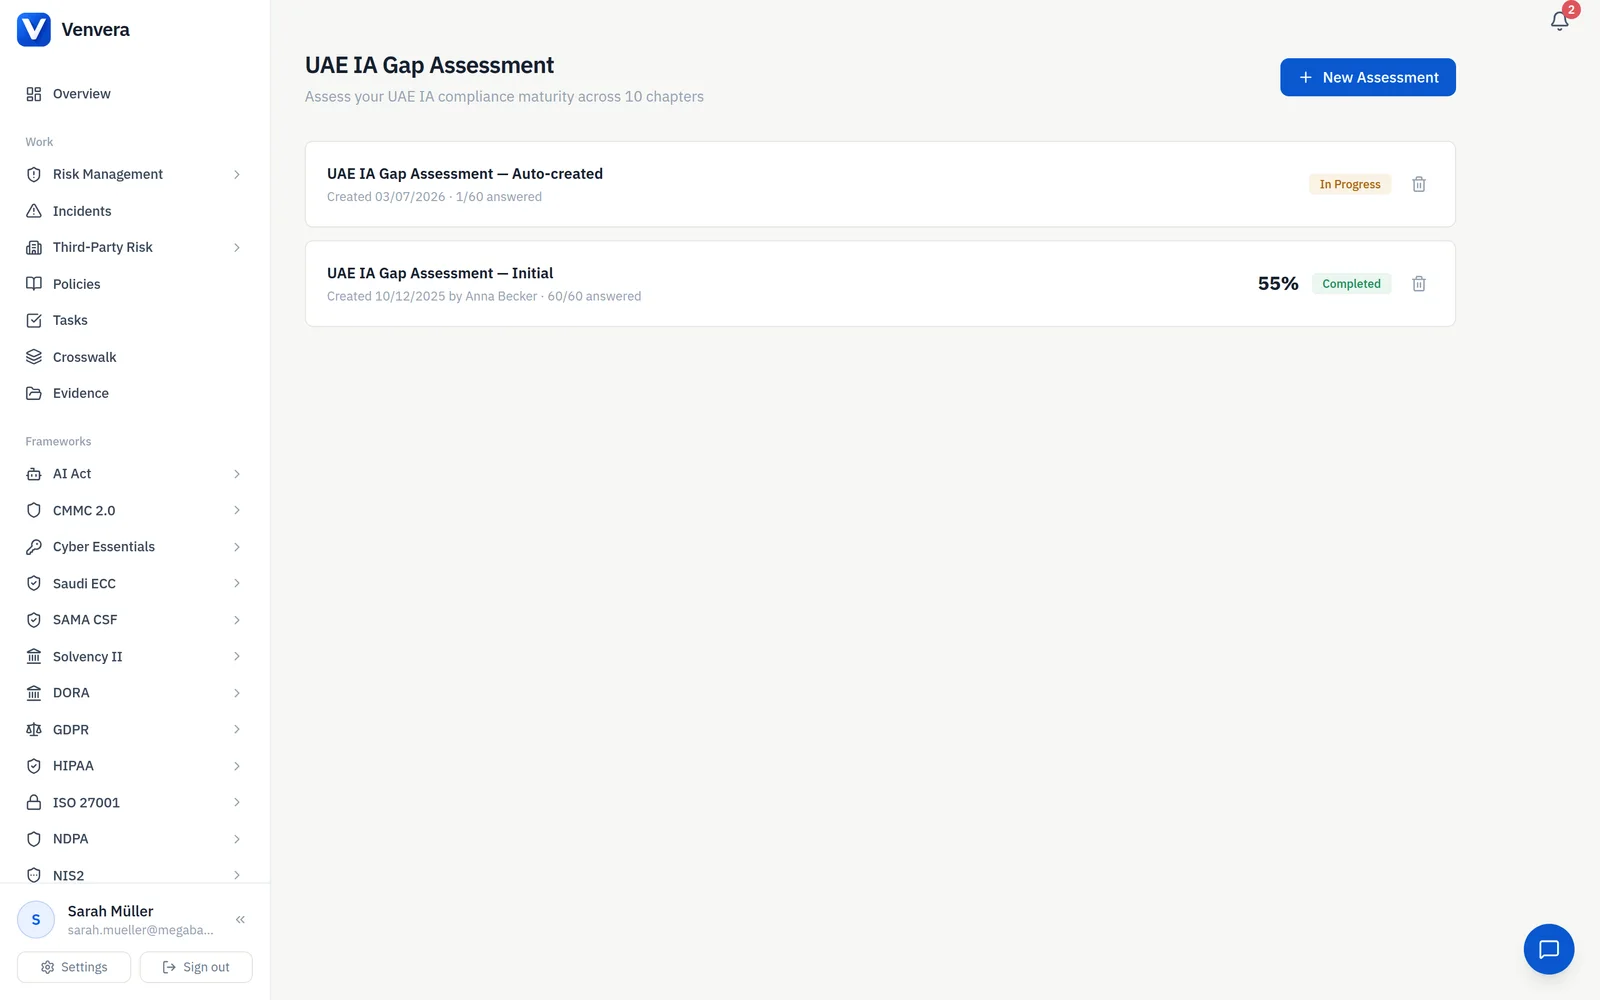
检查人员要求的证据,早已归档。
UAE IA 检查的关键在于您能否当场拿出证明。Venvera 将证据附加到它所支持的具体控制措施上,并加盖时间戳、保留版本,因此检查人员的要求几分钟就能响应,而不必花上一周时间在共享盘中四处翻找。
- 证据关联到它所证明的具体 UAE IA 控制措施
- 支持任何文件类型:PDF、截图、日志、导出文件
- 自动加盖时间戳并保留版本历史
- 一键生成供检查人员审查的证据包
- 在 ISO 27001 和您的其他框架之间复用

直接映射到所满足控制措施的策略。
每一项 UAE IA 控制措施背后都需要有一项策略支撑。Venvera 为您提供一个策略库,其中每份文档都关联到它所覆盖的控制措施,配有负责人和审查周期,并显示批准状态,因此您的策略内容与标准要求之间的差距,永远不会藏在某个被遗忘的 Word 文件里。
- 逐项映射到 UAE IA 控制措施的策略库
- 每项策略都有负责人、版本和审查日期
- 跟踪批准和签核状态,以备审计
- 标出缺少策略支撑的控制措施
- 跨框架复用,每项策略只需编写一次

一键为您需要应对的每一家阿联酋监管机构生成报告。
无论是就联邦要求向 TDRA 报告、向 DIFC 的 DFSA 报告、向阿布扎比的 ADGM 报告、就虚拟资产向 VARA 报告,还是在事件发生后向 aeCERT 报告,Venvera 都能为每一家生成格式正确、数据准确的报告。导出董事会摘要、监管报送材料和检查证据包,无需每次都手工重新制作。
- 适用于 TDRA、DFSA、ADGM 和 VARA 的报告模板
- 根据事件记录生成 aeCERT 事件报告
- 反映当前风险态势、可直接提交董事会的摘要
- 供监管机构审查的检查证据包
- 导出为 PDF 和 Excel,灵活分发
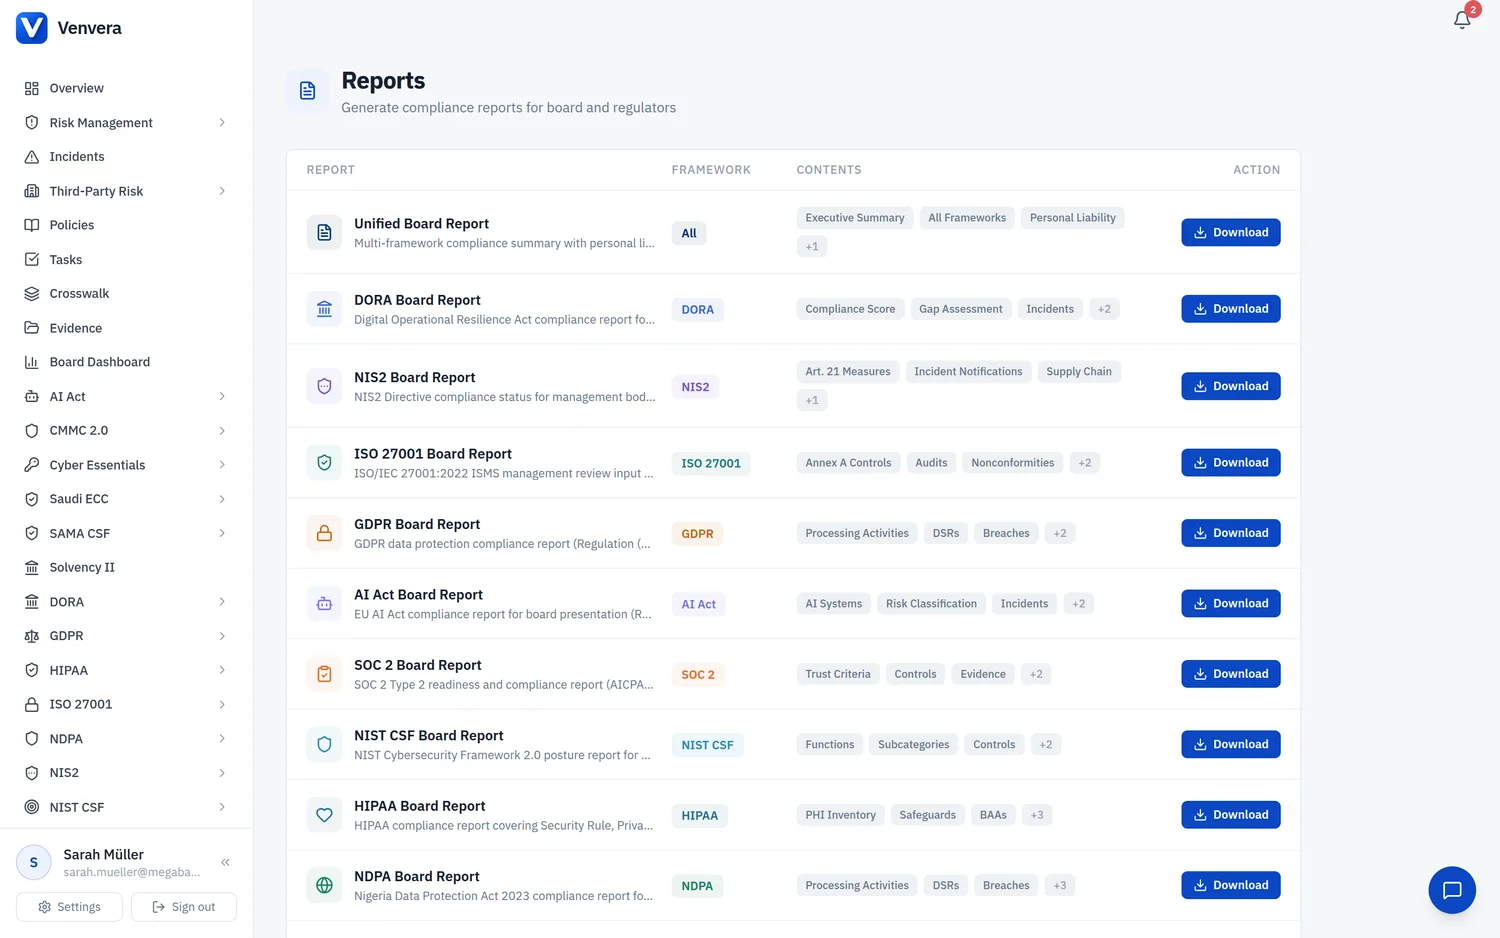
董事会可以放心背书的 CNI 级监督。
关键国家基础设施运营者承担更高的义务:在基础标准之上,还需落实运营技术安全、供应链保护和强化的事件报告。Venvera 将 CNI 专属控制措施与其他控制措施一并跟踪,并把整体态势汇总到一个董事会仪表板中,让管理层在监管机构问起之前就准确了解组织的现状。
- CNI 专属控制措施与基线分开跟踪
- 运营技术(OT)安全评估
- 面向关键服务的供应链和第三方控制措施
- 跟踪强化的事件报告义务直至截止期限
- 为董事会汇总全组织的合规态势
电子表格还是 Venvera?
UAE IA,一一解答。
UAE IA 指南
- UAE IA 要求详解始终适用的控制措施集、四个优先级,以及决定其余控制措施的风险评估。
- UAE IA 审计:会经历什么由谁检查合规、审计验证什么,以及产生证据的六项控制措施。
- UAE IA 合规的实际成本为什么该法规按强制要求而不是按项目来决定成本,以及决定您预算的五项强制要求。
- 最佳 UAE IA 合规软件哪些平台具备这套控制措施,以及每个平台如何契合海湾地区的合规团队。
- UAE IA 合规检查清单将各控制族整理为可直接使用的检查清单,可免费下载。
- 面向 GCC 企业的 GRC 软件当一个平台需要同时满足 TDRA、SAMA 和 ADGM 的要求时,会有哪些变化。
- 双语策略与证据海湾地区监管机构要求哪些内容使用阿拉伯语,哪些内容可以保留英文。
- SAMA CSF 合规成本相邻的海湾地区框架,按同样的方式计算成本:取决于其强制要求。
做好 UAE IA 合规准备, 从容进入市场。
先获取一份覆盖 UAE IA 控制措施的免费差距报告:只需 10 分钟,无需提供电子邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留