

精选榜单
海湾地区有一种常见情况:企业采用某个主要的美国合规平台来实现 SOC 2 自动化,花数月时间搭建其合规计划,随后发现该平台并不覆盖其监管机构所要求的 UAE 信息保障标准。本指南将分析哪些平台支持 UAE IA 标准,以及它们适合哪些类型的采购方。
发生这种情况时,通常的选择是在现有工具中自定义构建框架,或另行采用手工流程,这两种方式都会增加成本和工作量。具备原生 UAE IA 支持的平台可以避免这种重复投入。
UAE 信息保障(IA)标准是在 National Information Assurance(NIA)框架下制定,并由 Telecommunications and Digital Government Regulatory Authority(TDRA)监管,为在阿拉伯联合酋长国运营的政府实体、关键基础设施运营方以及受监管金融机构确立网络安全和信息安全要求。对于在 DIFC、ADGM 运营,或受 UAE 中央银行监管的实体而言,这些标准并非可选项。
UAE IA 令人安心的一点在于,其中大部分内容都很熟悉。如果您已持有 ISO 27001,治理、资产和访问控制方面的工作大体可以沿用,就绪度更多是一次映射工作,而不是重新建设。相对陌生但不可协商的部分很少:国家数据分类等级、TDRA 报告和数据驻留条款,而任何国际证书都不会让您提前准备好这些内容。请围绕这些剩余差异来规划该计划。
在合规 SaaS 市场中,对海湾地区标准的覆盖范围仍然有限。本指南列出了支持 UAE IA 标准的平台,并说明它们如何适配在中东运营的金融实体。
为什么 UAE IA 标准重要
UAE 是中东的金融中心。DIFC 和 ADGM 是全球最活跃的两个金融中心。UAE 中央银行要求所有持牌金融机构遵守信息安全标准。符合 UAE IA 标准是在海湾金融服务市场运营的前提条件。进入该市场的国际企业必须在其现有 ISO 27001 或 SOC 2 认证之外,证明其符合 UAE IA 合规要求。
UAE IA 软件必须覆盖哪些内容
如果 UAE IA 只是您需要回应的多个监管要求之一,关于为 GCC 合规职能选择 GRC 软件这一更广泛的问题,会说明各框架之间如何重叠。如果您的计划同时以阿拉伯语和英语运行,阿拉伯语合规软件实际需要做到什么列出了值得在演示中验证的测试点。
在比较 UAE IA 软件之前,先了解要覆盖的对象规模会很有帮助。UAE Information Assurance Standard v2 包含 134 项控制措施,分为 15 个控制措施族和 47 个子族。其中 6 个族属于管理控制措施(M1 至 M6),覆盖战略与规划、风险管理、意识与培训、人力资源安全、合规以及绩效评估。9 个族属于技术控制措施(T1 至 T9),覆盖资产管理、物理安全、运营、网络安全、身份与访问、第三方安全、系统开发、事件管理和系统连续性。
该标准的两个特性决定了平台对它是否真正有用。第一,134 项控制措施中有 70 项始终适用。它们不能被排除在范围之外,因此对于这些控制措施,真实的审计发现要么是已有证据,要么是存在差距。其余 64 项根据风险和适用性选择,且每一项排除都必须在适用性声明中说明理由,这意味着这些排除本身也是您必须提供的证据。第二,每项控制措施都有一个优先级,用于设定预期的工作顺序:
| 优先级 | 控制措施 | 对排序的含义 |
|---|---|---|
| P1 | 39 | 第一批工作,也是评估人员首先查看的控制措施 |
| P2 | 60 | 标准的主体部分,也是大多数项目全年投入最多的地方 |
| P3 | 24 | 在更高优先级已有证据支撑后推进 |
| P4 | 11 | 最后处理,但在适用时仍属于范围内 |
这是评估任何 UAE IA 软件时应采用的实用检验标准。请确认该平台是否包含全部 134 项控制措施及其真实引用编号(M1.1.1 到 T9.2.1),是否区分 70 项始终适用的控制措施与 64 项基于风险的控制措施,是否保留 P1 到 P4 优先级以便安排工作顺序,以及是否能够生成适用性声明,记录每项排除的理由。只提供通用自定义框架的平台,会让您自行搭建这四项能力。
关于命名需要说明一点,因为它会影响您的搜索结果:这些标准最初由国家电子安全局(National Electronic Security Authority,NESA)以国家信息保障框架的名义发布,现在由电信和数字政府监管局(Telecommunications and Digital Government Regulatory Authority,TDRA)与 UAE Cyber Security Council 共同监管。较早的供应商资料仍会提到 NESA 或 SIA,指的是同一组要求。
🔍
评估标准
选择 UAE IA 合规软件时应关注什么

UAE 信息保障标准涵盖一整套安全控制措施,并按域组织;对于使用过 ISO 27001 或 NIST 网络安全框架(CSF) 的人员来说,这种结构会比较熟悉。不过,UAE IA 框架包含围绕数据分类、国家数据主权和特定行业控制措施的区域性要求,而通用国际平台通常无法覆盖这些要求。
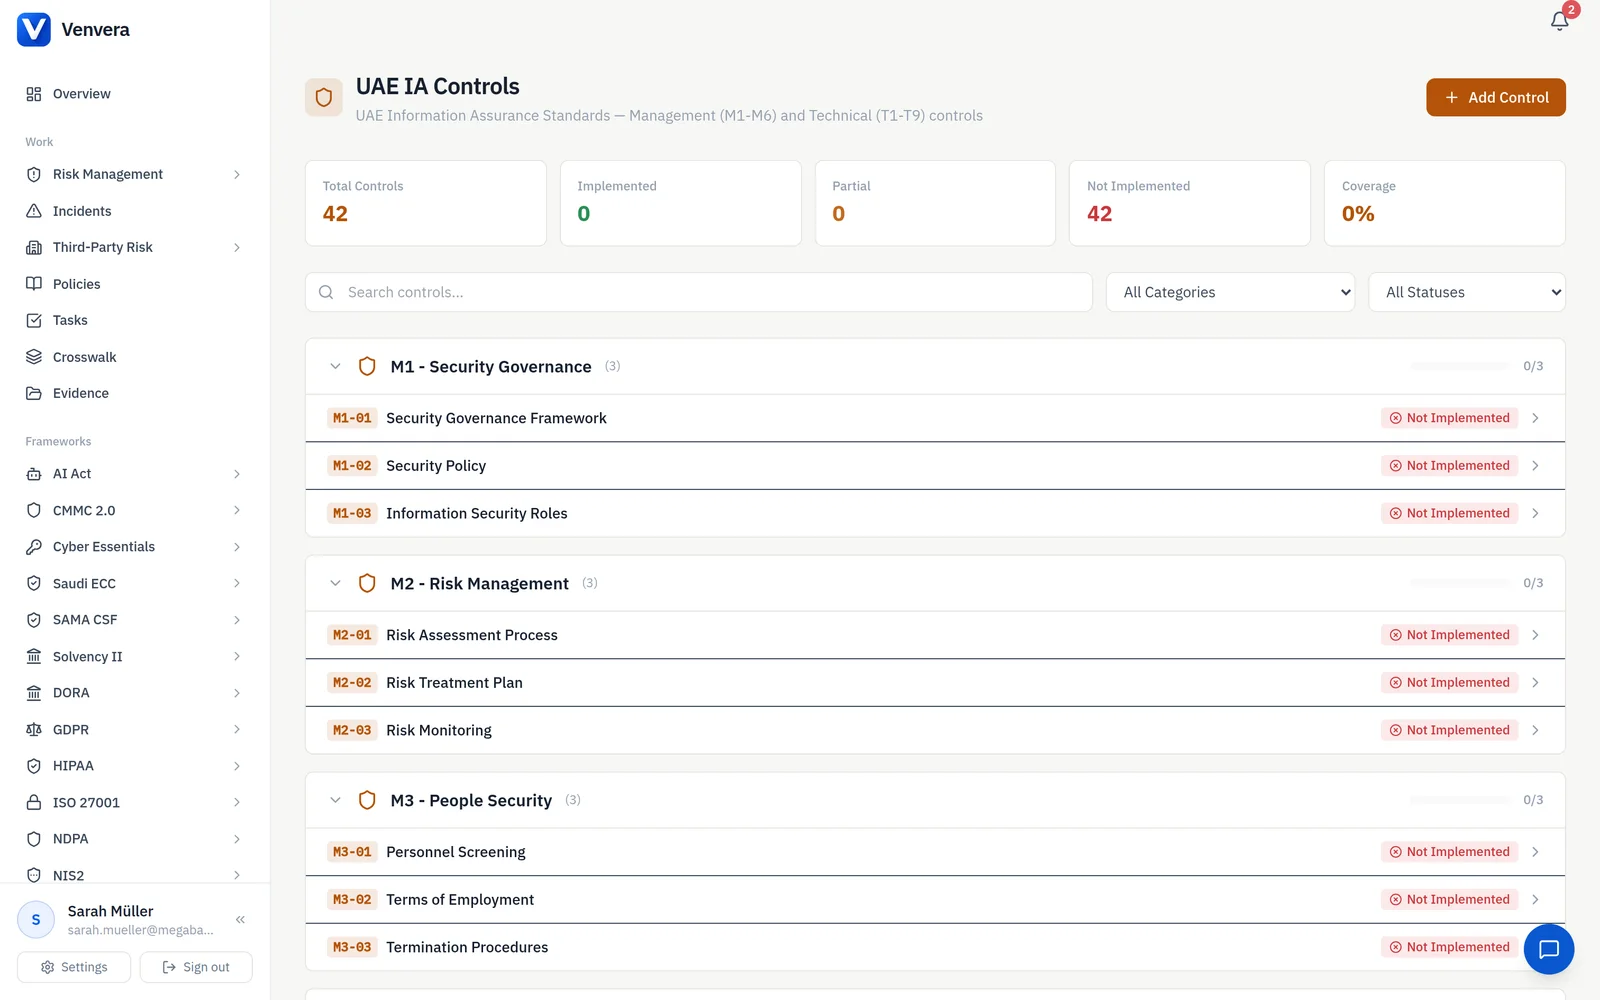
信息安全治理
与信息安全相关的策略、组织结构和管理层承诺。与 ISO 27001 治理条款保持一致,但包含 UAE 特定的报告要求。
数据分级与处理
UAE 特定的数据分级层级,以及每个级别的处理要求。比 ISO 27001 的资产分级控制措施更具规定性。从这里开始。分级决定后续所有处理规则,而把层级追溯套用到已经分散在各系统中的数据上,往往是整个项目中最繁琐的一个月。
网络与云安全
针对网络分段、云安全架构和加密标准的技术控制措施。包括有关数据驻留在 UAE 境内的要求。
事件管理与报告
包含 TDRA 通知要求的事件响应程序。时间线和报告格式不同于欧盟《通用数据保护条例》(GDPR)和欧盟《数字运营韧性法案》(DORA)的泄露通知。应把这种差异理解为文档编写指令。单一事件可能让您同时进入多个倒计时,并需要采用多种格式;而为某一制度编写的 playbook,可能会在不知不觉中把错误报告发送给某个对象。
供应商评估和供应链安全要求。对海湾地区的云服务提供商和外包 IT 运营尤其相关。
跨框架映射
UAE IA 标准与 ISO 27001 和 NIST CSF 存在大量重叠。能够映射这些关系的平台,可减少跨国运营中的重复工作。
我们如何比较这些平台
本比较由 Venvera 创始人 Alexander Sverdlov 于 2026 年 7 月编制。它基于两类证据:一是 Venvera 产品,我们运营该产品并可直接核查;二是各竞争对手发布的公开文档,审查时间为 2026 年 7 月。我们未对竞争对手平台进行上手测试。
本评估为定性评估。我们关注 UAE Information Assurance 特别相关的能力,包括信息安全治理、数据分级、向 TDRA 报告事件、第三方风险,以及与 ISO 27001 和 NIST CSF 的映射,而不是分配评分或权重。供应商能力和定价经常变化,因此请将每项竞争对手细节视为起点,并在决策前向各供应商核实当前情况。
下文使用的证据标签:已在产品中验证表示我们已在 Venvera 产品中确认;公开文档中有说明(请核实)表示竞争对手自己的文档对此有说明;未从 2026 年 7 月审查的公开文档中确认表示我们未在所审查材料中找到相关内容,但这并不等同于该能力不可能存在。为保持透明,平台列表将我们自己的产品置于首位;顺序并非排名。
🏆
平台评测
五款用于 UAE IA 的合规平台对比

发布方自有产品
1. Venvera
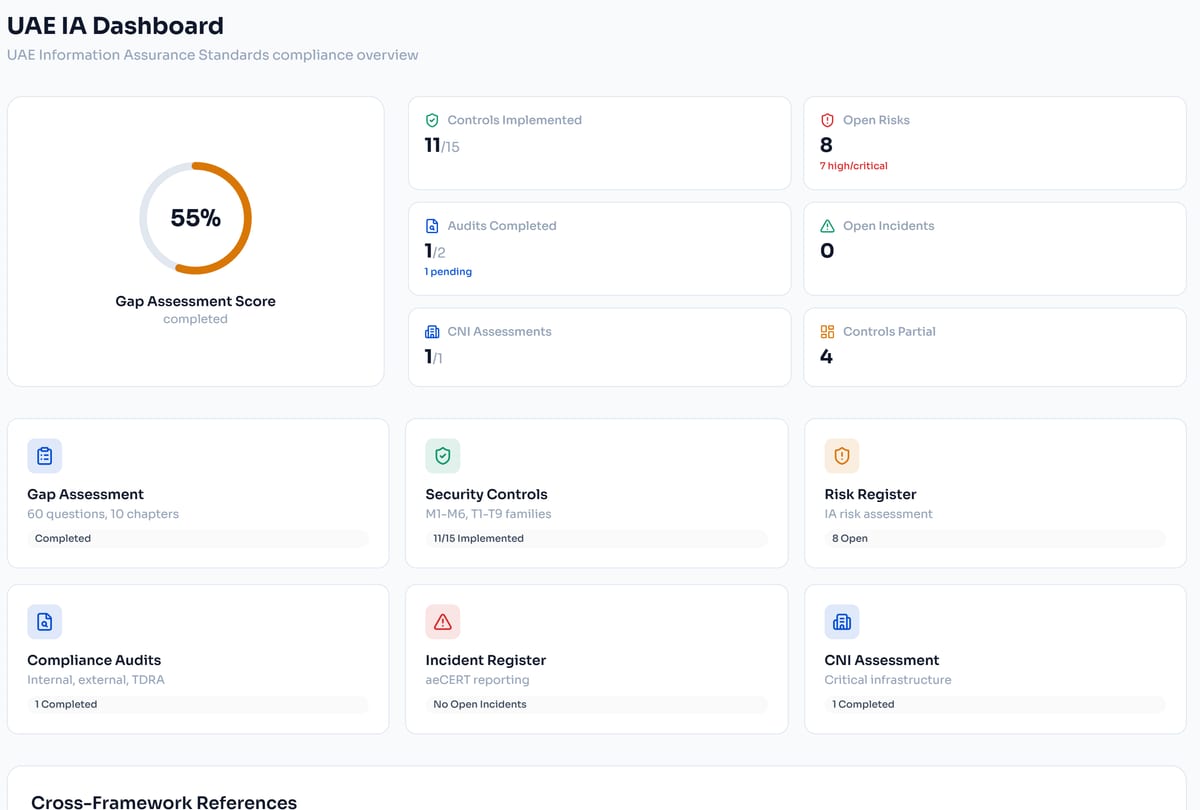
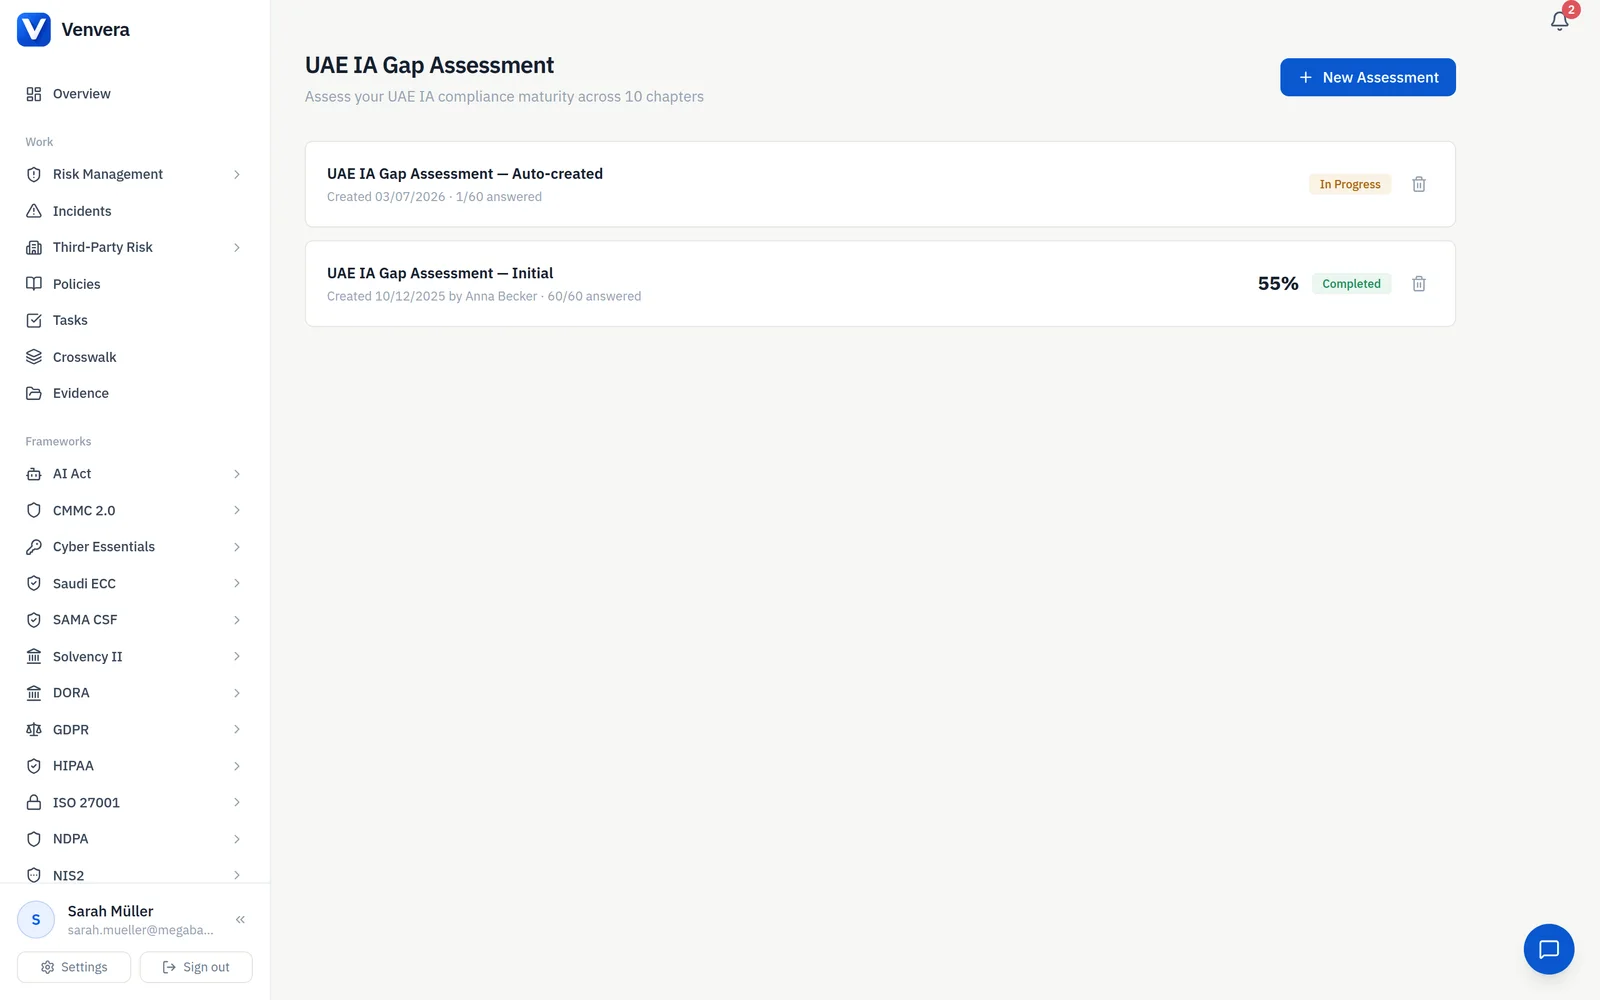
Venvera 将 UAE Information Assurance 作为原生支持的框架纳入产品,并已于 2026 年 7 月在产品中验证。UAE IA 是一个集成式合规模块,具备专门的控制措施跟踪、证据管理和评估工作流,并与其他受支持框架并列,包括 ISO 27001、NIST CSF、SOC 2、GDPR、NIS2、DORA、EU AI Act、Cyber Essentials、NDPA 和 CMMC。
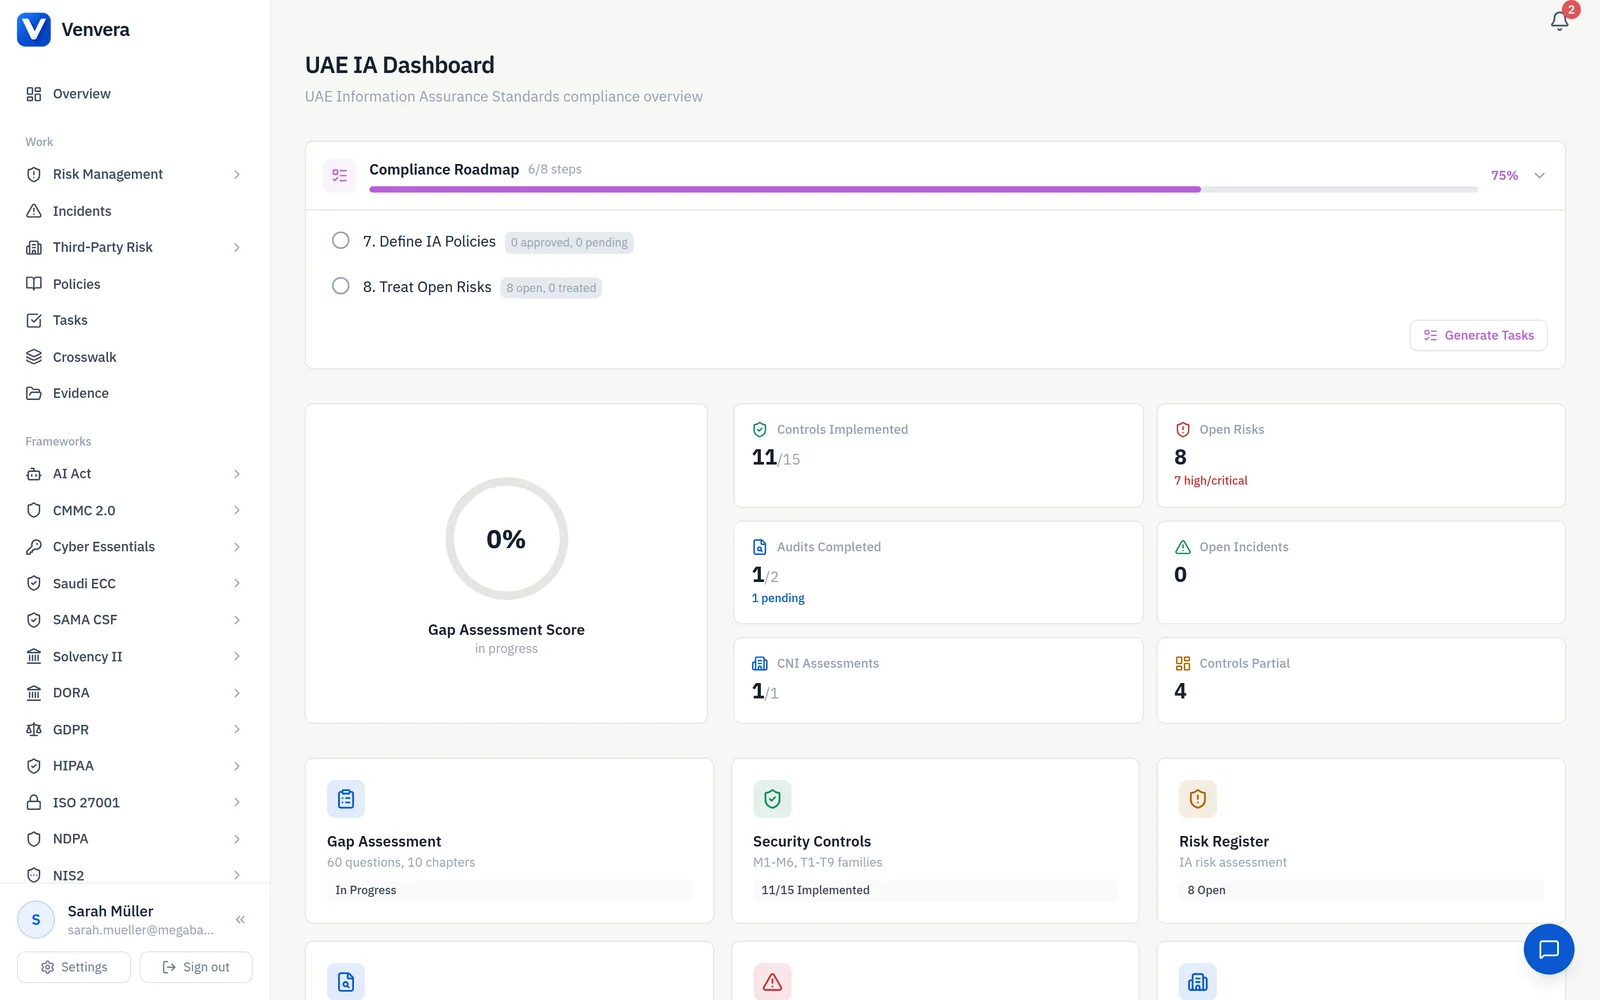
跨框架映射对海湾地区金融实体很有用,因为 UAE IA 标准与 ISO 27001 和 NIST CSF 存在大量重叠。Venvera 随附 150+ 项预映射控制措施(已在产品中验证),因此您已经实施的 ISO 27001 控制措施可计入相应的 UAE IA 控制措施。平台会突出显示需要专门关注的阿联酋特定要求,包括数据分类层级、TDRA 报告义务、国家数据驻留规定,同时认可已完成的工作。
对于在 DIFC、ADGM 和国际市场运营的金融机构,Venvera 采用固定费率定价(Basic 起价 €399/mo,Professional 起价 €899/mo;见 venvera.com/pricing),而不是按框架单独收费。位于阿姆斯特丹的欧洲数据托管,为敏感合规数据提供了一个中立且位于 EU 境内的位置。
原生
UAE IA 支持
150+
跨框架映射
16
框架(在产品中验证)
证据:此处描述的能力已在 Venvera 产品中验证(2026 年 7 月)。
2. Vanta
Vanta 已记录的框架覆盖范围偏向 US 和国际标准,包括 SOC 2、ISO 27001、HIPAA、GDPR 和 PCI DSS。根据 2026 年 7 月审阅的公开文档,尚未确认其原生支持 UAE Information Assurance,且在该平台已发布的路线图中未看到中东监管框架。
鉴于 UAE IA 与 ISO 27001 两个框架之间存在显著重叠,Vanta 对 ISO 27001 的支持可为 UAE IA 就绪度提供基础。基于这些证据,阿联酋特定要求需要单独管理,无法获得原生模块所提供的跨框架映射。
证据:基于 2026 年 7 月审阅的 Vanta 公开文档;未进行独立测试。该文档中未找到的项目标记为未确认,而非不存在。
3. Drata
Drata 的持续监控平台在技术上具备能力,其已记录的框架库以美国和欧洲市场为中心,支持 SOC 2 和 ISO 27001。根据 2026 年 7 月审阅的公开文档,尚未确认其支持 UAE IA 标准,且其中未列出海湾地区监管框架。
对于还需要 SOC 2 或 ISO 27001 的阿联酋金融机构,Drata 可以处理这些框架;但基于这些证据,UAE IA 需要单独的解决方案,从而增加成本和协调工作。
证据:基于 2026 年 7 月审阅的 Drata 公开文档;未进行独立测试。未在该文档中找到的项目标记为尚未确认,而非不存在。
4. Secureframe
Secureframe 已记录的重点是 SOC 2、ISO 27001、HIPAA、PCI DSS 和 CMMC。根据 2026 年 7 月审阅的公开文档,尚未确认其原生支持 UAE IA,且其公开材料并未将该平台定位于中东合规市场。
Secureframe 对其所声明的市场而言是一个能力成熟的平台。对于在阿联酋运营的金融实体,所审阅文档未涵盖 DIFC、ADGM 和阿联酋中央银行监管下的阿联酋特定要求。
证据:基于 2026 年 7 月审阅的 Secureframe 公开文档;未进行独立测试。未在该文档中找到的项目标记为尚未确认,而非不存在。
5. StrikeGraph
StrikeGraph 以认证为重点的平台面向追求 SOC 2 和 ISO 27001 的美国中端市场公司。根据 2026 年 7 月审阅的公开文档,尚未确认其支持 UAE IA 标准以及其他中东区域框架。
其自定义框架构建器原则上可以承载 UAE IA 模块,但如果没有原生控制措施映射、证据模板或阿联酋特定工作流,大部分工作都需要手动完成。
证据:基于 2026 年 7 月审阅的 StrikeGraph 公开文档;未进行独立测试。未在该文档中找到的项目标记为尚未确认,而非不存在。
📊
正面对比
UAE IA 软件对比
| 能力 | Venvera | Vanta | Drata | Secureframe | StrikeGraph |
|---|---|---|---|---|---|
| 原生 UAE IA 支持 | ✓ | 未确认 | 未确认 | 未确认 | 未确认 |
| ISO 27001(交叉映射) | 已包含 | 附加组件 | 附加组件 | 附加组件 | 附加组件 |
| NIST CSF | 已包含 | 附加组件 | 附加组件 | 附加组件 | ✗ |
| DORA | 已包含 | ✗ | ✗ | ✗ | ✗ |
| 框架总数 | 16 | 请咨询供应商 | 请咨询供应商 | 请咨询供应商 | 请咨询供应商 |
| 跨框架映射 | 150+ 项预映射(产品内) | 请咨询供应商 | 请咨询供应商 | 请咨询供应商 | 请咨询供应商 |
| EU 数据托管 | 阿姆斯特丹 | 位于 US | 位于 US | 位于 US | 位于 US |
如何阅读此表:Venvera 条目已在 Venvera 产品中验证(2026 年 7 月)。竞争对手条目基于 2026 年 7 月审阅的公开供应商文档,未进行独立测试。“未确认”表示在已审阅文档中未找到该能力,并不表示其不可能具备。请向各供应商核实当前详情。
🔗
跨框架智能
UAE IA 与国际框架的重叠

UAE IA 标准在制定时参考了国际最佳实践,与 ISO 27001 和 NIST CSF 在结构上有显著相似之处。已经取得 ISO 27001 认证或实施 NIST CSF 的金融机构会发现,UAE IA 要求中有相当一部分已经由其现有控制措施覆盖。
重叠范围会让进度计划看起来更好,因此在内部沟通时要谨慎表述。控制措施可以清晰映射,但证据仍需按照本地审核人预期的形式重新呈现,而国家层面的数据主权要求完全没有可依赖的国际等同项。计划应围绕无法映射的部分来制定,并把已映射的部分视为较容易的一半。

| UAE IA 领域 | ISO 27001 映射 | NIST CSF 映射 | 重叠度 |
|---|---|---|---|
| IS 治理 | 第 4-7 条款,A.5,A.6 | GV.OC,GV.RM,GV.RR | 高 |
| 资产管理 | A.8.1,A.8.2 | ID.AM-1 至 ID.AM-6 | 高 |
| 访问控制 | A.9.1,A.9.2,A.9.4 | PR.AC-1 至 PR.AC-7 | 高 |
| 数据分级分类 | A.8.2.1,A.8.2.2 | ID.AM-5 | 中 |
| 事件响应 | A.16.1 | RS.RP,RS.CO,RS.AN | 高 |
| 国家数据主权 | - | - | UAE 特定 |
这在实践中意味着什么
已有 ISO 27001 认证的金融实体,可以通过跨框架映射复用重叠的控制措施,从而减少 UAE IA 就绪度方面的重复工作。Venvera 会识别重叠的控制措施,并将团队注意力集中在 ISO 27001 未覆盖的 UAE 特定要求上,主要包括国家数据分级分类层级、TDRA 报告以及本地数据主权。实际节省取决于您现有的控制措施和范围。
💰
成本分析
海湾地区金融合规的定价
在 UAE 运营的金融实体通常需要组合满足 UAE IA(监管要求)、ISO 27001(国际公信力)、SOC 2(面向 US 和国际客户),并且经常还需要 DORA 或 GDPR(面向欧洲运营或客户)。如果平台不原生支持 UAE IA,组织往往会退回到通过电子表格和顾问进行手工跟踪,或选择一家提供 UAE IA 支持的区域咨询机构,但后者不具备 SaaS 平台的自动化和多框架映射能力。
在比较许可费用之前,应先确定该许可所在合规计划的规模。我们的UAE IA 合规实际成本指南会梳理决定预算的各项强制要求:始终适用的核心要求、决定其余内容有多少仍在范围内的风险评估,以及使其成为年度支出而非一次性项目的绩效指标。
对于任何平台,都应诚实权衡一点:区域咨询机构带来的是关系网络,以及对监管机构在实践中如何行动的判断,这是任何软件都无法提供的。更合理的分工是,为解释性问题购买本地建议,并使用平台保存证据,而不是年复一年按顾问费率来维护一个电子表格。
Venvera 提供单一平台,原生支持 UAE IA,并覆盖海湾地区金融机构所需的国际框架。价格为固定费率(Basic 起价 €399/月,Professional 起价 €899/月;请参见 venvera.com/pricing),并通过框架映射减少 UAE IA、ISO 27001、NIST CSF 和 SOC 2 之间的重复工作。
示例场景(非真实客户)
一家受 DIFC 监管的公司原本通过电子表格和顾问报告管理 UAE IA,将该项目迁移到单一平台。框架映射复用其现有 ISO 27001 控制措施,团队可在一处跟踪 UAE 特定要求,而不必分散在多个文档中。实际成本和工作量取决于该公司的起点和范围。
发布于 2026 年 3 月 · UAE Information Assurance 合规平台对比 · venvera.com