
精选榜单
Professional 不限量
供应商问卷活动在 Venvera 中不限量。
模板、安全的供应商链接、自动评分和完整审计追踪均包含在 Professional 和 Enterprise 中,无需额外费用,并且不限量:全年可按需发送任意数量。Vanta 会对发送供应商问卷额外收费(在本文撰写时,2026 年 7 月 29 日,是一项价格高昂的附加项),在编制预算前,请向其销售团队确认当前价格。
简短回答:Vanta 非常适合希望以自动化优先方式实现 SOC 2 和 ISO 27001 就绪度、并需要大型集成库的 SaaS 公司。Venvera 则围绕 DORA 等 EU 监管框架构建,提供关系型信息登记册、原生 xBRL-CSV 导出以及跨框架证据复用。
这两款工具都覆盖治理、风险与合规,但其设计初衷面向不同问题。Vanta 起步于自动化收集 SOC 2 证据。DORA 是一项 EU 法规,具有由欧洲监管机构定义的特定、机器可读报告要求:包含实体标识符的关系型信息登记册、可按 ESA 架构进行验证的 xBRL-CSV 导出,以及明确的事件分类法。本文从 DORA 项目真正关心的维度比较二者,并按验证方式对每一项主张进行分类。
方法
本文于 2026 年 7 月根据 Vanta 的公开文档以及对 Venvera 产品的实际使用编写。此处描述的 Venvera 能力已在产品中验证。我们未对 Vanta 进行实际上手测试;每一条 Vanta 相关内容均标注为 Vanta 公开文档中已有描述,或无法从 2026 年 7 月审阅的公开文档中确认。供应商功能会发生变化,因此在作出决定前,请向 Vanta 核实当前详情。
⚠
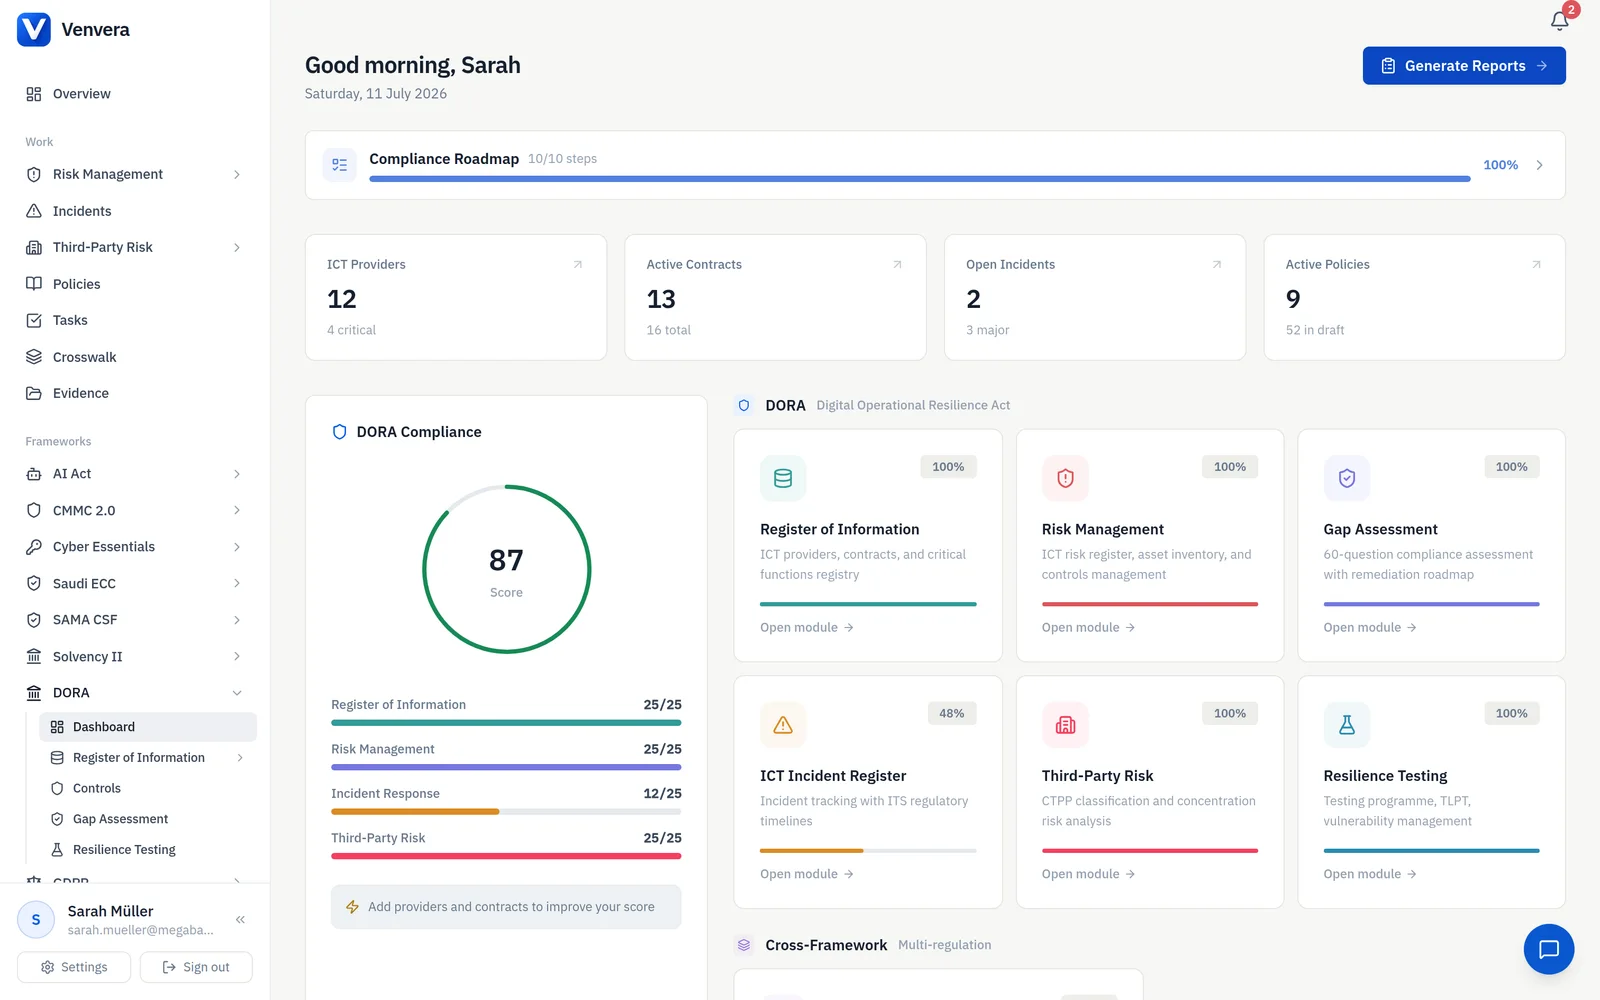
DORA 是一项法规,而不是控制措施框架。其信息登记册并不是供应商清单,而是一个多表关系型数据集,包含 ESA 定义的字段,将 ICT 服务提供商与合同安排、其支持的业务职能以及分包外包链条关联起来。每个实体都需要正确的监管标识符,并且该登记册必须能够在被要求时以 ESAs 的 xBRL-CSV 格式生成。真正的难点就在于这种结构。在任何工具中,包括电子表格,整理一份供应商清单都只是一个下午的工作。但要整理一份登记册,使每份合同都指向其支持的职能以及背后的分包外包商,并且标识符能够通过校验,这就是一个数据建模问题。也正是在这一点上,通用的证据收集工具不再有帮助,而只是悄悄变成了一个用来粘贴其他地方导出结果的位置。
为什么这很重要
DORA 自 2025 年 1 月 17 日起适用。适用范围内的金融实体应维护一份信息登记册,并能够在被要求时以 ESAs 的 xBRL-CSV 格式生成。选择从一开始就按这种结构对登记册进行建模的工具,可以减少最后一刻的返工。
🔍
逐维度分析
各平台如何映射 DORA 要求
🗒
信息登记册
DORA 第 28 条要求建立关系型信息登记册,将 ICT 服务提供商、合同、业务职能和分包外包链条关联起来。Venvera 提供此类关系型登记册(已在产品中验证)。根据 2026 年 7 月审阅的 Vanta 公开文档,尚未确认其提供这种形态的、可提交的信息登记册(请向 Vanta 核实)。
📄
xBRL-CSV 导出
ESAs 要求登记册采用 xBRL-CSV 格式,并包含经验证的实体代码和定义明确的表结构。Venvera 可导出 xBRL-CSV(已在产品中验证)。根据 2026 年 7 月审阅的 Vanta 公开文档,尚未确认其提供此类导出。
🇧
ESA 实体代码
DORA 报告中的每个实体都需要正确的标识符:LEI 代码、EBA 和 EIOPA 标识符、ESMA 分类以及司法辖区映射。Venvera 随附实体代码库(已在产品中验证)。根据 2026 年 7 月审阅的 Vanta 公开文档,尚未确认其对这些代码的覆盖范围。
🚨
ICT 事件报告
DORA 的事件分类体系使用特定的严重性维度,例如交易数量、服务可用性、经济影响、数据完整性和地域范围。Venvera 实施了 DORA 分类体系和报告模板(已在产品中验证)。Vanta 文档说明了事件和安全工作流(请核实);根据 2026 年 7 月审阅的公开文档,尚未确认其提供 DORA 特定分类。
🔗
ICT 集中度风险
DORA 要求针对 ICT 服务提供商集中度开展多维分析,维度包括司法辖区、关键性和可替代性。Venvera 支持集中度风险分析(已在产品中验证)。根据 2026 年 7 月审阅的 Vanta 公开文档,尚未确认其提供同等分析。
🛠
第三方风险与 TLPT
DORA 要求开展 ICT 第三方风险管理 (TPRM),并要求部分实体开展与 TIBER-EU 对齐的威胁导向渗透测试 (TLPT)。Venvera 跟踪第三方风险和 TLPT 计划(已在产品中验证)。Vanta 文档说明了供应商和第三方风险管理(请核实);根据 2026 年 7 月审阅的公开文档,尚未确认其提供 DORA 特定的 TLPT 计划跟踪。
📊
对比表
Vanta 与 Venvera 针对 DORA 的逐项对比
Venvera 的相关表述已在产品中验证。Vanta 的相关表述标注为 Vanta 公开文档中所描述(请核实),或根据 2026 年 7 月审阅的文档尚未确认。尚未确认是指我们没有找到,并不表示其不存在。请据此阅读本表。标注为尚未确认的行,是提示您进一步询问。您在这里可以向任何供应商提出的最有用问题是:产品具体产出哪一项 DORA 工件,因为网站上的框架标识说明的是路线图意图,而工件说明的是今天已经存在的能力。
| DORA 维度 | Venvera | Vanta |
|---|---|---|
| 信息登记册(Art. 28) | 已在产品中验证 | 未确认(2026 年 7 月) |
| xBRL-CSV 导出 | 已在产品中验证 | 未确认(2026 年 7 月) |
| ESA 实体代码(LEI、EBA、EIOPA) | 已在产品中验证 | 未确认(2026 年 7 月) |
| ICT 事件分类和报告 | 已在产品中验证 | 根据 Vanta 文档提供事件工作流(需核实);DORA 分类体系未确认(2026 年 7 月) |
| ICT 集中度风险分析 | 已在产品中验证 | 未确认(2026 年 7 月) |
| 第三方风险和 TLPT 计划 | 已在产品中验证 | 根据 Vanta 文档提供供应商风险(需核实);TLPT 跟踪未确认(2026 年 7 月) |
| EU 框架覆盖范围(DORA、NIS2、GDPR) | 已在产品中验证 | 根据 Vanta 文档提供框架库(需核实) |
| SOC 2 和 ISO 27001 自动化与集成 | 支持(已在产品中验证) | 根据 Vanta 文档,以自动化为先,并提供大型集成库(需核实) |
| 跨框架证据复用 | 已在产品中验证 | Vanta 文档中有描述(需核实) |
| EU 数据驻留 | 阿姆斯特丹,AES-256-GCM(已验证) | 未确认(2026 年 7 月) |
| 定价模式 | 已在 /pricing 发布 | 基于报价,未公开列示(需核实) |
| 支持模式 | 请联系 Venvera 获取当前条款 | 按 Vanta 文档(需核实) |
🔗
跨框架复用
在其他框架中复用 DORA 工作
在 Venvera 中,一项已经实施的控制措施,可以通过内置的框架映射满足多个框架中的要求(已在产品中验证)。例如,为 DORA Article 9(4) 编写的一项 ICT 安全控制措施,可以映射到 ISO 27001、SOC 2、NIS2 和 NIST CSF 中的相关要求,因此同一份证据会被复用,而不是为每个标准重新收集。如果您的义务除了 DORA 之外还涵盖多个 EU 框架,这种复用正是跨框架平台体现价值的地方。一般来说,对复用方面的主张应保持审慎,包括我们的主张在内。当两个框架需要同样形式的同一证据时,复用是真实可行的,这覆盖了大多数访问控制和大多数日志记录场景。当一个框架需要结构化的监管报送,而另一个框架需要一段供审计师阅读的叙述时,复用就近乎虚构。而且,如果您只在一个框架下进行报告,复用对您完全没有价值,因此应把它从评估标准中彻底删除。
🇪
数据驻留
您的 DORA 数据托管在何处
Venvera 在阿姆斯特丹运行,对静态和传输中的数据采用 AES-256-GCM 加密,并为每个组织使用独立的加密密钥(已在产品中验证)。对于 Vanta,根据 2026 年 7 月审阅的公开文档,未能确认这类数据的 EU 数据驻留;请直接向 Vanta 核实当前的托管和驻留选项。对于欧洲金融实体而言,合规数据存储在何处,是一个值得向任何供应商确认的问题。
💰
定价
两者如何定价
Venvera 在定价页面公布其套餐。Vanta 的定价基于报价,未公开列示,因此同口径数字取决于销售沟通;请直接向 Vanta 确认当前数字。与其比较标题价格,不如根据您实际需要报告的框架,以及每个工具能够减少的工作量来权衡。评估本身有一个实用建议:要求每一家入围供应商在演示期间现场向您展示一次登记册导出,其中包含关系型数据。演示通常很擅长展示仪表板,却很少针对文件格式进行排练,而文件格式恰恰决定了 DORA 报送的成败。花几分钟看这一点,比任何功能矩阵都更有价值,包括本矩阵在内。
✅
买方适配
哪种工具适合哪类买方
如果您符合以下情况,Vanta 更适合您:
- 您是一家 SaaS 公司,优先通过自动化推进 SOC 2 或 ISO 27001
- 重视大型集成库,用于自动化证据收集
- 不需要 EU 特定的监管报告,例如 DORA 信息登记册
如果您符合以下情况,Venvera 更适合您:
- 您是受 DORA 适用范围约束的 EU 金融实体
- 需要一个可直接报送的信息登记册,并支持 xBRL-CSV 导出
- 还需要依据 GDPR、NIS2 或 ISO 27001 进行报告,并希望在这些框架之间复用证据
- 需要 EU 数据驻留和公开定价
Vanta 开创了 SOC 2 自动化,其集成库也是有据可查的优势;对于主要需要 SOC 2 Type II 或 ISO 27001 的 SaaS 产品而言,它是一个有力选择。DORA 是一个不同的、欧盟特定的监管问题,这正是 Venvera 这类专为欧盟场景构建的平台所适用的地方。许多团队会发现二者之中有一个明显更贴近自身义务;正确答案取决于您的框架,而不是某一个单一赢家。由于我们也是被比较的供应商之一,以下是我们会私下给您的版本。如果您的合规年度重点是 SOC 2 续期和一堆安全问卷,那么购买 DORA 形态的机制就意味着为您永远不会启用的能力付费,反之亦然。请根据您必须提交给监管机构的成果物来选择,因为该成果物要么在截止期限前存在,要么不存在,而双方网站上的其他内容都应置于其次。