根据 NIS2, 您的管理层须承担个人责任。
Venvera 是一款欧盟 NIS2 指令合规软件,它把第 21 条的十项措施、24 小时事件早期预警和供应链风险转化为可执行的工作流程,而不是勾选框,让您在国家主管机构提出要求的当天就能拿出证明,并让责任不落在董事会的肩上。
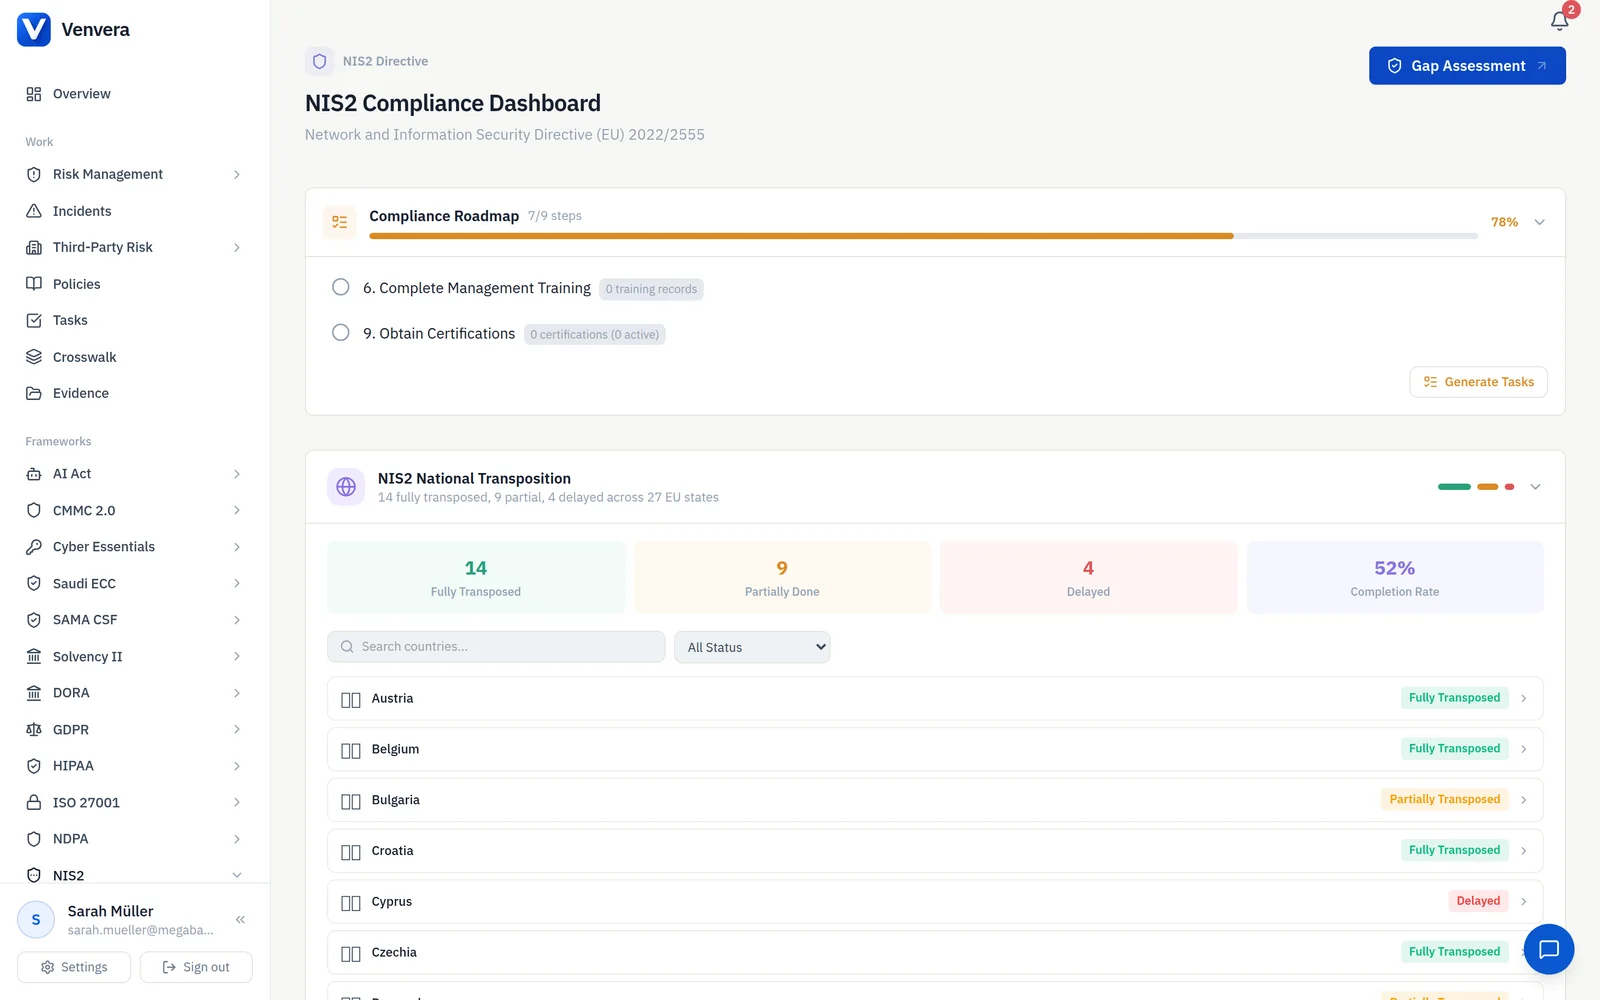
NIS2 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
面向第 21 条措施和报告时限的 NIS2 合规软件
Venvera 是面向 Directive (EU) 2022/2555(经您所在成员国转化为国内法)所规定的基本实体和重要实体的 NIS2 合规软件。它包含 14 项受跟踪的控制措施,覆盖第 21 条中的十项风险管理措施,从风险分析和事件处理,到供应链安全、密码技术和多因素认证。每项控制措施都列明了您的国家主管机构将会查看的证据,并记录其负责人。事件报告按照 24 小时早期预警和 72 小时通知的截止期限运行,第 20 条要求的管理机构批准也与各项措施一并留存证据。
什么是 NIS2,为什么它是您董事会的问题?
欧盟 NIS2 指令(Directive (EU) 2022/2555)是一部由各成员国转化为国内法的欧盟网络安全法律,对 18 个行业(能源、交通、银行、医疗卫生、数字基础设施等)中的基本实体和重要实体具有约束力。它由您的国家主管机构负责执行,该机构可以进行检查、审计和处罚。而且根据第 20 条,问责落实到个人:您的管理机构必须批准并监督各项网络安全措施;对基本实体而言,违规行为最高可处 1000 万欧元或全球年营业额 2% 的罚款,监管机构还有权暂停管理人员的职务,直至其整改合规。一旦措施未落实,责任将落到具名的个人身上,而不仅仅是公司。
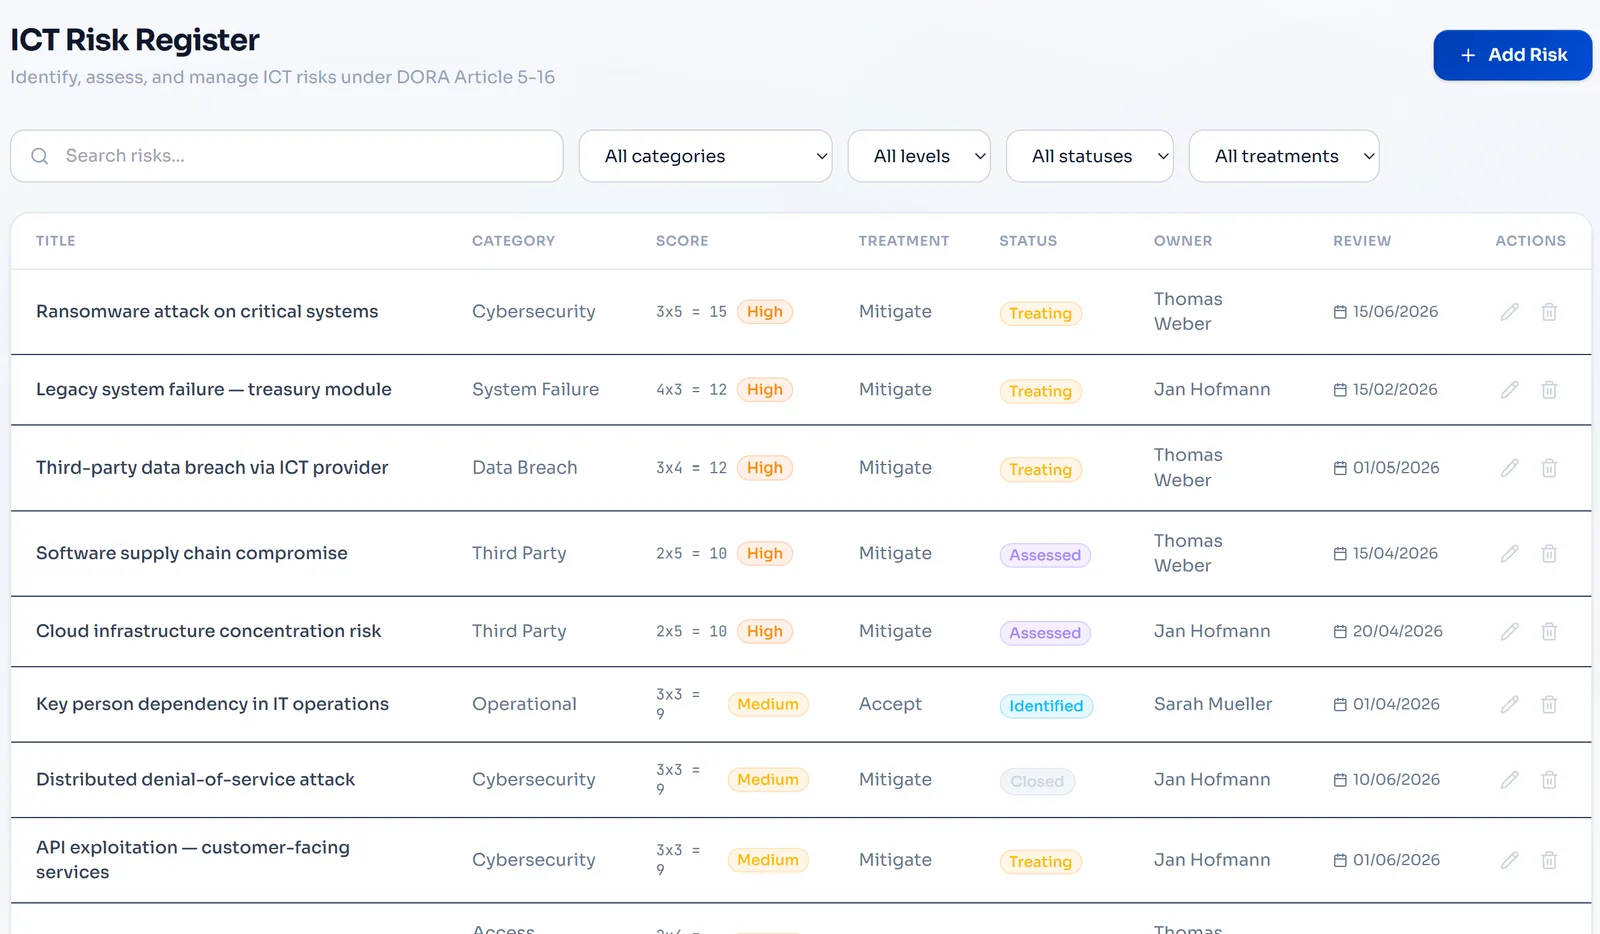
第 21 条全部十项措施,尽在一个实时登记册中。
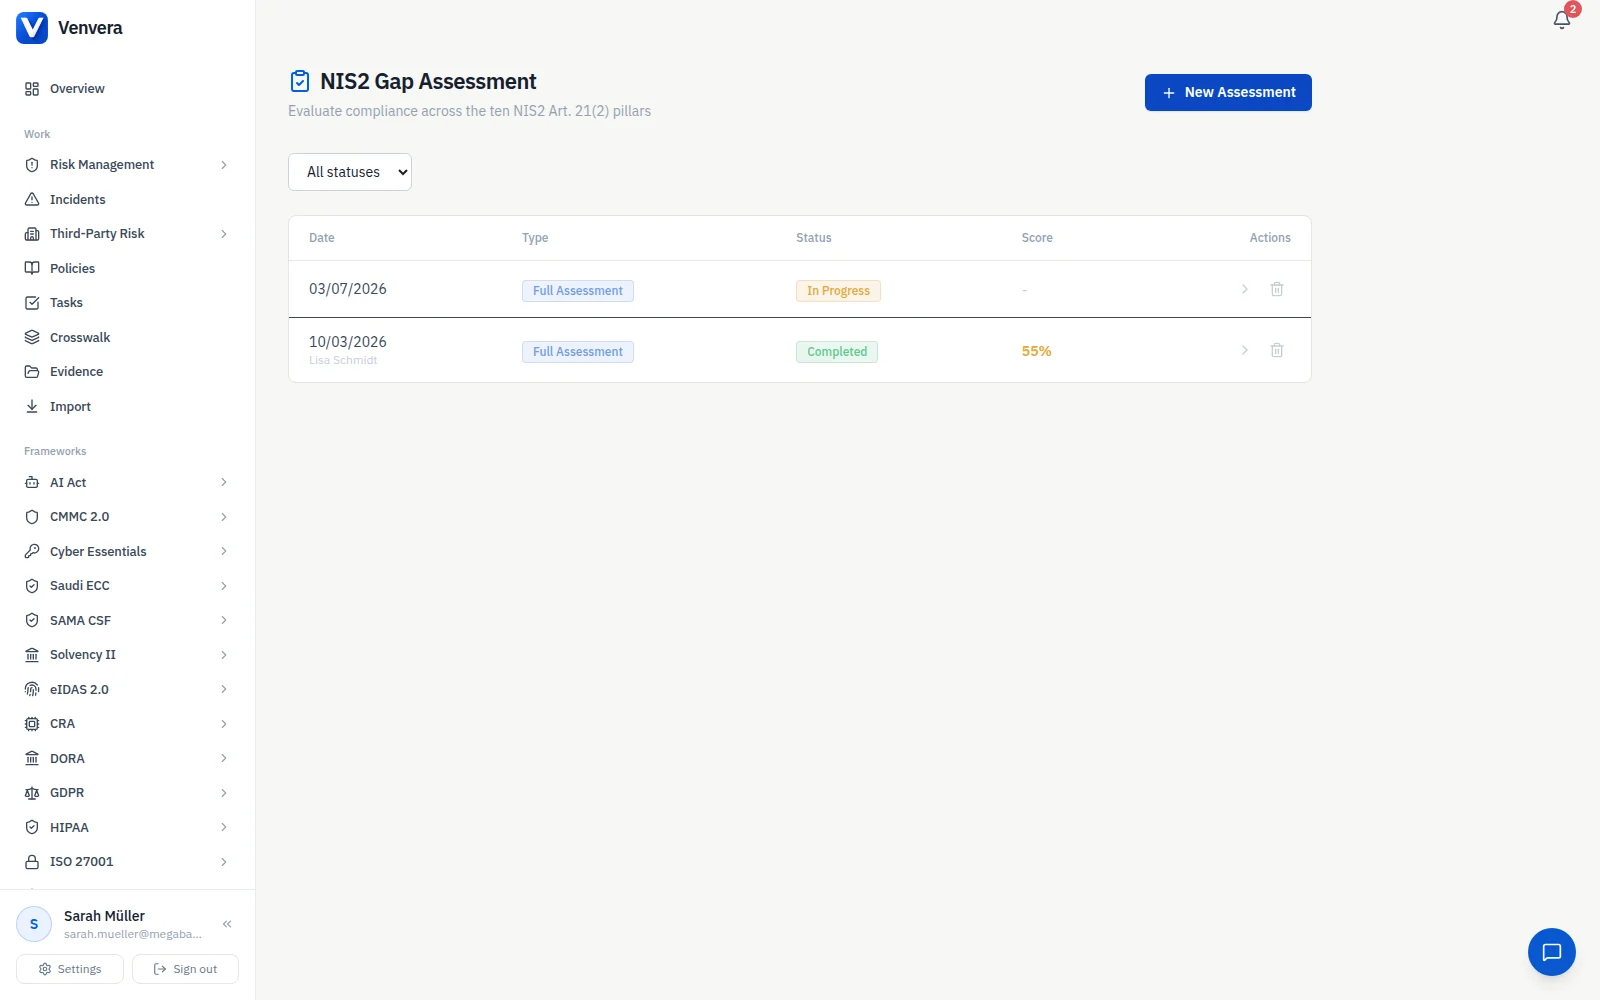
NIS2 第 21 条开篇即是风险分析和信息系统安全策略,而主管机构会据此判断您的整体风险态势。Venvera 为您提供一个结构化登记册:每项风险都在 5x5 的可能性与影响矩阵上评分、分类、指定负责人,并在处置全过程中受到跟踪;安全策略则纳入版本控制和批准工作流。差距评估将您现有的措施与第 21 条全部十项措施进行映射,准确显示覆盖范围的缺口所在,赶在检查人员发现之前。
- 集中式风险登记册,自动进行 5x5 评分
- 策略库,支持版本控制和批准工作流
- 对照 NIS2 第 21 条全部 10 项措施的差距评估
- 跨框架映射到 DORA、ISO 27001 和 GDPR
- 导出证据以响应主管机构的要求
自动启动的 24 小时事件计时器。
NIS2 为每一起重大事件设定了三个阶段的时限,Venvera 全程确保执行:24 小时内向 CSIRT 发出早期预警,72 小时内提交附初步评估的事件通知,一个月内提交附根本原因分析的最终报告。内置标准判定事件是否属于重大事件,预设格式的模板包含所有必填字段,倒计时在事件发生的那一刻即开始,因此报告截止期限从来不需要有人在压力之下牢记。
- 依据 NIS2 标准自动判定事件的重大性
- 针对 24 小时、72 小时和 1 个月截止期限的倒计时器
- 早期预警、事件通知和最终报告的预设格式模板
- 为涉及多个司法管辖区的事件标记跨境影响
- 完整的事件时间线,供监管审查
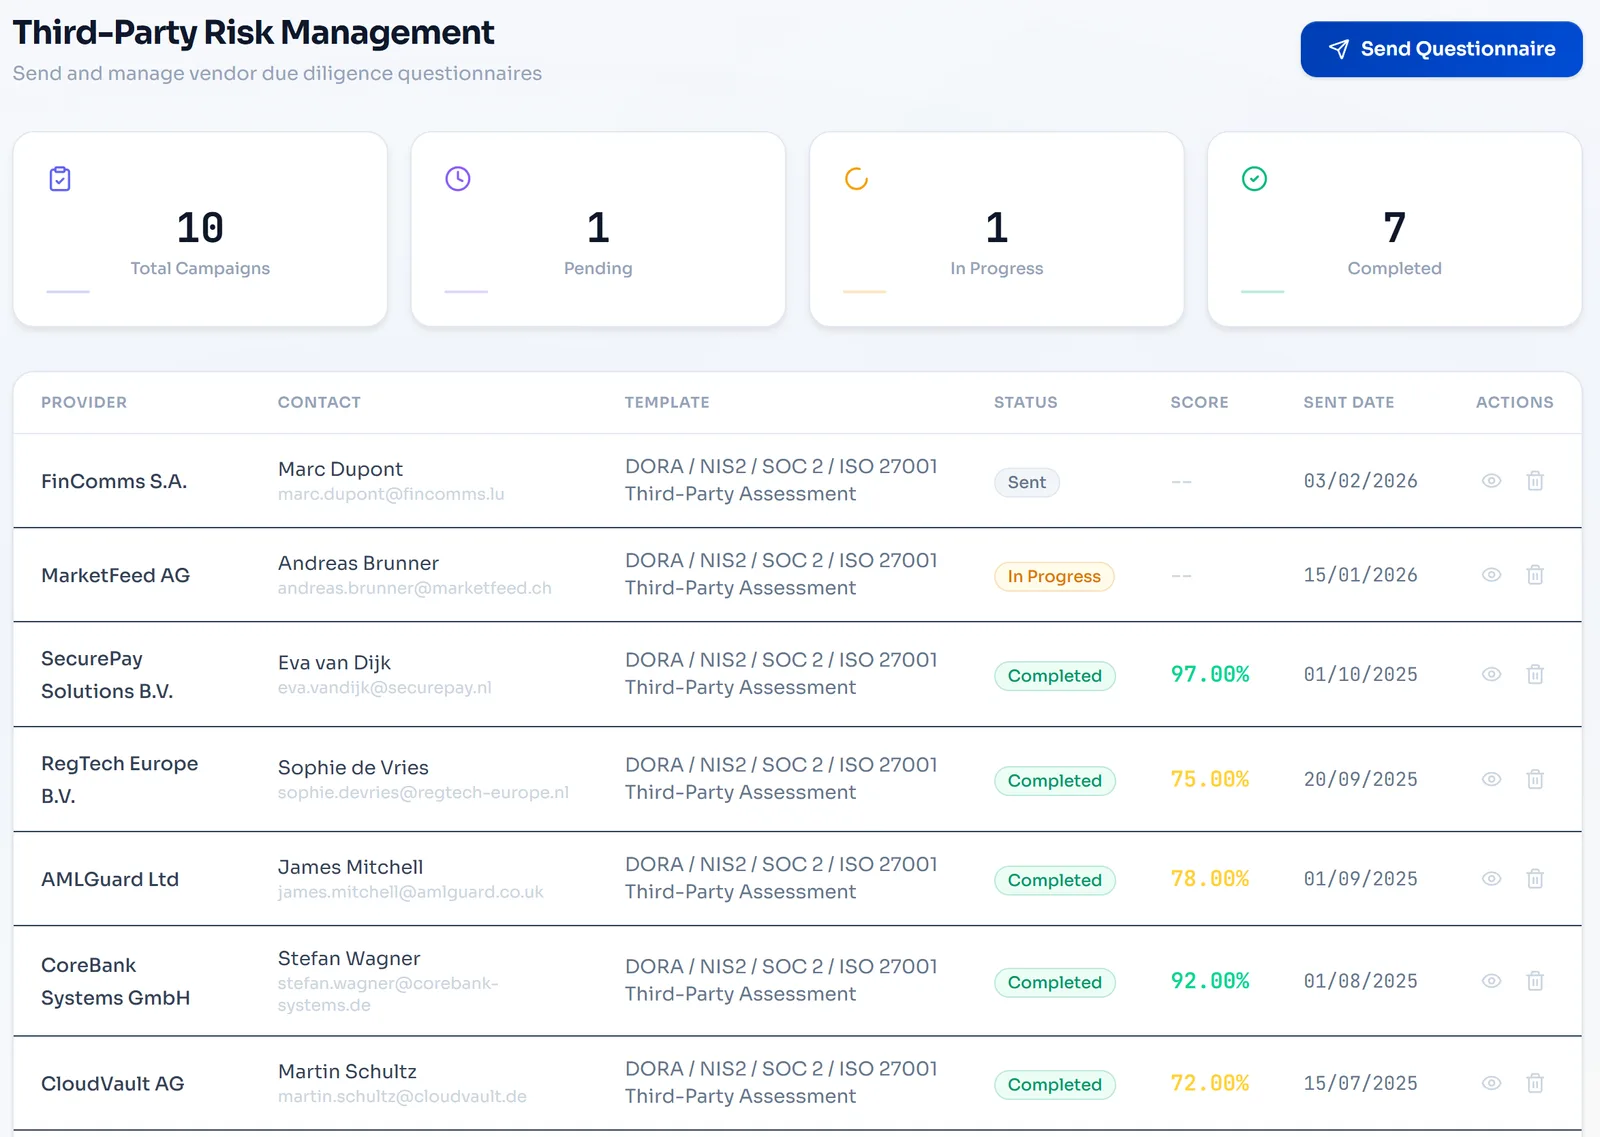
抢先找出可能让您陷入瘫痪的供应商。
第 21(2)(d) 条要求您对直接供应商和服务提供商(以及它们的分包商)的安全负责。Venvera 从五个加权维度为每个供应商评分,将分包链映射至第 N 方,并在集中度风险演变为事件之前,在服务提供商和国家层面将其标记出来。合同安全要求、SLA 遵守情况和定期重新评估都集中在同一处,记录完备,随时可供审查。
- 五维度供应商风险自动评分
- 分包链映射,可视范围延伸至第 N 方
- 按供应商跟踪合同安全要求
- 在服务提供商和地域层面发出集中度风险警报
- 安排定期重新评估,并在逾期时发出警报
证明系统出故障时您仍能持续运营。
第 21(2)(c) 条要求您证明在中断期间能够持续运营:备份、灾难恢复和危机管理都必须切实有效。Venvera 按关键资产跟踪 RTO 和 RPO 目标,将每项资产与其支持的业务职能关联起来,让您看清连锁影响,并将连续性计划纳入版本控制,附带测试计划和测试后发现的问题。当主管机构询问您是否做过测试时,答案早已记录在案。
- 按关键资产跟踪 RTO 和 RPO 目标
- 资产与职能的依赖关系映射,用于影响分析
- 业务连续性计划版本管理及批准工作流
- 测试计划管理,记录测试后发现的问题
- 危机管理程序及升级链
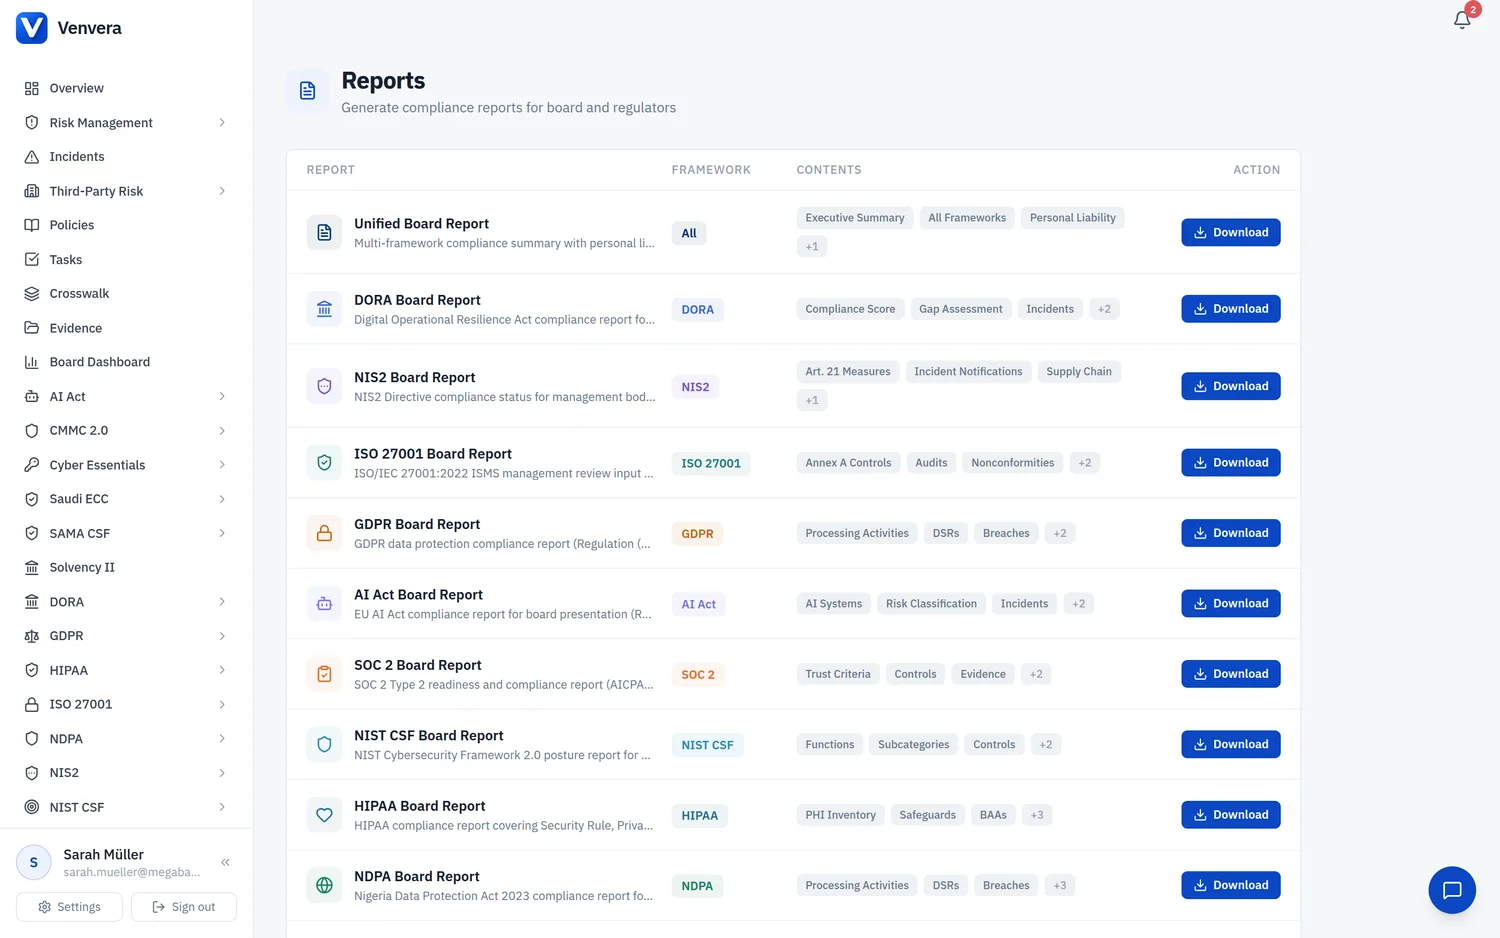
网络卫生与培训,为审计备好证据。
第 21(2)(g) 条要求面向所有人开展基本的网络卫生实践和网络安全培训,并且要有培训确已开展的证据。Venvera 按部门和角色跟踪培训完成情况,记录您的网络卫生策略和基线控制措施,并在认证失效之前标记出逾期项。每一次培训完成和策略签核都会被纳入证据包,供您的主管机构按需审查。
- 按部门和角色跟踪培训完成情况
- 网络卫生策略管理,按年度审查周期
- 监控基线控制措施的实施情况
- 培训和认证逾期警报
- 用于主管机构审计的证据包

让董事会免于担责的证据。
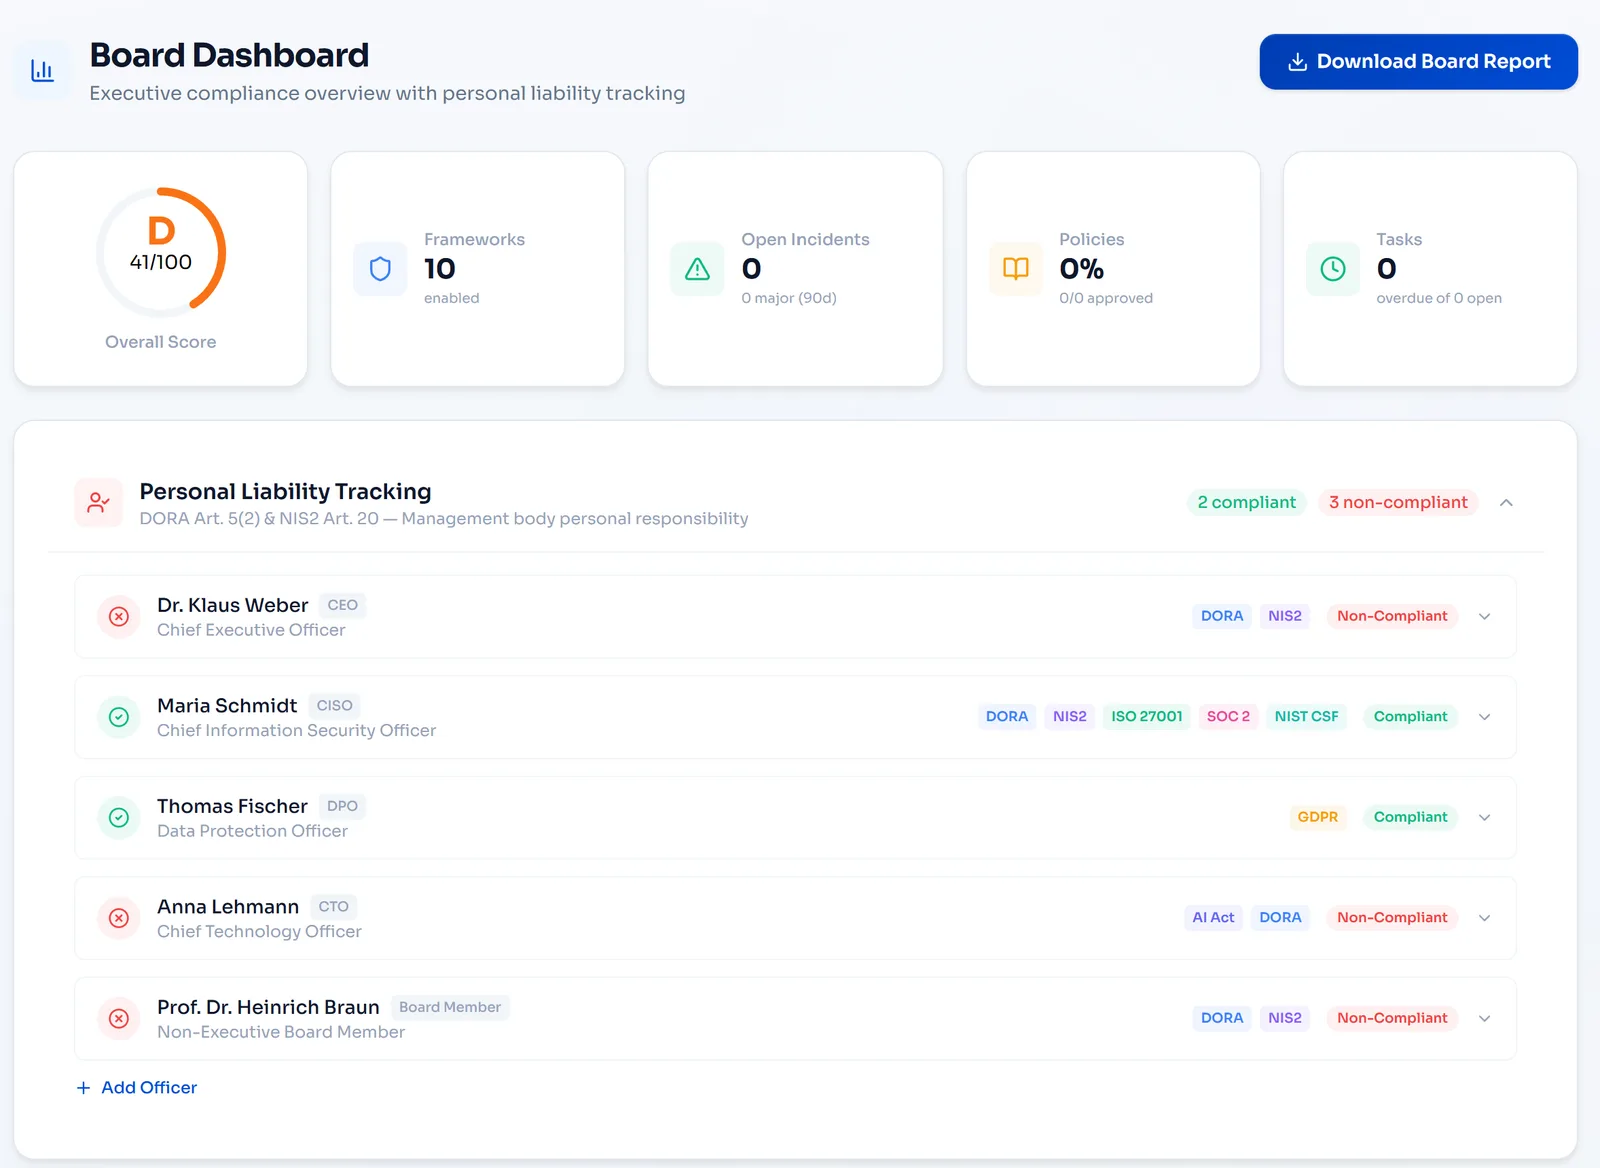
第 20 条规定您的管理机构须承担个人责任:他们必须批准网络安全措施、监督其实施并完成培训,一旦违规,可能因此失去职位。Venvera 记录这一监督职责的每一个要素:带电子签核的策略批准、风险报告审阅、培训完成情况和会议出席情况,并可为每位管理层成员导出个人问责证据包。这些证据证明董事会履行了治理职责,并让责任归于其应有之处。
- 跟踪策略批准并保存电子签核记录
- 管理层培训完成记录及提醒
- 风险报告审阅日志,跟踪确认情况
- 记录会议出席情况和网络安全议程事项
- 为每位管理层成员导出个人问责证据
电子表格还是 Venvera?
NIS2,一一解答。
NIS2 指南
- NIS2 第 21 条要求详解逐项解读十项措施、第 21(1) 条的相称性测试、第 21(3) 条下的供应链要求,以及第 2024/2690 号实施条例增加的内容。
- NIS2 合规需要多长时间?五个阶段、为什么实事求是的时间范围是 6 到 18 个月,以及必须率先就绪的义务。
- NIS2 合规成本:预算该怎么做唯一一份官方政府估算、七个预算项目,以及各国的成本系数。
- NIS2 审计:会经历什么对基本实体的七项监管权力、对重要实体的六项监管权力,以及审计费用由谁承担。
- NIS2 与 ISO 27001:两者如何重叠认证已经覆盖的内容,以及它留下的四个缺口。
- NIS2 罚款与处罚:您实际面临的风险罚款上限、非经济制裁,以及管理层的个人责任。
- 什么是 NIS2,谁必须遵守?行业、规模门槛、基本实体与重要实体的区别、义务和制裁。
- DORA 与 NIS2 对比:哪一个适用于您两套名称相似、义务却大相径庭的欧盟网络安全监管制度。
- CRA、NIS2 与 DORA 对比产品规则与第 21 条供应链措施的交汇点,以及 DORA 取代了哪一套制度。
- 面向制造商的 NIS2附件 II 中的制造业子行业、为什么大多数工厂属于重要实体,以及第 20、21 和 23 条对它们的要求。
- 面向医疗服务提供商的 NIS2附件 I 中的医院、诊所和药房,为什么公立医院与其他机构按同样的方式核定规模,以及第 35 条下与 GDPR 的重叠。
- 面向银行和金融机构的 NIS2对同时受两者约束的实体而言,NIS2 与 DORA 如何并行适用。
- 各法规的事件报告截止期限NIS2 的 24 小时早期预警与 GDPR、DORA、AI Act 和 CRA 时限的对比。
了解您的 NIS2 合规现状, 赶在监管机构问起之前。
先获取一份覆盖第 21 条各项措施的免费差距报告:只需 10 分钟,无需提供电子邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留