

合规指南
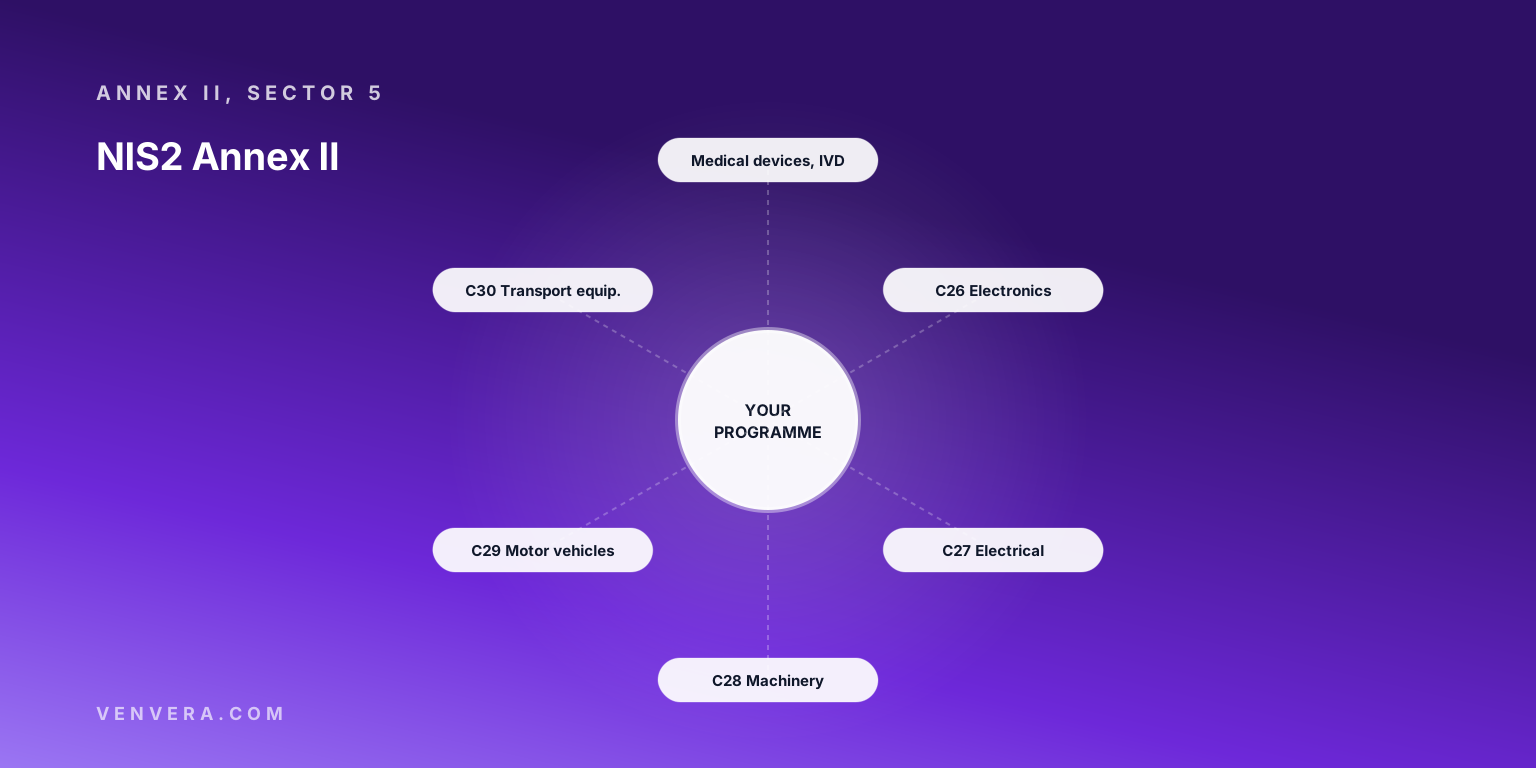
制造商只要同时满足两个条件,就受欧盟 NIS2 指令约束:一是开展第 (EU) 2022/2555 号指令附件 I 或附件 II 所列的活动,二是至少属于中型企业。附件 II 第 5 个行业列出了六个制造业子行业:医疗器械和体外诊断器械,以及 NACE Rev. 2 的以下大类:C26 计算机、电子和光学产品,C27 电气设备,C28 机械和设备,C29 机动车辆、挂车和半挂车,以及 C30 其他运输设备。化学品和食品生产在附件 II 中各自单列为一个行业,药品则列于附件 I。适用范围内的大多数制造商属于重要实体,而非基本实体,因为附件 II 所列实体无论规模大小均为重要实体,除非成员国另行指定。
被归为重要实体并不会让措施变轻。重要实体与基本实体一样,须落实第 21 条规定的网络安全风险管理措施,遵守第 23 条规定的同样的报告时限,并承担第 20 条规定的同样的管理机构职责。不同之处在于监管方式(事后监管)和罚款上限。该指令须在 2024 年 10 月 17 日前转化为成员国国内法,并自 2024 年 10 月 18 日起适用,因此相关义务是通过您所在国家的国内法落到您身上的;一般性的适用范围规则见我们的指南什么是 NIS2 以及谁必须遵守。
| 您生产的产品 | 在 NIS2 中的所列位置 | 大型企业所属类别 |
|---|---|---|
| 计算机、电子产品、光学产品(C26) | 附件 II,5(b) | 重要实体 |
| 电气设备(C27) | 附件 II,5(c) | 重要实体 |
| 未另分类的机械和设备(C28) | 附件 II,5(d) | 重要实体 |
| 机动车辆、挂车、半挂车(C29) | 附件 II,5(e) | 重要实体 |
| 其他运输设备(C30) | 附件 II,5(f) | 重要实体 |
| 医疗器械和体外诊断器械 | 附件 II,5(a) | 重要实体 |
| REACH 法规下的物质、混合物和物品 | 附件 II,第 3 个行业 | 重要实体 |
| 食品的工业化生产和加工 | 附件 II,第 4 个行业 | 重要实体 |
| 药品(C21),以及在突发公共卫生事件中被视为关键的器械 | 附件 I,卫生 | 基本实体 |
哪些制造商属于 NIS2 的适用范围?
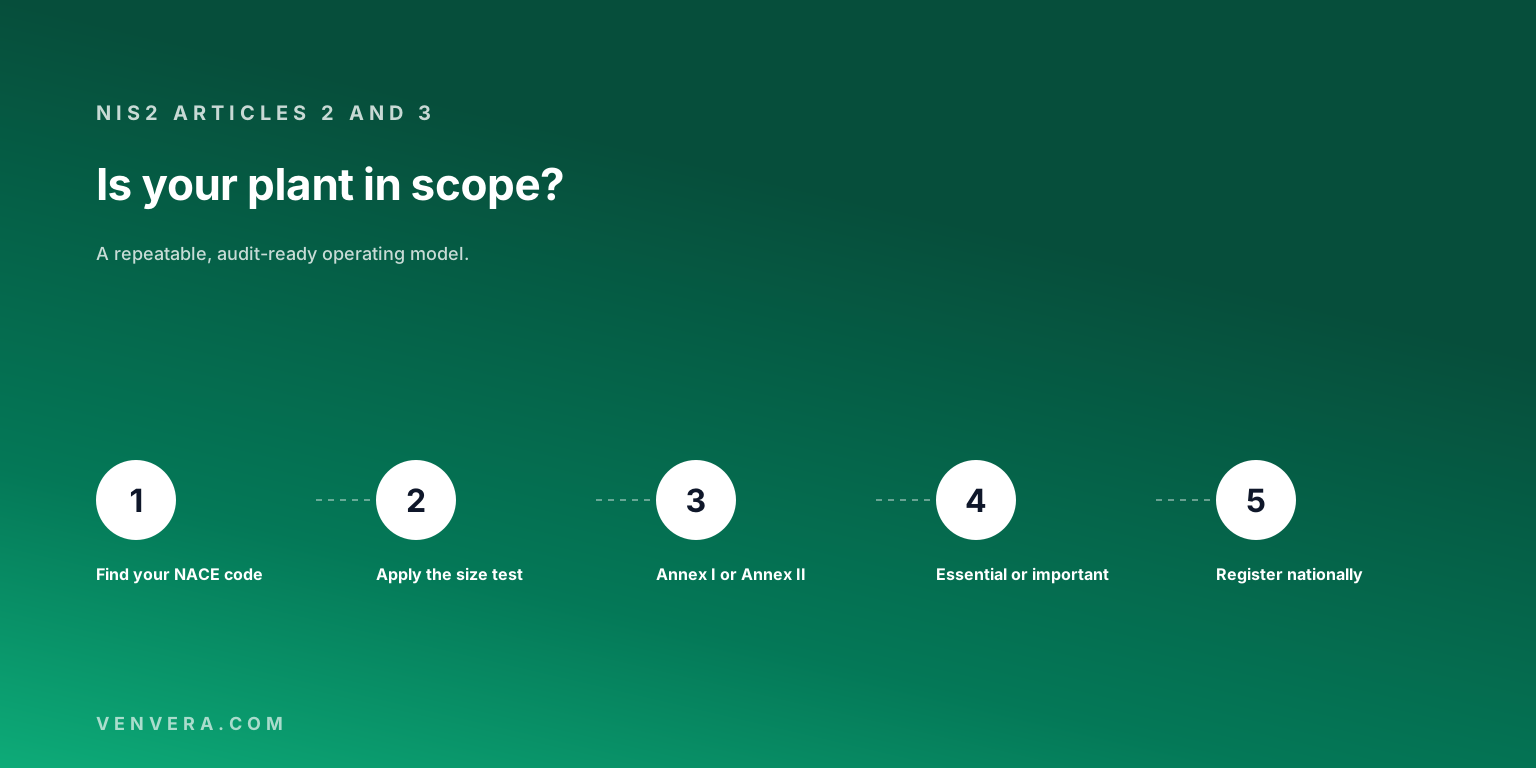
先从活动入手。附件 II 按 NACE Rev. 2 大类界定制造业子行业,因此判断标准是您是否开展第 26 至 30 大类中的任何经济活动,而不是您的市场宣传说您生产什么。医疗器械这一条目涵盖第 (EU) 2017/745 号条例所指器械的制造商和第 (EU) 2017/746 号条例所指体外诊断器械的制造商,但制造在突发公共卫生事件期间被视为关键器械的制造商除外:附件 I 将这类制造商列在卫生行业下,与 NACE 第 21 大类中基本药品和药物制剂的制造商并列。该卫生条目的其余内容对医院、诊所和药房意味着什么,请参阅我们的指南面向医疗服务提供商的 NIS2。
附件 II 中还有两个行业,会把一些并不认为自己是化工或食品企业的制造商纳入其中。第 3 个行业涵盖根据 REACH 法规制造物质以及分销物质或混合物的企业,以及利用物质或混合物生产物品的企业。第 4 个行业涵盖从事批发分销以及工业化生产和加工的食品企业。
规模测试适用于工厂还是集团?
第 2(1) 条规定,欧盟 NIS2 指令适用于根据欧盟委员会第 2003/361/EC 号建议附件第 2 条属于中型企业的实体,以及超过中型企业上限的实体。根据该建议,小型企业是指雇员少于 50 人、且年营业额和/或资产负债表总额不超过 1000 万欧元的企业;中小企业类别的上限为雇员少于 250 人、营业额不超过 5000 万欧元和/或资产负债表总额不超过 4300 万欧元。实际上,这意味着只要员工人数达到 50 人或以上,或者营业额和资产负债表总额均超过 1000 万欧元,您就至少属于中型企业。
该建议会把伙伴企业和关联企业一并计算在内,因此大型工业集团旗下的一家小型子公司也可能被算作大型企业。NIS2 序言第 16 段允许成员国考虑该实体相对于其伙伴企业或关联企业的独立程度,特别是在其使用的网络和信息系统以及其提供的服务方面的独立程度,并在适当情况下仅依据该实体自身的数据进行认定。您所在的成员国是否这样做,属于国家层面的问题。与集团共用域、ERP 和远程访问的工厂,很难适用这一宽免。
基本实体还是重要实体,为什么这很重要
根据第 3(1)(a) 条,超过中型企业上限的附件 I 实体属于基本实体。根据第 3(2) 条,适用范围内其他所有附件 I 或附件 II 实体均属于重要实体。因此,附件 II 中的制造商无论规模大小都是重要实体,除非其成员国根据第 3(1)(e) 条将其指定为基本实体,或者根据第 3(1)(f) 条,它属于 CER 指令(第 (EU) 2022/2557 号指令)下的关键实体。大型药品制造商属于基本实体;大型机械或车辆制造商则属于重要实体。
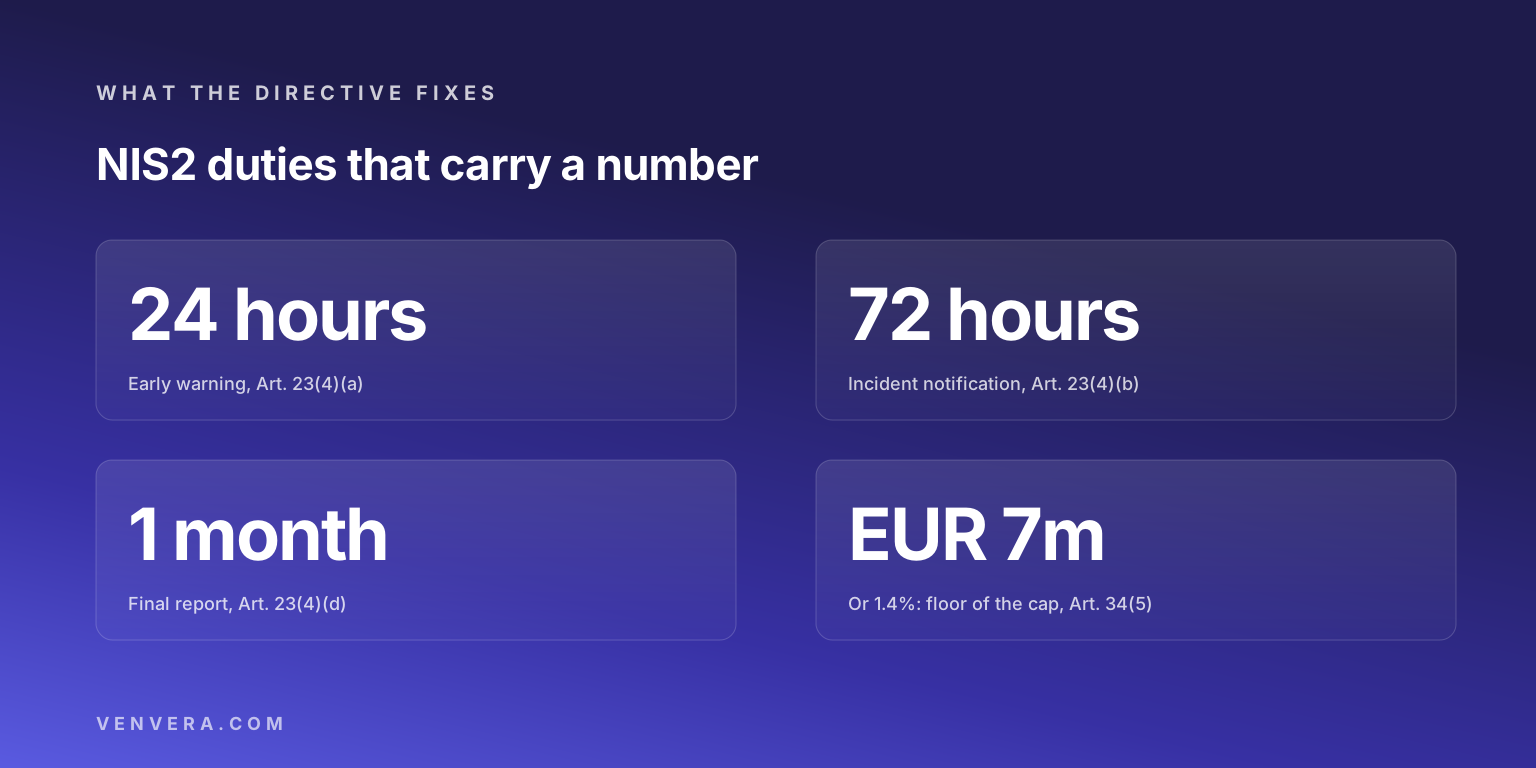
类别会改变两件事。一是监管:根据第 33 条,主管机构在获得不合规的证据、迹象或信息时,通过事后监管措施对重要实体采取行动,而第 32 条对基本实体并未设置此类触发条件。二是罚款:对于违反第 21 条或第 23 条的行为,第 34(5) 条规定的最高罚款至少为 700 万欧元或该实体所属企业全球年营业总额的 1.4%,以较高者为准;而根据第 34(4) 条,基本实体的相应金额至少为 1000 万欧元或 2%。这些是各国最高罚款额的下限,因此您所在国家的法律可能规定更高的上限。详情请参阅我们的指南 NIS2 罚款与处罚。
第 21 条的各项措施落到工厂车间意味着什么?
第 21(1) 条要求采取适当且相称的技术、运营和组织措施,管理您用于开展运营或提供服务的网络和信息系统所面临的安全风险。第 6(1) 条对网络和信息系统的定义包括任何根据程序对数字数据进行自动处理的设备或一组互连设备。该定义并未在办公 IT 与运营技术之间划出界限:运行您生产线的 PLC、HMI 或历史数据库都是处理数字数据的设备,而这些措施针对的正是您用于开展运营的系统。
第 21(2) 条基于全危害方法规定了十项措施,这一方法同样保护这些系统所处的物理环境。在工厂里,这些措施可以这样理解:风险分析既要覆盖 ERP,也要覆盖生产线。事件处理和业务连续性必须包括恢复生产,而不仅仅是恢复电子邮件。第 21(2)(d) 条和第 21(3) 条下的供应链安全,涵盖可远程访问您设备的机器制造商和系统集成商。采购、开发和维护中的安全,包括对您所采购控制器的漏洞处理。访问控制、资产管理、密码学、多因素认证和培训构成清单的最后几项。第 21(4) 条要求,一旦发现自身不合规,须毫不拖延地采取纠正措施。我们的指南 NIS2 第 21 条要求详解对每项措施逐一进行了说明。
第 20 条和第 23 条又增加了什么?
第 20(1) 条要求管理机构批准第 21 条规定的措施、监督其实施,并且可因违规行为被追究责任。第 20(2) 条要求管理机构成员参加培训。对制造商而言,这里指的是执行董事会,而不是工厂的 IT 负责人。
第 23 条适用于重大事件,即已经造成或可能造成服务严重运营中断或给该实体带来经济损失的事件,或者通过造成相当大的物质或非物质损害而影响其他人员的事件。导致生产线停摆的勒索软件中断通常就属于此类。实体须在知悉后 24 小时内提交早期预警,在 72 小时内提交事件通知,应要求提交中期报告,并在提交事件通知后一个月内提交最终报告。我们对各法规的事件报告截止期限所做的比较,将这些时限与欧盟《通用数据保护条例》(GDPR)和欧盟《网络弹性法案》(CRA)的时限并列对照。
NIS2 与 CRA 有什么关系?
两者监管的对象不同。欧盟 NIS2 指令关注的是您如何保护自己运行的系统。欧盟《网络弹性法案》,即第 (EU) 2024/2847 号条例,关注的是您投放市场的带有数字元素的产品。某一产品是否属于其适用范围,与您的公司是否属于 NIS2 实体是两个不同的问题,前者的答案见我们的指南谁必须遵守欧盟《网络弹性法案》。生产联网设备的制造商可能同时承担两方面的义务:其自身的工厂和办公场所适用 NIS2,属于 CRA 适用范围的产品适用 CRA。CRA 的各项日期见我们的指南《网络弹性法案》截止期限,三套制度的比较见 CRA、NIS2 与 DORA 对比。
其他搜索结果错在哪里
第一页的搜索结果在 OT 资产清单和供应链风险方面讲得不错,但有三点很容易被忽略。第一是术语。一份日期为 2026 年 3 月的指南把制造商定位为基本服务运营者,并援引了关于识别此类运营者的“第 4 条”和关于供应链的“第 6 条”。“基本服务运营者”是第一部 NIS 指令(第 (EU) 2016/1148 号指令)使用的术语,而该指令已被 NIS2 废止。在 NIS2 中,第 4 条涉及特定行业的欧盟法律,类别是第 3 条规定的基本实体和重要实体,供应链安全则规定在第 21(2)(d) 条和第 21(3) 条。
第二是罚款。另一份指南称,制造商面临的罚款最高可达 1000 万欧元或全球营业额的 2%。这是基本实体的数字。附件 II 中的制造商除非被另行指定,否则属于重要实体,因此适用第 34(5) 条规定的上限,即至少 700 万欧元或 1.4%。同一份指南还称 NIS2 于 2020 年 12 月生效。该指令于 2022 年 12 月 14 日通过,自 2024 年 10 月 18 日起适用,并在当日废止了第一部 NIS 指令。
第三是规模测试。第 2003/361 号建议要求员工达到 50 人,或者营业额和资产负债表总额均超过 1000 万欧元,而不是只看收入;并且除非您所在的成员国采用序言第 16 段的宽免,否则关联企业也要计算在内。
您的公司现状如何?
请按每个法律实体分别填写下表。空白的单元格就是您接下来要做的工作。
| 问题 | 您的答案 | 为什么重要 |
|---|---|---|
| 每个实体开展哪些 NACE Rev. 2 大类的活动? | 附件 II 按大类界定制造业。 | |
| 把关联企业计算在内后,每个实体是否属于中型或更大规模的企业? | 第 2(1) 条和第 2003/361 号建议。 | |
| 是否有实体被指定为基本实体,或被认定为关键实体? | 第 3(1)(e) 条和 (f) 项会使其脱离重要实体类别。 | |
| 您是否已向国家主管机构注册?由谁负责更新注册信息? | 第 3(4) 条:信息变更须在两周内通报。 | |
| 您的风险分析是否既覆盖办公 IT,也覆盖生产系统? | 第 6(1) 条和第 21(1) 条。 | |
| 哪些供应商和系统集成商可以远程访问您的设备? | 第 21(2)(d) 条和第 21(3) 条。 | |
| 管理机构何时批准了这些措施,最近一次培训是在什么时候? | 第 20(1) 条和第 20(2) 条。 | |
| 由谁在 24 小时内发出早期预警,包括在夜间? | 第 23(4)(a) 条。 |
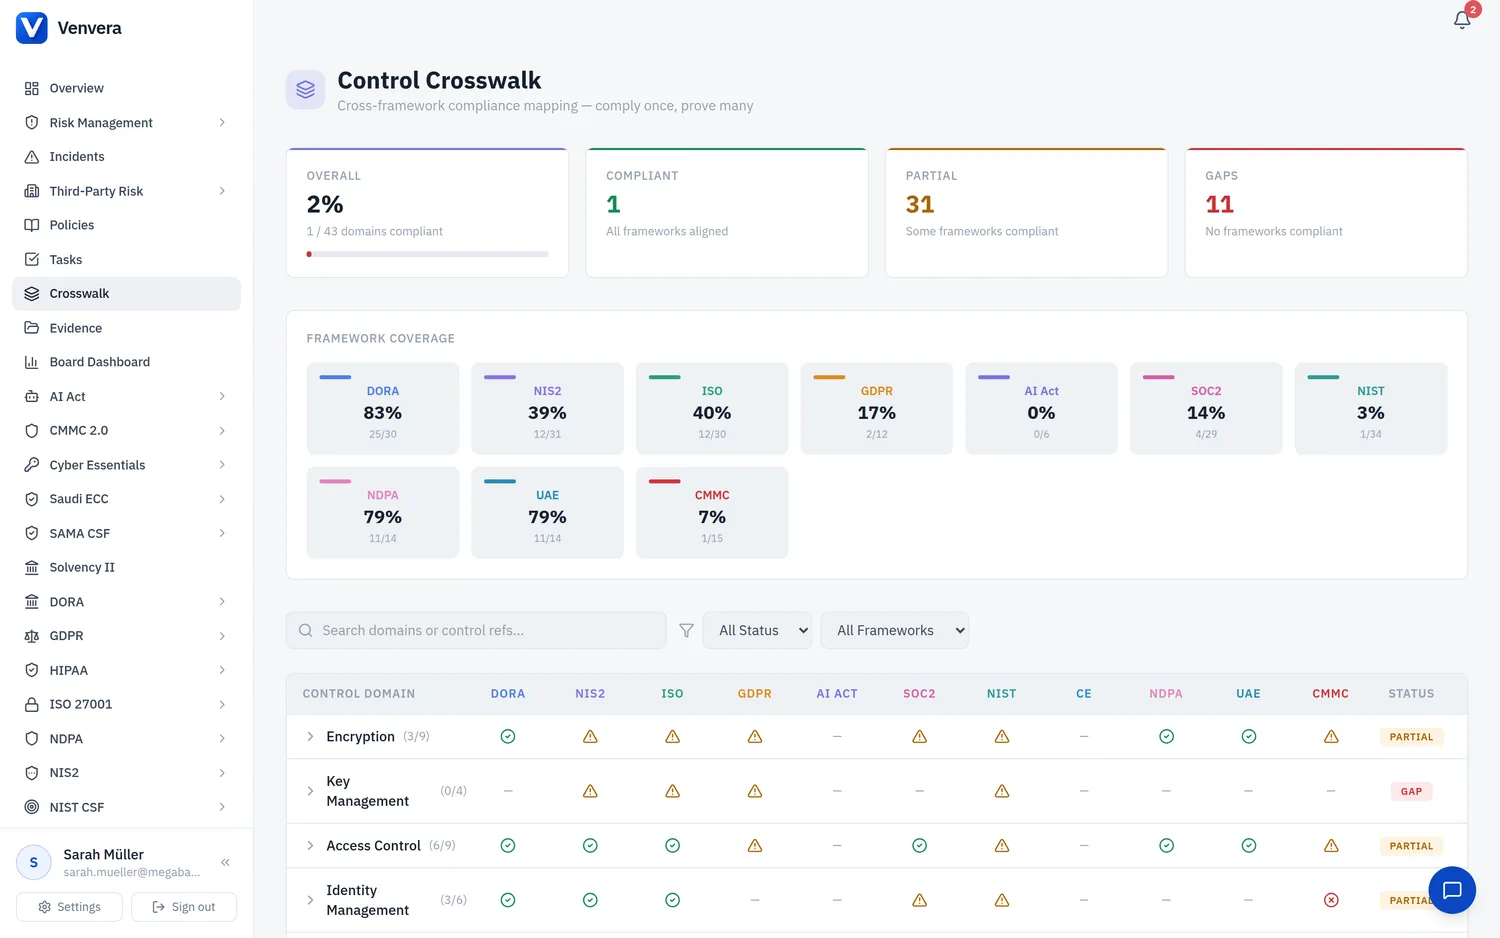
如果这一列大部分是空白,请先从适用范围入手,然后是风险分析。我们的指南 NIS2 审计:会经历什么介绍了监管方面的内容,免费合规检查可以为您提供一个基线,而 NIS2 框架页面展示了第 21 条措施、注册和 24 小时时限如何作为控制措施进行跟踪,并配有负责人和证据。
常见问题
NIS2 是否涵盖制造业?
是的。附件 II 第 5 个行业列出了医疗器械和体外诊断器械,以及 NACE Rev. 2 的 C26 至 C30 大类。化学品和食品生产是附件 II 中单独的行业,药品则列于附件 I。
制造商属于基本实体还是重要实体?
附件 II 中的制造商无论规模大小都是重要实体,除非成员国将其指定为基本实体,或者它们是第 (EU) 2022/2557 号指令下的关键实体。附件 I 中的大型药品制造商属于基本实体。
NIS2 是否适用于 OT 和工业控制系统?
第 6(1) 条对网络和信息系统的定义涵盖任何根据程序处理数字数据的设备,而第 21 条适用于您用于开展运营的系统。它并未把运营技术排除在外。
小型制造商是否必须遵守?
一般不需要。第 2(1) 条规定,欧盟 NIS2 指令适用于中型及以上规模的企业,规模按第 2003/361 号建议衡量,该建议会将关联企业计算在内。但第 2(2) 条规定,在特定情形下,无论规模大小均适用该指令,例如该实体是某一成员国内对关键社会或经济活动至关重要的某项服务的唯一提供者,或者其服务中断可能对公共安全、公共安保或公共卫生产生重大影响。
制造商的报告截止期限是什么?
根据第 23(4) 条,须在知悉重大事件后 24 小时内提交早期预警,在 72 小时内提交事件通知,并在提交事件通知后一个月内提交最终报告。
一手资料来源
适用范围、实体类别和义务取自第 (EU) 2022/2555 号指令第 2 至 4 条、第 6 条、第 20 条、第 21 条、第 23 条、第 32 至 34 条和第 41 条、序言第 16 段以及附件 I 和附件 II;规模类别取自欧盟委员会第 2003/361/EC 号建议附件第 2 条。NIS2 是一部指令,因此相关义务通过各国的转化法律落到您身上,这些法律可以增加注册方面的细节,并规定更高的罚款。在依赖某一具体条款之前,请确认现行文本和您所在国家的法律。

