在签字之前看清您的责任, 而不是在罚款之后。
根据欧盟《数字运营韧性法案》(DORA)第 5(2) 条和欧盟 NIS2 指令,管理机构须对组织如何管理 ICT 风险承担个人责任。这不是一项可以委托他人的事项。Venvera 为董事会提供一个仪表板,展示您正在签批的风险、您已履行的监督,以及证明这一切的证据,让您在问题发生之前就能做出知情的签批,并让责任有据可查。
报告不应该在会议前一天才送到。
董事会成员并不想要更多的文件。您希望在批准 ICT 风险框架之前,确认自己真正理解所批准的内容;并且一旦监管机构问起董事会是否履行了治理职责,答案是一份记录,而不是一段回忆。如今,这份记录分散在各处:批准记录在会议纪要里,风险在幻灯片里,监督则不在任何人的档案里。Venvera 将其汇集成一个实时的董事会视图,让第 5(2) 条下的个人问责一目了然,并可随时证明。
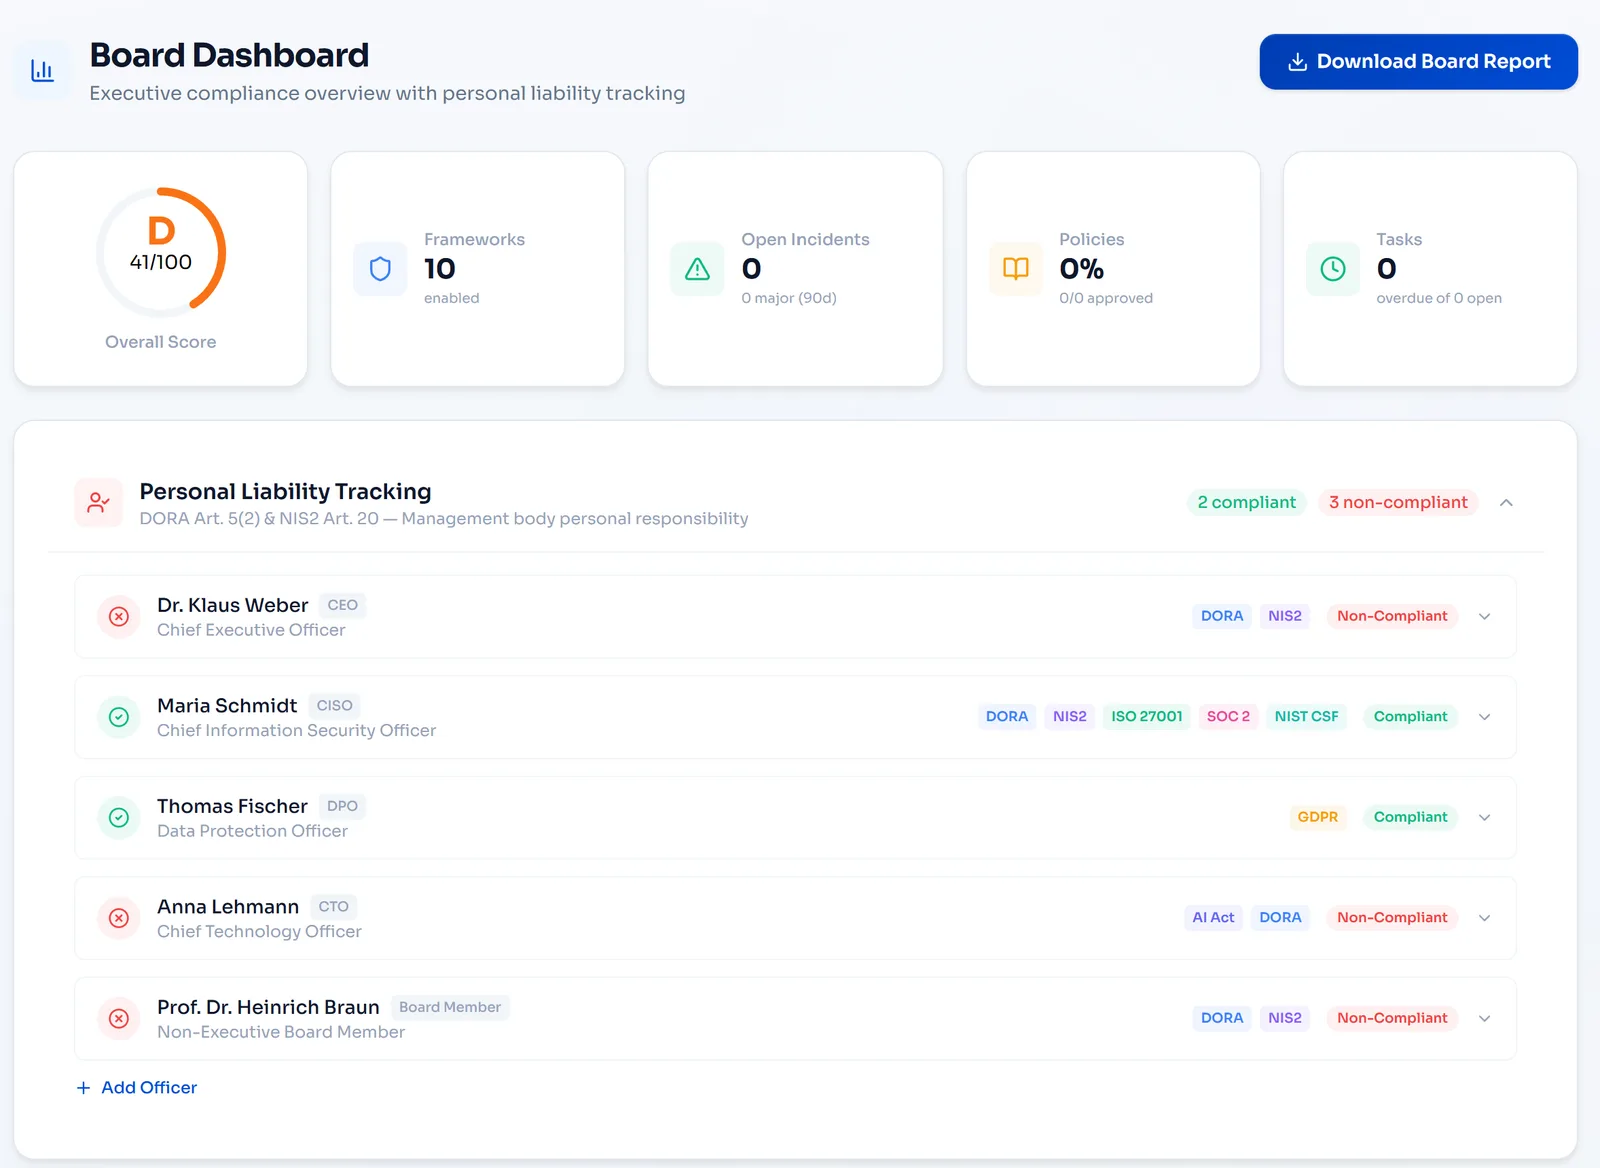
一个数字告诉董事会当前所处的位置。
合规健康评分将所有已启用框架的策略覆盖范围、控制措施实施情况、未关闭风险和培训状态汇总为一个 0 到 100 的单一评分,并附有字母等级。它会随着合规团队弥补差距而实时更新,趋势线则显示合规态势在逐季改善还是下滑,让您带着最新数据走进每一次董事会会议,而不是一份几周前就已过时的快照。
- 汇总 ISO 27001、GDPR、NIS2、DORA 等框架的评分
- 从 A 到 F 的字母等级,一看即懂
- 季度趋势线,附带变化量跟踪
- 评分低于您设定的阈值时自动发出警报
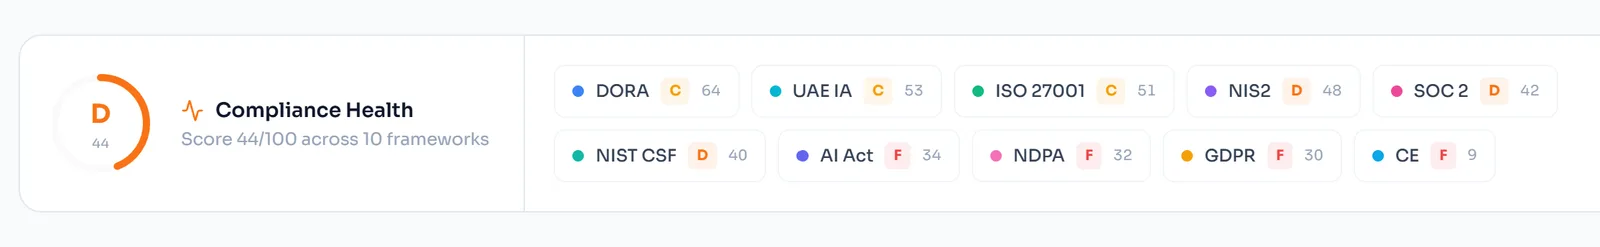
在一个界面上证明您个人所做的一切。
DORA 第 5(2) 条和 NIS2 第 20 条对管理机构成员规定的每一项义务都按人跟踪。框架批准、风险偏好签批、培训完成情况和监督审查都会记录时间戳和执行人。当监管机构询问您个人为履行义务做了什么时,您只需打开一个界面,向他们展示完整的记录,而不必凭会议纪要和记忆重新拼凑。
- 按成员跟踪 NIS2 和 DORA 义务
- 带时间戳并记录执行人的批准和签批日志
- 培训完成记录,附带下次到期日期
- 任何义务逾期时自动标记
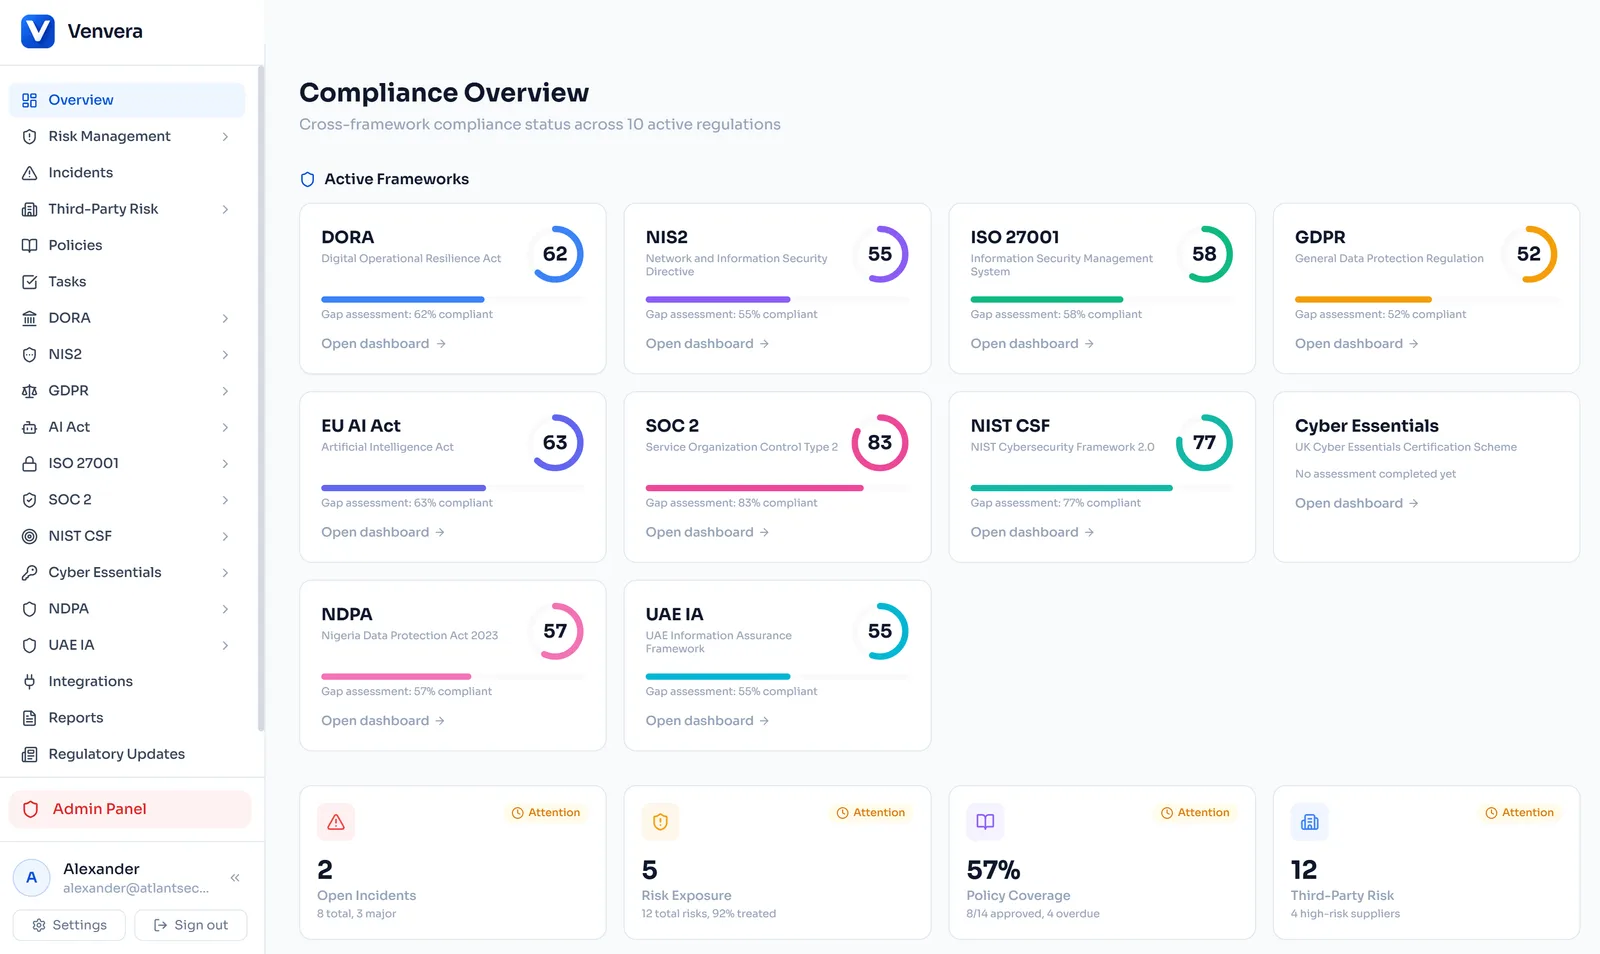
出示一份已签署的风险偏好声明,而不是一句承诺。
当监管机构要求您提供 ICT 风险偏好声明时,您需要一份已签署、有版本管理的文件,其中为每个风险类别明确划分可接受、偏高和不可接受区域。Venvera 生成模板,您的团队填写阈值,董事会直接在平台中批准。当前风险水平会对照已批准的阈值进行实时监控,一旦任何类别进入不可接受区域,董事会就会立即收到警报。
- 附带区域定义的风险偏好声明模板
- 董事会批准工作流,并保留完整的审计追踪
- 对照已批准的阈值实时监控当前风险
- 可导出的 PDF,附带版本历史和批准签名
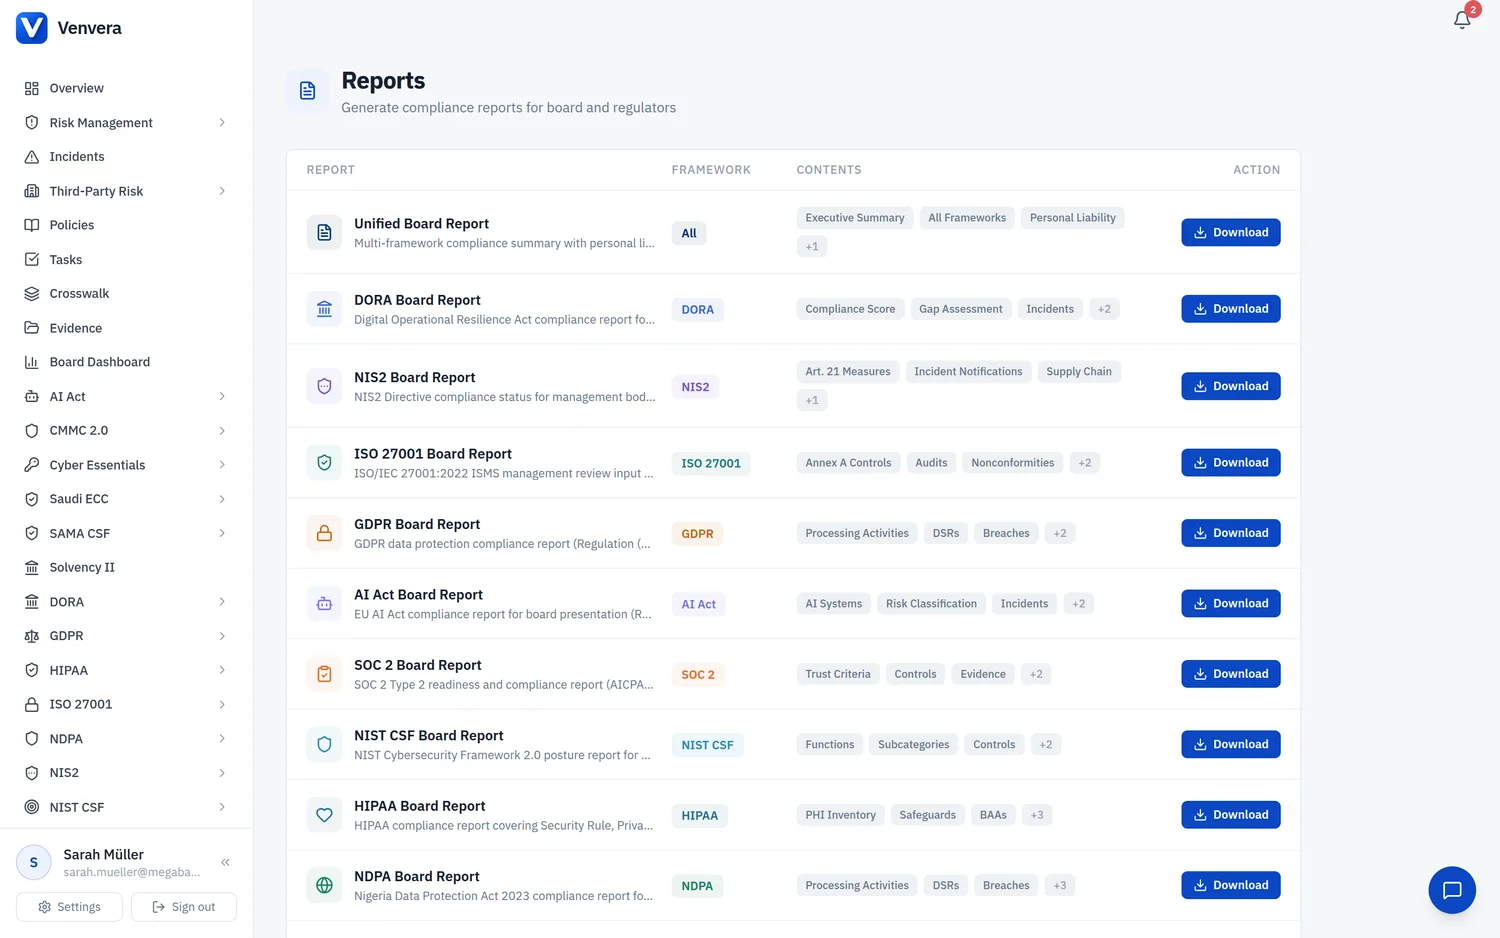
完整的董事会资料包,一键生成。
生成一份统一的高管报告,将所有框架汇总为健康评分、主要风险和具体建议。它回答董事会真正关心的三个问题:我们处于什么位置,最大的风险是什么,接下来需要做什么。以 DOCX 格式下载,并在会议之前分发。过去合规团队需要两周才能汇编完成的报告,现在几秒钟即可生成。
- 附带健康评分和字母等级的执行摘要
- 需要董事会关注的主要风险,按严重程度排序
- 附带监管依据的具体建议
- DOCX 导出,可立即分发
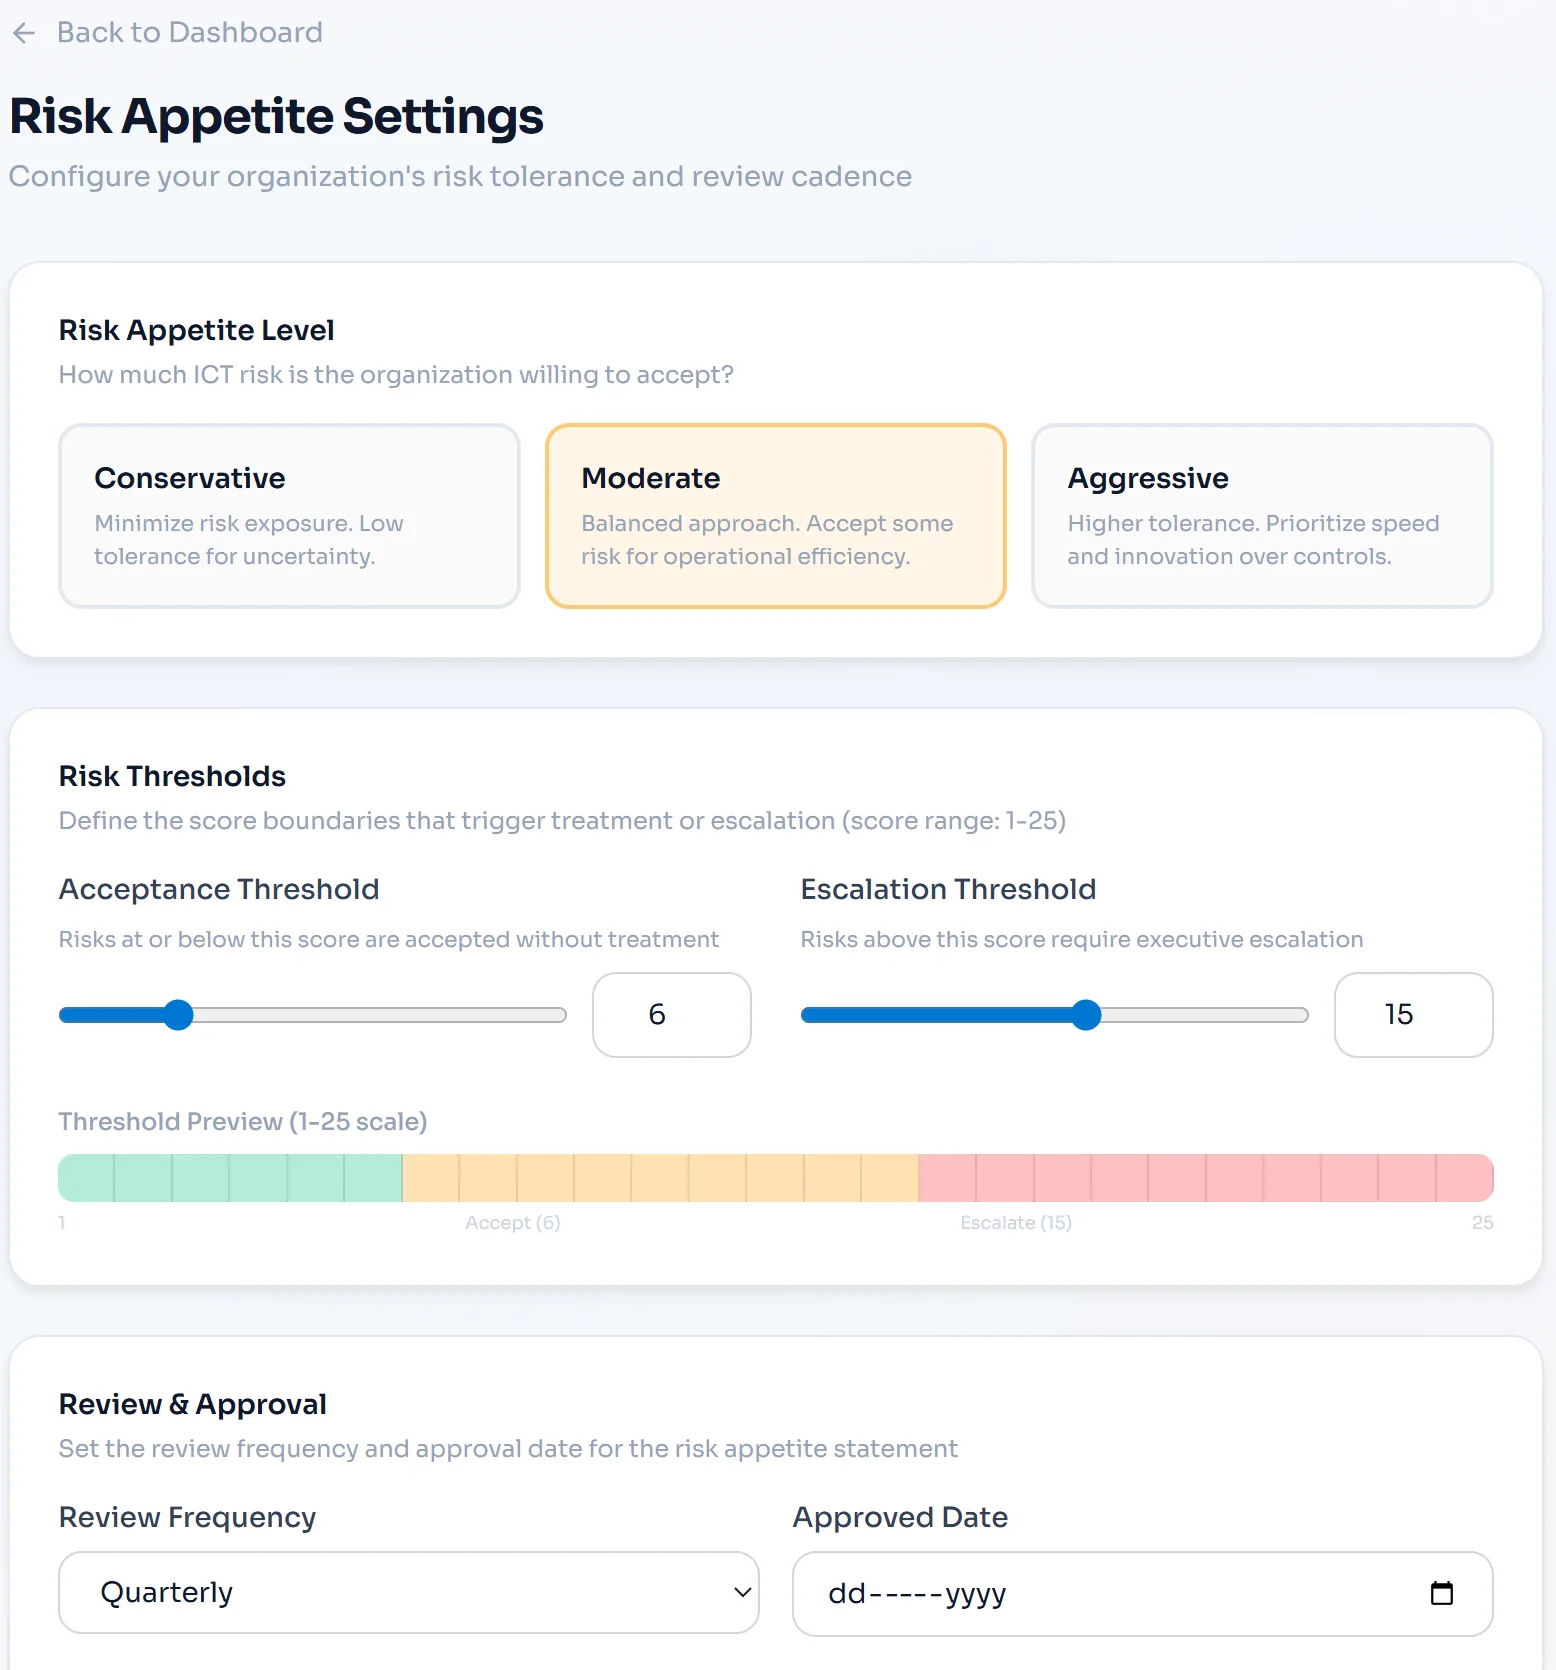
整个监管格局,一目了然。
每个已启用的框架都有一个红绿灯指示:绿色表示合规,琥珀色表示需要关注,红色表示存在关键差距。每张框架卡片都会显示其合规评分、关键指标计数,以及需要董事会知悉的最重要的一个问题。您可以在一个视图中看到完整的监管格局,而不必为您所遵循的每一项法规分别打开一个仪表板。
- 每个框架的红绿灯状态:绿色、琥珀色或红色
- 关键指标摘要:策略、控制措施、评估、事件
- 每个框架突出显示一个关键问题,供董事会重点关注
- 需要时可点击进入详细的框架视图

电子表格还是 Venvera?
董事会常见问题解答。
在签字之前, 清楚您签署的是什么。
先从免费合规检查开始,几分钟内即可看到组织的风险态势和治理证据。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留