每一项数据义务都在一个登记册中, 每一个截止期限都自动计时。
您要为数据保护承担个人责任,而得知数据泄露的最糟糕方式,就是从监管机构那里听说。Venvera 将欧盟《通用数据保护条例》(GDPR)、欧盟 NIS2 指令以及您需要遵守的每一部国家数据法律集中在一个登记册中,涵盖您的处理活动记录、数据保护影响评估(DPIA)和数据传输评估,并在事件被分类的那一刻启动 72 小时泄露时钟,让通知截止期限永远不会变成一场您很晚才得知的紧急演练。
这份工作的关键不在于熟悉法律。而在于永远不做最后一个知情的人。
DPO 不会栽在 GDPR 的条文上。让您措手不及的,是没有人登记的处理活动、从未评估过的数据传输,以及在收件箱里躺了两天才有人认定为泄露的事件。这份工作的本质,是掌握一幅实时更新的全景图,涵盖组织对个人数据所做的一切,并且能够随时证明您对其进行了治理。Venvera 将处理活动记录、DPIA、数据传输保障措施和泄露响应连接成一个系统,因此当监管机构提出询问时,答案早已准备就绪。
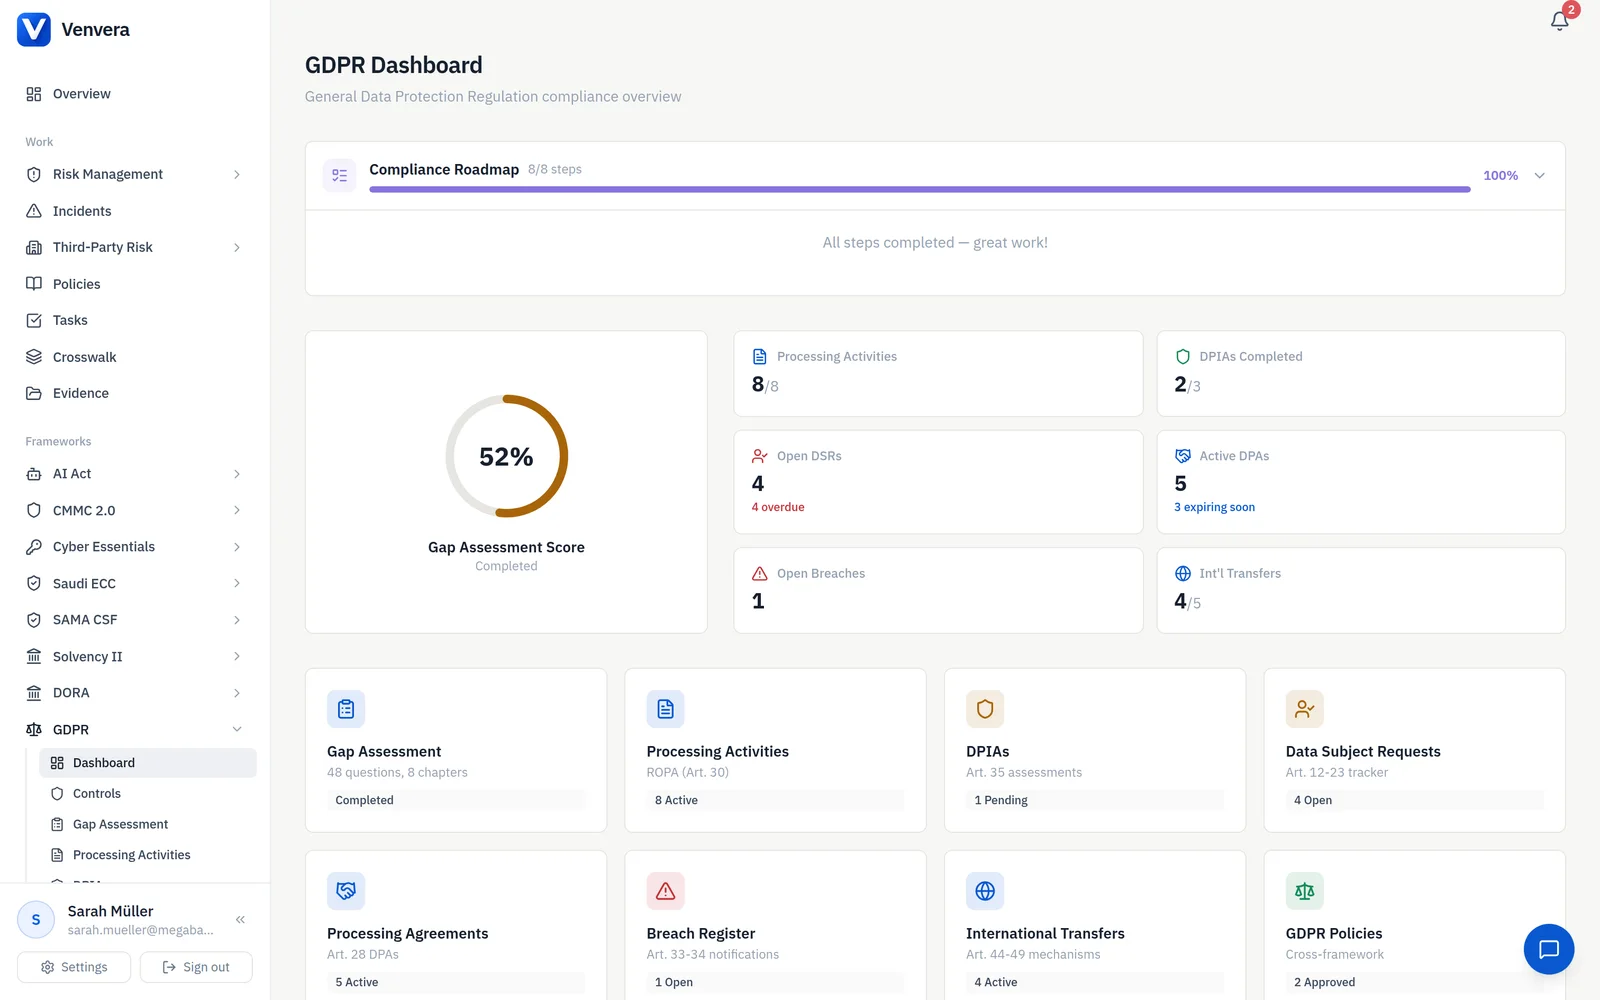
一份能够自动保持最新的处理活动记录。
您的第 30 条登记册会采集每一个必填字段:目的、法律依据、数据类别、接收方、保留期限和跨境传输;各部门通过引导式表单添加各自的处理活动。DPO 可以在一个视图中看到完整的数据处理全貌,不完整的记录会被自动标记;当监管机构提出要求时,您只需一键导出完整的处理活动记录(RoPA),而不必在每次董事会会议之前给六个部门发电子邮件。
- 第 30 条的每个字段都有引导式录入,由相应部门负责
- 自动标记不完整或过时的记录
- 一个实时视图呈现整个组织的每一项处理活动
- 一键以可直接提交监管机构的格式导出 RoPA

在上线之前就知道哪些活动需要进行 DPIA。
筛查工具会标记可能需要根据第 35 条进行数据保护影响评估的处理活动,确保高风险活动不会未经评估就投入生产。每个被标记的活动都会获得一个结构化模板,涵盖处理描述、必要性与相称性测试、风险识别和缓解。DPIA 会经历一系列明确的状态,让您始终清楚哪些评估尚未完成、哪些已经逾期。
- 根据活动风险画像自动进行第 35 条筛查
- 模板涵盖描述、必要性、相称性和风险
- 状态跟踪:需要、进行中、已完成、不需要
- 直接关联到处理活动及其风险评估
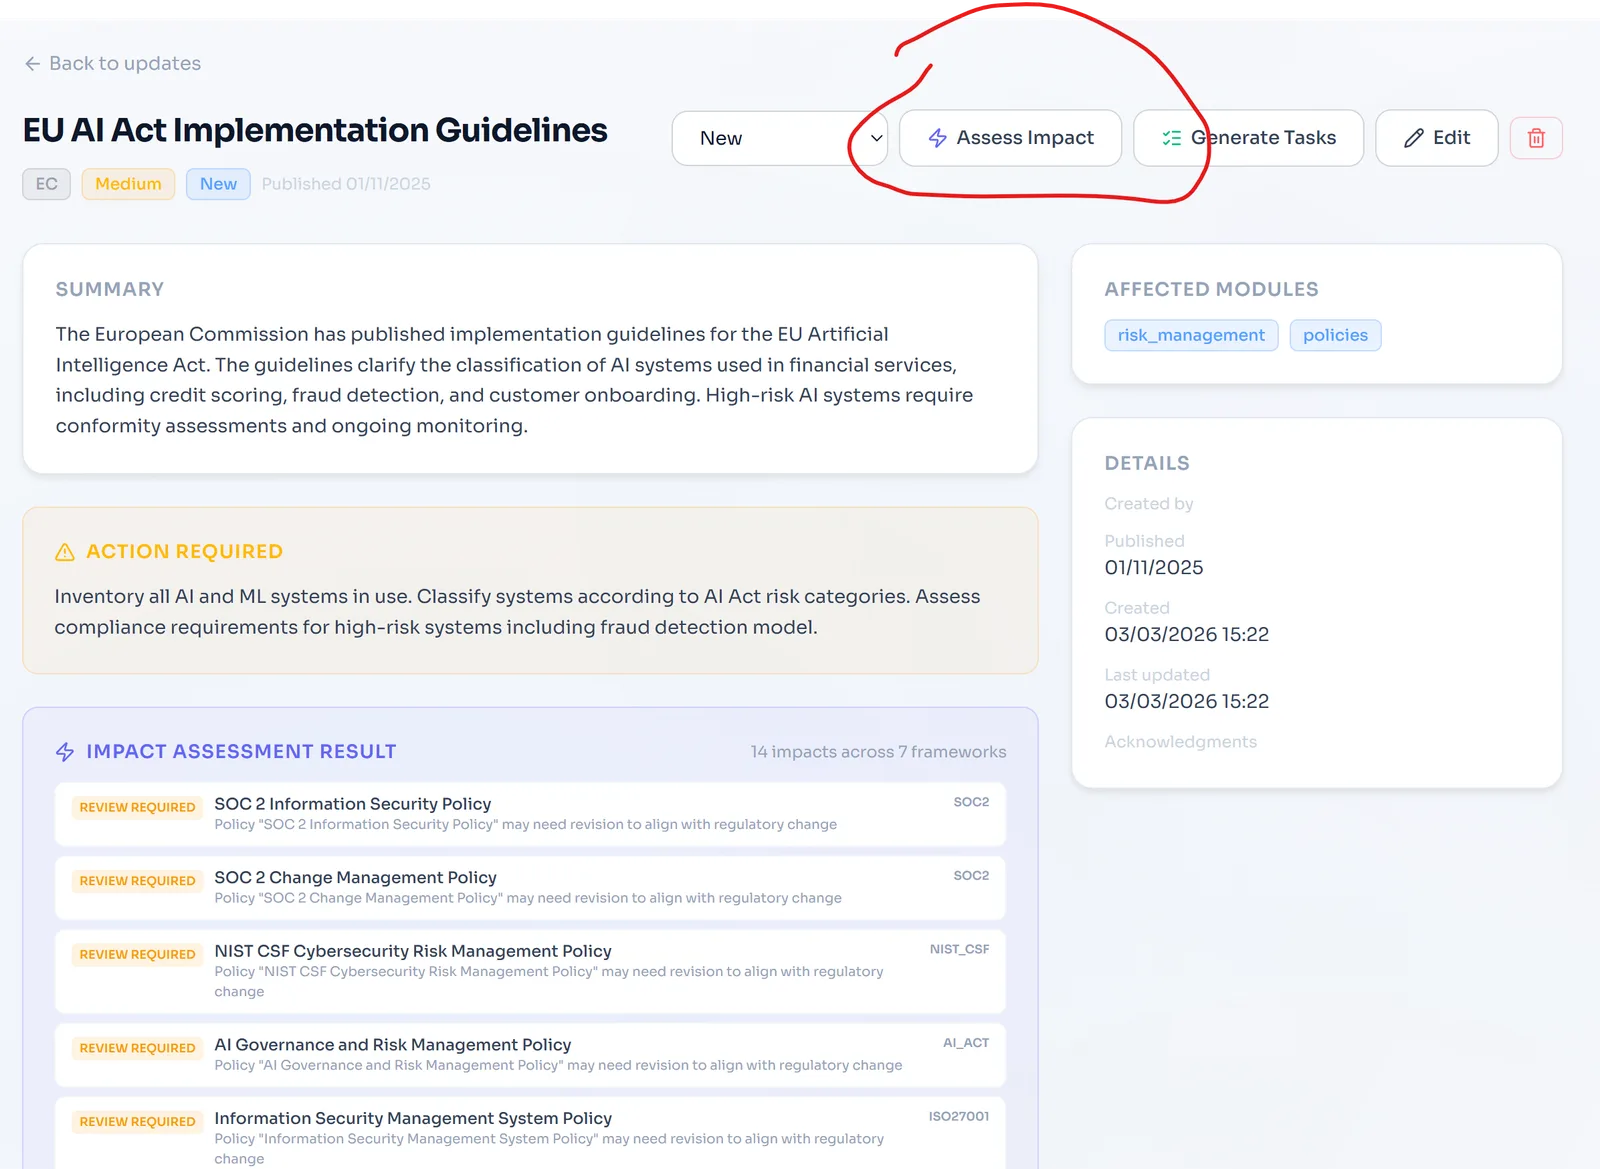
泄露一经分类,72 小时时钟即刻启动。
登记一起泄露事件后,从发现之时起的倒计时便会自动开始。平台会引导您完成结构化分类(严重程度、受影响的数据主体数量、遭泄露的数据类别、对个人的风险),并通过检查清单跟踪从发现到通知监管机构、再到告知数据主体的每一个步骤。第 33 条通知表会按照您的监管机构所要求的格式生成,让您可以从容地审核并提交,而不是在压力下仓促起草。
- 从发现之时起实时进行 72 小时倒计时
- 结构化的严重程度和影响分类工作流
- 分步骤的通知检查清单,附带进度跟踪
- 自动生成提交给监管机构的第 33 条通知表
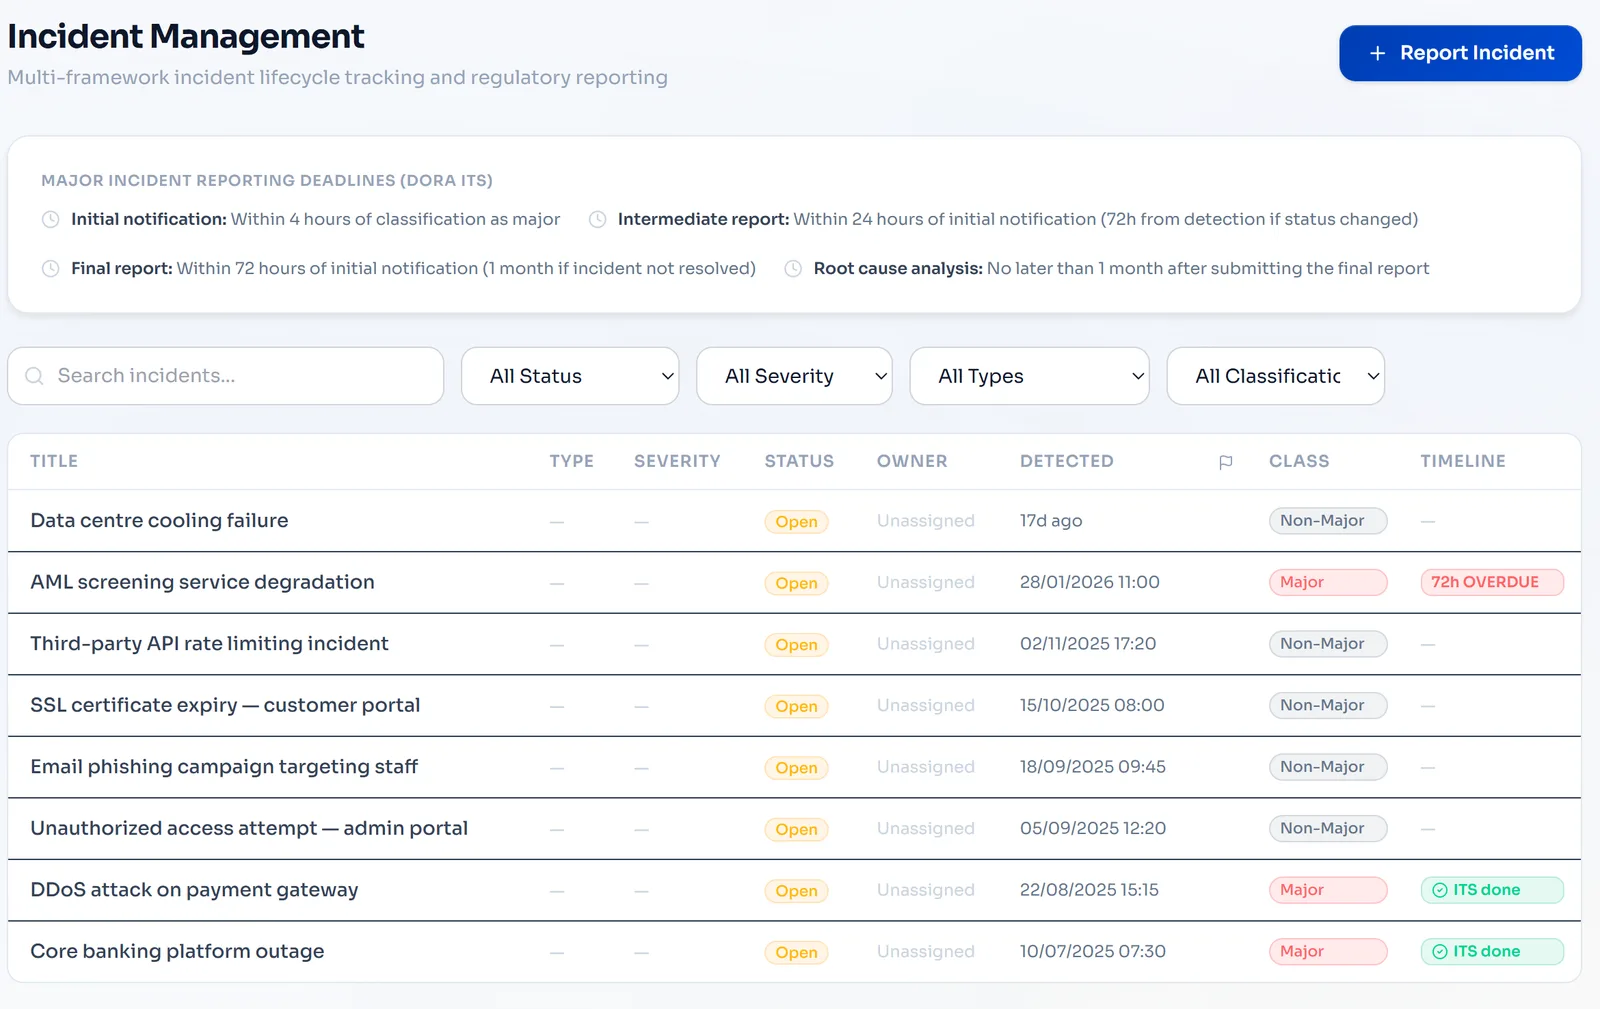
不再因数据传输失去保障措施而措手不及。
传输登记册直接关联到您的处理活动和服务提供商记录。对于每一家在欧洲经济区(EEA)以外处理数据的服务提供商,Venvera 都会跟踪其传输机制(标准合同条款、EU-US 数据隐私框架、充分性决定或有约束力的公司规则)、数据所在地、审查日期和风险等级。保障措施已过期或缺失的数据传输会被自动标记,传输影响评估(TIA)也会在失效之前被跟踪续期。
- 完整登记每一项向 EEA 以外的数据传输
- 保障措施跟踪:SCC、EU-US DPF、充分性决定和 BCR
- 针对过期的保障措施和逾期的审查自动发出警报
- 传输影响评估的排期和文档记录
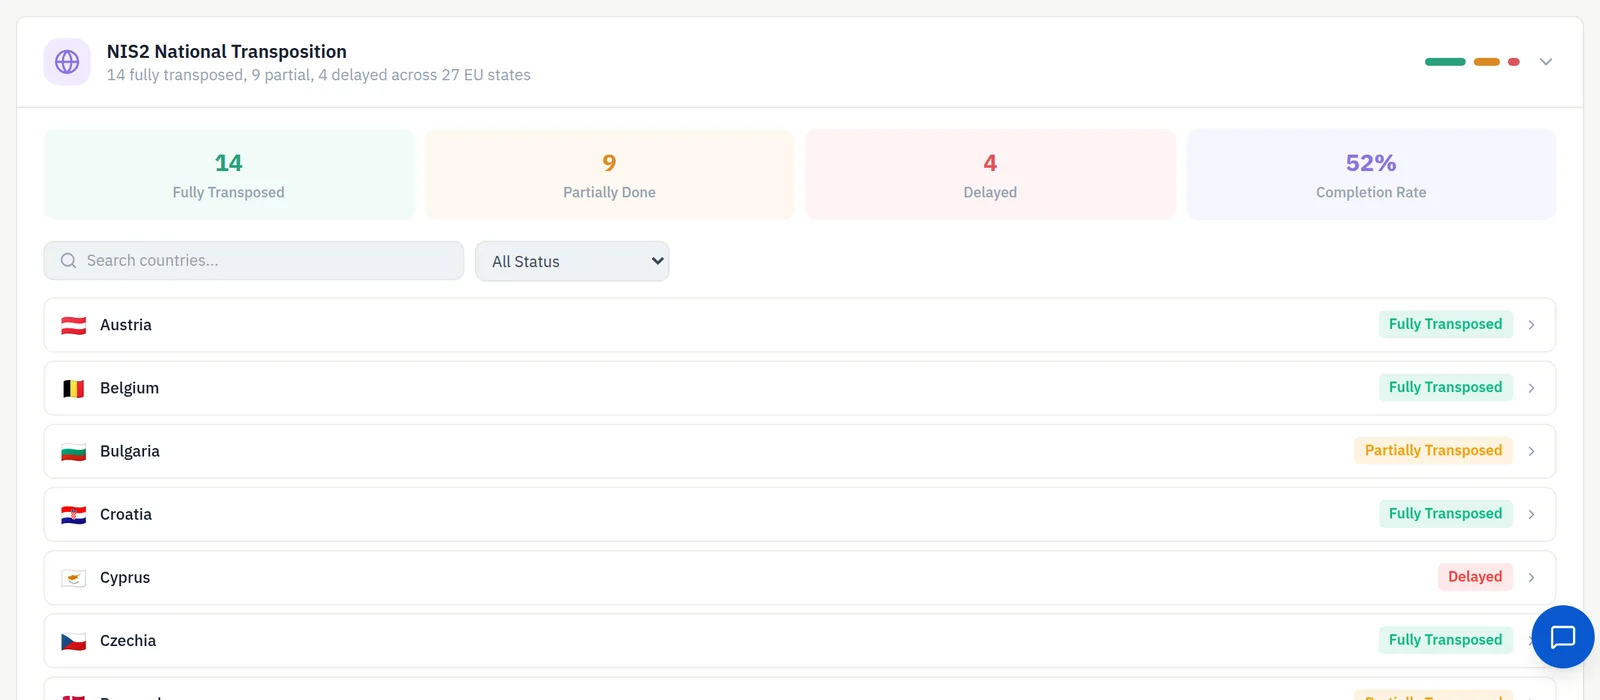
根据实时数据,一键生成可直接提交董事会的 GDPR 报告。
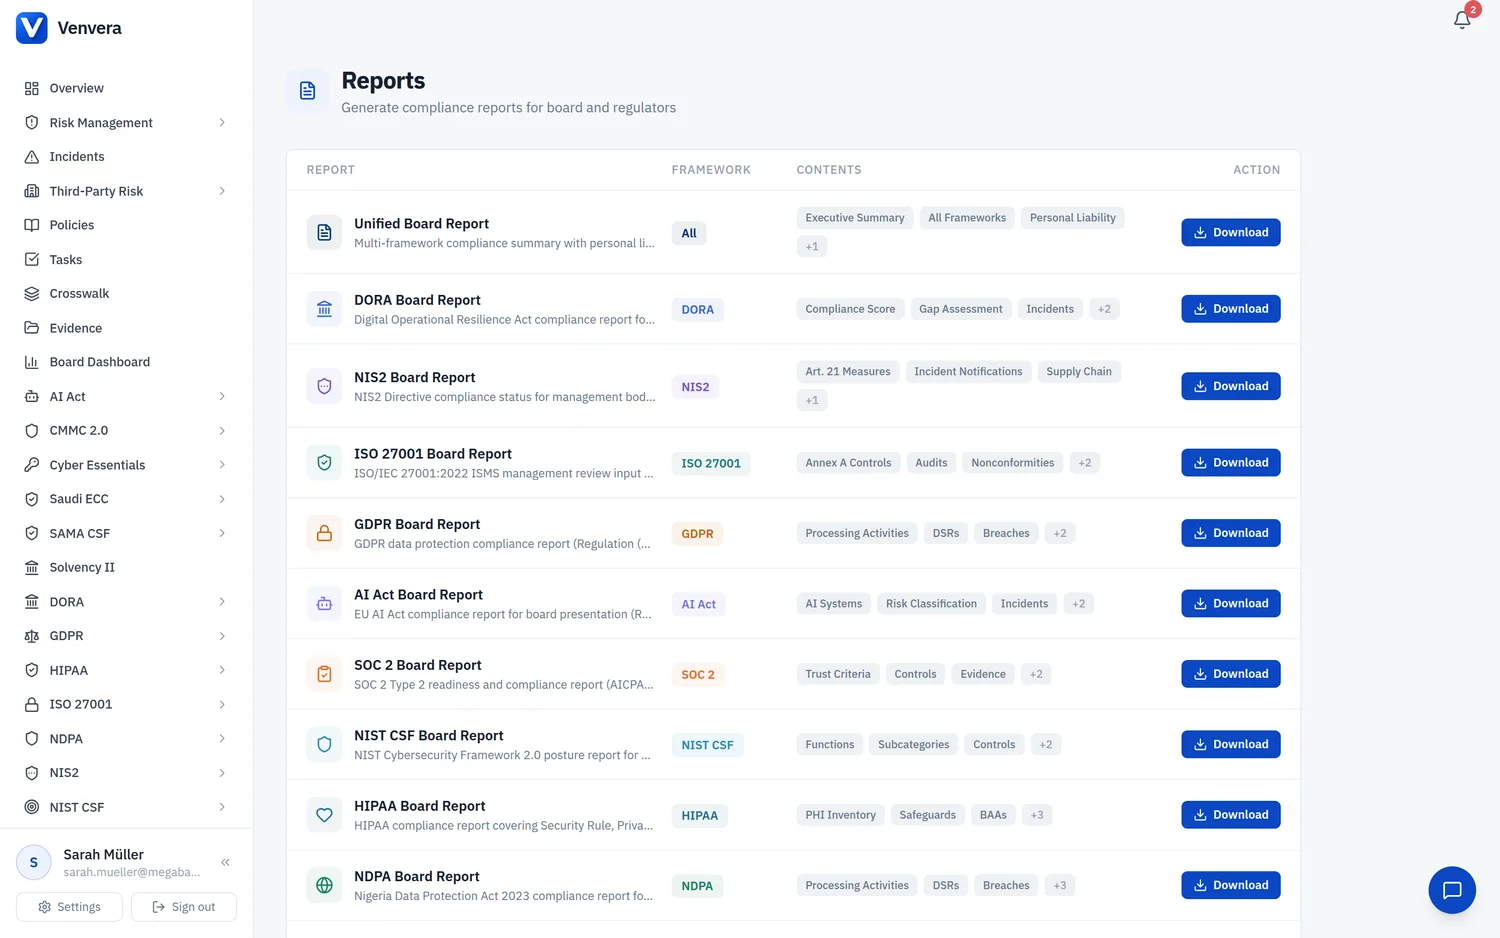
根据当下的数据生成一份专业的 DOCX 董事会报告:包括附带季度环比趋势的总体合规评分、按部门和法律依据统计的处理活动数量、未完成的 DPIA 状态、泄露历史、跨境传输风险以及待完成的整改。DPO 不再需要手动制作幻灯片,而且由于相同的控制措施会在 GDPR、ISO 27001 和 NIS2 之间映射,您录入一次的证据会在所有适用之处计入。
- 一键生成 DOCX 格式的 GDPR 董事会报告,始终保持最新
- 附带季度环比趋势的合规评分
- 按部门和法律依据细分的处理活动
- 泄露历史、DPIA 状态和传输风险集中一处
电子表格还是 Venvera?
DPO 常见问题解答。
在同一个地方, 看清每一项数据义务。
先从免费合规检查开始:几分钟内即可映射您在 GDPR、NIS2 和各国数据法律方面的覆盖情况,并获得一份当天即可着手执行的优先级计划。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留