报告时限自动启动, 就在事件发生的那一刻。
欧盟《数字运营韧性法案》(DORA)给您四个小时,欧盟 NIS2 指令给您二十四个小时,欧盟《通用数据保护条例》(GDPR)给您七十二个小时。错过任何一个,后果都实实在在。Venvera 只需对事件分类一次,就能判定适用哪些义务,并在事件发生的那一刻启动每一个倒计时,每个倒计时都配有根据记录预先填写的模板。您可以从容地审核和提交,而不必在凌晨 2 点从零开始赶写三份报告。
事件本身已经够糟了,忘记截止期限更糟。
事件发生时,任何人最不应该做的,就是去查哪个监管机构需要什么、何时需要。可是,当时限只存在于人们的脑子里、模板只存放在某个文件夹中时,情况恰恰如此。报告截止期限变成了必须有人在压力之下记住的事情,而风险责任会落到具体的个人身上。Venvera 让这一环节不再依赖记忆:只需分类一次,正确的义务、倒计时和预先填写的报告就会自动出现。
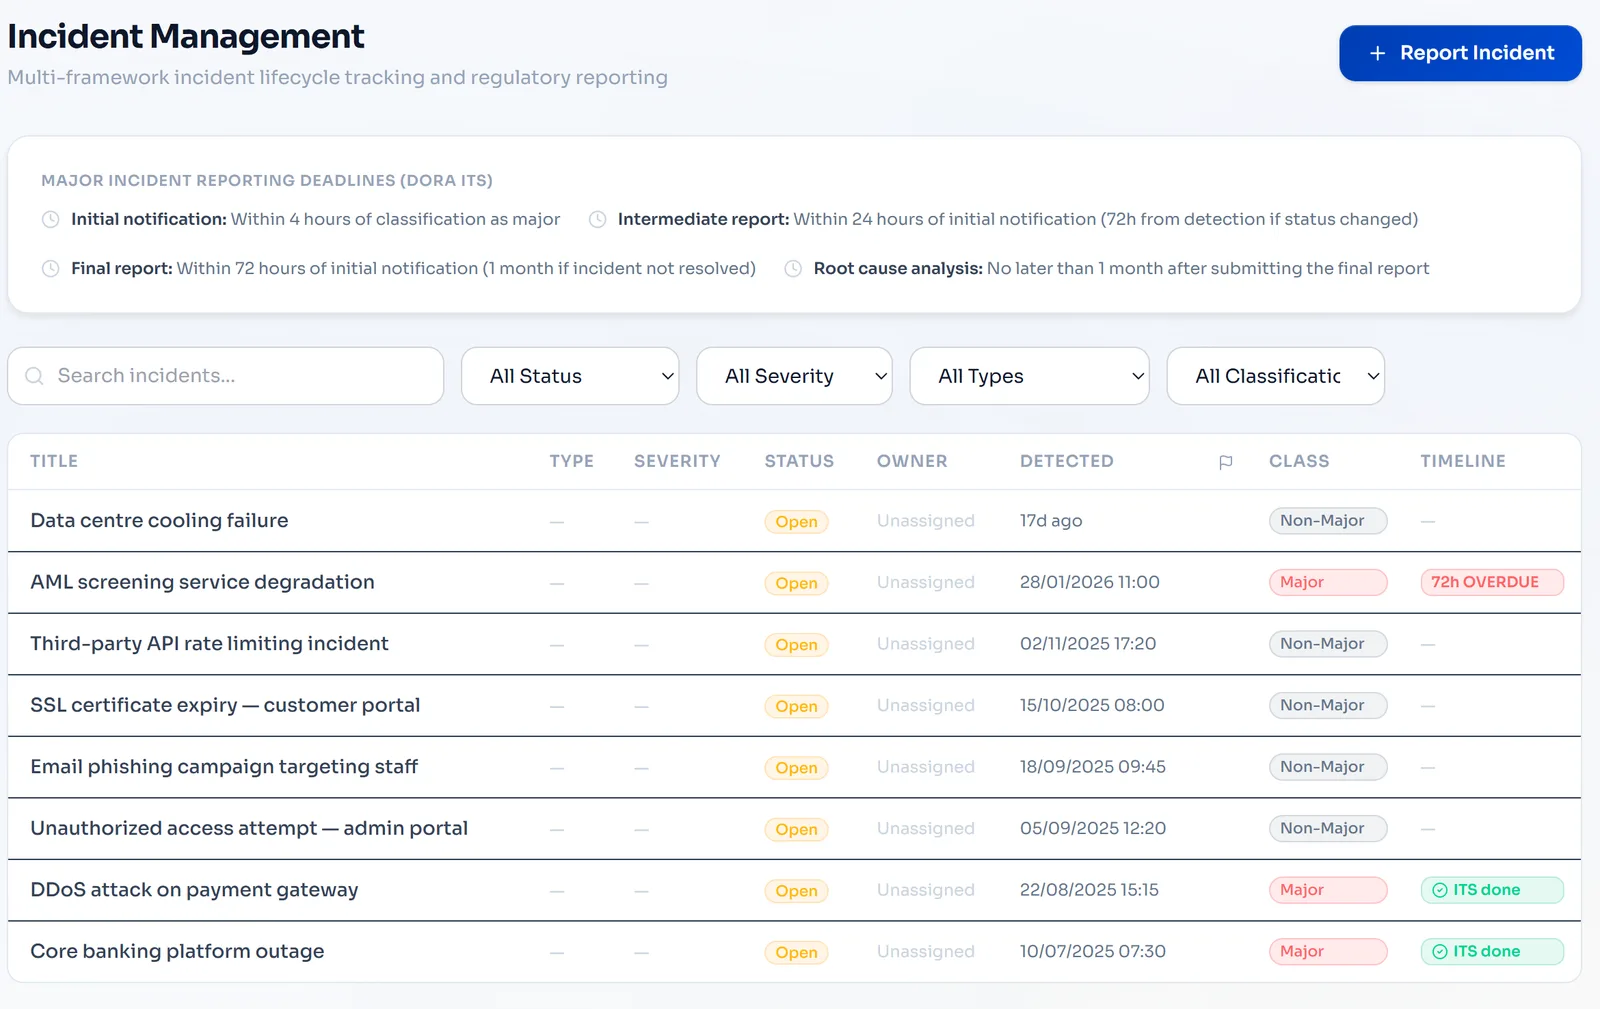
一个登记册容纳所有事件,无论触发哪个框架。
只需记录一次事件,即可跟踪其从发现到解决的全过程。八种事件类型、四个严重级别、责任归属与升级处理,以及每次状态变更的完整审计追踪。同一条记录会对照所有适用的框架进行分类,从 GDPR、NIS2 到 DORA 第 17 条,因此当监管机构找上门时,您拥有唯一可信的信息来源。
- 8 种事件类型:网络安全、服务中断、数据泄露、系统故障、第三方、欺诈、物理、合规
- 4 个严重级别,阈值定义清晰
- 基于单条记录的多框架分类
- 内置责任归属与升级工作流
- 每次状态变更和更新都有完整审计追踪
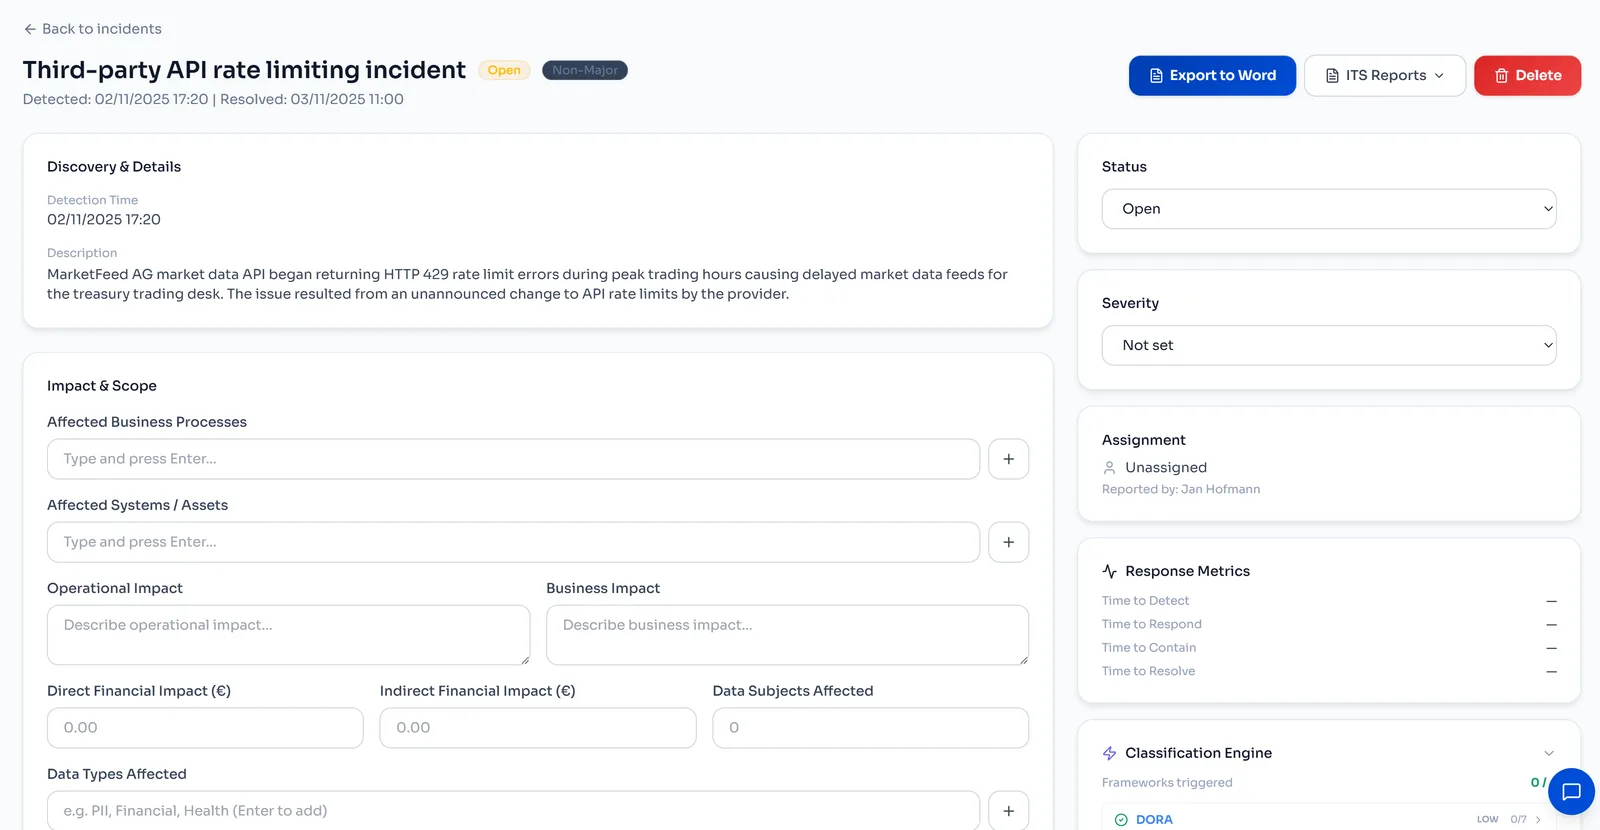
事件发生的那一刻,每一个报告时限都开始计时。
只需对事件分类一次,Venvera 就会判定适用哪些义务,并在同一时刻启动每一个倒计时。GDPR 给您 72 小时向数据保护机构(DPA)通报,NIS2 要求您在 24 小时内发出早期预警,DORA 则在事件被分类为重大事件后,给您 4 小时向主管机关报告。每个时限都在您的仪表板上运行,以颜色标示状态,并在到期前自动发出警报。
- DORA:4 小时初始通知、72 小时中期报告、1 个月最终报告
- NIS2:24 小时早期预警、72 小时事件通知、1 个月最终报告
- GDPR:72 小时向 DPA 通报,并跟踪受影响的数据主体
- 可视化倒计时,自动发送电子邮件和应用内警报
- 状态跟踪:待处理、进行中、已提交、逾期
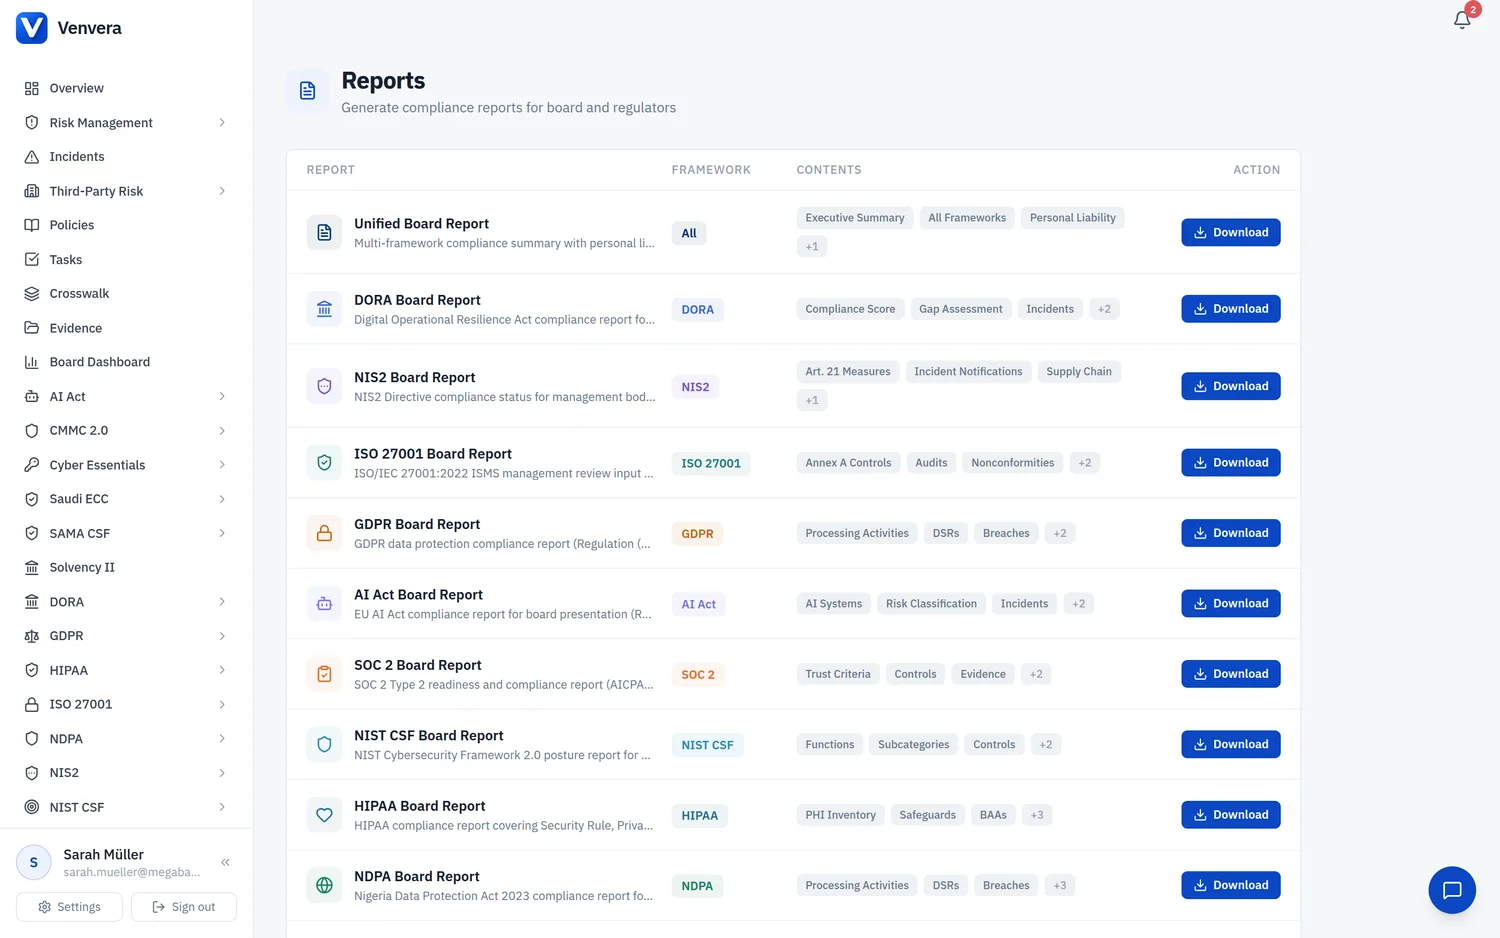
把事后复盘变成真正落地关闭的纠正措施。
事件解决后,记录根本原因、促成因素和经验教训,然后跟踪带有负责人和截止期限的纠正措施。将每项措施关联回您的风险登记册和控制措施库,让事件真正推动改进,而不只是产出一份报告。支持各框架下的最终报告和经验教训义务,包括 DORA 第 17 条针对重大事件的要求。
- 结构化根本原因分析,涵盖促成因素
- 带负责人和截止期限的纠正措施
- 措施关联回您的风险登记册条目
- 为最终监管报告收集经验教训
- 防止复发的措施,并跟踪其有效性
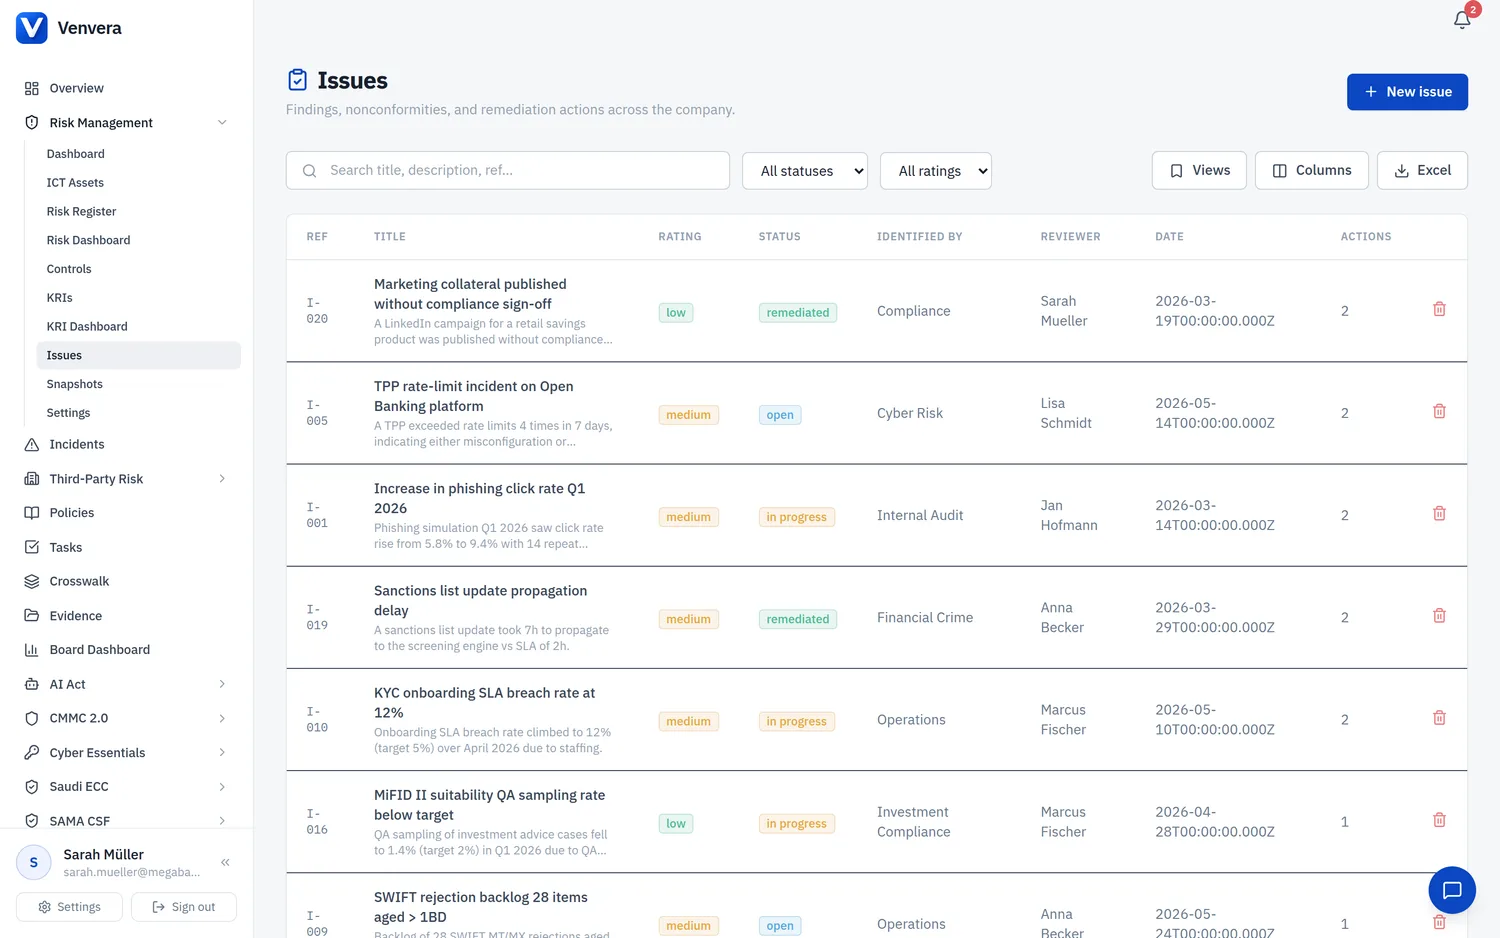
监管机构需要的报告,已预先填写,一键即得。
直接从事件记录生成面向主管机关的预设格式报告:面向 GDPR 的 DPA 泄露通知表、面向 NIS2 的结构化 CSIRT 通知,以及用于向 ESA 提交 DORA 报告的 xBRL-CSV 导出文件。所有内容都取自您已录入的数据,您只需审核和导出,而不必在压力之下重新录入。报告在初始、中期和最终阶段均有版本记录。
- 面向 GDPR 监管机构的 DPA 泄露通知表
- 面向 NIS2 的结构化 CSIRT 通知文件
- 用于向 ESA 提交 DORA 报告的 xBRL-CSV 报告
- 根据事件记录预先填写,审核后即可导出
- 报告版本管理:初始、中期和最终
每一张截图和每一份日志文件,均已加密,随时可供审计师查阅。
将支持性证据、截图、日志文件、取证报告和沟通记录直接附加到事件记录上。所有内容均使用每个组织独立的密钥进行 AES-256-GCM 静态加密,并有完整的审计追踪,显示谁在何时上传了什么。当审计师或主管机关提出要求时,这些材料早已集中在一处,并已关联到报告。
- 上传截图、日志、取证报告和沟通记录
- 使用每个组织独立的密钥进行 AES-256-GCM 静态加密
- 完整的上传审计追踪,记录时间戳和上传用户
- 文件类型校验和恶意软件扫描
- 关联证据在提交监管机构的报告中被引用

电子表格还是 Venvera?
事件管理常见问题解答。
从此不再错过 任何报告截止期限。
从免费合规检查入手:几分钟内即可了解您在 DORA、NIS2 和 GDPR 方面的事件应对就绪度。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留