每个实体、每个框架, 一个证据库。
在不同的子公司、地区和监管机构之间,同一项控制措施要重复提供十几次证据,同一份安全问卷在每笔交易中都要从头作答。Venvera 将每个实体整合到一个平台上,证据只需录入一次,即可映射到每个需要它的框架和每家需要它的子公司,让买方的安全团队得到直截了当的答复,您的团队也不再在整个组织架构中重复同样的工作。
难的不是合规本身,而是要把它做 N 遍。
在企业规模下,问题不在于任何单一框架,而在于成倍叠加。五个实体、十二个框架,同一项加密控制措施要在每一种组合中分别证明。采购关卡让一笔交易停滞不前,只因为安全审查发现证据存放在另一家子公司的网盘里。Venvera 为您提供覆盖每个实体的合并合规态势,同时保持各实体相互隔离,让一个证据库就能回应每个框架、每家子公司和每一次买方安全审查,而且只需一次。
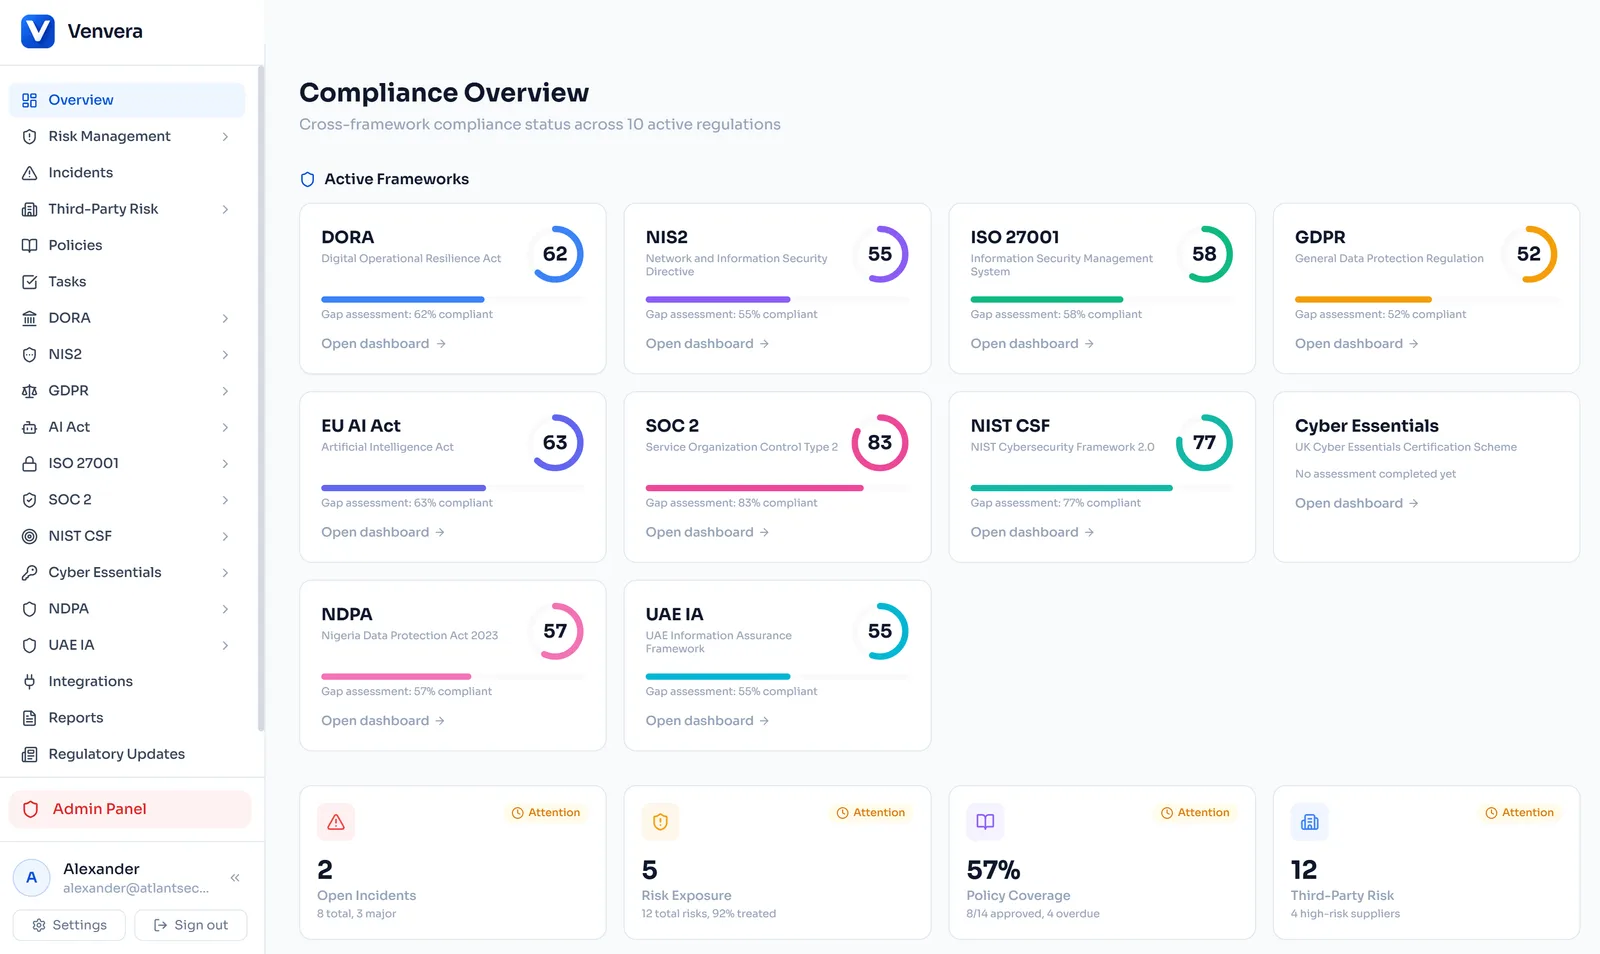
证据录入一次,满足您运行的每个框架。
ISO 27001、SOC 2、NIST CSF 2.0、PCI DSS、美国《健康保险流通与责任法案》(HIPAA)、CMMC、欧盟《通用数据保护条例》(GDPR)、欧盟《人工智能法案》(EU AI Act)、欧盟《数字运营韧性法案》(DORA)、欧盟 NIS2 指令、Solvency II 等,另外还支持自定义框架。为每个实体启用其所在司法管辖区所需的框架组合,由于控制措施已在各框架之间预先映射,一次实施即可满足它所对应的每项要求。证据录入一次,便在所有适用之处计入,因此任何团队都不必将同一项控制措施证明两次。
- 按司法管辖区为每个实体启用不同的框架组合
- 150+ 项控制措施已在您运行的每个框架之间预先映射
- 一次控制措施实施即可满足多个框架的要求
- 针对内部策略和行业标准的自定义框架

每家子公司相互隔离,数据绝不越界。
在 Venvera 中,每家子公司都在各自隔离的环境中运行,拥有独立的用户、控制措施、风险和证据,数据库行级安全机制确保子公司用户永远看不到其他实体的数据。母公司编写一套共享的控制措施和策略,并以只读方式推送到每个实体,从而在保持治理集中统一的同时,让每家子公司保留各自映射到这些控制措施的证据。
- 每个实体对应一个隔离的组织,独立管理用户
- 根据司法管辖区为每个实体选择框架
- 数据库级的行级安全机制强制实现数据隔离
- 子公司用户只能看到本实体,集团管理员可以看到全部
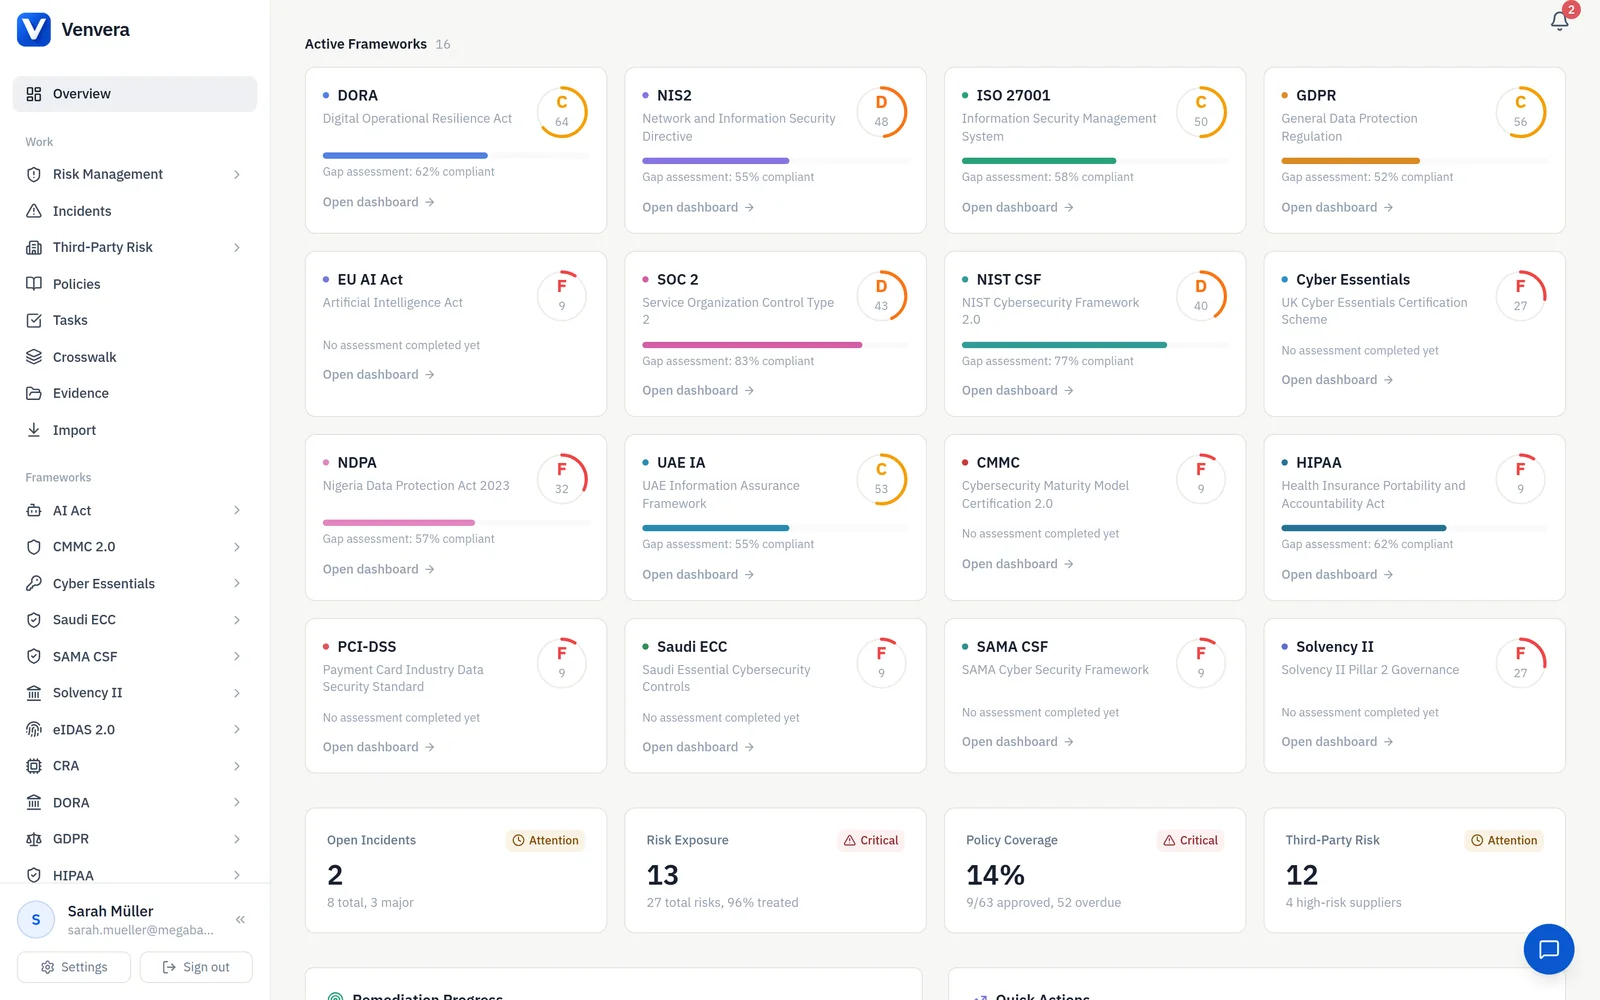
只给审计师他们需要的内容,别无其他。
邀请外部审计师进入一个限定范围的只读门户,其中只显示您选择共享的证据、控制措施和报告,别无其他:没有系统配置,没有用户管理,也看不到其他实体。访问有时间限制,每项操作都会被记录,因此您无需通过电子邮件发送文件或授予 VPN 访问权限,就能为审计师提供他们需要的内容。
- 按实体和按框架限定范围的只读访问
- 限时会话,到期自动失效
- 每一次查看、下载和搜索都有完整的审计追踪
- 无需 VPN,无需共享文件,安全毫不妥协

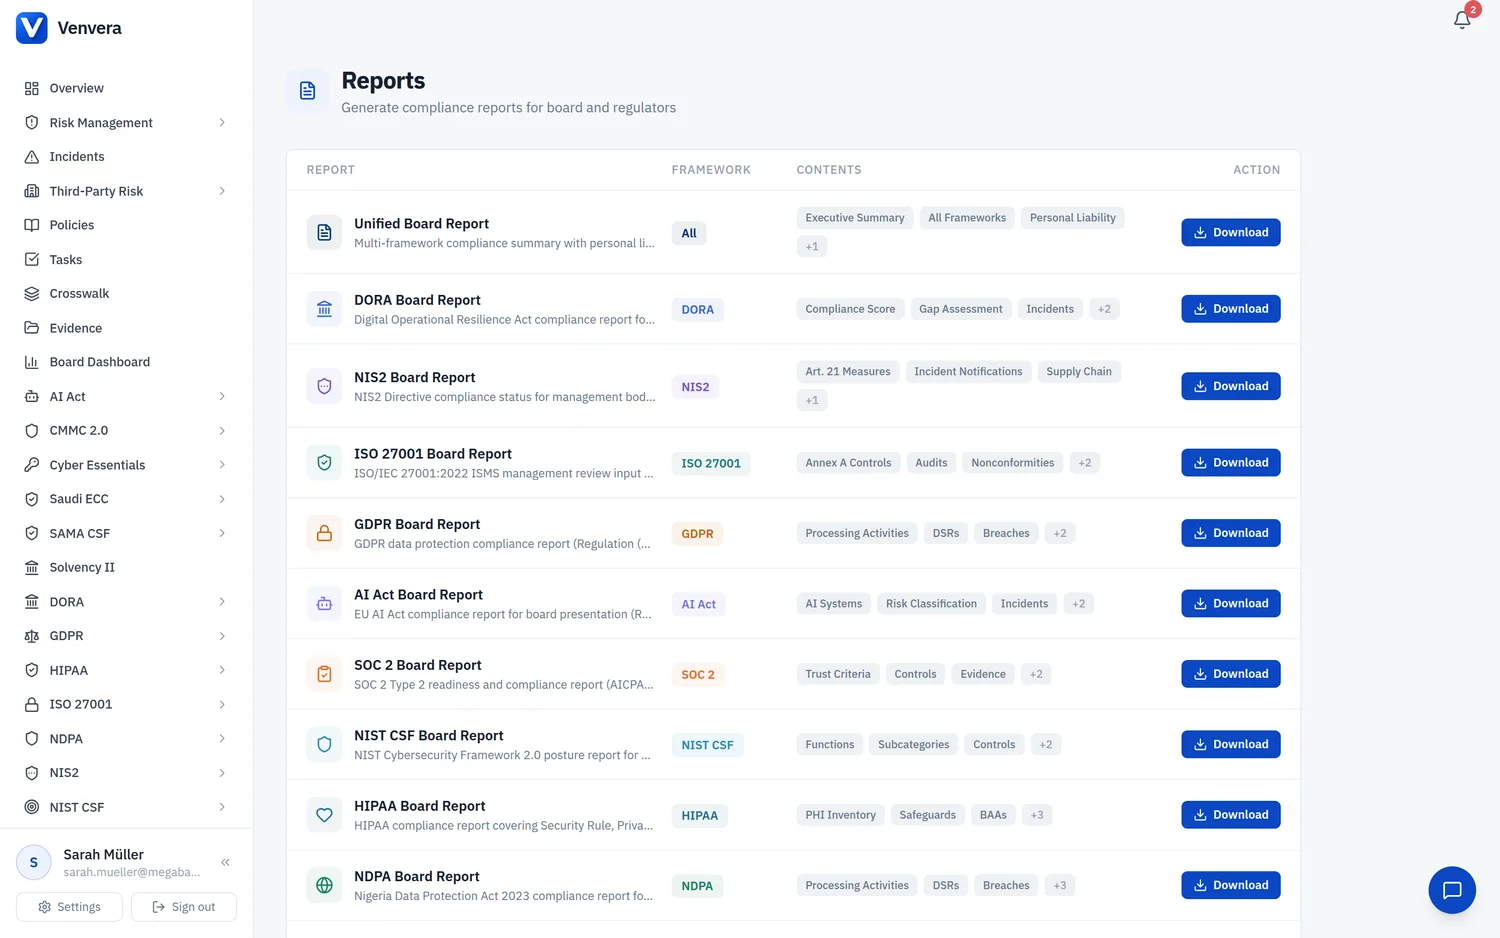
一键生成覆盖每个实体的集团董事会报告。
生成一份统一的董事会报告,汇总集团内每个实体的合规评分、风险分布、控制措施覆盖范围和框架进度。可导出为内嵌图表的 DOCX,或按颜色标示严重程度的多工作表 Excel,并附有实体对比表和集团层面的趋势。只需一键,而不必花上数周时间手工汇编。
- 一键生成覆盖每个实体和每个框架的报告
- 实体对比表,包含评分、控制措施和风险数量
- 集团层面的风险分布和趋势分析
- 导出为内嵌图表的 DOCX 和 Excel
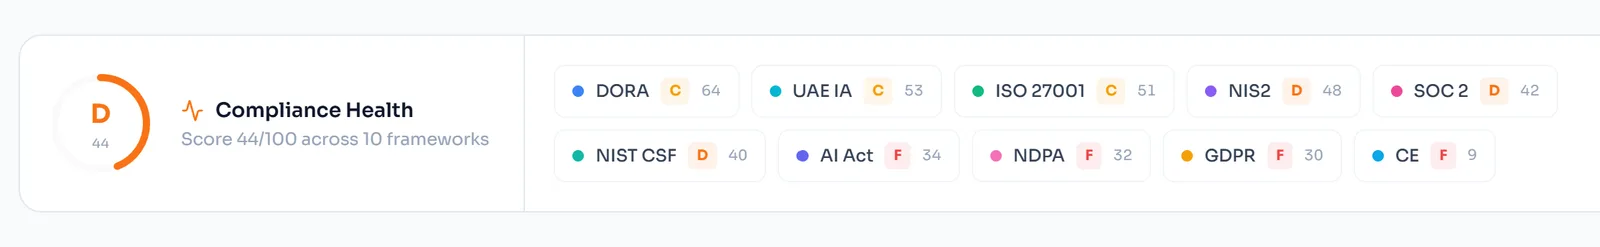
一个合并的合规态势,没有重复的工作。
母公司可以在 Venvera 中获得一个合并的集团仪表板,汇总每个实体的评分,并跟踪跨实体的控制措施一致性,让您看清哪家子公司落后了。由于证据录入一次即可映射到它所适用的每个框架和每个实体,同一项控制措施永远不必在十几个地方重复证明:一个证据库即可服务整个集团。
- 集团仪表板汇总每个实体的评分
- 跨实体的控制措施一致性跟踪
- 证据录入一次,计入它所适用的每个框架
- 整个集团的合并覆盖范围一目了然
电子表格还是 Venvera?
企业常见问题解答。
一个平台,服务 每个实体。
从一次免费的合规检查开始:几分钟内即可查看您各个框架的合并覆盖范围。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留