


合规指南
简短回答
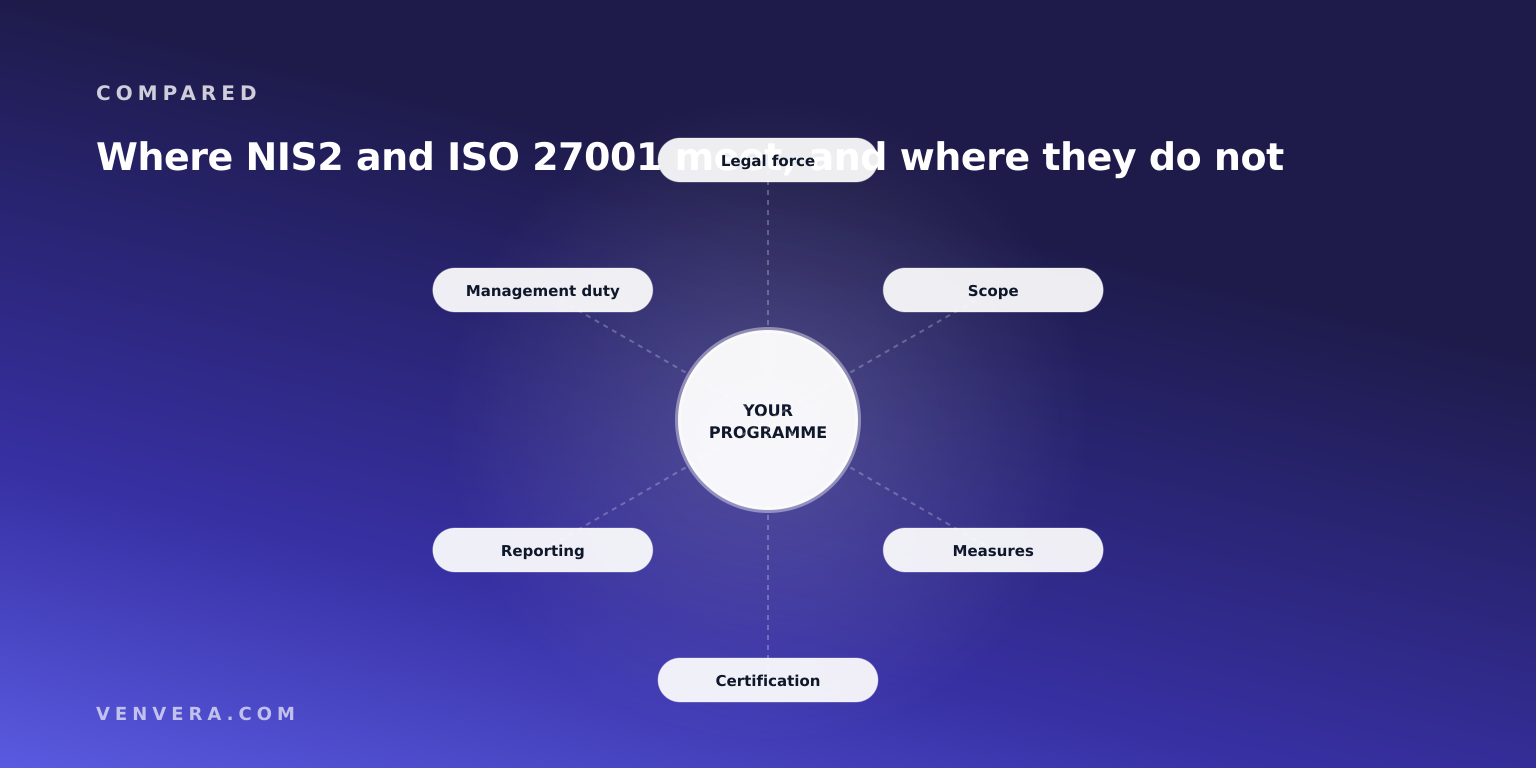
ISO 27001 是一项自愿性认证。欧盟 NIS2 指令则是法律。持有证书并不能免除法律义务,也没有任何监管机构会接受以证书作为替代。它的作用在于已经覆盖了第 21 条所列措施中的很大一部分,因此一个已获认证的组织通常已经完成了大部分工作。认证留下的四项空白是:国家层面的注册、第 23 条规定的报告时限、管理机构的个人责任,以及各国之间的差异。
核心区别:法律与认证
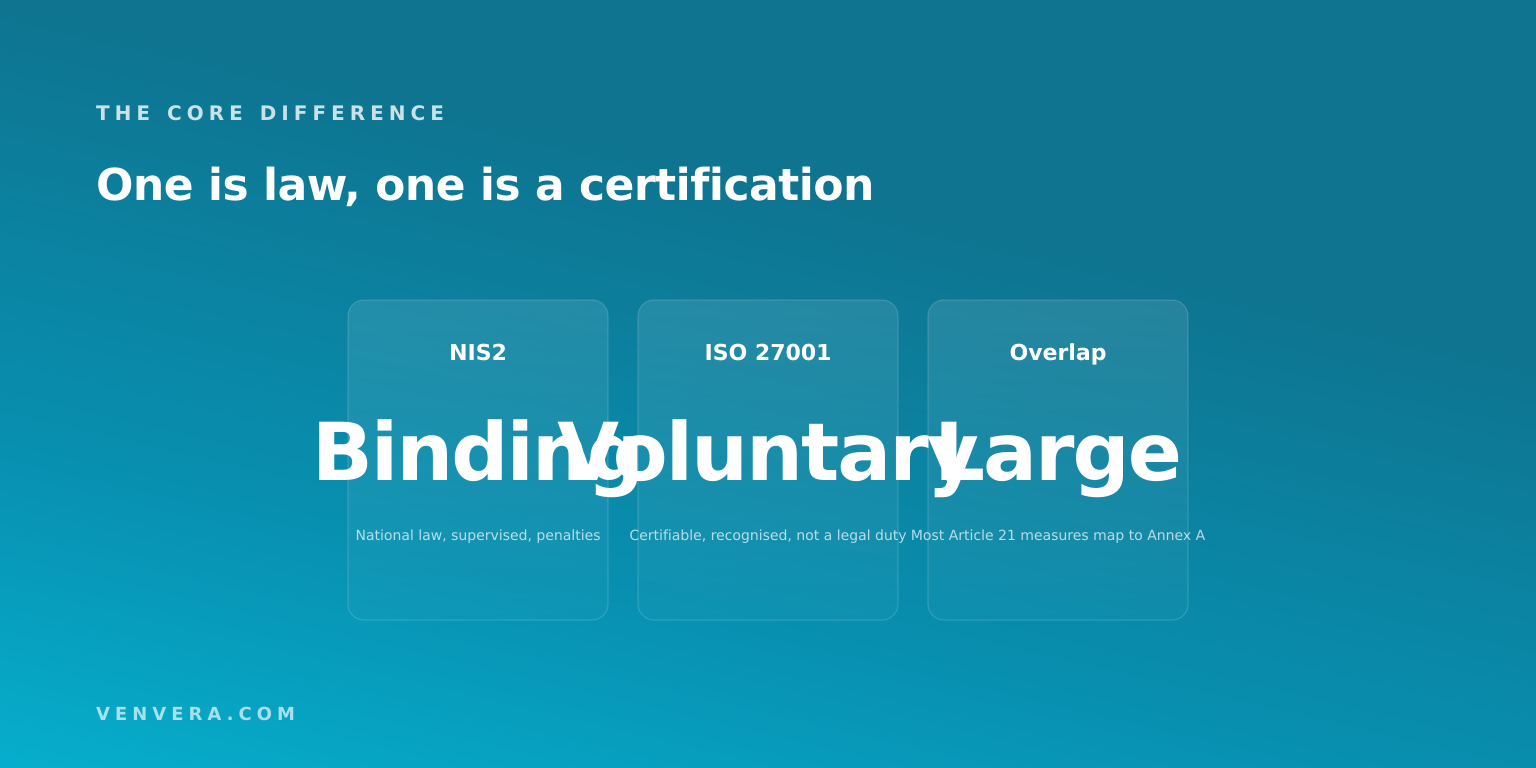
NIS2 即 Directive (EU) 2022/2555,已在各成员国转化为国内法。它基于您所在的行业和规模而适用于您,受到监管,不合规将面临行政罚款和其他制裁,详见 NIS2 罚款与处罚。访问控制是两套制度共有的措施之一;用户访问权限审查软件介绍了如何一次性为两者提供证据。供应链安全也是共有的措施之一,详见如何开展第三方风险评估。
ISO 27001 是一项标准,您可以由经认可的机构依据它进行认证。没有人强制要求您这样做。它的价值在于它得到广泛认可,能够为工作提供结构,而且客户了解它。
需要避免的范畴错误是:把证书当作合规。依据本国 NIS2 法律对您进行检查的监管机构,会询问您的措施是否适当且相称,以及您能否提供证据。在这场对话中,证书是有用的佐证,但它并不是答案。
重叠确实很大的领域
第 21 条列出了十个领域的网络安全风险管理措施,我们在 NIS2 第 21 条要求指南中逐条进行了说明。其中大多数都与 ISO 27001 附录 A 紧密对应。
| NIS2 第 21 条措施 | ISO 27001 ISMS 是否覆盖? |
|---|---|
| 风险分析和信息系统安全策略 | 是,这是管理体系的核心 |
| 事件处理 | 是,附录 A 涵盖了事件管理 |
| 业务连续性、备份管理、危机管理 | 基本覆盖,但 NIS2 明确强调危机管理 |
| 供应链安全 | 是,供应商关系控制措施 |
| 获取、开发和维护中的安全 | 是 |
| 评估措施有效性的策略 | 是,内部审计和管理评审 |
| 基本网络卫生和安全培训 | 是,意识类控制措施 |
| 密码学和加密 | 是 |
| 人力资源安全、访问控制、资产管理 | 是 |
| 多因素认证和安全通信 | 基本覆盖,但 NIS2 明确提到了 MFA |
如果您持有有效证书,且其范围涵盖了相关服务,那么这其中大部分是提供证据的工作,而不是从头建设的工作。这是好消息,而且是实实在在的好消息。
ISO 27001 留下的四项空白
- 注册。欧盟 NIS2 指令要求适用范围内的实体按国家向主管机关进行注册。任何认证都无法替您完成这一步。
- 第 23 条规定的报告时限。在知悉后 24 小时内发出早期预警,72 小时内提交事件通知,并在一个月内提交最终报告,均通过国家规定的渠道报送。ISMS 的事件流程是一个很好的起点,但它与这项义务并不相同。
- 管理机构的责任。根据 NIS2,管理机构须批准风险管理措施、监督其实施、可能被追究责任,并且必须接受培训。ISO 27001 要求领导层作出承诺,但不会产生个人层面的责任风险。
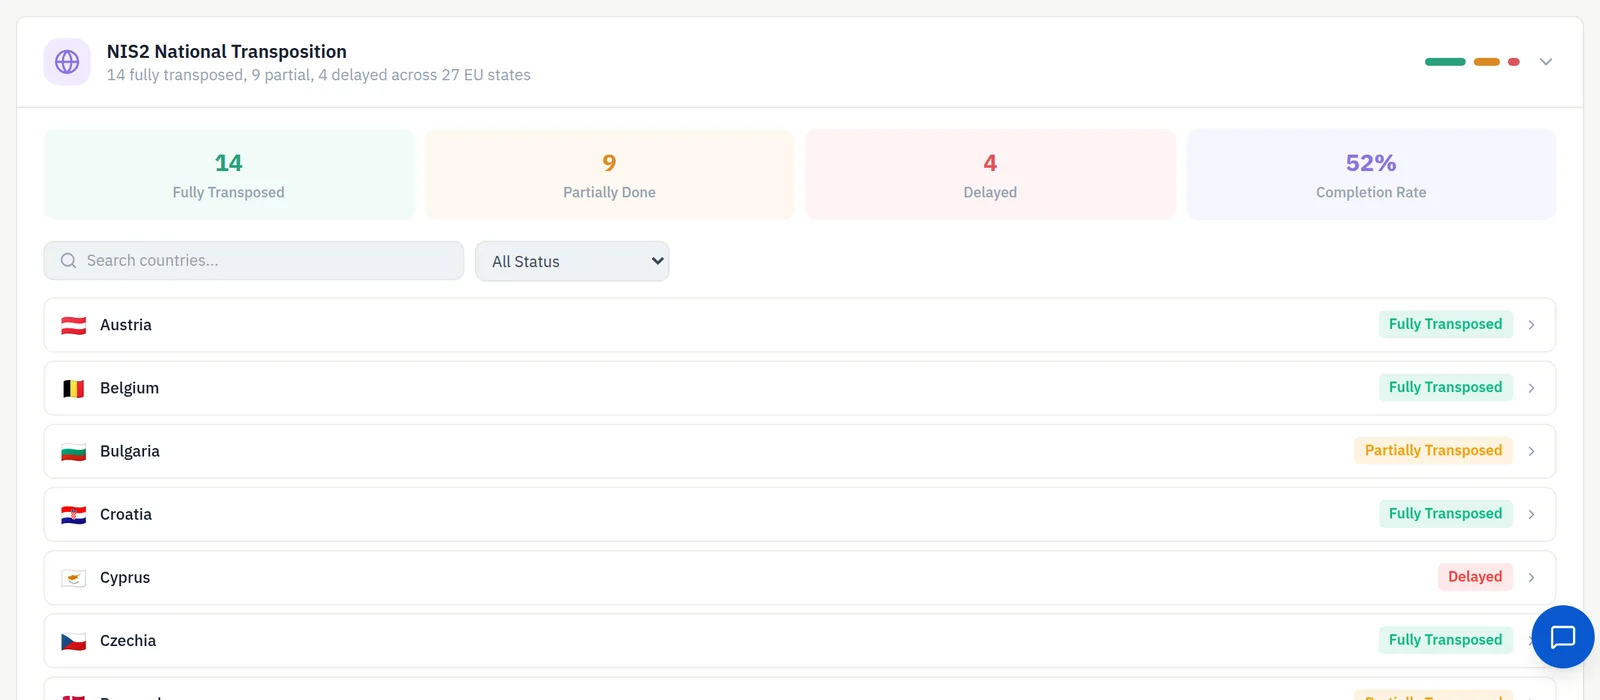
- 各国差异。NIS2 通过各国的转化立法对您产生约束力,因此门槛、注册义务和报告渠道因成员国而异。单一证书无法跟踪二十七种不同的实施方式。
ISO 27001 对 NIS2 检查有帮助吗?
有,而且帮助很实质,体现在三个方面。它为您提供一套有文档记录、监管机构可以循序查看的管理体系。它为您提供措施经过有效性测试的证据,而这正是第 21 条明确要求的。它还为您提供一份外部意见,证明您的控制措施在实际运行,这比自我声明更有分量。
它无法回答的问题是:您是否已经注册,是否满足了报告截止期限,或者您的管理机构是否批准了这些措施并能加以证明。恰恰是这些问题会产生审计发现。
高效的实施顺序
对于需要同时应对两者的组织来说,分开实施是代价高昂的做法。
- 首先确定 NIS2 的适用范围。确定您在哪些国家属于基本实体还是重要实体。这决定了其他一切。请从 NIS2 是什么以及谁必须遵守开始。
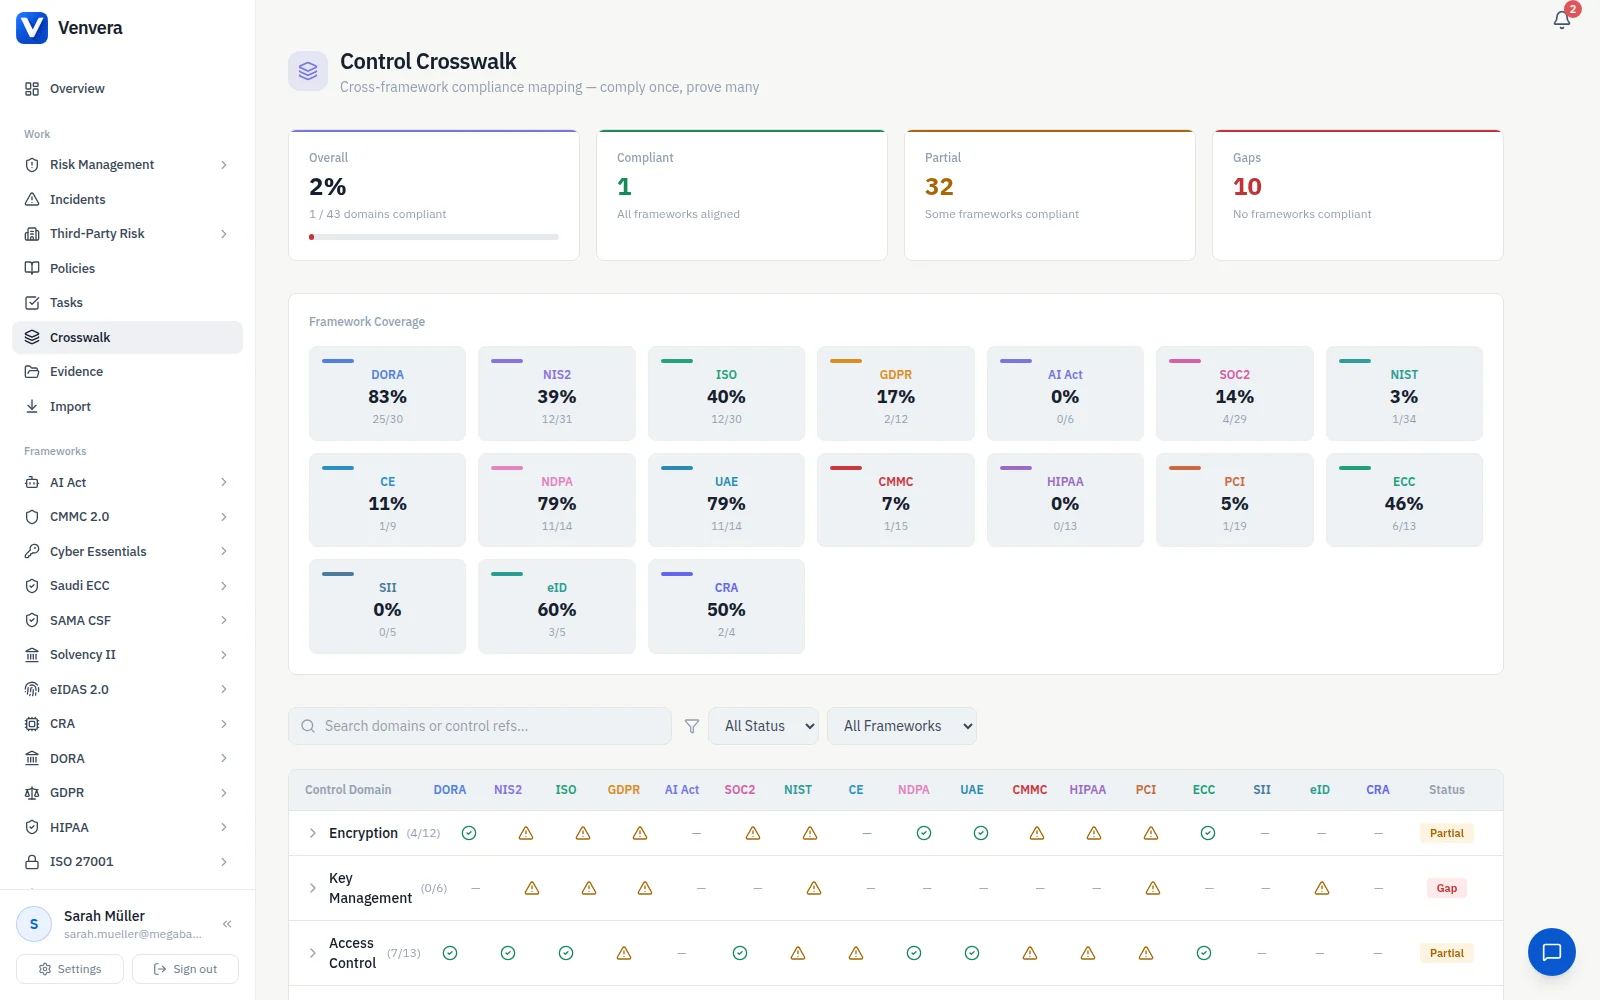
- 建立一套控制措施集。将第 21 条措施和附录 A 映射到共享的控制措施,使一份证据可以同时满足两者。
- 补充 NIS2 独有的事项。注册、报告时限,以及管理机构的相关记录。
- 如果在商业上划算,再进行认证。认证是一项面向客户的资产;请把这一决定视为商业决策,而不是合规决策。
在 Venvera 中完成这些工作
Venvera 将 NIS2 和 ISO 27001 作为两套共享证据的独立控制措施集进行维护,因此只要要求有重叠,一次收集的证据材料就能同时满足两者,而 NIS2 独有的事项则会被明确跟踪。各国转化立法之间的差异会被逐一建模,而不是取平均值。请查看 NIS2 工作区和 ISO 27001 工作区,或者从免费的 NIS2 合规检查清单开始。
常见问题
ISO 27001 能让您符合 NIS2 吗?
不能。ISO 27001 是自愿性认证,而 NIS2 是法律,因此证书无法免除法律义务。不过它确实覆盖了第 21 条所列措施中的很大一部分,因此一个已获认证的组织在技术和组织层面通常已经完成了大部分工作。
NIS2 有哪些要求是 ISO 27001 没有的?
向国家主管机关注册,第 23 条规定的 24 小时、72 小时和一个月的报告截止期限,管理机构批准和监督各项措施并承担个人责任的义务,以及对各国转化立法差异的跟踪。
如果我们已经在落实 NIS2,还应该获得认证吗?
请把它当作一项商业决策。认证是向客户传递的一个公认信号,也能让与监管机构的沟通更加顺利,但该指令并不要求认证。
一套控制措施集能否同时满足两者?
可以,这也是能够实现的主要节省。第 21 条的大多数措施都可以映射到附录 A 的控制措施,因此共享的证据可以同时满足两者。欧盟 NIS2 指令独有的义务,则作为一份更小的独立清单叠加在其上。

