


合规指南
简短回答
第三方风险评估要弄清楚:如果供应商发生故障、遭到入侵或对您的数据处理不当,可能会出什么问题,以及您打算如何应对。决定这项计划能否持续下去的步骤是分级。如果以评估核心银行系统托管商的同等深度去评估一家保洁承包商,待评估的队列就会越积越长,直到业务部门绕开您自行其是。因此,请先按关键性分级,再让评估深度随级别而定。
什么是第三方风险评估?
它是对供应商带来的风险所做的结构化评价:供应商为您做什么、能接触到什么、一旦停止服务会发生什么,以及其自身的安全水平是否足以匹配这种风险敞口。评估在供应商准入之前进行,并按周期重复开展,因为供应商的风险会在无人告知您的情况下发生变化。
评估的产出是一项决定,而不是一份文件。准入、附条件准入,或不予准入。一个只产出评估报告却从不拒绝任何供应商的计划,产出的只是一堆文书。
分级:让评估工作能够完成的步骤
几乎所有陷入停滞的第三方风险计划,原因都一样:对每个供应商都采用同一套评估流程。待评估队列不断变长,业务部门开始绕过您自行引入供应商,登记册也逐渐过时。
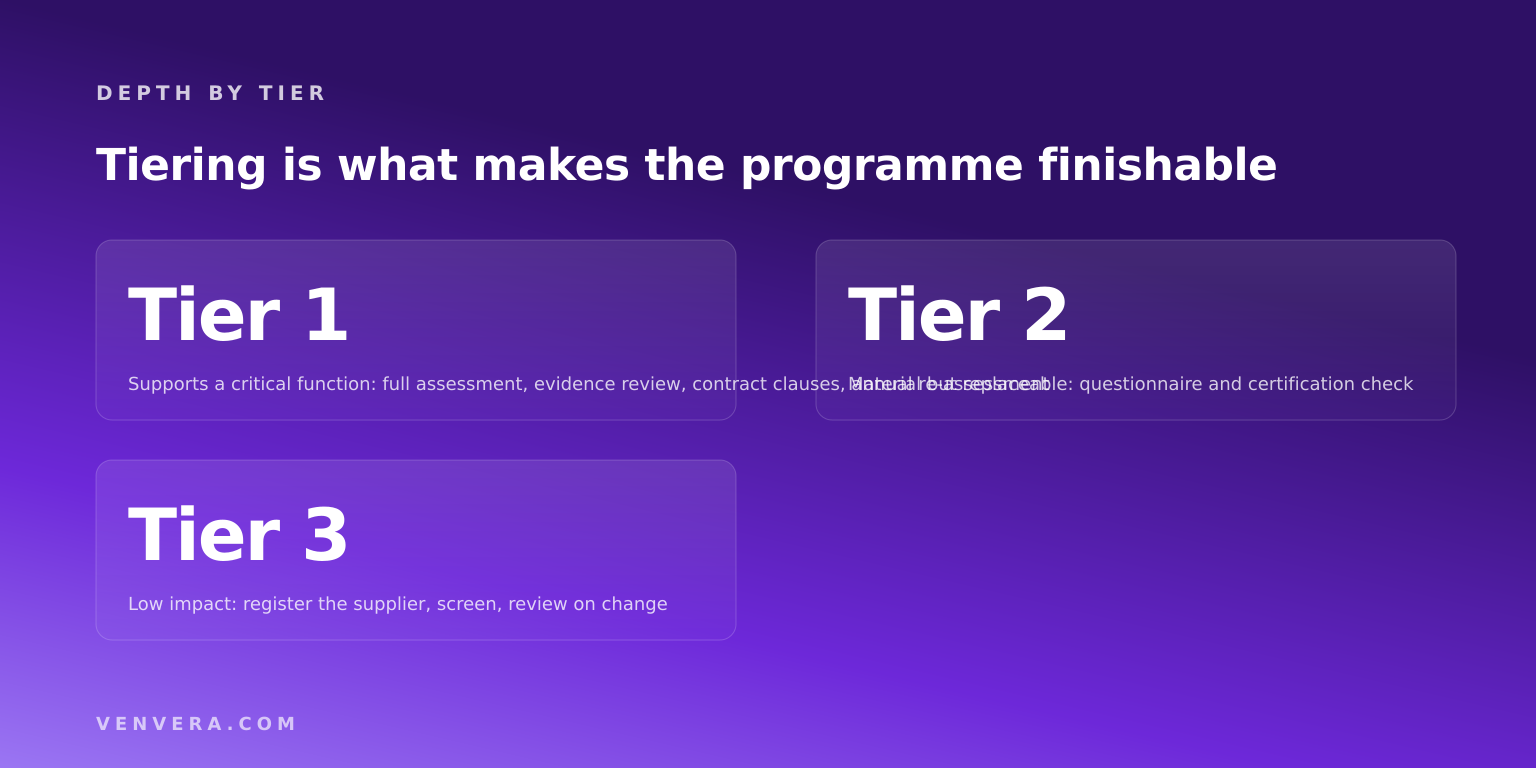
| 级别 | 含义 | 评估深度 |
|---|---|---|
| 第 1 级 | 支持关键或重要职能,或大规模持有敏感数据 | 全面评估:证据审查、问卷、合同条款检查、退出计划、每年重新评估 |
| 第 2 级 | 重要但可替代,数据暴露有限 | 问卷加认证检查,每两年或发生变化时重新评估 |
| 第 3 级 | 影响小,不涉及敏感数据,易于替换 | 将供应商登记在册并进行筛查,发生重大变化时再审查 |
分对级别比评对分数更有价值。级别分错了,就意味着您在一家文具供应商身上花了一周时间,却只用一个上午评估托管您生产数据库的公司。
大多数指南错在哪里
它们把问卷当成了评估本身。问卷只是一项输入,而且是自我报告的。它告诉您的是供应商对自身的看法。认证、渗透测试摘要、合同条款,以及您自己对供应商能接触到哪些内容的了解,都是其他输入,其中有几项更加可靠。
它们止步于准入阶段。真正重要的是第二次评估,也就是十八个月之后:那时供应商可能已被收购、更换了托管服务,或者失去了当初回答您问卷的安全负责人。只在准入时评估的计划,衡量的是过去。
按级别确定评估内容
| 领域 | 您要确认的内容 | 适用级别 |
|---|---|---|
| 服务和依赖关系 | 供应商做什么,您的哪些职能依赖于此,一旦停止服务会导致什么中断 | 所有级别 |
| 数据暴露 | 供应商持有、处理或能够接触到哪些个人数据或机密数据 | 所有级别 |
| 访问权限 | 其员工是否拥有您系统的访问权限,以及权限级别如何 | 所有级别 |
| 安全态势 | 所持认证、这些认证的范围、测试结果 | 第 1 级和第 2 级 |
| 子处理者 | 供应商依赖谁,以及这是否会使您已承担的风险更加集中 | 第 1 级 |
| 合同条款 | 安全义务、审计权、事件通知、终止、退出 | 第 1 级,以及涉及数据的第 2 级 |
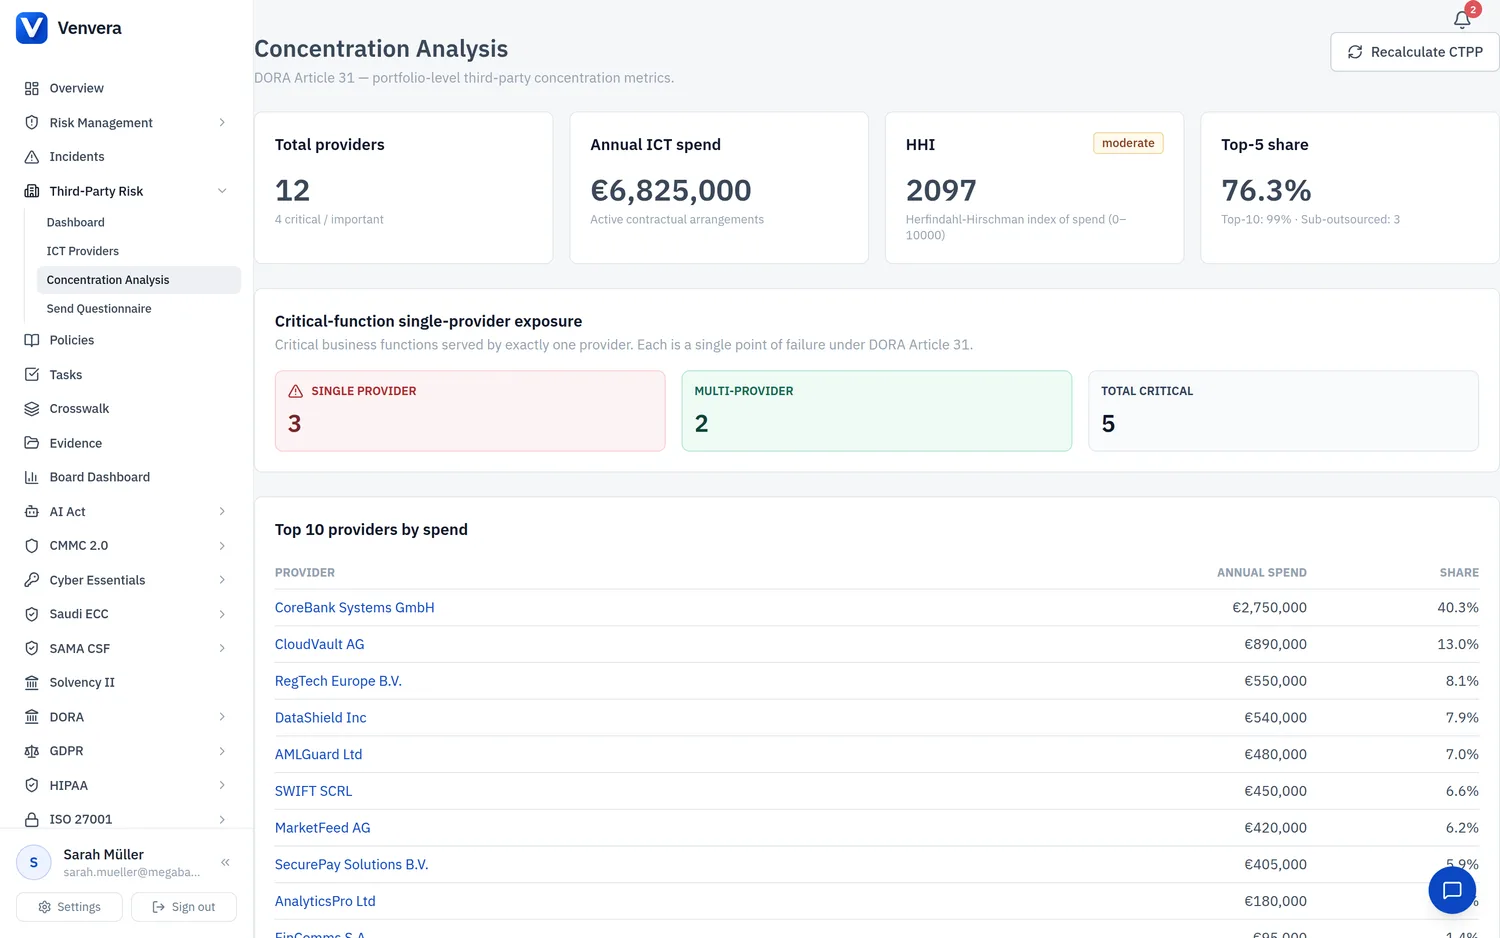
| 集中度 | 现在是否有过多业务依赖于这一家供应商 | 第 1 级 |
| 退出 | 您将如何退出、需要多长时间、会失去什么 | 第 1 级 |
七个步骤
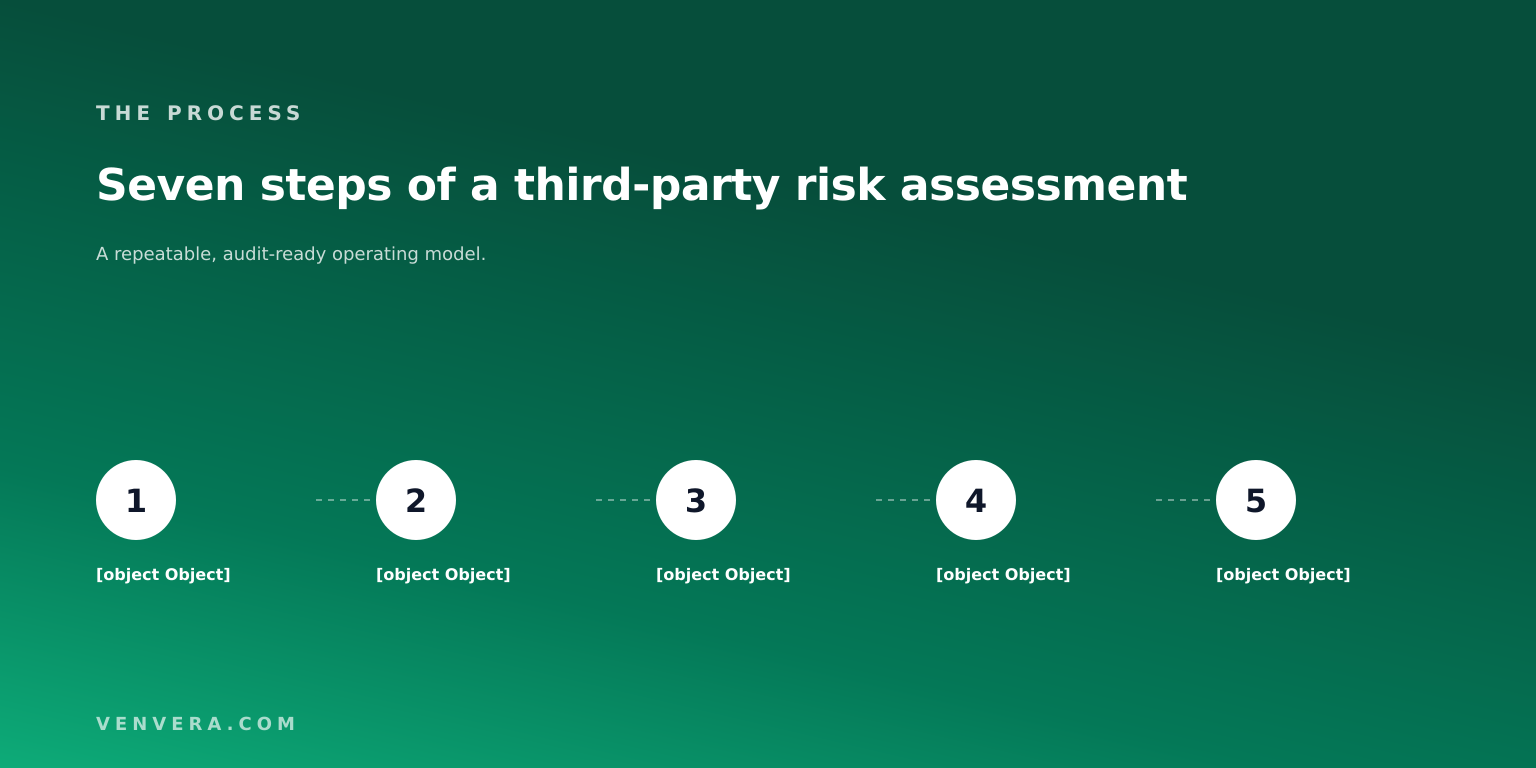
1. 盘点您实际拥有的供应商
从应付账款入手,而不是从合同文件夹入手。每个计划都会发现一些安全团队从未听说过的供应商,而用公司卡购买的服务往往恰恰持有数据。
2. 按关键性分级
对每个供应商只问一个问题:如果它明天停止服务,我们的业务会怎样?决定级别的是这个问题的答案,而不是合同金额。
3. 按级别设定评估深度
事先确定每个级别的要求,并坚持执行。这是一项能够阻止队列积压的策略决定。
4. 收集证据,而不只是答案
索取认证证书并阅读其范围声明,因为证书覆盖的是另一个实体或范围很窄的情况很常见,也很容易被忽略。发送与级别相匹配的问卷。调出合同。
5. 一致地评分并记录理由
两个人评估同一家供应商,应当得出相近的答案。如果不是这样,说明模型过于主观。
6. 作出决定并附加条件
批准、附条件批准或拒绝。大部分价值体现在条件上:对其访问启用 MFA、在续约时加入通知条款、指定一名安全联系人。
7. 按周期并在触发事件发生时重新评估
第 1 级每年评估一次;此外,每当供应商被收购、发生事件、更换子处理者,或为您提供的服务发生重大变化时,都要在周期之外重新评估。
无需自创方法论的评分
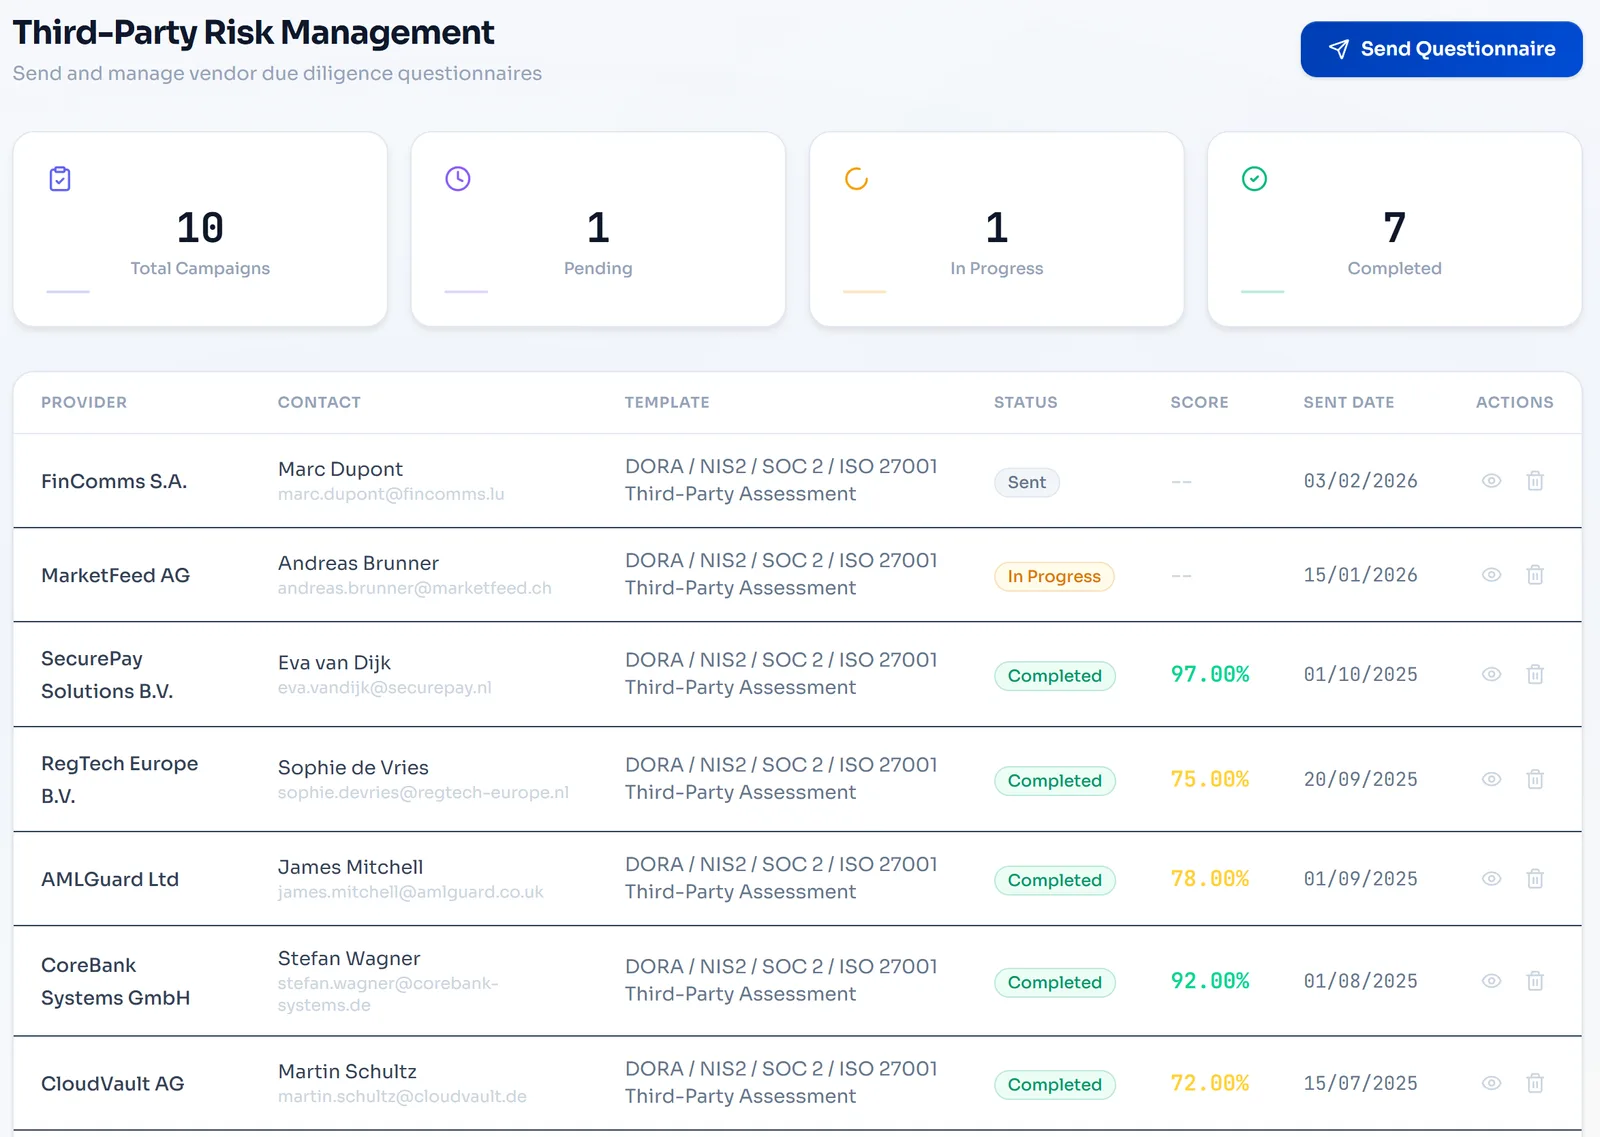
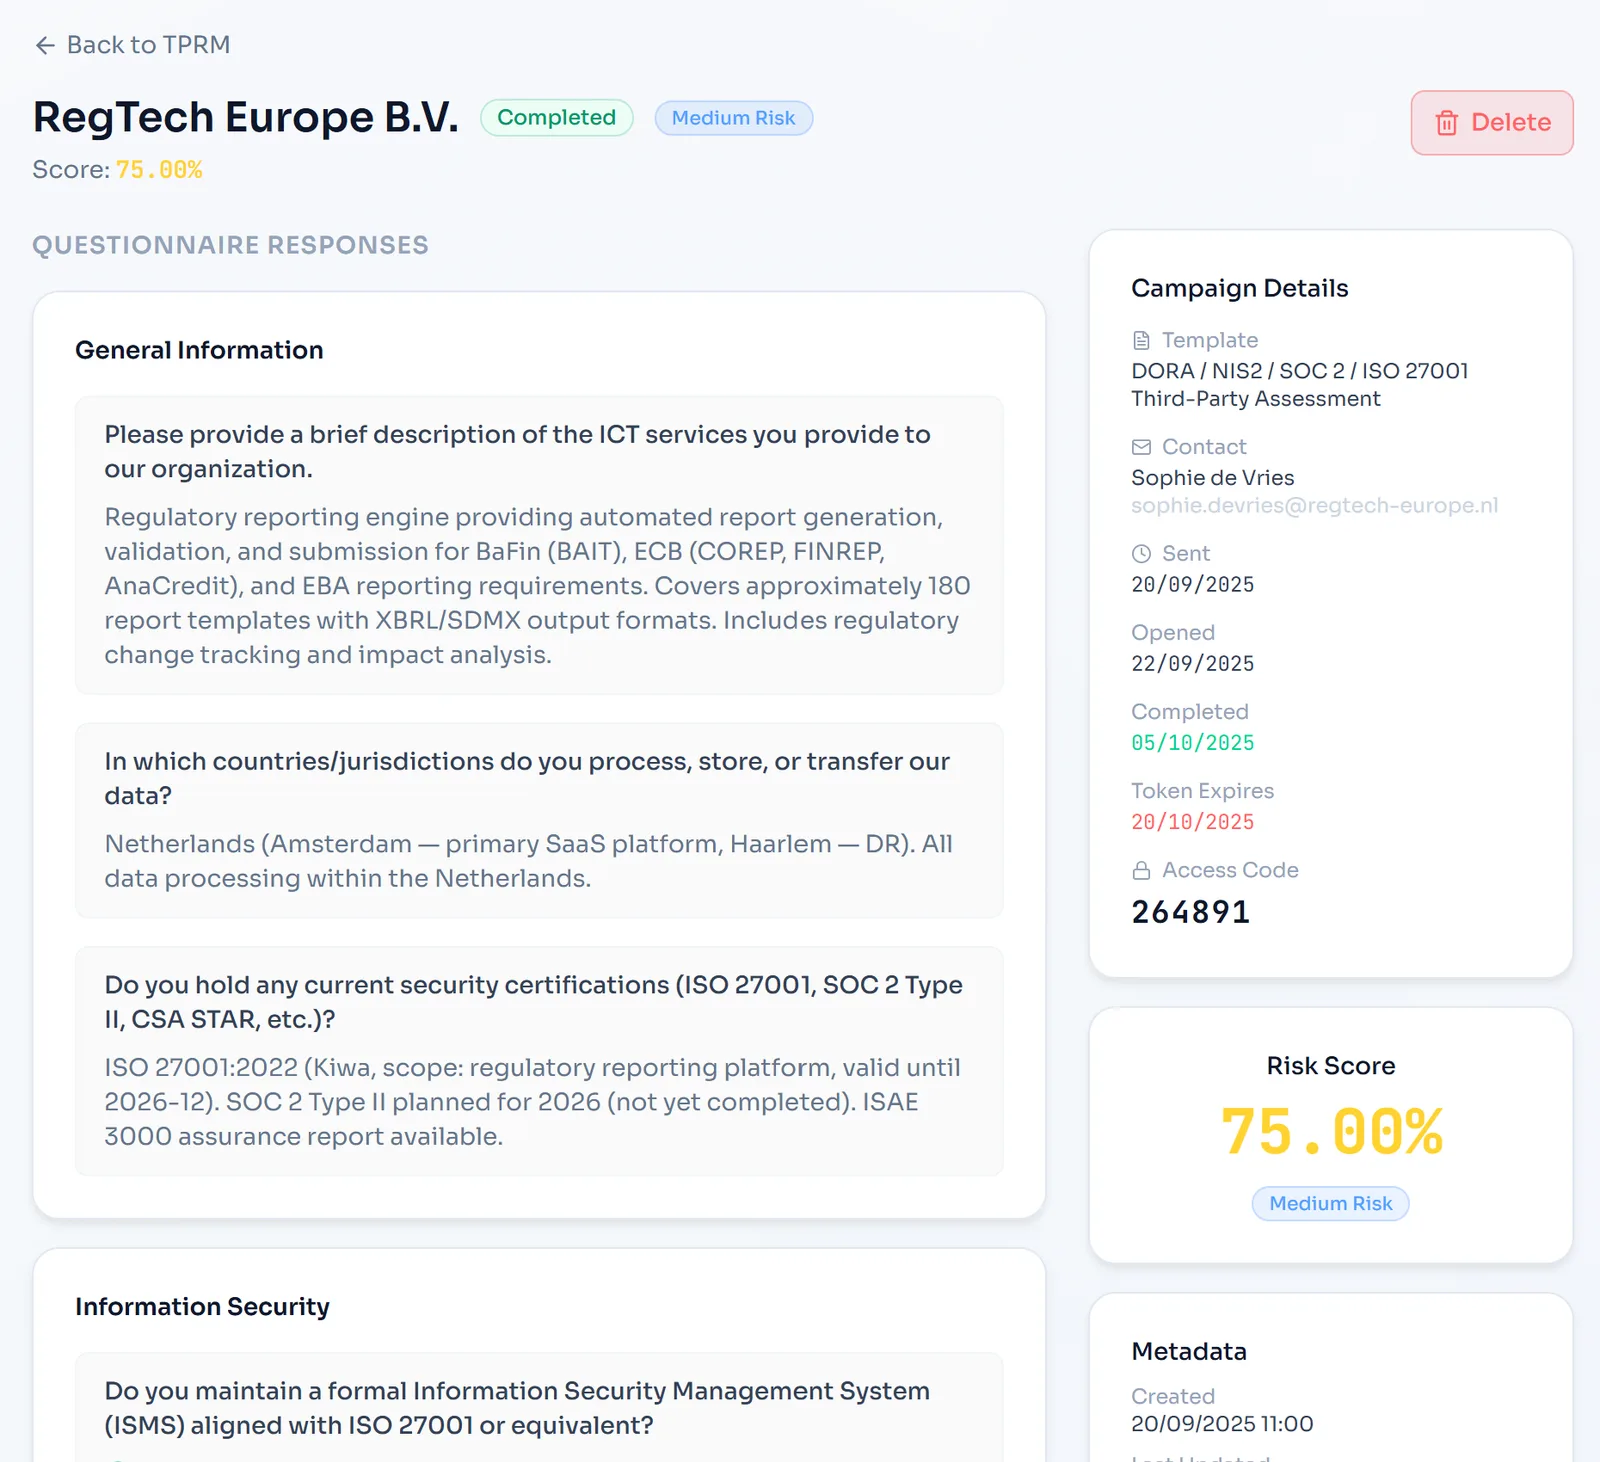
您不需要量身定制的模型。您需要的是少量信号,一致地加以应用,并记录评分理由。Venvera 按五项信号为每个 ICT 服务提供商评分:关键性、地域风险、集中度、合同健康度和数据敏感度,各项信号经过加权,并在基础数据发生变化时自动重新评分。
重要的不是复杂程度,而是分数会随现实变化而变化。在准入时计算一次、之后再也不重新计算的分数,只是一件历史遗物。
各框架的实际要求
| 框架 | 义务 |
|---|---|
| DORA | 第 28 条要求将 ICT 第三方风险管理作为风险框架的一部分,并要求建立信息登记册,以及根据第 29 条对集中度风险进行初步评估 |
| NIS2 | 第 21(d) 条要求保障供应链安全,并考虑每个直接供应商的漏洞和安全实践 |
| ISO 27001 | 附录 A 中的供应商关系控制措施,涵盖协议中的安全要求以及对供应商服务交付的监控 |
| SOC 2 | 涵盖供应商和业务合作伙伴风险管理的通用准则 |
| GDPR | 第 28 条要求处理者提供充分保证,这意味着您负有尽职调查义务 |
这些要求高度重叠,因此一次有充分证据支持的评估就可以满足所有框架。针对每个框架分别开展评估,是达到同样状态代价最高的方式。关于欧盟《数字运营韧性法案》(DORA)的具体细节,请参阅从零开始建立合规的供应商登记册。
常见错误
- 对所有供应商一视同仁地评估。这是大多数计划陷入停滞的原因。
- 接受证书却不阅读其范围。颁发给集团内另一个实体的证书,或只覆盖一条产品线的证书,并不能覆盖为您提供的服务。
- 从不拒绝任何供应商。如果从来没有任何供应商被拒绝或被附加条件,说明评估并没有影响决策。
- 忽视子处理者。两家供应商依赖同一个子处理者,就是您原本不知道的集中度风险。
- 只在准入时评估。您掌握的风险状况,只是签约当天的风险状况。
- 向一家只有四名员工的供应商发送包含 300 个问题的表格。详见供应商安全问卷。
在 Venvera 中完成这些工作
Venvera 集中管理供应商登记册,提供在数据变化时自动重新计算的五信号评分、覆盖服务提供商和子处理者的集中度分析、合同条款跟踪、问卷活动,并将证据映射到上述 DORA、欧盟 NIS2 指令、ISO 27001、SOC 2 和欧盟《通用数据保护条例》(GDPR)的义务。请参阅第三方风险管理;如果您更愿意从电子表格开始,也可以下载免费的供应商风险评估模板。
第一轮评估手工完成之后,问题就变成了登记册、证据和条款跟踪应该放在哪里管理。我们对第三方风险管理解决方案的比较,介绍了四类平台,以及欧盟《数字运营韧性法案》(DORA)、欧盟 NIS2 指令和 ISO 27001 对每一类平台的要求。
如果团队中没有人有时间反复执行这项工作,评估可以交由他人代为运作。供应商风险管理即服务指南阐述了各种交付模式、每种模式的成本基础,以及始终由您的管理机构承担的责任。
常见问题
如何开展第三方风险评估?
从应付账款而不是合同文件夹入手盘点供应商,按照供应商一旦停止服务会导致什么中断来分级,事先为每个级别设定评估深度,收集证据而不只是问卷答案,一致地评分,作出附带条件的决定,并按周期以及在触发事件发生时重新评估。
供应商风险评估与第三方风险评估有什么区别?
在实践中,这两个说法可以互换使用。“第三方”是更宽泛的术语,涵盖任何外部方,包括合作伙伴和集团内部服务提供商;而“供应商”通常意味着购买的服务。两者的流程是一样的。
应当多久重新评估一次供应商?
对支持关键或重要职能的供应商每年评估一次;对重要供应商每两年或在发生变化时评估一次;其余供应商在发生重大变化时评估。在发生收购、事件、子处理者变更,或供应商为您提供的服务发生重大变化后,应在周期之外重新评估。
第三方风险评估应当涵盖哪些内容?
服务和依赖关系、数据暴露、对您系统的访问权限、安全态势以及所持认证的范围、子处理者、包括事件通知和审计权在内的合同条款、集中度,以及您将如何退出。
只用问卷就够了吗?
不够。问卷是自我报告的,告诉您的是供应商对自身的看法。请阅读认证的范围声明,调出合同,并考虑供应商在您的系统中实际能够接触到什么。
如何为供应商风险评分?
使用一小组一致的信号,而不是量身定制的方法论。Venvera 采用关键性、地域风险、集中度、合同健康度和数据敏感度这几项信号,进行加权,并在数据发生变化时自动重新计算。重要的是分数会随现实变化而变化。
哪些法规要求开展第三方风险评估?
DORA 第 28 条和第 29 条、NIS2 关于供应链安全的第 21(d) 条、ISO 27001 的供应商关系控制措施、SOC 2 的供应商风险准则,以及欧盟《通用数据保护条例》(GDPR)第 28 条关于对处理者进行尽职调查的要求。一次评估就可以为所有这些要求提供证据。
我们需要评估每一个供应商吗?
每一个供应商都应该列入登记册。但并非每一个供应商都需要全面评估。分级的存在,正是为了作出这一区分。

