
资源
这份供应商风险评估模板是一个免费的 Excel 工作簿,用于在签约之前以及签约之后每年评估任何接触您数据的供应商。如果您是合规负责人、CISO 或安全经理,并被要求证明已对供应商开展尽职调查,这份供应商风险评估模板将为您提供一份结构化问卷和一套评分模型,今天就可以投入使用。它涵盖真正重要的问题:供应商处理哪些数据、在哪里处理,其次级处理方是谁,持有哪些认证,如何控制访问和加密数据,如何处理漏洞和数据泄露,以及合作关系结束时您的数据会如何处置。请在下方下载,根据您的业务调整关键性分级,并在本周就开始评估供应商。
免费下载
获取 供应商风险评估模板
一份第三方安全问卷,涵盖数据、次级处理方、认证、访问、加密、事件和退出,并提供基于关键性的评级。

供应商风险评估模板涵盖的内容
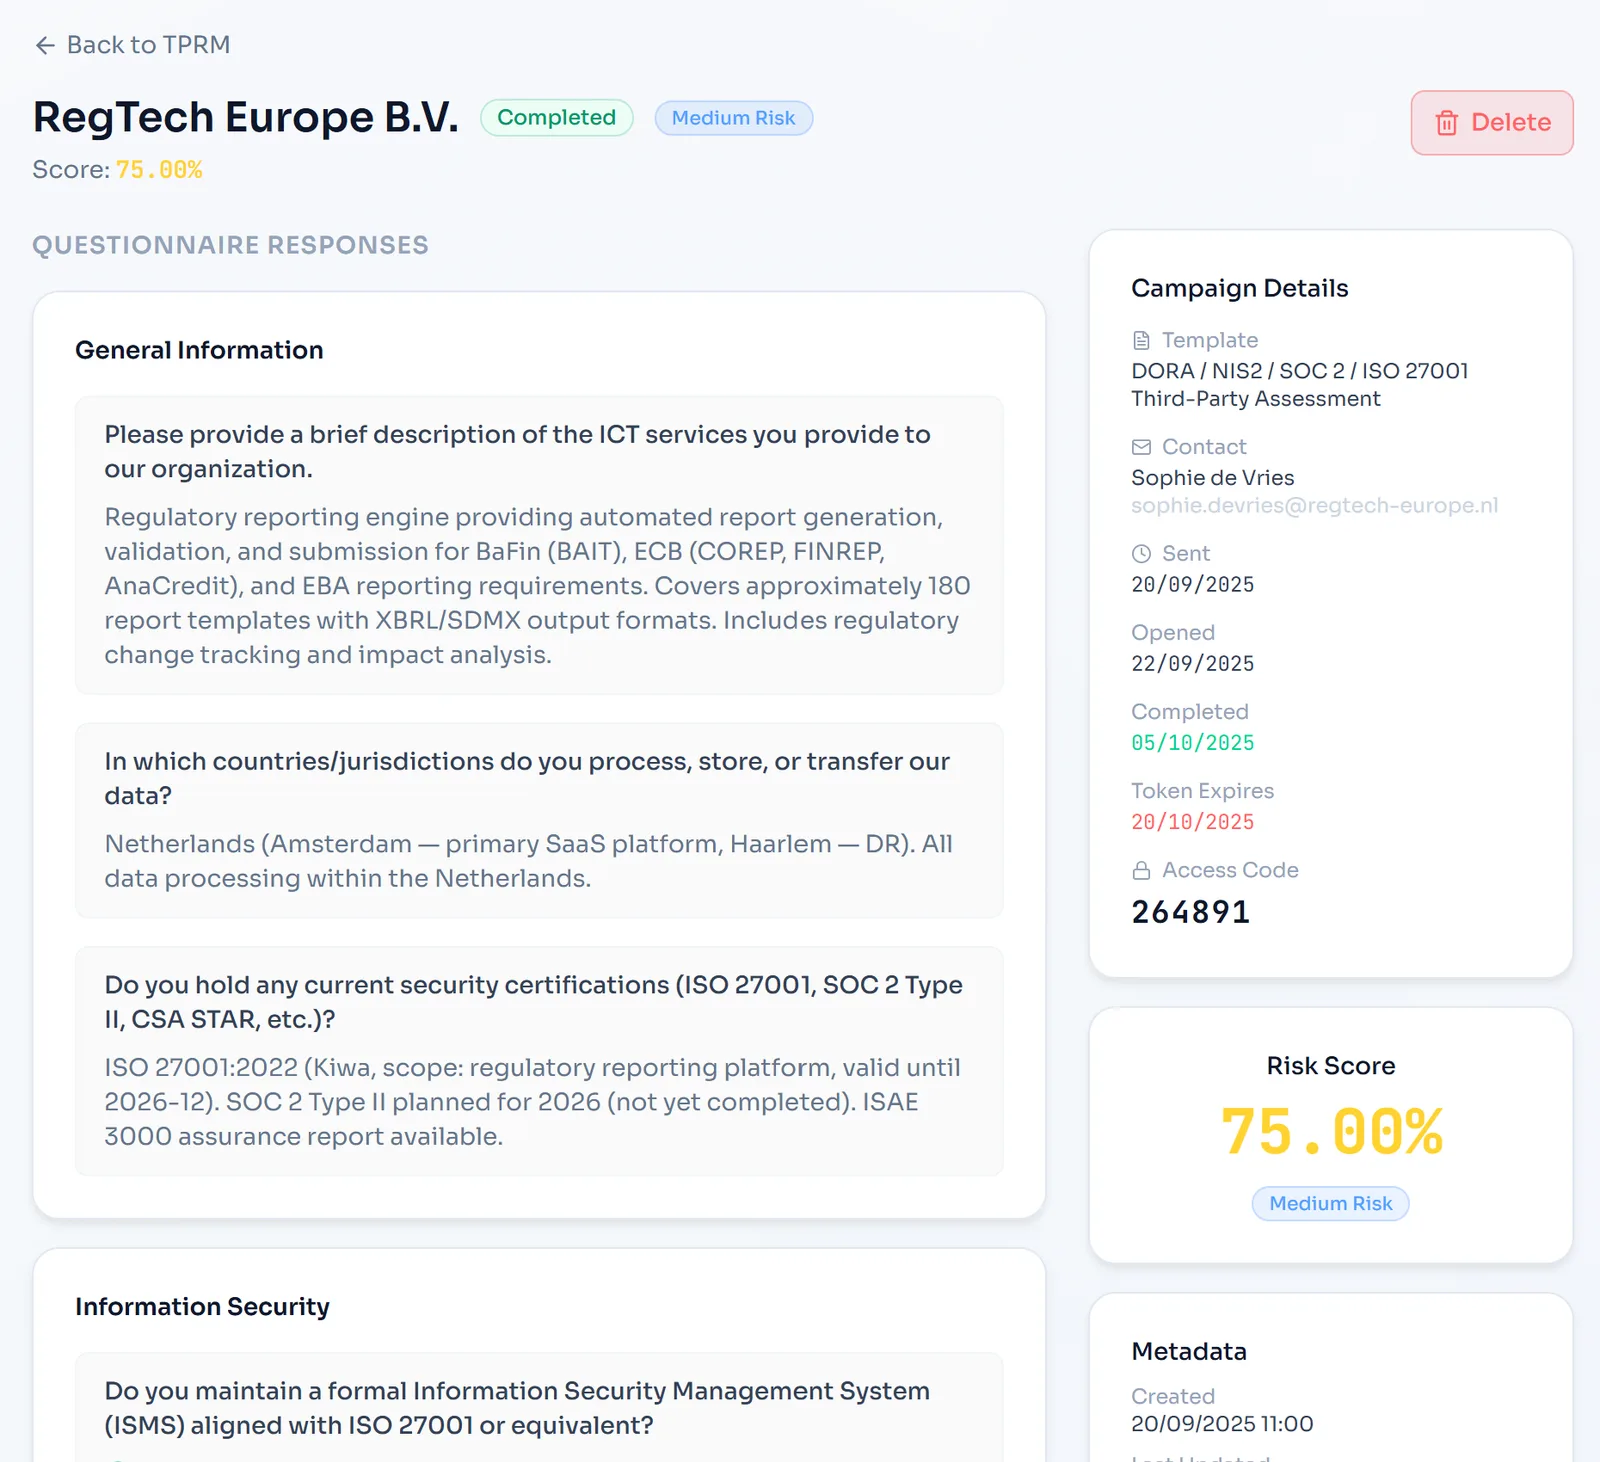
该工作簿是一份第三方安全问卷,其结构便于您发送给供应商,并对返回的答复进行评分。每一行是一个问题,每个答案都会被评分,每家供应商最终都会归入一个关键性等级。供应商风险评估模板涵盖了决定一家供应商是否值得托付您数据的各个领域。如果您只能就其中三项得到直截了当的答复,那么请选择次级处理方、泄露通知和退出:认证只能告诉您供应商在某份报告出具之日的状况尚可,次级处理方告诉您您的数据如今实际流向何处,而退出条款是您决定离开的那一天手中唯一的筹码。完整内容如下:
- 所处理的数据及其位置。供应商代表您处理哪些个人数据或敏感数据,以及这些数据存储和处理所在的国家或地区。
- 次级处理方。供应商所依赖的第四方,确保您的供应链在下一层级也没有盲区。
- 认证。供应商是否持有 ISO/IEC 27001、SOC 2 Type 2 或同等的独立鉴证,以及最近一次续期是在何时。
- 访问控制和 MFA。供应商如何限制对您数据的访问,以及是否对特权账户强制实施多因素认证。
- 加密。数据在传输过程中和静态存储时是否均已加密。
- 漏洞和补丁管理。供应商发现、测试并修复已知弱点的速度有多快。
- 泄露通知和事件。供应商就发生泄露时会多快通知您所作出的承诺,以及近期发生的任何安全事件。
- 业务连续性和灾难恢复。出现问题时,供应商能否保持运行并完成恢复。
- 合同。是否已签订数据处理协议,以及在涉及受保护健康信息时是否已签订商业伙伴协议。
- 退出。合同终止时,您的数据如何被归还或销毁。
如实看待第三方风险:真正重要的是什么
供应商安全风险评估的存在,是为了证明您已对接触您数据的供应商开展了尽职调查。这就是它的全部意义。请清醒地认识到问卷能证明什么:它只是供应商对自身情况的陈述。即便如此,它仍然值得拥有,因为这些答案有日期、可归属到具体的责任方并且可以相互比较,而且提问这一行为本身就会改变供应商对待您的方式。对于少数真正可能给您造成损害的供应商,请用独立的依据来佐证他们的答案。如果某家供应商遭到入侵、您客户的数据因此泄露,您需要证明自己在签约之前以及签约之后按计划核查过该供应商有能力保护这些数据。一份已签署的订单并不等于尽职调查。一份持续更新、经过评分的问卷才是。
第三方风险并不只是某一项法规关注的问题。它同样贯穿于欧盟 NIS2 指令、ISO 27001、欧盟《数字运营韧性法案》(DORA)和欧盟《通用数据保护条例》(GDPR)之中。根据 GDPR,您需要与任何处理者签订数据处理协议,并且仍需对您的处理者及其次级处理方的行为负责。NIS2 将供应链安全提升为基本实体和重要实体的管理层责任。DORA 要求金融实体对其所依赖的 ICT 第三方负责。ISO 27001 要求对供应商关系进行治理和监控。措辞各不相同,义务却是一样的:了解您的供应商,并能证明这一点。
有两个细节能把真正的评估与走过场的勾选区分开来。第一,评分。不评分的答案就是无法比较或跟踪的答案,因此请对每一项答复进行评分,让薄弱的控制措施凸显出来,并让您能够观察它是在改善还是在退化。第二,关键性分级。一家存储您整个客户数据库的供应商,与一家为您印制办公室挂绳的供应商,风险并不相同。请按照供应商可能造成的损害程度对其分级,把精力集中在关键供应商身上,并至少每年重新评估一次关键供应商,以免用三年前的评估来代替今天的真实情况。
第三个细节会在稍后的合同环节中显现出来。安全问题通常都会得到还算客气的答复。然后,当您要求审计权、书面的泄露通知时限,或者对新增次级处理方提出异议的权利时,对话就会明显放慢下来。请在您仍有谈判筹码的时候,也就是签约之前,提出这些条款,并提前决定哪些条款是您真正会为之放弃合作的底线。次级处理是最棘手的环节:您的筹码到了下一层级就已用尽,而供应商与其自身供应商之间的合同,很少能由您来左右。
如何使用供应商风险评估模板
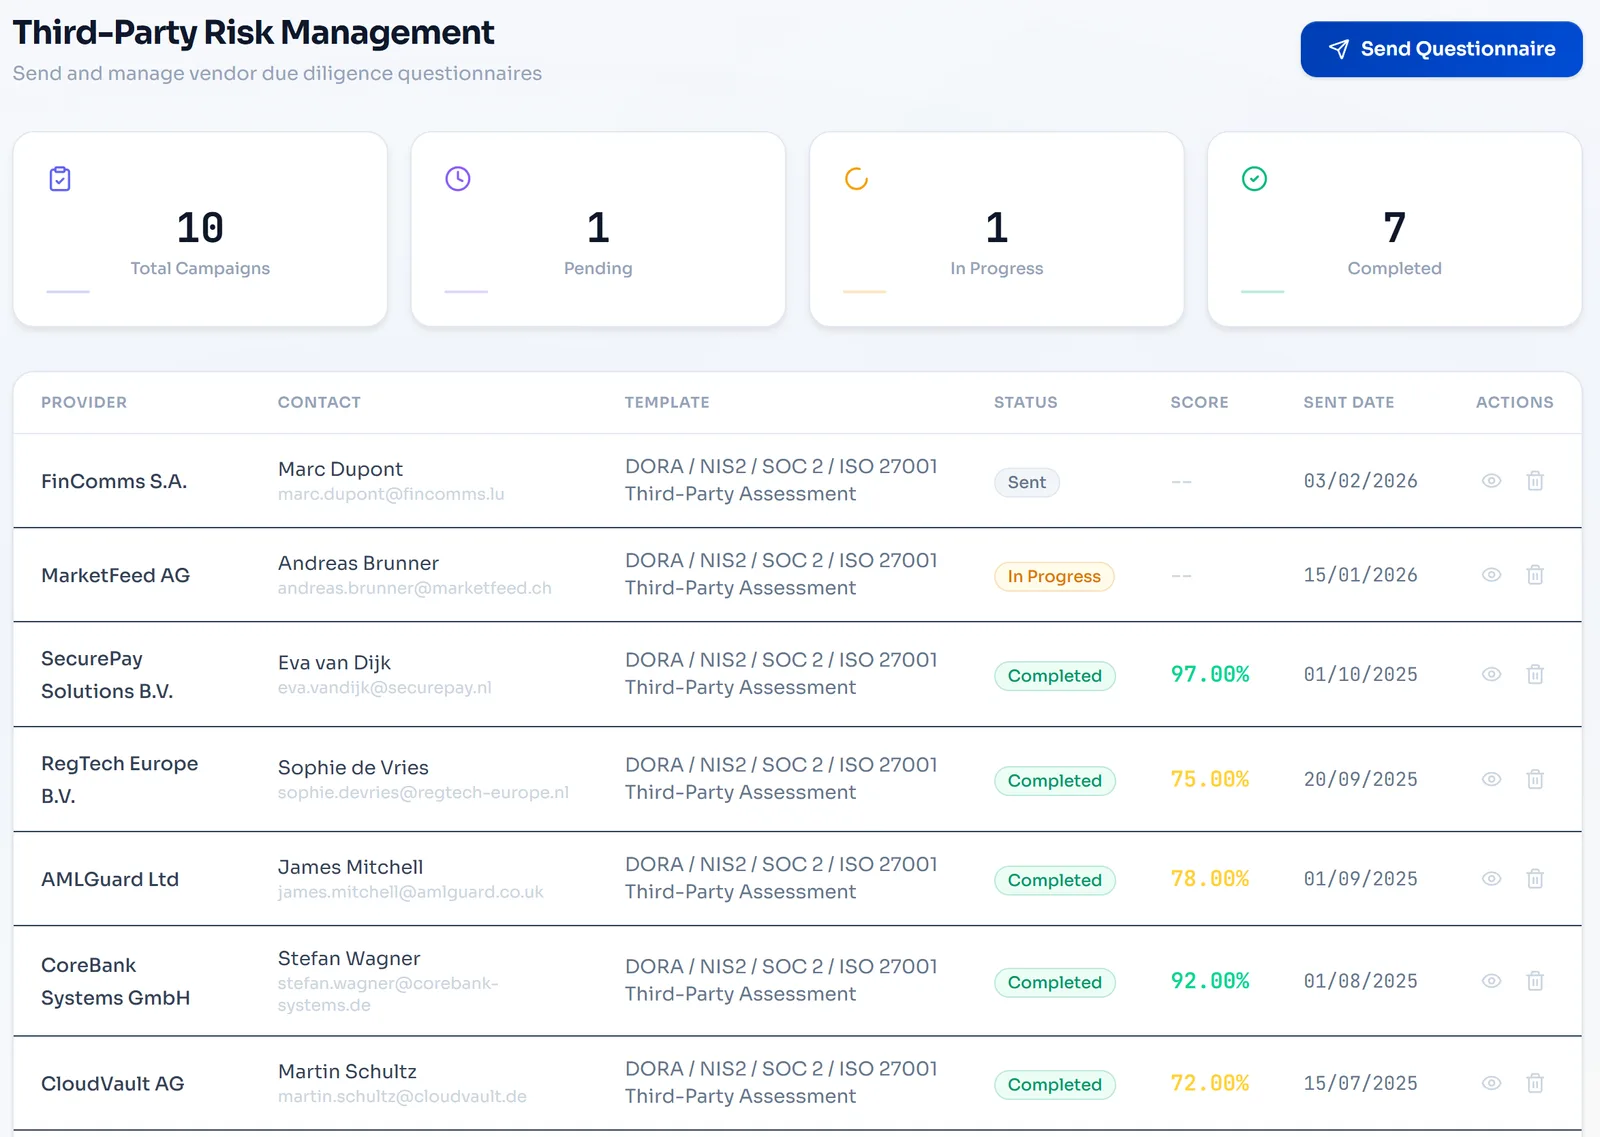
- 盘点您的供应商。列出每一家处理、存储或能够访问您数据的供应商。您无法评估自己没有记录下来的东西。
- 按关键性分级。根据每家供应商接触的数据以及其出现故障时会造成的损害对其进行排序。起步时分为关键、重要和低三级就足够了。请在发出任何问卷之前完成这一步。对整份供应商清单进行分级只需要一个下午,却是整个流程中回报最高的工作,因为它会告诉您哪几家供应商值得认真沟通,哪些供应商只需要留下一条您已查看过的记录即可。
- 发送问卷。将相关工作表分享给供应商的安全联系人,或者根据其信任页面和现有报告自行填写。预计会得到两种截然不同的回应。大型供应商会给您发送一个信任门户链接,并直接拒绝填写您的表格;对于其中大多数供应商,您应当接受这一点,并自行完成映射。规模较小的供应商会作答,但速度较慢,而且他们的答案往往需要进一步追问。跟进催办是这项工作的主要部分,耗时要以周计,因此请在采购截止期限之前就开始,而不是与之同步进行。
- 为答案评分。使用评分列对每项答复进行评级,并标记加密、MFA、次级处理方披露或泄露承诺方面的任何缺口,以便后续跟进。
- 做出决定并记录。批准、有条件批准或拒绝,并保留填写完成的表格,作为您开展尽职调查的证据。
- 按计划重新评估。在日程中为关键供应商安排至少每年一次的审查;如果供应商发生事件或更换次级处理方,则应提前重新评估。
在 Venvera 中自动完成这些工作
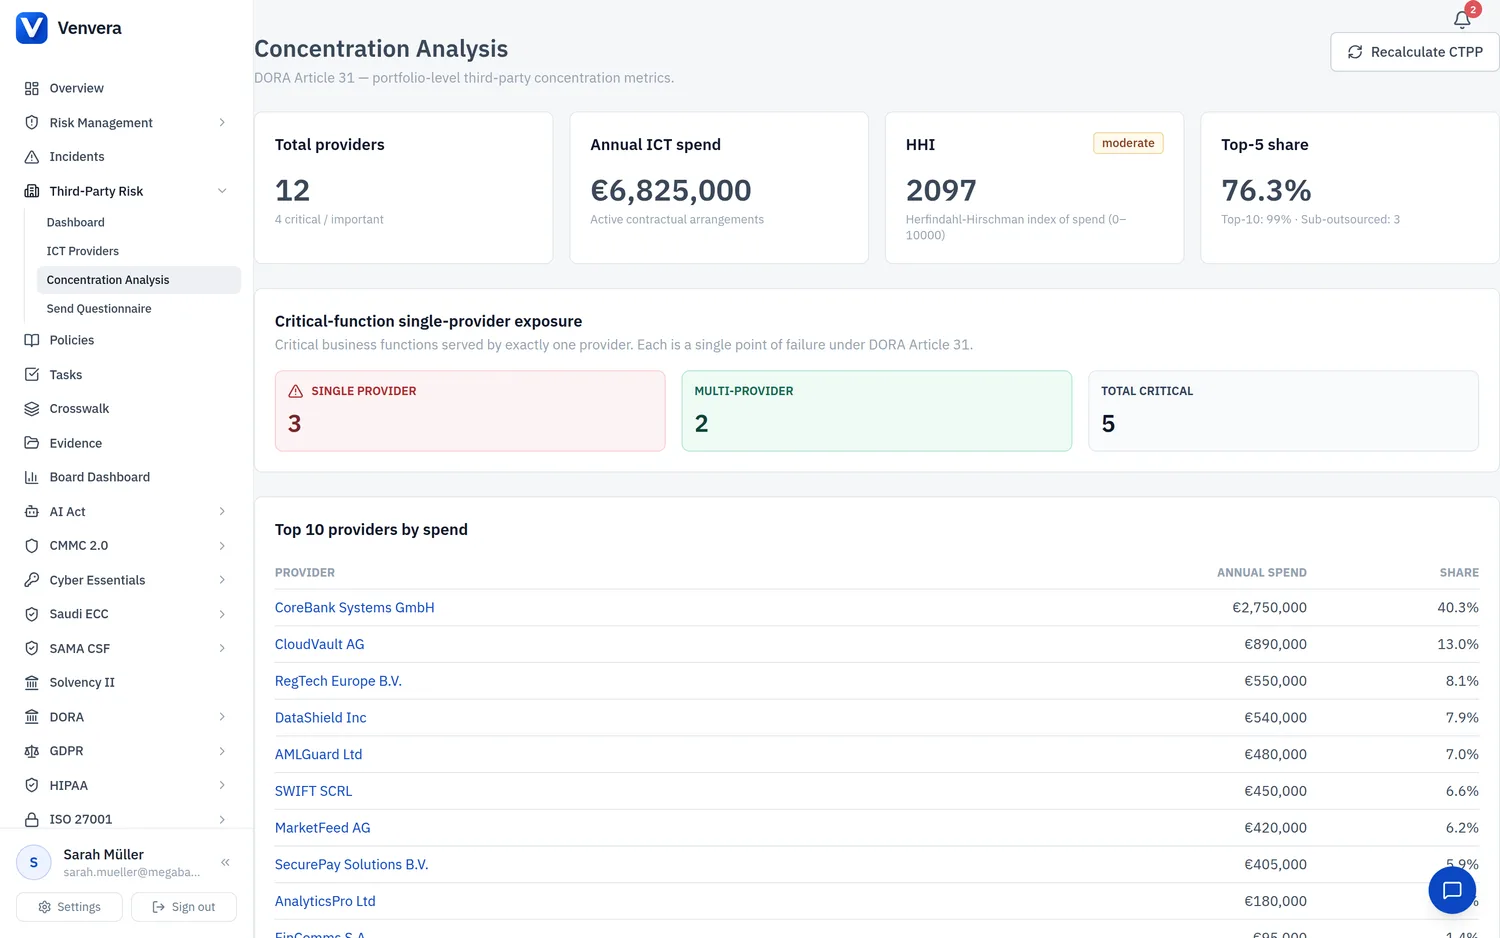
这份模板是一个可靠的起点,对于少数几家供应商来说,电子表格确实够用。但一旦您有几十家供应商、各自的续约日期,以及在两次审查之间就会过时的证据,它就无法再扩展了。Venvera 让同样的工作始终保持最新:供应商、问卷、评分和重新评估日期都集中在一处,您一次收集的证据可以在 NIS2、ISO 27001、DORA 和 GDPR 下的各项义务中重复使用,而不必为每次审计重新收集。如果您正在比较各类工具,我们的 TPRM 和供应商风险对比列出了需要关注的要点。Venvera 起价为每月 EUR 399。
常见问题
什么是供应商风险评估模板?
它是一份结构化问卷,通常是一张电子表格,用于在您与供应商合作之前以及之后定期评估其安全和数据处理实践。一份好的供应商风险评估模板涵盖数据、次级处理方、认证、访问、加密、事件、连续性、合同和退出,并对每个答案进行评分,以便您比较不同的供应商并长期跟踪风险。
供应商风险评估应包括哪些内容?
至少应包括:供应商处理哪些数据以及在哪里处理,其次级处理方,其持有的认证(例如 ISO/IEC 27001 和 SOC 2 Type 2),访问控制和 MFA,传输中和静态数据的加密,漏洞和补丁管理,其泄露通知承诺和近期事件,业务连续性和灾难恢复,是否已签订数据处理协议以及(在涉及健康数据时)商业伙伴协议,以及退出时数据如何被归还或销毁。
应多久重新评估一次供应商?
关键供应商至少每年重新评估一次。请先按关键性对供应商进行分级,然后把更频繁、更深入的审查集中在那些持有最敏感数据、或者一旦出现故障会造成最大损害的供应商身上。每当供应商发生安全事件或更换其次级处理方时,都应启动一次周期外的审查。
这份模板真的免费吗?
是的。您可以免费下载上方的 Excel 文件,并根据您自己的关键性分级和评分方式进行调整。如果您之后希望同样的流程在众多供应商和框架之间始终保持最新,而无需手动维护,这正是 Venvera 能够自动完成的工作。