资源
这份 CRA 合规检查清单将 Regulation (EU) 2024/2847 转化为 24 项具体检查,您可以针对单个产品逐项执行。这是一份免费的 Excel 文件,专为产品安全负责人、CISO 和合规经理打造,帮助他们在 CRA 义务真正生效之前,证明自己的具有数字元素的产品符合 CRA 的要求。您无需反复通读整部法规,只需按照清单逐项推进即可:清单对应附件 I 的基本要求、软件物料清单 (SBOM) 义务、协调漏洞处理流程,以及向 ENISA 报告的时限。每一行都会告诉您达标的标准是什么,以及证据存放在哪里。请在下方下载,与工程团队共享,并将其作为 CRA 就绪度评审的主干。
免费下载
获取 欧盟《网络弹性法案》检查清单
对照 CRA 基本要求、SBOM 和漏洞报告义务检查您的产品。共 24 项。

CRA 合规检查清单涵盖哪些内容
该文件只有一张工作表,包含 24 个条目,按 CRA 真正关注的领域分组。每一行都有相同的列:用通俗语言表述的要求、达标的标准、证明达标的证据、负责人,以及一个可设置为“已满足”(Met)、“部分满足”(Partial)或“存在差距”(Gap)的状态字段。这种结构意味着,这份检查清单同时也是一份实时更新的工作清单。
这 24 个条目分为五个板块:
- 基本网络安全要求。附件 I 规定的产品属性,从默认安全配置,到保护产品所处理数据的机密性和完整性。
- 软件物料清单。生成并维护机器可读的 SBOM,让您和您的客户清楚产品中包含哪些组件。
- 漏洞处理。建立协调一致的流程,在整个支持期内识别、记录并修复漏洞。
- 安全更新。在规定的支持期内持续提供更新,确保已知漏洞真正为用户修复。
- 报告。在规定时限内向 ENISA 通报被积极利用的漏洞和严重事件。
坦率解读欧盟 CRA:真正重要的是什么
CRA(Regulation (EU) 2024/2847)并不是又一个管理体系标准。它为投放到欧盟市场的具有数字元素的产品设定网络安全要求,其义务附着于产品本身,而不是贵公司的文书材料。这正是各团队最常弄错的区别:CRA 控制措施是产品属性,而不是组织流程,因此不应与信息安全管理体系 (ISMS) 混为一谈。一套通过 ISO 27001 认证的体系,本身并不能让一台联网设备合规。
这也是为什么,对于任何声称您现有的管理体系控制措施已覆盖 CRA 大部分内容的映射,您都应当持怀疑态度。借用这种覆盖范围看似高效,得出的就绪度画面却完全失真。两者真正的重叠集中在漏洞处理和事件报告方面,在其他方面则少之又少。
以下五项义务是重中之重:
- 基本要求。每个产品都必须满足附件 I 的基本网络安全要求,也就是产品出厂时应具备的基线安全属性。
- 安全更新。制造商必须在规定的支持期内提供安全更新,确保在产品的整个使用期间,漏洞都能持续得到修复。这是一项附带成本的义务。设定支持期既是安全决策,同样也是商业决策,因此负责产品路线图和利润率的人员需要与安全团队一起参与讨论。
- SBOM。您必须生成并维护一份软件物料清单,使产品内部的组件清晰可知、可以追踪。
- 漏洞处理。必须建立协调一致的漏洞处理流程,在同一支持期内识别、记录并修复问题。
- 报告。被积极利用的漏洞和严重事件必须向 ENISA 报告。
按难度排序,这五项义务的难易程度相差悬殊。SBOM 在很大程度上是一个工具问题,一条像样的构建流水线就能让您在几周内完成大部分工作。基本要求则是一项工程计划,因为默认安全配置和可用的更新机制必须在设计阶段就纳入其中,而您的部分产品很可能并没有做到这一点。漏洞处理流程是最容易被低估的一项:写下来很容易,但要在每一个受支持的版本上真正运行多年,并且接收渠道的另一端始终有真人负责处理,却很难。
时间表是大多数计划都会低估的部分。报告义务自 2026 年 9 月 11 日起开始适用,制造商的主要义务则自 2027 年 12 月 11 日起适用。请以这两个日期为节点倒排计划,而不要把欧盟《网络弹性法案》(CRA)当作一个遥远的问题。在实践中,报告日期是两者中更紧迫的一个,因为它来得更早,而且建立协调披露机制、一个有人监控的接收渠道,以及一套关于何为“被积极利用”的公认规则,都属于组织层面的工作,需要多个团队改变各自的行事方式。这比起草一份策略要慢得多。如果您正在权衡用哪些工具来长期承载这项工作,我们的 CRA 合规软件汇总介绍了各种选择;本页其余内容都假设您先自行开展就绪度工作。
如何使用 CRA 合规检查清单
- 选定一个产品。CRA 按产品逐一适用,因此在开始之前,请将检查清单的范围限定在单个具有数字元素的产品上。请选择最接近发布的那个产品,而不是看起来最容易的那个。针对一个背后有真实截止期限的产品运行检查清单,您能学到更多,而且您发现的差距,也正是那些真正会让您付出代价的差距。
- 指派负责人。为 24 行中的每一行,在工程、安全或产品团队中指定一名具名负责人。没有具体的人负责,任何事情都不会推进。
- 为每个条目评级。将每一行标记为“已满足”(Met)、“部分满足”(Partial)或“存在差距”(Gap),并在旁边链接相应的证据:配置基线、SBOM 文件、漏洞处理策略、更新计划。
- 对照日期弥补差距。合理安排整改顺序,确保漏洞和事件报告在 2026 年 9 月 11 日之前就绪,全部制造商义务在 2027 年 12 月 11 日之前就绪。
- 每次发布前重新运行。把检查清单当作发布关卡,而不是一次性的工作;每当产品发生重大变化时,都要重新核查。
在 Venvera 中自动完成这些工作
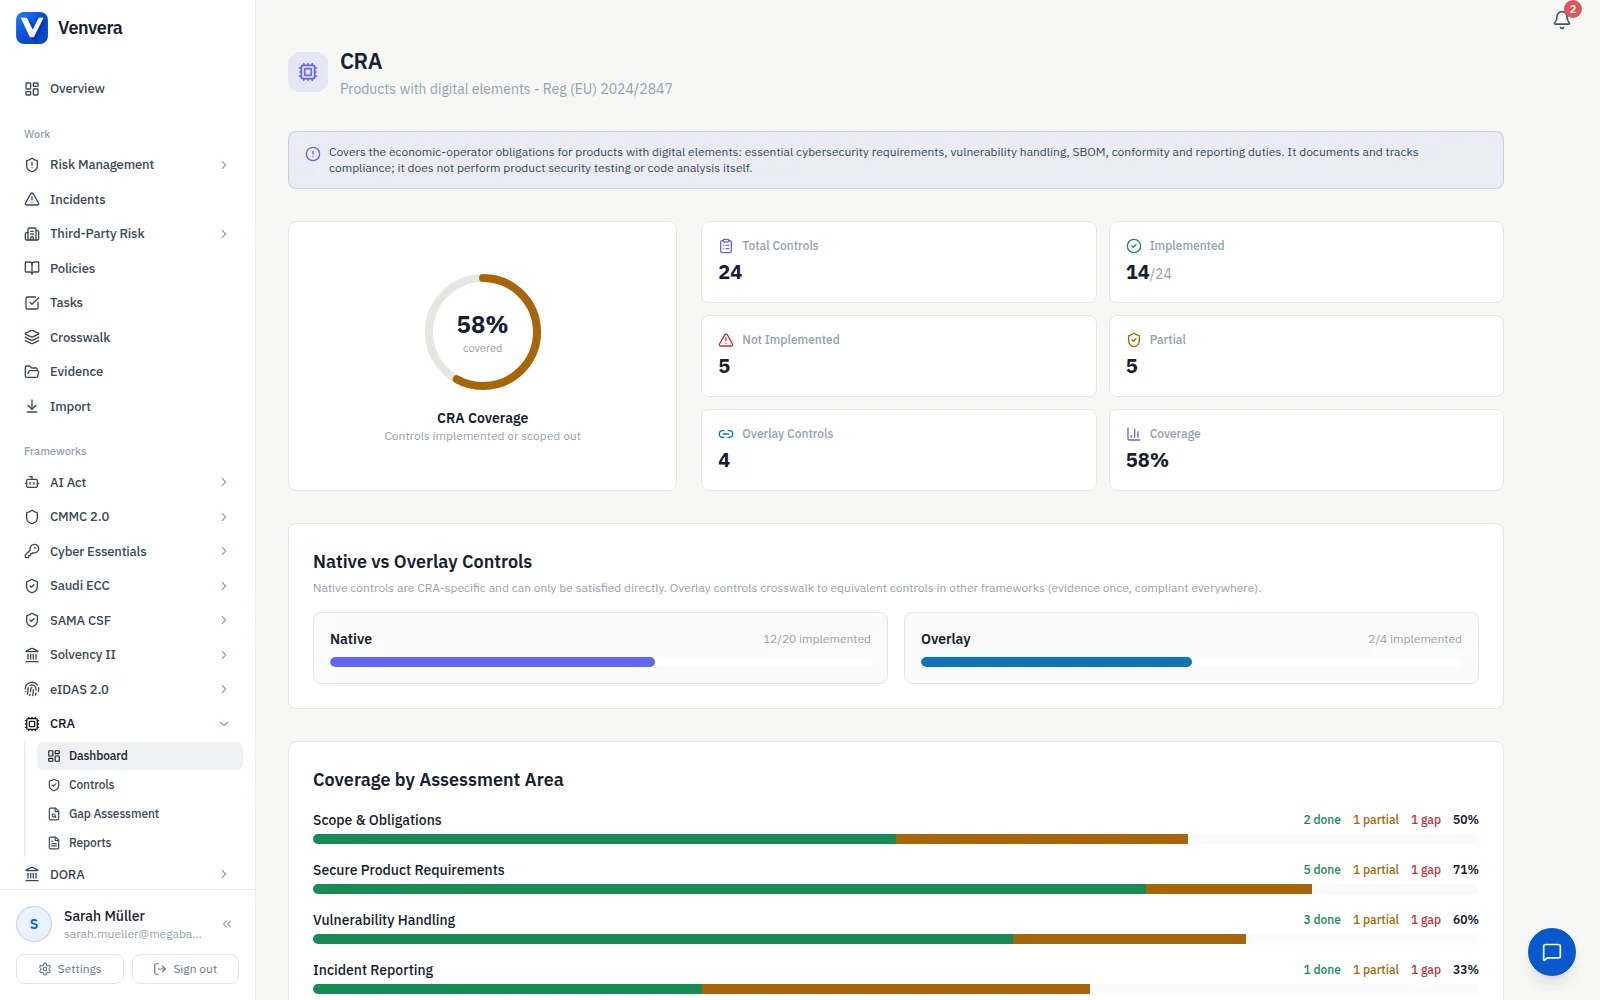
Excel 文件是一个很好的起点,但产品一旦发生变化,电子表格就会过时。在 Venvera 中,同样的 24 项检查作为受跟踪的控制措施存在于 CRA 框架中,每一项都附有负责人、截止日期和证据。当您的 SBOM 或漏洞处理策略更新时,控制措施状态会随之反映,而不是在一个无人再打开的文件里悄然过时。由于 CRA 产品属性与您的其他义务放在一起管理,您已经收集的证据可以在真正适用的地方复用,而无需重复收集。Venvera 的价格为每月 EUR 399 起。下方的手动检查清单能帮助您今天就理清方向;此后,平台会让这项工作始终保持最新。
常见问题
欧盟《网络弹性法案》何时生效?
CRA 分两个关键日期逐步实施。报告义务自 2026 年 9 月 11 日起开始适用,制造商的主要义务自 2027 年 12 月 11 日起适用。请按照较早的那个日期来规划漏洞和事件报告的就绪度,因为届时就必须开始向 ENISA 发送通报。
CRA 会取代 ISO 27001 或我的 ISMS 吗?
不会。CRA 控制措施是产品属性,而不是组织流程,因此不应与信息安全管理体系 (ISMS) 混为一谈。ISO 27001 证书描述的是贵组织如何管理安全;而 CRA 关注的是某个具体产品是否满足附件 I 的基本要求、是否随附 SBOM,以及是否具备切实运行的漏洞处理流程。
什么是 SBOM?CRA 为什么要求提供 SBOM?
软件物料清单是一份机器可读的清单,列出您产品内部的各个组件。CRA 要求制造商生成并维护这份清单,以便在整个支持期内发现并修复第三方组件中的漏洞,而不是让这些漏洞一直隐而不见,直到被人利用。
谁必须遵守欧盟《网络弹性法案》?
将具有数字元素的产品投放到欧盟市场的制造商。他们必须满足附件 I 的基本要求,在支持期内提供安全更新,生成并维护 SBOM,运行协调一致的漏洞处理流程,并向 ENISA 报告被积极利用的漏洞和严重事件。