

资源
CMMC 自我评估是国防工业基础承包商在正式审查之前,对照 CMMC 各项实践检查自身安全控制措施的方式。这份免费的 CMMC 自我评估检查清单为您提供一份包含 63 个条目的 Excel 工作簿,让您自行完成这项检查、为每项实践评分,并在经认证的第三方评估机构 (C3PAO) 或合同官审查之前,就清楚自己所处的位置。它专为国防供应商中负责合规的人员打造:CISO、IT 负责人,或者需要清楚了解自身相对于 NIST SP 800-171 安全要求(CMMC 2 级即与之对齐)的就绪度的合规经理。请在下方下载,逐行完成,把“我们应该没问题”这种模糊的感觉,转化为一个有证据支撑、在经认证的评估师到来时能够站得住脚的立场。
免费下载
获取 CMMC 2 级自我评估检查清单
在正式评估之前,对照 CMMC 各项实践开展自我评估。共 63 项。不能替代 C3PAO 评估。

CMMC 2 级自我评估检查清单涵盖哪些内容
这份检查清单是一份 Excel 工作簿,每项实践占一行,并配有一组列,其设计与真实评估的运作方式相对应。每个条目都包含:
- 实践编号(Practice reference):标识符,以及用通俗语言对该要求内容的说明。
- 状态(Status):一个下拉菜单,用于将每项实践标记为“已满足”(Met)、“部分满足”(Partially Met)或“未满足”(Not Met),让工作表反映您的真实状况。
- 证据与备注(Evidence and notes):用于记录能够证明该实践已落实的策略、配置或证据材料。
- 负责人(Owner):对该控制措施负责的个人或团队。
- POA&M 索引(POA&M reference):指向尚未满足事项在行动与里程碑计划中对应条目的索引。
这 63 个条目按照 CMMC 2 级所对齐的 NIST SP 800-171 安全要求族进行分组,因此其结构与评估师将逐项审查的内容一致。一个汇总标签页会统计“已满足”、“部分满足”和“未满足”的数量,让您无需自己编写公式,就能一眼看清就绪度。请把这份文件当作理清工作的工具,并对照最新版的 NIST SP 800-171 核实确切的实践项集合。它是一种准备辅助工具,不能替代正式的 C3PAO 评估。
坦率解读 CMMC:真正重要的是什么
CMMC(网络安全成熟度模型认证,Cybersecurity Maturity Model Certification)适用于处理联邦合同信息 (FCI) 或受控非密信息 (CUI) 的美国国防工业基础承包商。该模型设有三个级别,您需要达到哪个级别,取决于合同以及您所接触的信息类型。
1 级涵盖基本的保护措施,通过自我评估即可满足。2 级与 NIST SP 800-171 安全要求对齐,大多数处理 CUI 的承包商都属于这一级别;视合同而定,2 级可通过自我评估,或由经认证的第三方评估机构 (C3PAO) 进行评估。3 级则为最敏感的工作设定了更高的要求。
有必要直说:对小型供应商而言,2 级是一项沉重的负担。这些要求取决于信息的敏感程度,而不是持有信息的公司的规模,因此一家接触 CUI 的小型机加工厂,所面临的要求与主承包商大体相同。从安全角度看这无可厚非,但对预算而言却十分残酷,这也是规模较小的承包商往往拖到合同逼上门来才着手处理的原因。在合同到来之前就开始准备,成本要低得多。
三份文件承担了主要工作。系统安全计划 (SSP) 记录每项要求在您的整个环境中是如何实施的。行动与里程碑计划 (POA&M) 记录哪些要求尚未满足,以及您将在何时解决。此外,您还要在供应商绩效风险系统 (SPRS) 中提交分数,让政府能够看到您自我评估的结果。CMMC 自我评估就是产出这三者的内部工作:它告诉您应在 SSP 中写什么、在 POA&M 中记录什么,以及向 SPRS 提交多少分。
在这三份文件中,SSP 是会耗掉好几个月的那一份。POA&M 只是一份清单,SPRS 分数只是算术,但 SSP 必须描述每项要求在您的整个环境中实际上是如何实施的,这迫使您必须亲自去查清楚。正是这种摸底工作,即查明谁负责哪个系统、系统实际上如何配置,让时间在不知不觉中流逝。
坦白说:通过自己的检查清单,并不等于通过 C3PAO 评估。如果 2 级合同要求第三方认证,评估师就会检验您的证据。请利用自我评估尽早发现差距,修复能够修复的部分,并将其余部分记录在案,这样在正式审查到来时就不会有意外。
如何使用 CMMC 2 级自我评估检查清单
- 界定范围。找出存储、处理或传输 FCI 或 CUI 的每一个系统、云服务和地点。只有边界划对了,评估才有意义。界定范围是这里最难的一步,难度远超其他步骤,也是决定您成本的那一步。宽泛的边界会把整个 IT 环境都纳入评估;一个范围紧凑、论证充分的隔离区域(enclave)纳入的系统则要少得多。在开始评分之前,请在这一步上投入足够的时间,因为您填写的每一行都以您划定的边界为前提。
- 逐项完成每项实践。对于每一行,如实判断该控制措施是“已满足”(Met)、“部分满足”(Partially Met)还是“未满足”(Not Met),并记录支持这一判断的证据。
- 在 POA&M 列中记录差距。任何未完全满足的事项,都要成为行动与里程碑计划中的一个条目,并配有负责人和目标日期。切实可行的日期比乐观的日期更有价值。一张满屏绿色、却经不起追问的工作表,比一个如实列出、并配有可信计划的差距处境更糟。
- 将结果输入您的 SSP。把已完成的各行作为编写系统安全计划的原始素材。
- 计算并提交您的 SPRS 分数。汇总结果,并在合同要求时提交您的自我评估分数。
- 在正式评估前重新运行。尽可能解决问题,然后再次完成检查清单,确保在 C3PAO 或合同官审查时,您的证据是最新的。
在 Venvera 中自动完成这些工作
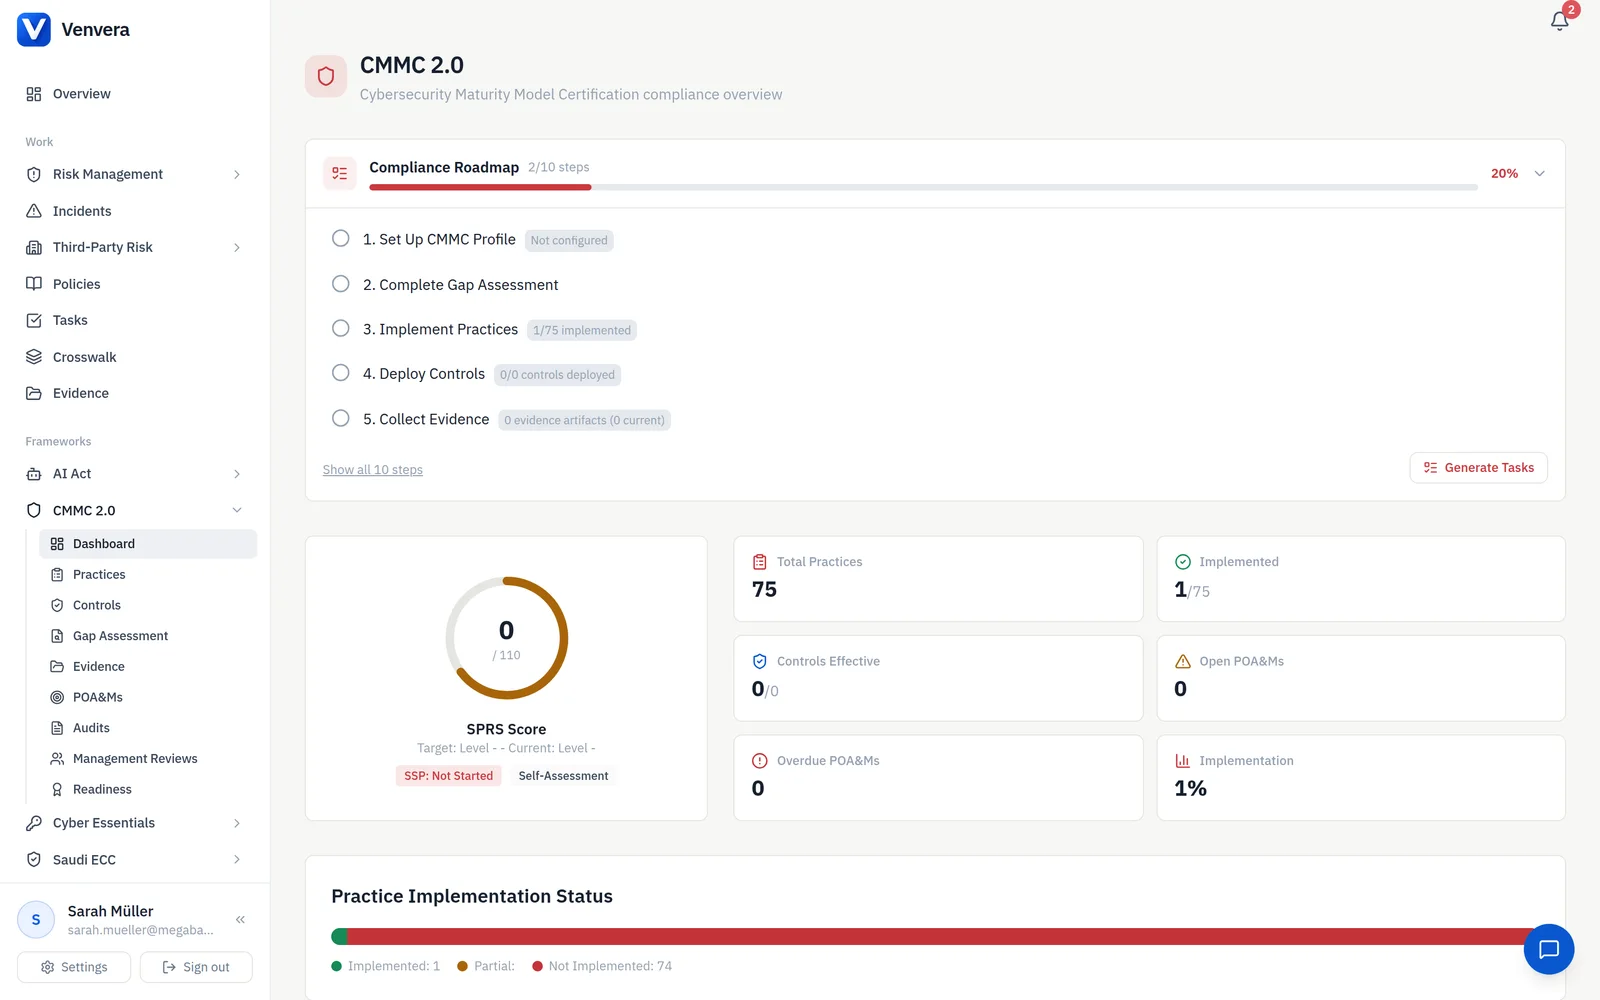
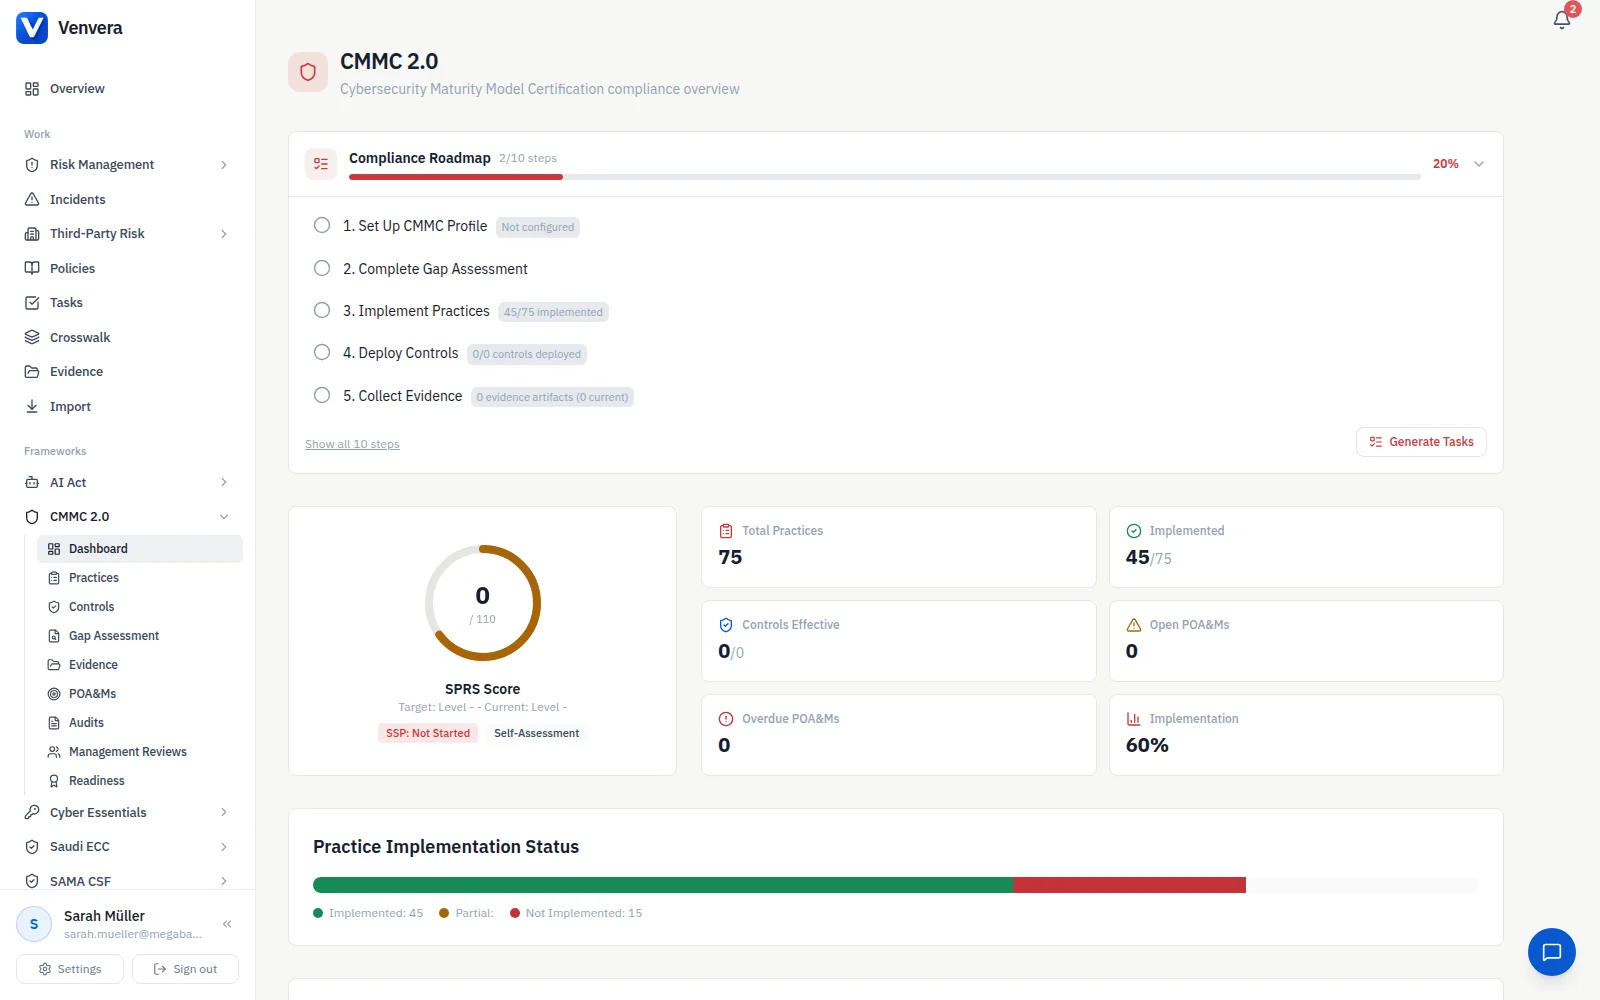
这份检查清单是一个扎实的起点,但环境一旦发生变化,电子表格就会过时。在 Venvera 中,同样的 CMMC 2 级工作作为一套持续维护的控制措施集存在于 CMMC 框架中,因此状态、证据和责任归属都能保持最新,而不是在一个几个月前才有人碰过的文件里逐渐走样。您附加一次的证据可以在每一个要求相同控制措施的框架中复用,因此您为 CMMC 收集的访问管理证明,也能满足 NIST SP 800-171 或 ISO 27001 中的相应要求,无需重新上传。价格为每月 EUR 399 起。工作簿帮助您理清方向;从现在到下一次 C3PAO 审查,平台会让您始终保持可随时接受评估的状态。
常见问题
CMMC 自我评估足以获得认证吗?
对于 1 级,以及允许自我评估的 2 级合同,自我评估可以作为您提交分数的依据。但如果 2 级合同要求认证,则只有经认证的第三方评估机构 (C3PAO) 才能为您认证。请用这份检查清单做准备,而不是用它来替代正式评估。实践中常见的错误,是把自我评估当作一种较低的证据标准。底层要求是相同的;唯一不同的是由谁来检查。在给自己评分时,就当评估师正站在您身后看着,那么最终的审查就只是走个形式。
CMMC 1 级和 2 级有什么区别?
1 级涵盖对联邦合同信息的基本保护,通过自我评估即可满足。2 级与 NIST SP 800-171 安全要求对齐,适用于处理受控非密信息的承包商,视合同而定,可通过自我评估或由 C3PAO 评估来满足。
完成 CMMC 自我评估需要 SSP 和 POA&M 吗?
实际上需要。承包商通常会编制一份系统安全计划 (SSP),记录每项要求是如何实施的,并为尚未满足的事项编制行动与里程碑计划 (POA&M),然后在供应商绩效风险系统 (SPRS) 中提交分数。这份检查清单的结构正是为了给这三者提供输入。
检查清单中包含多少项实践?
这份检查清单包含 63 个条目,按照 CMMC 2 级所对齐的 NIST SP 800-171 安全要求族分组。由于相关要求会定期更新,请务必对照最新版的 NIST SP 800-171 核实确切的实践项集合。