精选榜单

Professional 版不计量
供应商问卷活动在 Venvera 中不计量。
模板、安全供应商链接、自动评分和完整审计追踪均包含在 Professional 和 Enterprise 中,无需额外费用,并且不计量:全年可按需发送任意数量。Vanta 对发送供应商问卷额外收费(截至撰写本文时,2026 年 7 月 29 日,是一项价格高昂的附加功能),请在制定预算前向其销售团队确认当前价格。
如果您正在寻找第三方风险管理的 Vanta 替代方案,第一个诚实的问题是:您实际要完成哪项工作。这里有两项工作,在您深入处理三家供应商之前,它们看起来很相似。一项是供应商安全监控:持续监测您的供应商是否发生泄露以及安全态势是否变化。另一项是监管级供应商治理:同时向多个监管机构证明,您的第三方风险已经评估、分级,集中度没有出现在不应出现的地方,并且已有文档记录。Vanta 非常擅长第一项。本指南面向需要两者的合规负责人、风险经理或 CISO,并且需要在其承载的每个框架下完成第二项工作,而无需对同一家供应商重复评估四次。
以下声明分为已验证(已在供应商文档或我们运营的产品中确认)、供应商声称(供应商声称,但未独立确认)或带有标记。Vanta 的 TPRM 能力引用自截至 2026 年 7 月 20 日的 vanta.com;在依赖任何单一表述前,请重新核查。
简短答案
第三方风险管理实际必须证明什么
供应商风险并不是一项单一义务。您承载的几乎每个框架都有自己的第三方要求,它们高度重叠,但并不完全一致:
- NIS2, Article 21(2)(d) 要求供应链安全,包括与直接供应商和服务提供商关系的安全。
- ISO 27001 包含供应商关系控制措施(2022 版中的 A.5.19 至 A.5.23 组),涵盖供应商协议、服务交付和云服务。
- DORA, Article 28 规范金融实体的 ICT 第三方安排,要求维护合同安排信息登记册,并在第 29 条要求开展集中度风险分析。
- GDPR, Article 28 要求对任何接触个人数据的供应商进行处理者尽职调查,并签署数据处理协议。
在这四项中,GDPR 义务更偏向文书工作:存档一份数据处理协议,并有可辩护的理由信任处理者,这主要是合同管理。DORA 义务更难,因为它要求维护一个登记册,其中包含采购系统从未被要求保存的字段。陷阱在于逐项处理。团队会在 NIS2 供应链审查中评估同一家云服务提供商,在 ISO 供应商审查中再次评估,为 DORA 信息登记册再次评估,又为 GDPR 处理者清单再次评估。对于一家供应商,就产生了四次评估、四个证据存储位置、四套审查节奏。第三方风险软件真正的任务,是让您只评估一次供应商,并通过这一条记录满足每项制度。
做错的代价并不抽象。一家同时承担欧盟 NIS2 指令、ISO 27001、欧盟《数字运营韧性法案》(DORA)和欧盟《通用数据保护条例》(GDPR)义务的中型组织,很容易对同一家关键云服务提供商开展三到四次独立评估,每次都有各自的问卷、证据请求和年度审查。再乘以五十家供应商,每年就会有数百次本可避免的评估,还会出现这样的偏差:某家供应商状态的一份副本更新了,其他副本却没有。监管机构如果在两份不同的文件中发现同一家供应商有两个不同的风险评级,那就是发现了一个治理问题。一份登记册就能一举消除重复和偏差。

如实介绍 Vanta 的 TPRM 能做什么
Vanta 的供应商风险管理(Vendor Risk Management)是一款真正强大、以监控为先的产品。根据其官方文档(于 2026 年 7 月 20 日在 vanta.com 上核实),它能够自动发现供应商,并与采购系统集成以消除影子 IT;采用自动化且可自定义的固有风险评分,并支持您自己的风险分级;直接从供应商的信任中心获取经过验证的文档;还能自动发送证据请求并跟进。它的 TPRM Agent 全天候 24/7 运行,扫描供应商动态以发现数据泄露事件和重大变化,并起草量身定制的整改计划。Vanta 称其能大幅节省时间,大约从每家供应商五十小时降至每周几个小时,证据收集速度提升约 62%。
如果大规模、持续的供应商安全监控是您的首要任务,那么这非常出色,而 Venvera 并不试图在 AI 泄露监控代理或自动发现的广度上与之匹敌。该肯定的地方,我们照样肯定。
监控与监管治理的分歧所在
区别在于工具被优化用来回答什么问题。Vanta 的 TPRM 回答的是“这家供应商安全吗?有什么变化吗?”而监管类供应商治理工具回答的是“我能否向我所报告的每一个监管机构证明,我的第三方风险处于有效治理之下?”这两者需要不同的能力:
- 一次评估,多框架映射。一条供应商记录同时满足 NIS2、ISO 27001、DORA 和 GDPR 的第三方义务,而不是先得出一个安全评分,之后再按框架逐一重新记录。
- 出于监管目的的关键性分级,而不仅仅是固有安全风险,因为 DORA 和 NIS2 关心的是哪些服务提供商对您的运营而言是关键或重要的。
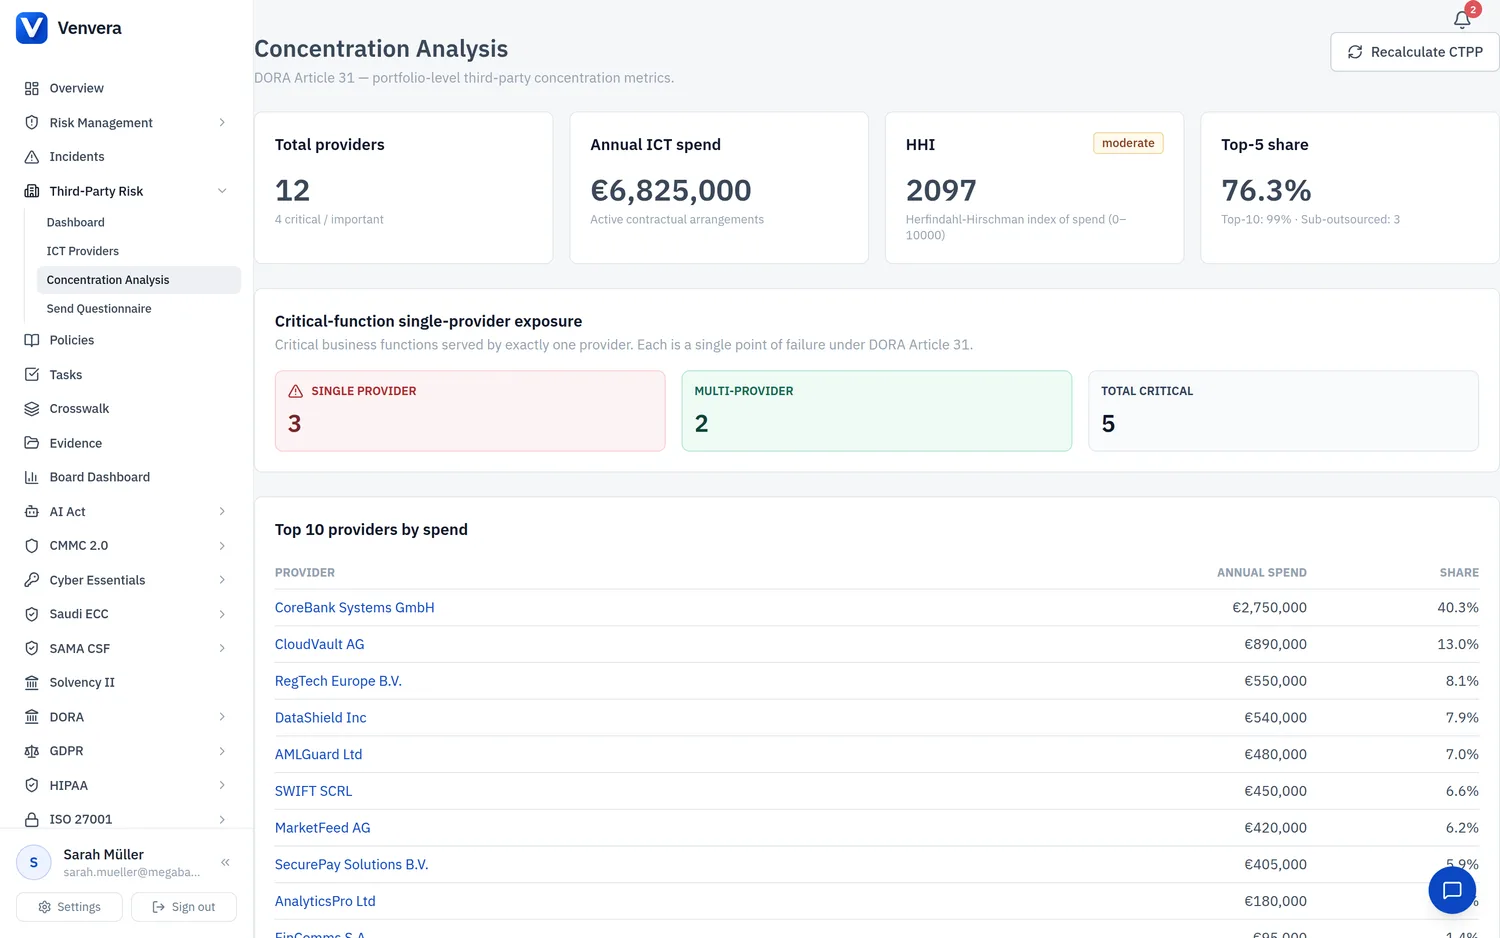
- 覆盖整个供应商组合的集中度风险分析,即 DORA 第 29 条所期望的“把太多鸡蛋放进一家服务提供商的篮子里”的视角,而单纯的逐家供应商评分无法提供这种视角。这是该法规中较好的理念之一,也是最常被简化成一张无人据此采取行动的图表的理念。只有在您愿意接受结论时才去做这项分析,而结论通常是:您的关键服务集中在一家服务提供商身上,而您的退出计划只停留在理论层面。
- 登记册作为一种输出。当您确实需要 DORA 信息登记册时,它应当从同一份供应商数据中直接生成,而不是一个单独的项目。它只是一次导出。
Venvera 如何处理第三方风险
Venvera 的第三方风险模块围绕一份供应商登记册构建,这份登记册服务于组织承担的每一个框架。您只需登记一次供应商,按关键性进行分级,用一份问卷进行评估,自动评分就会通过驱动平台其余部分的同一套框架映射,将这一次评估映射到范围内的各个框架:NIS2 供应链、ISO 27001 供应商控制措施、DORA 外包和 GDPR 处理者。在此之上,还有集中度风险分析、董事会层面的供应商报告,以及在金融实体需要时,基于同一批记录导出 DORA 信息登记册 xBRL-CSV 文件的功能。它托管在欧盟,公开固定价格,EUR 399/月起。

坦诚说明局限:Venvera 不提供 Vanta 那样用于持续泄露监控的 AI TPRM Agent,不能从您的技术栈中自动发现供应商,集成广度也不及 Vanta。如果您的主要痛点是“自动监视数百家供应商的安全态势变化”,Vanta 领先。如果您的主要痛点是“基于一份登记册证明多框架供应商治理和集中度风险”,Venvera 领先。两者的重心确实不同。
第三方风险:Vanta 与 Venvera 逐项对比
| 第三方风险需求 | Vanta | Venvera |
|---|---|---|
| 供应商发现 + 自动生成清单 | 强:自动发现,与采购系统集成 | 手动录入/导入的登记册 |
| 持续泄露监控 | 强:AI TPRM Agent,24/7 全天候 | 没有同等的代理 |
| 一次评估覆盖 NIS2 / ISO / DORA / GDPR | 安全评分,按框架重新记录 | 一条记录跨框架映射 |
| 关键性分级(监管) | 固有风险分级 | 监管关键性 + 风险分级 |
| 集中度风险分析 | 侧重单个供应商 | 组合集中度视图 |
| DORA 信息登记册 | 未声明可输出 | 基于同一批记录导出 xBRL-CSV |
| 托管 / 价格 | 美国公司;价格不公开 | 欧盟数据驻留;公开价格 EUR 399/月起 |
| 供应商问卷定价 | 需额外付费的附加模块(费用未公开;第三方估计每年高达五位数) | Professional 及以上版本包含且不限量 |
Vanta 各行信息来自 vanta.com(于 2026 年 7 月 20 日核实);“未声明可输出”是指其公开的供应商风险页面上没有提及,而不是已证明无法实现。请重新核实对您重要的那一行。
如何为所有框架只做一次供应商风险管理
无论您选择哪款工具,这套运作模式都能让您不必针对每个监管制度重复评估同一家供应商。请预料到阻力会来自供应商一方。大型服务提供商按照自己的时间表回复问卷,并会在审计权和子处理者条款上强硬反驳,而最小的供应商往往根本没有专人负责回复。请围绕这一现实而不是您的内部截止期限来安排日程。
- 建立一份服务于所有框架的登记册。每一个第三方都录入同一份清单,注明负责人、服务、涉及的数据和托管情况。这条记录是每个监管制度都要读取的主干。
- 预先按关键性分级。确定哪些供应商对运营而言是关键或重要的,哪些涉及个人数据。分级决定了评估的深度以及适用哪些框架。请在发出任何一份问卷之前完成这一步。分级是一项业务判断,关乎如果该供应商消失会有什么停摆;如果让安全评分来决定分级,您对印名片的公司的评估深度,就会与对核心银行平台的评估深度一样。
- 一次评估,多处映射。使用一份能涵盖欧盟 NIS2 指令、ISO 27001、欧盟《数字运营韧性法案》(DORA)和欧盟《通用数据保护条例》(GDPR)各自所需内容的问卷,然后将答案映射到每个框架的控制措施,而不是重新访谈供应商。
- 关注集中度。跟踪哪些地方有过多的关键依赖集中在一家服务提供商或一个区域。这是逐家供应商评分所忽略的组合视角。
- 让登记册成为您现有数据的自动输出。当监管机构要求提供 DORA 信息登记册或 NIS2 供应商清单时,它应当从同一份数据中生成,而不是引发新一轮数据收集工作。在涉及分包外包之前,登记册都很简单。写下服务提供商的名称只需几分钟;而要弄清楚对于您所购买的服务,他们又依赖于谁,并取得书面确认,才是这项工作停滞不前的地方。
- 基于同一来源向董事会报告。供应商风险、集中度和整改情况,应当与您的其他风险一起汇总到同一份董事会材料中。

哪款工具适合哪类买家
以下情况请选择 Vanta
您的首要任务是大规模、持续、自动化的供应商安全监控;您拥有庞大的已集成系统环境,可供 Vanta 从中自动发现供应商;而借助 AI 起草来快速完成问卷,是您购买时看重的主要收益。
以下情况请选择 Venvera
您的首要任务是同时跨多个框架开展监管层面的供应商治理;您需要基于一份登记册实现关键性分级、集中度风险分析和多框架映射;您可能需要欧盟《数字运营韧性法案》(DORA)信息登记册;而且欧盟数据驻留和公开价格对您很重要。
请查看更全面的欧盟合规的 Vanta 替代方案概览、针对具体框架的 DORA 和欧盟 NIS2 指令对比,或者从零开始建立合规供应商登记册的实用指南。
常见问题
Vanta 能做供应商风险管理吗?
能,而且在安全监控方面做得很好。Vanta 的供应商风险管理(Vendor Risk Management)能够自动发现供应商,采用 AI 固有风险评分,从供应商的信任中心收集证据,并运行一个 TPRM Agent,全天候 24/7 监控泄露事件并起草整改方案。它的优势在于持续的供应商安全监控,而不是多框架的监管类供应商治理。此外,Vanta 将发送供应商问卷作为单独的附加模块额外收费(截至撰写本文时,费用未公开);而 Venvera 从 Professional 版起即包含供应商问卷、模板和自动评分,无需额外付费,每年发送的数量也没有上限。
第三方风险领域最好的 Vanta 替代方案是什么?
如果您需要基于一份登记册,跨 NIS2、ISO 27001、DORA 和欧盟《通用数据保护条例》(GDPR)治理供应商风险,并进行关键性分级和集中度风险分析,那么像 Venvera 这样原生面向欧盟的治理平台,比以监控为先的工具更合适。如果持续的自动化泄露监控才是主要任务,那么 Vanta 本身可能就是正确答案。请根据这两项任务中哪一项才是您的任务来选择工具。
如何同时针对 NIS2、ISO 27001 和 DORA 开展供应商风险管理?
建立一份统一的供应商登记册,用一份涵盖三者所需内容的问卷对每家供应商评估一次,然后将答案映射到每个框架的第三方控制措施,而不是分别开展评估。NIS2 供应链、ISO 27001 供应商控制措施和 DORA 外包之间的重叠很大,因此只要工具能够完成映射,一次评估就能同时满足这三者。
什么是集中度风险,为什么它很重要?
集中度风险是指当您过多的关键依赖集中在单一服务提供商、产品或区域时所产生的风险敞口。DORA 第 29 条要求金融实体对其进行明确分析。逐家供应商的安全评分无法揭示这种风险;您需要一个覆盖全部第三方的组合视角。
Venvera 的第三方风险管理只适用于 DORA 吗?
不是。供应商登记册和评估服务于组织承担的每一个框架,包括 NIS2 供应链、ISO 27001 供应商控制措施、GDPR 处理者以及 DORA。DORA 信息登记册只是在金融实体需要时,您可以基于同一批记录生成的一种导出文件。
主要来源
- NIS2 指令 (EU) 2022/2555,Article 21(2)(d):供应链安全。EUR-Lex。
- DORA Regulation (EU) 2022/2554,Articles 28-29:ICT 第三方安排和集中度风险。EUR-Lex。
- GDPR Regulation (EU) 2016/679,Article 28:处理者和数据处理协议。EUR-Lex。
- Vanta:Vendor Risk Management,上文引用的功能,于 2026 年 7 月 20 日核实。vanta.com。
方法说明。Vanta 的功能信息取自 vanta.com,除非经过独立确认,否则均归类为供应商自述;Venvera 的功能则已对照产品进行验证。两个平台的变化都很快;在做出决定之前,请重新核实对您重要的具体功能。
每家供应商只需治理一次,即可服务所有框架。
Venvera 的第三方风险模块维护一份供应商登记册,将一次评估映射到 NIS2、ISO 27001、DORA 和 GDPR,并提供关键性分级、集中度风险分析、董事会报告,以及在您需要时导出 DORA 信息登记册 xBRL-CSV 文件。统一定价,EUR 399/月起,数据驻留在欧盟。请从免费合规检查开始,其中也包括对您供应商风险敞口的检查。
作者:Alexander Sverdlov,Venvera CEO 兼创始人。发布于 2026 年 7 月 20 日,最近审阅于 2026 年 7 月 20 日。