精选榜单
GCC 地区的合规职能通常要同时应对不止一个监管机构。沙特的银行要接受 SAMA 的监管,其部分系统资产还要接受沙特国家网络安全局的监管。阿联酋的实体除了遵守行业规则之外,可能还要遵循《信息保障标准》。几乎所有企业还会被客户要求满足 ISO 27001 或 SOC 2。当问题呈现这种形态时,应当如何选择 GRC 软件,正是本指南要讨论的内容。
从重叠出发,而不是从框架数量出发
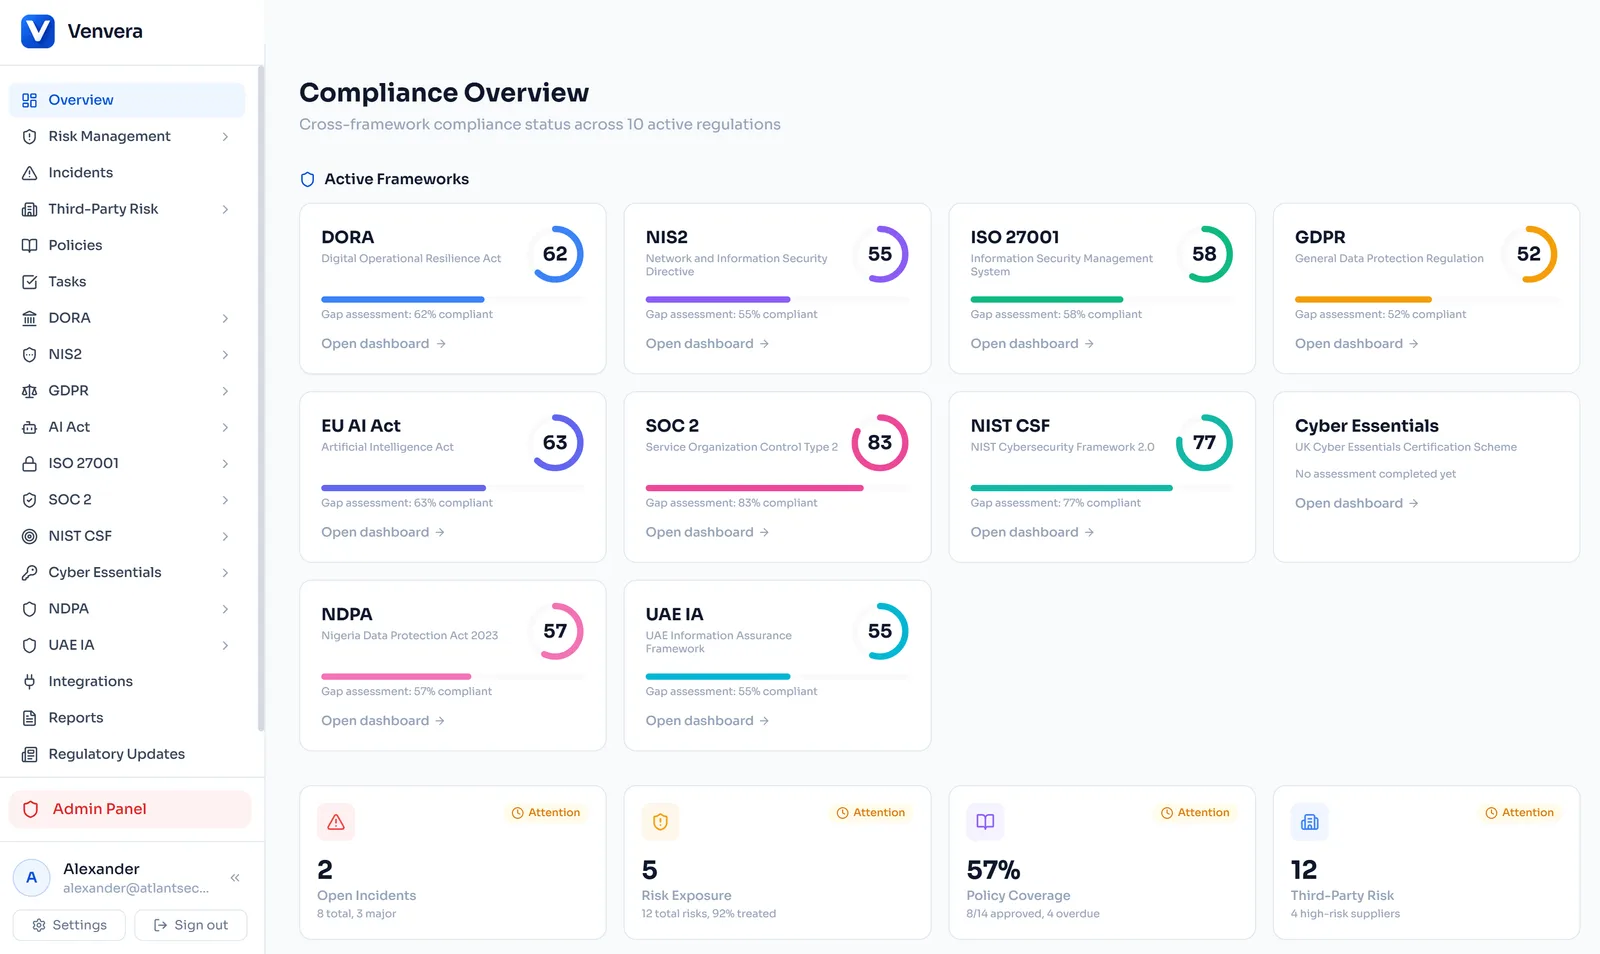
人们的本能是数一数框架数量,然后选择框架最多的平台。这是错误的衡量标准,因为价值不在于有多少套控制措施集,而在于为一个框架收集的证据能否同时计入其他框架。
在 SAMA、NCA 基本网络安全控制措施、阿联酋《信息保障标准》、ISO 27001 和 SOC 2 之间重叠最多的控制措施,恰恰是工作量最大的那些:访问权限审查、备份与恢复测试、漏洞管理、事件记录、供应商保证和安全意识培训。如果这些证据只收集一次并在各框架之间映射,第二个框架的成本只是第一个的一小部分。如果不这样做,每个框架都是一个从零开始的新项目。
检验这一点的演示问题是:把一次访问权限审查关联到一项控制措施上,然后向我展示这条证据现在满足的、其他每个框架中的其他每一项控制措施。
核实区域性控制措施集是否真实存在
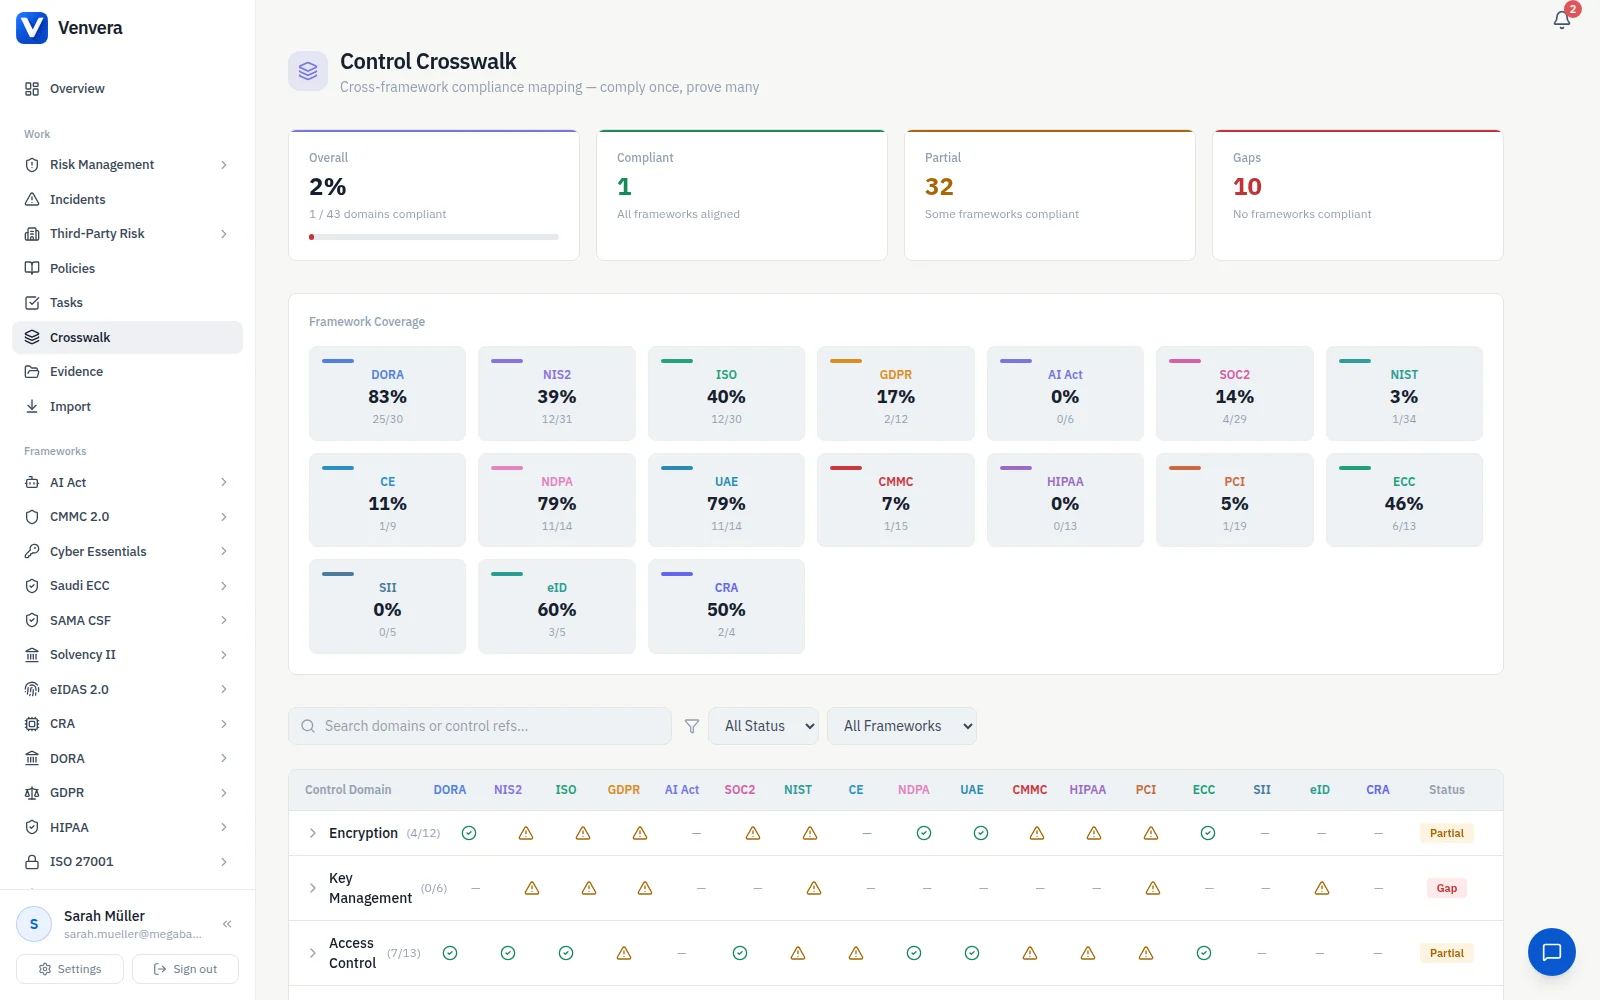
一些在该地区销售的平台以自定义框架的形式支持区域性框架:也就是一个需要您自己填充内容的空结构。这是一项正当的功能,但它与一套持续维护的控制措施集并不相同。当监管机构发布修订版时,这种差别就变得重要了,因为使用自定义框架时,重新录入的工作要由您自己完成。
请问三个问题。区域性框架是否自带控制措施及其官方编号。监管机构修订标准时由谁来更新。以及上一次有监管机构修订标准时,实际发生了什么。第三个问题最能说明情况。
数据驻留:要问得精确
在 GCC 地区,关于数据驻留的问题往往问得笼统,答得也笼统。请精确地提问:主数据库在哪里,备份存放在哪里,支持人员从哪里访问数据,以及任何 AI 功能会把内容发送到哪里。最后一个问题的答案越来越让人意外,因为一项用于总结策略的功能,可能会把该策略发送到该地区之外。
请让对方以书面形式作答,因为这是合同问题而非技术问题,而且这也是监管机构最有可能向您而不是向供应商提出的问题。
实用的入围测试
无论是哪个平台,只要看它能否在不做准备的情况下,用自身数据回答以下三个问题,您就能了解所需的大部分信息:哪些控制措施没有证据,哪些证据已经过期,以及谁还欠您缺失的材料。无法回答这些问题的平台,只是把您的电子表格搬了个地方,而不是取代了它。
Venvera 的定位
逐个框架来看:SAMA CSF、沙特 NCA 基本网络安全控制措施和阿联酋《信息保障标准》各有专门的指南。
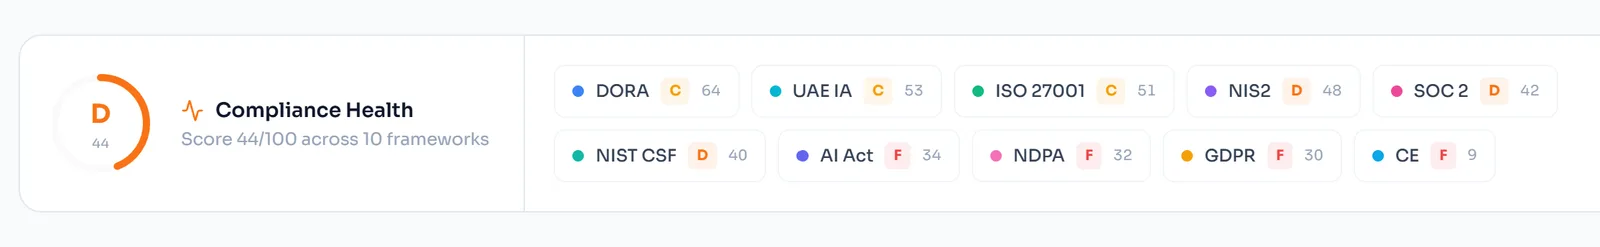
Venvera 将 SAMA CSF、沙特 NCA 基本网络安全控制措施和阿联酋《信息保障标准》作为持续维护的控制措施集提供,并附有真实的控制措施编号;同时还提供 ISO 27001、SOC 2、PCI DSS、NIST 网络安全框架(CSF)以及 GCC 实体经常被要求满足的其他框架,并在这些框架之间映射证据。界面既支持采用从右到左布局的阿拉伯语,也支持英语。数据托管在阿姆斯特丹,这是一项关于数据驻留的事实,您应对照自身要求加以权衡,而不是关于该产品面向哪些客户的声明。
坦白地说:如果您的要求是在区域内托管,这是一项需要认真检验的实际约束;此外,Venvera 的价格是公开发布的,而不是单独报价,因此您无需与销售人员沟通即可进行比较。