精选榜单
沙特中央银行的《网络安全框架》适用于银行、保险公司、融资公司以及 SAMA 监管的其他实体。该框架由四个领域构成,每个领域再细分为子领域和具体的控制措施;对实体的评估依据的是成熟度模型,而不是简单的“满足”或“不满足”。正是这种结构让专门的工具物有所值,而这也恰恰是大多数通用合规平台处理得不好的地方。
SAMA CSF 合规软件必须容纳哪些内容
共有四项,按其缺失的频率从高到低排列:
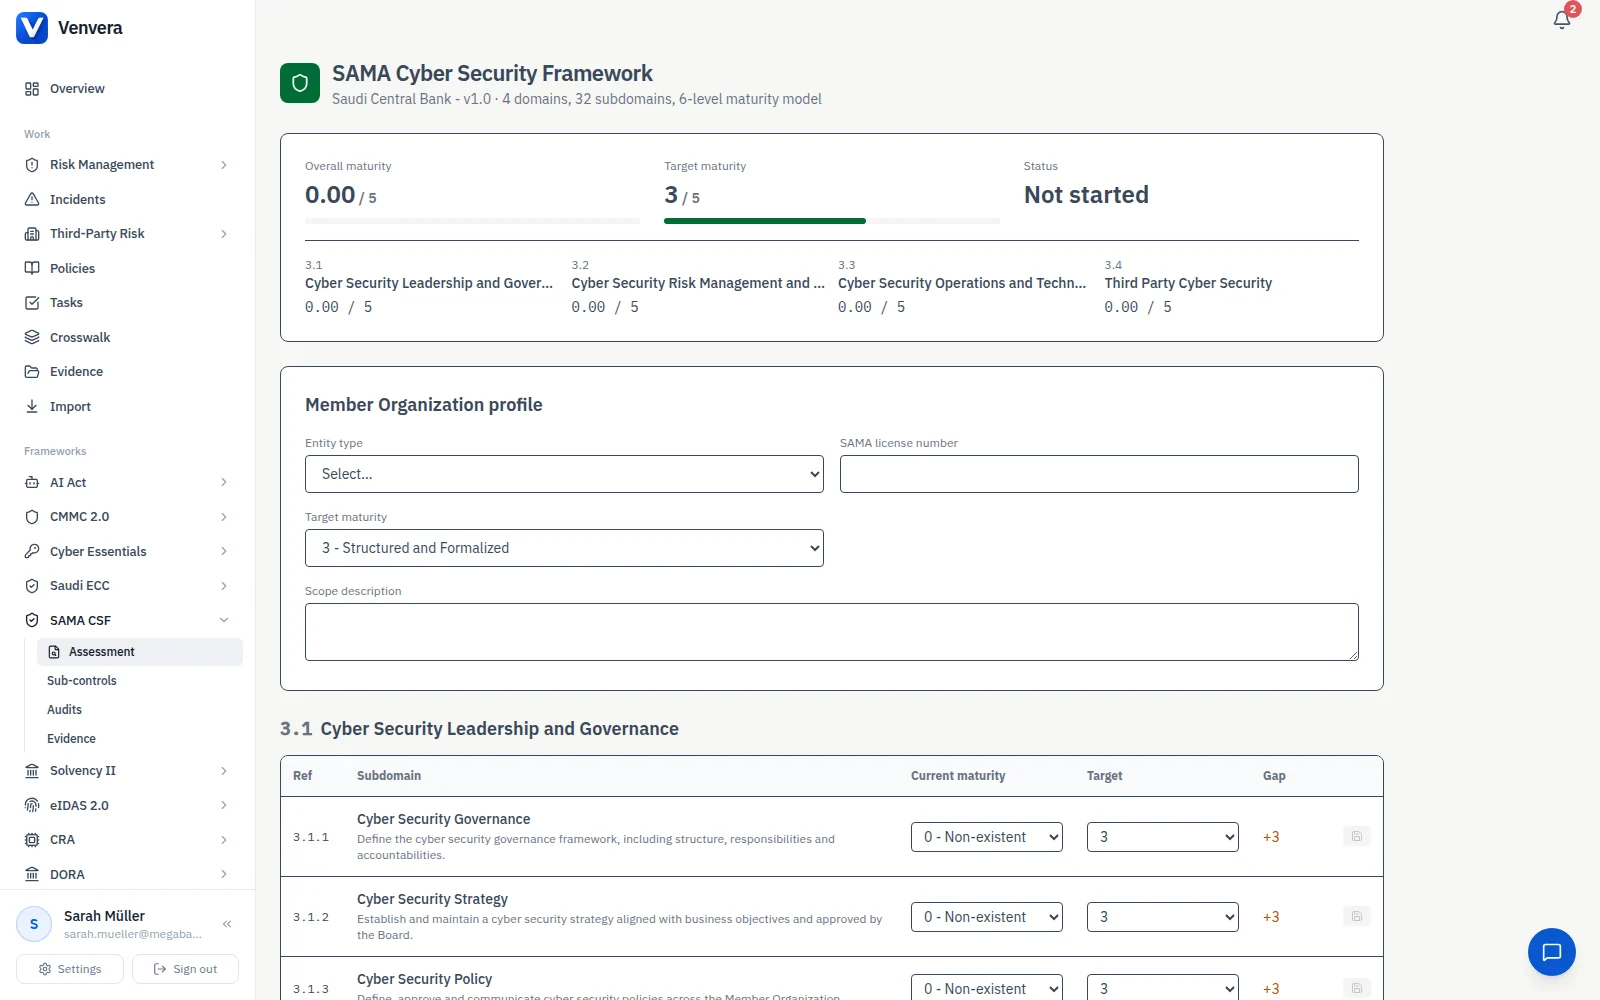
真实的控制措施结构。SAMA 的框架按领域、子领域、控制措施逐层嵌套,控制措施编号也体现了这种嵌套关系。把这种结构扁平化为单一列表的平台,会丢失评估结果实际报告时所在的那个层级。请要求查看控制措施树,并核对其中的控制措施编号是否与您收到的框架文件一致。
成熟度,而不是二元判断。SAMA 依据成熟度等级进行评估,因此一项控制措施并不只是“已实施”或“未实施”。如果平台唯一的状态字段只是一个复选框,您就不得不把成熟度评估放在别处保存,而它恰恰会在那里变得过时。
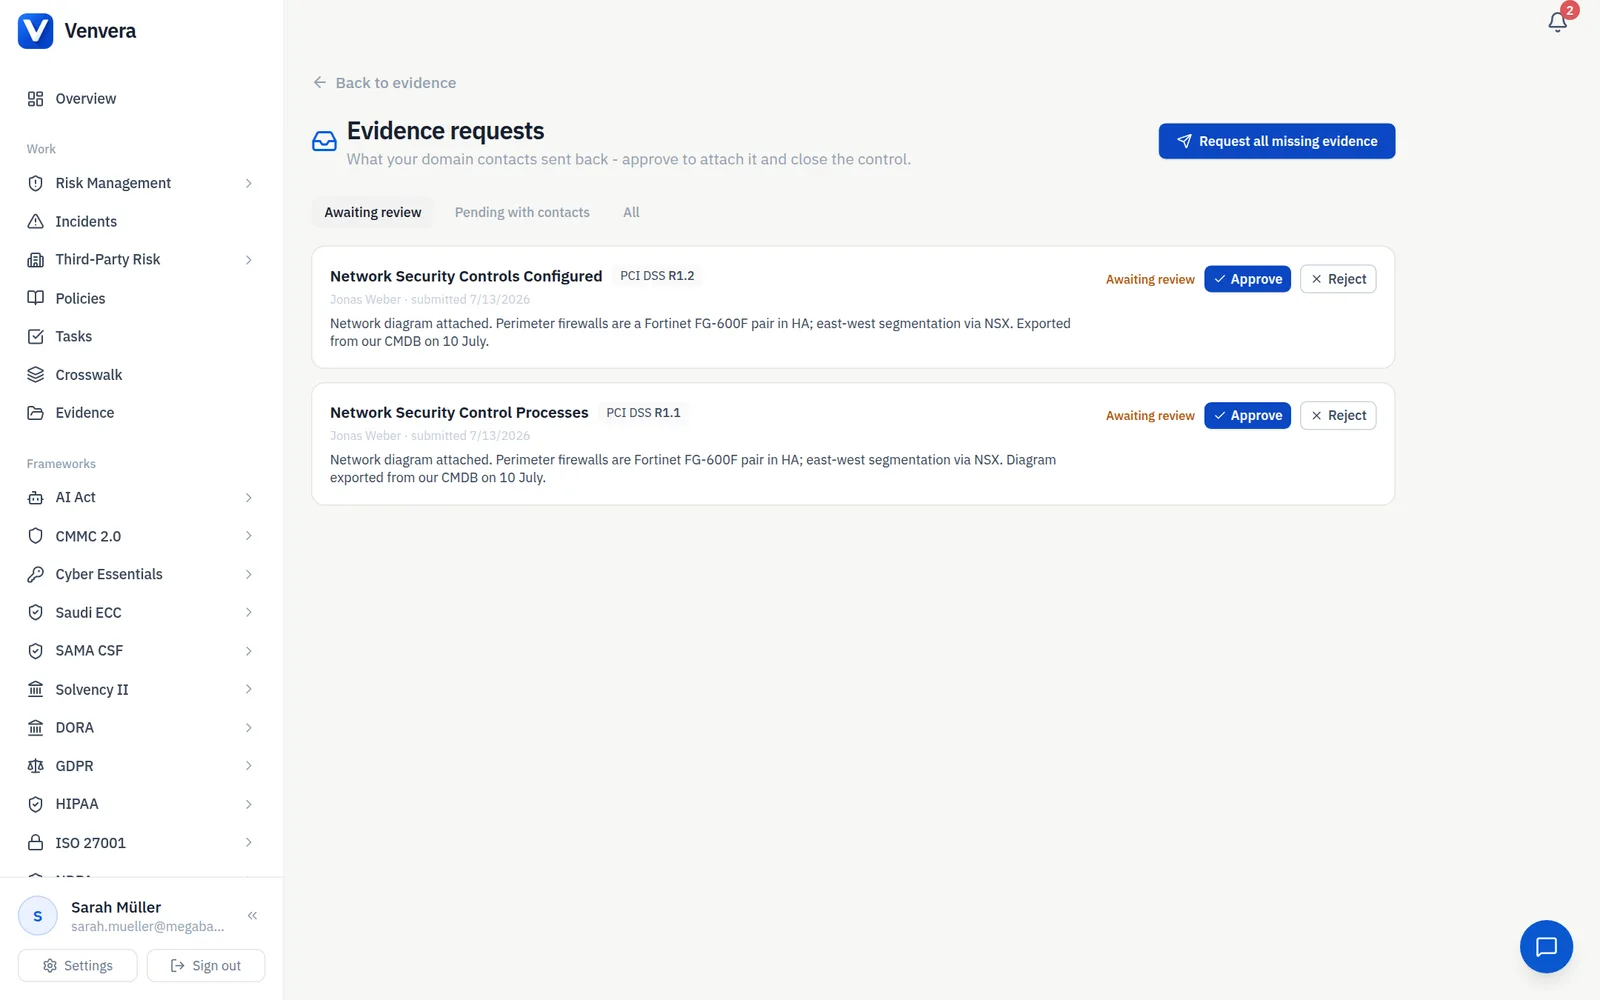
证据直接附在控制措施上。评估会问:什么能证明这项控制措施在运行?存放在共享盘中、只在电子表格里以文件名引用的证据,是您每次评估都得重新收集一遍的证据。
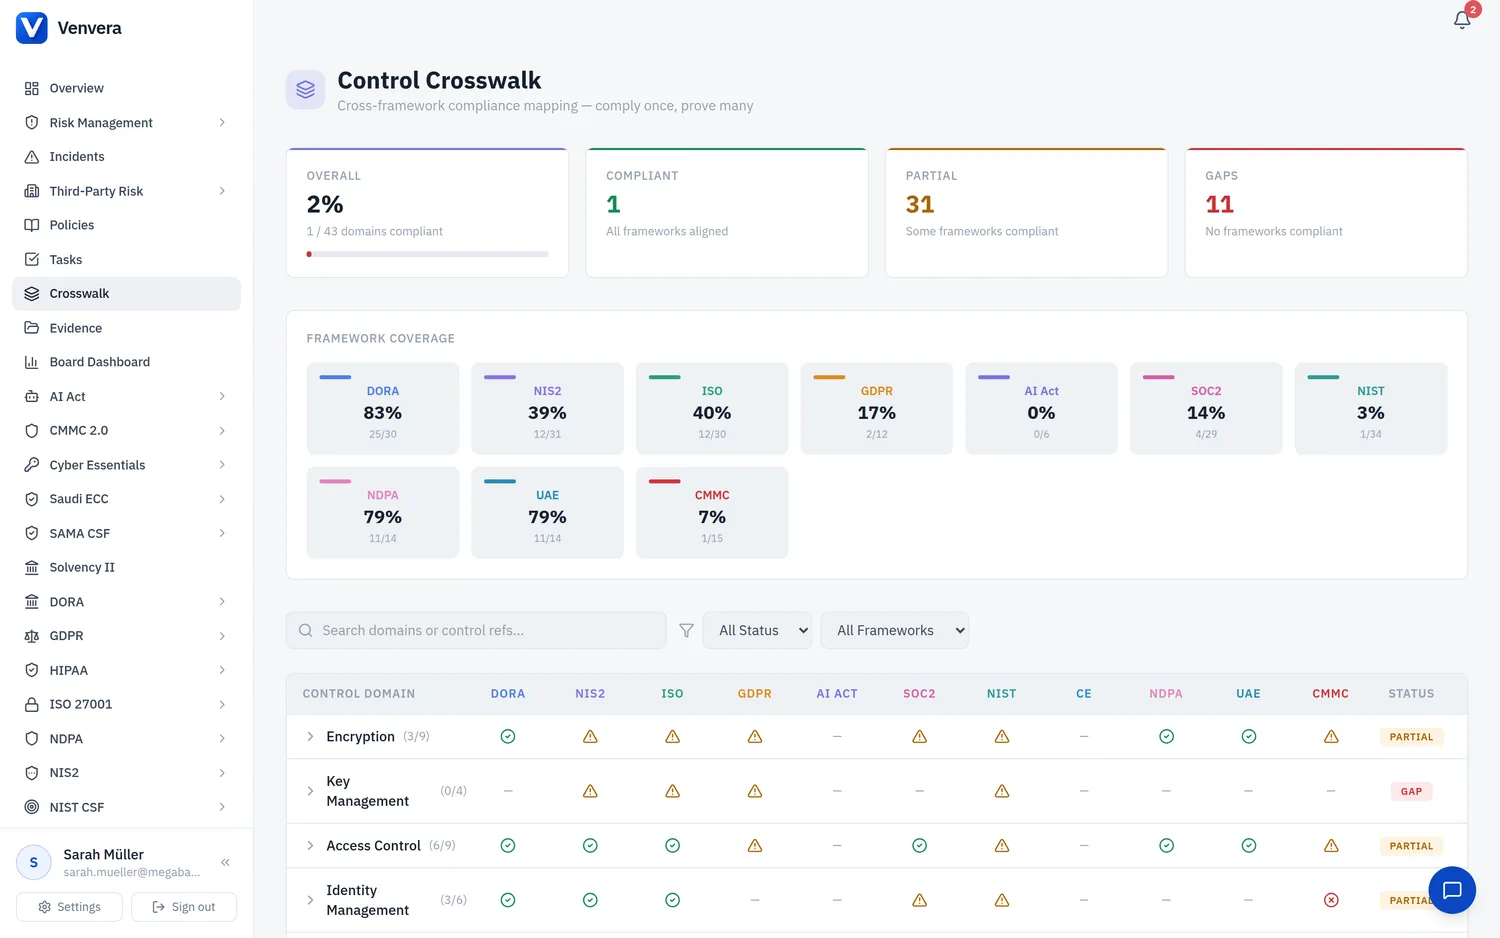
与您需要报告的其他所有框架之间的重叠。沙特银行很少只接受 SAMA 一项评估。ISO 27001、针对银行卡业务的 PCI DSS,以及越来越常见的 NCA《基本网络安全控制措施》,都要求提供相互重叠的证据。证据只收集一次并映射到各个框架,就是运行一个合规项目与运行三个合规项目之间的区别。
工作量实际花在哪里
初次接触 SAMA 的团队通常会为编写策略预留预算,却会被另外两件事打个措手不及;我们的 SAMA CSF 合规成本指南将这两件事都追溯到了产生它们的具体要求。
第一件是证据的时效性。一项在 1 月被评估为成熟的控制措施,到 10 月时要依据当时可用的证据接受评估,而访问权限审查、恢复测试等按季度产生的证据材料会悄无声息地过期。按每份证据材料而不是按控制措施跟踪到期情况,才能避免评估变成一场手忙脚乱的突击。
第二件是第三方。SAMA 要求实体对外包职能继续承担责任,这意味着证据必须按照您的时间表、而不是供应商的时间表从供应商处获取。在真正需要之前就把证据方面的要求写进合同,是日后最能节省时间的一项改变。
在自建与采购之间做出选择
当整个合规项目都装在一个人的脑子里时,电子表格是行得通的。一旦证据有了这个人之外的负责人,电子表格就不再奏效,因为登记册与实际情况会在无人察觉的情况下逐渐脱节。
真正的检验标准不在于功能数量。关键在于平台能否在无人事先准备答案的情况下回答:哪些控制措施没有证据,哪些证据已经过期,以及缺失的材料应由谁提交给您。如果平台无法根据自身数据回答这三个问题,它就只是一张更好看的电子表格。
Venvera 的定位
大多数受 SAMA 监管的实体还需同时遵守沙特 NCA《基本网络安全控制措施》;更全面的 GCC 买家指南介绍了如何同时运行这两套框架,而无需重复开展证据工作。
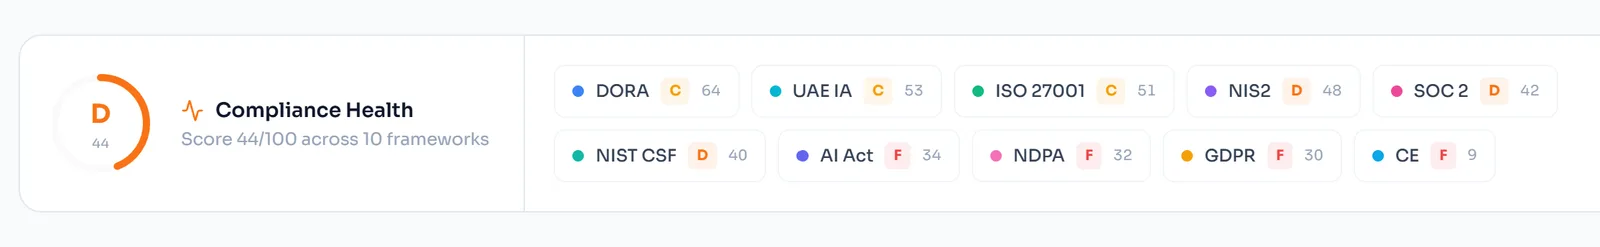
Venvera 将 SAMA CSF 作为持续维护、采用其真实控制措施编号的控制措施集提供,同时提供沙特 NCA《基本网络安全控制措施》、阿联酋《信息保障标准》、ISO 27001、PCI DSS、SOC 2 和 NIST 网络安全框架(CSF),并在这些框架之间映射证据,使一次收集的访问权限审查能够在所有适用之处计入。界面既可以英语运行,也可以阿拉伯语运行并采用从右到左的布局。
坦白说明其局限:对于在产品中存在时间最长的框架,逐项控制措施的指导内容更为深入;此外,Venvera 是一个合规管理平台,而不是评估服务,因此成熟度判断仍由您或您的评估人员作出。