
资源
UAE IA 检查清单是一个免费的 Excel 工作簿,它会带您逐项梳理阿联酋信息保障控制措施,让您在审计或自我评估之前确切了解自己所处的状况。如果您负责阿联酋政府实体或关键国家基础设施运营者的安全或合规工作,这份 UAE IA 检查清单将为您提供一个结构化的地方,用于记录每项控制措施的状态、证据和负责人。信息保障标准由电信和数字政府监管局(TDRA)与阿联酋网络安全委员会共同监管,最初由国家电子安全局(NESA)发布,并对适用范围内的组织具有强制性。本资源并不能替代标准本身。它为您提供一份工作表,用于逐项规划、排序和跟踪您的实施工作。您可以在下方下载,今天就开始填写。
免费下载
获取 阿联酋信息保障检查清单
UAE IA 标准 v2 的每一项控制措施及其优先级和适用性,可直接用于记录状态、证据和负责人。共 134 项。

阿联酋信息保障检查清单涵盖的内容
该工作簿包含阿联酋信息保障标准 v2 的全部 134 项控制措施,每一项都标注了其真实的控制措施编号,从 M1.1.1 一直到 T9.2.1。这些控制措施分属 15 个控制族和 47 个子族,分为六个管理类控制族(M1 至 M6),涵盖治理、风险、培训、人力资源、合规和绩效评估,以及九个技术类控制族(T1 至 T9),涵盖资产、物理安全、运营、网络、访问、第三方、开发、事件和连续性。
每项控制措施都附带两项信息。第一项是适用性:134 项控制措施中有 70 项始终适用,不能被排除在范围之外,其余 64 项则根据风险进行选择,每一项排除都需要在您的适用性声明中给出理由。第二项是优先级,它确定了预期的工作顺序:39 项控制措施为 P1,60 项为 P2,24 项为 P3,11 项为 P4。
对于这 134 项控制措施中的每一项,您都可以在相应的列中记录:
- 标准中所列的控制措施编号及其标题
- 其优先级,从 P1 到 P4
- 它是始终适用,还是根据风险选择
- 对于该具体控制措施而言,良好的证据是什么样子
- 当前状态,例如未开始、进行中或已满足
- 证据:该控制措施的证明存放在哪里
- 负责人:负责完成该控制措施的人员
这种结构把一份内容密集的标准,变成了您可以切实逐项推进、在会议上审阅,并且无需先重新调整格式就能交给评估人员的东西。
关于工作量:管理类控制措施大多是撰写文件和签字批准,进展缓慢但可以预测。技术类控制措施则是您会发现答案取决于三个团队和一家供应商的地方,因此请尽早开始这一半的工作。阅读并整理这份表格只需要一天。要让两部分都得出如实的状态,则需要一个季度。
如实看待阿联酋信息保障:真正重要的是什么
只有当您理解了标准的要求时,检查清单才有用。有四件事比其他事情更重要。
适用范围。信息保障标准对阿联酋政府实体和关键国家基础设施运营者具有强制性。如果您属于其中任何一类,合规就是您当下承担的一项义务。在界定范围时,最容易引起摩擦的问题是外包系统。当供应商为您运行某个系统时,相应的控制措施仍然需要提供证据,而供应商很少能按照您的时间表交出证明。请在您需要之前就把对证据的期望写进合同,因为在评估已经排定之后再去索要,您就会排到他们队列的最后。
结构。控制措施分为管理类控制措施和技术类控制措施。管理类控制措施确定方向:治理、风险管理、策略以及安全中与人相关的方面。技术类控制措施则在系统和网络内部落实这一方向。两部分必须同步推进。背后没有治理支撑的强大技术控制措施无法让评估人员满意,而没有技术手段执行的完善策略也只是一纸空文。
优先级。每项控制措施都带有从 P1 到 P4 的优先级。这是该标准中最有用的一项设计,因为它告诉您预期的工作顺序。严格按照优先级开展工作,可以防止团队在 P1 差距仍未解决时去打磨低优先级事项。使用 UAE IA 检查清单时,请按优先级排序,并让它决定您的工作顺序。当某项 P1 控制措施需要您今年没有的预算时,摩擦就来了。请把这一情况连同日期和指定的负责人一起记录在表格中,而不是悄悄地重新分类。一个有应对计划的未关闭 P1 是站得住脚的立场;而一个没人记录的未关闭 P1,才会在评估中让您吃亏。
版本。本检查清单依据的是标准 v2,即包含 134 项控制措施的版本。在依赖任何控制措施清单(包括本清单)之前,请先确认适用于您所在行业的版本。不同的行业和监管机构可能会采用不同的版本,而您希望依据正确的版本接受评估。这听起来像是走个形式,只需要一封电子邮件,所以请首先完成这一步。依据错误的版本建立整个计划,这类错误往往只有在某位高层当着评估人员的面问出一个简单问题时才会暴露出来。
如何使用阿联酋信息保障检查清单
- 确认适用于您的实体和行业的阿联酋信息保障标准版本,然后对照该版本阅读检查清单。
- 为每项控制措施指定一名负责人。没有负责人的控制措施永远不会被完成。请写明具体的个人;如果在该列中只填写团队名称,控制措施就会无人认领地搁置一年。
- 按优先级筛选,并从 P1 开始。如实记录每个条目的当前状态,即使如实的答案是未开始。
- 对于您标记为已满足的每项控制措施,在证据列中链接相应的证据。如果您拿不出证据,它就不算已满足。
- 按固定节奏与各负责人一起审查表格,推动各条目向前推进,并重新核查您引用的证据是否仍然有效。
在 Venvera 中自动完成这些工作
如果您的策略用阿拉伯语撰写,而证据却来自英文系统,面向海湾地区监管机构管理双语策略和证据一文说明了哪种语言具有约束力,以及哪些内容确实需要翻译。
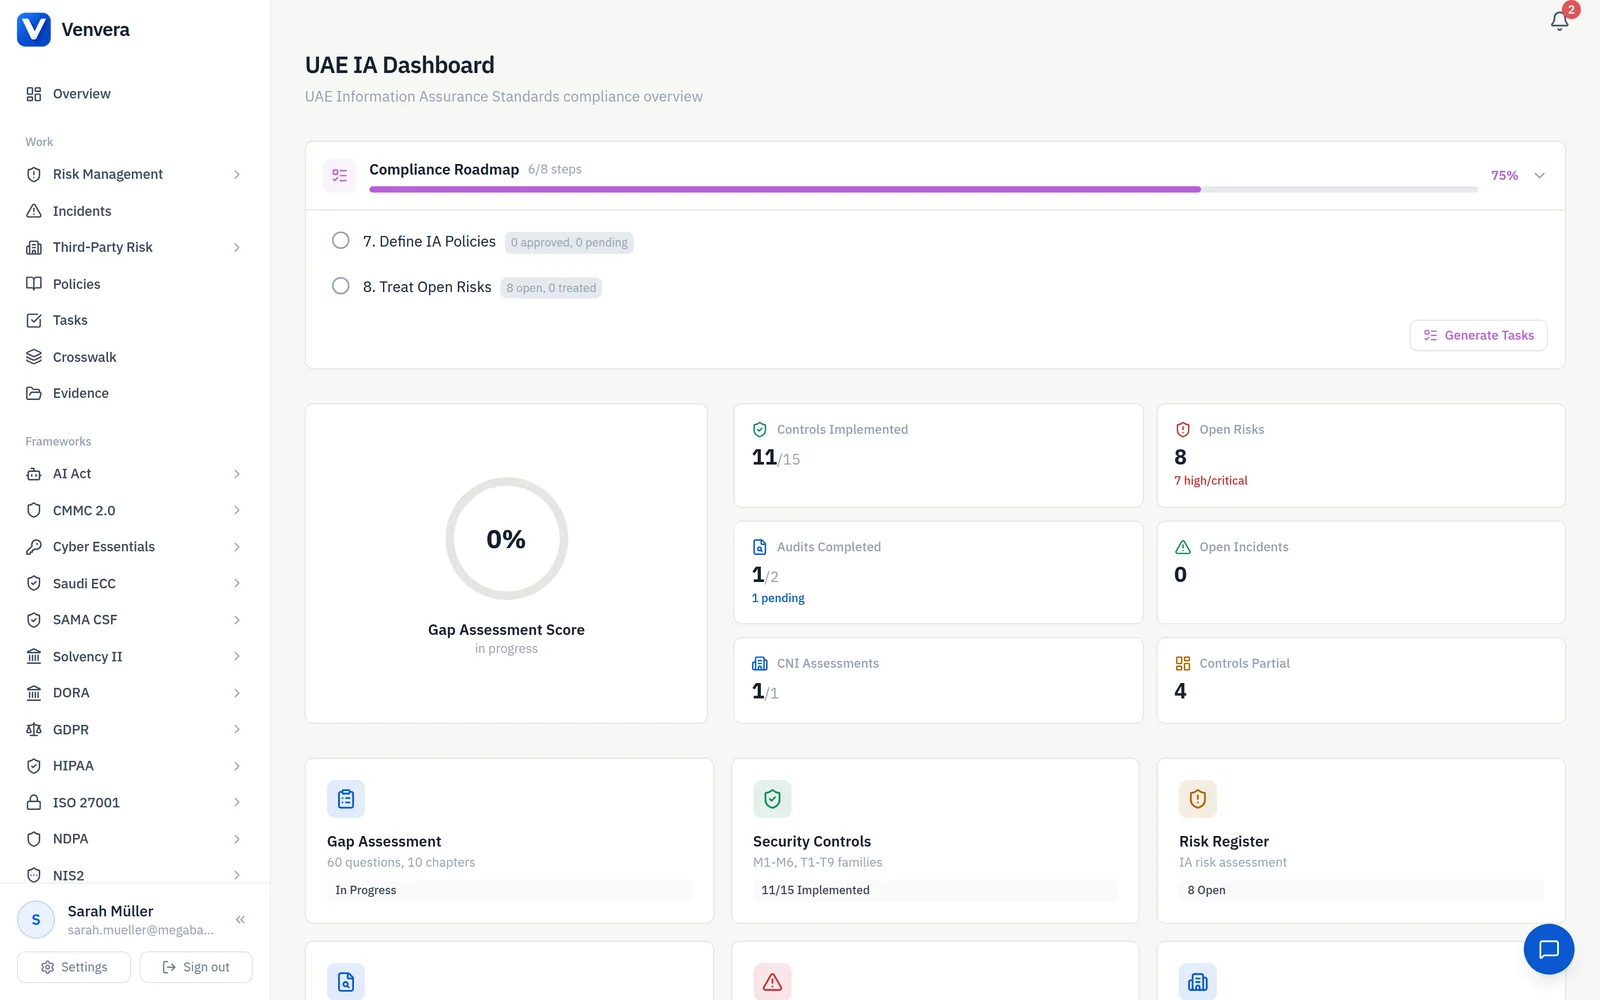
电子表格是一个不错的起点,但从您关闭它的那一刻起,它就开始过时。负责人会变动,证据会过期,却没有人得到通知。在 Venvera 中,同样的阿联酋信息保障控制措施存在于一个系统之中:它为您跟踪状态、负责人和证据,让 P1 至 P4 的优先级始终清晰可见,并在您的其他框架中重复使用您已经收集的证据,而不是再次索要。您可以在 UAE IA 框架页面上查看已映射的控制措施集。Venvera 起价为每月 EUR 399;当您准备好告别电子表格时,在这里下载的检查清单可以干净利落地映射到其中。
常见问题
谁必须遵守阿联酋信息保障标准?
这些标准对阿联酋政府实体和关键国家基础设施运营者具有强制性,由 TDRA 与阿联酋网络安全委员会共同监管,最初由 NESA 发布。如果您的组织属于其中任何一类,请将合规视为一项要求而不是一种选择,并确认适用于您所在行业的版本。
管理类控制措施和技术类控制措施有什么区别?
阿联酋信息保障控制措施分为两组。六个管理类控制族(M1 至 M6,共 47 项控制措施)涵盖治理、策略和流程,即安全工作如何被指导和监督。九个技术类控制族(T1 至 T9,共 87 项控制措施)涵盖在系统和网络中实施的防护措施。两组都在适用范围之内,检查清单包含了每一组中的每一项控制措施。
P1 至 P4 优先级是什么意思?
每项控制措施都带有从 P1 到 P4 的优先级,以便各实体按优先级安排实施顺序。在标准 v2 中,具体为 39 项 P1 控制措施、60 项 P2、24 项 P3 和 11 项 P4,共计 134 项。应当首先处理优先级较高的控制措施。检查清单让每个条目的优先级都清晰可见,以便您规划工作顺序,而不是把每项控制措施都视为同等紧急。
这份检查清单是官方标准吗?
不是。它是一个免费的工作工具,帮助您规划和跟踪实施工作。它不能替代阿联酋信息保障标准本身,您应当始终确认适用于您所在行业的标准版本,并以其作为权威来源。